
WordPress gehackt: richtig bereinigen und das Einfallstor finden
Die Seite neu aufzusetzen dauert einen Nachmittag. Herauszufinden, wie der Angreifer hereinkam, entscheidet darüber, ob er nächste Woche wieder drin ist.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Eine gehackte WordPress-Installation bereinigst du in einer festen Reihenfolge. Erst sicherst du Beweise, dann sperrst du alle Zugänge und beendest die Sitzungen. Danach spielst du Core, Themes und Plugins aus den Originalquellen neu ein und durchsuchst die Datenbank, dann findest und schließt du das Einfallstor. Erst zuletzt beantragst du bei Google die Überprüfung. Wer mit dem Löschen beginnt, zerstört die Spuren zum Einfallstor und steht nach zwei Wochen wieder am Anfang. Sind Kundendaten betroffen, läuft parallel die Frist für die Meldung an die Datenschutzaufsicht.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Seite läuft noch, aber sie gehört euch nicht mehr allein
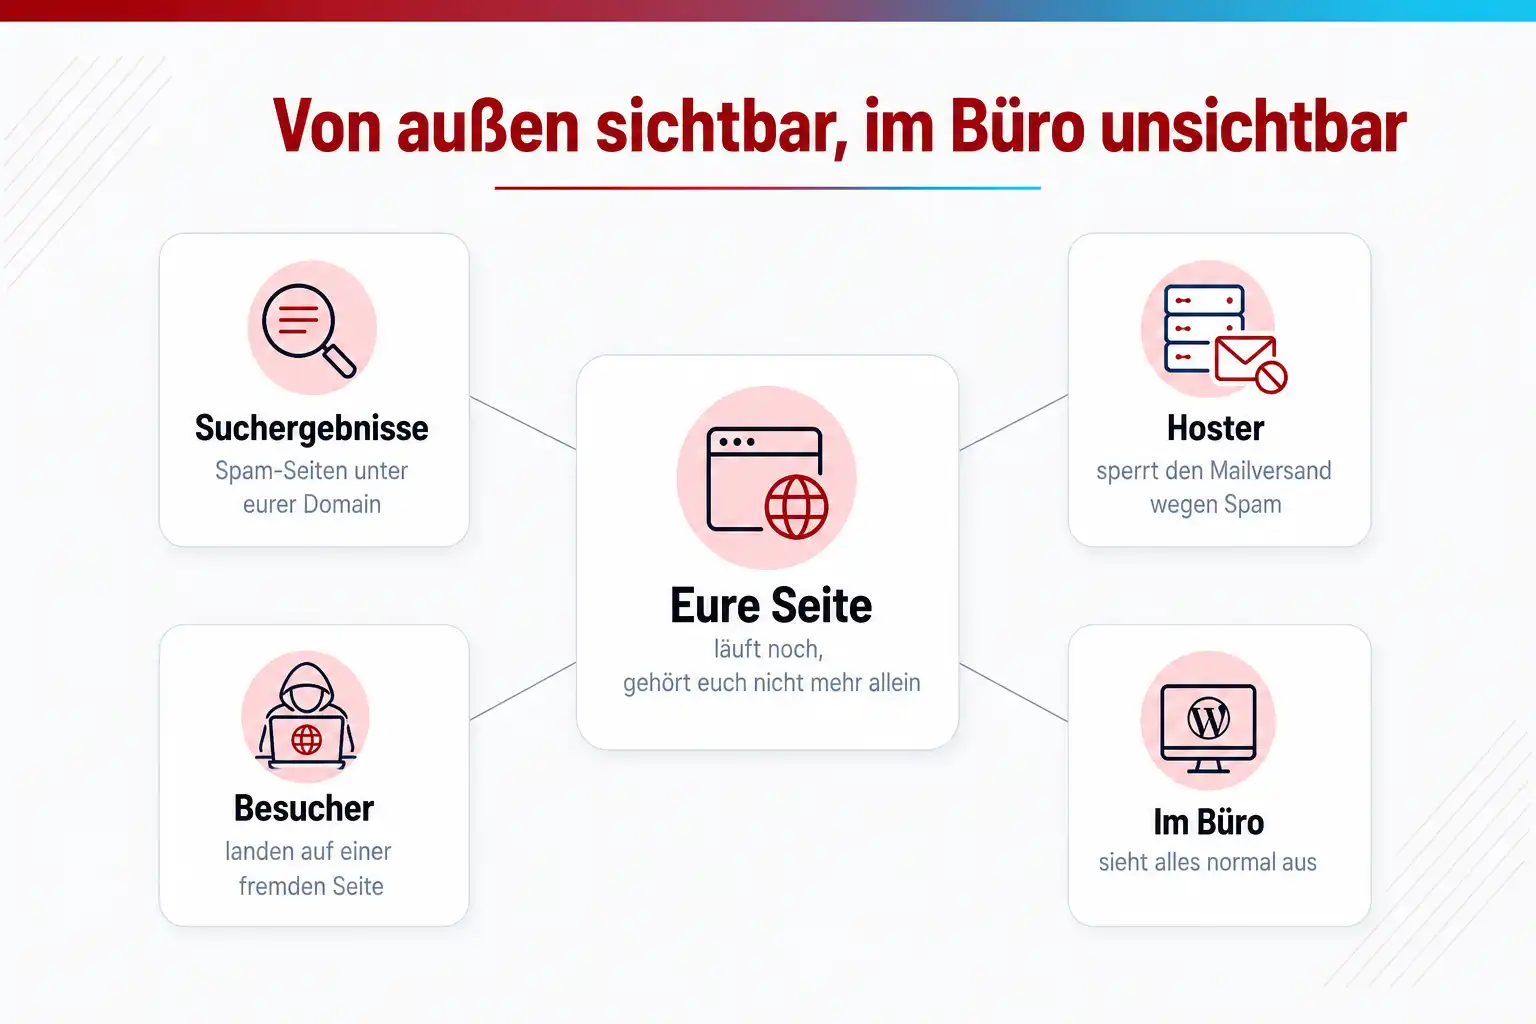
Meistens meldet es jemand von außen. Ein Kunde sieht in der Google-Suche unter eurer Domain Seiten für Medikamente oder Glücksspiel. Der Hoster schreibt, dass von eurem Account Spam verschickt wird, und sperrt den Mailversand. Die Search Console zeigt unter Sicherheitsprobleme einen Hinweis auf gehackte Inhalte. Oder ein Besucher landet auf einer fremden Seite, während im Büro alles normal aussieht, weil der Schadcode nur Besucher aus Suchmaschinen umleitet. Ab diesem Moment kostet jede Stunde Umsatz, Ruf und Platzierung.
Der zweite Schaden ist größer als der sichtbare. Ein Angreifer mit Schreibzugriff auf eine WordPress-Installation hat Zugriff auf die Datenbank, also auf Kundenkonten, Formulareingaben, Bestellungen und die Zugangsdaten der Redaktion. Sind personenbezogene Daten betroffen, verlangt Art. 33 DSGVO eine Meldung an die Aufsichtsbehörde binnen 72 Stunden nach Bekanntwerden, und diese Frist läuft, während ihr noch nach der Ursache sucht.
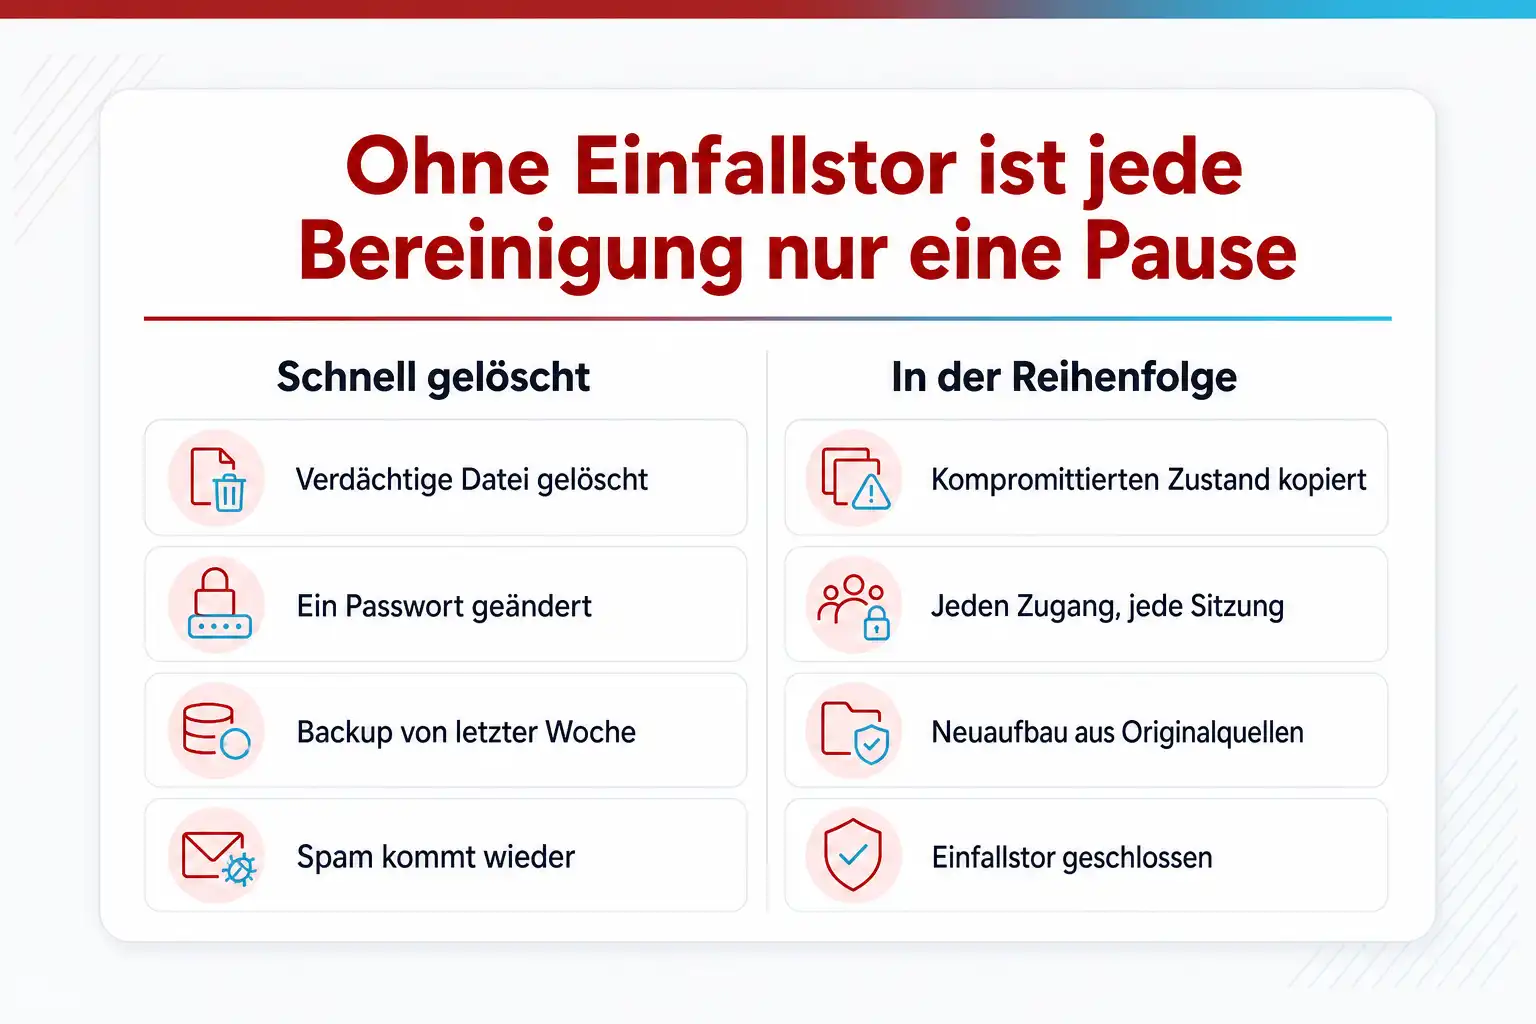
Eine weitere Schwierigkeit ist die Versuchung, schnell zu löschen. Die verdächtige Datei wird entfernt, das Passwort geändert, und zwei Wochen später ist der Spam zurück. Die Hintertür saß in einer zweiten Datei, der zweite Administrator wurde übersehen, oder das verwundbare Plugin ist noch da. Ohne Spuren lässt sich das Einfallstor nicht finden, und ohne Einfallstor ist jede Bereinigung nur eine Pause. Deshalb beginnt die Arbeit mit einer Kopie des kompromittierten Zustands, nicht mit dem Papierkorb.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Die Befunde, die im Betrieb tatsächlich auftreten
Sechs Lagen decken den größten Teil dessen ab, was bei gehackten WordPress-Installationen gemeldet wird. Zu jeder steht hier, woran du sie erkennst, wo der Schadcode meist sitzt und womit du anfängst.
Symptom
In der Google-Suche erscheinen unter eurer Domain Hunderte fremdsprachige Seiten für Medikamente oder Glücksspiel. Ruft ihr die Adressen selbst auf, kommt eure normale Seite. Die Search Console meldet eine URL-Injektion.
Ursache
Eine Hintertür erzeugt Seiten nur für den Suchmaschinen-Crawler und liefert allen anderen Besuchern normale Inhalte aus. Der Code sitzt häufig in einer umgeschriebenen .htaccess, in der functions.php des Themes oder in einer unauffällig benannten Datei in wp-includes und lädt die Inhalte von einem fremden Server nach. Google beschreibt genau diese Kategorie: Ein Hacker hat neue Seiten mit Spam-Wörtern oder Links auf eurer Seite erstellt.
Lösung
Prüfe die Seite mit dem URL-Prüftool der Search Console, das die Seite so abruft wie der Googlebot. Sichere danach .htaccess und Theme-Dateien, vergleiche den Core mit wp core verify-checksums und suche nach Dateien, die in den letzten Wochen geändert wurden. Nach der Bereinigung und dem Schließen des Einfallstors beantragst du die Überprüfung mit einer Beschreibung dessen, was gefunden und entfernt wurde.
Symptom
Besucher berichten, dass sie beim Aufruf eurer Seite auf eine fremde Seite weitergeleitet werden, oft nur beim ersten Besuch oder nur vom Smartphone. Im Büro und im eingeloggten Zustand passiert nichts.
Ursache
Eingeschleuster JavaScript-Code prüft Referrer, Gerät oder ein Cookie und leitet nur bestimmte Besucher um, damit die Betreiber es möglichst lange nicht bemerken. Der Code liegt in Theme-Dateien wie header.php oder footer.php, in einem Plugin oder in der Datenbank, etwa in den Optionen siteurl und home, in Widgets oder direkt in Beiträgen.
Lösung
Rufe die Seite aus einem privaten Browserfenster über einen Suchmaschinenlink und vom Smartphone auf, um das Verhalten zu reproduzieren. Durchsuche die Datenbank nach script-Tags und verschleierten Zeichenketten in wp_options, wp_posts und wp_postmeta; mit WP-CLI geht das über wp db search. Prüfe die Werte von siteurl und home. Danach leere alle Caches, auch die des Hosters und eines CDN.
Symptom
In der Benutzerliste steht ein Administrator, den niemand angelegt hat, oder ein bekanntes Konto hat eine fremde E-Mail-Adresse. Redaktionsmitglieder bekommen Mails über Passwortänderungen, die sie nicht angestoßen haben.
Ursache
Entweder wurden Zugangsdaten gestohlen, über Phishing, einen infizierten Rechner oder ein wiederverwendetes Passwort aus einem fremden Datenleck, oder ein Plugin mit einer Schwachstelle erlaubte es, ohne Anmeldung ein Konto mit Administratorrechten zu erzeugen. Meist legt der Angreifer ein zweites, unauffälliges Konto an.
Lösung
Liste alle Konten mit administrativen Rechten mit wp user list --role=administrator und gleiche sie mit den tatsächlichen Personen ab; entferne fremde Konten und setze bei allen übrigen das Passwort zurück. Ersetze die Sicherheitsschlüssel in der wp-config.php, damit alle Sitzungen enden. Prüfe auch Konten mit anderen Rollen, denn ein Redakteurskonto mit Upload-Recht genügt für viele Angriffe. Aktiviere für alle Konten eine zweite Anmeldestufe.
Symptom
Der Hoster hat die Seite oder den Mailversand gesperrt, weil von eurem Account Spam verschickt oder andere Seiten angegriffen wurden. Domain oder Server-IP stehen auf Sperrlisten für E-Mail.
Ursache
Ein hochgeladenes PHP-Skript, meist im Upload-Verzeichnis oder in einem Plugin-Ordner, arbeitet als Mailer oder als Werkzeug für Angriffe auf Dritte. Das Upload-Verzeichnis ist beschreibbar, weil WordPress dort Bilder ablegt, und wenn der Server dort PHP ausführt, genügt eine einzige Upload-Lücke. Die WordPress-Dokumentation weist auf die Sperrlisten-Folge ausdrücklich hin, weil der Mailversand oft über denselben Server läuft.
Lösung
Lass dir vom Hoster die Protokolle und die beanstandeten Dateien nennen, denn er sieht den ausgehenden Verkehr. Suche alle PHP-Dateien unterhalb von wp-content/uploads und entferne sie; dort gehört keine hin. Unterbinde die Ausführung von PHP in diesem Verzeichnis per Serverkonfiguration. Prüfe, ob weitere Installationen auf demselben Account liegen, denn eine infizierte Nachbarinstallation steckt die bereinigte wieder an.
Symptom
Die Seite war nach der Bereinigung sauber, und nach einigen Tagen oder Wochen sind Spam-Seiten, Weiterleitungen oder fremde Dateien wieder da.
Ursache
Eine Hintertür wurde übersehen oder das Einfallstor nie geschlossen. Typische Verstecke sind ein Plugin, das nicht in der Plugin-Liste erscheint, eine Datei im Verzeichnis mu-plugins, das WordPress ohne Aktivierung lädt, ein Eintrag bei den geplanten Aufgaben, der den Code nachlädt, ein zweites Administratorkonto oder ein weiterhin verwundbares Plugin.
Lösung
Gehe das Dateisystem vollständig durch statt gezielt: Core mit wp core verify-checksums, Plugins mit wp plugin verify-checksums --all, dazu mu-plugins, das Upload-Verzeichnis und das Wurzelverzeichnis mit der Option, die auch fremde Dateien dort meldet. Prüfe die geplanten Aufgaben mit wp cron event list auf unbekannte Einträge. Vergleiche die Zugriffsprotokolle beider Vorfälle, dann zeigt sich das Einfallstor meist an derselben URL. Lass die Rechner der Redaktion prüfen, bevor neue Passwörter gesetzt werden.
Symptom
Die Seite enthält Formulare, einen Shop oder einen Mitgliederbereich, und ihr könnt nicht ausschließen, dass der Angreifer Zugriff auf Kundendaten in der Datenbank hatte.
Ursache
Jeder Angreifer mit Ausführungsrechten auf dem Server kann die Datenbank mit den Zugangsdaten aus der wp-config.php auslesen. Ob er es getan hat, lässt sich aus den Spuren oft nicht sicher sagen. Für die DSGVO zählt aber bereits die Möglichkeit eines unbefugten Zugriffs auf personenbezogene Daten als Verletzung, die zu bewerten ist.
Lösung
Beziehe die Datenschutzbeauftragte oder einen Juristen sofort ein, nicht nach der Bereinigung. Art. 33 DSGVO verlangt die Meldung an die Aufsichtsbehörde binnen 72 Stunden nach Bekanntwerden, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für die Betroffenen; diese Einschätzung muss begründet und dokumentiert sein. Halte fest, welche Tabellen welche Daten enthalten, wann der Zugriff frühestens möglich war und welche Belege für oder gegen einen Abfluss vorliegen.
03 Was du mitnimmst
Die Reihenfolge, die den Angreifer draußen hält
Sechs Schritte bauen aufeinander auf. Die ersten beiden dauern eine Stunde und entscheiden über alles Weitere. Wer sie überspringt, bereinigt zweimal.
Von der ersten Meldung bis zur Wiederaufnahme
- 01 Kopie und Protokolle sichern
- 02 Zugänge sperren, Sitzungen beenden
- 03 Core und Plugins neu einspielen
- 04 Einfallstor in Logs finden
- 05 Aktualisieren und härten
- 06 Überprüfung bei Google beantragen
Sichern: eine vollständige Kopie des kompromittierten Zustands anlegen
Dateien und Datenbank werden komplett gesichert, bevor irgendetwas verändert wird, zusammen mit den Zugriffsprotokollen des Webservers und des FTP- oder SSH-Zugangs. Die Dokumentation des WordPress-Projekts rät ausdrücklich, auch den infizierten Zustand noch einmal zu sichern, bevor die Bereinigung beginnt. Diese Kopie ist euer Beweismittel für das Einfallstor, für die Datenschutzbewertung und für die Versicherung. Notiere Uhrzeit, Zeitzone und die ersten Symptome, denn das ist der Anfang des Vorfallberichts.
Sperren: Zugänge wechseln, Sitzungen beenden, Wartungsmodus aktivieren
Alle Passwörter werden geändert, nicht nur eines: WordPress-Benutzer, FTP und SSH, Datenbank, Hosting-Verwaltung. Danach werden die Sicherheitsschlüssel in der wp-config.php ersetzt; das WordPress-Projekt stellt dafür einen Generator bereit, und der Austausch beendet alle bestehenden Anmeldungen, auch die des Angreifers. Mit WP-CLI geht das über wp config shuffle-salts. Sperre den Zugriff auf die Seite, bis die Bereinigung abgeschlossen ist.
Bereinigen: Core und Erweiterungen neu aus den Originalquellen, Datenbank durchsuchen
WP-CLI vergleicht mit wp core verify-checksums jede Datei des Core mit den Prüfsummen von wordpress.org und meldet veränderte und fremde Dateien; wp plugin verify-checksums --all macht dasselbe für Plugins aus dem offiziellen Verzeichnis. Danach werden wp-admin und wp-includes komplett ersetzt, Plugins und Themes aus den Originalquellen neu geladen, inaktive Erweiterungen gelöscht. Die Datenbank wird nach eingeschleustem Skriptcode durchsucht, besonders die Optionen siteurl und home sowie die geplanten Aufgaben. PHP-Dateien in wp-content/uploads sind fast immer Fremdkörper.
Das Einfallstor finden, sonst war alles umsonst
Der erste Verdächtige ist ein Plugin oder Theme mit bekannter Schwachstelle, der zweite ein schwaches oder wiederverwendetes Passwort, der dritte ein kompromittierter Arbeitsplatzrechner mit gespeicherten FTP-Zugangsdaten. Die Zugriffsprotokolle des Webservers zeigen, welche URL kurz vor dem ersten Auftauchen der fremden Dateien aufgerufen wurde, häufig eine Upload-Funktion eines Plugins oder die Anmeldeseite mit Hunderten Versuchen. Nur dieser Schritt verhindert die Wiederholung.
Aktualisieren und härten, bevor die Seite wieder online geht
Nach der Bereinigung kommt die Seite auf den aktuellen Stand: WordPress in der neuesten Version, alle Plugins und Themes aktuell, PHP in der vom Projekt empfohlenen Version, nach den Systemanforderungen zu WordPress 7.1 also 8.3 oder neuer. Die Dateibearbeitung im Backend wird mit DISALLOW_FILE_EDIT in der wp-config.php abgeschaltet, die Ausführung von PHP im Upload-Verzeichnis per Serverkonfiguration unterbunden, jedes Administratorkonto bekommt eine zweite Anmeldestufe. Nicht benötigte Plugins werden gelöscht, nicht nur deaktiviert.
Überprüfung bei Google beantragen und den Vorfall dokumentieren
Erst wenn alle Seiten sauber sind, stellst du in der Search Console unter Sicherheitsprobleme den Antrag auf Überprüfung. Google verlangt darin eine Beschreibung des Problems, der Behebung und des Ergebnisses und weist darauf hin, dass eine teilweise Bereinigung nicht zu einer teilweisen Wiederaufnahme führt. Die Prüfung dauert nach Angaben von Google mehrere Tage bis Wochen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Woran du erkennst, dass es wirklich ein Hack ist
Nicht jede Störung ist ein Angriff. Ein kaputtes Plugin-Update, ein abgelaufenes Zertifikat oder ein überlasteter Server sehen für Besucher ähnlich aus. Die Dokumentation des WordPress-Projekts nennt klare Anzeichen für eine Kompromittierung. Die Seite steht auf Sperrlisten von Google oder Bing, der Hoster hat sie abgeschaltet, oder sie wird als Verteiler von Schadsoftware gemeldet. Virenscanner von Besuchern schlagen an, es gibt nicht autorisierte Änderungen wie neue Benutzer, oder der Schaden ist im Browser sichtbar.
Zwei Werkzeuge liefern in Minuten ein erstes Bild. Die Search Console zeigt unter Sicherheitsprobleme, ob Google etwas gefunden hat, und unterscheidet dabei Schadsoftware, Code-Injektion, Inhalts-Injektion und URL-Injektion. Dazu kommt der Abgleich der Core-Dateien mit den Prüfsummen von wordpress.org per WP-CLI: Meldet er veränderte Dateien in wp-includes oder wp-admin, die ihr nicht angefasst habt, ist die Frage beantwortet.
Halte ab der ersten Minute fest, was du siehst und wann. Die WordPress-Dokumentation empfiehlt genau das als ersten Schritt: Symptome, Zeitpunkt mit Zeitzone, kürzliche Änderungen wie neue Plugins oder Theme-Anpassungen, Angaben zur Hosting-Umgebung. Ohne dieses Protokoll fehlt später die Zeitlinie für die Datenschutzbewertung und die Versicherung.
Warum ein Backup allein die Seite nicht rettet
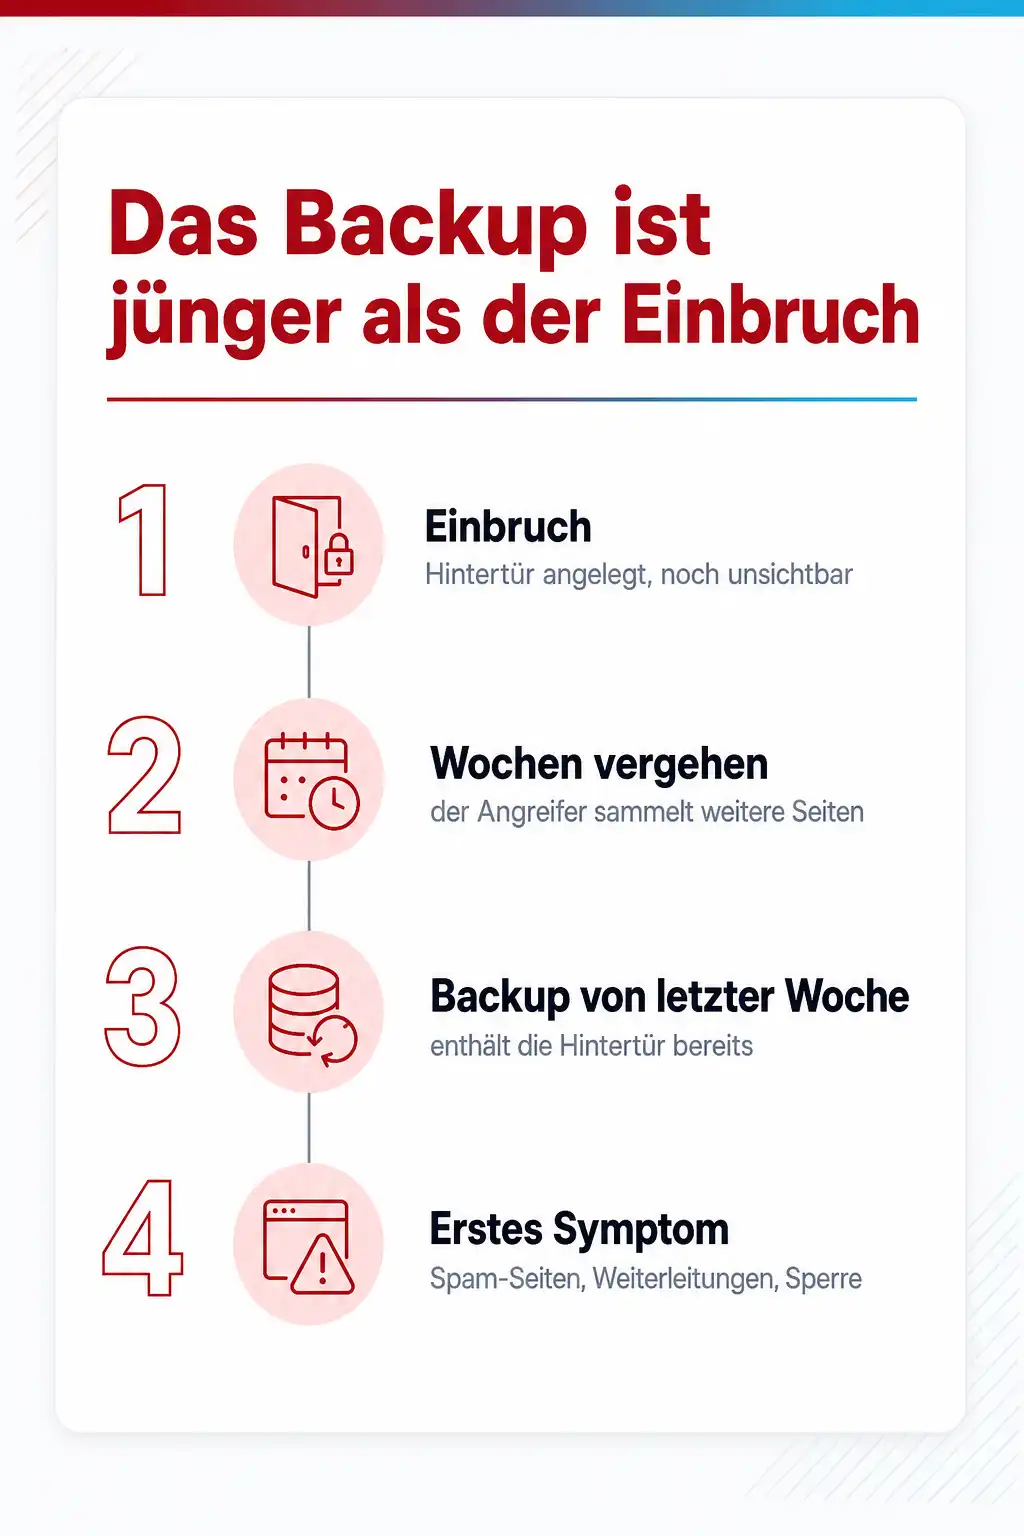
Der naheliegende Weg ist, das Backup von letzter Woche zurückzuspielen. Das funktioniert nur unter drei Bedingungen: Das Backup stammt aus der Zeit vor dem Einbruch, nicht nur vor dem sichtbaren Schaden. Das Einfallstor ist bekannt und wird nach dem Zurückspielen sofort geschlossen. Und alle Zugangsdaten werden danach gewechselt, weil der Angreifer sie kennt. Ist eine Bedingung offen, spielst du die Hintertür oder die Schwachstelle mit zurück.
Der Zeitpunkt des Einbruchs liegt oft Wochen vor dem ersten Symptom. Angreifer legen Hintertüren an und nutzen sie erst, wenn sie genug Seiten gesammelt haben. Die Zugriffsprotokolle des Webservers und die Änderungszeiten der Dateien zeigen, wann es begann; ein Backup, das jünger ist als dieser Zeitpunkt, ist bereits infiziert. Wer keine Protokolle über diesen Zeitraum hat, muss jedes Backup als verdächtig behandeln.
Der verlässliche Weg ist deshalb der Neuaufbau aus bekannten Quellen: Core, Plugins und Themes frisch von wordpress.org oder vom Hersteller, die eigenen Inhalte aus der durchsuchten Datenbank, die Mediendateien aus dem Upload-Verzeichnis nach dem Entfernen aller ausführbaren Dateien. Die WordPress-Dokumentation rät, wp-admin und wp-includes vollständig zu ersetzen, und warnt davor, dafür die Neuinstallation aus dem Backend zu nutzen, weil diese zusätzliche Dateien des Angreifers stehen lässt.
Das Einfallstor finden: Plugins, Zugangsdaten, Nachbarn
Die wahrscheinlichste Ursache ist eine Schwachstelle in einem Plugin oder Theme. Prüfe die installierten Versionen gegen die Sicherheitsmeldungen der Hersteller und gegen die Schwachstellendatenbanken für WordPress-Erweiterungen, und sieh dir besonders Erweiterungen an, die seit über einem Jahr kein Update bekommen haben oder nicht mehr im offiziellen Verzeichnis stehen. OWASP führt Schwächen in der Software-Lieferkette in seinen Top 10 als eigene Kategorie, und für eine WordPress-Seite sind die Plugins diese Lieferkette.
Die zweite Quelle ist der Zugang selbst. Ein Administratorpasswort, das auch bei einem anderen Dienst benutzt wurde, taucht nach dessen Datenleck in Listen auf, mit denen Anmeldeseiten automatisiert durchprobiert werden. Die Zugriffsprotokolle zeigen das als Hunderte Aufrufe von wp-login.php oder der XML-RPC-Schnittstelle in kurzer Zeit. Gespeicherte FTP-Zugangsdaten auf einem infizierten Arbeitsplatzrechner sind der dritte Weg, den die WordPress-Dokumentation ausdrücklich nennt.
Die dritte Quelle sind die Nachbarn. Liegen mehrere Installationen im selben Hosting-Account, kann der Angreifer von einer vergessenen Testseite in die Hauptseite wechseln, ohne eine Schwachstelle in der Hauptseite zu brauchen. Die WordPress-Dokumentation rät deshalb, beim Hoster nachzufragen, ob der Vorfall größer ist als die eigene Seite. Jede Installation unter demselben Account ist zu prüfen und, wenn sie niemand mehr braucht, zu löschen.
Danach: die Seite so härten, dass es nicht noch einmal passiert
Die wirksamste Maßnahme ist die langweiligste: aktuell bleiben. WordPress veröffentlicht Sicherheitsversionen in kurzen Abständen; allein zwischen August und September 2026 erschienen mit 7.0.3, 7.0.4, 7.1.1 und 7.1.2 vier Sicherheitsversionen, jeweils mit der Empfehlung zur sofortigen Aktualisierung. Automatische Updates für Sicherheitsversionen bleiben deshalb eingeschaltet, Plugins und Themes werden wöchentlich geprüft, und für PHP gilt die Empfehlung des Projekts, nach den Systemanforderungen zu WordPress 7.1 also 8.3 oder neuer.
Die zweite Maßnahme ist die Verkleinerung der Angriffsfläche. Jedes Plugin, das nicht gebraucht wird, wird gelöscht, nicht deaktiviert, denn ein deaktiviertes Plugin liegt weiterhin ausführbar auf dem Server. Die Dateibearbeitung im Backend wird mit DISALLOW_FILE_EDIT abgeschaltet, damit ein gestohlenes Administratorkonto keine PHP-Dateien mehr schreiben kann. Die Ausführung von PHP im Upload-Verzeichnis wird auf Serverebene unterbunden. Administratorkonten bleiben den Personen vorbehalten, die administrieren, und jedes Konto hat eine zweite Anmeldestufe.
Die dritte Maßnahme ist, den nächsten Vorfall früh zu bemerken. Ein wöchentlicher Lauf von wp core verify-checksums und wp plugin verify-checksums --all per Cron, der veränderte Dateien meldet, kostet nichts. Dazu kommt die Search Console, die bei Sicherheitsproblemen eine E-Mail schickt, und ein Backup außerhalb des Webservers, das regelmäßig auf Wiederherstellbarkeit geprüft wird.
Dazu passende Kurse
Wie ein Angreifer von einer Upload-Lücke zur Hintertür kommt, zeigen Kurse, in denen du Webanwendungen angreifst, um sie abzusichern an echten Beispielen.
Soll die Seite nach der Bereinigung dauerhaft gepflegt werden, vermitteln WordPress-Kurse von der Installation bis zur Härtung das Handwerk dafür, von Updates über Rollen bis zu Backups.
04 Konkrete Kurse
Wo du genau das übst
- WordPress Security Schulung: Websites härten
- Web Application Security Kompaktkurs
- EC-Council Web Application Hacking and Security (WAHS)
Weitere Kurse aus diesem Bereich
- Defensive KI: IT-Infrastruktur wirklich absichern
- BSI IT-Auditor Training
- Exploit Entwicklung und Reverse Engineering
- Internet Security - Datenschutz und Sicherheit
- WordPress für Administratoren und Entwickler
- WordPress Grundkurs - Webseiten erstellen für Anwender
- WordPress für Anwender Schulung: Inhalte pflegen
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht es, die Seite neu zu installieren und das Backup einzuspielen?
Wie lange dauert es, bis Google die Warnung entfernt?
Müssen wir den Vorfall der Datenschutzaufsicht melden?
Sollten wir einen Dienstleister für die Bereinigung beauftragen?
Welche Plugins sind besonders riskant?
Wie merken wir das nächste Mal früher?
Passt thematisch dazu
Läuft WordPress auf einem eigenen Server, gilt für das Betriebssystem darunter dieselbe Reihenfolge; wie du Spuren auf einem kompromittierten Linux-Server sicherst, statt ihn neu zu starten, steht auf der Linux-Seite.
Für Häuser mit mehreren Systemen stellt sich die Versionsfrage auch anderswo; welche TYPO3-Version noch Sicherheitsupdates bekommt, beantwortet die TYPO3-Seite.
Liegt die wp-config.php mit Datenbankpasswort versehentlich im Repository, musst du Zugangsdaten aus einer Git-Historie entfernen, bevor du neue Passwörter setzt.
Quellen
- WordPress.org News, Releases: WordPress 7.1.2 und weitere Sicherheitsversionen 2026
- WordPress.org, Requirements: empfohlene PHP- und Datenbankversionen
- WordPress.org Documentation, FAQ My site was hacked
- WP-CLI, wp core verify-checksums
- Google Search Console-Hilfe, Bericht zu Sicherheitsproblemen und Antrag auf Überprüfung
- Verordnung (EU) 2016/679 (DSGVO), Art. 33 Meldung von Verletzungen des Schutzes personenbezogener Daten
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Eine kompromittierte Installation an einem Übungssystem bereinigen
Im WordPress-Security-Kurs bei cmt arbeitest du an einer absichtlich kompromittierten Installation: Du findest Hintertüren, vergleichst Dateien per Prüfsumme, durchsuchst die Datenbank und härtest die Seite danach so, dass derselbe Weg nicht noch einmal funktioniert. Die Trainer betreiben selbst WordPress-Seiten.
Verwandte Themen
- Kritische Sicherheitslücke veröffentlicht: Betroffenheit klären und in Stunden priorisieren
- Schwachstelle im eigenen Produkt: die CRA-Meldepflicht in 24 Stunden
- Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
- SPF, DKIM und DMARC: wie die drei Prüfungen zusammenspielen und was Provider jetzt verlangen