
Schwachstelle im Produkt: die CRA-Meldepflicht in 24 Stunden
Die Uhr läuft ab Kenntnis, nicht ab Patch. Diese Seite ordnet die Fristenkette, die Inhalte jeder Stufe, die Plattform und die Kundeninformation.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
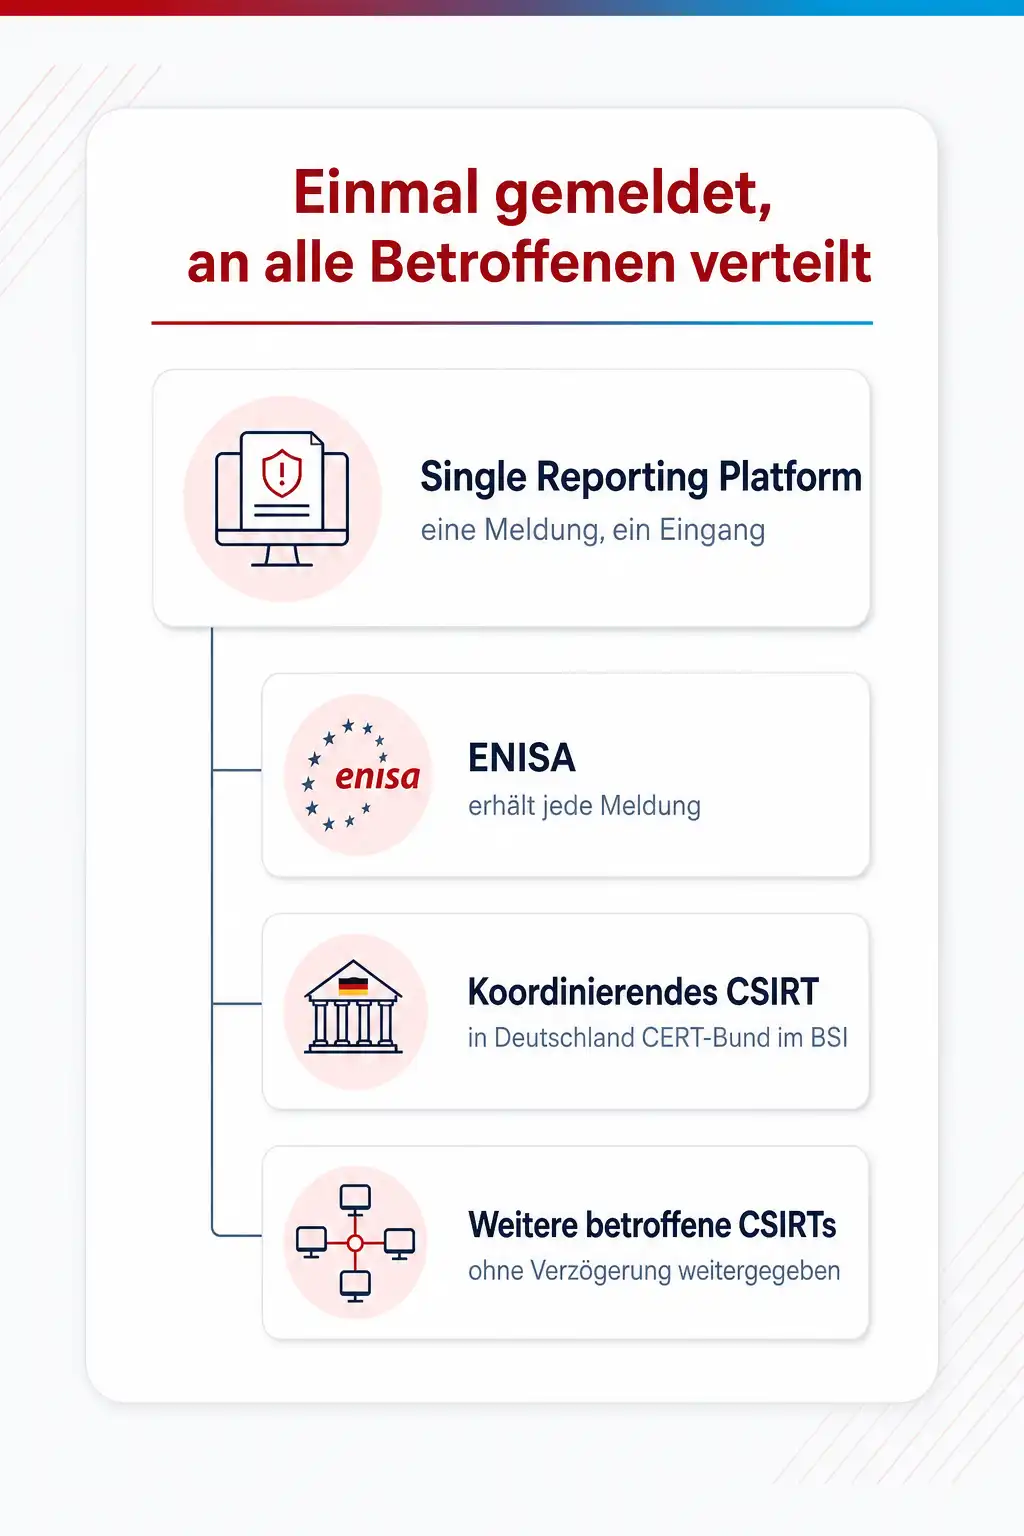
Seit dem 11. September 2026 gilt Artikel 14 des Cyber Resilience Act. Wer ein Produkt mit digitalen Elementen in der EU in Verkehr bringt, meldet eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Vorfall innerhalb von 24 Stunden nach Kenntnis als Frühwarnung. Innerhalb von 72 Stunden folgt die eigentliche Meldung, den Schluss bildet ein Abschlussbericht. Gemeldet wird einmal, über die Single Reporting Platform der ENISA, die die Meldung an das zuständige CSIRT weiterleitet. In Deutschland ist das zuständige CSIRT das CERT-Bund im BSI.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Exploit ist öffentlich, und im Haus weiß nur der Support davon
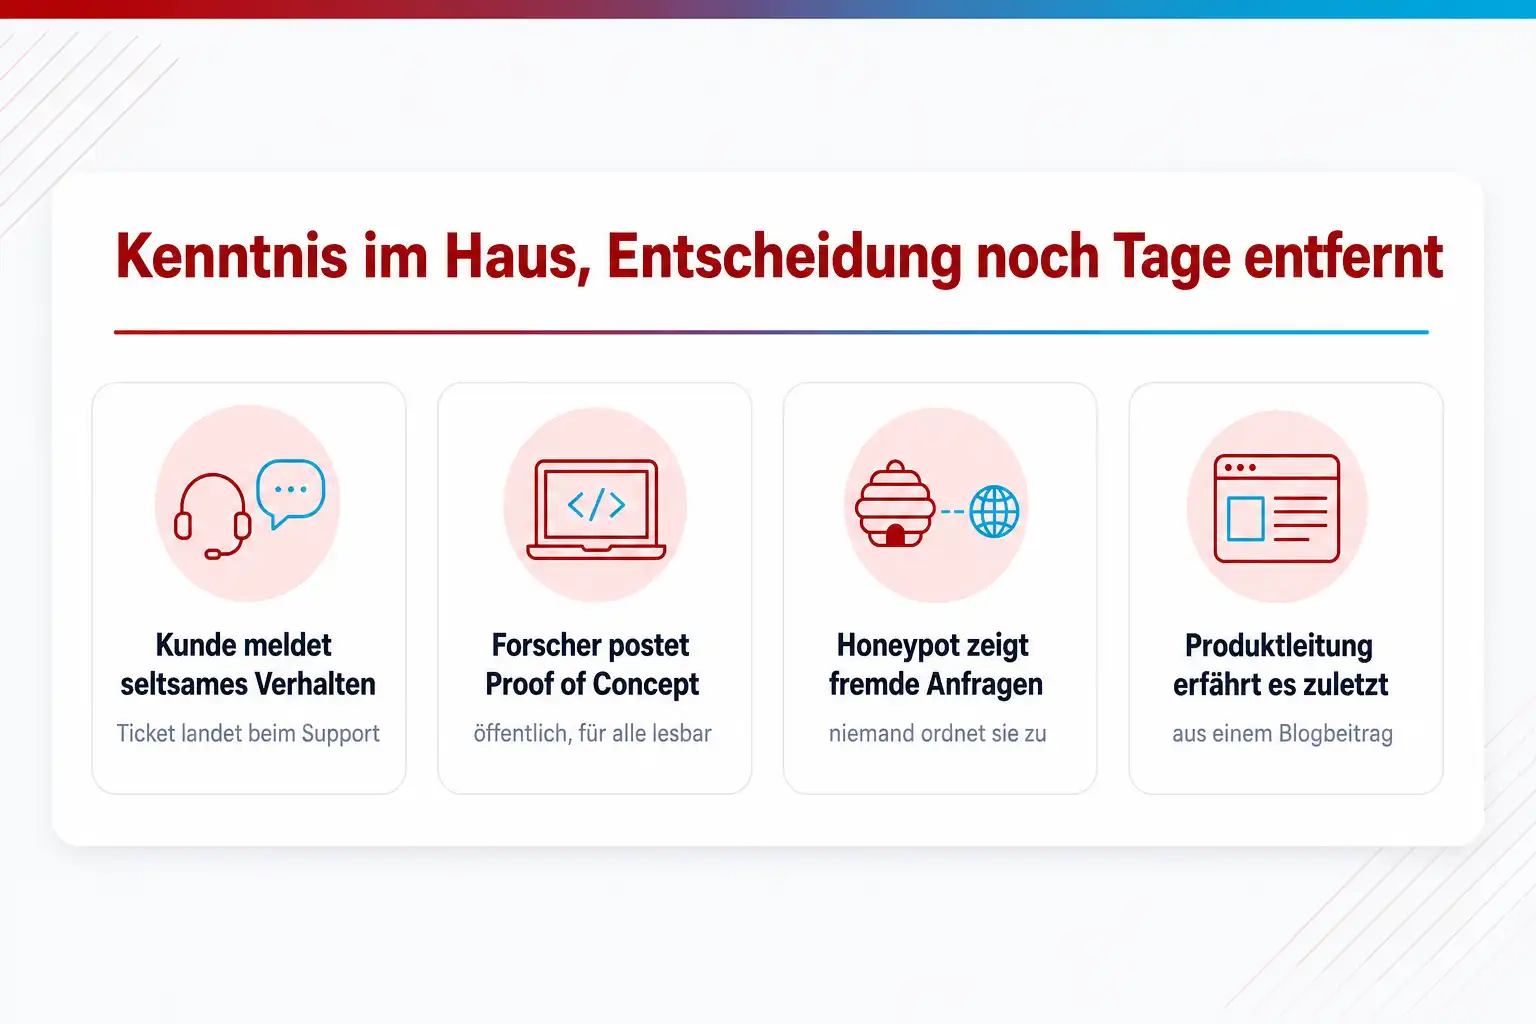
Der Fall beginnt selten mit einem Alarm. Ein Kunde schreibt an den Support, dass sich sein Gerät merkwürdig verhält, ein Sicherheitsforscher postet einen Proof of Concept, oder ein Honeypot eures Produkts zeigt Anfragen, die niemand erwartet hat. Zwischen diesem Moment und dem Zeitpunkt, an dem jemand mit Entscheidungsbefugnis das Wort Schwachstelle ausspricht, vergehen in vielen Unternehmen Tage. Genau diese Tage kosten jetzt Geld. Artikel 14 des Cyber Resilience Act setzt die Frühwarnung an ENISA und CSIRT auf 24 Stunden nach Kenntnis. Artikel 64 nennt für Verstöße gegen die Pflichten aus Artikel 13 und 14 Geldbußen bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes.
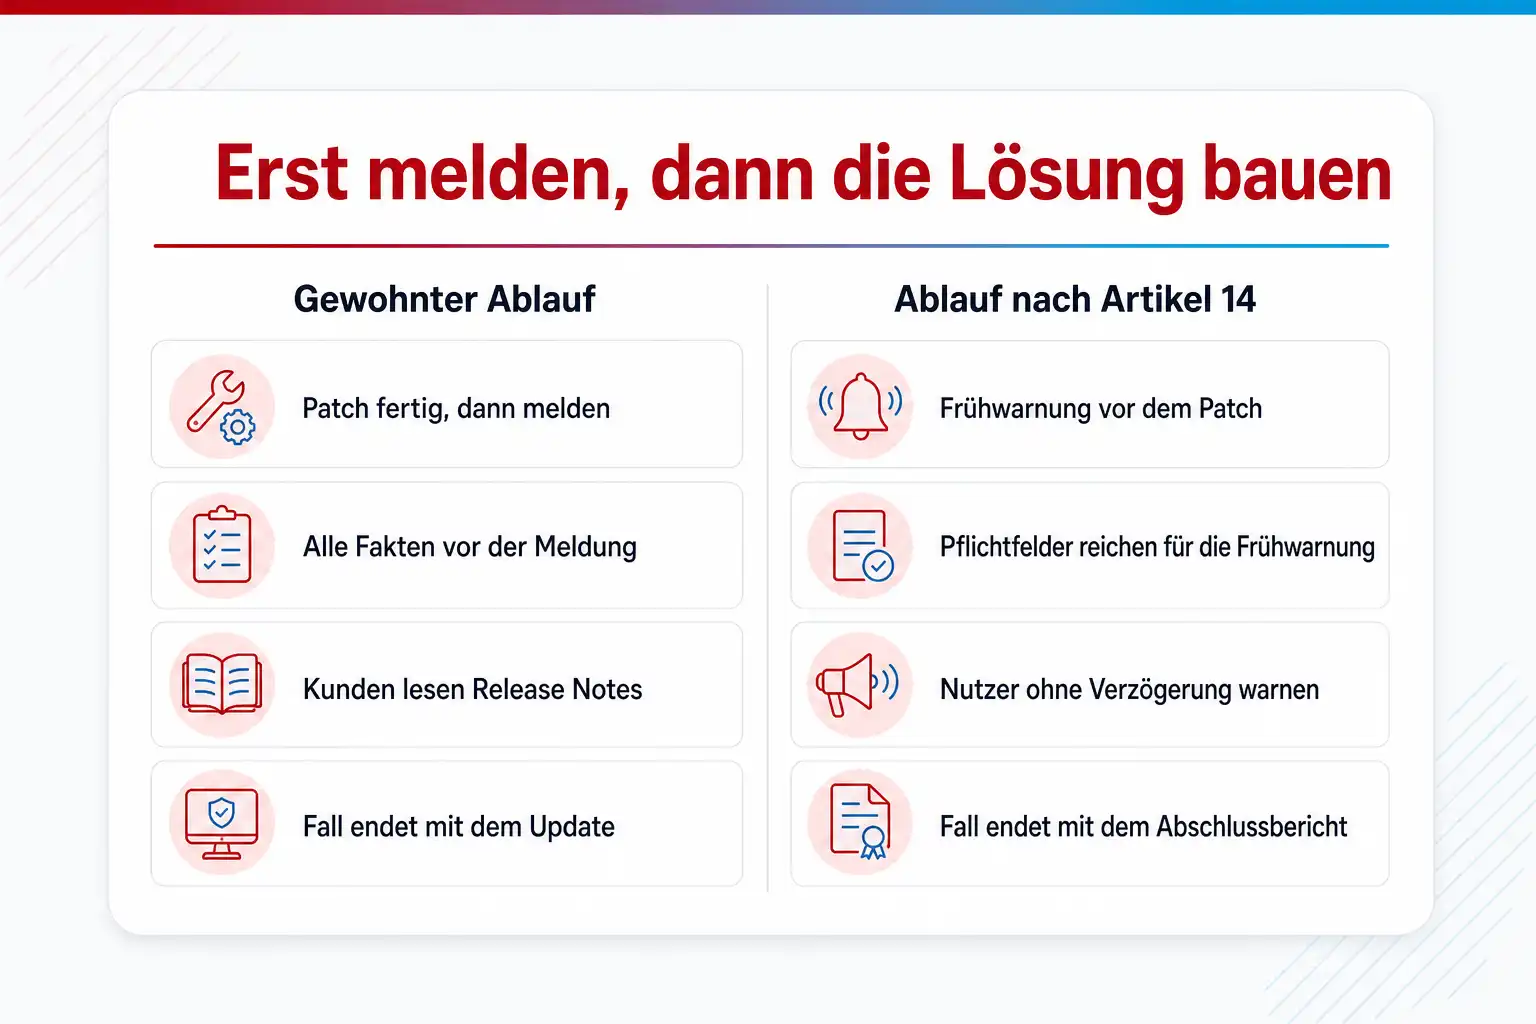
Der zweite Preis ist die Reihenfolge der Ereignisse. Wer die Schwachstelle erst meldet, wenn der Patch fertig ist, hat Frühwarnung und Meldung verpasst und steht beim Abschlussbericht mit einer Zeitlinie da, die genau das dokumentiert. Die Meldepflicht ist bewusst so gebaut, dass sie vor der Lösung greift: Das CSIRT soll früh wissen, dass ein Produkt angegriffen wird, damit es andere Betroffene warnen und Muster erkennen kann. Ein Hersteller, der schweigt, bis er etwas Vorzeigbares hat, handelt aus nachvollziehbaren Gründen und trotzdem gegen die Verordnung.
Der dritte Preis entsteht auf dem Markt. Artikel 14 Absatz 8 verpflichtet dazu, die betroffenen Nutzer und gegebenenfalls alle Nutzer ohne unangemessene Verzögerung über die Schwachstelle oder den Vorfall zu informieren, einschließlich der Maßnahmen, die sie selbst ergreifen können. Kommt der Hersteller dem nicht nach, kann das CSIRT die Nutzer selbst informieren. Für ein Unternehmen, das seine Kunden bisher über Release Notes informiert hat, ist das Kommunikation unter Zeitdruck, bevor die Ursache vollständig verstanden ist.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Die Befunde, an denen Hersteller die Fristen verlieren
Fünf Situationen aus dem Alltag von Produktteams zeigen, wo die Meldepflicht im Betrieb tatsächlich scheitert. Zu jeder steht, woran du sie erkennst, was dahintersteckt und wie du sie auflöst, bevor die Uhr läuft.
Symptom
Ein Kunde hatte vor drei Wochen beim Support gemeldet, dass auf seinem Gerät unbekannte Prozesse laufen. Das Ticket wurde als Konfigurationsfehler geschlossen. Jetzt steht ein Exploit für genau diese Lücke öffentlich im Netz, und die Produktleitung erfährt es aus einem Blogbeitrag.
Ursache
Es gibt keinen definierten Weg vom Support zur Produktsicherheit und keine Regel, wann ein Ticket als möglicher Sicherheitsvorfall zu behandeln ist. Die Kenntnis im Sinne der Verordnung lag damit faktisch beim Support, ohne dass jemand die Uhr gestartet hat. Für das CSIRT zählt später, wann die Information im Unternehmen vorlag, nicht, wann sie die richtige Abteilung erreicht hat.
Lösung
Melde jetzt, mit der ehrlichen Zeitlinie, denn eine späte Frühwarnung ist besser als keine. Führe dann im Support eine Markierung für sicherheitsrelevante Tickets ein, mit automatischer Weiterleitung an die Produktsicherheit und einer Triagefrist von wenigen Stunden, und schule den Support darin, was ein Hinweis auf aktive Ausnutzung ist.
Symptom
Die aktive Ausnutzung ist bestätigt, die 24 Stunden laufen seit sechs Stunden, und die Rechtsabteilung verlangt, vor jeder Meldung alle Fakten zu kennen. Die Entwicklung kann aber noch nicht sagen, welche Versionen betroffen sind.
Ursache
Die Frühwarnung wird mit einer vollständigen Meldung verwechselt. Artikel 14 verlangt in den ersten 24 Stunden nur die Information, dass eine aktiv ausgenutzte Schwachstelle vorliegt, und gegebenenfalls die betroffenen Mitgliedstaaten. Die Details gehören in die Meldung nach 72 Stunden. Wer die Frühwarnung mit dem Anspruch auf Vollständigkeit befrachtet, verliert die Frist.
Lösung
Trenne die Freigabe der Frühwarnung von der Freigabe aller späteren Inhalte. Die Frühwarnung darf eine benannte Person aus der Produktsicherheit absetzen, ohne Rückfrage bei Geschäftsführung oder Recht, auf Basis einer Vorlage, die nur die Pflichtfelder enthält. Die Meldung nach 72 Stunden und der Abschlussbericht durchlaufen dann die Abstimmung, für die Zeit bleibt. Halte diese Delegation schriftlich fest, sonst wird sie im Ernstfall angezweifelt.
Symptom
Die Entwicklung sitzt in Deutschland, die Holding in den Niederlanden, der Vertrieb läuft über eine irische Gesellschaft. Drei Abteilungen diskutieren, welches CSIRT zuständig ist, während die Frist läuft.
Ursache
Die Zuständigkeit wurde nie festgelegt. Artikel 14 knüpft sie an die Hauptniederlassung, also den Mitgliedstaat, in dem die Entscheidungen zur Cybersicherheit der Produkte überwiegend getroffen werden, und ersatzweise an den Mitgliedstaat mit den meisten Beschäftigten in der Union. Diese Frage lässt sich in Ruhe beantworten und begründen, aber nicht in der Nacht des Vorfalls.
Lösung
Bestimme die Hauptniederlassung einmal, mit Begründung, und schreibe das Ergebnis in das Incident-Response-Handbuch. Für die Frühwarnung ist auch eine vertretbare, später korrigierte Zuordnung besser als gar keine Meldung. Bei Konzernen mit mehreren Herstellergesellschaften gehört die Frage einmal zu einem Juristen, danach ist sie erledigt.
Symptom
Das Sicherheitsupdate ist seit zwei Wochen verfügbar, die Release Notes sind veröffentlicht, und das Team hält den Fall für abgeschlossen. Der Abschlussbericht an das CSIRT wurde nie abgesetzt.
Ursache
Die dritte Stufe wird mit der Produktkommunikation verwechselt. Der Abschlussbericht ist spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme fällig und hat eigene Inhalte: Beschreibung der Schwachstelle mit Schweregrad und Auswirkungen, Informationen über den Akteur, der sie ausgenutzt hat, soweit bekannt, und Details zum Sicherheitsupdate. Release Notes decken davon nur den letzten Punkt ab.
Lösung
Starte mit dem Release des Patches einen eigenen Zähler für den Abschlussbericht und hänge ihn als Aufgabe an das Release-Ticket. Verwende die vorbereitete Vorlage, übernimm aus dem Vorfall die Informationen zum Akteur, soweit sie vorliegen, und reiche den Bericht über die Plattform zur bestehenden Meldung ein. Bei schwerwiegenden Vorfällen gilt statt der 14 Tage nach Korrektur ein Monat nach der Meldung, auch das gehört als Regel in den Prozess.
Symptom
In der Build-Pipeline wurde ein manipuliertes Artefakt entdeckt, das an einen Teil der Kunden ausgeliefert wurde. Das Sicherheitsteam behandelt den Fall als internen Vorfall nach dem eigenen Incident-Response-Plan, eine Meldung an ENISA kommt niemandem in den Sinn.
Ursache
Die Meldepflicht wird nur mit Schwachstellen im Code verbunden. Artikel 14 Absatz 5 definiert den schwerwiegenden Vorfall aber ausdrücklich über die Einführung oder Ausführung von Schadcode im Produkt oder in den Systemen eines Nutzers. Ein kompromittierter Build oder Update-Mechanismus ist damit ein meldepflichtiger Vorfall, mit denselben Fristen von 24 und 72 Stunden und einem Abschlussbericht innerhalb eines Monats.
Lösung
Ergänze den Incident-Response-Plan um eine Prüfung bei jedem Vorfall: Ist ein Produkt oder dessen Lieferweg betroffen? Wenn ja, greift Artikel 14. Melde den Fall jetzt mit der Zeitlinie seit Kenntnis. Nimm Build-Server, Signaturschlüssel und Update-Infrastruktur in die Überwachung auf und prüfe Artefakte vor der Auslieferung gegen eine signierte Stückliste, damit eine Manipulation auffällt, bevor Kunden sie installieren.
03 Was du mitnimmst
Was vor dem ersten Ernstfall stehen muss
Die Fristen aus Artikel 14 sind nur zu halten, wenn sechs Dinge vorher geklärt sind. Keines davon ist technisch anspruchsvoll, alle brauchen eine Entscheidung, die im Ernstfall niemand mehr treffen kann.
Die Fristenkette aus Artikel 14
- 01 Kenntnis im Haus festgestellt
- 02 Frühwarnung binnen 24 Stunden
- 03 Meldung binnen 72 Stunden
- 04 Nutzer ohne Verzögerung informieren
- 05 Abschlussbericht 14 Tage nach Korrektur
- 06 Bei Vorfällen ein Monat
Den Zeitpunkt der Kenntnis im Haus definieren
Die 24 Stunden laufen ab dem Moment, in dem der Hersteller Kenntnis von der aktiven Ausnutzung erlangt. Die Verordnung sagt nicht, welche Person das sein muss, und genau deshalb legst du es fest: Kenntnis liegt vor, wenn die Information eine benannte Stelle erreicht, etwa das Product Security Incident Response Team. Alles davor ist Triage mit einer eigenen Frist von wenigen Stunden. Dokumentiere beide Zeitpunkte je Fall, denn die Differenz ist das Erste, was ein CSIRT bei einer späten Meldung anschaut.
Eine zentrale Kontaktstelle für Schwachstellenmeldungen betreiben
Der Cyber Resilience Act verlangt von Herstellern eine zentrale Kontaktstelle, über die Nutzer Schwachstellen direkt melden können, und eine Richtlinie zur koordinierten Offenlegung. Für die Meldepflicht ist das die Eingangstür: eine security.txt auf der Website, eine Adresse wie security@ mit garantierter Lesezeit und eine veröffentlichte Regel, wie Meldungen behandelt werden. Wer diese Tür nicht hat, erfährt von seiner Schwachstelle aus den Nachrichten.
Die Vorlagen für alle drei Stufen vor dem Ernstfall schreiben
Frühwarnung, Meldung und Abschlussbericht haben in Artikel 14 jeweils einen Mindestinhalt, der weiter unten im Detail steht. Diese drei Vorlagen gehören mit Platzhaltern in das Incident-Response-Handbuch, abgeglichen mit dem Glossar der Datenfelder, das ENISA zur Plattform veröffentlicht. Wer die Felder erst im Ernstfall liest, verbringt die ersten Stunden mit Formularkunde statt mit der Schwachstelle. Lege außerdem fest, wer welche Vorlage befüllt und wer sie freigibt.
Das zuständige CSIRT einmal bestimmen und den Plattformzugang anlegen
Gemeldet wird an das CSIRT, das im Mitgliedstaat der Hauptniederlassung als Koordinator benannt ist, also dort, wo die Entscheidungen zur Cybersicherheit der Produkte überwiegend getroffen werden. Für deutsche Hersteller ist das CERT-Bund im BSI. Die Single Reporting Platform der ENISA unter portal.cra-srp.enisa.europa.eu leitet die Meldung an dieses CSIRT und an ENISA weiter. Das BSI betont, dass keine vorherige Registrierung nötig ist und Anmeldung wie Meldung in Minuten möglich sind. Lege den Zugang trotzdem vorher an und teste ihn, denn um drei Uhr nachts ist jede Hürde eine zu viel.
Die Kundeninformation vorbereiten, bevor sie gebraucht wird
Artikel 14 Absatz 8 verlangt, betroffene Nutzer ohne unangemessene Verzögerung zu informieren und ihnen, wo nötig, Hinweise zu Risikominderung und Abhilfe zu geben. Das kollidiert mit dem Wunsch, Angreifern keine Anleitung zu liefern. Die Auflösung ist eine abgestufte Kommunikation: zuerst Produkt, betroffene Versionen und sofort umsetzbare Schutzmaßnahmen, erst mit dem Update die technischen Details. Dafür braucht es vorher einen Verteiler je Produkt, eine Freigaberegel, die nicht an einer einzelnen Person hängt, und einen festen Ort für Sicherheitshinweise.
Die Vorfallerkennung auf das Produkt und die Build-Kette ausdehnen
Meldepflichtig sind nicht nur Schwachstellen, sondern auch schwerwiegende Vorfälle mit Auswirkung auf die Sicherheit des Produkts. Artikel 14 Absatz 5 nennt zwei Fälle: Der Vorfall beeinträchtigt die Fähigkeit des Produkts, Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit zu schützen, oder er hat zur Einführung oder Ausführung von Schadcode im Produkt oder bei einem Nutzer geführt. Ein kompromittierter Update-Mechanismus fällt genau darunter. Nimm deshalb Pipeline, Signaturschlüssel und Update-Server in dieselbe Überwachung auf wie die eigene Infrastruktur.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Die Fristenkette im Detail: 24 Stunden, 72 Stunden, 14 Tage oder ein Monat
Artikel 14 der Verordnung (EU) 2024/2847 kennt zwei Anlässe mit je drei Stufen. Für eine aktiv ausgenutzte Schwachstelle beginnt die Kette mit der Frühwarnung innerhalb von 24 Stunden nach Kenntnis. Sie enthält die Information, dass eine aktiv ausgenutzte Schwachstelle vorliegt, und gegebenenfalls die Mitgliedstaaten, in denen das Produkt bereitgestellt wurde. Es folgt die Schwachstellenmeldung innerhalb von 72 Stunden mit allgemeinen Angaben zum Produkt, der Art der Ausnutzung und der Schwachstelle sowie den getroffenen Korrektur- oder Risikominderungsmaßnahmen und denen, die Nutzer ergreifen können.
Die dritte Stufe ist der Abschlussbericht, fällig spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist, mit einer Beschreibung der Schwachstelle einschließlich Schweregrad und Auswirkungen, Informationen über den Akteur, der sie ausgenutzt hat, soweit verfügbar, und Angaben zum Sicherheitsupdate. Die Frist hängt also an der Verfügbarkeit der Lösung, nicht an der Meldung. Ein Hersteller, der sechs Wochen an einem Patch arbeitet, schreibt den Abschlussbericht sechs Wochen plus 14 Tage nach der Meldung.
Für schwerwiegende Vorfälle gelten dieselben 24 und 72 Stunden. Die Frühwarnung gibt zusätzlich an, ob der Verdacht auf böswillige Handlungen besteht, die Meldung liefert eine erste Bewertung. Der Abschlussbericht ist hier innerhalb eines Monats nach der Meldung fällig und beschreibt Schweregrad, Auswirkungen, Art der Bedrohung oder Ursache und die Maßnahmen.
Die Plattform, das zuständige CSIRT und der Weg der Meldung
Die Meldung erfolgt einmal, über die Single Reporting Platform, die ENISA betreibt und die seit dem 11. September 2026 in Betrieb ist. Von dort geht die Meldung an ENISA und an das CSIRT, das im Mitgliedstaat der Hauptniederlassung des Herstellers als Koordinator benannt ist. Dieses CSIRT teilt die Meldung ohne Verzögerung mit den anderen betroffenen CSIRTs. In Deutschland nimmt das CERT-Bund im BSI diese Rolle wahr. Das BSI stellt Schritt-für-Schritt-Anleitungen zur Plattform bereit, ENISA ein Benutzerhandbuch, ein Tutorial, Fragen und Antworten sowie ein Glossar, das die Datenfelder der Meldung mit Ausfüllhinweisen, Beispielen und Formaten erklärt. Dieses Glossar ist die Grundlage für eure Vorlagen.
In Ausnahmefällen kann das koordinierende CSIRT die Weitergabe einer Meldung an die anderen CSIRTs aus berechtigten Gründen der Cybersicherheit verzögern, etwa wenn die Verbreitung selbst das Risiko erhöhen würde. Hersteller können eine solche Verzögerung in der Plattform beantragen, entscheiden darüber aber nicht selbst. Daneben sieht Artikel 15 die freiwillige Meldung anderer Schwachstellen und Vorfälle vor. Sie erzeugt keine Fristen, kann aber sinnvoll sein, wenn ihr früh Unterstützung des CSIRT wollt.
Kunden informieren, ohne Angreifern eine Anleitung zu liefern
Die Pflicht zur Kundeninformation aus Artikel 14 Absatz 8 steht neben der Meldung an das CSIRT und ersetzt sie nicht. Sie greift ab Kenntnis einer aktiv ausgenutzten Schwachstelle oder eines schwerwiegenden Vorfalls, richtet sich an die betroffenen und gegebenenfalls an alle Nutzer und verlangt, wo nötig, Hinweise zu Risikominderung und Korrekturmaßnahmen. Bleibt der Hersteller untätig, darf das CSIRT die Nutzer selbst informieren, wenn es das zur Begrenzung der Auswirkungen für notwendig hält. Diese Möglichkeit ist der Grund, warum eine abgestimmte Kundeninformation immer besser ist als eine, die jemand anderes für euch schreibt.
Der Konflikt mit der Geheimhaltung technischer Details ist real und lösbar. Die erste Information an Nutzer nennt Produkt und betroffene Versionen, den Umstand der aktiven Ausnutzung und Maßnahmen, die sofort wirken, ohne die Schwachstelle zu beschreiben: eine Funktion abschalten, einen Port am Perimeter sperren, eine Standardkonfiguration ändern. Technische Details folgen mit dem Update. Organisatorisch braucht das einen Verteiler je Produkt, der betroffene Kunden erreicht und nicht nur Vertriebskontakte, und eine Advisory-Seite mit maschinenlesbarer Ausgabe. Wer das einmal gebaut hat, nutzt es auch für Schwachstellen, die nicht meldepflichtig sind.
Was bis zum 11. Dezember 2027 noch zu bauen ist
Die Meldepflicht ist die erste Pflicht des Cyber Resilience Act, die greift, aber nicht die letzte. Seit dem 11. Juni 2026 gelten die Regeln für die Benennung von Konformitätsbewertungsstellen, und die Mitgliedstaaten sollen bis zum 11. Dezember 2026 für eine ausreichende Zahl notifizierter Stellen sorgen. Ab dem 11. Dezember 2027 gelten alle Anforderungen: die grundlegenden Cybersicherheitsanforderungen aus Anhang I vor dem Inverkehrbringen, die Behandlung von Schwachstellen über den gesamten Unterstützungszeitraum. Dazu kommen die Transparenz gegenüber Nutzern einschließlich eines klar angegebenen Support-Endes und die CE-Kennzeichnung auf Basis einer Konformitätsbewertung.
Für die Produktentwicklung heißt das: eine Richtlinie zur koordinierten Offenlegung, eine zentrale Kontaktstelle, eine Software-Stückliste in einem gängigen maschinenlesbaren Format mindestens für die obersten Abhängigkeiten, Sicherheitsupdates getrennt von Funktionsupdates und ein definierter Unterstützungszeitraum. Das BSI hat dafür die Technische Richtlinie TR-03183 in drei Teilen veröffentlicht, zu allgemeinen Anforderungen, zu Software-Stücklisten und zu Schwachstellenberichten. Sie ist keine Pflicht im Sinne der Verordnung, aber der konkreteste deutschsprachige Maßstab.
Bei den Bußgeldern unterscheidet Artikel 64: bis zu 15 Millionen Euro oder 2,5 Prozent des Umsatzes für Verstöße gegen Anhang I und die Artikel 13 und 14, bis zu 10 Millionen oder 2 Prozent für andere Pflichten, bis zu 5 Millionen oder 1 Prozent für falsche Angaben gegenüber Behörden. Kleinst- und Kleinunternehmen werden für das Versäumen der 24-Stunden-Frist für die Frühwarnung nach Artikel 14 Absatz 2 und 4 nicht mit Geldbußen belegt; für die übrigen Fristen und für die Pflicht selbst gilt diese Ausnahme nicht.
Dazu passende Kurse
Wenn euer Produktteam die Pflichten aus Artikel 13 und 14 nicht nur kennen, sondern umsetzen soll, findest du Security-Kurse für Hersteller zu CRA, Software-Stücklisten und sicherer Entwicklung bei cmt in München und Live-Online.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- Cyber Resilience Act Schulung: SBOM & Secure by Design
- Trivy Schulung: Container-Releases automatisiert prüfen
- Web Application Security Kompaktkurs
Weitere Kurse aus diesem Bereich
- EC-Council - Certified Cybersecurity Technician CCT
- Cybersecurity-Training für Techniker und Administratoren
- Cybersecurity-Grundlagenschulung: Risiken erkennen
- EC-Council ICS / SCADA Cybersecurity
- Defensive KI: IT-Infrastruktur wirklich absichern
- BSI IT-Auditor Training
- Exploit Entwicklung und Reverse Engineering
- Internet Security - Datenschutz und Sicherheit
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Gilt die Meldepflicht auch für Produkte, die wir schon vor September 2026 verkauft haben?
Wann ist eine Schwachstelle aktiv ausgenutzt im Sinne der Verordnung?
Müssen wir Schwachstellen in Open-Source-Komponenten melden, die wir nur einbauen?
Was passiert, wenn wir als kleines Unternehmen die 24 Stunden nicht einhalten?
Dürfen wir mit der Information an Kunden warten, bis ein Patch verfügbar ist?
Passt thematisch dazu
Wer erst klären muss, ob das eigene Produkt überhaupt ein Produkt mit digitalen Elementen ist, findet Grundbegriffe und Anwendungsbereich des Cyber Resilience Act im Glossar.
Wie sich die Pflichten für eingebaute freie Software von denen der Verwalter unterscheiden, erklärt die Seite zum Umgang mit Open-Source-Komponenten unter dem Cyber Resilience Act.
Damit ein manipulierter Build vor der Auslieferung auffällt, zeigt eine eigene Seite, wie sich die Software-Lieferkette mit Stückliste, Signatur und Durchsetzung absichern lässt und wie Signaturen und Prüfungen in die Pipeline kommen.
Quellen
- EUR-Lex, Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 14, 15, 64 und 69
- BSI, Pressemitteilung vom 11.09.2026: Cyber Resilience Act: Meldepflicht startet
- Europäische Kommission, Cyber Resilience Act: Reporting obligations
- ENISA, Single Reporting Platform (SRP)
- BSI, Cyber Resilience Act: Zeitplan, Technische Richtlinie TR-03183 und Informationsangebote
- Artikel 14 CRA im Volltext (inoffizielle Lesefassung)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Die Meldung ist der letzte Schritt einer Kette, die vorher gebaut sein muss
In der zweitägigen Schulung zum Cyber Resilience Act bei cmt arbeitest du an deiner eigenen Produktlandschaft: Stückliste erzeugen, Schwachstellen nachverfolgen, Offenlegung und Meldung durchspielen, mit Trainern, die Produktteams durch die ersten Meldungen begleitet haben.
Verwandte Themen
- Kritische Sicherheitslücke veröffentlicht: Betroffenheit klären und in Stunden priorisieren
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat
- Prompt Injection verhindern: wo im Aufbau einer KI-Anwendung die Kontrollen sitzen
- WordPress gehackt: Seite bereinigen, Einfallstor schließen, Vertrauen zurückholen