
Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
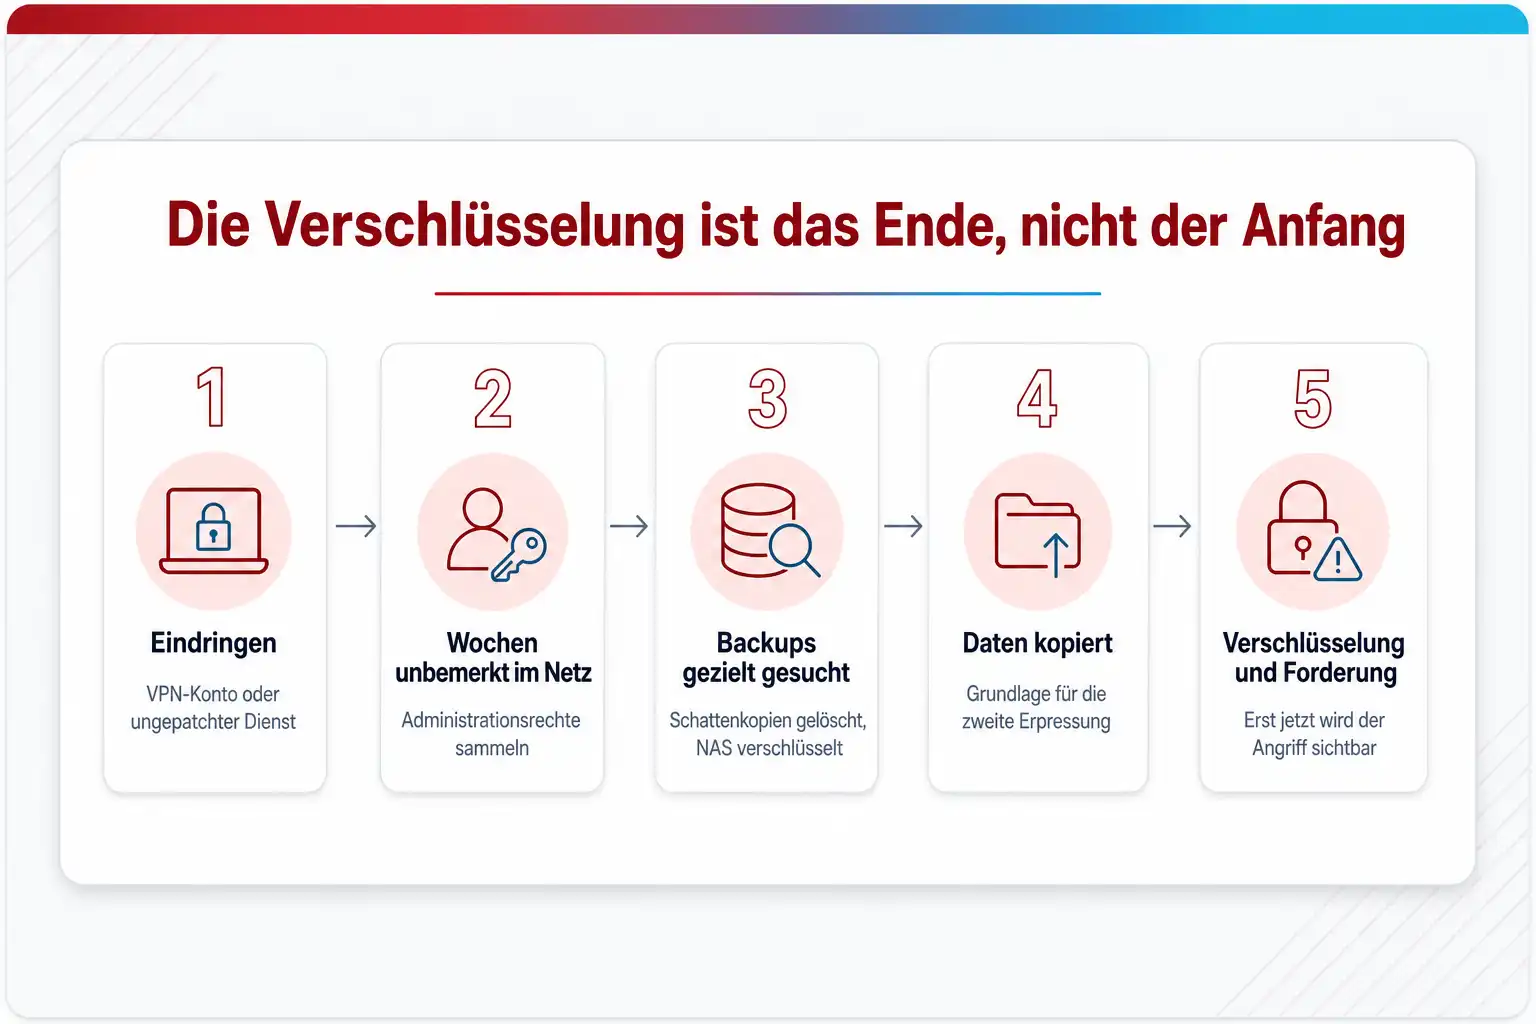
Die Verschlüsselung ist das Ende des Angriffs, nicht der Anfang. Diese Seite ordnet, was in den ersten Stunden zu entscheiden ist und was warten kann.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Bei einem Ransomware-Angriff trennt ihr zuerst die betroffenen Systeme vom Netz, ohne sie auszuschalten, ruft den Krisenstab zusammen, prüft, ob Offline-Backups unversehrt sind, sichert Spuren und bindet Polizei, Datenschutzaufsicht und bei NIS2-Einrichtungen das BSI ein. Die Frage nach dem Lösegeld kommt zuletzt, weil sie ohne Lagebild, ohne Sanktionsprüfung und ohne Versicherung nicht zu beantworten ist und weil laut BSI-Lagebericht 2025 in 72 Prozent der angezeigten Fälle zusätzlich Daten abgeflossen sind oder mit deren Veröffentlichung gedroht wurde, was eine Zahlung nicht zurückholt.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Bildschirme zeigen die Forderung, und niemand weiß, wer entscheidet
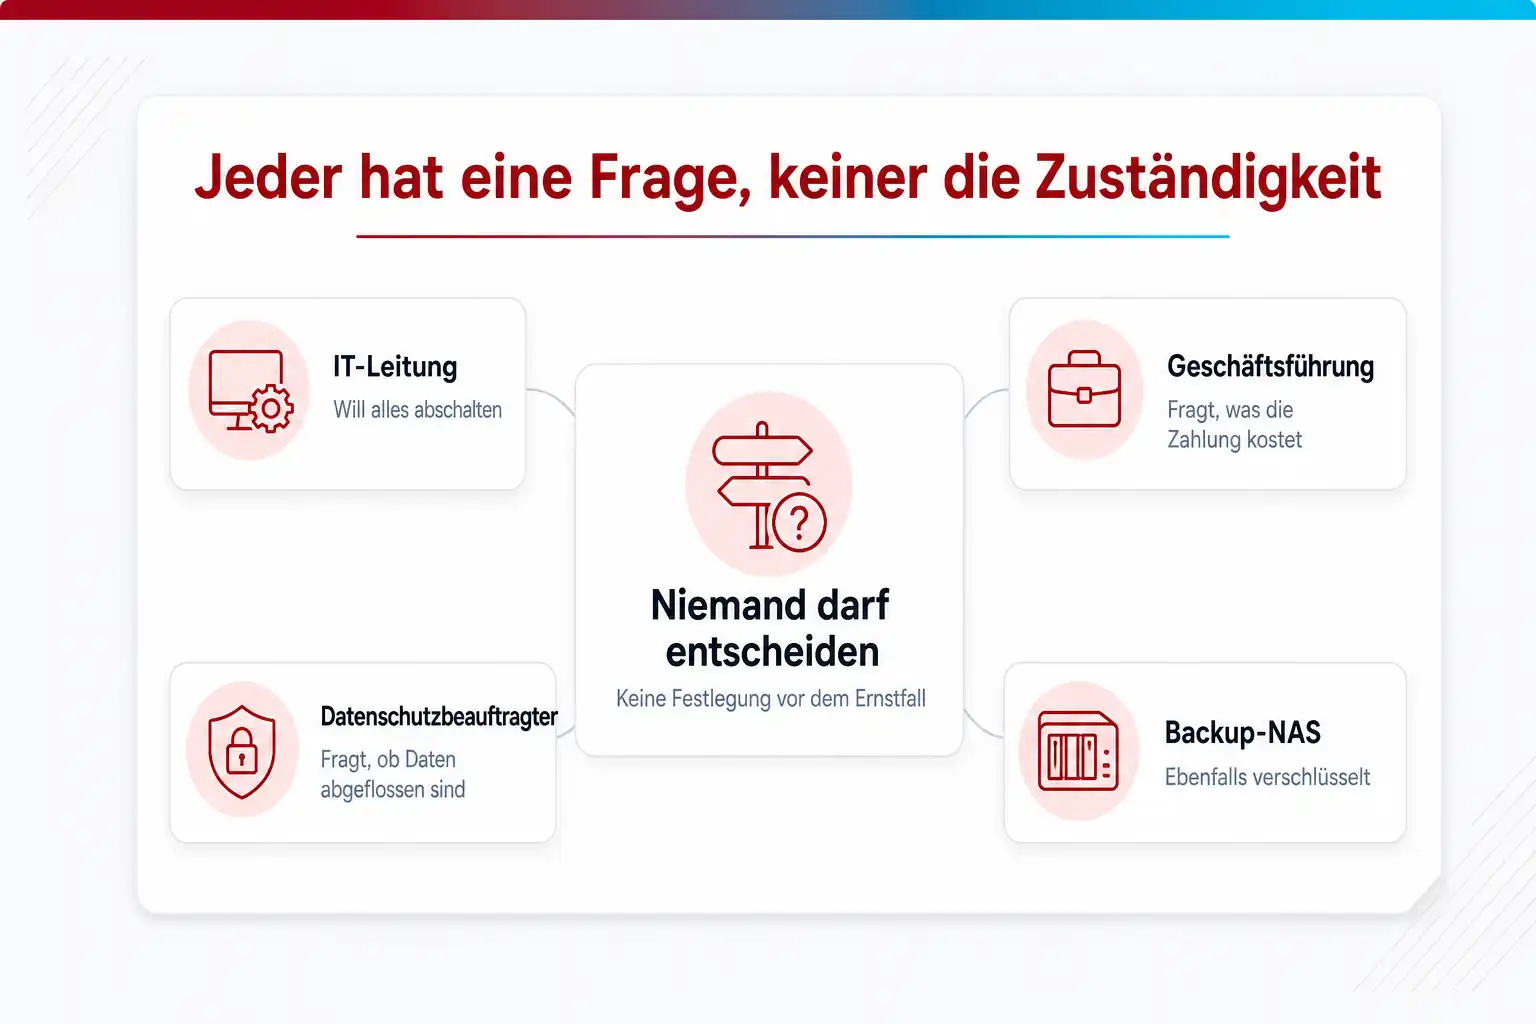
So sieht es im Betrieb aus: Am Montagmorgen melden sich die ersten Standorte, weil Dateien auf dem Fileserver eine fremde Endung tragen und auf den Desktops eine Textdatei mit einer Forderung liegt. Der ERP-Server antwortet nicht mehr, die Telefonanlage läuft noch, die Backups liegen auf einem NAS, das ebenfalls verschlüsselt ist. Der IT-Leiter will alles abschalten, der Geschäftsführer will wissen, was die Zahlung kostet, und der Datenschutzbeauftragte fragt, ob Daten abgeflossen sind. Niemand hat die Antwort, und niemand hat festgelegt, wer sie geben darf.
Der Preis des Fehlers ist nicht nur der Stillstand. Der BSI-Lagebericht 2025 zählt für das Jahr 2024 insgesamt 950 angezeigte Ransomware-Angriffe, rund 80 Prozent davon gegen kleine und mittlere Unternehmen, und in 72 Prozent der Fälle ging die Verschlüsselung mit einem Datenleak oder dessen Androhung einher. Das BSI meldet, dass in seinem freiwilligen Meldesystem erstmals mehr Datenleaks als reine Verschlüsselungen gemeldet wurden. Ein Angriff ist damit fast immer auch ein Datenschutzvorfall mit Meldefrist, und die Wiederherstellung aus dem Backup beendet ihn nicht.
Eine weitere Schwierigkeit ist die Zeit, die vor der Verschlüsselung lag. Der BSI-Maßnahmenkatalog Ransomware hält fest, dass zwischen dem Eindringen und der Verschlüsselung immer wieder Wochen, manchmal Monate liegen, und dass Angreifer mit zuvor erlangten Administrationsrechten gezielt nach allen Backups suchen. Wer am Tag der Forderung nur die verschlüsselten Server sieht, sieht das Ende eines Vorgangs, dessen Anfang in den Protokollen von vor sechs Wochen steht.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Die sechs Lagen, die im Betrieb tatsächlich auftreten
Ransomware-Angriffe sehen am ersten Tag ähnlich aus und unterscheiden sich darin, was der Angreifer bereits erreicht hat. Die folgenden Befunde ordnen, woran du die Lage erkennst, was dahintersteckt und in welcher Reihenfolge du vorgehst.
Symptom
Dateien auf Fileservern und Desktops tragen eine fremde Endung, auf den Bildschirmen liegt eine Forderung, Server antworten nicht mehr. Die Verschlüsselung läuft möglicherweise noch.
Ursache
Die Schadsoftware ist im letzten Schritt des Angriffs angekommen. Sie läuft mit den Rechten, die der Angreifer in den Wochen zuvor gesammelt hat, und arbeitet sich über Netzlaufwerke und erreichbare Systeme vor. Jedes System, das jetzt noch im Netz hängt und von einem kompromittierten Konto erreichbar ist, kann als Nächstes an der Reihe sein.
Lösung
Betroffene und gefährdete Systeme kommen vom Netz, über Switchports, VLAN-Sperren, das Abschalten von WLAN und VPN-Zugängen und notfalls das Ziehen von Kabeln, aber nicht durch Herunterfahren, weil der Arbeitsspeicher und laufende Prozesse die wertvollsten Spuren für die Forensik sind. Der Krisenstab wird einberufen, eine Person führt ab jetzt eine Zeitlinie mit Uhrzeit, Beobachtung und Entscheidung, und der Dienstleister für Incident Response wird gerufen.
Symptom
Die Backups sind ebenfalls verschlüsselt oder gelöscht: das NAS, der Backup-Server, die Schattenkopien auf den Windows-Servern, manchmal auch das Cloud-Backup, weil die Zugangsdaten auf dem Backup-Server lagen.
Ursache
Das BSI beschreibt es als inzwischen üblich, dass Angreifer mit zuvor erlangten Administrationsrechten gezielt nach allen Backups suchen und sie ebenso wie Produktivsysteme verschlüsseln. Ein Backup, das über das Netz mit denselben Konten erreichbar war, gehörte zum Angriffsziel. Das Löschen der Schattenkopien ist bei fast allen Familien ein fester Schritt vor der Verschlüsselung.
Lösung
Jetzt entscheidet sich, ob es Offline-Kopien gibt. Bänder, getrennte Archive und Cloud-Speicher mit eigener Anmeldung und Unveränderbarkeit werden geprüft, aber nicht an das infizierte Netz angeschlossen. Das BSI rät, vor der Wiederherstellung zu prüfen, ob die Backups bereits Schadsoftware enthalten, und beim Wiederherstellen mit Kopien oder einem Write-Blocker zu arbeiten, weil der Angreifer Wochen vor der Verschlüsselung im Netz war und ins Backup geraten sein kann. Die Wiederherstellung erfolgt in ein frisch aufgebautes, getrenntes Netz.
Symptom
Die Forderung enthält eine Liste von Dateien oder Verzeichnissen als Beweis, dass Daten kopiert wurden, und droht mit Veröffentlichung auf einer Leak-Seite. Manchmal melden sich Kunden oder Journalisten, bevor die IT es weiß.
Ursache
Der Angriff hatte zwei Ziele: Verschlüsselung und Erpressung mit dem Datenabfluss. Laut BSI-Lagebericht 2025 war das 2024 in 72 Prozent der angezeigten Fälle so. Die kopierten Daten enthalten fast immer personenbezogene Daten von Beschäftigten, Kunden oder Patienten, und damit beginnt mit Kenntnis die Frist aus Artikel 33 DSGVO.
Lösung
Der Datenschutzbeauftragte bewertet mit dem Krisenstab, welche Daten betroffen sein können, und die Meldung an die Aufsichtsbehörde geht möglichst binnen 72 Stunden raus, auch wenn die Analyse nicht abgeschlossen ist; nachgereicht werden darf. Bei hohem Risiko für Betroffene werden diese nach Artikel 34 DSGVO informiert. Jemand beobachtet die Leak-Seite, und die Kommunikation an Kunden, Partner und Presse läuft über die vorbereiteten Pläne, nicht über Einzelantworten.
Symptom
Die Forderung nennt einen Betrag mit Countdown und einen Chat zur Verhandlung. Die Geschäftsführung will wissen, ob Zahlen schneller ist als Wiederherstellen, und der Vertrieb drängt, weil Kunden warten.
Ursache
Der Entscheidungsdruck ist Teil des Angriffs. Ohne Lagebild ist nicht bekannt, ob die Offline-Backups taugen, wie lange der Wiederanlauf dauert und ob der Angreifer auf einer Sanktionsliste steht. Eine Zahlung an einen gelisteten Akteur ist verboten, und eine Zahlung ohne Sanktionsprüfung, ohne forensische Bewertung und ohne Abstimmung mit der Versicherung erfüllt die Anforderungen an eine pflichtgemäße Entscheidung der Geschäftsleitung regelmäßig nicht.
Lösung
Die Lösegeldfrage wird in einer festen Reihenfolge bearbeitet. Zuerst kommt das forensische Lagebild mit Einstiegspunkt und Reichweite, dann die Prüfung der Offline-Backups mit der gemessenen Wiederanlaufzeit. Es folgen die Versicherung, die Sanktionsprüfung durch die Rechtsabteilung oder einen Anwalt und die Polizei über die Zentrale Ansprechstelle Cybercrime. Noch davor wird auf nomoreransom.org geprüft, ob für die Familie ein Entschlüsselungswerkzeug existiert.
Symptom
Nach der Wiederherstellung aus dem Backup sind die Systeme nach Tagen oder Wochen erneut verschlüsselt, oft mit derselben Familie.
Ursache
Der Einstiegspunkt wurde nicht geschlossen oder die Persistenz nicht entfernt: ein kompromittiertes VPN-Konto, ein ungepatchter extern erreichbarer Dienst, ein angelegtes Administratorkonto, eine geplante Aufgabe oder ein Dienst, der die Hintertür neu startet. Wer aus einem Backup wiederherstellt, das nach dem Eindringen entstanden ist, stellt den Angreifer mit wieder her.
Lösung
Vor dem Wiederanlauf wird der Einstiegspunkt gefunden und geschlossen, extern erreichbare Dienste werden gepatcht oder abgeschaltet, Remote-Zugänge laufen nur noch über VPN mit Multi-Faktor-Authentifizierung, wie es das BSI empfiehlt. Alle Passwörter werden geändert, Domänen-Administratorkonten neu angelegt, das Kennwort des Kontos krbtgt zweimal gesetzt. Das Active Directory wird neu aufgebaut oder aus einem Stand vor dem Eindringen wiederhergestellt, und auf allen Systemen läuft eine Endpunktsicherheit, die das Verhalten erkennt, nicht nur Signaturen.
Symptom
Nur ein Server oder eine Abteilung ist sichtbar betroffen, der Rest läuft. Die Frage ist, ob der Angriff gestoppt wurde oder nur noch nicht überall angekommen ist.
Ursache
Die Reichweite ist unbekannt. Ohne zentrale Logs lässt sich nicht sagen, welche Konten der Angreifer benutzt hat, welche Systeme er berührt hat und ob er noch im Netz ist. Das BSI nennt als Mittel der Erkennung die Auswertung zentral gesammelter Logs, DNS- und Proxy-Logs, Sysmon und Anomalie-Erkennung im Netzverkehr, um Infektionsquelle und Ausmaß festzustellen.
Lösung
Die Forensik sucht in den Logs nach den Spuren des Angriffs: fremde Anmeldungen, neu angelegte Konten und Dienste, geplante Aufgaben, gelöschte Ereignisprotokolle, Verbindungen zu Steuerungsservern und ungewöhnliche Datenmengen nach außen. Jedes System mit solchen Spuren gilt als kompromittiert und wird neu aufgebaut, nicht bereinigt. Bis die Reichweite feststeht, bleiben Segmente getrennt, und das Wiederanfahren läuft segmentweise mit Beobachtung.
03 Was du mitnimmst
Was du heute festlegst, damit die ersten Stunden Entscheidungen sind und keine Diskussion
Sechs Vorbereitungen entscheiden darüber, ob ein Ransomware-Angriff ein Ausfall von Tagen oder von Wochen wird. Keine davon ist ein Produkt, alle sind Festlegungen mit Namen und Datum.
Die Reihenfolge der ersten Stunden
- 01 Netz trennen, nicht ausschalten
- 02 Krisenstab und Zeitlinie
- 03 Offline-Backups prüfen
- 04 Spuren und Logs sichern
- 05 Polizei, Aufsicht, BSI
- 06 Lösegeldfrage zuletzt
Mindestens eine Backup-Kopie offline halten und den Zugriffstest zur Pflicht machen
Das BSI empfiehlt, zumindest je eine Kopie offline zu sichern, also nach dem Backup von den übrigen Systemen zu trennen, etwa auf Bändern, in einem getrennten Archiv oder in einem vom eigenen Netz getrennten Cloud-Speicher. Die Trennung soll regelmäßig geprüft werden, indem ein Domänenadministrator testweise versucht, auf die getrennten Kopien zuzugreifen; das darf nicht gelingen. Ein Backup, das der Angreifer mit seinen Rechten erreicht, ist kein Backup.
Den Wiederanlauf üben, nicht nur planen
Zu einem Backup gehört laut BSI die Planung und Vorbereitung des Wiederanlaufs, und diese Planung soll regelmäßig einem Praxistest unterzogen werden, bis hin zum Schwarzstart, also dem Wiederanlauf aller Server und Systeme. Dabei wird gemessen, wie lange die Wiederherstellung der zwingend nötigen Geräte dauert. Diese Zahl ist später die Grundlage für jede Entscheidung über Lösegeld, denn sie sagt, was die Alternative kostet.
Dienstleister für Forensik und Wiederherstellung kennen, bevor man sie braucht
Das BSI rät, eine Liste mit Dienstleistern für solche Notfälle bereitzuhalten, etwa für die Wiederherstellung oder die forensische Analyse der Systeme. Am Tag des Angriffs sind die guten Dienstleister ausgebucht, und ein Vertrag mit Reaktionszeit, der vorher geschlossen wurde, ist dann der Unterschied zwischen Stunden und Tagen.
Die Reaktionspläne auch dann lesbar halten, wenn alles verschlüsselt ist
Das BSI fordert ausdrücklich, dass auch bei Verschlüsselung Zugriff auf die Reaktionspläne und die zwingend nötigen Daten besteht, und nennt als Mittel, dass Dokumente, Kontaktdaten und Passwörter in ausgedruckter Form vorliegen. Ein Notfallplan, der nur auf dem SharePoint liegt, der gerade verschlüsselt ist, hilft niemandem. Dazu gehören die Rufnummern des Krisenstabs, des Dienstleisters, der Versicherung, der Polizei und des Datenschutzbeauftragten.
Die Antwort auf die Erpressung vorab durchspielen
Das BSI rät, zu planen, wie auf eine Erpressungsforderung reagiert werden sollte und welche Risiken bestehen, wenn Unternehmensdaten veröffentlicht werden. Dazu gehört die Festlegung, wer mit dem Angreifer kommuniziert, ob überhaupt, und wer die Freigabe für jede Entscheidung erteilt.
Logs zentral und manipulationssicher speichern, damit der Anfang auffindbar bleibt
Das BSI empfiehlt eine Logging Policy mit zentraler, manipulationssicherer Speicherung, etwa über den Windows Event Collector oder Agenten, ergänzt um DNS-Logs, Proxy-Logs und Sysmon auf Windows-Systemen. Ohne diese Daten lässt sich der Einstiegspunkt nicht finden, und ohne Einstiegspunkt kommt der Angreifer nach der Wiederherstellung über denselben Weg zurück. Wichtig sind laut BSI vor allem An- und Abmeldungen, fehlgeschlagene Versuche, Remote-Verbindungen und Zugriffe auf Daten.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Wen ihr wann einbindet
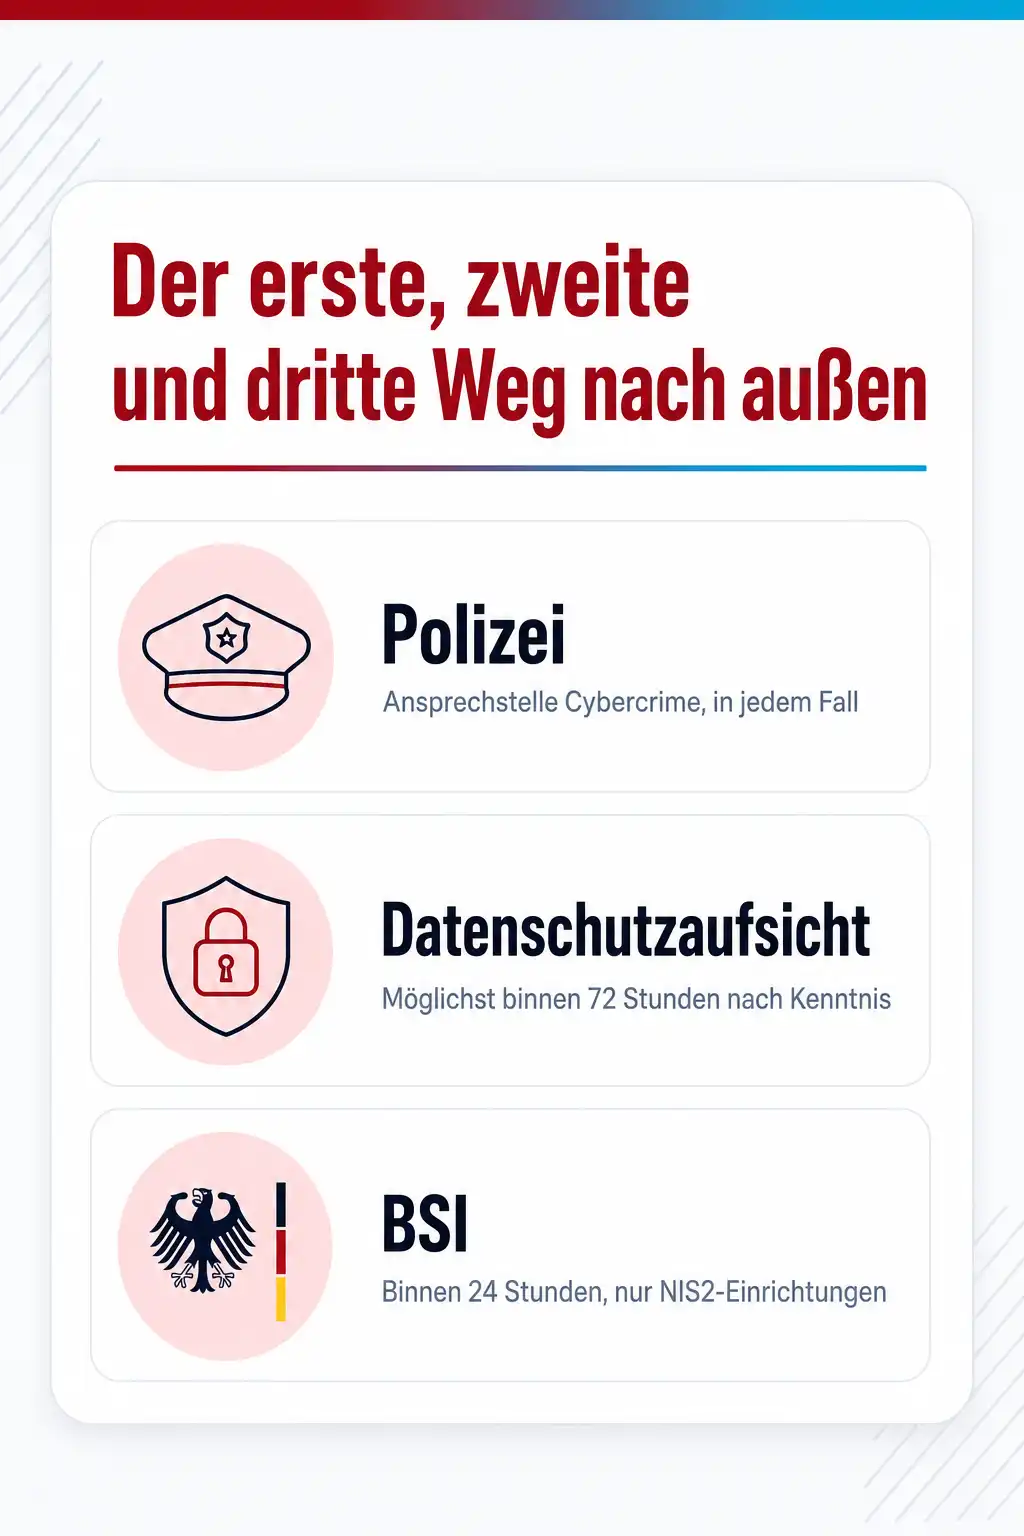
Die Polizei ist der erste Weg nach außen. Die Zentralen Ansprechstellen Cybercrime der Länder sind der polizeiliche Kontaktpunkt für Wirtschaftsunternehmen, Institutionen, Verbände und Forschungseinrichtungen in akuten Fällen und zur Beratung; Betreiber Kritischer Infrastrukturen und Bundesbehörden wenden sich an die Zentrale Ansprechstelle des Bundeskriminalamts. Die Ansprechstellen bieten eine erste Einschätzung, Beratung und die Einleitung der Strafverfolgung, und die Kontaktdaten aller 16 Länder und des BKA stehen auf einer Seite der Polizei. Das BSI empfiehlt die Anzeige in jedem Fall.
Die Datenschutzaufsicht ist der zweite Weg, sobald personenbezogene Daten betroffen sein können, und das ist bei einem Fileserver fast immer der Fall. Artikel 33 DSGVO verlangt die Meldung unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden, sofern voraussichtlich ein Risiko für Betroffene besteht. Das BSI weist in seinem Maßnahmenkatalog darauf hin, dass Aufsichtsbehörden eine unmittelbare Prüfung der technischen und organisatorischen Maßnahmen in Betracht ziehen können, und rät, Unterlagen ausgedruckt vorzuhalten und mit Datenschutzthemen vertraute Beschäftigte als Ansprechpartner bereitzuhalten.
Der dritte Weg gilt für wichtige und besonders wichtige Einrichtungen nach dem BSI-Gesetz. Nach § 32 BSIG ist bei einem erheblichen Sicherheitsvorfall eine Erstmeldung an das BSI spätestens 24 Stunden nach Kenntnis fällig, eine Meldung nach 72 Stunden und eine Abschlussmeldung nach einem Monat. Ein Ransomware-Angriff mit Stillstand erfüllt die Schwelle fast immer. Für alle anderen stellt das BSI Checklisten für Organisation und Technik und die Erste Hilfe bei einem schweren IT-Sicherheitsvorfall bereit.
Warum die Lösegeldfrage zuletzt kommt
Die Zahlung eines Lösegelds ist in Deutschland für das Opfer nicht als solche strafbar; das Opfer einer Erpressung ist Geschädigter, nicht Täter. Das Risiko liegt woanders: Zahlungen an Akteure, die auf Sanktionslisten der EU oder der Vereinigten Staaten stehen, sind verboten, und wer zahlt, ohne geprüft zu haben, an wen, riskiert ein Strafverfahren. Hinzu kommen Fragen der Geschäftsführerhaftung, wenn eine Zahlung ohne Lagebild, ohne Versicherung und ohne Rechtsprüfung aus dem Gesellschaftsvermögen erfolgt. Diese Prüfung gehört zu Juristen, nicht zur IT.
Die Empfehlung der Behörden ist eindeutig. Das Projekt No More Ransom von Europol, der niederländischen Polizei und Partnern aus der Industrie empfiehlt, kein Lösegeld zu zahlen, weil eine Zahlung den Kriminellen nur bestätigt, dass die Ransomware funktioniert, und weil es keine Garantie auf einen Entschlüsselungscode gibt. Dasselbe Projekt stellt mit dem Crypto Sheriff ein Werkzeug bereit, das aus einer verschlüsselten Datei und der Forderung die Familie bestimmt und prüft, ob ein kostenloses Entschlüsselungswerkzeug existiert. Das ist der erste Blick, bevor überhaupt jemand rechnet.
Und selbst wenn ein Schlüssel kommt, löst er nur die Hälfte des Problems. Das BSI stellt fest, dass die meisten Ransomware-Angriffe neben der Verschlüsselung mit Datenabfluss und Drohung der Veröffentlichung einhergehen, und dass Backups naturgemäß nicht davor schützen. Die Meldepflichten, die Information der Betroffenen und der Schaden durch veröffentlichte Daten bleiben. Deshalb steht die Lösegeldfrage am Ende der Reihenfolge, nicht am Anfang.
Was ein Wiederanlauf wirklich braucht
Der Wiederanlauf beginnt nicht mit dem ersten Server, sondern mit einer Liste. Das BSI verlangt, dass Geschäftsführung, Informationssicherheitsbeauftragter und Fachleute vorab festlegen, welche Geschäftsprozesse kritisch sind und welche Systeme dafür zwingend notwendig sind. Diese Liste bestimmt die Reihenfolge: Verzeichnisdienst, Namensauflösung, Zeit, dann die Systeme der kritischen Prozesse, dann der Rest.
Der zweite Punkt ist die Trennung zwischen altem und neuem Netz. Wiederhergestellt wird in ein frisch aufgebautes Segment, in das nur Systeme kommen, die neu aufgesetzt oder aus einem geprüften Backup stammen. Das alte Netz bleibt für die Forensik erhalten. Das BSI empfiehlt, auch diesen Teil zu üben: wie virtuelle Umgebungen und physische Server neu aufgebaut werden, ob neue Systeme nötig sind und ob die üblichen Lieferanten schnell genug liefern oder eigene Vorhaltung nötig ist.
Der dritte Punkt ist die Frage, die am Ende jeder Wiederherstellung steht: Welche Lektionen fließen in den Plan zurück? Das BSI rät, den Reaktionsplan nach einem Vorfall zu überarbeiten und besonders darauf zu achten, wie gleiche oder ähnliche Fälle künftig verhindert werden, und die Erkenntnisse in Erfahrungskreisen wie der Allianz für Cyber-Sicherheit zu teilen. Wer das auslässt, hat denselben Vorfall in zwei Jahren noch einmal, mit derselben Lücke.
Was eine Übung zeigt, bevor der Ernstfall es zeigt
Das BSI bezeichnet schon einfache Planbesprechungen am grünen Tisch als wirksam, weil sie zeigen, wie eine Institution mit einem Vorfall umgehen würde, und weil sie die Anforderungen des Notfallmanagements nach BSI-Standard 200-4 erfüllen helfen. Durchgespielt werden sollen unterschiedliche Ausmaße: einzelne Systeme, einzelne Standorte und schlicht alle Systeme. Jede dieser Übungen beantwortet dieselben Fragen, die oben in den Fällen stehen, nur ohne Druck.
Wer Business Continuity nach BSI-Standard 200-4 aufbaut, bekommt diese Übungen als festen Bestandteil mitgeliefert. Für alle anderen gilt: Eine Planbesprechung von zwei Stunden mit Geschäftsführung, IT, Datenschutz und Kommunikation, einmal im Jahr, mit den sechs Fällen dieser Seite als Drehbuch, ist die wirksamste Einzelmaßnahme, die nichts kostet außer Zeit.
Dazu passende Kurse
Wenn der Notfallplan bei euch bisher aus einer Rufnummer besteht, geben Seminare zu Angriffserkennung, Forensik und Notfallmanagement nach BSI-Standard dem Team die Reihenfolge, die im Ernstfall trägt.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- IT-Sicherheit: (Anti-) Hacking für Admins - Angriffe erkennen und Schutzmaßnahmen verstärken
- Malware-Analyse mit KI Grundkurs: Erkennen, Finden, Beweisen
- Business Continuity Management gemäß BSI-Standard 200-4 & ISO 27001
- Digitale Forensik für Einsteiger - Grundkurs
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Sollen wir die verschlüsselten Server ausschalten, um die Verschlüsselung zu stoppen?
Ist es strafbar, Lösegeld zu zahlen?
Wie finden wir heraus, ob es ein kostenloses Entschlüsselungswerkzeug gibt?
Müssen wir den Angriff dem BSI melden?
Reicht es, aus dem Backup wiederherzustellen und weiterzuarbeiten?
Welche Spuren sollen wir sichern, bevor Systeme neu aufgesetzt werden?
Passt thematisch dazu
Für Linux-Server beschreibt eine Seite im Linux-Bereich, wie Spuren auf einem kompromittierten Linux-Server gesichert werden, statt ihn neu zu starten.
Was ein Backup leisten muss, damit es im Ernstfall trägt, zeigt die Seite über eine Backup-Strategie mit RPO, RTO und geübtem Restore.
Wer die Spurensicherung einordnen will, findet im Glossar, was digitale Forensik als Disziplin umfasst.
Quellen
- BSI, Die Lage der IT-Sicherheit in Deutschland 2025 (Berichtszeitraum 1.7.2024 bis 30.6.2025), Kapitel Cybercrime (950 Anzeigen, 72 Prozent mit Datenleaks, 80 Prozent KMU)
- BSI, Maßnahmenkatalog Ransomware, Arbeitspapier Version 1.0 vom 23.02.2022
- BSI, Ich habe einen IT-Sicherheitsvorfall: Checklisten, TOP 12 Maßnahmen und Erste Hilfe
- Polizei, Zentrale Ansprechstellen Cybercrime (ZAC) der Länder und des BKA
- No More Ransom, Europol und Politie: Crypto Sheriff und Entschlüsselungswerkzeuge
- Pinsent Masons, Cyber-Angriffe: Wer Lösegeld zahlt, kann sich strafbar machen (Sanktionsrecht)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Einen Ransomware-Angriff einmal an einem Übungsnetz erleben
In den Seminaren zu Angriffserkennung, Forensik und Business Continuity bei cmt verfolgen Admins und Verantwortliche einen Angriff in einer eigenen Laborumgebung von der ersten Anmeldung bis zur Verschlüsselung. Sie sichern Spuren, finden den Einstiegspunkt und üben den Wiederanlauf nach BSI-Standard 200-4, mit Trainern, die Vorfälle im Betrieb begleitet haben.
Verwandte Themen
- IT-Notfallplan erstellen: vom Kritikalitätscheck bis zur ersten Übung
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat
- Phishing-Mail geöffnet: was in den ersten 30 Minuten zählt
- EDR oder Antivirus: was auf den Endgeräten heute noch reicht