
IT-Security verstehen, bevor der Vorfall den Takt vorgibt
Die meisten Vorfälle beginnen mit einem Klick auf eine Phishing-Mail, einem gestohlenen Passwort oder einem Server, den niemand mehr gepatcht hat. Danach läuft die Uhr. Hier findest du, was in den ersten Stunden zu tun ist, welche Nachweise NIS2 und ISO 27001 verlangen und wie Firewalls, Identitäten, Erkennung und sichere Entwicklung zusammenspielen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
01 Orientierung
Welche dieser Lagen ist eure?
Diese vier Lagen kommen im Alltag von Admins, Sicherheitsverantwortlichen und Geschäftsführungen immer wieder vor. Nimm die, die eurer am nächsten kommt.
„Bei uns hat jemand auf einen Phishing-Link geklickt und wir wissen nicht, was jetzt zu tun ist“
Ein geöffneter Anhang, eingegebene Zugangsdaten und ein bestätigter MFA-Prompt sind drei verschiedene Fälle, und jeder verlangt eigene Maßnahmen. Für das Konto gilt dabei eine feste Reihenfolge: sperren, Sitzungen widerrufen, Weiterleitungen und Posteingangsregeln prüfen, Protokolle lesen.
Die ersten 30 Minuten richtig nutzen„Wir hören überall von NIS2 und wissen nicht, ob das Gesetz uns überhaupt betrifft“
Die Antwort hängt an zwei Fragen: ob eine eurer Tätigkeiten in den Anlagen des BSI-Gesetzes steht und ob ihr die Schwellen bei Beschäftigten, Umsatz und Bilanzsumme überschreitet. Konzerntöchter, Stadtwerke und Nebentätigkeiten brauchen eine zweite Prüfrunde.
Die Betroffenheit in zwei Schritten klären„Ein Großkunde verlangt bis nächstes Jahr ein ISO-27001-Zertifikat von uns“
Der Weg führt über Geltungsbereich, Gap-Analyse, Risikobewertung, gelebten Betrieb und internes Audit bis zu Stage 1 und Stage 2 bei einer akkreditierten Zertifizierungsstelle. Realistisch sind sechs bis zwölf Monate, deshalb entscheidet der Startzeitpunkt mehr als jedes Werkzeug.
Den Weg zum Zertifikat planen„Wir haben überall MFA eingeschaltet, und trotzdem wurde ein Konto übernommen“
SMS, E-Mail-TAN und Einmalcodes lassen sich in Echtzeit über eine gefälschte Anmeldeseite abgreifen und weiterreichen. Passkeys nach FIDO2 binden die Anmeldung an die echte Domain, deshalb sind sie für Admins und externe Zugänge die angemessene Stufe.
Auf Phishing-resistente Faktoren umstellen02 Ausgewählte Themen
Drei Seiten, die den Rahmen setzen
Hier geht es um die ersten Entscheidungen im Ransomware-Fall, um die Wahl zwischen ISO 27001 und IT-Grundschutz auf dem Weg zum ISMS und um die Frage, womit ein Team Angriffe überhaupt rechtzeitig sieht.
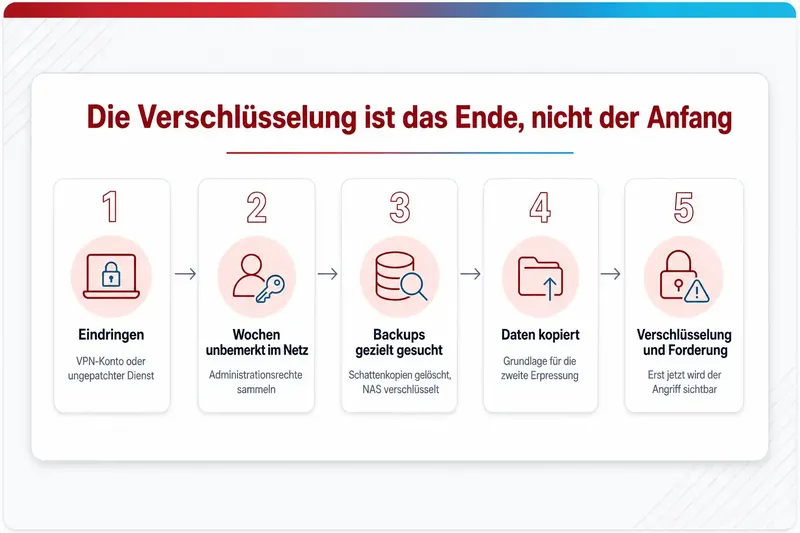
Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
Die Verschlüsselung ist das Ende des Angriffs, nicht der Anfang. Diese Seite ordnet, was in den ersten Stunden zu entscheiden ist und was warten kann.
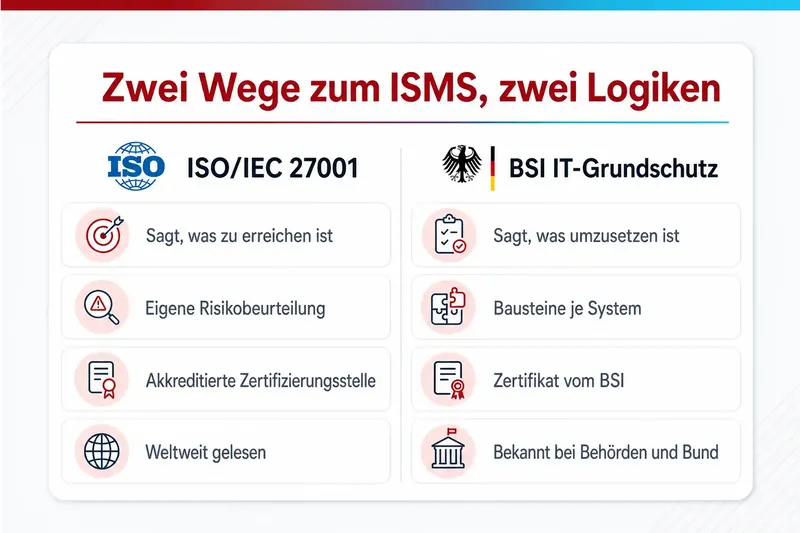
ISO 27001 oder IT-Grundschutz: welcher Weg zum ISMS passt
Beide führen zu einem zertifizierten ISMS. Sie unterscheiden sich darin, wer das Zertifikat anerkennt, wie viel die Methodik vorgibt und was 2027 daraus wird.
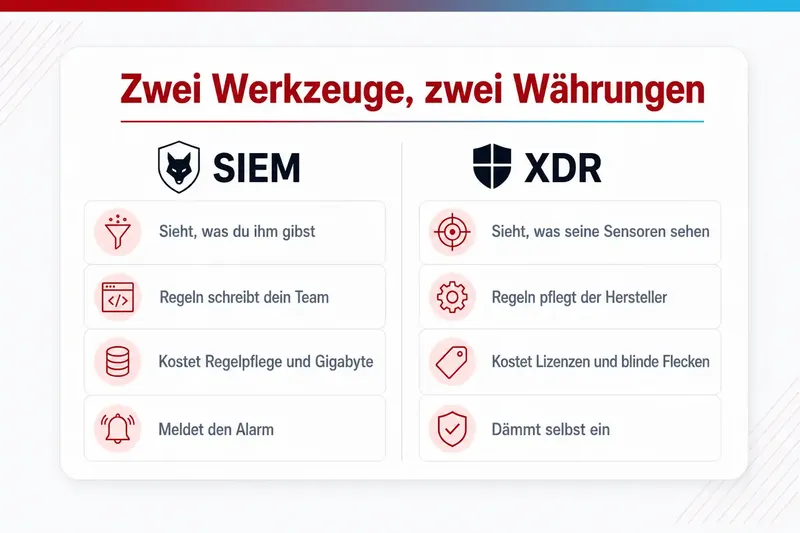
SIEM oder XDR: was dein Team braucht, um Angriffe rechtzeitig zu sehen
Beide versprechen Sichtbarkeit und kosten in verschiedener Währung: das SIEM in Regelpflege und Gigabyte, das XDR in Lizenzen und blinden Flecken.
03 Vollständig
Alle IT-Security-Themen im Überblick
Typische Probleme 8
- Phishing-Mail geöffnet: die ersten 30 Minuten
- Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
- NIS2-Registrierung verpasst: nachholen, bevor jemand fragt
- Schwachstelle im Produkt: die CRA-Meldepflicht in 24 Stunden
- Microsoft-365-Konto gehackt: sperren, widerrufen, Spuren lesen
- Angriffe auf Active Directory erkennen, bevor der Angreifer Domain-Admin ist
- Kritische Sicherheitslücke: in Stunden von der Meldung zur Entscheidung
- WordPress gehackt: richtig bereinigen und das Einfallstor finden
Was wovon unterscheiden 7
- ISO 27001 oder IT-Grundschutz: welcher Weg zum ISMS passt
- pfSense oder OPNsense: welche Firewall in euren Betrieb passt
- SIEM oder XDR: was dein Team braucht, um Angriffe rechtzeitig zu sehen
- IT-Grundschutz++ oder Kompendium: wann sich der Umstieg lohnt
- EDR oder Antivirus: was auf dem Endpoint noch reicht
- VPN oder Zero Trust Network Access: was noch für die Appliance spricht
- IT-Security oder OT-Security: wo die Produktion anders tickt als das Büro
Abläufe im Alltag 7
- IT-Audit vorbereiten: vom Prüfauftrag bis zum Maßnahmenplan
- Passkeys einführen, bevor Microsoft es für dich tut
- IT-Notfallplan: vom Kritikalitätscheck zur ersten Übung
- NIS2-Vorfall melden: die Meldekette in 24 Stunden, 72 Stunden und einem Monat
- ISO-27001-Zertifizierung: der Weg von der Gap-Analyse zum Zertifikat
- Eine Phishing-Simulation durchführen, die Lernen auslöst statt Bloßstellung
- PIM in Microsoft Entra ID einrichten, ohne sich selbst auszusperren
Regeln und Freigaben 5
- NIS2 und die Geschäftsführung: welche Haftung sich nicht delegieren lässt
- NIS2-Betroffenheit prüfen: wer unter das BSIG fällt und wer das entscheidet
- Security Awareness: wer geschult werden muss und wer das verantwortet
- Berechtigungskonzept: Zuständigkeiten klären, nicht nur Rollen beschreiben
- Post-Quanten-Kryptografie: Fristen, Inventar und die Reihenfolge der Systeme
Wo stehst du gerade?
Bevor du dich durch das Programm liest, lohnt sich eine ehrliche Einschätzung. Die Tests dauern ein paar Minuten, kosten nichts und erklären dir jede Antwort.
04 Das Angebot
Passende Kurse im Katalog
IT-Security wird selten als ein einzelner Kurs gebucht. Neben den herstellerneutralen Grundlagen stehen deshalb die Zertifikate von EC-Council, die Microsoft-Security-Reihe, KI in der Abwehr und die Firewall-Hersteller Check Point und Fortinet.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
05 Fragen
Häufige Fragen zur IT-Sicherheit im Unternehmen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Welche Pflichten hat die Geschäftsführung nach NIS2?
Betrifft NIS2 auch uns, obwohl wir kein Energieversorger sind?
Reicht ein Virenschutz noch?
Was müssen wir bei einem Vorfall wem melden, und wie schnell?
Wo fangen wir an, wenn wir kein Sicherheitsteam und kein Budget für ein SOC haben?
Verändert KI die Angriffe wirklich, oder ist das Marketing?
Weiter in andere Bereiche
- Linux-Server härten
SSH, sudo, nftables und SELinux auf dem Server, dazu ein Patch-Management, das den NIS2-Nachweis übersteht.
- Active Directory absichern
Tier-Modell, privilegierte Konten und saubere Delegierung, bevor ein Angreifer Domain-Admin wird.
- Datenschutz und Meldewege
Was die drei Regelwerke jeweils schützen, welche Pflichten sich überlagern und wie die Meldewege nebeneinander laufen.
- NIS2 in der Cloud
Welche Pflichten beim Anbieter liegen, welche bei euch bleiben und was ein BSI-C5-Testat dazu aussagt.
- KI-gestützte Angriffe
Phishing ohne Tippfehler, KI-Browser mit Zugriff auf Firmendaten und was vor der Freigabe zu prüfen ist.
- Berufe in der Security
Was SOC-Analysten im Schichtbetrieb tatsächlich tun, warum es keine Ausbildung zum Penetration Tester gibt und welche Wege trotzdem hinführen.
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Ordnet mit dir ein, welcher Kurs zu deinem Vorwissen passt.

Norbert Jansen
Beratung & Inhouse
Plant Inhouse-Trainings, die an euren eigenen Abläufen ansetzen.
Vom Überblick zur eigenen Umgebung
Eine Seite sagt dir, was zu tun ist. Im Kurs tust du es selbst: Regeln auf FortiGate oder Check Point bauen, einen Angriff auf Active Directory im Labor nachstellen, Spuren mit forensischen Werkzeugen sichern, ein ISMS gegen die Norm prüfen. Bei cmt gibt es dafür Kurse von den Grundlagen über BSI-Grundschutz, EC-Council und Microsoft Security bis zu KI in der Abwehr, vor Ort in München und Live-Online.