
NIS2-Vorfall melden: die Meldekette in 24 Stunden, 72 Stunden und einem Monat
Die Uhr läuft ab Kenntnis, nicht ab Aufklärung. Drei Meldungen mit je einem Prüfpunkt, sauber getrennt von DSGVO, CRA und Kundenverträgen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ein erheblicher Sicherheitsvorfall löst nach § 32 BSIG drei Meldungen aus: eine frühe Erstmeldung spätestens 24 Stunden nach Kenntniserlangung, eine Meldung mit erster Bewertung spätestens 72 Stunden nach Kenntniserlangung und eine Abschlussmeldung spätestens einen Monat nach der zweiten. Gemeldet wird über das BSI-Portal, vor der Registrierung über ein Online-Formular im Melde- und Informationsportal. Die DSGVO-Meldung an die Aufsichtsbehörde und die Pflichten aus Kundenverträgen laufen getrennt davon.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Vorfall läuft, und die Frist läuft mit
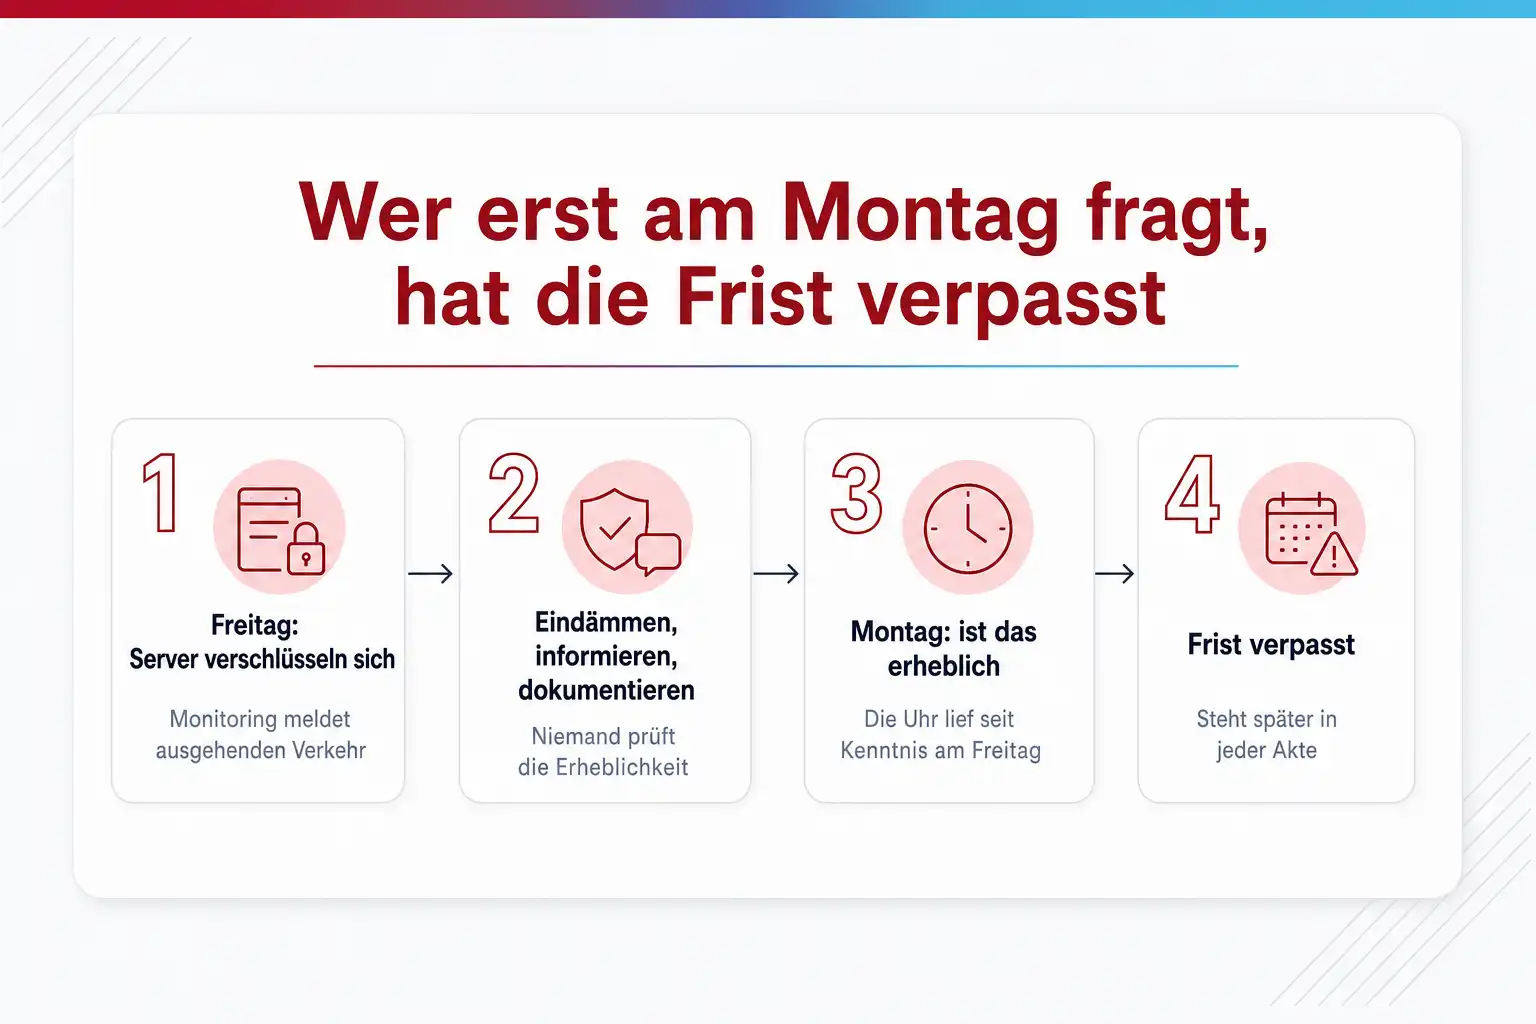
Freitag, 16 Uhr: Die Dateiserver verschlüsseln sich, das Monitoring meldet ausgehenden Verkehr zu einer unbekannten Adresse, und der Incident-Lead hat drei Dinge gleichzeitig zu tun: eindämmen, informieren, dokumentieren. In dieser Lage muss jemand die Frage beantworten, ob das ein erheblicher Sicherheitsvorfall im Sinne des BSIG ist, und wenn ja, binnen 24 Stunden eine Erstmeldung absetzen. Wer diese Frage erst am Montag stellt, hat die Frist verpasst, und das steht später in jeder Akte.
Das Gesetz ist dabei eindeutiger, als viele denken, und zugleich fordernder. Nach § 32 Abs. 1 BSIG ist die Erstmeldung unverzüglich und spätestens 24 Stunden nach Kenntniserlangung fällig, die zweite Meldung spätestens 72 Stunden nach Kenntniserlangung und die Abschlussmeldung spätestens einen Monat nach Übermittlung der zweiten Meldung. Dazwischen kann das BSI Zwischenmeldungen verlangen. Wer bei der ersten Meldung auf vollständige Erkenntnisse wartet, verstößt gegen den Wortlaut; das BSI formuliert das als Schnelligkeit vor Vollständigkeit.
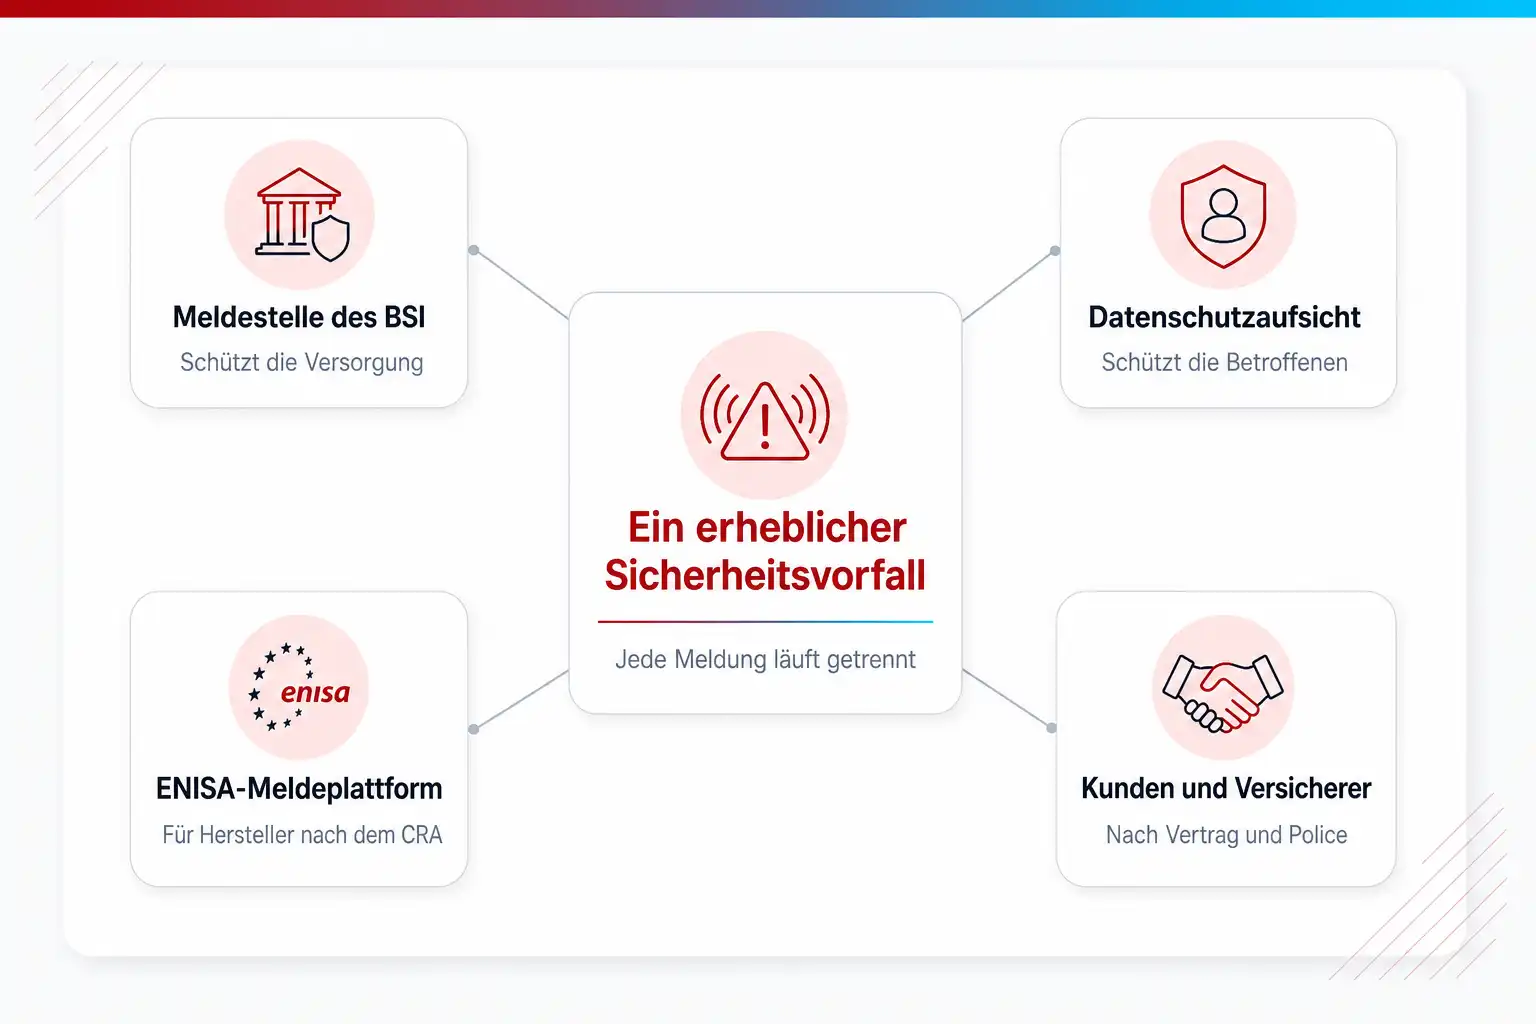
Erschwerend kommt hinzu, dass derselbe Vorfall mehrere Meldewege gleichzeitig öffnet. Sind personenbezogene Daten betroffen, läuft nach Art. 33 DSGVO eine eigene 72-Stunden-Frist zur Datenschutzaufsicht. Seid ihr Hersteller eines Produkts mit digitalen Elementen, greift seit dem 11. September 2026 Art. 14 des Cyber Resilience Act mit eigener Meldekette an die ENISA. Kundenverträge verlangen Information binnen Stunden, die Cyberversicherung verlangt unverzügliche Anzeige.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Der Ablauf von der ersten Einstufung bis zur Abschlussmeldung
Der Ablauf hat acht Stationen, und jede endet mit einem Ergebnis, an dem du erkennst, dass sie abgeschlossen ist. Die Reihenfolge gibt das Gesetz vor, die Prüfpunkte sind das, was in Nachbesprechungen regelmäßig gefehlt hat.
- 1
Vorfall aufnehmen und den Zeitstempel der Kenntniserlangung setzen
Jeder Vorfall beginnt als Ticket mit Uhrzeit, Melder, betroffenen Systemen und erster Beschreibung. Der Incident-Lead übernimmt die Führung und hält fest, wann er den Vorfall als erheblichen Sicherheitsvorfall nach § 2 Nummer 11 BSIG einstuft. Dieser Zeitpunkt ist die Kenntniserlangung der Einrichtung, von der alle Fristen des § 32 laufen. Eindämmung und Meldung dürfen nicht an derselben Person hängen.
Ergebnis: Es liegt ein Ticket mit dem Zeitstempel der Einstufung vor, mit einem benannten Incident-Lead und einer getrennt benannten Person für die Meldung.
- 2
Die Erheblichkeit bewerten und die Entscheidung begründen
Prüfe den Vorfall gegen die Definition in § 2 Nr. 11 BSIG und gegen eure vorab festgelegten Kriterien: schwerwiegende Betriebsstörung, finanzieller Verlust, erhebliche Schäden bei Dritten, jeweils eingetreten oder möglich. Für Anbieter von DNS-, Cloud-, Rechenzentrums- und weiteren digitalen Diensten gelten die Schwellen der Durchführungsverordnung (EU) 2024/2690. Ein Ereignis, das nur beinahe zum Vorfall geworden wäre, ist nach § 2 Nr. 1 ein Beinahevorfall und nicht meldepflichtig; eine freiwillige Meldung ist trotzdem möglich.
Ergebnis: Spätestens wenige Stunden nach der Einstufung liegt eine schriftliche Entscheidung mit Uhrzeit und Begründung vor, ob der Vorfall erheblich ist.
- 3
Die frühe Erstmeldung binnen 24 Stunden absetzen
Melde über das BSI-Portal oder, falls noch nicht registriert, über das Online-Formular im Melde- und Informationsportal. Für die Erstmeldung verlangt § 32 Abs. 1 Nr. 1 BSIG nur die Angabe, ob der Verdacht besteht, dass der Vorfall auf einer rechtswidrigen oder böswilligen Handlung beruht, und ob grenzüberschreitende Auswirkungen möglich sind. Mehr musst du nicht wissen, und mehr musst du nicht schreiben. Das BSI selbst nennt den Grundsatz Schnelligkeit vor Vollständigkeit; Korrekturen folgen mit der nächsten Meldung.
Ergebnis: Die Eingangsbestätigung des Portals mit Vorgangskennung ist im Ticket abgelegt, und ihr Zeitstempel liegt innerhalb der 24 Stunden.
- 4
Die weiteren Meldewege parallel öffnen
Während die Erstmeldung läuft, prüft eine zweite Person die Adressatenliste. Sind personenbezogene Daten betroffen, beginnt mit der Kenntnis der Verletzung die 72-Stunden-Frist nach Art. 33 DSGVO zur Aufsichtsbehörde, und bei hohem Risiko folgt die Information der Betroffenen nach Art. 34. Seid ihr Hersteller eines Produkts mit digitalen Elementen, verlangt Art. 14 CRA seit dem 11. September 2026 eine Frühwarnung binnen 24 Stunden an die ENISA-Meldeplattform. Kundenverträge, die Cyberversicherung und die Strafanzeige bei der Zentralen Ansprechstelle Cybercrime der Polizei kommen dazu.
Ergebnis: Die Adressatenliste ist abgearbeitet, und je Adressat steht darin, ob eine Meldung nötig ist, wer sie absetzt und bis wann.
- 5
Die 72-Stunden-Meldung mit Bewertung und Indikatoren nachreichen
Die zweite Meldung nach § 32 Abs. 1 Nr. 2 BSIG bestätigt oder aktualisiert die Angaben der Erstmeldung und liefert eine erste Bewertung mit Schweregrad und Auswirkungen sowie Kompromittierungsindikatoren, soweit sie vorliegen. Hier gehören die Dinge hinein, die das Incident-Team inzwischen weiß: betroffene Systeme, Zahl der betroffenen Nutzer oder Kunden, Dauer des Ausfalls, bekannte Hashwerte sowie Adressen und Domains der Angreifer. Unsicheres wird als vorläufig gekennzeichnet.
Ergebnis: Die zweite Meldung ist abgesetzt und enthält Bewertung, Auswirkungen und Indikatoren; der Zeitstempel liegt innerhalb der 72 Stunden ab Kenntniserlangung.
- 6
Zwischenmeldungen liefern und Empfänger unterrichten, wenn verlangt
Nach § 32 Abs. 1 Nr. 3 BSIG kann das BSI jederzeit eine Zwischenmeldung mit Statusaktualisierung verlangen; antworte in der Frist, die das BSI setzt, und protokolliere jede Kommunikation. Nach § 35 Abs. 1 kann das BSI außerdem anordnen, dass ihr die Empfänger eurer Dienste unverzüglich über den Vorfall unterrichtet, auch über eine Veröffentlichung auf der Website. Das BSI kann nach § 32 Abs. 6 Unterstützung bei der Bewältigung anbieten; nimm sie an, wenn eure eigenen Kapazitäten nicht reichen.
Ergebnis: Ein Kommunikationsprotokoll hält jede Anfrage des BSI, jede Antwort und jede Unterrichtung von Empfängern samt Zeitstempel fest.
- 7
Die Abschlussmeldung binnen eines Monats einreichen
Spätestens einen Monat nach Übermittlung der 72-Stunden-Meldung folgt nach § 32 Abs. 1 Nr. 4 BSIG die Abschlussmeldung: eine ausführliche Beschreibung des Vorfalls mit Schweregrad und Auswirkungen, die Art der Bedrohung oder die zugrunde liegende Ursache, die ergriffenen und laufenden Abhilfemaßnahmen und etwaige grenzüberschreitende Auswirkungen. Dauert der Vorfall zu diesem Zeitpunkt noch an, erlaubt § 32 Abs. 2 eine Fortschrittsmeldung; die Abschlussmeldung ist dann nach abschließender Bearbeitung des Vorfalls vorzulegen, eine feste Frist nennt das Gesetz dafür nicht, die NIS2-Richtlinie geht von einem Monat aus.
Ergebnis: Die Abschlussmeldung oder die begründete Fortschrittsmeldung ist eingereicht, und der Monat ab der zweiten Meldung ist eingehalten.
- 8
Den Vorfall nachbereiten und die Meldekette nachschärfen
Nach der Abschlussmeldung folgt die Nachbesprechung mit allen Beteiligten: Was hat die Einstufung verzögert, welche Vorlage hat gefehlt, wer war nicht erreichbar? Die Vorfallakte mit allen Meldungen, Bestätigungen und Protokollen wird mit der übrigen Dokumentation nach § 30 Abs. 1 BSIG abgelegt. Die Geschäftsleitung bekommt einen Bericht, weil sie nach § 38 Abs. 1 die Umsetzung der Maßnahmen überwachen muss. Danach wird die Übung aus der Vorbereitung mit den neuen Erkenntnissen wiederholt.
Ergebnis: Die Vorfallakte ist geschlossen, die Geschäftsleitung hat ihren Bericht, und der Meldeprozess ist aktualisiert, mit Datum der nächsten Übung.
03 Was du mitnimmst
Was vor dem Vorfall stehen muss, damit die Meldung im Vorfall gelingt
Die Meldekette lässt sich nicht im Vorfall erfinden. Sechs Vorbereitungen sorgen dafür, dass am Tag X nur noch ausgefüllt wird, was vorher festgelegt wurde.
Die Meldekette nach § 32 BSIG
- 01 Kenntnis: die Uhr läuft
- 02 24 Stunden: Erstmeldung
- 03 72 Stunden: Bewertung
- 04 Auf Nachfrage: Zwischenmeldung
- 05 Ein Monat: Abschlussmeldung
Die Erheblichkeit vorab in Kriterien übersetzen
Den erheblichen Sicherheitsvorfall definiert § 2 Nr. 11 BSIG als einen, der schwerwiegende Betriebsstörungen oder finanzielle Verluste für die Einrichtung verursacht hat oder verursachen kann oder andere Personen durch erhebliche Schäden beeinträchtigt. Übersetze das für euer Haus in prüfbare Fragen: Ist ein Dienst für Kunden ausgefallen, und wie lange? Sind Daten abgeflossen? Läuft eine Erpressung? Für Anbieter digitaler Infrastruktur legt die Durchführungsverordnung (EU) 2024/2690 feste Schwellen fest, etwa eine vollständige Nichtverfügbarkeit eines DNS-Dienstes von mehr als 30 Minuten.
Den Moment der Kenntniserlangung definieren und protokollieren
Alle Fristen laufen ab Kenntniserlangung. Lege vorher fest, wer im Haus diese Kenntnis für die Einrichtung hat: der Incident-Lead, sobald er einen Vorfall als erheblich einstuft, nicht der Admin, der um drei Uhr nachts den ersten Alarm sieht. Der Zeitstempel dieser Einstufung gehört ins Ticket, weil er später den Nachweis liefert, dass die 24 Stunden eingehalten wurden.
Zugang zum BSI-Portal vorher einrichten
Registrierte Einrichtungen melden über das BSI-Portal. Richte die Zugänge ein, bevor sie gebraucht werden, hinterlege mindestens zwei Personen mit Zugang und prüfe halbjährlich, ob die Anmeldung noch funktioniert. Einrichtungen, die noch nicht registriert sind, melden über ein Online-Formular im Melde- und Informationsportal des BSI; die Registrierung nach § 33 holt ihr danach nach.
Die Inhalte je Stufe als Vorlage bereithalten
Die Erstmeldung verlangt nur zwei Angaben: ob der Verdacht auf eine rechtswidrige oder böswillige Handlung besteht und ob grenzüberschreitende Auswirkungen möglich sind. Die 72-Stunden-Meldung bestätigt oder aktualisiert das, bewertet Schweregrad und Auswirkungen und nennt Kompromittierungsindikatoren, soweit vorhanden. Die Abschlussmeldung beschreibt den Vorfall ausführlich, nennt die Art der Bedrohung oder Ursache, die ergriffenen und laufenden Abhilfemaßnahmen und grenzüberschreitende Auswirkungen. Drei Vorlagen mit genau diesen Feldern sparen im Ernstfall die Suche im Gesetz.
Die anderen Meldewege in derselben Liste führen
Führe eine Adressatenliste mit Frist, Auslöser und Verantwortlichem. Darauf stehen das BSI nach § 32 BSIG, die Datenschutzaufsicht nach Art. 33 DSGVO binnen 72 Stunden, die Betroffenen nach Art. 34 DSGVO bei hohem Risiko, die ENISA nach Art. 14 CRA für Hersteller. Dazu kommen Kunden nach Vertrag, Versicherer nach Police und die Polizei für die Strafanzeige. Die Fristen beginnen teils zu unterschiedlichen Zeitpunkten, die Inhalte unterscheiden sich, und keine Meldung ersetzt eine andere. Die Liste gehört in den Notfallplan, nicht in den Kopf einer Person.
Die Meldekette üben, nicht nur aufschreiben
Eine Übung von zwei Stunden reicht, um die Lücken zu finden: Wer stuft ein, wer meldet, wer unterschreibt, wer spricht mit Kunden, wer hält die Geschäftsleitung informiert, die nach § 38 BSIG die Umsetzung überwachen muss? Die Übung zeigt, ob der Portalzugang funktioniert, ob die Vorlagen verständlich sind und ob die Einstufung in einer Stunde gelingt. Das Protokoll der Übung ist zugleich ein Nachweis nach § 30 Abs. 2 Nr. 2 BSIG zur Bewältigung von Sicherheitsvorfällen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was einen Sicherheitsvorfall erheblich macht
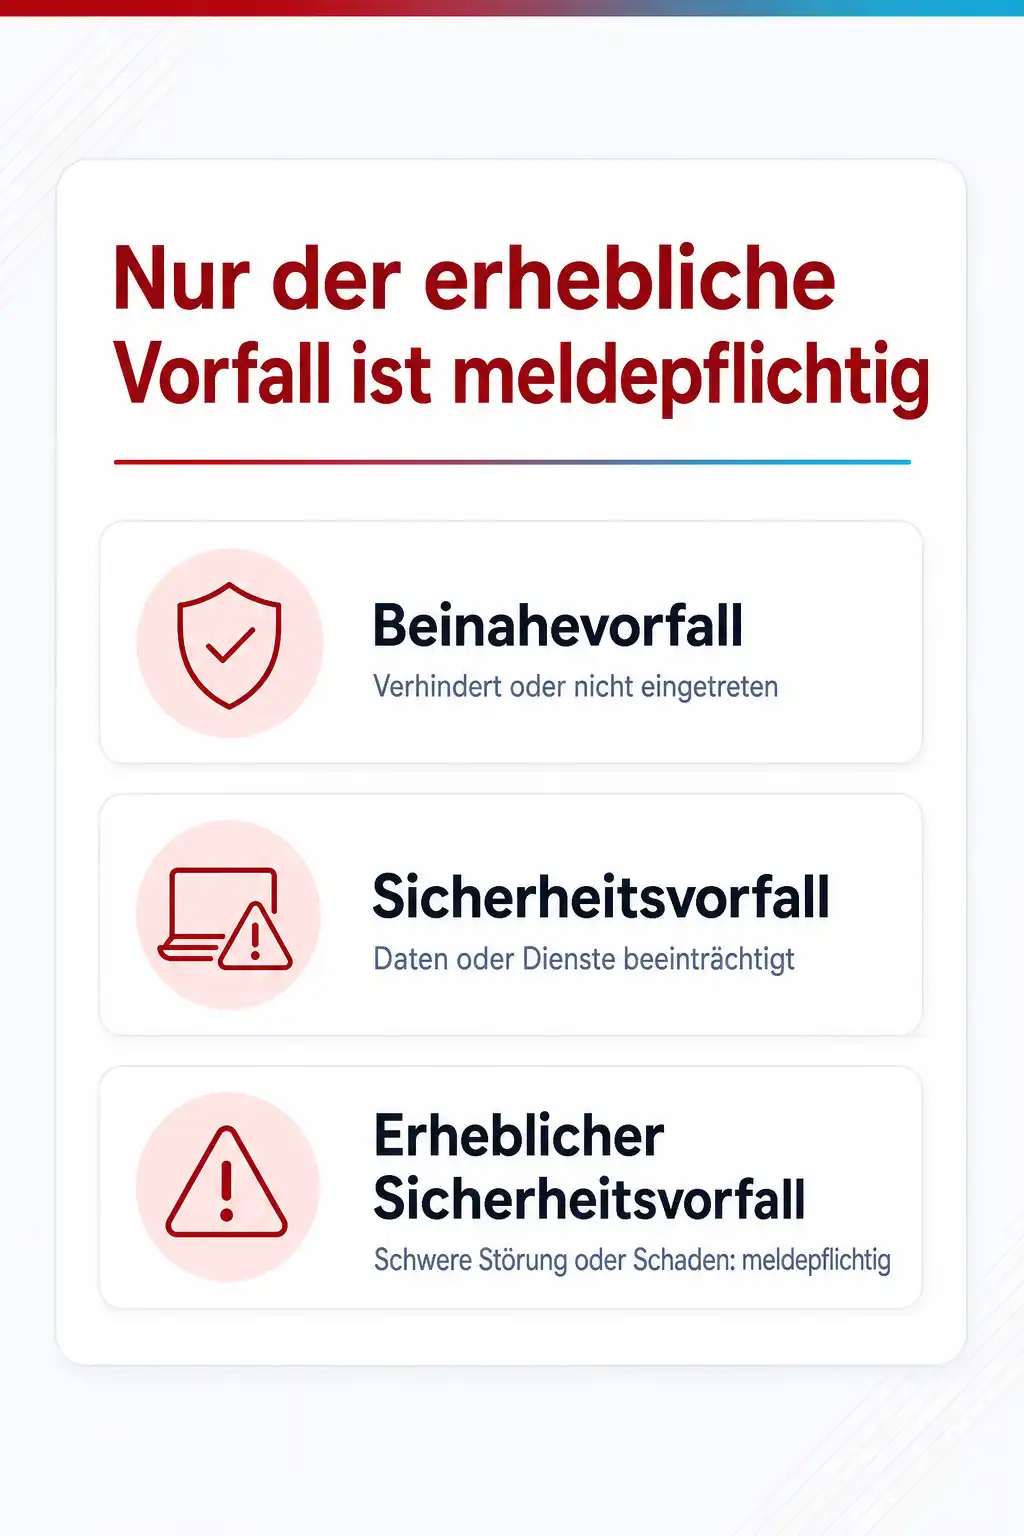
Das BSIG unterscheidet drei Stufen. Ein Sicherheitsvorfall nach § 2 Nr. 40 ist ein Ereignis, das Verfügbarkeit, Integrität oder Vertraulichkeit von Daten oder Diensten beeinträchtigt. Ein Beinahevorfall nach § 2 Nr. 1 hätte das tun können, ist aber verhindert worden oder aus anderen Gründen nicht eingetreten. Meldepflichtig ist nur der erhebliche Sicherheitsvorfall nach § 2 Nr. 11. Das ist ein Vorfall, der schwerwiegende Betriebsstörungen der Dienste oder finanzielle Verluste für die Einrichtung verursacht hat oder verursachen kann. Erfasst ist auch ein Vorfall, der andere natürliche oder juristische Personen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann.
Die Definition arbeitet mit Möglichkeiten, nicht nur mit Tatsachen. Ein Ransomware-Befall, der rechtzeitig gestoppt wurde, kann trotzdem erheblich sein, wenn er einen schweren Ausfall hätte verursachen können. Für die meisten Sektoren bleibt die Einstufung damit eine begründete Einzelfallentscheidung. Für Anbieter von DNS-Diensten, TLD-Registern, Cloud-Diensten, Rechenzentren, Inhaltszustellnetzen, Managed Services und Online-Plattformen hat die Kommission mit der Durchführungsverordnung (EU) 2024/2690 feste Schwellen gesetzt. Dazu gehören die Beeinträchtigung des physischen Zugangs zu einem Rechenzentrum und der schon genannte DNS-Ausfall von mehr als 30 Minuten.
Praktisch heißt das: Lege vor dem Vorfall fest, welche eurer Dienste kritisch sind, ab welcher Ausfalldauer ihr von einer schwerwiegenden Störung sprecht und ab welchem Umfang ein Datenabfluss als erheblicher Schaden für Dritte gilt. Diese Kriterien sind eure Begründung, wenn später jemand fragt, warum ihr gemeldet habt oder warum nicht.
Die drei Meldungen und ihre Inhalte im Detail
Die Erstmeldung ist bewusst dünn. § 32 Abs. 1 Nr. 1 BSIG verlangt die Angabe, ob der Verdacht besteht, dass der erhebliche Sicherheitsvorfall auf rechtswidrigen oder böswilligen Handlungen beruht, und ob er grenzüberschreitende Auswirkungen haben könnte. Dazu kommen die Stammdaten der Einrichtung, die im Portal hinterlegt sind. Das BSI will früh wissen, dass etwas passiert, um Muster über mehrere Einrichtungen zu erkennen und zu warnen.
Die 72-Stunden-Meldung nach Nr. 2 ist die erste fachliche Meldung. Diese Meldung bestätigt oder aktualisiert die Erstmeldung, enthält eine erste Bewertung mit Schweregrad und Auswirkungen und, soweit vorhanden, Kompromittierungsindikatoren. Das sind die Dinge, die ein Incident-Team nach drei Tagen kennt: Einstiegspunkt, betroffene Systeme, Umfang, Dauer, Hashwerte und Adressen. Die Abschlussmeldung nach Nr. 4 ist der vollständige Bericht mit Beschreibung, Bedrohungsart oder Ursache, ergriffenen und laufenden Abhilfemaßnahmen und grenzüberschreitenden Auswirkungen. Betreiber kritischer Anlagen ergänzen nach § 32 Abs. 3 Angaben zur Anlage und zu Auswirkungen auf die kritische Dienstleistung.
Zwei Fristen werden regelmäßig verwechselt. Die 24 und die 72 Stunden laufen beide ab Kenntniserlangung, nicht nacheinander. Der Monat für die Abschlussmeldung läuft dagegen ab Übermittlung der 72-Stunden-Meldung.
Ein Vorfall, mehrere Meldewege
Die BSI-Meldung schützt die Versorgung, die DSGVO-Meldung schützt die Betroffenen. Deshalb laufen sie getrennt. Art. 33 DSGVO verlangt binnen 72 Stunden nach Bekanntwerden eine Meldung an die zuständige Aufsichtsbehörde, wenn die Verletzung voraussichtlich zu einem Risiko für die Rechte und Freiheiten der Betroffenen führt. Art. 34 verlangt bei hohem Risiko die Information der Betroffenen selbst. Ein Vorfall mit verschlüsselten Dateiservern voller Personalakten ist fast immer beides: erheblich nach BSIG und meldepflichtig nach DSGVO, mit zwei Formularen, zwei Behörden und zwei Begründungen.
Der Cyber Resilience Act fügt für Hersteller eine dritte Kette hinzu. Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen nach Art. 14 aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle mit Auswirkung auf die Produktsicherheit melden. Die Kette lautet: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht, und zwar über die zentrale Meldeplattform der ENISA an das zuständige CSIRT. Wer Produkte herstellt und zugleich NIS2-Einrichtung ist, meldet denselben Angriff unter Umständen an zwei Stellen.
Dazu kommen die Pflichten aus Verträgen: Kunden verlangen in Rahmenverträgen Information binnen Stunden, Versicherer verlangen unverzügliche Anzeige als Obliegenheit, und wer Strafverfolgung will, stellt Anzeige bei der Zentralen Ansprechstelle Cybercrime seines Landes. Jede dieser Pflichten hat ihren eigenen Empfänger und ihre eigene Frist.
Der Meldeweg selbst: Portal, Formular, Vorbereitung
Die Meldungen gehen an die gemeinsame Meldestelle des BSI und des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe. Technisch läuft das über das BSI-Portal, in dem registrierte Einrichtungen ihre Stammdaten pflegen und Meldungen absetzen. Einrichtungen, die noch nicht registriert sind und einen erheblichen Sicherheitsvorfall erleiden, melden über ein Online-Formular im Melde- und Informationsportal des BSI. Das BSI beschreibt den Ablauf in einer eigenen Anleitung zur Meldung im Portal; lies sie vor dem Vorfall, nicht währenddessen.
Die Vorbereitung ist unspektakulär und entscheidend: zwei Personen mit funktionierendem Portalzugang, drei Vorlagen mit den Feldern der drei Meldungen, eine Adressatenliste und ein Ticketsystem, das Zeitstempel unveränderlich festhält. Wer das hat, braucht im Vorfall für die Erstmeldung zwanzig Minuten.
Was die Meldung nicht ist
Die Meldung ist kein Schuldeingeständnis und kein Bußgeldantrag. Das BSI nutzt sie, um Lagebilder zu erstellen, andere Einrichtungen zu warnen und nach § 32 Abs. 6 Unterstützung anzubieten. Eine fristgerechte Meldung ist das stärkste Argument, das eine Geschäftsleitung später hat, wenn nach § 38 BSIG über Pflichtverletzungen gesprochen wird.
Die Meldung ist auch kein Ersatz für Incident Response. Eindämmung, Forensik, Wiederherstellung und Kundenkommunikation sind eigene Arbeitsstränge mit eigenen Personen. Und sie ersetzt keinen juristischen Rat: Ob ein Vorfall erheblich ist, ob die DSGVO greift und was Verträge verlangen, sind Fragen, bei denen eine Kanzlei mit Erfahrung in Cybervorfällen dazugehört, am besten mit Rahmenvertrag, bevor es brennt.
Dazu passende Kurse
Wenn der Notfallplan steht und das Team die Abläufe noch nie unter Zeitdruck geübt hat, geben Kurse zur Vorfallbearbeitung und zur Meldekette nach § 32 BSIG bei cmt den Rahmen dafür.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- NIS2-Richtlinie für Unternehmen
- SC-200 Training: Microsoft Security Operations Analyst (SC-200T00-A)
- Business Continuity Management gemäß BSI-Standard 200-4 & ISO 27001
- Certified Incident Handler (ECIH v3)
Weitere Kurse aus diesem Bereich
- Internet Security - Datenschutz und Sicherheit
- IT-Sicherheit: (Anti-) Hacking für Admins - Angriffe erkennen und Schutzmaßnahmen verstärken
- OWASP API Security Training: REST-API sicher testen
- Defensive KI: IT-Infrastruktur wirklich absichern
- BSI IT-Auditor Training
- Exploit Entwicklung und Reverse Engineering
- Keycloak Identity & Access Powerkurs
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ab wann läuft die 24-Stunden-Frist genau?
Was tun, wenn wir nach 24 Stunden noch fast nichts wissen?
Müssen wir melden, obwohl wir noch nicht im BSI-Portal registriert sind?
Ersetzt die Meldung an das BSI die Meldung an die Datenschutzaufsicht?
Was passiert, wenn der Vorfall nach einem Monat noch nicht abgeschlossen ist?
Müssen wir unsere Kunden über den Vorfall informieren?
Passt thematisch dazu
Die drei Stufen hat der deutsche Gesetzgeber aus Art. 23 der EU-Richtlinie übernommen; das Glossar erklärt woher die Meldefristen in der NIS2-Richtlinie stammen und wie sie ins BSIG gelangt sind.
Wer die beiden 72-Stunden-Fristen auseinanderhalten muss, findet die Meldewege von DSGVO und NIS2 im direkten Vergleich mit Empfängern, Inhalten und Auslösern nebeneinander.
Die Meldung ist nur ein Strang der Vorfallbearbeitung; was Incident Management als Disziplin umfasst, von der Erkennung bis zur Nachbesprechung, erklärt das Glossar.
Quellen
- gesetze-im-internet.de, § 32 BSIG Meldepflichten
- gesetze-im-internet.de, § 2 BSIG Begriffsbestimmungen (Sicherheitsvorfall, erheblicher Sicherheitsvorfall, Beinahevorfall)
- BSI, NIS-2-Meldepflicht: Fristen, BSI-Portal und Melde- und Informationsportal
- EUR-Lex, Durchführungsverordnung (EU) 2024/2690 zur Erheblichkeit von Sicherheitsvorfällen bei digitalen Diensten
- dsgvo-gesetz.de, Art. 33 DSGVO Meldung von Verletzungen des Schutzes personenbezogener Daten an die Aufsichtsbehörde
- EUR-Lex, Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 14 Meldepflichten der Hersteller
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Die Meldekette einmal unter Zeitdruck durchspielen
In den NIS2- und Incident-Response-Kursen bei cmt arbeitest du die Einstufung, die drei Meldungen und die Adressatenliste an einem Vorfallszenario durch, mit Trainern, die Vorfälle in Einrichtungen begleitet haben, und nimmst Vorlagen mit, die im eigenen Haus sofort tragen.
Verwandte Themen
- NIS2 und die Geschäftsführung: welche Pflichten nicht delegierbar sind
- NIS2-Betroffenheit prüfen: Sektor, Größe und die Fälle dazwischen
- Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
- IT-Notfallplan erstellen: vom Kritikalitätscheck bis zur ersten Übung