
EDR oder Antivirus: was auf dem Endpoint noch reicht
Im AV-TEST sind alle Produkte Spitzenklasse, trotzdem werden Firmen verschlüsselt. Der Unterschied liegt nicht in der Dateierkennung, sondern im Danach.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Klassischer Virenschutz erkennt bekannte Schaddateien so zuverlässig, dass im AV-TEST vom August 2026 alle 15 geprüften Unternehmenslösungen die höchste Auszeichnung erreichten. Verschlüsselt werden Unternehmen trotzdem, weil Angreifer mit gestohlenen Zugangsdaten und Bordmitteln arbeiten, die keine Datei hinterlassen. Endpoint Detection and Response zeichnet dieses Verhalten auf und erlaubt die Reaktion, braucht dafür aber Menschen, die hinsehen. Wo diese fehlen, ist Managed Detection and Response der dritte Weg. Die Entscheidung hängt deshalb weniger am Produkt als an Lizenzstand, Reaktionsfähigkeit und Nachweispflicht.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Virenschutz meldet grün, und die Dateiserver sind trotzdem verschlüsselt
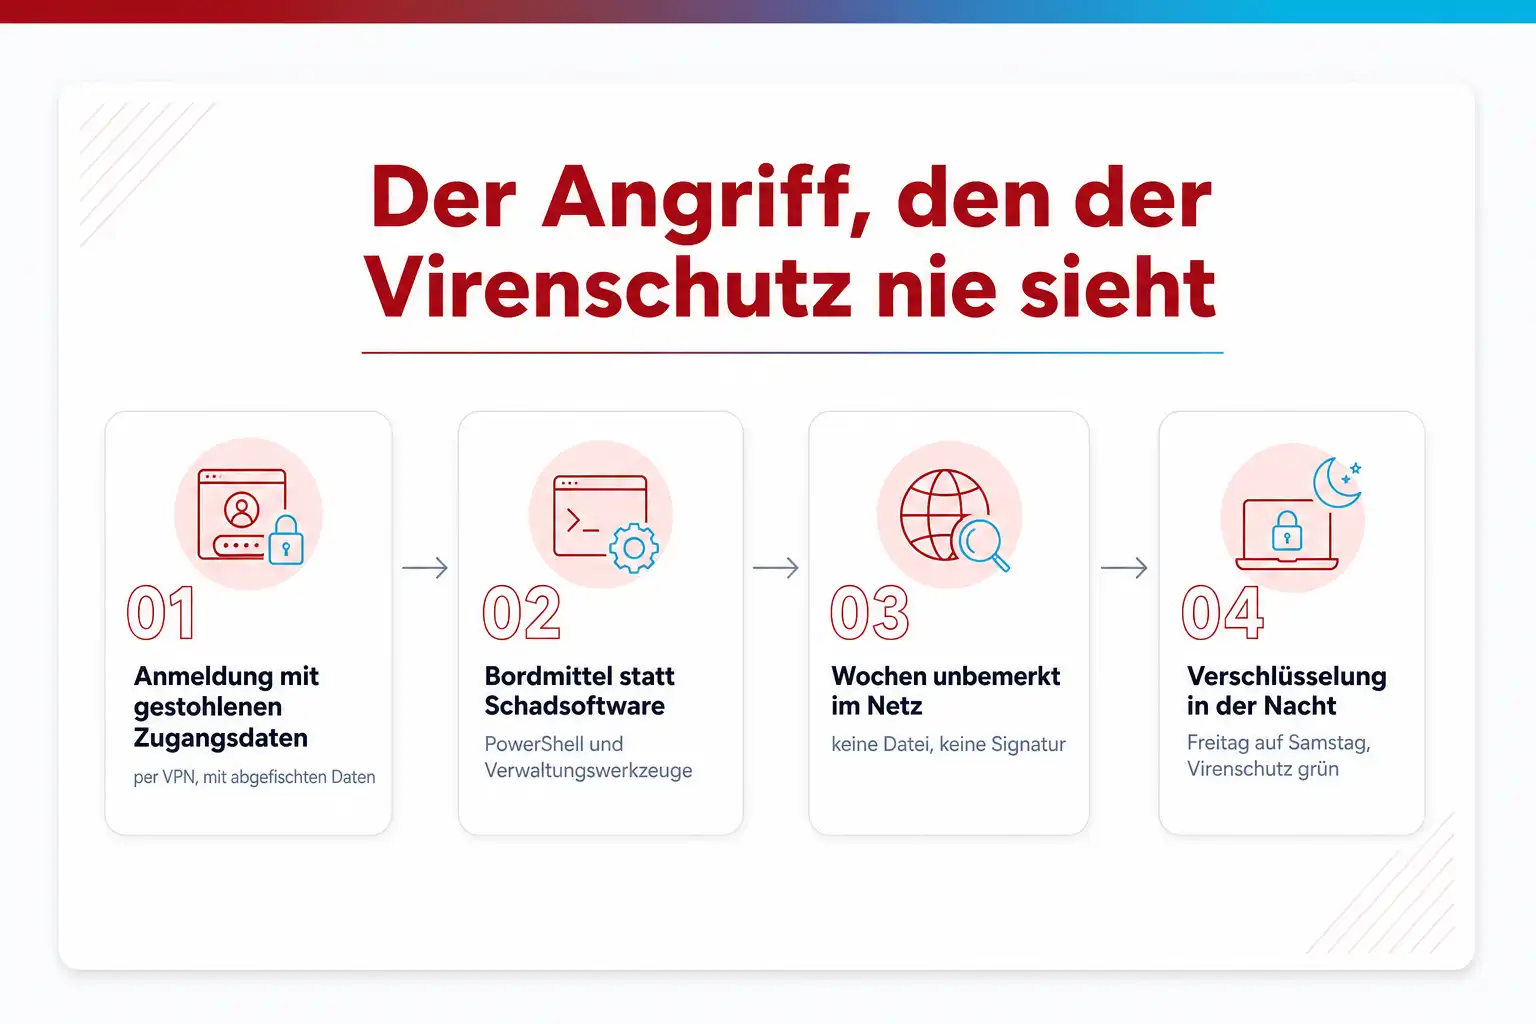
Der typische Fall beginnt nicht mit einer Schaddatei. Ein Angreifer meldet sich mit abgefischten Zugangsdaten per VPN an, nutzt PowerShell und Verwaltungswerkzeuge, die auf jedem Windows vorhanden sind, bewegt sich über Wochen durch das Netz und startet die Verschlüsselung in einer Nacht von Freitag auf Samstag. Der Virenschutz hat in dieser Zeit nichts gemeldet, weil nichts zu melden war: keine Signatur, keine verdächtige Datei, nur legitime Werkzeuge in falschen Händen. Der Preis ist Stillstand über Tage, eine Meldepflicht binnen 24 Stunden, falls das Unternehmen unter NIS2 fällt, und ein Versicherer, der im Schadensfall als Erstes fragt, welche Erkennung auf den Endgeräten lief.
Die zweite Schwierigkeit ist, dass das Wort Defender fünf verschiedene Dinge bezeichnet. Microsoft Defender Antivirus ist der in Windows eingebaute Virenschutz. Defender for Endpoint Plan 1 ist in Microsoft 365 E3 enthalten und liefert Prävention, aber kein EDR. Plan 2, enthalten in E5, bringt EDR, automatisierte Untersuchung und sechs Monate Datenhaltung. Defender for Business ist die Variante für bis zu 300 Nutzer in Business Premium, mit EDR. Defender XDR ist das Portal, das Endpunkt, Identität, E-Mail und Cloud-Apps zusammenführt. Wer sagt, er habe Defender, hat damit noch nichts über seine Erkennungsfähigkeit gesagt.
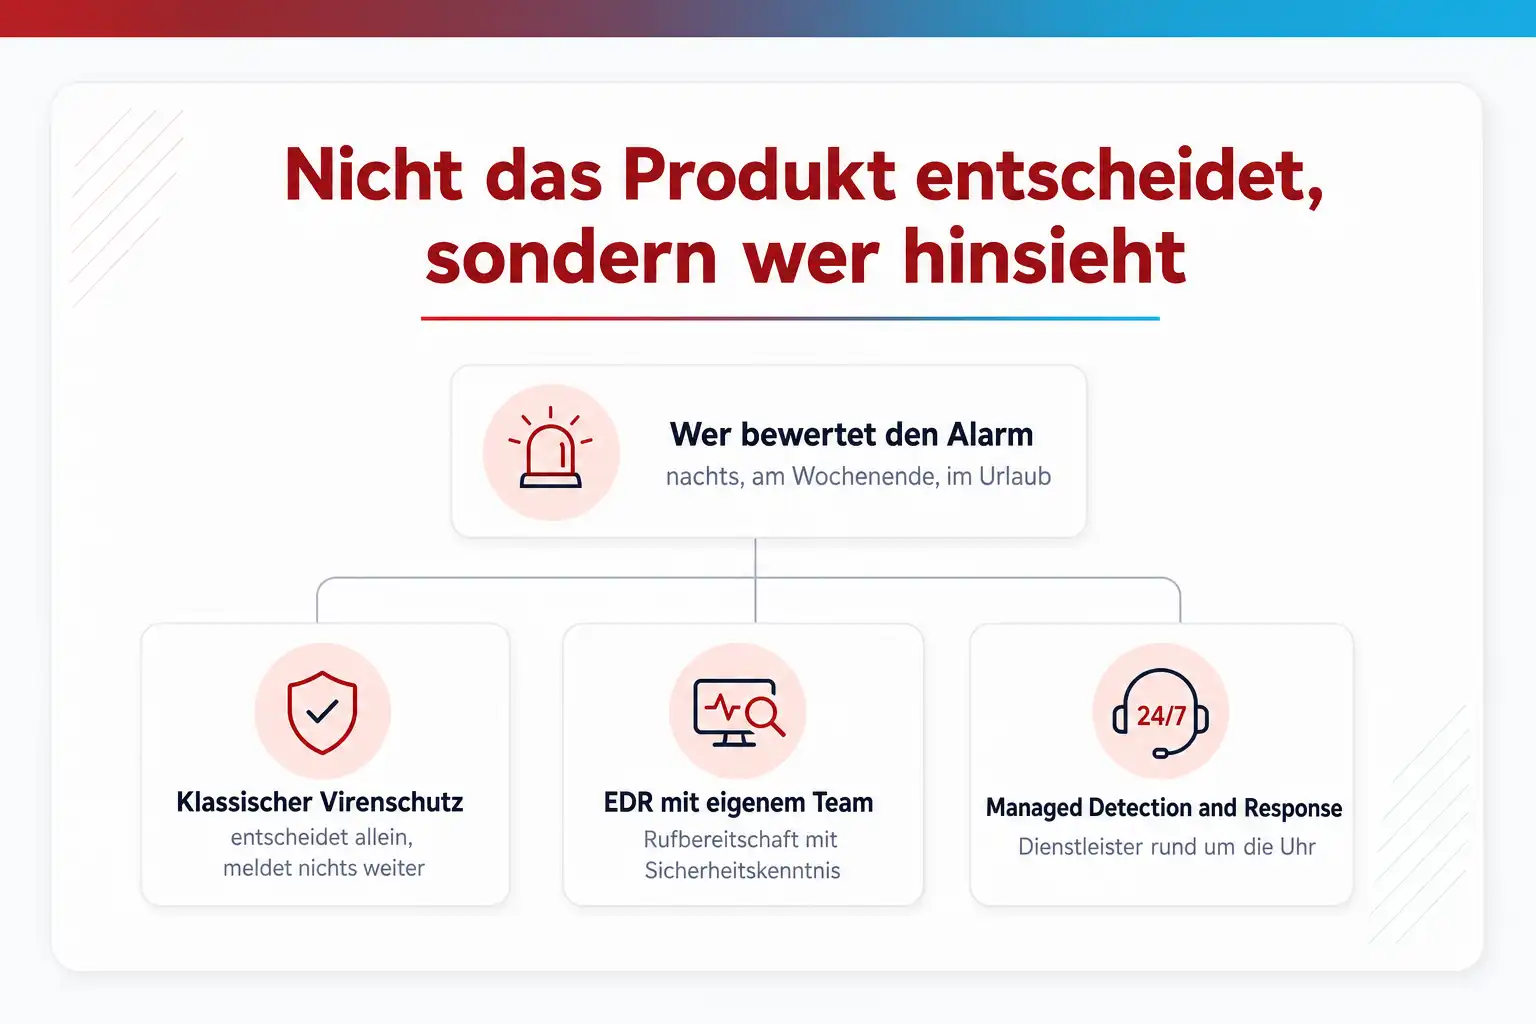
Die dritte Schwierigkeit ist der Faktor Mensch. EDR erzeugt Alarme, und Alarme, die niemand binnen Stunden bewertet, sind wertlos. In vielen mittelgroßen Unternehmen gibt es niemanden, der nachts um zwei eine Warnung einordnen und das Gerät isolieren kann. Dann wird EDR zu einem teuren Protokollspeicher, der nach dem Vorfall erklärt, was man hätte sehen können. Genau hier setzt Managed Detection and Response an, bei dem ein Dienstleister die Alarme rund um die Uhr bewertet und nach vereinbarten Regeln eingreift. Die Frage ist also nicht Antivirus oder EDR, sondern wer bei euch hinsieht.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Fünf Kriterien, an denen sich die Entscheidung tatsächlich fällt
Verglichen werden drei Betriebsmodelle, nicht drei Produkte: der klassische Virenschutz, EDR mit eigenem Team und EDR mit einem Dienstleister für Erkennung und Reaktion. Die Kriterien sind die, die im Vorfall, in der Lizenzverhandlung und im Audit Zeit oder Geld kosten.
Klassischer Virenschutz
Erkennung bekannter Schaddateien per Signatur, Heuristik und Cloud-Abgleich, Blockieren und Quarantäne auf dem Gerät; Beispiele sind Microsoft Defender Antivirus oder der Virenschutzclient eines Drittanbieters ohne EDR-Lizenz
EDR mit eigenem Team
Aufzeichnung von Prozess-, Netzwerk- und Anmeldeverhalten je Gerät, Erkennung von Angriffsmustern, Isolierung und Untersuchung aus der Konsole; Beispiele sind Defender for Endpoint Plan 2 oder Defender for Business, bewertet von eigenen Admins oder Analysten
Managed Detection and Response
Dasselbe EDR, aber ein externer Dienstleister bewertet die Alarme rund um die Uhr, greift nach vereinbarten Regeln ein und liefert Berichte; von Microsoft als Defender Experts for XDR angeboten, von vielen Sicherheitsanbietern als eigener Dienst
| Entscheidungsfrage | Klassischer Virenschutz | EDR mit eigenem Team | Managed Detection and Response |
|---|---|---|---|
| Erkennt es einen Angriff, der keine Schaddatei hinterlässt? | Schwäche Ein Angreifer mit gültigen Zugangsdaten, PowerShell und Verwaltungswerkzeugen erzeugt keine Datei, die geprüft werden könnte. Moderne Virenschutzprodukte haben Verhaltenskomponenten, aber ohne EDR fehlen die Aufzeichnung über Zeit und die Verknüpfung von Ereignissen über mehrere Geräte, aus der ein Angriffsmuster erst sichtbar wird. | Stärke Genau dafür ist EDR gebaut: Prozessketten, Anmeldungen, Netzwerkverbindungen und Registry-Änderungen werden je Gerät aufgezeichnet und gegen bekannte Angriffstechniken geprüft. Die MITRE ATT&CK Evaluations testen diese Fähigkeit mit nachgestellten Angriffen realer Gruppen. | Stärke Die Erkennung ist dieselbe wie beim EDR mit eigenem Team, denn der Dienstleister arbeitet auf denselben Daten. Ein Vorteil entsteht dort, wo der Anbieter Muster über viele Kunden hinweg sieht und eine Welle früher erkennt als ein einzelnes Haus. Das ist ein Argument für den Dienst, nicht für ein anderes Produkt. |
| Wer bewertet den Alarm, wenn er nachts um zwei kommt? | Kommt darauf an Der Virenschutz entscheidet selbst, blockiert und stellt in Quarantäne, ohne dass jemand eingreifen muss. Das ist bequem und für Massenware aus dem Netz ausreichend. Es bedeutet aber auch, dass niemand erfährt, was nicht erkannt wurde, und dass es keinen Alarm gibt, der eine Untersuchung auslösen könnte. | Schwäche Ohne Rufbereitschaft bleibt ein Alarm hoher Priorität bis zum nächsten Arbeitstag liegen, und die Verschlüsselung dauert Stunden, nicht Tage. Automatische Angriffsunterbrechung dämmt eindeutige Fälle ein, die Bewertung der uneindeutigen bleibt Menschenarbeit, und die muss organisiert sein. | Stärke Die Bewertung rund um die Uhr ist der Kern des Dienstes und vertraglich mit Reaktionszeiten belegt. Was der Dienstleister tun darf, etwa ein Gerät isolieren oder ein Konto sperren, legt der Vertrag fest. Diese Regeln vorher auszuhandeln ist die eigentliche Arbeit bei der Einführung, nicht die technische Anbindung. |
| Was kostet es an Lizenz und Personal wirklich? | Stärke Microsoft Defender Antivirus ist in Windows enthalten, Plan 1 steckt in Microsoft 365 E3, und Drittanbieter bieten den Virenschutzclient deutlich günstiger an als die EDR-Stufe. Personal braucht es kaum, weil es nichts zu bewerten gibt. Günstig ist das allerdings nur, solange nichts passiert. | Kommt darauf an Für bis zu 300 Nutzer ist EDR in Business Premium über Defender for Business bereits bezahlt. Darüber braucht es Plan 2, also E5, E5 Security oder ein eigenständiges Abonnement, plus Serverlizenzen. Der größere Posten ist das Personal: Wer Alarme bewerten soll, braucht Zeit und Ausbildung. | Schwäche Zur EDR-Lizenz kommt der Dienst, der je Gerät und Monat berechnet wird und in Summe schnell die Lizenzkosten übersteigt. Dafür entfällt der Aufbau eigener Analysten. Ob das günstiger ist, hängt davon ab, was euch eine Nacht mit einem unbeantworteten Alarm kosten würde. |
| Lässt sich nach einem Vorfall rekonstruieren, was passiert ist? | Schwäche Es gibt ein Protokoll der erkannten Dateien und sonst nichts. Wann der Angreifer hereinkam, welche Konten er nutzte, welche Daten er kopierte, bleibt ohne zusätzliche Protokollierung offen. Für die Meldung nach NIS2 und für die Frage des Versicherers nach dem Umfang ist das die teuerste Lücke. | Stärke Defender for Endpoint Plan 2 hält Telemetrie sechs Monate und erlaubt die erweiterte Suche über 30 Tage; Defender for Business hat diese lange Datenhaltung laut Microsoft nicht. Die Zeitlinie eines Vorfalls lässt sich damit aus der Konsole rekonstruieren, auch über Geräte hinweg, und als Beleg exportieren. | Stärke Der Dienstleister liefert die Rekonstruktion als Bericht, oft schneller als ein internes Team, weil er es täglich tut. Achte darauf, dass die Rohdaten bei euch bleiben oder exportierbar sind, denn ein Anbieterwechsel darf nicht die Forensik der letzten sechs Monate kosten. |
| Taugt es als Nachweis gegenüber Versicherung, Aufsicht und Audit? | Schwäche Virenschutz ist Mindeststandard, nicht Nachweis. Fragebögen von Cyberversicherern fragen inzwischen ausdrücklich nach EDR und nach der Reaktion auf Alarme. § 30 Absatz 2 Nummer 2 BSIG verlangt die Bewältigung von Sicherheitsvorfällen, und die setzt voraus, dass man Vorfälle überhaupt bemerkt. | Kommt darauf an Das Produkt liefert die Daten, der Nachweis entsteht erst durch den Prozess: dokumentierte Alarmbearbeitung, monatliche Berichte, geübte Reaktion. Der Grundschutz-Baustein DER.1 beschreibt genau diese organisatorischen Anteile. Ein EDR, dessen Konsole seit Monaten niemand geöffnet hat, ist im Audit ein Problem, kein Nachweis. | Stärke Berichte, Reaktionszeiten und Vorfallprotokolle kommen vom Dienstleister und sind für Auditoren und Versicherer unmittelbar verwertbar. Die Verantwortung bleibt trotzdem bei euch: Die Aufsicht fragt die Einrichtung, nicht den Anbieter, und der Vertrag muss die Mitwirkung bei Meldungen binnen 24 Stunden abdecken. |
Erkennt es einen Angriff, der keine Schaddatei hinterlässt?
Ein Angreifer mit gültigen Zugangsdaten, PowerShell und Verwaltungswerkzeugen erzeugt keine Datei, die geprüft werden könnte. Moderne Virenschutzprodukte haben Verhaltenskomponenten, aber ohne EDR fehlen die Aufzeichnung über Zeit und die Verknüpfung von Ereignissen über mehrere Geräte, aus der ein Angriffsmuster erst sichtbar wird.
Genau dafür ist EDR gebaut: Prozessketten, Anmeldungen, Netzwerkverbindungen und Registry-Änderungen werden je Gerät aufgezeichnet und gegen bekannte Angriffstechniken geprüft. Die MITRE ATT&CK Evaluations testen diese Fähigkeit mit nachgestellten Angriffen realer Gruppen.
Die Erkennung ist dieselbe wie beim EDR mit eigenem Team, denn der Dienstleister arbeitet auf denselben Daten. Ein Vorteil entsteht dort, wo der Anbieter Muster über viele Kunden hinweg sieht und eine Welle früher erkennt als ein einzelnes Haus. Das ist ein Argument für den Dienst, nicht für ein anderes Produkt.
Wer bewertet den Alarm, wenn er nachts um zwei kommt?
Der Virenschutz entscheidet selbst, blockiert und stellt in Quarantäne, ohne dass jemand eingreifen muss. Das ist bequem und für Massenware aus dem Netz ausreichend. Es bedeutet aber auch, dass niemand erfährt, was nicht erkannt wurde, und dass es keinen Alarm gibt, der eine Untersuchung auslösen könnte.
Ohne Rufbereitschaft bleibt ein Alarm hoher Priorität bis zum nächsten Arbeitstag liegen, und die Verschlüsselung dauert Stunden, nicht Tage. Automatische Angriffsunterbrechung dämmt eindeutige Fälle ein, die Bewertung der uneindeutigen bleibt Menschenarbeit, und die muss organisiert sein.
Die Bewertung rund um die Uhr ist der Kern des Dienstes und vertraglich mit Reaktionszeiten belegt. Was der Dienstleister tun darf, etwa ein Gerät isolieren oder ein Konto sperren, legt der Vertrag fest. Diese Regeln vorher auszuhandeln ist die eigentliche Arbeit bei der Einführung, nicht die technische Anbindung.
Was kostet es an Lizenz und Personal wirklich?
Microsoft Defender Antivirus ist in Windows enthalten, Plan 1 steckt in Microsoft 365 E3, und Drittanbieter bieten den Virenschutzclient deutlich günstiger an als die EDR-Stufe. Personal braucht es kaum, weil es nichts zu bewerten gibt. Günstig ist das allerdings nur, solange nichts passiert.
Für bis zu 300 Nutzer ist EDR in Business Premium über Defender for Business bereits bezahlt. Darüber braucht es Plan 2, also E5, E5 Security oder ein eigenständiges Abonnement, plus Serverlizenzen. Der größere Posten ist das Personal: Wer Alarme bewerten soll, braucht Zeit und Ausbildung.
Zur EDR-Lizenz kommt der Dienst, der je Gerät und Monat berechnet wird und in Summe schnell die Lizenzkosten übersteigt. Dafür entfällt der Aufbau eigener Analysten. Ob das günstiger ist, hängt davon ab, was euch eine Nacht mit einem unbeantworteten Alarm kosten würde.
Lässt sich nach einem Vorfall rekonstruieren, was passiert ist?
Es gibt ein Protokoll der erkannten Dateien und sonst nichts. Wann der Angreifer hereinkam, welche Konten er nutzte, welche Daten er kopierte, bleibt ohne zusätzliche Protokollierung offen. Für die Meldung nach NIS2 und für die Frage des Versicherers nach dem Umfang ist das die teuerste Lücke.
Defender for Endpoint Plan 2 hält Telemetrie sechs Monate und erlaubt die erweiterte Suche über 30 Tage; Defender for Business hat diese lange Datenhaltung laut Microsoft nicht. Die Zeitlinie eines Vorfalls lässt sich damit aus der Konsole rekonstruieren, auch über Geräte hinweg, und als Beleg exportieren.
Der Dienstleister liefert die Rekonstruktion als Bericht, oft schneller als ein internes Team, weil er es täglich tut. Achte darauf, dass die Rohdaten bei euch bleiben oder exportierbar sind, denn ein Anbieterwechsel darf nicht die Forensik der letzten sechs Monate kosten.
Taugt es als Nachweis gegenüber Versicherung, Aufsicht und Audit?
Virenschutz ist Mindeststandard, nicht Nachweis. Fragebögen von Cyberversicherern fragen inzwischen ausdrücklich nach EDR und nach der Reaktion auf Alarme. § 30 Absatz 2 Nummer 2 BSIG verlangt die Bewältigung von Sicherheitsvorfällen, und die setzt voraus, dass man Vorfälle überhaupt bemerkt.
Das Produkt liefert die Daten, der Nachweis entsteht erst durch den Prozess: dokumentierte Alarmbearbeitung, monatliche Berichte, geübte Reaktion. Der Grundschutz-Baustein DER.1 beschreibt genau diese organisatorischen Anteile. Ein EDR, dessen Konsole seit Monaten niemand geöffnet hat, ist im Audit ein Problem, kein Nachweis.
Berichte, Reaktionszeiten und Vorfallprotokolle kommen vom Dienstleister und sind für Auditoren und Versicherer unmittelbar verwertbar. Die Verantwortung bleibt trotzdem bei euch: Die Aufsicht fragt die Einrichtung, nicht den Anbieter, und der Vertrag muss die Mitwirkung bei Meldungen binnen 24 Stunden abdecken.
Was passt wann
- Wenn ihr unter 300 Nutzer habt und Business Premium einsetzt
- ist EDR über Defender for Business bereits bezahlt, und die Aufgabe heißt nicht kaufen, sondern einschalten, Server nachlizenzieren und die Alarmbearbeitung regeln.
- Wenn ihr Microsoft 365 E3 habt und glaubt, EDR zu besitzen
- prüft den Lizenzstand, denn Plan 1 ist Prävention ohne EDR, und die Lücke schließt nur Plan 2, E5 Security oder ein Drittanbieter mit EDR-Lizenz.
- Wenn niemand bei euch einen Alarm hoher Priorität binnen Stunden bewerten kann, auch nachts und am Wochenende
- gehört ein Dienstleister für Erkennung und Reaktion dazu, sonst wird das EDR zum Protokollspeicher, der den Schaden nur erklärt.
- Wenn ihr unter NIS2 fallt oder eine Cyberversicherung habt
- reicht keine der drei Optionen ohne dokumentierten Prozess zur Vorfallbewältigung, und dieser Prozess ist das, was im Audit und im Schadensfall geprüft wird.
03 Was du mitnimmst
Was du klärst, bevor du ein Produkt bewertest
Sechs Klärungen machen aus der Produktfrage eine Betriebsentscheidung. Fünf lassen sich in einer Woche beantworten, die sechste ist eine Entscheidung der Geschäftsführung über Personal oder Dienstleister.
Was vor der Produktwahl geklärt sein muss
- 01 Lizenzstand ehrlich prüfen
- 02 Alarmbearbeitung festlegen
- 03 Server und Altgeräte abdecken
- 04 Testberichte richtig lesen
- 05 Vorfallbewältigung dokumentieren
Den tatsächlichen Lizenzstand ehrlich erheben
Prüfe im Microsoft 365 Admin Center, welche Pläne zugewiesen sind: Business Premium enthält Defender for Business mit EDR, E3 enthält Defender for Endpoint Plan 1 ohne EDR, E5 enthält Plan 2. Server sind in keinem dieser Pläne enthalten und brauchen Microsoft Defender for Servers aus Defender for Cloud, Defender for Endpoint Server oder die Servervariante von Defender for Business. Bei Drittanbietern gilt dieselbe Frage: Ist EDR lizenziert oder nur der Virenschutzclient?
Die Reaktionszeit auf einen Alarm festlegen, bevor der erste kommt
Schreibe auf, wer einen Alarm hoher Priorität innerhalb welcher Zeit bewertet, nachts, am Wochenende und im Urlaub, und wer ein Gerät isolieren darf. Lautet die ehrliche Antwort, dass das am Montag jemand nebenbei macht, ist das kein Argument gegen EDR, sondern für einen Dienstleister. Automatische Angriffsunterbrechung und automatisierte Untersuchung in Plan 2 und Defender for Business verkürzen die Zeit bis zur Eindämmung, ersetzen die Bewertung aber nicht.
Die Abdeckung über Windows-Clients hinaus prüfen
Zähle, was es außer Windows-Arbeitsplätzen gibt: Windows-Server, Linux-Server, Macs, Smartphones und Geräte, auf denen noch Windows 10 ohne Extended Security Updates läuft. Defender for Endpoint unterstützt Windows, macOS, Linux, Android und iOS, Server aber nur mit eigener Lizenz. Für Windows 10 ohne ESU gilt: Der Defender-Client erhält weiterhin Produktupdates, das Betriebssystem aber keine Sicherheitsupdates mehr. Jede dieser Lücken ist ein Einstiegspunkt, den das beste EDR auf den anderen Geräten nicht schließt.
Testberichte nach dem lesen, was sie messen
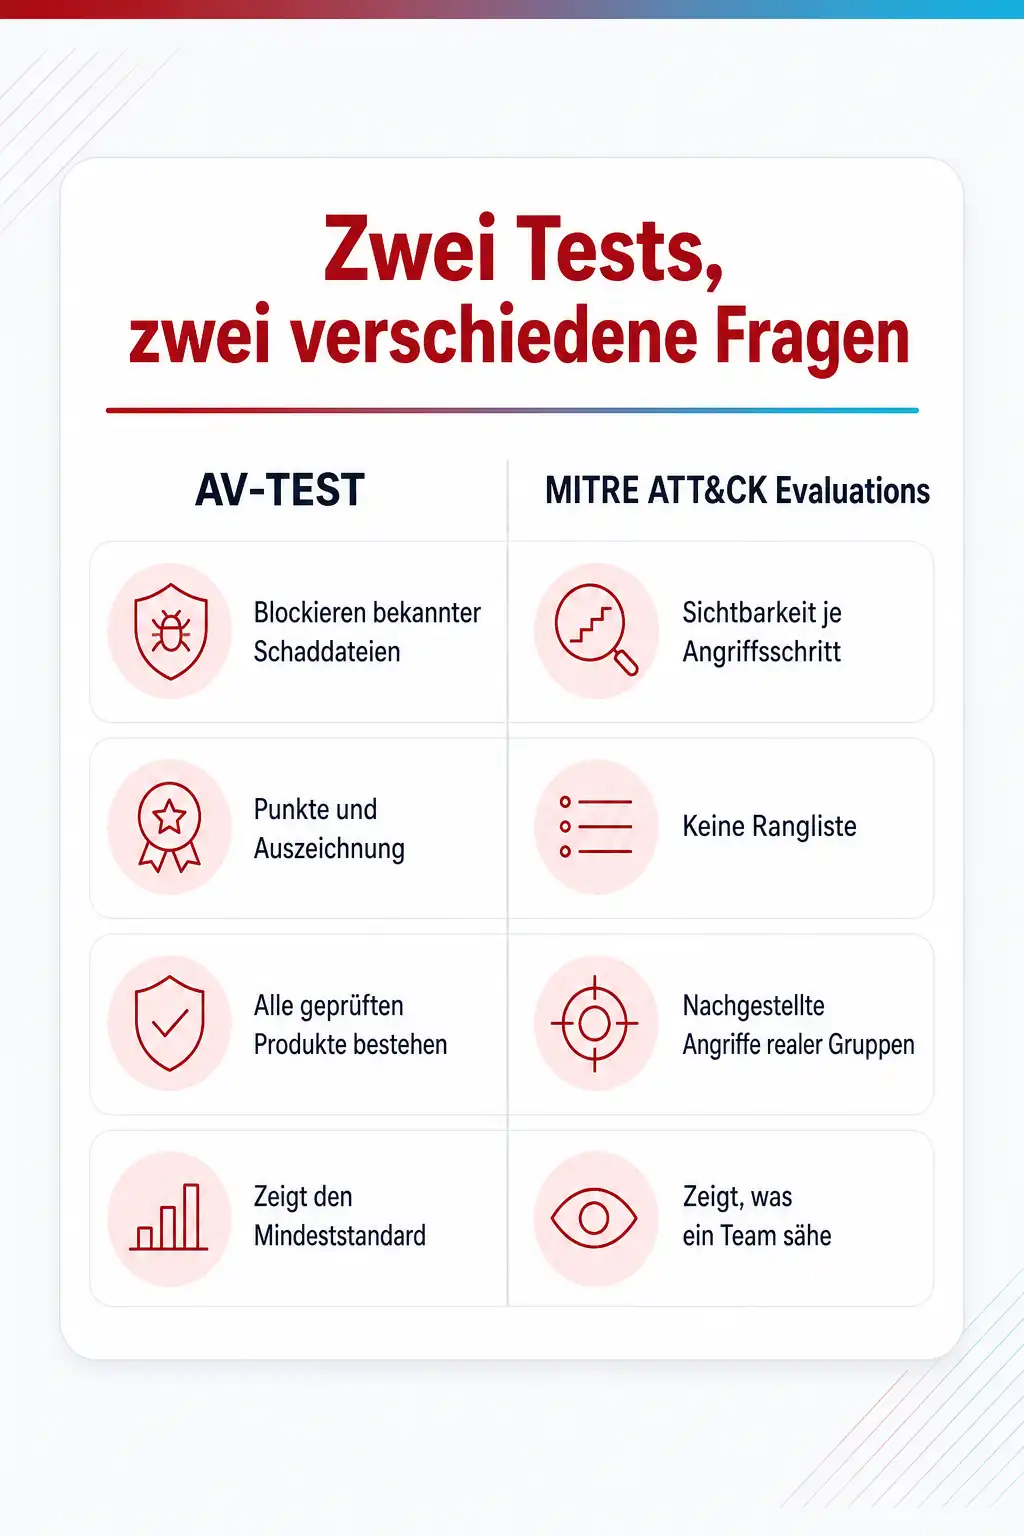
Der AV-TEST vom August 2026 zeigt, dass Dateierkennung kein Unterscheidungsmerkmal mehr ist: Alle geprüften Unternehmenslösungen erreichten den Status Top-Produkt. Die MITRE ATT&CK Evaluations zeigen stattdessen, welche Schritte eines nachgestellten Angriffs ein Produkt sieht, ohne Rangliste. Beide Quellen zusammen ergeben ein Bild, jede allein führt in die Irre.
Die Prävention mitnehmen, die schon bezahlt ist
Unabhängig von der EDR-Entscheidung stecken in Plan 1 und in jedem Business-Premium-Tenant Funktionen, die oft ungenutzt bleiben: Regeln zur Angriffsflächenreduzierung gegen Office-Makros und Skripte, Netzwerkschutz gegen bekannte bösartige Ziele und Gerätesteuerung bis zum USB-Verbot. Dazu kommt der Manipulationsschutz, der verhindert, dass ein Angreifer den Virenschutz abschaltet. Diese Funktionen senken die Zahl der Alarme, die ein EDR später erzeugt, und sind die billigste Vorbereitung auf jede der drei Optionen.
Den Nachweis von Anfang an mitdenken
Versicherer, Auditoren und bei NIS2 die Aufsicht fragen nach dem Prozess, nicht nach dem Produkt. Das BSIG verlangt Maßnahmen zur Bewältigung von Sicherheitsvorfällen, und der IT-Grundschutz beschreibt in den Bausteinen OPS.1.1.4 und DER.1, was dazugehört; die Fundstellen stehen im Abschnitt zum Nachweis weiter unten. Lege fest, wo Alarme dokumentiert werden, wie lange Telemetrie aufbewahrt wird und wer monatlich einen Bericht liest. Ein EDR ohne diese drei Regeln ist im Audit kaum besser als ein Virenschutz mit ihnen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was in welcher Microsoft-Lizenz tatsächlich steckt
Microsoft dokumentiert die Unterschiede in einer Tabelle. Defender for Endpoint Plan 1 enthält Schutz der nächsten Generation, Angriffsflächenreduzierung, zentrale Verwaltung, Unterstützung für Mac, iOS und Android sowie APIs. Erst Plan 2 bringt Endpoint Detection and Response, automatisierte Untersuchung und Behebung, automatische Angriffsunterbrechung, Bedrohungsanalysen, die Kernfunktionen der Schwachstellenverwaltung, 30 Tage erweiterte Suche, sechs Monate Datenhaltung und den Zugang zu Microsoft Threat Experts. Plan 1 ist Teil von Microsoft 365 E3, Plan 2 Teil von E5.
Defender for Business richtet sich an Unternehmen bis 300 Nutzer, ist in Microsoft 365 Business Premium enthalten und auch eigenständig erhältlich. Es enthält laut Microsoft die Funktionen von Plan 1, einige aus Plan 2 und eigene Vereinfachungen: EDR in optimierter Form, automatisierte Untersuchung, Angriffsunterbrechung, Schwachstellenverwaltung und eine vereinfachte Firewall- und Virenschutzkonfiguration. Nicht enthalten sind die sechsmonatige Datenhaltung und Threat Experts. Für Windows- und Linux-Server braucht jeder der drei Pläne zusätzliche Lizenzen. Wer Server im Portal vermisst, hat meist nicht das Onboarding vergessen, sondern die Lizenz.
Windows 10 nach dem Support-Ende: was EDR nicht ausgleicht
Der Support für Windows 10 endete am 14. Oktober 2025. Unternehmen können über das Programm für Extended Security Updates bis zu drei Jahre weiter kritische und wichtige Sicherheitsupdates beziehen, für 61 US-Dollar je Gerät im ersten Jahr mit Verdopplung in jedem Folgejahr; Voraussetzung ist Version 22H2. ESU enthält keine neuen Funktionen, keine sonstigen Korrekturen und keinen technischen Support.
Microsoft weist darauf hin, dass Defender for Endpoint auf Betriebssystemen ohne Support weiterhin Produktupdates erhält. Das ist richtig und trotzdem kein Grund zur Entwarnung: Eine Schwachstelle im Kernel oder in einem Systemdienst, für die es keinen Patch mehr gibt, bleibt offen, und ein EDR sieht den Angriff darauf im besten Fall, verhindert ihn aber nicht. Jedes Windows-10-Gerät ohne ESU ist deshalb ein Grund, die Erkennung zu verbessern, und zugleich ein Grund, das Gerät zu ersetzen, denn die bessere Erkennung gleicht die fehlenden Patches nicht aus.
Testberichte lesen: AV-TEST und MITRE ATT&CK Evaluations
AV-TEST prüft Unternehmenslösungen für Windows-Clients alle zwei Monate in den Kategorien Schutzwirkung, Geschwindigkeit und Benutzbarkeit mit jeweils bis zu sechs Punkten. Zertifiziert wird ab zehn Punkten, Top-Produkt ab 17,5. Im Test vom August 2026 erreichten alle 15 geprüften Produkte den Status Top-Produkt, darunter Microsoft Defender Antivirus in der Enterprise-Variante, Sophos Intercept X Advanced und Trellix Endpoint Security. Die Lehre ist nicht, dass alle Produkte gleich gut sind, sondern dass der Test eine Fähigkeit misst, die kein Unterscheidungsmerkmal mehr ist: das Blockieren von Schaddateien in einem definierten Szenario.
Die MITRE ATT&CK Evaluations messen etwas anderes. In der Unternehmensrunde 2025, deren Ergebnisse am 10. Dezember 2025 erschienen, setzten elf Hersteller ihre Produkte zwei nachgestellten Angriffen aus, einem nach dem Vorbild der Gruppe Scattered Spider mit erstmals einbezogener Cloud-Infrastruktur und einem nach Mustang Panda. Teilnehmer waren unter anderem CrowdStrike, ESET, Sophos, Trend Micro und WithSecure. MITRE vergibt bewusst keine Rangliste, sondern dokumentiert je Angriffsschritt, ob und wie ein Produkt ihn sichtbar machte. Wer einen Anbieter bewertet, liest beides: AV-TEST für die Grundlage, MITRE für die Frage, wie viel vom Angriff ein Team später sehen würde.
Was Versicherer, Aufsicht und Grundschutz als Nachweis verlangen
Für Einrichtungen unter NIS2 verlangt § 30 Absatz 2 Nummer 2 BSIG Maßnahmen zur Bewältigung von Sicherheitsvorfällen. Der IT-Grundschutz des BSI beschreibt in der Edition 2023 mit dem Baustein OPS.1.1.4 Schutz vor Schadprogrammen die Anforderungen an den Virenschutz und mit DER.1 Detektion von sicherheitsrelevanten Ereignissen die Erkennung. Dafür müssen Institutionen laut BSI organisatorische, personelle und technische Maßnahmen im Vorfeld planen, umsetzen und regelmäßig üben. Das Wort üben ist kein Zufall: Ein Auditor fragt nach dem letzten Testalarm, nicht nach der Produktversion.
Cyberversicherer stellen in ihren Fragebögen inzwischen ausdrücklich die Frage nach EDR auf allen Endgeräten und nach der Bearbeitung von Alarmen außerhalb der Arbeitszeit. Eine zu optimistische Antwort gefährdet im Schadensfall die Leistung. Deshalb gehört zu jeder der drei Optionen ein Dokument, das festhält, welche Geräte abgedeckt sind, wer Alarme in welcher Zeit bewertet und wie lange Telemetrie aufbewahrt wird. Dieses Dokument ist der Nachweis, das Produkt nur das Werkzeug.
Dazu passende Kurse
Wenn bei euch die Konsole steht, aber niemand gelernt hat, einen Alarm zu bewerten, schließen Kurse zu Angriffserkennung und Vorfallbewältigung auf Endgeräten genau diese Lücke.
Für Teams, die ihre Lizenz aus E5 oder Business Premium endlich nutzen wollen, bietet cmt Defender-XDR-Schulungen für Erkennung und Reaktion vor Ort in München und Live-Online.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- SC-5004 – Verteidigung gegen Cyberbedrohungen mit Microsoft Defender XDR
- Defensive KI: IT-Infrastruktur wirklich absichern
- IT-Sicherheit: (Anti-) Hacking für Admins - Angriffe erkennen und Schutzmaßnahmen verstärken
- Malware-Analyse mit KI Grundkurs: Erkennen, Finden, Beweisen
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht der in Windows eingebaute Defender als Virenschutz?
Ist Defender for Business echtes EDR oder eine abgespeckte Version?
Brauchen wir zusätzlich zu EDR noch ein SIEM?
Was nützt EDR, wenn nachts niemand die Alarme sieht?
Kann EDR ein Windows 10 ohne Extended Security Updates absichern?
Passt thematisch dazu
Wer die Grundbegriffe Telemetrie, Isolierung und Untersuchung erst einmal einordnen will, findet die Begriffsklärung zu Endpoint Detection and Response im Glossar.
Bevor ihr Protokolle aus Firewalls und Identitätsdiensten dazunehmt, lohnt der Blick darauf, was ein SIEM gegenüber EDR leistet und wo sich beide überschneiden.
Weil Linux-Server in keinem der Endpoint-Pläne ohne Zusatzlizenz enthalten sind, ist die Härtung von Linux-Servern mit SSH, sudo, nftables und SELinux dort die erste Verteidigungslinie.
Quellen
- Microsoft Learn, What is Microsoft Defender for Business? (Vergleichstabelle Defender for Business, Plan 1, Plan 2)
- Microsoft Learn, Extended Security Updates (ESU) program for Windows 10
- MITRE, ATT&CK Evaluations Advance Cloud Security and Counter-Espionage Capabilities in Latest Round (Dezember 2025)
- AV-TEST, Tests für Unternehmenslösungen unter Windows (Stand August 2026)
- BSI, IT-Grundschutz-Bausteine der Edition 2023 (OPS.1.1.4, DER.1)
- § 30 BSIG, Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Alarme bewerten und Geräte isolieren, bevor es ernst wird
Im Kurs SC-5004 bei cmt arbeitest du in einer Defender-XDR-Umgebung mit echten Alarmen, untersuchst Vorfälle über Endpunkt und Identität hinweg und führst die Reaktionsschritte selbst aus, mit Trainern, die Vorfallbewältigung in Unternehmen betrieben haben.
Verwandte Themen
- SIEM oder XDR: was dein Team wirklich braucht, um Angriffe zu sehen
- Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
- Kritische Sicherheitslücke veröffentlicht: Betroffenheit klären und in Stunden priorisieren
- Angriff auf Active Directory erkennen: die Spuren, die vor dem Domain-Admin kommen