
SIEM oder XDR: was dein Team braucht, um Angriffe rechtzeitig zu sehen
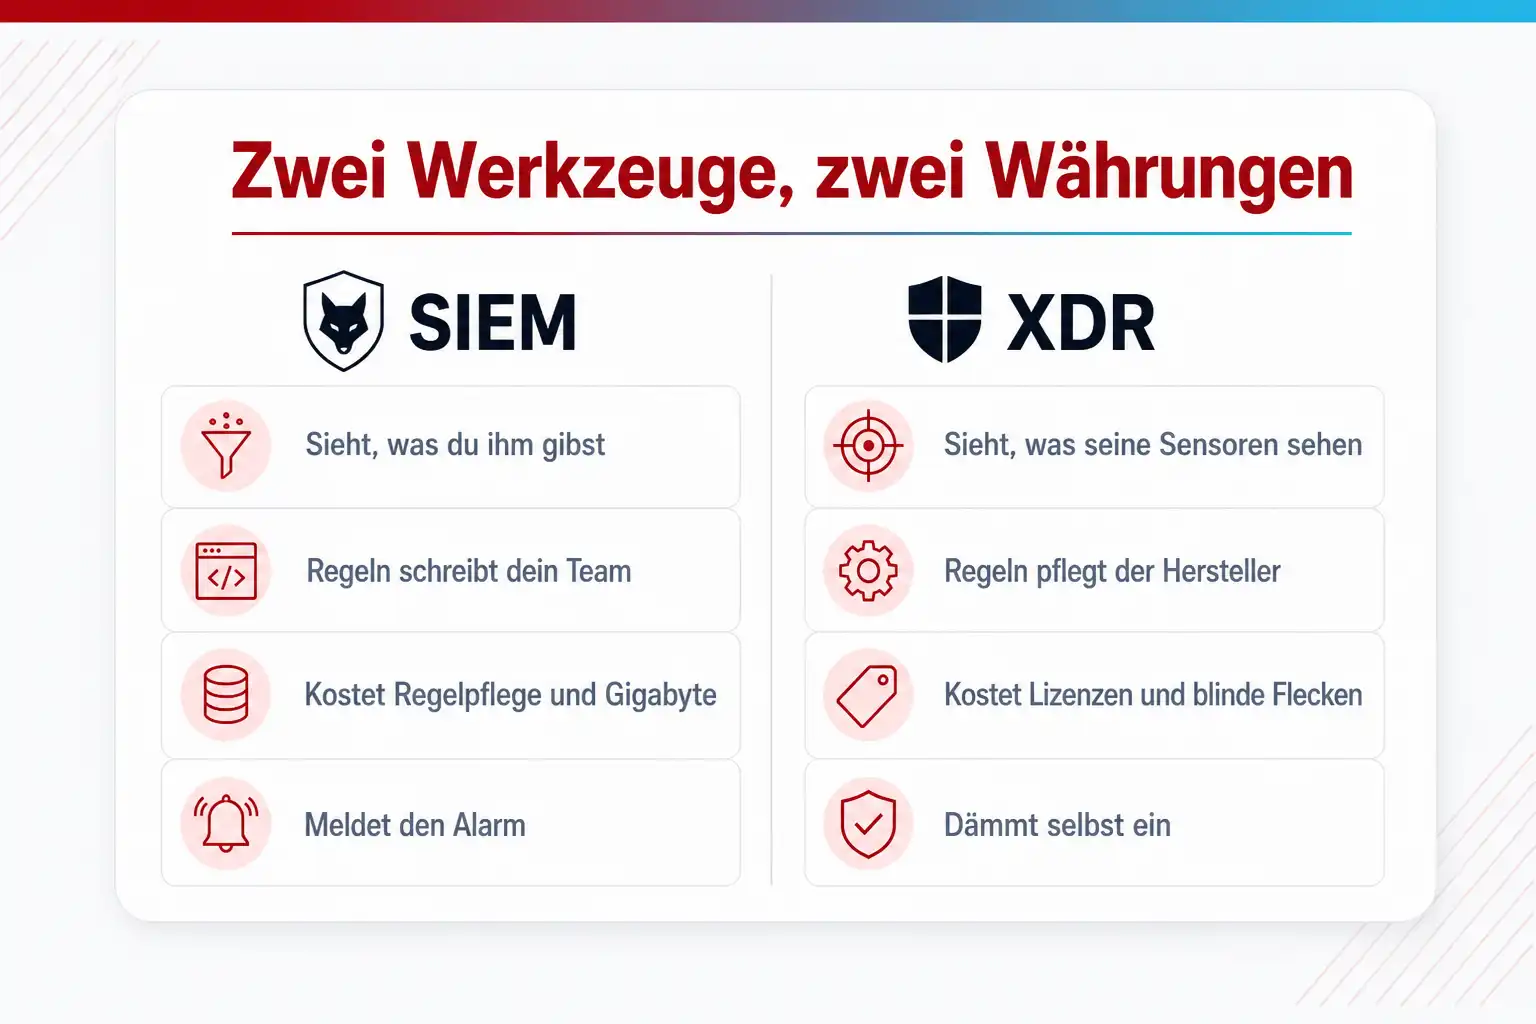
Beide versprechen Sichtbarkeit und kosten in verschiedener Währung: das SIEM in Regelpflege und Gigabyte, das XDR in Lizenzen und blinden Flecken.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ein SIEM sammelt Protokolldaten aus allem, was Logs schreibt, und wertet sie mit Regeln aus, die du selbst pflegst. Ein XDR erkennt und stoppt Angriffe mit den Sensoren eines Herstellers auf Endpunkten, Identitäten, Postfächern und Cloud-Apps, mit Regeln, die der Hersteller pflegt. Die Frage lautet deshalb selten Entweder-oder, sondern: Wie viel eurer Landschaft sieht der Hersteller-Sensor, wer bearbeitet nachts die Alarme, und wie lange müsst ihr Daten für Prüfer und Meldepflichten aufbewahren? Aus diesen drei Antworten ergibt sich, womit ihr anfangt und was später dazukommt.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Angriff lief drei Wochen, und die Logs dazu lagen auf zwölf Systemen
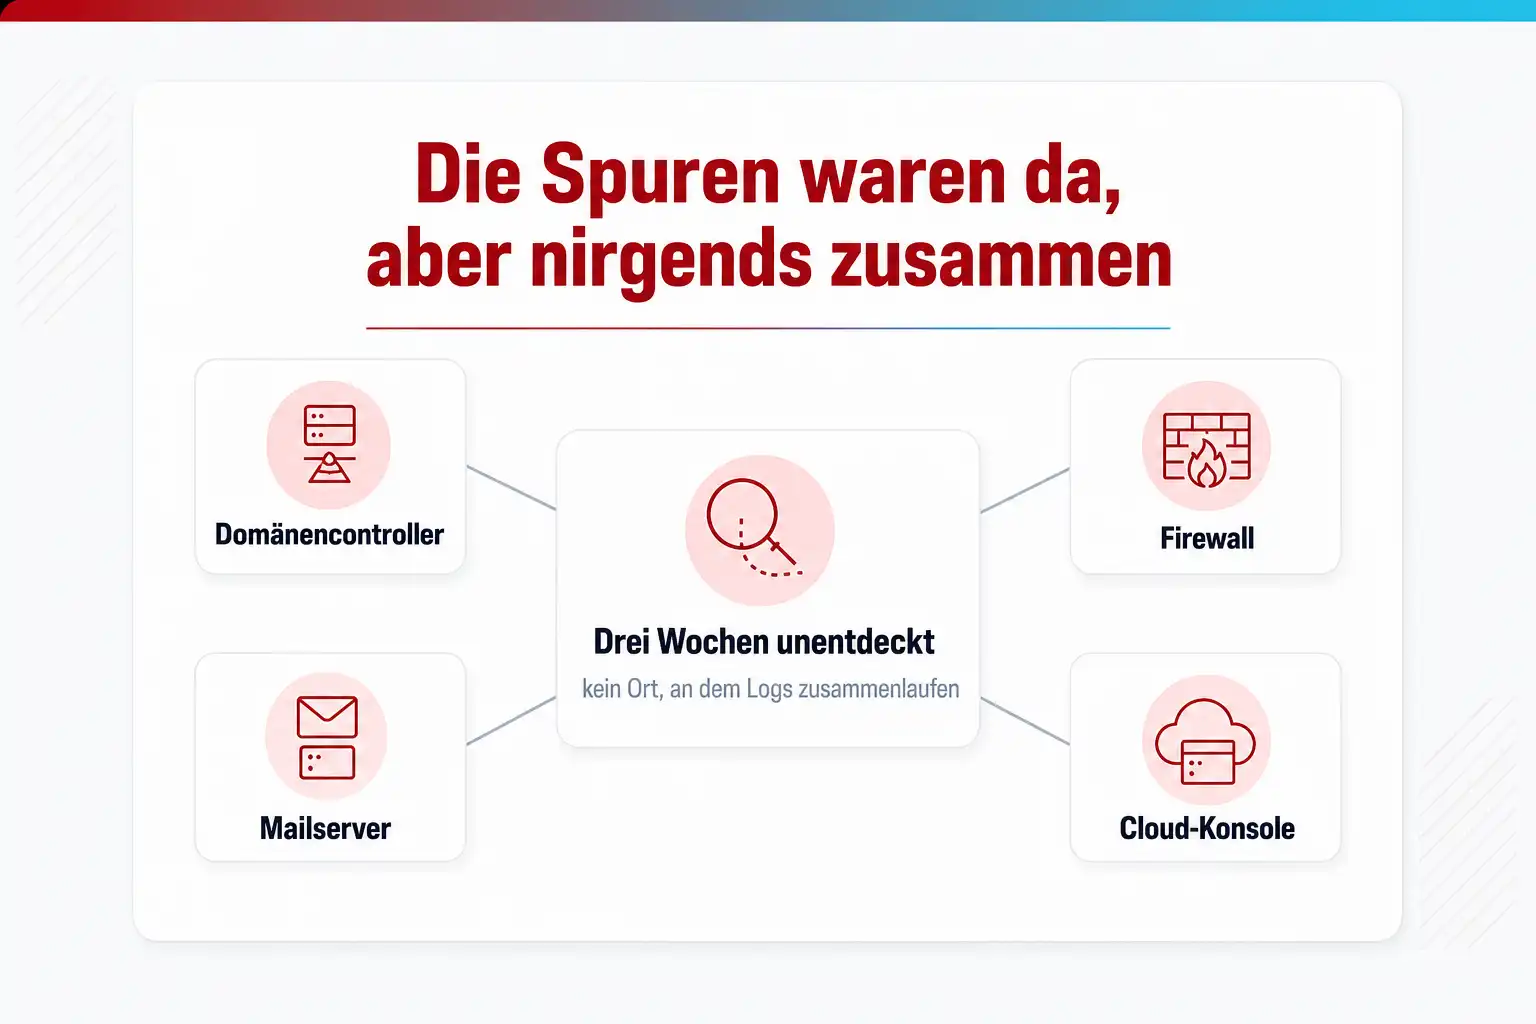
So sieht es nach einem Vorfall aus: Der Angreifer kam über ein Phishing-Konto, bewegte sich über einen Dateiserver in den Verzeichnisdienst und saß drei Wochen in der Umgebung, bevor die Verschlüsselung startete. Die Spuren waren die ganze Zeit da, verteilt auf Domänencontroller, Firewall, Mailserver, Linux-Hosts und Cloud-Konsole. Niemand hat sie zusammengelegt, weil es keinen Ort gab, an dem sie zusammenlaufen, und niemand hat sie gelesen, weil niemand zuständig war.
Der Preis fällt mehrfach an. Der Stillstand kostet pro Tag, die Wiederherstellung kostet Wochen. Für besonders wichtige und wichtige Einrichtungen kommt die Meldekette nach § 32 BSIG dazu. Sie verlangt eine Erstmeldung innerhalb von 24 Stunden, eine Folgemeldung innerhalb von 72 Stunden mit erster Bewertung von Schweregrad und Auswirkungen und eine Abschlussmeldung spätestens einen Monat später mit Beschreibung des Vorfalls und der Abhilfemaßnahmen. Ohne zentral gesammelte Protokolle lässt sich keine dieser Meldungen mit Substanz füllen, und nach § 30 Absatz 2 Nummer 2 BSIG ist die Bewältigung von Sicherheitsvorfällen eine Pflichtmaßnahme, deren Einhaltung dokumentiert sein muss.
Die Entscheidung zwischen SIEM und XDR wird in vielen Häusern als Produktfrage geführt, obwohl sie eine Betriebsfrage ist. Ein SIEM ohne jemanden, der Regeln schreibt und Alarme bearbeitet, ist ein teurer Speicher. Ein XDR ohne Blick auf die Systeme außerhalb der Herstellerwelt ist eine gut beleuchtete halbe Bühne. Die Werkzeuge unterscheiden sich weniger darin, was sie können, als darin, was sie von eurem Team verlangen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sechs Kriterien, an denen sich die Wahl wirklich entscheidet
Verglichen werden die sechs Eigenschaften, die im Betrieb Geld und Nerven kosten: Sichtbarkeit außerhalb der Herstellerwelt, Pflegeaufwand, Kosten, Weg zur Eindämmung, Personalbedarf und Nachweisfähigkeit. Wazuh und Microsoft Sentinel stehen für das SIEM, Microsoft Defender XDR für das XDR.
SIEM
Zentrale Sammlung und Auswertung von Protokolldaten aus beliebigen Quellen mit eigenen Regeln und langer Aufbewahrung; Beispiele sind Wazuh 4.14, Microsoft Sentinel und Stacks auf OpenSearch-Basis
XDR
Vom Hersteller gepflegte Erkennung und Reaktion über dessen Sensoren auf Endpunkten, Identitäten, E-Mail und Cloud-Apps, mit automatischer Eindämmung; Beispiel ist Microsoft Defender XDR
| Entscheidungsfrage | SIEM | XDR |
|---|---|---|
| Siehst du damit auch die Systeme, für die es keinen Hersteller-Sensor gibt? | Stärke Alles, was Syslog, Windows-Ereignisse, CEF oder eine API liefert, lässt sich anbinden: Firewalls, Switches, Linux-Hosts, Datenbanken, Fachanwendungen, Hypervisoren. Wazuh bringt dafür einen Agenten für Linux, Windows und macOS mit, Sentinel Datenkonnektoren für Hunderte von Quellen. Die Grenze ist nicht die Technik, sondern die Arbeit, jede Quelle zu normalisieren und zu verstehen. | Schwäche Defender XDR sieht, was seine Produkte sehen: Endpunkte, Postfächer, Active Directory über Defender for Identity, Cloud-Apps und Entra-Anmeldungen. Ein Firewall-Log, eine Datenbank oder eine Produktionsanlage ohne Agent bleibt dunkel. Das ist Bauart, kein Mangel, aber in gemischten Landschaften ist die dunkle Hälfte oft die, über die Angreifer kommen. |
| Wie viel Arbeit steckt in Regeln, Abstimmung und Pflege? | Schwäche Jede Erkennungsregel gehört jemandem im Haus, der sie schreibt, gegen Fehlalarme abstimmt und nach jedem Update einer Quelle nachzieht. Wazuh liefert ein Regelwerk und Sentinel Analyseregeln aus Lösungen mit, aber beide passen nie vollständig zu einer konkreten Umgebung. Rechne mit einem dauerhaften Anteil einer Stelle nur für die Pflege, sonst ertrinkt das Team in Alarmen oder sieht nichts. | Stärke Die Erkennungslogik pflegt Microsoft. Das Team stimmt ab, was es unterdrückt, und seit April 2026 gibt es eingebaute Regeln zur Alarmabstimmung, die bekannte gutartige Aktivität ausfiltern. Der Preis dafür ist Abhängigkeit: Was Microsoft nicht erkennt, erkennt niemand, und eigene Regeln sind auf die vorhandenen Tabellen begrenzt. |
| Was kostet es, und woran hängen die Kosten? | Kommt darauf an Die Kosten hängen am Datenvolumen. Sentinel rechnet im Analytics-Tier pro Gigabyte oder über Commitment-Tiers ab 100 Gigabyte pro Tag ab, der data lake kostet separat für Aufnahme, Verarbeitung, Speicher und Abfragen. Wazuh ist lizenzfrei, braucht aber Server, Speicher für den Indexer und Personal. Beide Modelle sind planbar, wenn du dein Volumen kennst, und teuer, wenn nicht. | Kommt darauf an Defender XDR wird je Nutzer lizenziert und ist in Microsoft 365 E5 enthalten, wo auch ein monatliches Kontingent an Security Compute Units für Security Copilot mitkommt. Für Häuser mit E5 ist das XDR damit praktisch bezahlt. Für alle anderen zählt der Aufpreis je Nutzer, und für Server, Netzwerkgeräte und Linux-Hosts ohne Defender-Lizenz entsteht kein Nutzen. |
| Wie schnell wird aus einem Alarm eine Eindämmung? | Kommt darauf an Ein SIEM meldet. Die Eindämmung läuft über angebundene Automatisierung: in Sentinel über Playbooks auf Basis von Logic Apps, in Wazuh über Active Response, das Skripte auf dem Agenten auslöst. Beides muss gebaut, getestet und gegen Fehlauslösung abgesichert werden. Ohne diese Arbeit ist die Reaktionszeit die Zeit, bis jemand den Alarm liest. | Stärke Defender XDR korreliert Alarme aus mehreren Produkten zu einem Incident und kann mit Automatic Attack Disruption eigenständig eingreifen: Geräte isolieren, Konten sperren, seit Mai 2026 als Vorschau auch Geräte vom Netz nehmen, die als Brückenkopf dienen. Die Zeit bis zur Eindämmung sinkt von Stunden auf Minuten, allerdings nur innerhalb der Produkte, die Signale liefern. |
| Wie viele Leute braucht der Betrieb, und mit welchem Profil? | Schwäche Ein SIEM braucht zwei Profile: jemanden, der Quellen anbindet und Regeln schreibt, und jemanden, der Alarme bearbeitet. In kleinen Häusern ist das dieselbe Person mit einem anderen Hauptjob. Realistisch ist ein SIEM unter einem halben Vollzeitäquivalent nicht zu betreiben, und eine Überwachung rund um die Uhr ist für kleine Teams ohne Dienstleister nicht leistbar. | Kommt darauf an Das XDR nimmt die Regelarbeit ab, nicht die Alarmbearbeitung. Jemand muss Incidents prüfen, Fehlalarme unterdrücken und nach einer automatischen Eindämmung entscheiden, wie es weitergeht. Security Copilot fasst Incidents zusammen und beantwortet Abfragen in natürlicher Sprache, ersetzt die Entscheidung aber nicht. Der Personalbedarf ist kleiner, verschwindet aber nicht. |
| Taugt es als Nachweis für Prüfer und für die Meldekette nach § 32 BSIG? | Stärke Lange Aufbewahrung, beliebige Quellen und durchsuchbare Historie sind genau das, was Prüfer und die Abschlussmeldung nach § 32 BSIG brauchen. Sentinel hält 90 Tage ohne Aufpreis und darüber hinaus über den data lake, Wazuh so lange, wie der Indexer Platz hat. Ein SIEM beantwortet die Frage, wann der Angreifer zum ersten Mal da war. | Kommt darauf an Defender XDR hält Rohsignale für die erweiterte Suche 30 Tage vor; Incidents und Alarme bleiben länger, die zugrunde liegenden Ereignisse nicht. Für einen Angriff, der sechs Wochen zurückliegt, fehlen dann die Daten. Microsoft löst das, indem Defender-Tabellen nach Sentinel fließen, aber dann betreibst du wieder ein SIEM unter anderem Namen. |
Siehst du damit auch die Systeme, für die es keinen Hersteller-Sensor gibt?
Alles, was Syslog, Windows-Ereignisse, CEF oder eine API liefert, lässt sich anbinden: Firewalls, Switches, Linux-Hosts, Datenbanken, Fachanwendungen, Hypervisoren. Wazuh bringt dafür einen Agenten für Linux, Windows und macOS mit, Sentinel Datenkonnektoren für Hunderte von Quellen. Die Grenze ist nicht die Technik, sondern die Arbeit, jede Quelle zu normalisieren und zu verstehen.
Defender XDR sieht, was seine Produkte sehen: Endpunkte, Postfächer, Active Directory über Defender for Identity, Cloud-Apps und Entra-Anmeldungen. Ein Firewall-Log, eine Datenbank oder eine Produktionsanlage ohne Agent bleibt dunkel. Das ist Bauart, kein Mangel, aber in gemischten Landschaften ist die dunkle Hälfte oft die, über die Angreifer kommen.
Wie viel Arbeit steckt in Regeln, Abstimmung und Pflege?
Jede Erkennungsregel gehört jemandem im Haus, der sie schreibt, gegen Fehlalarme abstimmt und nach jedem Update einer Quelle nachzieht. Wazuh liefert ein Regelwerk und Sentinel Analyseregeln aus Lösungen mit, aber beide passen nie vollständig zu einer konkreten Umgebung. Rechne mit einem dauerhaften Anteil einer Stelle nur für die Pflege, sonst ertrinkt das Team in Alarmen oder sieht nichts.
Die Erkennungslogik pflegt Microsoft. Das Team stimmt ab, was es unterdrückt, und seit April 2026 gibt es eingebaute Regeln zur Alarmabstimmung, die bekannte gutartige Aktivität ausfiltern. Der Preis dafür ist Abhängigkeit: Was Microsoft nicht erkennt, erkennt niemand, und eigene Regeln sind auf die vorhandenen Tabellen begrenzt.
Was kostet es, und woran hängen die Kosten?
Die Kosten hängen am Datenvolumen. Sentinel rechnet im Analytics-Tier pro Gigabyte oder über Commitment-Tiers ab 100 Gigabyte pro Tag ab, der data lake kostet separat für Aufnahme, Verarbeitung, Speicher und Abfragen. Wazuh ist lizenzfrei, braucht aber Server, Speicher für den Indexer und Personal. Beide Modelle sind planbar, wenn du dein Volumen kennst, und teuer, wenn nicht.
Defender XDR wird je Nutzer lizenziert und ist in Microsoft 365 E5 enthalten, wo auch ein monatliches Kontingent an Security Compute Units für Security Copilot mitkommt. Für Häuser mit E5 ist das XDR damit praktisch bezahlt. Für alle anderen zählt der Aufpreis je Nutzer, und für Server, Netzwerkgeräte und Linux-Hosts ohne Defender-Lizenz entsteht kein Nutzen.
Wie schnell wird aus einem Alarm eine Eindämmung?
Ein SIEM meldet. Die Eindämmung läuft über angebundene Automatisierung: in Sentinel über Playbooks auf Basis von Logic Apps, in Wazuh über Active Response, das Skripte auf dem Agenten auslöst. Beides muss gebaut, getestet und gegen Fehlauslösung abgesichert werden. Ohne diese Arbeit ist die Reaktionszeit die Zeit, bis jemand den Alarm liest.
Defender XDR korreliert Alarme aus mehreren Produkten zu einem Incident und kann mit Automatic Attack Disruption eigenständig eingreifen: Geräte isolieren, Konten sperren, seit Mai 2026 als Vorschau auch Geräte vom Netz nehmen, die als Brückenkopf dienen. Die Zeit bis zur Eindämmung sinkt von Stunden auf Minuten, allerdings nur innerhalb der Produkte, die Signale liefern.
Wie viele Leute braucht der Betrieb, und mit welchem Profil?
Ein SIEM braucht zwei Profile: jemanden, der Quellen anbindet und Regeln schreibt, und jemanden, der Alarme bearbeitet. In kleinen Häusern ist das dieselbe Person mit einem anderen Hauptjob. Realistisch ist ein SIEM unter einem halben Vollzeitäquivalent nicht zu betreiben, und eine Überwachung rund um die Uhr ist für kleine Teams ohne Dienstleister nicht leistbar.
Das XDR nimmt die Regelarbeit ab, nicht die Alarmbearbeitung. Jemand muss Incidents prüfen, Fehlalarme unterdrücken und nach einer automatischen Eindämmung entscheiden, wie es weitergeht. Security Copilot fasst Incidents zusammen und beantwortet Abfragen in natürlicher Sprache, ersetzt die Entscheidung aber nicht. Der Personalbedarf ist kleiner, verschwindet aber nicht.
Taugt es als Nachweis für Prüfer und für die Meldekette nach § 32 BSIG?
Lange Aufbewahrung, beliebige Quellen und durchsuchbare Historie sind genau das, was Prüfer und die Abschlussmeldung nach § 32 BSIG brauchen. Sentinel hält 90 Tage ohne Aufpreis und darüber hinaus über den data lake, Wazuh so lange, wie der Indexer Platz hat. Ein SIEM beantwortet die Frage, wann der Angreifer zum ersten Mal da war.
Defender XDR hält Rohsignale für die erweiterte Suche 30 Tage vor; Incidents und Alarme bleiben länger, die zugrunde liegenden Ereignisse nicht. Für einen Angriff, der sechs Wochen zurückliegt, fehlen dann die Daten. Microsoft löst das, indem Defender-Tabellen nach Sentinel fließen, aber dann betreibst du wieder ein SIEM unter anderem Namen.
Was passt wann
- Wenn eure Landschaft weitgehend aus Microsoft-Produkten besteht und ihr Microsoft 365 E5 lizenziert habt
- fängt ihr mit Defender XDR an, weil es bezahlt ist und sofort erkennt, und holt Sentinel für Aufbewahrung und Nachweise dazu, sobald die erste Prüfung oder Meldepflicht ansteht.
- Wenn Firewalls, Linux-Server, Datenbanken, Fachanwendungen oder Produktionsnetze einen großen Teil eurer Angriffsfläche ausmachen
- ist ein SIEM Pflicht, und das XDR ergänzt es auf den Endpunkten und Identitäten, die es sieht.
- Wenn ihr besonders wichtige oder wichtige Einrichtung nach § 28 BSIG seid
- braucht ihr beides: das XDR für die Eindämmung in Minuten, das SIEM für die Meldekette nach § 32 BSIG und den dokumentierten Nachweis nach § 30 BSIG.
03 Was du mitnimmst
Was du klärst, bevor du einen Anbieter anrufst
Diese sechs Festlegungen lassen sich ohne Produktdemo treffen und entscheiden, ob ein Werkzeug nach einem Jahr Alarme liefert oder Rechnungen.
Drei Fragen, dann die Werkzeugwahl
- 01 Wie viel sieht der Hersteller-Sensor?
- 02 Wer bearbeitet Alarme nachts?
- 03 Wie lange müssen Daten bleiben?
- 04 XDR für Endpunkte und Identitäten
- 05 SIEM für Rest und Nachweise
- 06 Beides im Defender-Portal vereint
Die Landschaft in Hersteller-Sensor und Rest zerlegen
Zähle, was Microsoft Defender XDR mit eigenen Sensoren sieht: Endpunkte über Defender for Endpoint, Postfächer über Defender for Office 365, Active Directory über Defender for Identity, Cloud-Apps über Defender for Cloud Apps, Anmeldungen über Microsoft Entra ID Protection. Zähle dann den Rest: Firewalls, Switches, Linux-Server ohne Agent, Datenbanken, Fachanwendungen, Produktionsnetze. Der Rest ist das Gebiet, das nur ein SIEM beleuchtet, und seine Größe entscheidet die Frage.
Festlegen, wer Alarme bearbeitet, und wann
Ein Werkzeug erzeugt Alarme, Menschen schließen sie. Wer bearbeitet einen Alarm um drei Uhr nachts, wer am Sonntag, wer in der Urlaubszeit? Fällt dir darauf niemand ein, ist die erste Entscheidung nicht SIEM oder XDR, sondern die Frage, ob ein externer Dienstleister die Überwachung übernimmt. Microsoft bietet dafür Defender Experts an, viele Systemhäuser betreiben Wazuh oder Sentinel für Kunden.
Die Aufbewahrungsdauer aus Pflichten ableiten, nicht aus dem Preis
Microsoft Defender XDR hält Rohsignale für die Suche 30 Tage vor. Microsoft Sentinel bewahrt Daten im Analytics-Tier 90 Tage ohne Aufpreis auf, darüber hinaus gegen Gebühr, und seit September 2025 gibt es den Sentinel data lake als günstige Langzeitablage. Welche Dauer ihr braucht, ergibt sich aus Prüfungen, Verträgen und der Abschlussmeldung nach § 32 BSIG. Ein Angriff, der drei Wochen unentdeckt lief, braucht Daten von vor drei Wochen.
Den Preis an die Datenmenge binden und messen
SIEM-Kosten hängen an Gigabyte. Microsoft Sentinel rechnet im Analytics-Tier nach tatsächlichem Volumen oder über Commitment-Tiers ab 100 Gigabyte pro Tag ab, und Alarme aus Defender XDR, Office-365-Auditprotokolle und Azure-Aktivitätsprotokolle sind kostenfreie Datenquellen, während Rohprotokolle derselben Dienste bezahlt werden. Wazuh ist frei und quelloffen, kostet aber Server, Speicher und Personal. Miss vor der Entscheidung eine Woche lang, wie viele Gigabyte Protokolldaten eure Systeme erzeugen, sonst vergleichst du Listenpreise ohne Mengen.
Den Weg vom Alarm zur Eindämmung durchspielen
Defender XDR korreliert Alarme mehrerer Produkte zu Incidents und kann mit Automatic Attack Disruption Geräte isolieren und Konten sperren, bevor jemand den Alarm gelesen hat. Ein SIEM liefert dagegen zunächst den Alarm; die Reaktion läuft über Playbooks, in Sentinel über Logic Apps, in Wazuh über Active Response, und beide müssen eingerichtet und getestet werden. Spiel für drei typische Fälle durch, wer was tut: kompromittiertes Konto, Schadsoftware auf einem Server, Datenabfluss aus einer Fachanwendung.
Das Zielbild im Defender-Portal kennen, auch wenn ihr es nicht nutzt
Microsoft hat Sentinel in das Defender-Portal verlegt; der Betrieb über das Azure-Portal endet am 31. März 2027, nachdem der ursprünglich für Juli 2026 angekündigte Termin verschoben wurde. Für Microsoft-Häuser wachsen SIEM und XDR damit in eine Oberfläche zusammen. Für Häuser mit viel Nicht-Microsoft-Technik ändert das nichts an der Frage, wer den Rest sieht.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Warum sich die beiden Begriffe annähern und trotzdem unterscheiden
SIEM steht für Security Information and Event Management und bezeichnet seit zwei Jahrzehnten dasselbe: Protokolle zentral sammeln, normalisieren, korrelieren, Alarme erzeugen, aufbewahren. XDR steht für Extended Detection and Response und ist aus dem Endpunktschutz gewachsen: Ein Hersteller mit Sensoren auf Endpunkten erweitert sie auf Identitäten, E-Mail und Cloud-Apps und korreliert selbst. Die Grundbegriffe erklärt das Glossar; hier geht es um die Entscheidung.
Die Grenze verschwimmt von beiden Seiten. Wazuh nennt sich selbst eine freie, quelloffene Plattform, die XDR- und SIEM-Fähigkeiten vereint, und bringt über seinen Agenten auch Dateiintegritätsüberwachung, Schwachstellenerkennung und Konfigurationsbewertung mit. Microsoft hat Sentinel in das Defender-Portal verlegt, wo SIEM-Daten und XDR-Incidents in einer Oberfläche und einer Abfragesprache zusammenlaufen.
Trotzdem bleibt ein Unterschied, der sich nicht wegverkaufen lässt: Ein XDR sieht, was seine Sensoren sehen, ein SIEM sieht, was du ihm gibst. Beim XDR kaufst du Erkennung, beim SIEM kaufst du einen Ort für Daten und baust die Erkennung selbst oder übernimmst sie aus Regelsammlungen. Beides hat seinen Platz, und die Frage auf dieser Seite ist, welcher Platz in eurem Haus zuerst gefüllt werden muss.
Was Microsoft bis 2027 verändert, und was das für die Wahl bedeutet
Microsoft Sentinel ist im Defender-Portal allgemein verfügbar, auch für Kunden ohne Defender XDR oder E5-Lizenz. Nach dem 31. März 2027 wird Sentinel im Azure-Portal nicht mehr unterstützt, und verbliebene Nutzer werden umgeleitet; der ursprünglich für Juli 2026 angekündigte Termin wurde nach Rückmeldungen aus dem Markt verschoben. Wer heute Sentinel im Azure-Portal betreibt, plant also einen Umzug, der Berechtigungen, Automatisierung und Arbeitsabläufe berührt.
Der Sentinel data lake ist seit September 2025 allgemein verfügbar und seit September 2026 direkt in das Sentinel-Onboarding integriert. Tabellen lassen sich in der Tabellenverwaltung des Defender-Portals in den Lake-Tier schieben, der Aufnahme, Verarbeitung, Speicher mit angenommener Kompression von sechs zu eins und Abfragen pro gescanntem Gigabyte berechnet. Für Häuser, die Protokolle lange halten, aber selten durchsuchen, verändert das die Kostenrechnung spürbar.
Seit dem 23. September 2026 gibt es als Vorschau das Integrated Security Operations Center im Defender-Portal für Kunden mit Microsoft 365 E5 und E7 ohne eigenen Sentinel-Arbeitsbereich. Es bündelt XDR, SIEM, Threat Intelligence, Automatisierung und KI-Funktionen in einer Oberfläche. Die Trennlinie zwischen den Werkzeugklassen wird bei Microsoft damit zur Trennlinie zwischen Datenquellen, die ohnehin da sind, und solchen, die du bezahlst und anbindest.
Wazuh und OpenSearch: was der freie Weg wirklich kostet
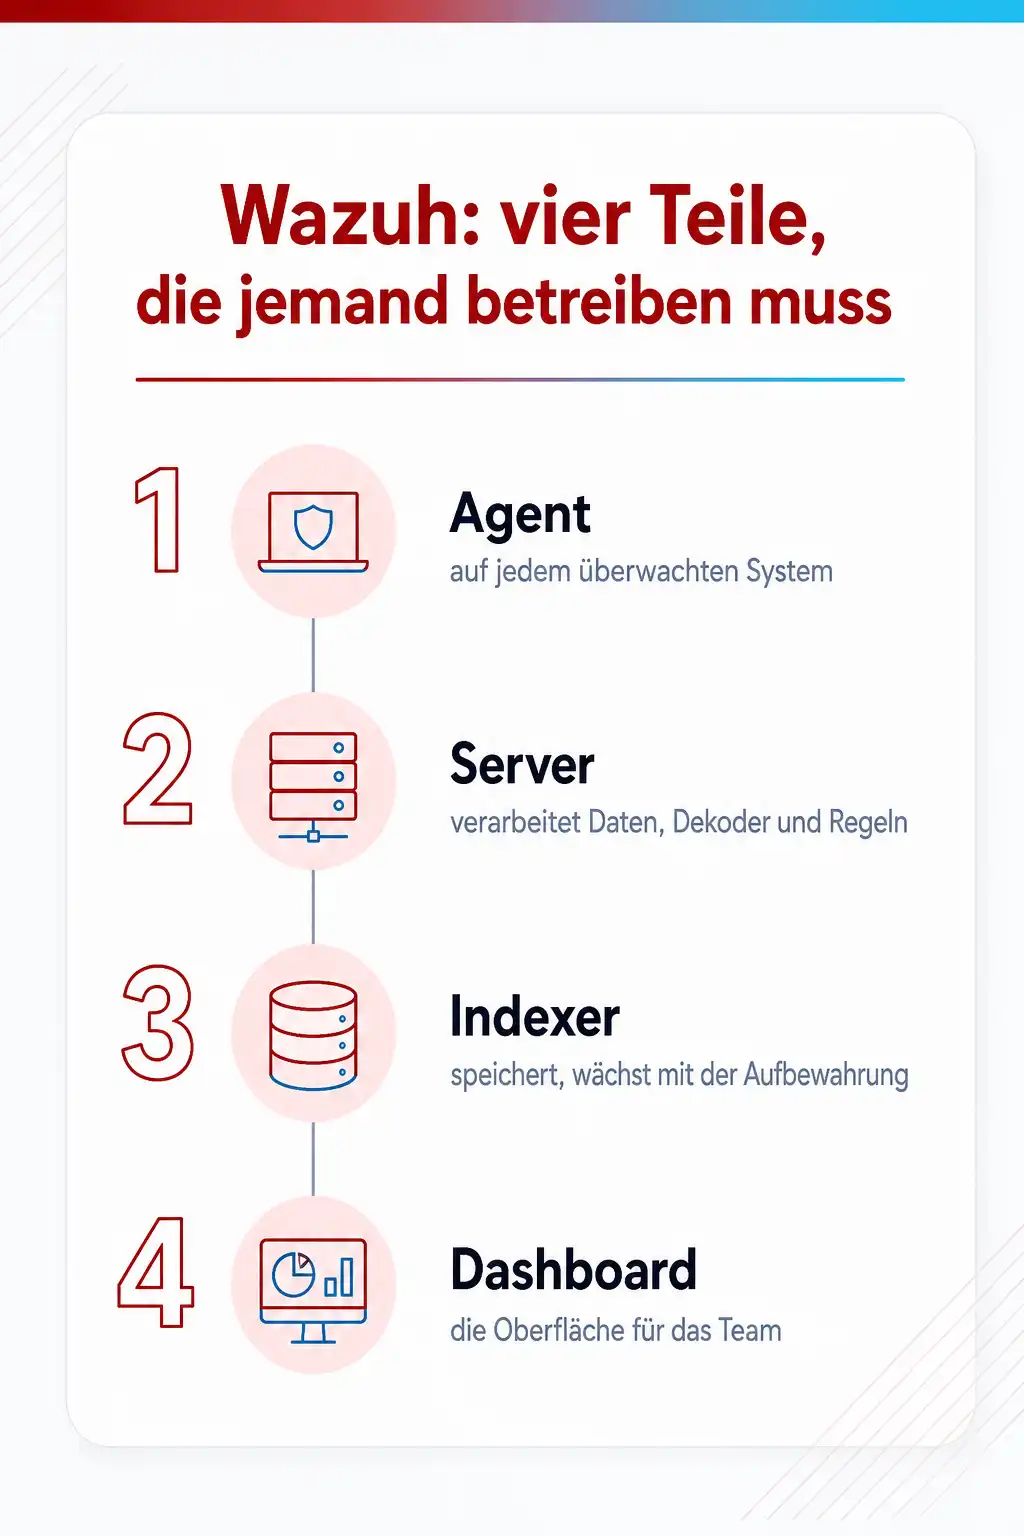
Wazuh besteht aus vier Teilen: einem Agenten auf den überwachten Systemen, einem Server, der die Daten verarbeitet, einem Indexer auf OpenSearch-Basis, der sie speichert, und einem Dashboard. Die Software ist frei und quelloffen, die aktuelle stabile Linie ist 4.14 mit der Version 4.14.8 vom 23. September 2026; die Version 5.0 liegt seit dem Sommer 2026 als Beta vor und ist für den Produktivbetrieb noch nicht freigegeben. Wer Wazuh einführt, plant also mit der 4.14 und einem späteren Versionswechsel.
Die Kosten liegen woanders als bei Sentinel. Es gibt keine Gebühr pro Gigabyte, aber der Indexer braucht schnelle Platten und Arbeitsspeicher, die mit der Aufbewahrungsdauer wachsen, und der Server braucht jemanden, der ihn aktualisiert, Zertifikate pflegt und den Cluster überwacht. Dazu kommt die Regelarbeit in XML-Dekodern und Regeln. Ein Team, das heute noch keinen zentralen Logserver hat, sollte mit zentralem Logging anfangen, bevor es ein SIEM darauf setzt.
Dafür bekommst du vollständige Kontrolle über Daten und Aufbewahrung, keine Abhängigkeit von Lizenzmodellen und einen Agenten, der neben Protokollen auch Dateiintegrität, Schwachstellen und Konfigurationsabweichungen meldet. In Umgebungen mit viel Linux, Produktionsnetzen oder Vorgaben zur Datenhaltung im eigenen Rechenzentrum ist das oft der Ausschlag. Windows-Ereignisse und Defender-Alarme kann Wazuh einsammeln, eingreifen wie das XDR kann es nicht.
Wann ihr einen Dienstleister braucht, und was ihr trotzdem selbst können müsst
Die ehrliche Grenze verläuft bei der Überwachung rund um die Uhr. Ein Team mit fünf Personen in der IT kann kein SIEM und kein XDR so betreiben, dass um drei Uhr nachts jemand einen Alarm bearbeitet, und Angreifer verschlüsseln am Freitagabend. Für solche Häuser ist die erste Entscheidung die für einen Managed-Detection-and-Response-Dienst, der das eigene Werkzeug überwacht oder sein eigenes mitbringt. Die Werkzeugfrage wird zur Vertragsfrage: Wem gehören die Daten, wer darf eindämmen, wie schnell wird eskaliert?
Was ihr trotzdem selbst können müsst, ist das Lesen. Ein Dienstleister meldet einen Vorfall, aber die Entscheidung, ob ein Server vom Netz geht oder ein Konto gesperrt wird, trifft jemand im Haus, und die Meldung nach § 32 BSIG unterschreibt die Einrichtung. Dafür braucht es im Team mindestens eine Person, die einen Incident im Defender-Portal oder einen Alarm in Wazuh versteht, die Abfragesprache grundlegend beherrscht und einen Fehlalarm von einem echten Vorfall unterscheiden kann.
Genau diese Fähigkeit vermitteln die Kurse auf dieser Seite. Keiner davon ersetzt die Entscheidung, aber jeder sorgt dafür, dass sie von jemandem getroffen wird, der die Werkzeuge bedient hat.
Dazu passende Kurse
Wenn ihr den freien Weg geht oder Werkzeuge mischt, geben Kurse zu SIEM-Aufbau, Alarmbearbeitung und Incident Response im eigenen Betrieb dem Team die Grundlage, Alarme zu lesen statt nur zu sammeln.
Für Häuser mit E5-Lizenz sind Microsoft-Security-Kurse zu Sentinel, Defender XDR und dem SC-200 der direkte Weg, aus einem bezahlten Werkzeug ein bedientes zu machen.
Wer die Regelpflege mit Sprachmodellen beschleunigen will, findet in Detection Engineering mit KI für Regeln, Abstimmung und SOC-Arbeit den Einstieg, der beim Schreiben und Prüfen von Regeln hilft.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- Wazuh Schulung: SIEM aufbauen und Alarme bearbeiten
- SC-5001 – Konfigurieren von SIEM-Sicherheitsoperationen mit Microsoft Sentinel
- SC-200 Training: Microsoft Security Operations Analyst (SC-200T00-A)
- Security Copilots Grundkurs: SOC-Arbeit neu gedacht
Weitere Kurse aus diesem Bereich
- Defensive KI: IT-Infrastruktur wirklich absichern
- IT-Sicherheit: (Anti-) Hacking für Admins - Angriffe erkennen und Schutzmaßnahmen verstärken
- BSI IT-Auditor Training
- Exploit Entwicklung und Reverse Engineering
- Internet Security - Datenschutz und Sicherheit
- Keycloak Identity & Access Powerkurs
- Microsoft Defender for Identity - Erkennen von Cyberangriffen
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht Defender XDR allein, wenn wir komplett auf Microsoft 365 setzen?
Können wir Wazuh und Defender XDR kombinieren?
Was passiert mit unserem Sentinel im Azure-Portal nach März 2027?
Brauchen wir ein SIEM für die Meldepflicht nach § 32 BSIG?
Ist Wazuh 5.0 schon einsatzbereit?
Passt thematisch dazu
Wer die Grundbegriffe zuerst sehen will, findet im Glossar erklärt, wie ein SIEM Ereignisse sammelt, normalisiert und korreliert.
Das XDR ist ohne seine Herkunft schwer zu verstehen; das Glossar beschreibt EDR als den Baustein, aus dem XDR gewachsen ist.
Wer noch keinen zentralen Logserver hat, beginnt dort und nicht beim SIEM; der Linux-Bereich zeigt, wie du Logs von Linux-Servern mit rsyslog, Loki oder OpenSearch zentral sammeln kannst.
Quellen
- Microsoft Learn, What is Microsoft Defender XDR?
- Microsoft Learn, What's new in Microsoft Sentinel (Azure-Portal-Abschaltung, data lake, Defender-Portal)
- Microsoft Learn, Plan costs and understand pricing and billing for Microsoft Sentinel
- Microsoft Learn, What's new in Microsoft Defender XDR (Attack Disruption, ISOC, Alert Tuning)
- Wazuh Dokumentation, Getting started und Release Notes 4.14.8
- Gesetze im Internet, § 32 BSIG, Meldepflichten
- Wazuh auf GitHub, Releases: 5.0.0-Beta-Reihe (Mai bis September 2026) neben der stabilen Linie 4.14
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Beide Werkzeugklassen einmal mit echten Angriffsdaten bedienen
In den SOC-Kursen bei cmt bearbeitest du Incidents in Defender XDR, baust Analyseregeln in Sentinel und Wazuh und siehst an einer vorbereiteten Umgebung, wo ein Alarm entsteht und wo er verloren geht, mit Trainern, die SOC-Umgebungen für Kunden betreiben.
Verwandte Themen
- EDR oder Antivirus: was auf den Endgeräten heute noch reicht
- Angriff auf Active Directory erkennen: die Spuren, die vor dem Domain-Admin kommen
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat
- Microsoft-365-Konto gehackt: Anzeichen, Sofortmaßnahmen und die Spurensuche