
IT-Audit vorbereiten: vom Prüfauftrag bis zum Maßnahmenplan
Wirtschaftsprüfer, ISO-Auditor oder BSI-Auditteam: die Fragen ähneln sich, die Belege unterscheiden sich. Sieben Schritte mit je einem Prüfpunkt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ein IT-Audit ist gut vorbereitet, wenn drei Dinge vor dem ersten Prüfertag feststehen: die Prüfgrundlage mit Namen und Version, der Geltungsbereich mit Netzstrukturplan und Schnittstellen und ein Verzeichnis der Nachweise. In diesem Verzeichnis steht zu jeder Anforderung, welches Dokument oder welche Systemausgabe sie belegt. Alles andere, also Interviews, Begehung und Stichproben, ist Ablauf. Wer diese drei Dinge erst im Audit sucht, verbraucht die Prüfzeit mit Suchen und bekommt Abweichungen, die nichts mit dem Sicherheitsniveau zu tun haben.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Prüfer sind da, und die Hälfte der Nachweise liegt in Postfächern
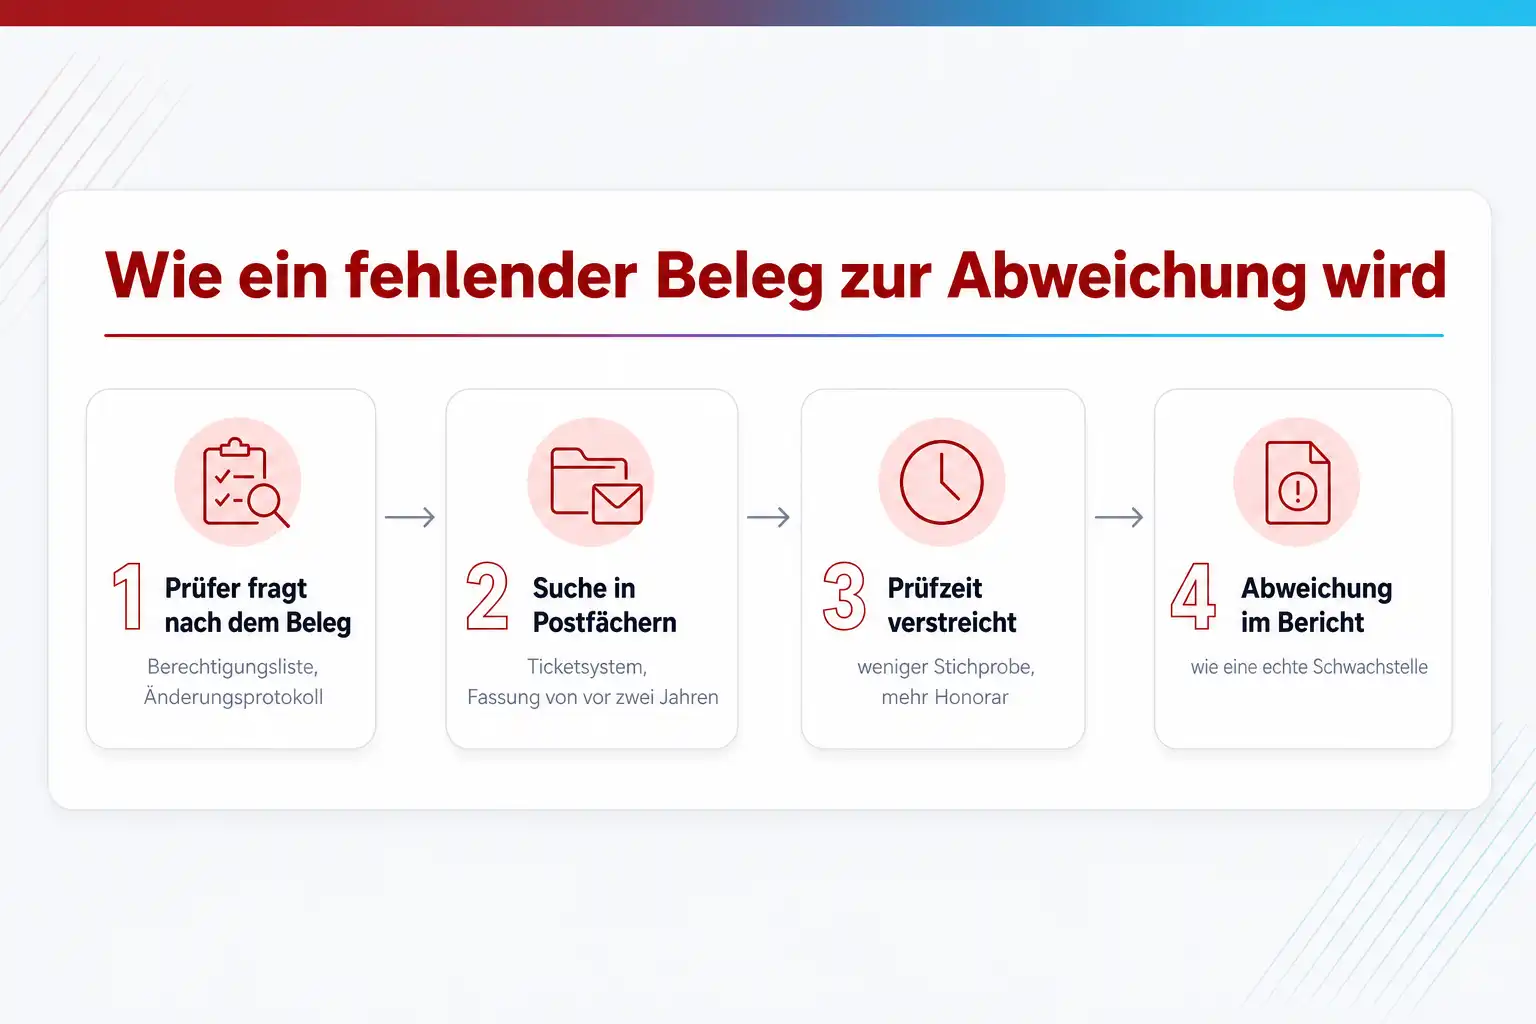
So sieht es im Betrieb aus: Der Wirtschaftsprüfer kündigt an, in der Jahresabschlussprüfung die IT-Kontrollen zu betrachten, und schickt Fragen zu Berechtigungen, Änderungen und Betrieb der buchführungsrelevanten Systeme. Gleichzeitig steht das Überwachungsaudit für das ISO-27001-Zertifikat an, und ein Großkunde will den Nachweis sehen, dass die Lieferkette nach NIS2 abgesichert ist. Drei Prüfungen, drei Vokabulare, dieselben Admins. Die Berechtigungsliste liegt im Postfach eines Kollegen, das Änderungsprotokoll im Ticketsystem, die Risikoanalyse in einer Fassung von vor zwei Jahren.
Der Preis ist messbar. Jede Stunde, die Prüfer auf Dokumente warten, ist eine Stunde weniger Stichprobe und eine Stunde mehr Honorar. Jede Abweichung, die nur entsteht, weil ein Beleg nicht auffindbar war, steht im Bericht wie eine echte Schwachstelle. Beim Zertifikat kann eine schwerwiegende Abweichung die Erteilung aufhalten, und bei der Nachweisprüfung für kritische Anlagen landet die Mängelliste nach § 39 BSIG beim BSI. Im Jahresabschluss kann ein unwirksames Kontrollumfeld dazu führen, dass der Prüfer sich nicht mehr auf die Systeme stützt und Belege in großer Zahl einzeln prüft.
Blockiert wird die Vorbereitung selten durch fehlende Maßnahmen. Die meisten Häuser haben ein Berechtigungskonzept, ein Patchverfahren und ein Backup. Was fehlt, ist die Übersetzung zwischen dem, was der Betrieb tut, und dem, was der Prüfer als Beleg akzeptiert: eine Systemausgabe mit Datum, einen Beschluss mit Unterschrift oder ein Protokoll mit Teilnehmerliste. Diese Übersetzung ist die eigentliche Vorbereitungsarbeit, und sie lässt sich planen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Der Weg vom Prüfauftrag bis zum abgeschlossenen Maßnahmenplan
Die sieben Schritte haben je ein Ergebnis, an dem du erkennst, dass der Schritt geschafft ist. Wer Nachweise sammelt, bevor der Geltungsbereich steht, sammelt für Systeme, die nicht geprüft werden, und übersieht die, die es werden.
- 1
Prüfungsart, Prüfgrundlage und Prüfer festlegen
Kläre zuerst, welche Prüfung ansteht, denn davon hängt alles Weitere ab. Die IT-Prüfung im Jahresabschluss folgt dem ISA [DE] 315 und richtet sich auf die generellen IT-Kontrollen der buchführungsrelevanten Anwendungen. Ein ISO-27001-Audit folgt ISO/IEC 17021-1 mit Stage 1, der Prüfung von Dokumentation und Bereitschaft, und Stage 2, der Prüfung der Umsetzung. Ein BSI-Grundschutz-Audit folgt dem Auditierungsschema mit Dokumentenprüfung und Umsetzungsprüfung vor Ort, ein Nachweis nach § 39 BSIG den Grundsätzlichen Anforderungen im Nachweisverfahren. Halte fest, wer prüft, in welcher Rolle und mit welcher Qualifikation.
Ergebnis: Ein Satz, der Prüfungsart, Prüfgrundlage mit Version, prüfende Stelle und Zeitraum nennt, von der Geschäftsleitung bestätigt.
- 2
Den Geltungsbereich abgrenzen und zeichnen
Beschreibe, welche Geschäftsprozesse, Anwendungen, Systeme, Netze, Standorte und ausgelagerten Dienste geprüft werden und welche nicht. Für Betreiber kritischer Anlagen verlangen die Nachweisanforderungen des BSI, dass alle Teile der kritischen Anlage aus dem Geltungsbereich hervorgehen, die Grenzen klar erkennbar sind, Schnittstellen zu außenliegenden Prozessen und Systemen beschrieben sind und ein Netzstrukturplan den Geltungsbereich darstellt. Dieselbe Disziplin lohnt sich für jede andere Prüfung. Benenne für jeden ausgelagerten Dienst, welcher Nachweis des Dienstleisters vorliegt, etwa ein Zertifikat oder ein Prüfbericht, und was davon im eigenen Haus bleibt.
Ergebnis: Ein Geltungsbereichsdokument mit Netzstrukturplan, Standortliste, Schnittstellen und der Liste der ausgelagerten Dienste samt vorliegenden Fremdnachweisen.
- 3
Das Nachweisverzeichnis füllen
Lege für jede Anforderung der Prüfgrundlage eine Zeile an und trage ein, welches Dokument oder welche Systemausgabe sie belegt, wer zuständig ist und wie alt der Nachweis ist. Beim Grundschutz sind die Referenzdokumente A.0 bis A.6 der Rahmen, bei ISO 27001 die Erklärung zur Anwendbarkeit, beim Jahresabschluss die Kontrollen über Zugriff, Programmänderungen, Programmentwicklung und Rechenzentrumsbetrieb. Ersetze Aussagen durch Belege: Statt der Aussage, Berechtigungen würden regelmäßig geprüft, zählt das Protokoll der letzten Rezertifizierung mit Datum, Teilnehmenden und entzogenen Rechten.
Ergebnis: Eine Tabelle, in der zu jeder Anforderung ein datierter Beleg, eine zuständige Person und ein Fundort stehen und keine Zelle mehr nur einen Platzhalter enthält.
- 4
Selbstprüfung mit Stichprobe und alter Mängelliste
Prüfe vorab so, wie der Prüfer prüfen wird. Das Auditierungsschema des BSI wählt Bausteine und Zielobjekte risikoorientiert aus, prüft fünf Maßnahmen der Risikoanalyse und begeht bei mehreren Standorten mindestens die Quadratwurzel aus der Standortzahl, aufgerundet. Ziehe also selbst Stichproben: drei Benutzerkonten mit vollständigem Lebenslauf von Antrag bis Entzug, drei Änderungen mit Freigabe und Test, eine Wiederherstellung mit Protokoll. Arbeite parallel die Mängelliste der letzten Prüfung ab und belege für jeden Punkt die Wirksamkeit der Behebung, denn beide Prüfschemata des BSI verlangen, dass alte Feststellungen im Folgeaudit betrachtet werden.
Ergebnis: Eine Liste eigener Feststellungen mit Priorität und Termin sowie eine alte Mängelliste, bei der jeder Eintrag entweder nachweislich geschlossen oder mit Umsetzungsplan versehen ist.
- 5
Auditplan, Ansprechpartner und Zugänge vorbereiten
Stimme mit dem Prüfteam den Auditplan ab: welche Themen an welchem Tag, welche Standorte begangen werden, welche Systeme live gezeigt werden. Benenne je Prüfthema eine zeigende Person und eine Vertretung mit Leserechten auf den Systemen, die sie vorführen. Richte für Prüfer einen Arbeitsraum mit Netzzugang und einen Ablageort ein, in dem Belege ohne Umweg über Postfächer übergeben werden. Die Unabhängigkeitserklärungen des Auditteams müssen beim BSI-Verfahren rechtzeitig vor dem Vor-Ort-Audit bei der Zertifizierungsstelle vorliegen.
Ergebnis: Ein abgestimmter Auditplan mit Personen, Zeiten, Systemen und Räumen sowie eine einzige benannte Person für Zusagen gegenüber dem Prüfteam.
- 6
Das Audit begleiten und jede Feststellung selbst protokollieren
In Phase 1 prüft das Auditteam die eingereichten Dokumente und teilt Abweichungen mit; das Schema des BSI gibt der Institution Gelegenheit, diese vor der zweiten Phase zu beheben, dokumentiert sie aber trotzdem im Bericht. In Phase 2 wird vor Ort die Umsetzung auf Vollständigkeit, Korrektheit und Wirksamkeit geprüft. Führe ein eigenes Protokoll jeder Feststellung mit dem Wortlaut der Anforderung, dem gezeigten Beleg und der Einschätzung des Prüfers. Nachbesserungen während des Audits sind vorgesehen; nutze sie für Dokumentationslücken, nicht für Maßnahmen, die Wirkungszeit brauchen.
Ergebnis: Ein eigenes Feststellungsprotokoll, das sich mit dem späteren Auditbericht Zeile für Zeile abgleichen lässt.
- 7
Mängelliste in einen Umsetzungsplan überführen und die nächste Prüfung einplanen
Nach dem Audit kommt der Bericht mit Abweichungen und Empfehlungen. Für Betreiber kritischer Anlagen verlangen die Nachweisanforderungen, dass der Betreiber die Mängelliste um einen Umsetzungsplan zur schnellstmöglichen Behebung ergänzt, den das Prüfteam auf Eignung bewertet; Ergebnisse und Sicherheitsmängel gehen an das BSI, das den Nachweis der Behebung verlangen kann. Bei ISO 27001 und Grundschutz folgen jährliche Überwachungsaudits und nach drei Jahren die Rezertifizierung. Trage Termine, Verantwortliche und Wirksamkeitsnachweise je Mangel ein und lass den Plan von der Geschäftsleitung freigeben, denn sie trägt nach § 38 BSIG die Überwachungspflicht.
Ergebnis: Ein von der Geschäftsleitung freigegebener Umsetzungsplan mit Verantwortlichem, Termin und Wirksamkeitsnachweis je Feststellung sowie ein Kalendereintrag für das nächste Audit.
03 Was du mitnimmst
Was du vor dem ersten Prüfertag klärst
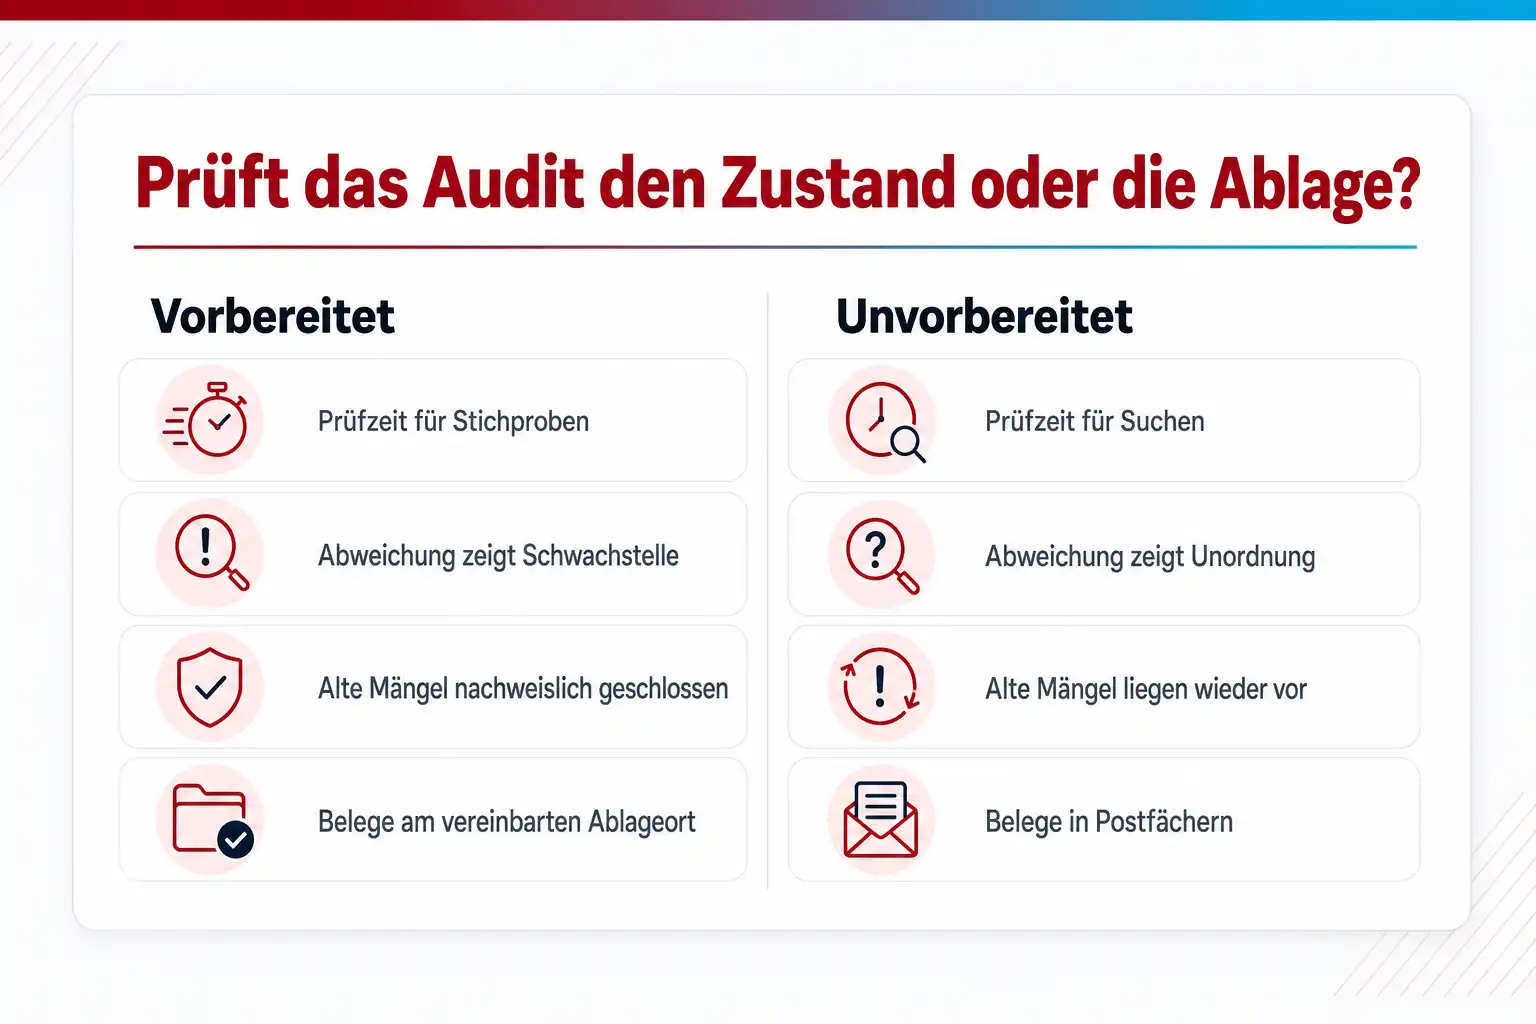
Sechs Festlegungen entscheiden, ob das Audit den Zustand prüft oder die Ablage. Drei sind Papierarbeit, drei sind Organisation.
Vom Prüfauftrag zum Maßnahmenplan
- 01 Prüfgrundlage mit Version
- 02 Geltungsbereich mit Netzstrukturplan
- 03 Nachweisverzeichnis je Anforderung
- 04 Selbstprüfung und alte Mängelliste
- 05 Auditplan mit Ansprechpartnern
- 06 Maßnahmenplan mit Fristen
Die Prüfgrundlage beim Namen nennen, mit Version
Für die Jahresabschlussprüfung ist das seit den Geschäftsjahren, die nach dem 15. Dezember 2021 begonnen haben, der ISA [DE] 315 (Revised 2019), der den IDW PS 330 abgelöst hat. Für das Zertifikat ist es ISO/IEC 27001:2022, denn der Übergang von der Fassung 2013 ist am 31. Oktober 2025 abgelaufen. Für den BSI-Grundschutz ist es das Auditierungsschema in der Version 2.5 vom 1. Februar 2026 mit den BSI-Standards 200-1 bis 200-3 und einer gültigen Edition des Kompendiums. Für Betreiber kritischer Anlagen ist es § 39 BSIG mit den Grundsätzlichen Anforderungen im Nachweisverfahren, Version 2.2 vom 9. Juli 2026.
Den Geltungsbereich so abgrenzen, dass er sich zeichnen lässt
Jede Prüfgrundlage verlangt eine Abgrenzung: den Informationsverbund beim Grundschutz, den Anwendungsbereich des ISMS bei ISO 27001, die kritische Anlage mit allen Standorten beim Nachweis nach § 39 BSIG, die buchführungsrelevanten IT-Anwendungen und ihre Infrastruktur beim Jahresabschluss. Die Nachweisanforderungen des BSI verlangen für kritische Anlagen einen Netzstrukturplan, aus dem alle Teile der Anlage, ihre Grenzen und die Schnittstellen nach außen hervorgehen. Dieses Bild beantwortet die erste Frage jedes Prüfers: Was gehört dazu, und was nicht?
Ein Nachweisverzeichnis anlegen statt einer Ordnerstruktur
Ein Nachweisverzeichnis ist eine Tabelle mit einer Zeile je Anforderung: Anforderung mit Nummer aus der Prüfgrundlage, zuständige Person, belegendes Dokument oder belegende Systemausgabe, Stand, Fundort. Beim BSI-Grundschutz entspricht das den Referenzdokumenten A.0 bis A.6, von der Leitlinie über Strukturanalyse, Schutzbedarfsfeststellung, Modellierung und IT-Grundschutz-Check bis zu Risikoanalyse und Realisierungsplan. Bei ISO 27001 sind es die Erklärung zur Anwendbarkeit und die Nachweise zu den ausgewählten Maßnahmen. Beim Jahresabschluss sind es die Belege für die generellen IT-Kontrollen: Berechtigungsvergabe und -entzug, Änderungsfreigaben, Jobsteuerung, Backup und Wiederherstellung.
Die alte Mängelliste zuerst abarbeiten
Jeder Prüfer beginnt mit den Feststellungen der letzten Prüfung. Das Auditierungsschema des BSI verlangt, Abweichungen und Empfehlungen aus vorangegangenen Audits im Folgeaudit zu berücksichtigen, und die Nachweisanforderungen für kritische Anlagen schreiben die Prüfung der alten Mängelliste als eigenen Prüfschritt vor. Eine offene Feststellung aus dem Vorjahr wiegt schwerer als eine neue, weil sie zeigt, dass der Verbesserungsprozess nicht funktioniert. Arbeite diese Liste zuerst ab, mit Nachweis der Wirksamkeit.
Die Unabhängigkeit des Prüfers vorher klären, nicht im Audit
Das BSI verlangt vor Beginn des Audits Unabhängigkeitserklärungen aller Mitglieder des Auditteams. Die Nachweisanforderungen nach § 39 BSIG fordern, dass die prüfende Stelle rechtlich und wirtschaftlich unabhängig vom Betreiber ist und die Leitung des Prüfteams spätestens nach drei Prüfzyklen wechselt. Die interne Revision darf prüfen, wenn sie nach den Standards des Institute of Internal Auditors oder dem DIIR-Revisionsstandard Nr. 3 arbeitet. Wer seinen Berater zum Auditor machen will, scheitert hier.
Je Prüfthema eine Person benennen, die zeigt statt erzählt
Prüfer wollen Systeme sehen, nicht Folien. Für jedes Thema des Auditplans steht eine Person bereit, die am System die Berechtigungsliste zieht, das Patchprotokoll öffnet oder den letzten Wiederherstellungstest zeigt, und eine zweite als Vertretung. Die Nachweisanforderungen des BSI verlangen vom Betreiber ausdrücklich geeignete Ansprechpartner je Prüfthema. Lege zugleich fest, wer allein Zusagen gegenüber dem Prüfteam macht, damit nicht drei Personen drei Fristen für dieselbe Abweichung versprechen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Vier Prüfungsarten, vier Vokabulare, ein Betrieb
Die IT-Prüfung im Jahresabschluss erlebt fast jedes mittlere Unternehmen jährlich. Seit der ISA [DE] 315 (Revised 2019) den IDW PS 330 abgelöst hat, ist sie Teil des risikoorientierten Prüfungsansatzes. Der Wirtschaftsprüfer verschafft sich ein Verständnis der rechnungslegungsrelevanten IT-Anwendungen und prüft die generellen IT-Kontrollen darüber: wer Zugriff auf Programme und Daten hat, wie Änderungen freigegeben werden, wie der Betrieb läuft. Der Prüfungshinweis IDW PH 9.315DE.R2019.1 vom April 2024 beschreibt, wie Prüfer dabei vorgehen. Für dich heißt das: Berechtigungen, Änderungen und Betrieb der Finanzsysteme brauchen datierte Belege.
Das ISO-27001-Audit prüft ein Managementsystem gegen die Norm. Beim Erstaudit folgt auf Stage 1, die Prüfung von Dokumentation und Bereitschaft, die Stage 2 mit der Prüfung der Umsetzung; danach gilt das Zertifikat drei Jahre mit Überwachungsaudits in den ersten beiden Jahren und einer Rezertifizierung im dritten. Seit dem 31. Oktober 2025 gibt es nur noch Zertifikate nach der Fassung 2022; wer den Übergang verpasst hat, durchläuft ein vollständiges Erstaudit.
Das Grundschutz-Audit ist das formalste der vier. Das Auditierungsschema des BSI legt in Version 2.5 fest, welche Referenzdokumente die Institution einreicht und wie der Auditteamleiter Bausteine und Zielobjekte risikoorientiert auswählt. Es schreibt vor, dass in den Überwachungsaudits der Baustein ISMS.1 zwingend geprüft wird, wie viele Standorte begangen werden und wie der Auditbericht aufgebaut ist. Voraussetzung ist die Standard- oder Kernabsicherung nach der IT-Grundschutz-Methodik. Die Nachweisprüfung nach § 39 BSIG betrifft nur Betreiber kritischer Anlagen: alle drei Jahre, frühestens drei Jahre nach der erstmaligen Einstufung, mit Ergebnissen, die einschließlich der Sicherheitsmängel an das BSI gehen.
Was ein Prüfer als Beleg akzeptiert, und was nicht
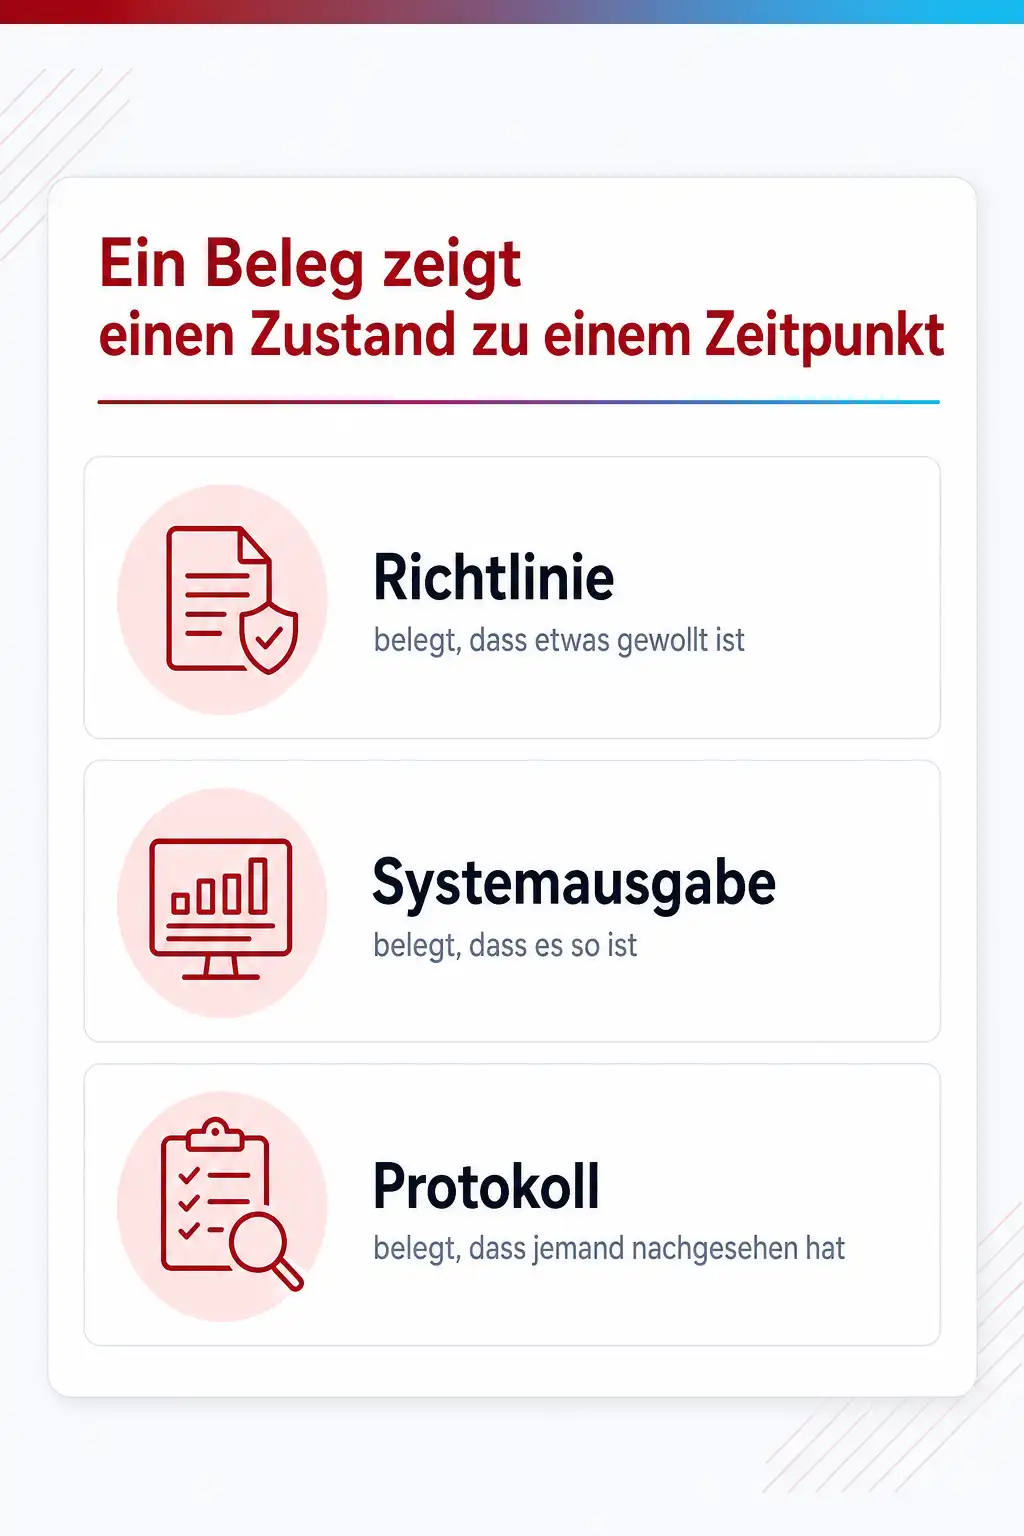
Die Grundregel lautet: Ein Beleg zeigt einen Zustand zu einem Zeitpunkt, erzeugt von einem System oder unterschrieben von einer Person, die ihn verantwortet. Eine Richtlinie belegt, dass etwas gewollt ist. Eine Systemausgabe belegt, dass es so ist. Ein Protokoll belegt, dass jemand nachgesehen hat. Prüfer brauchen alle drei Ebenen, und die meisten Vorbereitungen liefern nur die erste. Ein Berechtigungskonzept ohne Rezertifizierungsprotokoll ist eine Absichtserklärung, ein Backupkonzept ohne Wiederherstellungsprotokoll ebenso.
Für die Nachweisprüfung nach § 39 BSIG gibt das BSI das Format vor. Die Grundsätzlichen Anforderungen im Nachweisverfahren verlangen einen Prüfbericht mit Bezeichnung und Version, Geltungsbereich, prüfender Stelle und namentlich benanntem Prüfteam, eine Darstellung aller Prüfhandlungen, die Begründung der risikoorientierten Stichprobe und bei Sicherheitsmängeln eine Mängelliste im vorgegebenen Format. Die Prüfung erfolgt nach dem Vier-Augen-Prinzip, und ein branchenspezifischer Sicherheitsstandard darf nur ergänzend zu Basisanforderungen nach anerkannten Standards als Prüfgrundlage dienen.
Für die Jahresabschlussprüfung gelten andere Maßstäbe, aber dieselbe Logik. Der Prüfer will für den Prüfungszeitraum sehen, dass die Kontrollen über das ganze Jahr wirksam waren, nicht nur am Tag der Prüfung. Eine Berechtigungsliste vom Audittag belegt deshalb weniger als die Protokolle der quartalsweisen Rezertifizierung. Ein Änderungsprotokoll aus dem Ticketsystem belegt mehr als eine Verfahrensbeschreibung. Und die Trennung von Funktionen, etwa zwischen Entwicklung und Produktion oder zwischen Bestellung und Freigabe, braucht einen Beleg aus dem System, nicht aus dem Organigramm.
Wenn der Prüfer aus Übersee kommt: NIST SP 800-171 und CMMC
Zulieferer der US-Verteidigungsindustrie kennen eine fünfte Prüfungsart. Seit dem 10. November 2025 ist die Vertragsklausel des Cybersecurity Maturity Model Certification Programms Teil des DFARS, und in der ersten Phase verlangen Auftraggeber Selbstbewertungen für Level 1 und Level 2. Level 2 prüft gegen NIST SP 800-171, nach wie vor gegen die Revision 2 mit 110 Anforderungen, weil das Verteidigungsministerium die Klausel per Abweichung an diese Fassung gebunden hat. Die Revision 3 vom Mai 2024 ist veröffentlicht, für CMMC aber noch nicht maßgeblich.
Die zweite Phase mit Prüfungen durch zugelassene Drittprüfer war für den 10. November 2026 angekündigt. Am 13. Juli 2026 hat das Verteidigungsministerium diesen Übergang ausgesetzt und eine Überprüfung des Programms gestartet. Die Selbstbewertungen der ersten Phase und die bestehenden Pflichten aus der Klausel DFARS 252.204-7012 gelten weiter. Wer heute vorbereitet, bereitet also eine Selbstbewertung mit Punktwert im Supplier Performance Risk System vor und hält die Nachweise so, dass eine Drittprüfung später darauf aufsetzen kann.
Die Übersetzungsarbeit ist dieselbe wie bei den europäischen Prüfungen, nur mit anderem Vokabular: ein System Security Plan statt eines Sicherheitskonzepts, ein Plan of Action and Milestones statt eines Realisierungsplans. Wer ein Nachweisverzeichnis nach dem oben beschriebenen Muster führt, kann die Spalten umbenennen, statt die Arbeit zu wiederholen.
Wo die Vorbereitung endet und der Berater anfängt
Nicht jede Prüfung lässt sich allein vorbereiten. Ein Erstaudit nach ISO 27001 oder Grundschutz scheitert selten an der Technik, sondern an der Erwartung, was ein Managementsystem dokumentieren muss. Ein externer Berater, der das Verfahren kennt, spart hier Monate. Er darf aber nicht gleichzeitig Auditor sein: Das Auditierungsschema des BSI verlangt Unabhängigkeitserklärungen, und die Nachweisanforderungen nach § 39 BSIG schließen Stellen aus, die nicht rechtlich und wirtschaftlich unabhängig vom Betreiber sind.
Juristen gehören dazu, sobald Prüfungsergebnisse Meldepflichten auslösen oder Vertragsfolgen haben. Eine Mängelliste nach § 39 BSIG geht an das BSI, das die Prüfdokumentation verlangen und bei Mängeln einen Umsetzungsplan samt Nachweis der Behebung fordern kann. Eine im Audit entdeckte Kompromittierung kann eine Meldung nach § 32 BSIG innerhalb von 24 Stunden erfordern. Ein Zulieferer, der im Kundenaudit eine zugesagte Maßnahme nicht nachweisen kann, hat ein Vertragsproblem.
Was die Vorbereitung vollständig leisten kann, ist die Ordnung: Prüfgrundlage, Geltungsbereich, Nachweisverzeichnis, alte Mängelliste, Auditplan. Wer diese fünf Dinge zwei Wochen vor dem Termin fertig hat, erlebt ein Audit, das den Zustand prüft. Wer sie nicht hat, erlebt eines, das die Ablage prüft, und bekommt die Rechnung in Form von Abweichungen, die bei der nächsten Prüfung wieder auf dem Tisch liegen.
Dazu passende Kurse
Wer regelmäßig auf der geprüften Seite sitzt, versteht die Erwartungen der Prüfer am schnellsten, indem er sie in Auditor-Kurse zu BSI-Grundschutz, NIST SP 800-171 und CMMC selbst einmal einnimmt.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- BSI IT-Auditor Training
- BSI IT-Grundschutz-Praktiker
- NIST SP 800-171: Audit-ready in 3 Tagen
- CMMC Vorbereitung: Audit-ready in 3 Tagen
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Wie lange vor dem Audit sollten wir mit der Vorbereitung beginnen?
Reicht unser ISO-27001-Zertifikat als Nachweis nach § 39 BSIG?
Darf unsere interne Revision die Nachweisprüfung für die kritische Anlage machen?
Was ist der Unterschied zwischen einer Abweichung und einer Empfehlung?
Wie viele Standorte besucht das Auditteam bei einem Grundschutz-Audit?
Passt thematisch dazu
Wer verstehen will, wie die Gegenseite arbeitet, liest im Bereich IT-Berufe, was IT-Auditoren im Alltag prüfen und warum ihre Unabhängigkeit zählt.
Die Begriffe Strukturanalyse, Modellierung und IT-Grundschutz-Check setzen voraus, dass der IT-Grundschutz des BSI mit Bausteinen, Standards und Absicherungsarten als Methode bekannt ist.
Wirtschaftsprüfer fragen bei SAP-Häusern zuerst nach der Funktionstrennung; eine eigene Seite zeigt, wie du kritische Berechtigungskombinationen im SAP-System erkennen und bewerten kannst.
Quellen
- BSI, Auditierungsschema für ISO 27001-Zertifizierungen auf der Basis von IT-Grundschutz, Version 2.5 (01.02.2026)
- BSI, Grundsätzliche Anforderungen im Nachweisverfahren (GAiN), Version 2.2 (09.07.2026)
- Gesetze im Internet, § 39 BSIG, Nachweispflichten für Betreiber kritischer Anlagen
- IDW, Prüfungshinweis zur Behandlung des Einsatzes von IT in der Abschlussprüfung (IDW PH 9.315DE.R2019.1)
- ISO, ISO/IEC 17021-1:2015, Anforderungen an Stellen, die Managementsysteme auditieren und zertifizieren
- NIST, SP 800-171 Rev. 3, Protecting Controlled Unclassified Information (Mai 2024)
- WilmerHale, Client Alert vom 20.07.2026: Pentagon Suspends CMMC Phase 2 Requirements and Launches Review (Aussetzung am 13.07.2026, Phase 2 war für den 10.11.2026 angesetzt)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Ein Audit einmal von der anderen Seite des Tisches erleben
In den Auditor-Kursen bei cmt prüfst du selbst: an einer vorbereiteten Umgebung ziehst du Stichproben, bewertest Belege und schreibst Feststellungen, mit Trainern, die als Auditteamleiter in Zertifizierungs- und Nachweisverfahren arbeiten.
Verwandte Themen
- ISO-27001-Zertifizierung: der Ablauf von der Gap-Analyse bis zum Überwachungsaudit
- Berechtigungskonzept erstellen: wer Rechte vergibt, prüft und wieder entzieht
- NIS2-Registrierung verpasst: so holst du sie nach und was jetzt droht
- IT-Grundschutz++ oder Kompendium: wann du dein ISMS umstellst