
IT-Grundschutz++ oder Kompendium: wann sich der Umstieg lohnt
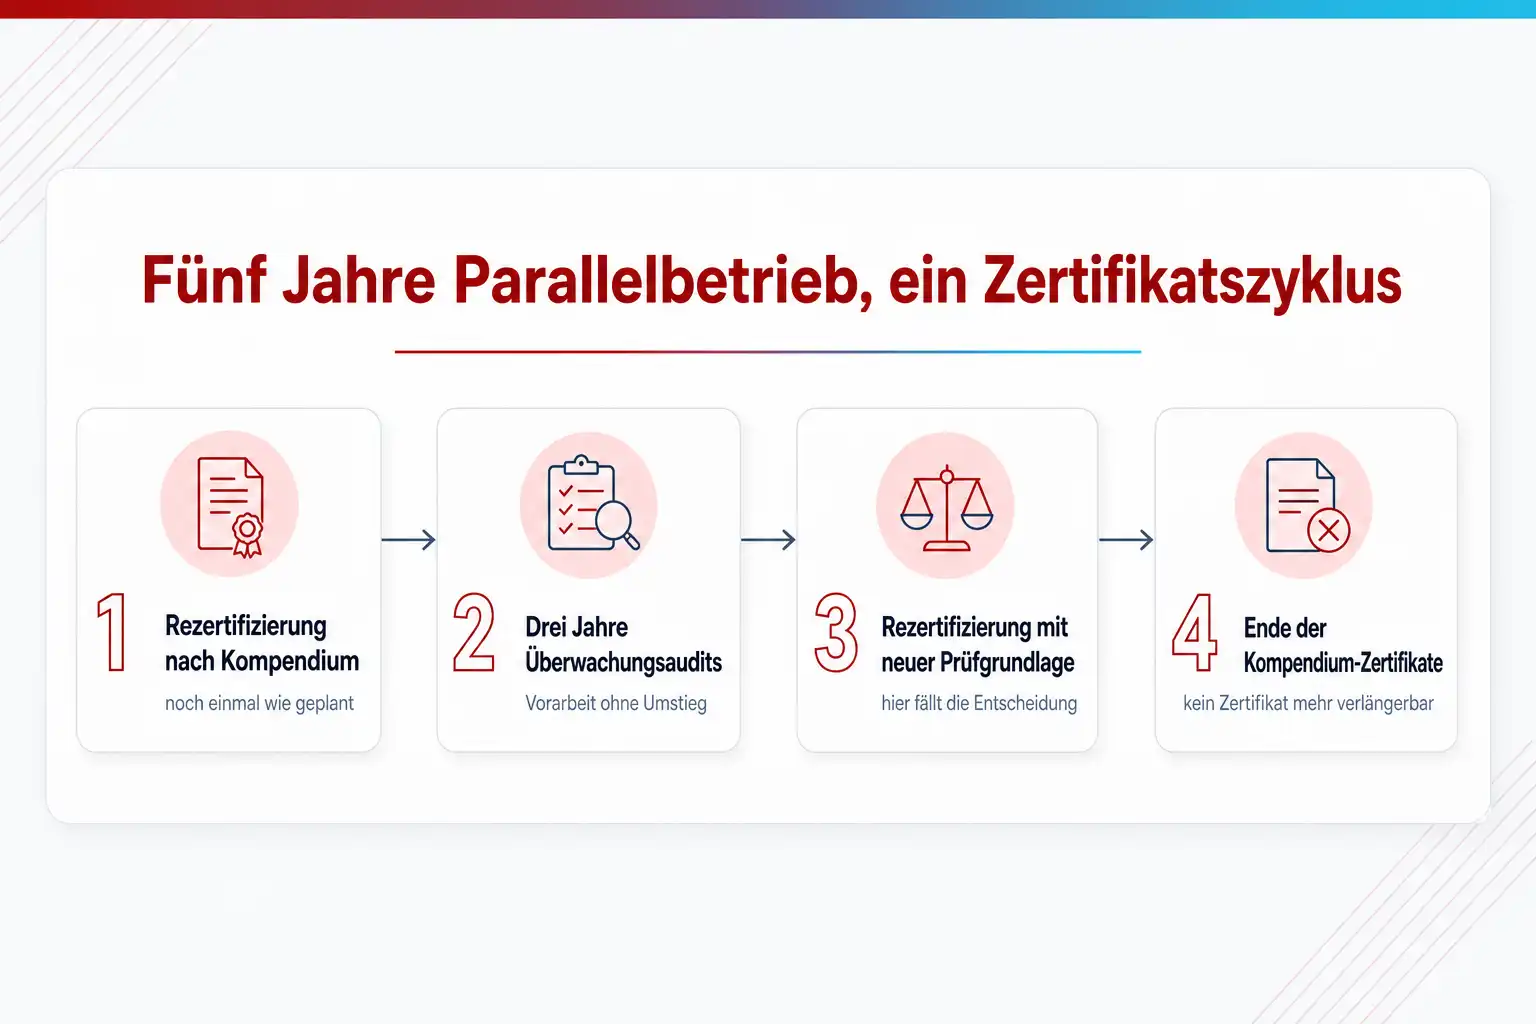
Fünf Jahre Parallelbetrieb klingen nach viel Zeit. Für ein ISMS mit Dreijahreszyklus sind es genau eine Rezertifizierung, in der die Entscheidung fallen muss.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Das BSI baut den IT-Grundschutz um: Statt Bausteinen in einem Kompendium gibt es maschinenlesbare Anforderungen in der Stand-der-Technik-Bibliothek, statt der Absicherungsstufen Basis, Standard und erhöhter Schutzbedarf flexible Leistungszahlen mit Schwellwerten, statt der Vorgehensweise aus dem BSI-Standard 200-2 eine Methodik mit fünf Prozessschritten. Zertifizieren lässt sich nach IT-Grundschutz++ laut Meilensteinplan des BSI ab dem 1. Januar 2027, die bisherige Zertifizierung endet am 30. November 2031. Wer heute ein Zertifikat hält oder 2026 eines braucht, bleibt beim Kompendium und plant den Umstieg für die nächste Rezertifizierung. Wer neu beginnt und vor 2027 kein Zertifikat braucht, fängt mit der neuen Methodik an.
Stand dieser Seite: 04.10.2026
01 Worum es geht
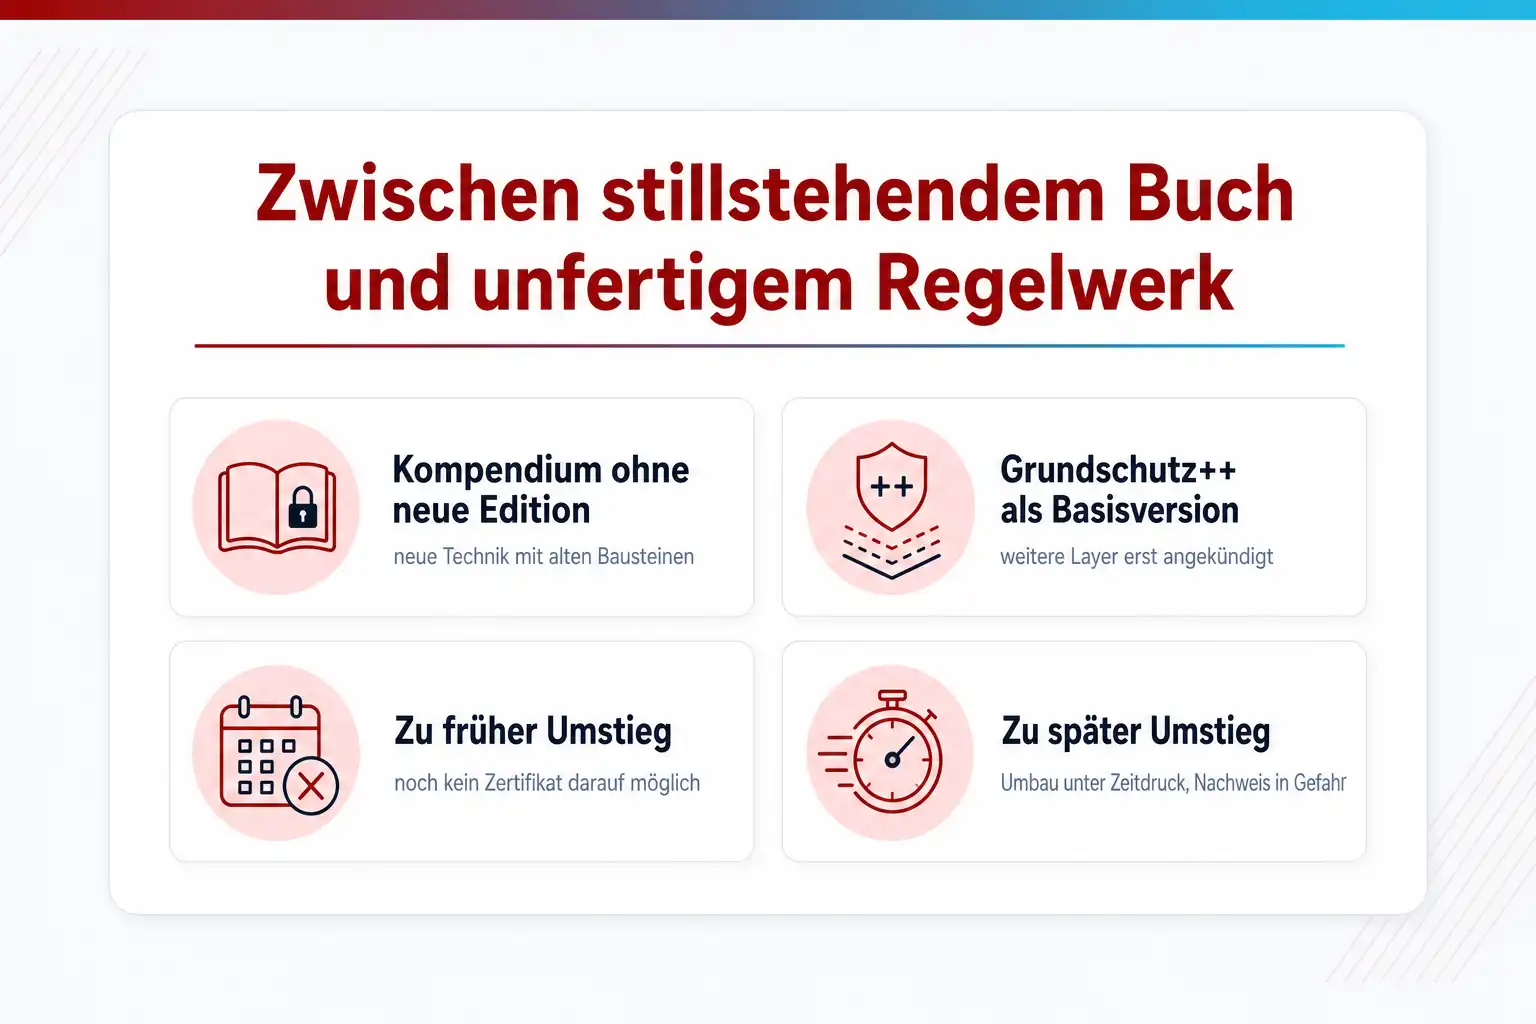
Das Kompendium bleibt auf dem Stand von 2023, und das neue Regelwerk ist noch nicht fertig
So sieht es im Betrieb aus: Der Informationssicherheitsbeauftragte pflegt seit Jahren einen Informationsverbund nach dem IT-Grundschutz-Kompendium, Edition 2023. Seit Februar 2023 ist keine neue Edition erschienen, das BSI hat für 2024 und 2025 auf eine Veröffentlichung verzichtet und arbeitet am IT-Grundschutz++. Neue Technik muss weiter mit den Bausteinen von 2023 modelliert werden. Gleichzeitig fragt die Geschäftsleitung, ob die Investition in das laufende Zertifikat noch sinnvoll ist, wenn das Verfahren ausläuft.
Der Preis des falschen Zeitpunkts ist in beide Richtungen hoch. Wer zu früh umsteigt, arbeitet mit einer Methodik, die das BSI im März 2026 als Basisversion veröffentlicht hat und noch um weitere Layer ergänzt, und kann vor dem 1. Januar 2027 kein Zertifikat darauf bekommen. Wer zu spät umsteigt, steht 2031 mit einem Zertifikat da, das nicht mehr verlängert werden kann, und muss ein ISMS unter Zeitdruck umbauen. Für Betreiber kritischer Anlagen, die ihre Nachweise nach § 39 BSIG über ein Grundschutz-Zertifikat erbringen, hängt daran die Nachweisfähigkeit.
Erschwerend kommt hinzu, dass die Umstellung keine Übersetzung ist, sondern ein Wechsel der Denkweise. Das Kompendium ordnet Anforderungen Bausteinen zu, die auf Zielobjekte modelliert werden. IT-Grundschutz++ ordnet Anforderungen Praktiken und Zielobjektkategorien zu, aus denen je Informationsverbund ein Anforderungspaket entsteht, und misst den Fortschritt über Leistungszahlen statt über drei Absicherungsarten. Wer Werkzeug, Auditoren und Team mitnehmen will, braucht einen Plan, keinen Stichtag.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sieben Kriterien, an denen sich der Zeitpunkt entscheidet
Verglichen werden nicht Philosophien, sondern die sieben Eigenschaften, die ein ISMS-Team im Alltag spürt: Zertifizierbarkeit, Stabilität, Automatisierbarkeit, Messbarkeit, Migrationsaufwand, Laufzeit und Verfügbarkeit von Beratern und Auditoren. Die Angaben folgen dem Meilensteinplan des BSI vom September 2026.
IT-Grundschutz-Kompendium
Edition 2023 mit Bausteinen in zehn Schichten, BSI-Standards 200-1 bis 200-3, drei Absicherungsarten; zertifizierbar nach dem Auditierungsschema 2.5 bis zum 30. November 2031
IT-Grundschutz++
Maschinenlesbare Anforderungen in OSCAL aus der Stand-der-Technik-Bibliothek, Methodik-Leitfaden vom März 2026 mit fünf Prozessschritten, Leistungszahlen statt Absicherungsarten; Zertifizierung laut BSI ab 1. Januar 2027
| Entscheidungsfrage | IT-Grundschutz-Kompendium | IT-Grundschutz++ |
|---|---|---|
| Bekommst du damit heute ein Zertifikat? | Stärke Ja, nach dem Auditierungsschema 2.5 mit Standard- oder Kernabsicherung auf Basis der Edition 2023. Zertifizierungsstellen und Auditteamleiter arbeiten seit Jahren damit, die Referenzdokumente A.0 bis A.6 sind bekannt, ein Zertifikat läuft drei Jahre mit jährlichen Überwachungsaudits. Für jede Zertifizierung vor 2027 ist das der einzige Weg. | Schwäche Erst ab dem 1. Januar 2027. Der Meilensteinplan des BSI nennt diesen Tag als Beginn der Zertifizierung auf Basis von Grundschutz++, und die Schulung der dafür vorgesehenen Berater und Auditoren beginnt im ersten Quartal 2027. Ein Audit-Layer zur Methodik ist angedacht, aber nicht veröffentlicht. Wer vor diesem Datum ein Zertifikat braucht, kann es mit dem neuen Weg nicht bekommen. |
| Wie stabil sind Methodik und Anforderungen? | Stärke Die Edition 2023 gilt seit dem 1. Februar 2023 unverändert, das BSI hat für 2024 und 2025 bewusst keine Edition veröffentlicht und korrigiert Fehler über Errata. Für Anwender heißt das: keine Migration auf eine neue Edition, keine Nacharbeit an der Modellierung. Der Preis dafür ist, dass neue Technik mit alten Bausteinen abgebildet werden muss. | Kommt darauf an Der Methodik-Leitfaden vom März 2026 bezeichnet sich als Basisversion und kündigt Technik-, Beispiel- und Audit-Layer sowie Migrationsleitfäden an. Die Pilotphase endete am 31. August 2026, der Meilensteinplan nennt den 27. Oktober 2026 für die Vorstellung auf der it-sa und den März 2027 für die Integration des Leistungsmessungskonzepts. Die Richtung steht, die Details bewegen sich noch. |
| Lässt sich das Regelwerk maschinell verarbeiten? | Schwäche Das Kompendium ist ein Dokument. ISMS-Werkzeuge haben die Bausteine eingepflegt, aber jede Zuordnung zu Zielobjekten, jeder Umsetzungsgrad und jede Begründung entsteht in der Oberfläche oder in Tabellen. Eine Änderung in der Infrastruktur wird nicht automatisch zu einer Änderung im Sicherheitskonzept, sondern zu einer Aufgabe für den Informationssicherheitsbeauftragten. | Stärke Genau dafür ist es gebaut. Die Anforderungen liegen in OSCAL vor, lassen sich als JSON und CSV laden, über GitHub-Benachrichtigungen auf Änderungen überwachen und per Fork und Skript an das eigene Haus anpassen. Die Methodik beschreibt eine Asset-Modellierung, die toolgestützt aus Zielobjektkategorien ein Anforderungspaket ableitet. Das BSI nennt als Ziel ausdrücklich die Automatisierung von Sicherheitsprozessen und Dokumentation. |
| Wie wird das Sicherheitsniveau gemessen? | Stärke Über die drei Absicherungsarten und die Kennzeichnung der Anforderungen als Basis, Standard oder für erhöhten Schutzbedarf. Der IT-Grundschutz-Check liefert je Anforderung einen Umsetzungsgrad, und Auditoren wissen genau, wie sie ihn prüfen. Das Verfahren ist grob, aber eingespielt, und jede Zertifizierungsstelle liest es gleich. | Kommt darauf an Über Leistungszahlen mit dynamischen Schwellwerten: Jede Anforderung trägt Kennziffern für Vertraulichkeit, Integrität und Verfügbarkeit und gehört zu einer von fünf Stufen, aus denen sich Schwellwerte und ein Erfüllungsgrad ergeben. Das verspricht Vergleichbarkeit und Kennzahlen für Entscheider. Laut Meilensteinplan werden Leistungsmessung und Kennzahlen aber erst bis Februar und März 2027 vollständig integriert. |
| Was kostet die Umstellung eines bestehenden ISMS? | Stärke Nichts, solange ihr bleibt. Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, IT-Grundschutz-Check, Risikoanalyse und Realisierungsplan behalten ihre Form, das ISMS-Werkzeug muss nicht gewechselt werden, und die Auditoren prüfen wie bisher. Die Kosten entstehen erst beim Umstieg, und der wird mit jedem Jahr Verzögerung nicht billiger. | Schwäche Die Umstellung ist ein Umbau: Assets werden auf Zielobjektkategorien statt auf Bausteine abgebildet, Anforderungen entstehen aus Praktiken und Vererbung, der Schutzbedarf wird in einer Informationssicherheitseinstufung erhoben, und die Bewertung wechselt von Umsetzungsgraden zu Leistungszahlen. Migrationsleitfäden hat das BSI angekündigt, aber noch nicht veröffentlicht. |
| Wie lange trägt der Weg? | Schwäche Bis zum 30. November 2031, dann endet laut BSI die Zertifizierung nach dem bisherigen IT-Grundschutz. Neue Editionen gibt es seit 2023 nicht mehr, neue Technik wird nur über Community- und Final Drafts abgebildet. Wer ein Zertifikat über 2031 hinaus braucht, muss im Rezertifizierungszyklus davor gewechselt haben, also in der Praxis bis 2028 entscheiden. | Stärke Es ist der Weg, den das BSI weiterentwickelt. Die Stand-der-Technik-Bibliothek wird um konkrete Maßnahmen erweitert, die Methodik bekommt zusätzliche Layer, und die Zertifizierung auf Basis von Grundschutz++ beginnt 2027. Wer heute neu anfängt, baut auf dem Regelwerk, das in fünf Jahren das einzige ist. |
| Findest du Berater, Auditoren und geschultes Personal? | Stärke Grundschutz-Praktiker, Grundschutz-Berater und zertifizierte Auditoren gibt es seit vielen Jahren, Schulungen und Prüfungen sind etabliert, und die Zertifizierungsstellen kennen das Verfahren. Für eine Rezertifizierung 2026 oder 2027 ist der Markt da, und das eigene Team muss nichts Neues lernen. | Schwäche Die Schulungskonzepte für Grundschutz++ veröffentlicht das BSI laut Meilensteinplan zum 30. November 2026, die Schulung der Grundschutz++-Berater und Auditoren beginnt im ersten Quartal 2027. Bis dahin gibt es Pilotanwender und die Stand-der-Technik-Community, aber keine zertifizierten Rollen. Wer früh umsteigt, baut Wissen im eigenen Haus auf, statt es einzukaufen. |
Bekommst du damit heute ein Zertifikat?
Ja, nach dem Auditierungsschema 2.5 mit Standard- oder Kernabsicherung auf Basis der Edition 2023. Zertifizierungsstellen und Auditteamleiter arbeiten seit Jahren damit, die Referenzdokumente A.0 bis A.6 sind bekannt, ein Zertifikat läuft drei Jahre mit jährlichen Überwachungsaudits. Für jede Zertifizierung vor 2027 ist das der einzige Weg.
Erst ab dem 1. Januar 2027. Der Meilensteinplan des BSI nennt diesen Tag als Beginn der Zertifizierung auf Basis von Grundschutz++, und die Schulung der dafür vorgesehenen Berater und Auditoren beginnt im ersten Quartal 2027. Ein Audit-Layer zur Methodik ist angedacht, aber nicht veröffentlicht. Wer vor diesem Datum ein Zertifikat braucht, kann es mit dem neuen Weg nicht bekommen.
Wie stabil sind Methodik und Anforderungen?
Die Edition 2023 gilt seit dem 1. Februar 2023 unverändert, das BSI hat für 2024 und 2025 bewusst keine Edition veröffentlicht und korrigiert Fehler über Errata. Für Anwender heißt das: keine Migration auf eine neue Edition, keine Nacharbeit an der Modellierung. Der Preis dafür ist, dass neue Technik mit alten Bausteinen abgebildet werden muss.
Der Methodik-Leitfaden vom März 2026 bezeichnet sich als Basisversion und kündigt Technik-, Beispiel- und Audit-Layer sowie Migrationsleitfäden an. Die Pilotphase endete am 31. August 2026, der Meilensteinplan nennt den 27. Oktober 2026 für die Vorstellung auf der it-sa und den März 2027 für die Integration des Leistungsmessungskonzepts. Die Richtung steht, die Details bewegen sich noch.
Lässt sich das Regelwerk maschinell verarbeiten?
Das Kompendium ist ein Dokument. ISMS-Werkzeuge haben die Bausteine eingepflegt, aber jede Zuordnung zu Zielobjekten, jeder Umsetzungsgrad und jede Begründung entsteht in der Oberfläche oder in Tabellen. Eine Änderung in der Infrastruktur wird nicht automatisch zu einer Änderung im Sicherheitskonzept, sondern zu einer Aufgabe für den Informationssicherheitsbeauftragten.
Genau dafür ist es gebaut. Die Anforderungen liegen in OSCAL vor, lassen sich als JSON und CSV laden, über GitHub-Benachrichtigungen auf Änderungen überwachen und per Fork und Skript an das eigene Haus anpassen. Die Methodik beschreibt eine Asset-Modellierung, die toolgestützt aus Zielobjektkategorien ein Anforderungspaket ableitet. Das BSI nennt als Ziel ausdrücklich die Automatisierung von Sicherheitsprozessen und Dokumentation.
Wie wird das Sicherheitsniveau gemessen?
Über die drei Absicherungsarten und die Kennzeichnung der Anforderungen als Basis, Standard oder für erhöhten Schutzbedarf. Der IT-Grundschutz-Check liefert je Anforderung einen Umsetzungsgrad, und Auditoren wissen genau, wie sie ihn prüfen. Das Verfahren ist grob, aber eingespielt, und jede Zertifizierungsstelle liest es gleich.
Über Leistungszahlen mit dynamischen Schwellwerten: Jede Anforderung trägt Kennziffern für Vertraulichkeit, Integrität und Verfügbarkeit und gehört zu einer von fünf Stufen, aus denen sich Schwellwerte und ein Erfüllungsgrad ergeben. Das verspricht Vergleichbarkeit und Kennzahlen für Entscheider. Laut Meilensteinplan werden Leistungsmessung und Kennzahlen aber erst bis Februar und März 2027 vollständig integriert.
Was kostet die Umstellung eines bestehenden ISMS?
Nichts, solange ihr bleibt. Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, IT-Grundschutz-Check, Risikoanalyse und Realisierungsplan behalten ihre Form, das ISMS-Werkzeug muss nicht gewechselt werden, und die Auditoren prüfen wie bisher. Die Kosten entstehen erst beim Umstieg, und der wird mit jedem Jahr Verzögerung nicht billiger.
Die Umstellung ist ein Umbau: Assets werden auf Zielobjektkategorien statt auf Bausteine abgebildet, Anforderungen entstehen aus Praktiken und Vererbung, der Schutzbedarf wird in einer Informationssicherheitseinstufung erhoben, und die Bewertung wechselt von Umsetzungsgraden zu Leistungszahlen. Migrationsleitfäden hat das BSI angekündigt, aber noch nicht veröffentlicht.
Wie lange trägt der Weg?
Bis zum 30. November 2031, dann endet laut BSI die Zertifizierung nach dem bisherigen IT-Grundschutz. Neue Editionen gibt es seit 2023 nicht mehr, neue Technik wird nur über Community- und Final Drafts abgebildet. Wer ein Zertifikat über 2031 hinaus braucht, muss im Rezertifizierungszyklus davor gewechselt haben, also in der Praxis bis 2028 entscheiden.
Es ist der Weg, den das BSI weiterentwickelt. Die Stand-der-Technik-Bibliothek wird um konkrete Maßnahmen erweitert, die Methodik bekommt zusätzliche Layer, und die Zertifizierung auf Basis von Grundschutz++ beginnt 2027. Wer heute neu anfängt, baut auf dem Regelwerk, das in fünf Jahren das einzige ist.
Findest du Berater, Auditoren und geschultes Personal?
Grundschutz-Praktiker, Grundschutz-Berater und zertifizierte Auditoren gibt es seit vielen Jahren, Schulungen und Prüfungen sind etabliert, und die Zertifizierungsstellen kennen das Verfahren. Für eine Rezertifizierung 2026 oder 2027 ist der Markt da, und das eigene Team muss nichts Neues lernen.
Die Schulungskonzepte für Grundschutz++ veröffentlicht das BSI laut Meilensteinplan zum 30. November 2026, die Schulung der Grundschutz++-Berater und Auditoren beginnt im ersten Quartal 2027. Bis dahin gibt es Pilotanwender und die Stand-der-Technik-Community, aber keine zertifizierten Rollen. Wer früh umsteigt, baut Wissen im eigenen Haus auf, statt es einzukaufen.
Was passt wann
- Wenn ihr ein gültiges Grundschutz-Zertifikat habt oder 2026 eines braucht
- bleibt ihr beim Kompendium, führt Überwachungsaudits und Rezertifizierung wie geplant durch und legt den Umstieg auf die Rezertifizierung, die nach 2027 und vor 2031 liegt.
- Wenn ihr ein ISMS neu aufbaut und vor 2027 kein Zertifikat braucht
- beginnt ihr mit der Methodik Grundschutz++, erfasst die Assets nach Zielobjektkategorien und spart euch die Migration, die alle anderen vor sich haben.
- Wenn euer ISMS-Werkzeug den Import der Stand-der-Technik-Bibliothek anbietet
- testet ihr die Umstellung an einem abgegrenzten Teilverbund im Werkzeug, bevor ihr sie für den ganzen Informationsverbund beschließt.
- Wenn ihr Betreiber einer kritischen Anlage seid und Nachweise nach § 39 BSIG über das Zertifikat erbringt
- plant ihr den Wechsel so, dass kein Nachweistermin zwischen auslaufendes und neues Zertifikat fällt, und klärt die Prüfgrundlage vorab mit der prüfenden Stelle.
03 Was du mitnimmst
Was du über beide Wege wissen musst, bevor du den Termin festlegst
Sechs Feststellungen aus den Veröffentlichungen des BSI, mit dem Meilensteinplan vom September 2026 als Stand. Beratung ersetzen sie nicht, aber sie beenden die Diskussion darüber, was eigentlich gilt.
Die Zeitleiste des BSI bis 2031
- 01 Bibliothek auf GitHub seit 09/2025
- 02 Methodik-Leitfaden März 2026
- 03 Pilotphase bis August 2026
- 04 Veröffentlichung it-sa 27.10.2026
- 05 Zertifizierung ab 1.1.2027
- 06 Kompendium-Zertifikate bis 30.11.2031
Das Kompendium ist weiter die Grundlage für Zertifikate
Das Auditierungsschema des BSI in der Version 2.5 vom 1. Februar 2026 nennt als Prüfgrundlage ISO/IEC 27001, die BSI-Standards 200-1 bis 200-3 und das IT-Grundschutz-Kompendium und verlangt für die Zertifizierung die Umsetzung der Standard- oder Kernabsicherung. Die Edition 2023 ist die gültige Edition, und laut Meilensteinplan des BSI endet die Zertifizierung nach dem bisherigen IT-Grundschutz am 30. November 2031. Bis dahin ist das Kompendium kein Auslaufmodell, sondern der einzige Weg zu einem Grundschutz-Zertifikat vor 2027.
IT-Grundschutz++ hat seit März 2026 eine Methodik und seit September 2025 eine Bibliothek
Der Leitfaden zur Methodik Grundschutz++ vom 16. März 2026, erstellt vom BSI mit der Stand-der-Technik-Community, beschreibt fünf Prozessschritte im PDCA-Zyklus: Erhebung und Planung, Anforderungsanalyse, Realisierung, Überwachung, kontinuierliche Verbesserung, jeweils einer ISMS-Praktik zugeordnet. Die Anforderungen liegen seit dem 29. September 2025 in der Stand-der-Technik-Bibliothek auf GitHub, maschinenlesbar in OSCAL als JSON, dazu CSV-Exporte, versioniert über Releases im Repository, unter CC BY-SA 4.0.
Die Zeitleiste des BSI kennt feste Termine
Der Meilensteinplan auf der Grundschutz++-Seite des BSI, Stand September 2026, nennt feste Termine. Die Pilotierungsphase lief vom 1. April bis 31. August 2026, die Veröffentlichung folgt auf der it-sa am 27. Oktober 2026, neue Schulungskonzepte kommen zum 30. November 2026. Zertifiziert wird auf Basis von Grundschutz++ ab dem 1. Januar 2027, Berater und Auditoren werden im ersten Quartal 2027 geschult, das Leistungsmessungskonzept folgt bis zum 26. Februar 2027 und Kennzahlen in allen ISMS-Praktiken bis zum 31. März 2027. Die bisherige Zertifizierung endet am 30. November 2031 nach fünf Jahren Parallelphase.
Die drei Absicherungsarten werden durch Leistungszahlen ersetzt
Das BSI schreibt, dass die bisherigen Absicherungsstufen durch flexible Leistungszahlen in Verbindung mit dynamischen Schwellwerten ersetzt werden. Jede Anforderung trägt dafür Kennziffern je Schutzziel und gehört zu einer von fünf Stufen. Schwellwerte je Stufe und ein Erfüllungsgrad machen den Stand messbar und vergleichbar.
Die Modellierung läuft über Zielobjektkategorien mit Vererbung
Nach der Methodik werden die Assets des Informationsverbunds erfasst, einer oder mehreren Zielobjektkategorien zugeordnet und entlang einer festen Hierarchie vererbt, so dass übergeordnete Anforderungen automatisch mitgelten. Dazu kommen die verbundweiten Anforderungen der fünf ISMS-Praktiken und Anforderungen ohne Zielobjektbezug. Das Ergebnis ist ein Anforderungspaket, das sich toolgestützt erzeugen, aber laut Leitfaden auch ohne Automatisierung erstellen lässt. Wer heute Bausteine auf Zielobjekte modelliert, kennt die Denkweise, nicht aber die Kategorien.
Die Zahl der Anforderungen nennt das BSI nicht, und das ist Absicht
Sekundärquellen rechnen vor, wie viele Anforderungen das neue Regelwerk gegenüber den Bausteinen hat. Das BSI selbst nennt in seinen Seiten und im Methodik-Leitfaden keine feste Zahl, weil die Bibliothek versioniert ist, sukzessive um konkrete Maßnahmen erweitert wird und sich mit jedem Branch ändert. Plane deshalb nicht mit einer Zahl, sondern mit dem Anforderungspaket, das für euren Informationsverbund aus Praktiken und Zielobjektkategorien entsteht. Das ist die Größe, die Aufwand und Auditumfang bestimmt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was sich am Regelwerk wirklich ändert
Das Kompendium ist ein Buch mit Bausteinen in zehn Schichten, vom Managementsystem über Organisation, Betrieb, Anwendungen und Systeme bis zu Netzen und Infrastruktur. Jeder Baustein enthält Anforderungen mit den Kennzeichnungen Basis, Standard und erhöhter Schutzbedarf, und die Modellierung ordnet Bausteine den Zielobjekten zu. Diese Form hat zwei Jahrzehnte getragen, und deshalb kennen Auditoren und Werkzeuge sie so gut.
IT-Grundschutz++ löst die Bausteine auf. Die Anforderungen liegen in der Stand-der-Technik-Bibliothek, sind Praktiken zugeordnet, also Prozessen des ISMS und Tätigkeiten wie Konfiguration oder Sensibilisierung, und beziehen sich auf Zielobjektkategorien, von technischen wie Server oder Linux bis zu organisatorischen wie Standorte oder Verträge. Metadaten erlauben es, genau die Anforderungen zu filtern, die für ein Asset gelten. Die Bibliothek liegt versioniert auf GitHub und nimmt Rückmeldungen über Issues und Pull Requests entgegen.
Die Methodik ändert sich mit. Statt der Vorgehensweise aus dem BSI-Standard 200-2 mit Strukturanalyse, Schutzbedarfsfeststellung, Modellierung und Grundschutz-Check beschreibt der Leitfaden fünf Prozessschritte: Erhebung und Planung, Anforderungsanalyse mit Informationsverbund, Asset-Modellierung und Anforderungspaket, Realisierung, Überwachung mit Leistungsbewertung und Audits, kontinuierliche Verbesserung. Der Schutzbedarf wird in einer Informationssicherheitseinstufung der Geschäftsprozesse erhoben, bei hohem Schutzbedarf folgt eine separate Risikobetrachtung.
Wie das BSI das Sicherheitsniveau künftig misst
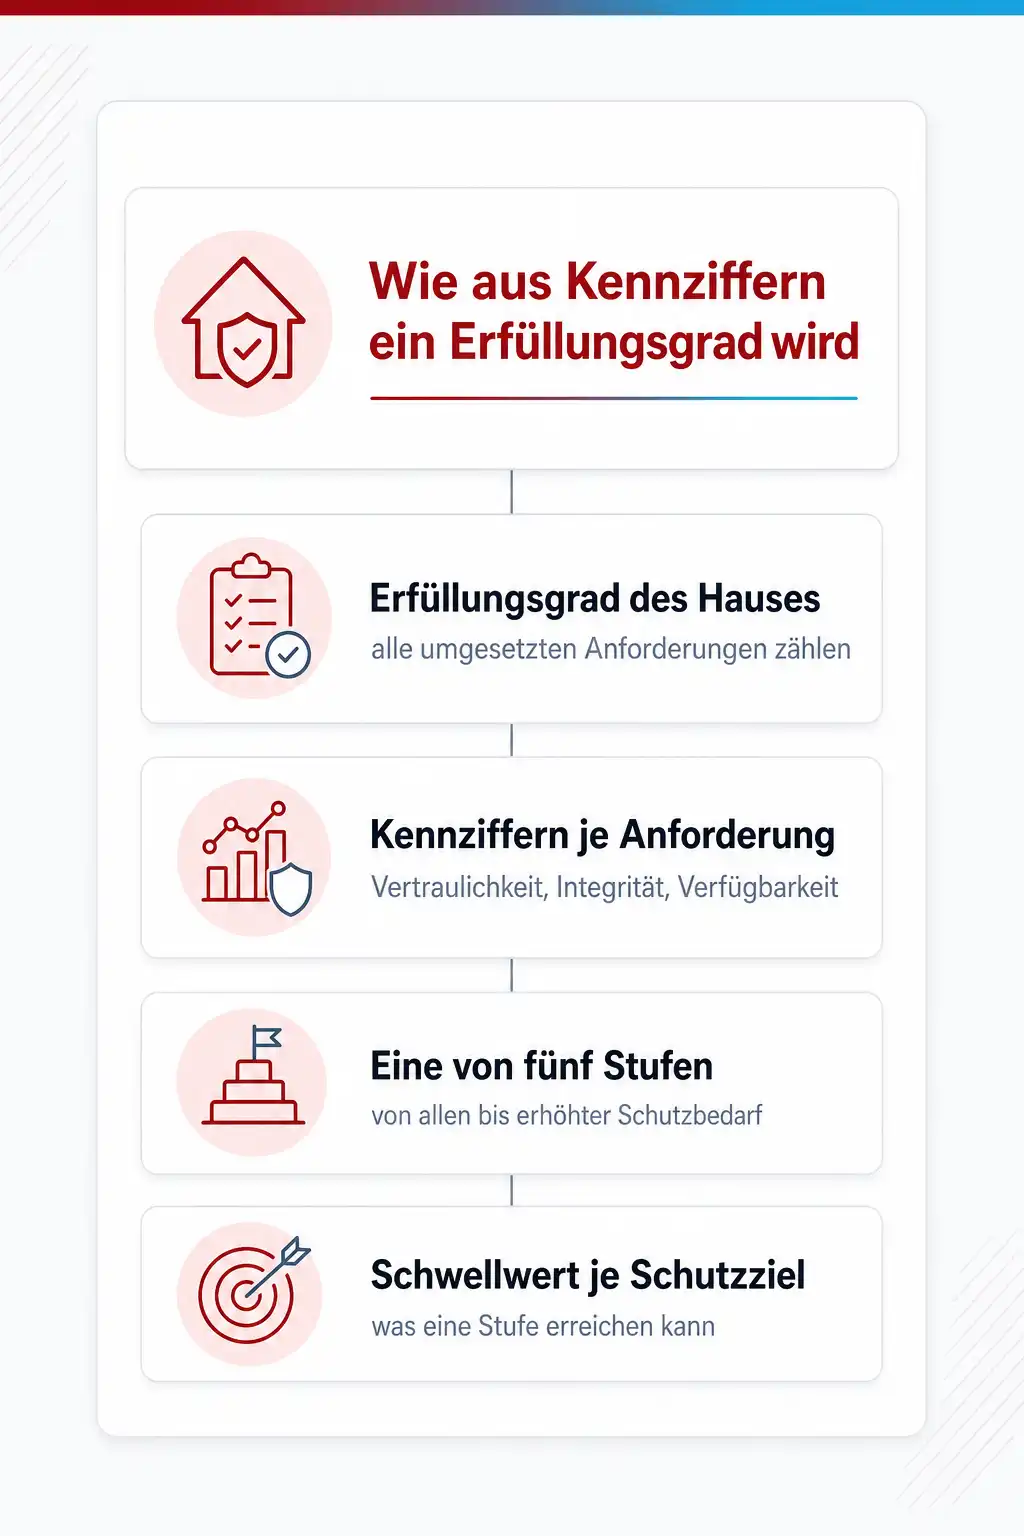
Die drei Absicherungsarten waren eine grobe, aber verständliche Antwort auf die Frage, wie weit ein Haus ist. Das BSI ersetzt sie durch Leistungszahlen mit dynamischen Schwellwerten. In den Vorträgen des BSI heißt das: Jede Anforderung bekommt Kennziffern dafür, wie wirksam sie eine Gefährdung in Bezug auf Vertraulichkeit, Integrität und Verfügbarkeit behandelt. Außerdem gehört sie zu einer von fünf Stufen, von Stufe eins für alle über Stufen für Kleinunternehmen, Mittelstand und größere Behörden bis zu Stufe fünf mit den bisherigen Anforderungen für erhöhten Schutzbedarf.
Aus den Kennziffern der Anforderungen einer Stufe ergibt sich ein Schwellwert je Schutzziel, und der Erfüllungsgrad eines Hauses berücksichtigt alle umgesetzten Anforderungen. Ein Schwellwert beschreibt damit, was durch die Erfüllung einer Stufe erreicht werden kann, und der Erfüllungsgrad, wo das Haus steht. Das macht Fortschritt messbar und zwischen Häusern vergleichbar, und es gibt Entscheidern Kennzahlen, die sich ohne Grundschutz-Vokabular lesen lassen.
Für die Planung ist eine Einschränkung wichtig: Laut Meilensteinplan wird das Leistungsmessungskonzept bis zum 26. Februar 2027 integriert und bis zum 31. März 2027 um Kennzahlen in allen ISMS-Praktiken ergänzt. Wer 2026 pilotiert, arbeitet mit einem Messsystem, das noch vervollständigt wird. Wer ab 2027 zertifizieren will, trifft auf ein Verfahren, dessen Auditoren gerade erst geschult werden.
Der Fahrplan für ein bestehendes ISMS
Der sinnvolle Zeitpunkt für den Umstieg ist die Rezertifizierung, nicht ein Überwachungsaudit. Eine Rezertifizierung ist ohnehin ein vollständiges Audit mit allen Referenzdokumenten, und der Wechsel der Prüfgrundlage lässt sich dort als Teil des Verfahrens behandeln. Für ein Zertifikat, das 2026 oder 2027 erneuert wird, heißt das: noch einmal nach Kompendium, dann drei Jahre Zeit, und der Umstieg fällt in die Rezertifizierung 2029 oder 2030, komfortabel vor dem 30. November 2031.
In den drei Jahren dazwischen lohnt sich Vorarbeit, die auch ohne Umstieg nützt. Erstens eine saubere Asset-Liste, denn die Methodik Grundschutz++ beginnt mit der Erfassung der Assets und ihrer Zuordnung zu Zielobjektkategorien; wer eine gepflegte Strukturanalyse hat, hat die Hälfte davon. Zweitens ein Blick in die Stand-der-Technik-Bibliothek, um die eigenen Bausteine gegen Praktiken und Kategorien zu halten. Drittens die Frage an den Hersteller des ISMS-Werkzeugs, wann und wie er den Import der Bibliothek unterstützt.
Was du nicht tun solltest, ist eine Übersetzungstabelle von Bausteinen zu Anforderungen per Hand zu bauen. Das BSI hat Migrationsleitfäden angekündigt, und die Bibliothek ändert sich mit jedem Branch; eine handgepflegte Tabelle ist beim Erscheinen des Leitfadens veraltet. Besser ist, die Methodik an einem kleinen Teilverbund durchzuspielen, etwa einem Dienst mit zehn Assets, und daran zu lernen, wie Vererbung, Anforderungspaket und Leistungszahlen sich im eigenen Haus anfühlen.
Wo die Grenzen des Vergleichs liegen
Beide Wege führen zu einem Zertifikat nach ISO 27001 auf der Basis von IT-Grundschutz, nur mit verschiedener Prüfgrundlage. Wer ein reines ISO-27001-Zertifikat ohne Grundschutz hält, ist von der Umstellung nicht betroffen und kann Kompendium oder Bibliothek weiter als Maßnahmenkatalog nutzen. Der Vergleich zwischen ISO 27001 und Grundschutz als Methode steht auf einer eigenen Seite.
Nicht alle Angaben hier sind gleich belastbar. Die Termine stammen aus dem Meilensteinplan des BSI mit Stand September 2026, und das BSI hat Termine in diesem Vorhaben bereits verschoben. Die Beschreibung der Methodik stammt aus einer Basisversion, die um Layer ergänzt wird. Die Zahl der Anforderungen nennt das BSI nicht, und wer sie in Sekundärquellen liest, liest einen Stand der Bibliothek, der sich geändert haben kann. Plane mit dem, was das BSI veröffentlicht.
Und schließlich ersetzt der Umstieg kein Sicherheitsniveau. Ein Haus mit unvollständiger Strukturanalyse und offenen Basis-Anforderungen gewinnt durch maschinenlesbare Anforderungen nichts, es sieht die Lücken nur schneller. Der Wert von IT-Grundschutz++ liegt in Automatisierung und Messbarkeit, und beides setzt voraus, dass die Assets bekannt sind und jemand die Anforderungen umsetzt.
Dazu passende Kurse
Wer den Umstieg im eigenen Haus vorbereiten will, findet in BSI-Grundschutz-Kurse für Praktiker, Berater und Auditoren die Grundlagen, die unter beiden Regelwerken weitergelten.
04 Konkrete Kurse
Wo du genau das übst
- BSI IT-Grundschutz-Praktiker
- BSI IT-Sicherheitsberater
- BSI IT-Auditor Training
- BSI Grundschutz für die Rüstungsindustrie
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Verliert unser Grundschutz-Zertifikat durch IT-Grundschutz++ seine Gültigkeit?
Gibt es noch eine neue Edition des IT-Grundschutz-Kompendiums?
Brauchen wir für IT-Grundschutz++ zwingend ein ISMS-Werkzeug?
Was passiert mit Basis-, Standard- und Kern-Absicherung?
Ab wann gibt es geschulte Berater und Auditoren für IT-Grundschutz++?
Passt thematisch dazu
Wer die Ausgangslage noch nicht kennt, liest im Glossar zuerst, wie die bisherige Grundschutz-Methodik mit Bausteinen und drei Absicherungsarten aufgebaut ist.
Für ausgelagerte Dienste im Informationsverbund zählt neben dem eigenen Zertifikat, was das C5-Testat des BSI für Cloud-Dienste belegt.
Beide Grundschutz-Wege führen zu einem Zertifikat nach ISO 27001; den Unterschied zwischen ISO/IEC 27001 als Anforderungsnorm und 27002 als Maßnahmenleitfaden erklärt eine eigene Seite.
Quellen
- BSI, Grundschutz++: Meilensteinplan und Fortentwicklung des IT-Grundschutz
- BSI, Leitfaden zur Methodik Grundschutz++ (März 2026)
- BSI, Pressemitteilung: BSI veröffentlicht Stand-der-Technik-Bibliothek auf GitHub (30.09.2025)
- BSI auf GitHub, Stand-der-Technik-Bibliothek (OSCAL, CC BY-SA 4.0)
- BSI, Aktuelle Entwicklungen und Ausblick zum IT-Grundschutz, Vortrag 1. IT-Grundschutz-Tag 2025
- BSI, Auditierungsschema für ISO 27001-Zertifizierungen auf der Basis von IT-Grundschutz, Version 2.5 (01.02.2026)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Beide Methodiken an einem eigenen Informationsverbund durchspielen
In den BSI-Kursen bei cmt modellierst du einen Informationsverbund nach Kompendium und siehst an der Stand-der-Technik-Bibliothek, wie dieselben Assets unter IT-Grundschutz++ zu einem Anforderungspaket werden, mit Trainern, die Zertifizierungen begleiten.
Verwandte Themen
- ISO 27001 oder BSI IT-Grundschutz: welcher Weg zum ISMS passt
- IT-Audit vorbereiten: was Prüfer sehen wollen und wie du es belegst
- ISO-27001-Zertifizierung: der Ablauf von der Gap-Analyse bis zum Überwachungsaudit
- Post-Quanten-Kryptografie: wer die Umstellung bis 2030 verantwortet und wo sie beginnt