
ISO-27001-Zertifizierung: der Weg von der Gap-Analyse zum Zertifikat
Acht Stationen mit einem Prüfpunkt je Schritt, die Fallen, an denen Stage 2 scheitert, und was Zeit und Geld realistisch kosten.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Der Weg zum Zertifikat nach ISO/IEC 27001:2022 führt über acht Stationen: Geltungsbereich festlegen, Gap-Analyse gegen die Norm, Risikobewertung mit Statement of Applicability, Dokumente und gelebter Betrieb. Danach folgen das interne Audit mit Managementbewertung, die Auswahl einer DAkkS-akkreditierten Zertifizierungsstelle, Stage 1 und Stage 2 und die jährliche Überwachung mit Rezertifizierung im dritten Jahr. Realistisch sind sechs bis zwölf Monate bis zum Zertifikat. Zertifikate nach der Fassung von 2013 sind seit dem 1. November 2025 ungültig.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Kunde will das Zertifikat, und niemand weiß, wo anfangen
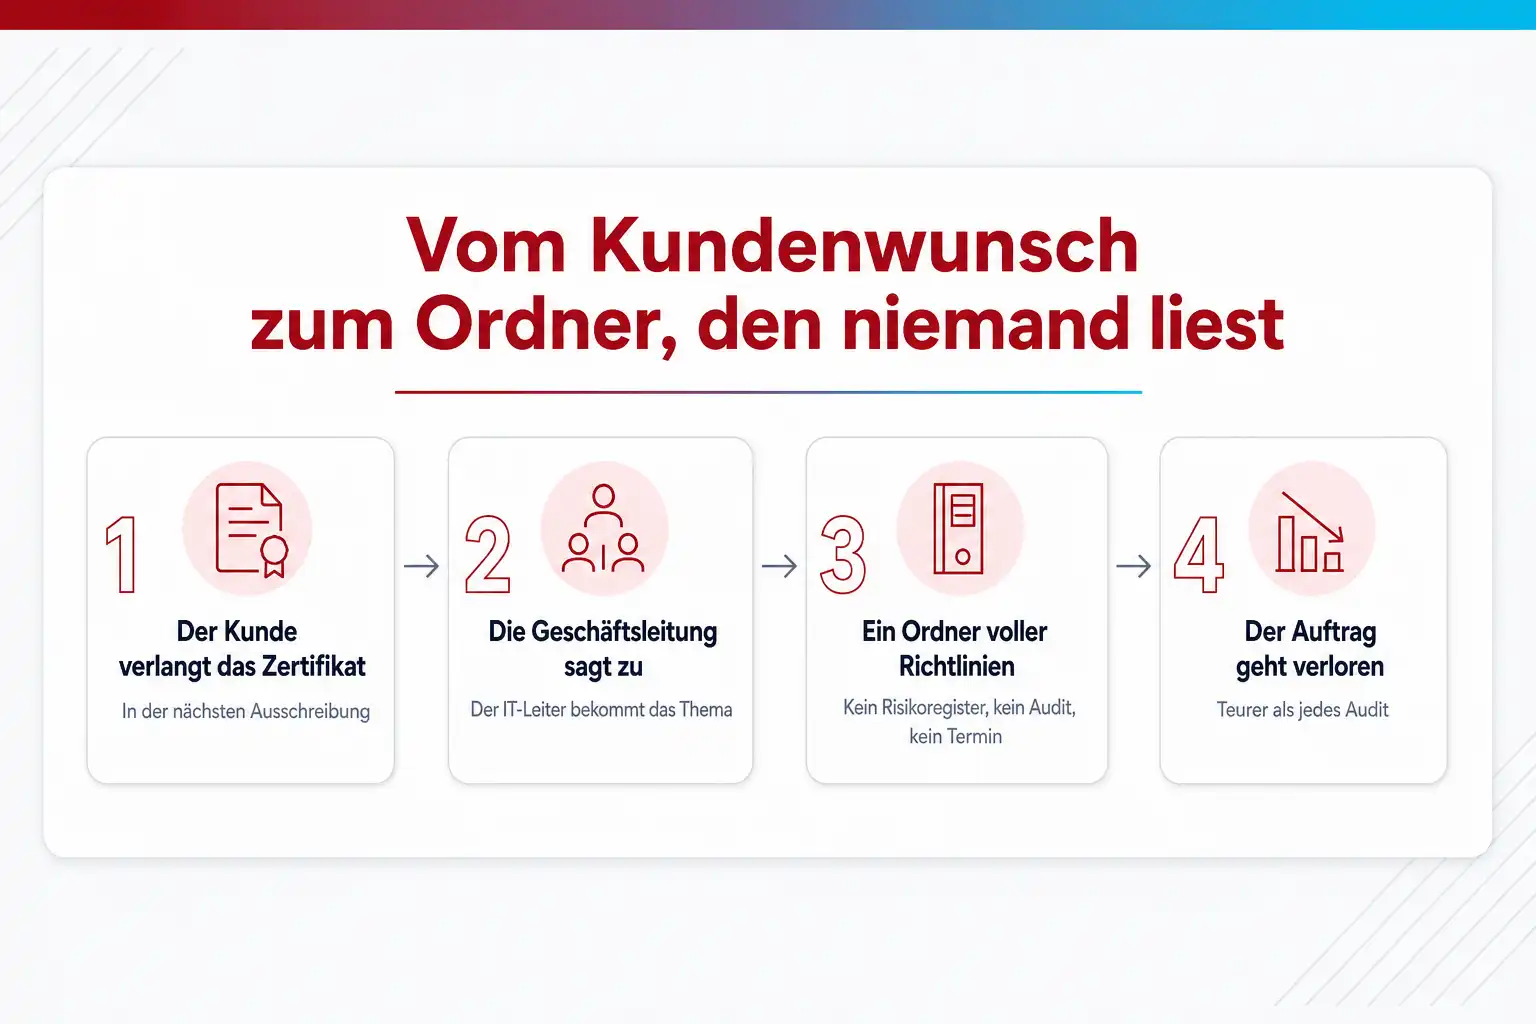
Der Auslöser ist fast immer extern: Ein Großkunde schreibt in die Ausschreibung, dass ab dem nächsten Jahr nur noch Lieferanten mit ISO-27001-Zertifikat berücksichtigt werden, oder die Cyberversicherung macht den Beitrag davon abhängig. Die Geschäftsleitung sagt zu, der IT-Leiter bekommt das Thema auf den Tisch, und sechs Monate später gibt es einen Ordner mit Richtlinien, die niemand liest, aber kein Risikoregister, kein internes Audit und keinen Termin bei einer Zertifizierungsstelle. Der Preis ist der verlorene Auftrag, und der ist teurer als jedes Audit.
Dazu kommt die Normlage. Die Übergangsfrist ist am 31. Oktober 2025 abgelaufen, Zertifikate nach ISO/IEC 27001:2013 sind seitdem ungültig oder zurückgezogen. Zertifiziert wird ausschließlich nach ISO/IEC 27001:2022 mit dem Amendment 1 aus dem Jahr 2024, das Klimaaspekte in die Kontextanalyse aufnimmt. Anhang A hat in dieser Fassung 93 Controls in vier Themenfeldern statt der früheren 114 in 14 Kapiteln. Wer mit Vorlagen aus dem Jahr 2019 arbeitet, baut ein Dokumentensystem für eine Norm, die es nicht mehr gibt.
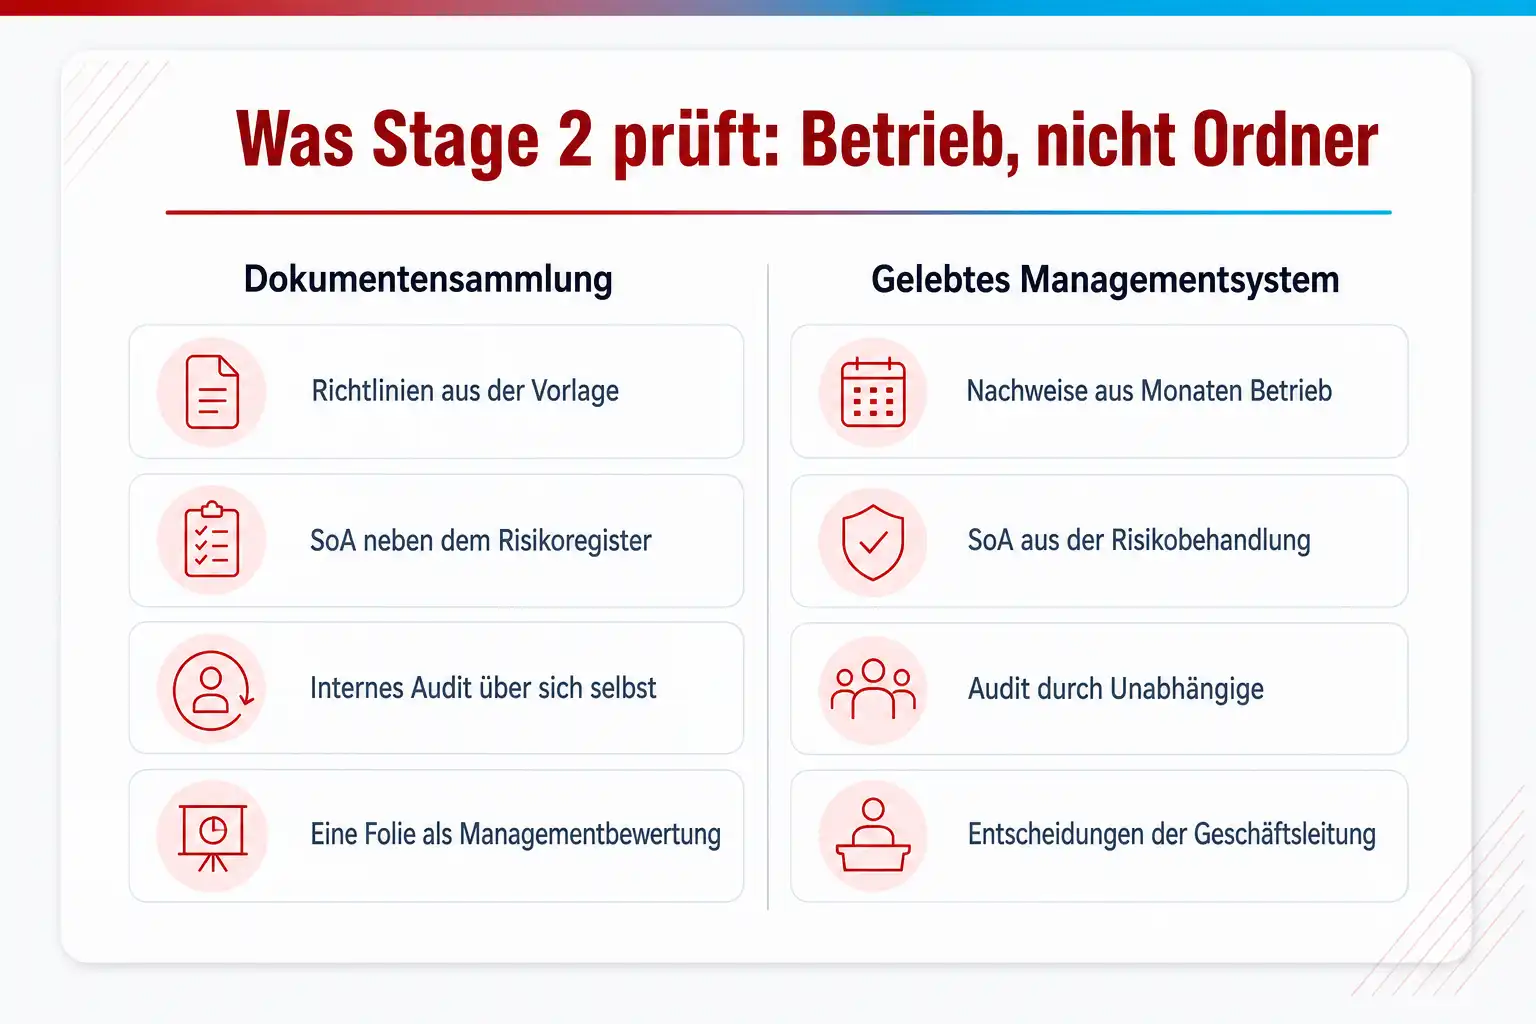
Eine weitere Schwierigkeit ist die Reihenfolge. Zertifizierungsstellen prüfen in Stage 2 nicht, ob Dokumente existieren, sondern ob das Managementsystem funktioniert. Sie fragen, ob die Risikobewertung zu den gewählten Controls passt, ob ein internes Audit stattgefunden hat, ob die Geschäftsleitung in einer Managementbewertung Entscheidungen getroffen hat und ob Nachweise aus mehreren Monaten Betrieb vorliegen. Wer die Zertifizierungsstelle bucht, bevor das System einige Monate gelaufen ist, bezahlt ein Audit, das mit Hauptabweichungen endet.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Der Ablauf von der Entscheidung bis zur Rezertifizierung
Der Ablauf hat acht Stationen, und jede endet mit einem Ergebnis, an dem du erkennst, dass sie abgeschlossen ist. Die ersten fünf liegen in eurer Hand, die sechste ist eine Beschaffung, die letzten beiden gehören der Zertifizierungsstelle und laufen danach im Dreijahrestakt weiter.
- 1
Geltungsbereich, Auftrag und Projektleitung festlegen
Die Geschäftsleitung entscheidet nach Kapitel 4.3, welche Organisationseinheiten, Standorte, Prozesse und Systeme das ISMS umfasst, und benennt nach Kapitel 5.3 Rollen und Verantwortungen. Dazu gehören ein Informationssicherheitsbeauftragter mit Zeitbudget und ein Projektleiter, der nicht dieselbe Person sein muss. Der Scope wird gegen die Anforderung des Kunden geprüft, der das Zertifikat verlangt, und als Scope-Erklärung schriftlich freigegeben. Hier fällt auch die Entscheidung für oder gegen externe Beratung.
Ergebnis: Die Scope-Erklärung mit Grenzen und Schnittstellen ist freigegeben, die Rollen sind benannt, und Budget und Zieltermin für Stage 2 stehen fest.
- 2
Gap-Analyse gegen Kapitel 4 bis 10 und Anhang A
Jede Anforderung der Kapitel 4 bis 10 und jedes der 93 Controls wird mit dem Ist-Zustand verglichen: vorhanden und nachweisbar, vorhanden ohne Nachweis, fehlend oder für den Scope nicht relevant. Das Ergebnis ist keine Richtlinienliste, sondern eine Maßnahmenliste mit Verantwortlichen und Terminen. Der Aufwand liegt bei kleinen Scopes bei wenigen Tagen und lohnt sich, weil die Gap-Analyse den Umfang des Projekts zum ersten Mal ehrlich zeigt.
Ergebnis: Je Normkapitel und Control liegt eine Gap-Liste mit Bewertung, Maßnahme, Verantwortlichem und Termin vor, und die Geschäftsleitung hat sie gesehen.
- 3
Risikobewertung, Risikobehandlung und Statement of Applicability
Nach Kapitel 6.1.2 legt ihr eine Methode mit Risikokriterien fest und bewertet Risiken für Vertraulichkeit, Integrität und Verfügbarkeit der Informationen im Scope. Nach Kapitel 6.1.3 wählt ihr Behandlungsoptionen, leitet daraus Controls ab und gleicht sie mit Anhang A ab. Das Statement of Applicability begründet für jedes der 93 Controls, ob und warum es gilt. Die Risikoeigentümer genehmigen den Behandlungsplan und akzeptieren die Restrisiken schriftlich.
Ergebnis: Das Risikoregister mit Methode und Kriterien steht, der Behandlungsplan ist genehmigt, und im SoA trägt jedes Control eine Begründung.
- 4
Dokumente erstellen und das System in Betrieb nehmen
Kapitel 7.5 verlangt dokumentierte Information, die die Norm ausdrücklich fordert, und die, die ihr für die Wirksamkeit braucht: Sicherheitsleitlinie nach 5.2, Ziele nach 6.2, Nachweise der Kompetenz nach 7.2, Betriebsnachweise nach Kapitel 8. Schreib nur, was gelebt wird. Ab jetzt läuft der Betrieb: Zugriffsüberprüfungen, Lieferantenbewertungen, Schulungen, Vorfallbehandlung, jeweils mit Datum. Diese Monate sind kein Warten, sondern die Zeit, in der die Nachweise für Stage 2 entstehen.
Ergebnis: Die Dokumentenliste nach Kapitel 7.5 hat keine Lücken, und zu jedem anwendbaren Control liegen Betriebsnachweise aus mindestens drei Monaten vor.
- 5
Internes Audit und Managementbewertung durchführen
Nach Kapitel 9.2 prüft eine Person, die den Bereich nicht selbst verantwortet, das gesamte ISMS gegen die Norm und die eigenen Vorgaben; das kann ein geschulter Mitarbeiter aus einem anderen Bereich oder ein externer Auditor sein. Festgestellte Abweichungen werden nach Kapitel 10.2 mit Ursachenanalyse und Korrekturmaßnahmen behandelt. Danach bewertet die Geschäftsleitung nach Kapitel 9.3 das System anhand der vorgegebenen Inhalte und entscheidet über Ressourcen und Verbesserungen.
Ergebnis: Der interne Auditbericht mit behandelten Abweichungen und das Protokoll der Managementbewertung mit den Entscheidungen der Geschäftsleitung liegen vor.
- 6
Zertifizierungsstelle auswählen und beauftragen
Hol zwei bis drei Angebote von Zertifizierungsstellen ein, die bei der DAkkS für ISO/IEC 27001 akkreditiert sind. Die Audittage leitet die Stelle nach ISO/IEC 27006-1 aus der Zahl der Beschäftigten im Scope und der Komplexität ab; das IAF-Dokument MD 5 regelt die Auditzeit nur für Qualitäts-, Umwelt- und Arbeitsschutzmanagementsysteme, für das ISMS ist der Anhang der 27006-1 maßgeblich. Vergleiche neben dem Preis die Branchenerfahrung der Auditoren, die Verfügbarkeit von Terminen und die Kosten des gesamten Dreijahreszyklus, nicht nur des ersten Audits. Der Vertrag umfasst Stage 1, Stage 2, zwei Überwachungsaudits und die Rezertifizierung.
Ergebnis: Der Vertrag mit einer akkreditierten Stelle ist unterschrieben, die Audittage sind geplant, und die Termine für Stage 1 und Stage 2 stehen fest.
- 7
Stage 1 und Stage 2 bestehen
Stage 1 prüft die Dokumentation und die Bereitschaft: Scope, Leitlinie, Risikomethode, SoA, internes Audit und Managementbewertung; Lücken werden als Hinweise für Stage 2 festgehalten. Stage 2 prüft vor Ort oder remote die Umsetzung und Wirksamkeit anhand von Stichproben, Interviews und Nachweisen. Abweichungen werden als Haupt- oder Nebenabweichung klassifiziert. Hauptabweichungen müssen mit nachgewiesener Korrektur geschlossen sein, bevor die Stelle das Zertifikat erteilt; für Nebenabweichungen reicht meist ein Maßnahmenplan.
Ergebnis: Der Stage-2-Bericht enthält keine offenen Hauptabweichungen, und die Zertifizierungsentscheidung der Stelle liegt vor, mit der der Dreijahreszyklus beginnt.
- 8
Überwachungsaudits bestehen und rezertifizieren
Nach ISO/IEC 17021-1 findet das erste Überwachungsaudit spätestens zwölf Monate nach der Zertifizierungsentscheidung statt, danach mindestens einmal je Kalenderjahr, mit Schwerpunkten wie internes Audit, Managementbewertung, Vorfälle und Umgang mit den Abweichungen aus dem Vorjahr. Im dritten Jahr folgt vor Ablauf des Zertifikats die Rezertifizierung über das gesamte System. Dazwischen pflegt der Informationssicherheitsbeauftragte das System weiter, und jede Änderung am Scope wird der Stelle gemeldet.
Ergebnis: Ein Auditplan über drei Jahre liegt vor, die Überwachungsaudits sind bestanden, und das Zertifikat wird vor Ablauf durch die Rezertifizierung verlängert.
03 Was du mitnimmst
Was vor dem Projektstart entschieden sein muss
Sechs Festlegungen machen den Unterschied zwischen einem Zertifizierungsprojekt und einer Dokumentensammlung. Alle sechs sind Entscheidungen der Geschäftsleitung oder des Informationssicherheitsbeauftragten, keine Beschaffungen.
Der Zertifizierungszyklus
- 01 Geltungsbereich festlegen
- 02 Risiken und SoA
- 03 Internes Audit
- 04 Stage 1 und Stage 2
- 05 Jährliche Überwachung
- 06 Rezertifizierung im dritten Jahr
Den Geltungsbereich so eng ziehen, wie der Kunde es erlaubt
Kapitel 4.3 der Norm verlangt, den Anwendungsbereich des ISMS mit seinen Grenzen und Schnittstellen festzulegen. Ein Zertifikat für den Geschäftsbereich, der die Kundendaten verarbeitet, ist in sechs Monaten erreichbar; eines für den Konzern mit allen Standorten dauert Jahre. Frag den Kunden, der das Zertifikat verlangt, welchen Scope er akzeptiert, und schreib genau diesen auf. Der Scope steht später auf dem Zertifikat, und Kunden lesen ihn.
Die Norm in der Fassung 2022 mit Amendment 1 zugrunde legen
Arbeite ausschließlich mit ISO/IEC 27001:2022 und dem Amendment 1:2024. Die Kapitel 4 bis 10 beschreiben das Managementsystem, Anhang A listet die 93 Controls in den Themen organisatorisch, personell, physisch und technologisch. Die Erläuterungen zu jedem Control stehen in ISO/IEC 27002:2022, die kein Zertifizierungsgegenstand ist, sondern Leitfaden. Vorlagen, die noch 114 Controls in 14 Kapiteln kennen, gehören ins Archiv.
Risikobewertung und Controls aus derselben Quelle ableiten
Kapitel 6.1.2 verlangt eine Methode zur Risikobewertung mit Kriterien, Kapitel 6.1.3 einen Behandlungsplan und das Statement of Applicability, in dem jedes Control aus Anhang A als umgesetzt, geplant oder mit Begründung ausgeschlossen steht. Der häufigste Befund in Stage 2 ist ein SoA, das nichts mit dem Risikoregister zu tun hat, weil beides getrennt aus Vorlagen entstand. Baue das SoA aus der Risikobehandlung heraus, nicht daneben.
Betrieb vor Audit: Nachweise aus Monaten, nicht aus Tagen
Ein Zertifizierungsaudit prüft Wirksamkeit. Dafür braucht es Nachweise, dass Prozesse laufen: Zugriffsüberprüfungen mit Datum, Behandlung von Sicherheitsvorfällen, Protokolle der Lieferantenbewertung, Schulungsnachweise nach Control 6.3, Ergebnisse der Messung nach Kapitel 9.1. Plane mindestens drei Monate Betrieb zwischen Einführung und Stage 2, in größeren Scopes sechs. Ein System, das erst seit zwei Wochen läuft, hat keine Nachweise, und das sieht jeder Auditor.
Internes Audit und Managementbewertung vor Stage 1 abschließen
Kapitel 9.2 verlangt interne Audits in geplanten Abständen durch Personen, die unabhängig vom geprüften Bereich sind; Kapitel 9.3 verlangt eine Managementbewertung mit festgelegten Inhalten, von der Risikolage bis zu Verbesserungsmöglichkeiten. Beides muss vor dem Zertifizierungsaudit mindestens einmal vollständig durchlaufen sein, mit Bericht, Maßnahmen und Protokoll. Ein internes Audit, das der Informationssicherheitsbeauftragte über sein eigenes System schreibt, erfüllt die Unabhängigkeit nicht.
Nur eine akkreditierte Zertifizierungsstelle beauftragen
In Deutschland akkreditiert die Deutsche Akkreditierungsstelle DAkkS Zertifizierungsstellen für Managementsysteme nach ISO/IEC 17021-1 und für ISMS zusätzlich nach ISO/IEC 27006-1. Nur ein Zertifikat einer akkreditierten Stelle wird von Kunden und Behörden als ISO-27001-Zertifikat anerkannt. Prüfe die Akkreditierung in der Datenbank der DAkkS, bevor du ein Angebot unterschreibst, und lass dir die Audittage aus der Zahl der Beschäftigten im Scope herleiten.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Welche Norm 2026 gilt
Zertifiziert wird nach ISO/IEC 27001:2022, veröffentlicht im Oktober 2022, zusammen mit dem Amendment 1:2024, das in den Kapiteln 4.1 und 4.2 verlangt, den Klimawandel als möglichen relevanten Faktor zu betrachten. Die Übergangsfrist für die Fassung von 2013 endete am 31. Oktober 2025; Zertifikate nach der alten Fassung, die bis dahin nicht umgestellt waren, sind seitdem ungültig oder wurden zurückgezogen. Ein Projekt, das 2026 beginnt, kennt also nur eine Norm.
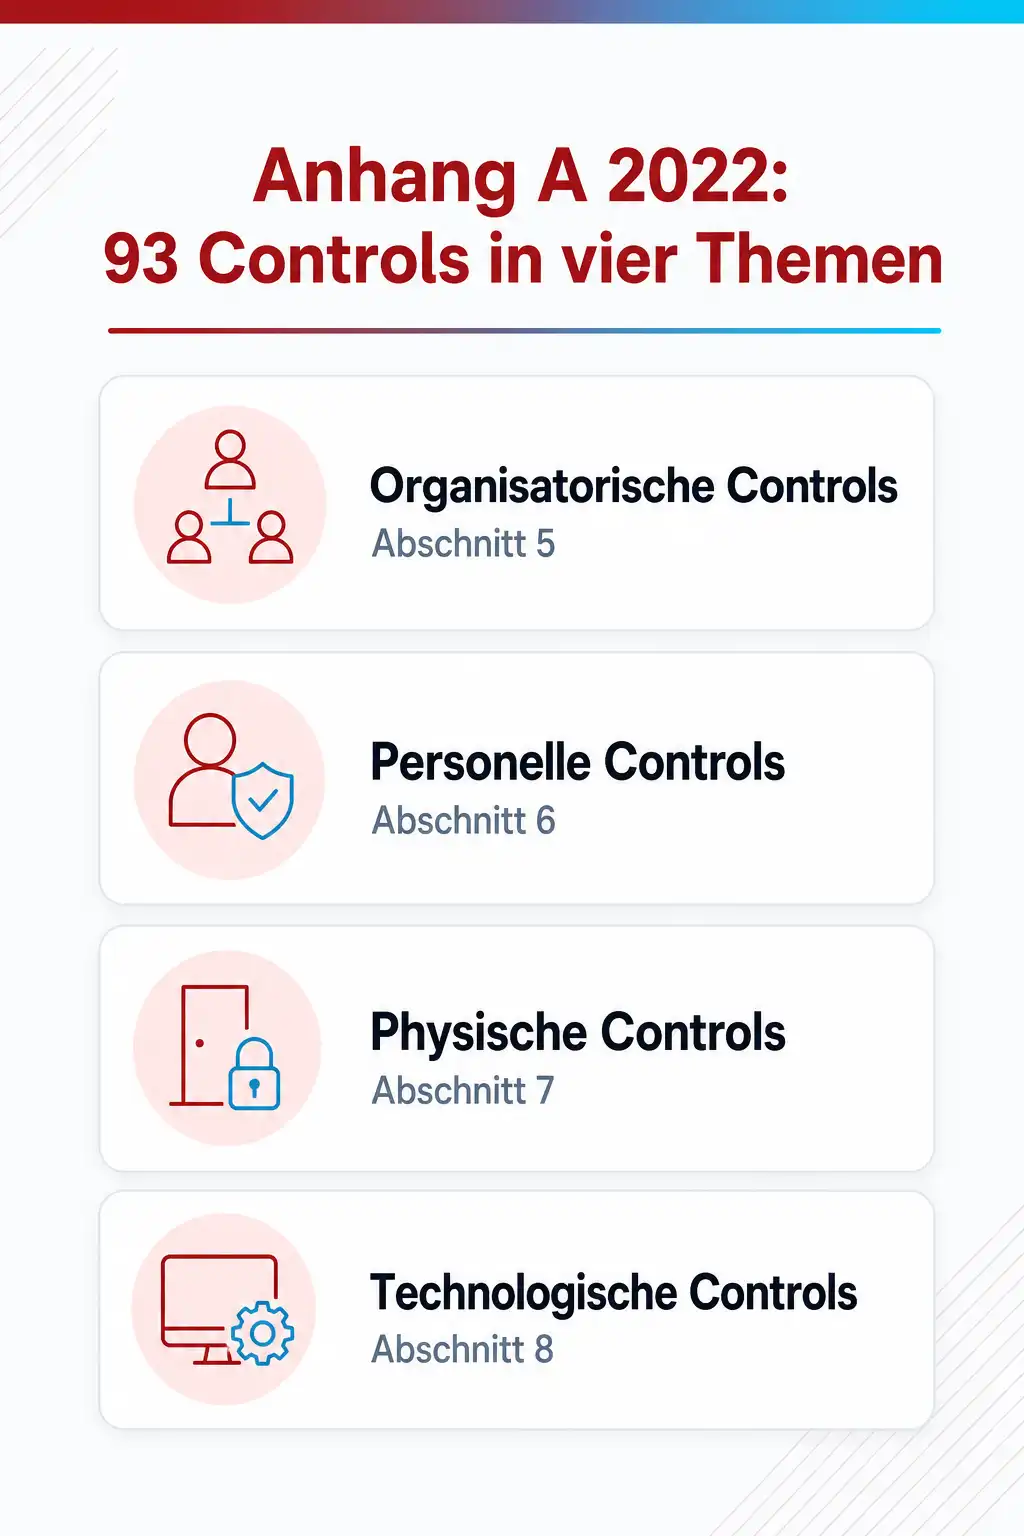
Die wichtigste Änderung gegenüber 2013 betrifft Anhang A. Statt 114 Controls in 14 Kapiteln gibt es 93 Controls in vier Themen: organisatorische Controls in Abschnitt 5, personelle in Abschnitt 6, physische in Abschnitt 7 und technologische in Abschnitt 8. Elf Controls sind neu, darunter Threat Intelligence, Informationssicherheit bei der Nutzung von Cloud-Diensten, Konfigurationsmanagement, Löschung von Informationen und Überwachungsaktivitäten. Die Kapitel 4 bis 10 sind inhaltlich weitgehend gleich geblieben, mit Ergänzungen etwa zur Planung von Änderungen in Kapitel 6.3.
Was Stage 1 von Stage 2 unterscheidet
Stage 1 ist die Bereitschaftsprüfung. Die Auditoren sehen sich Scope, Leitlinie, Risikomethode, Statement of Applicability, internes Audit und Managementbewertung an und beurteilen, ob das System reif genug für Stage 2 ist. Lücken werden festgehalten und müssen bis Stage 2 geschlossen sein. Zwischen beiden Stufen liegen üblicherweise einige Wochen, in denen genau das passiert. Wer Stage 1 als Formalie behandelt, verschenkt die einzige Gelegenheit, Hinweise des Auditors ohne Folgen zu bekommen.
Stage 2 prüft die Wirksamkeit anhand von Nachweisen und Interviews: Hat die Zugriffsüberprüfung stattgefunden, und was wurde daraufhin geändert? Wie wurde der letzte Vorfall behandelt? Kennt die Person am Empfang die Besucherregel? Abweichungen werden nach Schwere klassifiziert. Eine Hauptabweichung, etwa ein fehlendes internes Audit oder ein SoA ohne Bezug zur Risikobewertung, verhindert das Zertifikat, bis die Korrektur nachgewiesen ist, gegebenenfalls mit einem Nachaudit. Nebenabweichungen werden mit einem Maßnahmenplan geschlossen und im ersten Überwachungsaudit geprüft.
Woran Zertifizierungen scheitern
Die Befunde ähneln sich über Branchen hinweg. Der Scope ist zu groß gewählt, sodass Standorte im Audit sind, die vom Projekt nie erreicht wurden. Das Statement of Applicability wurde aus einer Vorlage übernommen und erklärt Controls für anwendbar, zu denen es kein Risiko und keinen Nachweis gibt. Das interne Audit hat der Informationssicherheitsbeauftragte über sein eigenes System geschrieben, womit die Unabhängigkeit nach Kapitel 9.2 fehlt. Die Managementbewertung besteht aus einer Folie ohne Entscheidung.
Der zweite Block betrifft den Betrieb. Richtlinien verlangen vierteljährliche Zugriffsüberprüfungen, die es nie gab. Lieferanten mit Zugriff auf Daten wurden nie bewertet, obwohl Control 5.19 und folgende es verlangen. Schulungsnachweise nach Control 6.3 fehlen oder bestehen aus Teilnehmerlisten ohne Inhalt. Die Kennzahlen nach Kapitel 9.1 wurden definiert, aber nie gemessen. Jeder dieser Punkte ist für sich eine Nebenabweichung; zusammen zeigen sie dem Auditor ein System, das für das Audit gebaut wurde und nicht für den Betrieb, und das führt zur Hauptabweichung.
Zeit und Geld realistisch planen
Von der Entscheidung bis zum Zertifikat sind sechs bis zwölf Monate typisch, abhängig vom Scope, vom Reifegrad der vorhandenen Prozesse und davon, wie viel Zeit der Informationssicherheitsbeauftragte tatsächlich bekommt. Drei bis sechs Monate davon sind Betrieb, in dem Nachweise entstehen. Wer das Zertifikat für eine Ausschreibung in vier Monaten braucht, sollte das dem Kunden sagen und eine Bestätigung der Zertifizierungsstelle über den laufenden Prozess anbieten, statt ein Audit zu buchen, das nicht zu bestehen ist.
Bei den Kosten gilt es, drei Posten zu trennen. Das Zertifizierungsaudit selbst durch eine akkreditierte Stelle liegt für kleine und mittlere Unternehmen nach Angaben von Beratungshäusern in der Regel zwischen 5.000 und 20.000 Euro, abhängig von den Audittagen, die sich aus Beschäftigtenzahl und Komplexität ergeben. Dazu kommen die jährlichen Überwachungsaudits und die Rezertifizierung im dritten Jahr. Der größte Posten ist meist die interne Arbeitszeit, gefolgt von externer Beratung, wenn sie genutzt wird. Rechne den Zyklus über drei Jahre, nicht das erste Audit allein.
Was das Zertifikat belegt und was nicht
Das Zertifikat belegt, dass eine akkreditierte Stelle Folgendes geprüft hat: Im genannten Scope wird ein Managementsystem nach ISO/IEC 27001:2022 betrieben, das die Anforderungen der Kapitel 4 bis 10 erfüllt und die im SoA gewählten Controls umsetzt. Es belegt nicht, dass die Organisation sicher ist, dass alle Systeme gehärtet sind oder dass ein Penetration Test bestanden wurde. Kunden, die das wissen, fragen deshalb nach Scope und SoA, nicht nur nach dem Zertifikat. Halte beides vorzeigbar.
Für NIS2-Einrichtungen ersetzt das Zertifikat die Pflichten des BSIG nicht, ist aber der stärkste Nachweis dafür, dass die Risikomanagementmaßnahmen nach § 30 BSIG systematisch umgesetzt und dokumentiert werden. Prüfe dabei, ob der Scope des ISMS die Dienste umfasst, wegen derer die Einrichtung unter das BSIG fällt; ein Zertifikat für die Verwaltungs-IT hilft wenig, wenn die Produktion die kritische Dienstleistung erbringt. Wo der IT-Grundschutz des BSI eine Alternative oder Ergänzung ist, erklärt die Vergleichsseite zu ISO 27001 und IT-Grundschutz in diesem Bereich.
Dazu passende Kurse
Wenn das Projekt steht und das Team die Norm noch nicht in der Tiefe kennt, findest du bei cmt ISO-27001-Kurse vom Normverständnis bis zur Vorbereitung auf das Zertifizierungsaudit.
Wer internes Audit und Risikobewertung selbst durchführen will, statt sie einzukaufen, findet bei cmt BSI-Standards und ISMS-Kurse für Sicherheitsberater und Auditoren und bekommt dort das Handwerk dafür.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- BSI IT-Auditor Training
- BSI IT-Sicherheitsberater
- Business Continuity Management gemäß BSI-Standard 200-4 & ISO 27001
Weitere Kurse aus diesem Bereich
- ISO / IEC 27001 Foundation Seminar
- ISO 27001 Security Officer
- ISO 27001 Kompakt (Foundation & Security Officer)
- ISO 9001 Grundlagen
- Effiziente Nutzung eIDAS-konformer Zeitstempel
- DORA Schulung: IT-Security und Resilienz
- ISO/IEC 20000 Foundation Seminar
- NIST SP 800-171: Audit-ready in 3 Tagen
- Wireshark-Schulung: Netzwerkanalyse in der Praxis
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Können wir uns noch nach ISO/IEC 27001:2013 zertifizieren lassen?
Müssen wir alle 93 Controls aus Anhang A umsetzen?
Wie lange dauert es von der Entscheidung bis zum Zertifikat?
Was unterscheidet ein akkreditiertes von einem nicht akkreditierten Zertifikat?
Was passiert bei einer Hauptabweichung in Stage 2?
Ersetzt das ISO-27001-Zertifikat die Pflichten aus NIS2?
Passt thematisch dazu
Bevor das Statement of Applicability entsteht, lohnt der Blick darauf, warum ISO/IEC 27002 der Leitfaden ist und ISO/IEC 27001 die Anforderung, damit niemand versucht, sich nach dem Leitfaden zertifizieren zu lassen.
Fast jede Station dieser Seite landet bei einer Person; die Aufgaben des Informationssicherheitsbeauftragten im Alltag zeigen, wie viel Zeit diese Rolle nach dem Zertifikat weiter braucht.
Für Einrichtungen, die eine Zertifizierung auf Basis von IT-Grundschutz erwägen, erklärt das Glossar was der IT-Grundschutz des BSI gegenüber der ISO-Norm anders macht.
Quellen
- ISO, ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection, Information security management systems, Requirements (mit Amendment 1:2024)
- SGS, Last Chance to Transition to ISO/IEC 27001:2022 (Übergangsfrist 31. Oktober 2025)
- DAkkS, Fachbereich Informationstechnik und Cybersicherheit (Akkreditierung von Zertifizierungsstellen für ISMS)
- ISO/IEC 17021-1:2015, Section 9 Process requirements (Stage 1, Stage 2, Überwachung, Rezertifizierung)
- IAF, MD 5:2023 Determination of Audit Time of Quality, Environmental, and Occupational Health & Safety Management Systems
- Proliance, ISO 27001 Kosten 2026: Was die Zertifizierung wirklich kostet (Spannen für Audit und Dauer)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Ein ISMS aufbauen, das Stage 2 besteht und danach weiterläuft
In den BSI- und ISMS-Kursen bei cmt arbeitest du Risikobewertung, Statement of Applicability, internes Audit und Managementbewertung an einem durchgängigen Fallbeispiel durch, mit Trainern, die selbst als Auditoren und Sicherheitsberater in Zertifizierungen gearbeitet haben.
Verwandte Themen
- ISO 27001 oder BSI IT-Grundschutz: welcher Weg zum ISMS passt
- IT-Audit vorbereiten: was Prüfer sehen wollen und wie du es belegst
- Berechtigungskonzept erstellen: wer Rechte vergibt, prüft und wieder entzieht
- IT-Notfallplan erstellen: vom Kritikalitätscheck bis zur ersten Übung