
NIS2-Registrierung verpasst: nachholen, bevor jemand fragt
Die Frist vom 6. März 2026 ist vorbei, die Pflicht nicht. Hier stehen der Weg ins BSI-Portal, die Angaben, das Bußgeldrisiko und das, was parallel laufen muss.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Die Registrierungspflicht aus § 33 BSIG erlischt nicht mit der Frist. Wer sie verpasst hat, registriert sich jetzt im BSI-Portal, denn jeder weitere Tag verlängert den Verstoß, während die Nachholung ihn beendet. Das Bußgeldrisiko für eine verspätete Registrierung liegt nach § 65 BSIG bei bis zu 500.000 Euro, und parallel müssen Meldekette, Risikomanagement und die Schulung der Geschäftsleitung stehen, weil die Aufsicht genau danach fragt.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Frist ist abgelaufen, und das BSI mahnt Nachzügler öffentlich
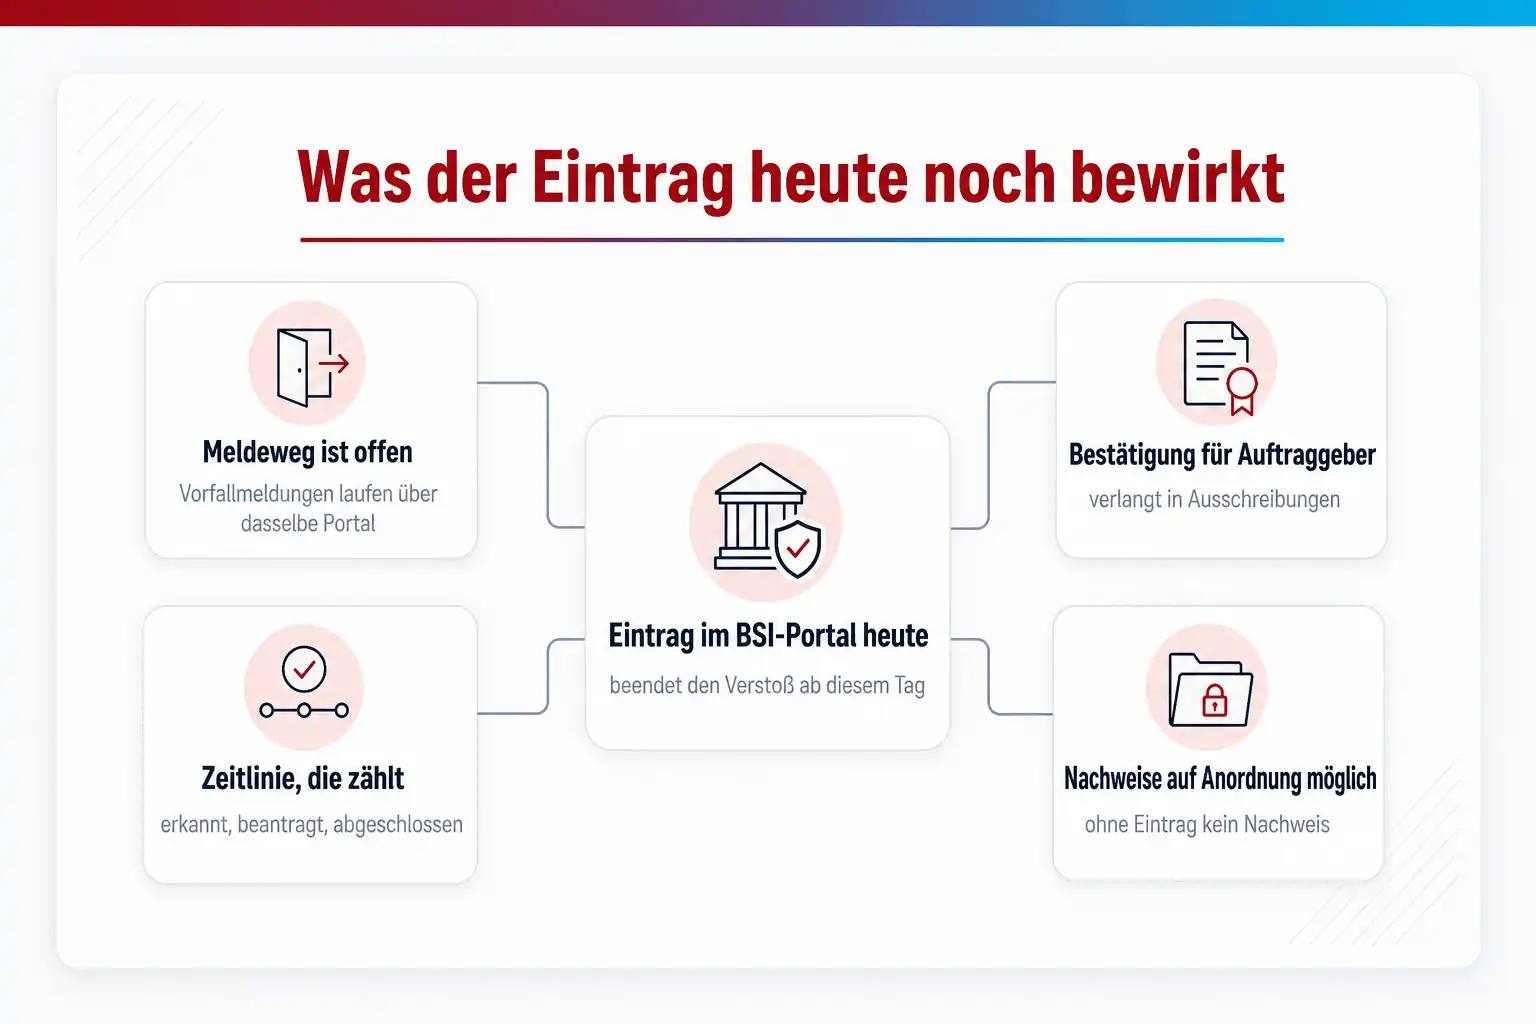
Im Betrieb sieht der Fall meist so aus: Die Geschäftsführung hat NIS2 im Frühjahr als IT-Thema abgelegt, die IT hat es für eine Rechtsfrage gehalten, und niemand hat das ELSTER-Organisationszertifikat beantragt, ohne das sich im BSI-Portal nichts eintragen lässt. Dann fragt ein Kunde nach der Registrierungsbestätigung oder ein Auditor will die Nachweise zu § 30 BSIG sehen. Die Einrichtung steht ohne Eintrag da, und der Preis ist nicht die Eintragung selbst, sondern alles, was von ihr abhängt. Die Meldung eines erheblichen Sicherheitsvorfalls läuft über dasselbe Portal, Auftraggeber verlangen die Bestätigung in Ausschreibungen, und die Geschäftsleitung haftet nach § 38 BSIG für Versäumnisse im Risikomanagement.
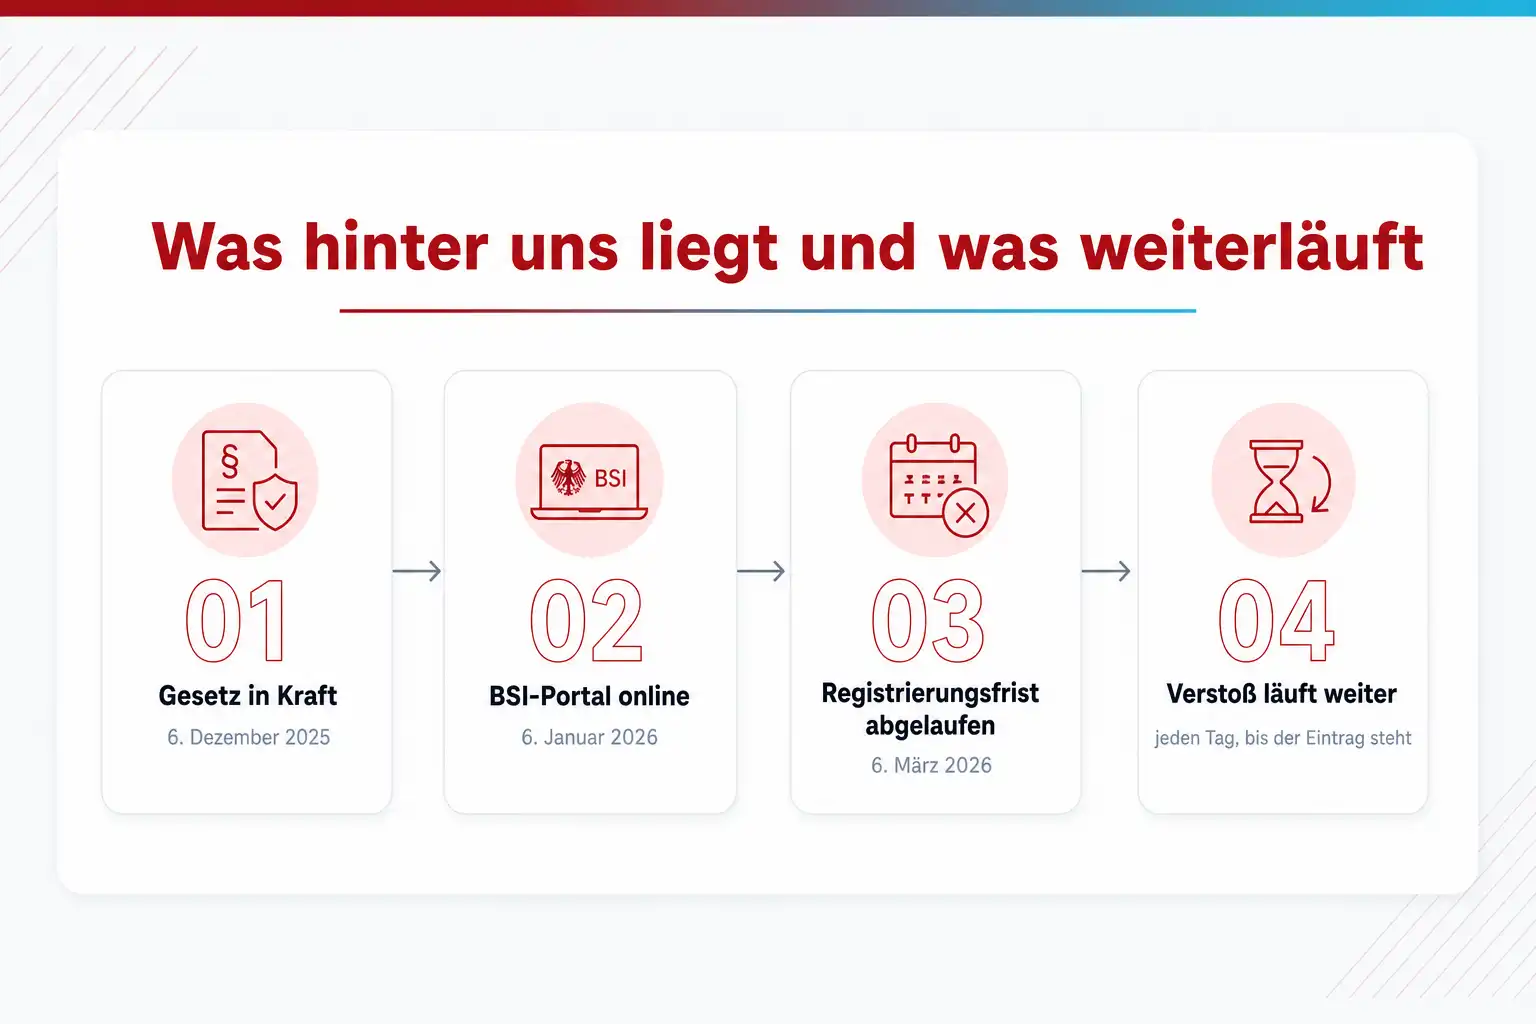
Die Lage ist kein Einzelfall. Das NIS2-Umsetzungsgesetz trat am 6. Dezember 2025 in Kraft, und für alle Einrichtungen, die am Tag des Inkrafttretens bereits betroffen waren, lief die Dreimonatsfrist aus § 33 Absatz 1 BSIG am 6. März 2026 ab. Zum Fristende hatten sich nach Branchenberichten rund 38,5 Prozent der geschätzt knapp 30.000 betroffenen Einrichtungen registriert, also etwa 11.500. Nach Presseberichten hat das BSI Nachzügler im Sommer 2026 angeschrieben und eine Registrierung bis Ende Juli 2026 verlangt; eine gesetzliche Nachfrist war das nicht. Auf seiner NIS-2-Seite schreibt das BSI seither, die gesetzliche Registrierungsfrist sei bereits abgelaufen, und fordert zur umgehenden Registrierung auf. Wer heute noch fehlt, ist in einer großen Gruppe, aber das schützt nicht: Das Gesetz kennt keine Amnestie, nur einen Verstoß, der jeden Tag weiterläuft.
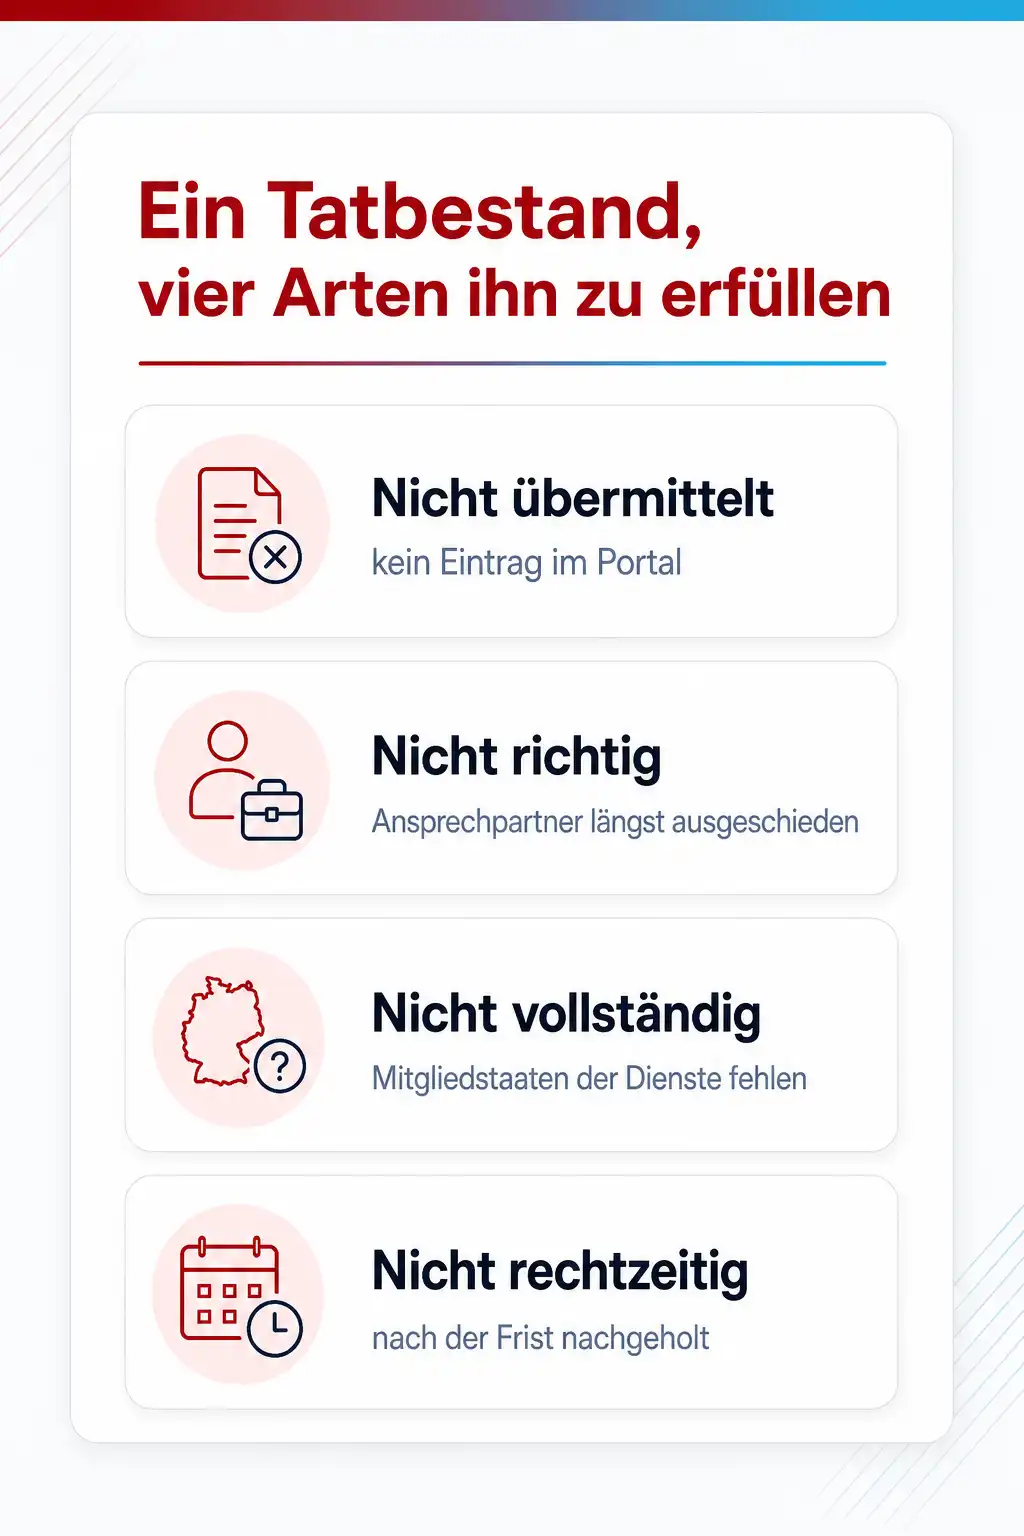
Die verspätete Registrierung ist ein eigener Bußgeldtatbestand. § 65 Absatz 2 Nummer 6 BSIG erfasst, wer entgegen § 33 eine Angabe nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig übermittelt. Der Rahmen dafür liegt nach § 65 Absatz 5 bei bis zu 500.000 Euro. Das ist weniger als die zehn Millionen Euro oder zwei Prozent des Umsatzes, die bei Verstößen gegen Risikomanagement und Meldepflichten im Raum stehen. Es ist aber der Tatbestand, der sich am leichtesten feststellen lässt: Entweder steht die Einrichtung im Portal oder nicht. Für die Aufsicht ist die Registrierungsliste zugleich der Ausgangspunkt für alles Weitere, denn wer nicht registriert ist, kann weder Meldungen absetzen noch Nachweise auf Anordnung vorlegen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Die Befunde, die hinter einer verpassten Registrierung stecken
Fünf Konstellationen erklären fast jede fehlende Registrierung. Zu jeder steht, woran du sie erkennst, warum sie entstanden ist und wie du sie auflöst, ohne den Verstoß zu verlängern.
Symptom
Niemand im Haus kann sagen, ob die Einrichtung überhaupt unter NIS2 fällt. Es gibt eine Präsentation aus dem Jahr 2024, in der steht, man liege knapp unter der Schwelle, und seitdem hat niemand nachgerechnet.
Ursache
Die Betroffenheit wurde einmal geschätzt und nie festgestellt. Die Schwellenwerte hängen an Beschäftigtenzahl und Umsatz, beides ändert sich, und in einigen Sektoren greift die Pflicht unabhängig von der Größe. Die Verantwortung lag zwischen Geschäftsführung, Recht und IT, und keine der drei Stellen hat die Frage abschließend beantwortet.
Lösung
Führe die Betroffenheitsprüfung des BSI durch und halte das Ergebnis mit Datum fest, ergänzt um eure eigene Begründung zu Sektor, Teilsektor und Größenklasse. Fällt die Einrichtung unter das Gesetz, beginnt die Registrierung am selben Tag mit dem Antrag auf das Organisationszertifikat. Bleibt die Einstufung unklar, etwa wegen Konzernstrukturen oder gemischter Tätigkeiten, gehört die Frage zu einem Juristen für IT-Sicherheitsrecht, nicht in eine weitere Runde interner Schätzungen.
Symptom
Die Einrichtung ist registriert, aber der Eintrag nennt einen Mitarbeiter, der das Unternehmen verlassen hat, eine Sammelmailbox ohne Zuständigen und keine Mitgliedstaaten, in denen Dienste erbracht werden.
Ursache
Die Registrierung wurde als einmaliger Vorgang verstanden. § 65 BSIG sanktioniert aber nicht nur die fehlende, sondern auch die nicht richtige und nicht vollständige Angabe nach § 33, und § 33 Absatz 5 verlangt die Aktualisierung binnen zwei Wochen nach Kenntnis einer Änderung. Ohne Zuständigkeit für die Pflege veraltet der Eintrag mit dem ersten Personalwechsel.
Lösung
Prüfe den Eintrag jetzt gegen die Liste der Pflichtangaben und korrigiere ihn. Lege dann fest, wer die Angaben pflegt, und verknüpfe diese Aufgabe mit den Prozessen, die Änderungen erzeugen: Austritt von Verantwortlichen, Umzug, Änderung der IP-Bereiche oder der Rechtsform. Ein Kontrollpunkt in der jährlichen Managementbewertung reicht als Mindestmaß, die Zweiwochenfrist verlangt aber zusätzlich eine Meldung aus dem laufenden Betrieb heraus.
Symptom
Die Unternehmensgruppe besteht aus mehreren Gesellschaften, eine davon hat sich registriert, und die Geschäftsführung geht davon aus, dass damit alle abgedeckt sind.
Ursache
Die Pflichten des BSIG richten sich an die Einrichtung als Rechtsträger, und die Betroffenheit wird für jede Gesellschaft gesondert festgestellt. Eine Holding, die selbst keinen der regulierten Dienste erbringt, kann den Eintrag für eine operative Tochter nicht ersetzen. Umgekehrt kann eine kleine Tochter betroffen sein, weil ihr die Größenklasse der Gruppe zugerechnet wird.
Lösung
Gehe die Gesellschaften einzeln durch und halte für jede fest, ob und seit wann sie unter das Gesetz fällt. Jede betroffene Einrichtung registriert sich selbst, kann dabei aber dieselben Kontaktdaten und dieselbe zentrale Sicherheitsorganisation angeben. Bei verschachtelten Strukturen, Beteiligungen unter hundert Prozent oder Gesellschaften im EU-Ausland gehört die Zurechnungsfrage zu einem Juristen, denn hier entscheidet sich, welche Gesellschaften überhaupt melden müssen.
Symptom
Die IT hat die Registrierung erledigt, die Geschäftsleitung hat davon im Jour fixe erfahren. Es gibt keinen Beschluss zu den Risikomanagementmaßnahmen und keine Teilnahmebestätigung für eine Schulung der Geschäftsleitung.
Ursache
NIS2 wurde als Aufgabe der IT-Abteilung behandelt. § 38 BSIG adressiert aber ausdrücklich die Geschäftsleitungen, die die Maßnahmen umzusetzen und zu überwachen haben, regelmäßig Schulungen besuchen müssen und für Pflichtverletzungen nach dem Gesellschaftsrecht haften. Eine Registrierung ohne diese Ebene ist formal vorhanden und inhaltlich leer.
Lösung
Hole den Beschluss der Geschäftsleitung zu den Maßnahmen nach § 30 nach und protokolliere ihn. Plane die Schulung der Geschäftsleitung als wiederkehrenden Termin, nicht als einmalige Veranstaltung, und lege die Teilnahmenachweise zur Registrierungsbestätigung. Jede Schulung, die Risiken, Maßnahmen und Pflichten der Leitungsebene behandelt, erfüllt den Zweck, solange sie dokumentiert ist und wiederholt wird.
Symptom
Die Registrierung steht, aber auf die Frage, wer nachts um zwei eine Erstmeldung im Portal absetzt, zeigt jeder auf jemand anderen. Der einzige Portalzugang gehört dem Informationssicherheitsbeauftragten, der im Urlaub ist.
Ursache
Die Registrierung wurde als Ziel verstanden, nicht als Voraussetzung für die Meldepflicht. § 32 BSIG verlangt die frühe Erstmeldung spätestens 24 Stunden nach Kenntnis, und das Portal ist der Weg dafür. Ohne Zugang in der Rufbereitschaft, ohne Vorlage und ohne Entscheidungsregel zur Erheblichkeit ist die Frist kaum zu halten.
Lösung
Richte mindestens zwei weitere Portalnutzer ein und hinterlege die Zugänge in der Rufbereitschaft. Schreibe eine Vorlage für die Erstmeldung mit den Inhalten, die § 32 verlangt, und eine Entscheidungsregel, wann ein Vorfall als erheblich gilt, orientiert an der Definition in § 2 BSIG. Übe den Ablauf einmal mit einem fiktiven Vorfall bis zum ausgefüllten Formular, damit die Frist im Ernstfall nicht an der Bedienung scheitert.
03 Was du mitnimmst
Was jetzt in dieser Reihenfolge passiert
Sechs Schritte beenden den laufenden Verstoß und bringen die Einrichtung in den Zustand, den die Aufsicht bei einer Anfrage erwartet. Die ersten drei dauern Tage, die übrigen Wochen, und keiner wartet auf den anderen.
Vom Versäumnis zum vollständigen Eintrag
- 01 Betroffenheit schriftlich festhalten
- 02 Zertifikat über Mein Unternehmenskonto
- 03 Eintrag im BSI-Portal
- 04 Angaben binnen zwei Wochen pflegen
- 05 Meldekette 24 und 72 Stunden
- 06 Geschäftsleitung nach § 38 schulen
Die Betroffenheit schriftlich festhalten, nicht nur annehmen
Bevor jemand das Portal öffnet, gehört die Einstufung auf Papier: Sektor und Teilsektor nach den Anlagen 1 und 2 des BSIG, die Größenklasse nach Beschäftigten und Umsatz und das Datum, ab dem die Einrichtung erstmals unter das Gesetz fiel. An diesem Datum hängt die Dreimonatsfrist. Das BSI bietet dafür eine anonyme Betroffenheitsprüfung an, deren Ergebnis ausdrücklich nicht rechtsverbindlich ist. Genau deshalb dokumentierst du eure eigene Begründung dazu. Dieses Blatt ist später die erste Seite jeder Akte, egal ob für Auditor, Versicherer oder Aufsicht.
Das ELSTER-Organisationszertifikat über Mein Unternehmenskonto beschaffen
Das BSI-Portal akzeptiert zur Anmeldung ausschließlich ein ELSTER-Organisationszertifikat, das über den Dienst Mein Unternehmenskonto beantragt wird. Voraussetzung ist eine deutsche Steuernummer. Häufig besitzt die Buchhaltung bereits ein Organisationszertifikat für Steuerverfahren, also kläre zuerst, ob es verwendbar ist. An diesem Schritt verlieren die meisten Nachzügler Zeit, weil er außerhalb der IT liegt. Benenne eine Person, die Antrag und Freischaltung begleitet, und lege das Zertifikat so ab, dass es bei einem Personalwechsel nicht verschwindet.
Im BSI-Portal registrieren und alle Angaben nach § 33 vollständig eintragen
Nach der Anmeldung übernimmt das Portal die Stammdaten aus Mein Unternehmenskonto, also Name, Anschrift, Rechtsform, Registerart, Registernummer und Registergericht. Ergänzt werden die Kontaktdaten der Einrichtung mit Telefonnummer und E-Mail-Adresse, alle öffentlichen statischen IP-Adressbereiche der Einrichtung, die § 33 Absatz 1 Nummer 2 BSIG von jeder Einrichtung verlangt, der Sektor und Teilsektor, die EU-Mitgliedstaaten, in denen Dienste erbracht werden, sowie die zuständigen Aufsichtsbehörden. Die erste Person, die die Einrichtung registriert, erhält im Portal die Rolle Owner und kann weitere Nutzer einladen und ihnen Rollen zuweisen. Richte von Anfang an eine zweite Person mit Zugang ein, sonst hängt die Meldefähigkeit an einem einzelnen Postfach.
Die Bestätigung ablegen und den Pflegeprozess festlegen
Mit der Registrierung ist die Pflicht nicht abgeschlossen, sondern in einen Dauerzustand überführt. § 33 Absatz 5 BSIG verlangt, dass Änderungen der Angaben unverzüglich, spätestens binnen zwei Wochen nach Kenntnis übermittelt werden. Das betrifft neue Telefonnummern genauso wie geänderte IP-Bereiche oder einen Wechsel der Rechtsform. Lege fest, wer diese Pflege übernimmt, binde sie an die Prozesse, in denen solche Änderungen ohnehin entstehen, etwa das Offboarding von Verantwortlichen, und nimm die Prüfung der Angaben in die jährliche Managementbewertung auf.
Die Meldekette für erhebliche Sicherheitsvorfälle aufsetzen
§ 32 BSIG verlangt eine frühe Erstmeldung unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls, eine Meldung mit erster Bewertung innerhalb von 72 Stunden und eine Abschlussmeldung spätestens einen Monat nach der Meldung. Die Meldungen laufen über die gemeinsame Meldestelle von BSI und BBK, die im BSI-Portal abgebildet ist. In der Praxis heißt das: Wer nachts den Vorfall feststellt, braucht einen Portalzugang, eine Vorlage mit den geforderten Inhalten und eine Entscheidungsregel, wann ein Vorfall erheblich ist. Diese drei Dinge gehören in die Rufbereitschaft, nicht in den Ordner des Datenschutzbeauftragten.
Die Geschäftsleitung schulen und die Billigung der Maßnahmen protokollieren
§ 38 BSIG verpflichtet die Geschäftsleitungen, die Risikomanagementmaßnahmen nach § 30 umzusetzen und ihre Umsetzung zu überwachen, und sie müssen regelmäßig an Schulungen teilnehmen, um Risiken und Maßnahmen bewerten zu können. Wer diese Pflicht verletzt, haftet der Einrichtung nach den Regeln des jeweiligen Gesellschaftsrechts. Der Beschluss, mit dem die Geschäftsleitung die Maßnahmen billigt, und der Nachweis der Schulung gehören deshalb zeitlich direkt neben die Registrierung, weil eine Aufsicht, die nach dem Eintrag fragt, als Nächstes nach diesen beiden Dokumenten fragt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was die Nachregistrierung im Portal konkret verlangt
Die Registrierung läuft in zwei Stufen. Zuerst beantragt die Einrichtung über den Dienst Mein Unternehmenskonto ein ELSTER-Organisationszertifikat, dann meldet sie sich damit im BSI-Portal unter portal.bsi.bund.de an und füllt das Registrierungsformular aus. Das Portal übernimmt dabei die auf Mein Unternehmenskonto hinterlegten Stammdaten, also Name, Anschrift, Rechtsform, Registerart, Registernummer und Registergericht. Die Übernahme ist bequem und zugleich eine Falle: Wenn die Stammdaten dort veraltet sind, wandert der Fehler in die Registrierung.
Die übrigen Angaben ergeben sich aus § 33 Absatz 1 BSIG: Kontaktdaten der Einrichtung mit Telefonnummer und E-Mail-Adresse, die öffentlichen IP-Adressbereiche der Einrichtung, Sektor und Teilsektor nach den Anlagen des Gesetzes, die Mitgliedstaaten der EU, in denen die Einrichtung ihre Dienste erbringt, und die zuständigen Aufsichtsbehörden. Die IP-Adressbereiche verlangt das Gesetz von jeder Einrichtung, nicht nur von Betreibern kritischer Anlagen; wer keine öffentlichen Bereiche hat, gibt das im Portal an. Das BSI stellt eine Schritt-für-Schritt-Anleitung bereit, die den Weg vom Zertifikat bis zum Eintrag beschreibt, und daneben Anleitungen zur Nutzeroberfläche und zur Meldung von Sicherheitsvorfällen. Die erste Person, die die Einrichtung registriert, erhält im Portal die Rolle Owner und kann weitere Nutzer einladen. Spätestens am Tag der Registrierung gehören zwei weitere Personen in das Portal, damit Meldungen nicht an einer Abwesenheit scheitern.
Wie das Bußgeldrisiko tatsächlich einzuordnen ist
Der Tatbestand steht in § 65 Absatz 2 Nummer 6 BSIG: Ordnungswidrig handelt, wer entgegen § 33 Absatz 1 oder Absatz 2 Satz 1 eine Angabe nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig übermittelt. Der Bußgeldrahmen dafür beträgt nach § 65 Absatz 5 bis zu 500.000 Euro. Das Wort „nicht rechtzeitig“ ist entscheidend: Die Verspätung ist bereits der Verstoß, und eine Nachregistrierung macht ihn nicht ungeschehen. Sie beendet ihn aber, und sie verändert die Ausgangslage für jede spätere Bewertung.
Bußgeldverfahren folgen dem Opportunitätsprinzip aus § 47 OWiG, die Behörde entscheidet also nach Ermessen, ob sie verfolgt und in welcher Höhe sie ahndet. Dauer des Verstoßes, Mitwirkung, Verschulden und wirtschaftliche Verhältnisse spielen dabei eine Rolle. Niemand kann versprechen, dass eine freiwillige Nachregistrierung folgenlos bleibt, aber eine Einrichtung, die sich selbst registriert, ihre Gründe dokumentiert und die übrigen Pflichten nachweisbar angeht, steht besser da als eine, die auf eine Anordnung des BSI wartet. Halte deshalb die eigene Zeitlinie fest: wann die Betroffenheit erkannt, wann das Zertifikat beantragt, wann die Registrierung abgeschlossen wurde. Diese drei Daten zählen in einem Anhörungsverfahren und lassen sich nachträglich schwer rekonstruieren.
Was parallel zur Registrierung sofort stehen muss
Die Registrierung ist der sichtbarste Teil der Pflichten, aber der kleinste. § 30 BSIG verlangt geeignete, verhältnismäßige und wirksame Risikomanagementmaßnahmen. Absatz 2 zählt die Felder auf: Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs mit Backup-Management, Wiederherstellung und Krisenmanagement sowie Sicherheit der Lieferkette. Dazu kommen Sicherheit bei Erwerb, Entwicklung und Wartung einschließlich Schwachstellenmanagement, Bewertung der Wirksamkeit, Cyberhygiene und Schulungen, Kryptografie, Personalsicherheit mit Zugriffskontrolle und Anlagenmanagement sowie Multi-Faktor-Authentifizierung und gesicherte Kommunikation.
Für eine Einrichtung, die gerade erst registriert, ist die ehrliche Antwort auf die meisten dieser Punkte ein Reifegrad, kein Haken. Das ist in Ordnung, solange es dokumentiert ist. Ein Maßnahmenplan mit Verantwortlichen und Terminen, abgeleitet aus einer ersten Risikoanalyse, ist der Nachweis, den eine Aufsicht auf Anordnung sehen will. Nach den Hinweisen des BSI reichen nur Betreiber kritischer Anlagen Nachweise proaktiv ein, alle anderen auf Anforderung im Fall einer Anordnung.
Die Meldekette nach § 32 BSIG verträgt keinen Aufschub, weil sie am Tag des Vorfalls funktionieren muss und nicht am Tag des nächsten Projekts: Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat nach der Meldung, alles über die gemeinsame Meldestelle von BSI und BBK. Dazu kommt die Pflicht der Geschäftsleitung aus § 38, regelmäßig an Schulungen teilzunehmen. Maßnahmenplan, Meldekette und Schulungsnachweis der Leitung bilden zusammen mit der Registrierung das Minimum, das eine Einrichtung nach Ablauf der gesetzlichen Frist vorweisen sollte.
Wo Juristen und externe Hilfe hingehören
Drei Fragen gehören nicht in die IT-Abteilung. Die erste ist die Betroffenheit in Grenzfällen: gemischte Tätigkeiten, Konzernzurechnung, Gesellschaften mit Sitz oder Diensten in mehreren Mitgliedstaaten, Sektoren mit Sonderregeln. Eine falsche Antwort ist in beide Richtungen teuer: Wer sich registriert, ohne betroffen zu sein, übernimmt Pflichten, die er sonst nicht hätte; wer sich nicht registriert, obwohl er betroffen ist, verlängert den Verstoß. Die zweite Frage ist das Bußgeldverfahren selbst. Geht eine Anhörung des BSI ein, ist das der Zeitpunkt für anwaltliche Vertretung, nicht für eine Stellungnahme aus der IT. Die dritte ist die Haftung der Geschäftsleitung nach § 38 BSIG, die sich nach dem Gesellschaftsrecht richtet; ob und wie sie sich durch Beschlüsse, Delegation oder Versicherung begrenzen lässt, gehört in eine gesellschaftsrechtliche Beratung.
Externe Dienstleister für Informationssicherheit sind dagegen bei der Umsetzung der Maßnahmen nach § 30 oft sinnvoll, vor allem dort, wo das Haus bisher keine Risikoanalyse, kein Backup-Konzept mit Wiederherstellungstest und keine Vorfallbehandlung hatte. Was sie nicht übernehmen können, ist die Verantwortung. Die Registrierung erfolgt im Namen der Einrichtung, die Meldungen auch, und die Schulung der Geschäftsleitung lässt sich nicht delegieren. Ein guter Dienstleister sagt dir das am Anfang, ein schlechter verkauft dir eine Registrierung als Compliance.
Dazu passende Kurse
Wenn die Registrierung bei euch nur der Anfang war, findest du IT-Security-Trainings zu NIS2-Pflichten, BSI-Standards und Nachweisführung mit Terminen vor Ort in München und Live-Online.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Können wir uns nach Ablauf der Frist überhaupt noch registrieren?
Reicht es, wenn die Muttergesellschaft registriert ist?
Brauchen wir mit der Registrierung auch einen Nachweis nach § 39 BSIG?
Was passiert, wenn sich Ansprechpartner oder IP-Bereiche nach der Registrierung ändern?
Wir sind nicht sicher, ob wir betroffen sind. Sollen wir uns vorsorglich registrieren?
Passt thematisch dazu
Wer erst klären muss, was besonders wichtige und wichtige Einrichtungen unterscheidet, findet die Begriffe und Schwellenwerte der NIS2-Richtlinie im Glossar.
Für den Teil von § 30 BSIG, der Schwachstellen und Updates betrifft, zeigt die Seite zum Patch-Management auf Linux-Servern, das dem NIS2-Nachweis standhält, wie der Nachweis im Betrieb entsteht.
Wenn Teile eurer Systeme bei Hyperscalern laufen, erklärt die Seite über die NIS2-Pflichten, die trotz Cloud-Anbieter bei dir bleiben, welche Verantwortung sich nicht auslagern lässt.
Quellen
- BSI-Gesetz, Kapitel 2: Risikomanagement, Melde-, Registrierungs-, Nachweis- und Unterrichtungspflichten (§§ 30 bis 39 BSIG)
- § 65 BSIG, Bußgeldvorschriften
- BSI, BSI-Portal zur Registrierung und Meldung für die regulierte Wirtschaft
- BSI, NIS-2 regulierte Unternehmen: Registrierungsfrist abgelaufen, umgehend registrieren (Stand Oktober 2026)
- Security-Insider, NIS-2: Nur 38,5 % der Unternehmen im BSI-Portal registriert (März 2026)
- Borncity, Das Problem der NIS-2-Registrierungslücke (Juli 2026)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Die Registrierung ist der kleinste Teil von NIS2
Im eintägigen Kurs zur NIS2-Richtlinie bei cmt gehst du die Pflichten aus §§ 30 bis 39 BSIG an deiner eigenen Einrichtung durch, mit Trainern, die Registrierung, Meldekette und Nachweislage in Unternehmen begleitet haben, statt sie nur zu referieren.
Verwandte Themen
- NIS2-Betroffenheit prüfen: Sektor, Größe und die Fälle dazwischen
- NIS2 und die Geschäftsführung: welche Pflichten nicht delegierbar sind
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat
- IT-Audit vorbereiten: was Prüfer sehen wollen und wie du es belegst