
Phishing-resistente MFA: welche Faktoren standhalten und warum
Ein Code zum Abtippen oder eine Signatur nur für die richtige Domain: Dieser Unterschied entscheidet, ob MFA ein Hindernis oder eine Formalität ist.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Phishing-resistent ist eine Anmeldung, wenn der zweite Faktor nicht an eine gefälschte Seite weitergegeben werden kann, auch wenn der Mensch getäuscht wird. SMS, E-Mail-TAN und zeitbasierte Einmalcodes erfüllen das nicht, weil ein Angreifer sie in Echtzeit über einen Proxy abgreift und weiterreicht. Passkeys nach FIDO2 und WebAuthn erfüllen es, weil der Authenticator die Signatur an die Herkunft der Webseite bindet und für eine falsche Domain keine gültige Antwort erzeugt. Für Admins und externe Zugänge ist das die angemessene Stufe, für alle anderen der nächste Schritt nach Push mit Number Matching.
Stand dieser Seite: 04.10.2026
01 Worum es geht
MFA war aktiv, und das Konto wurde trotzdem übernommen
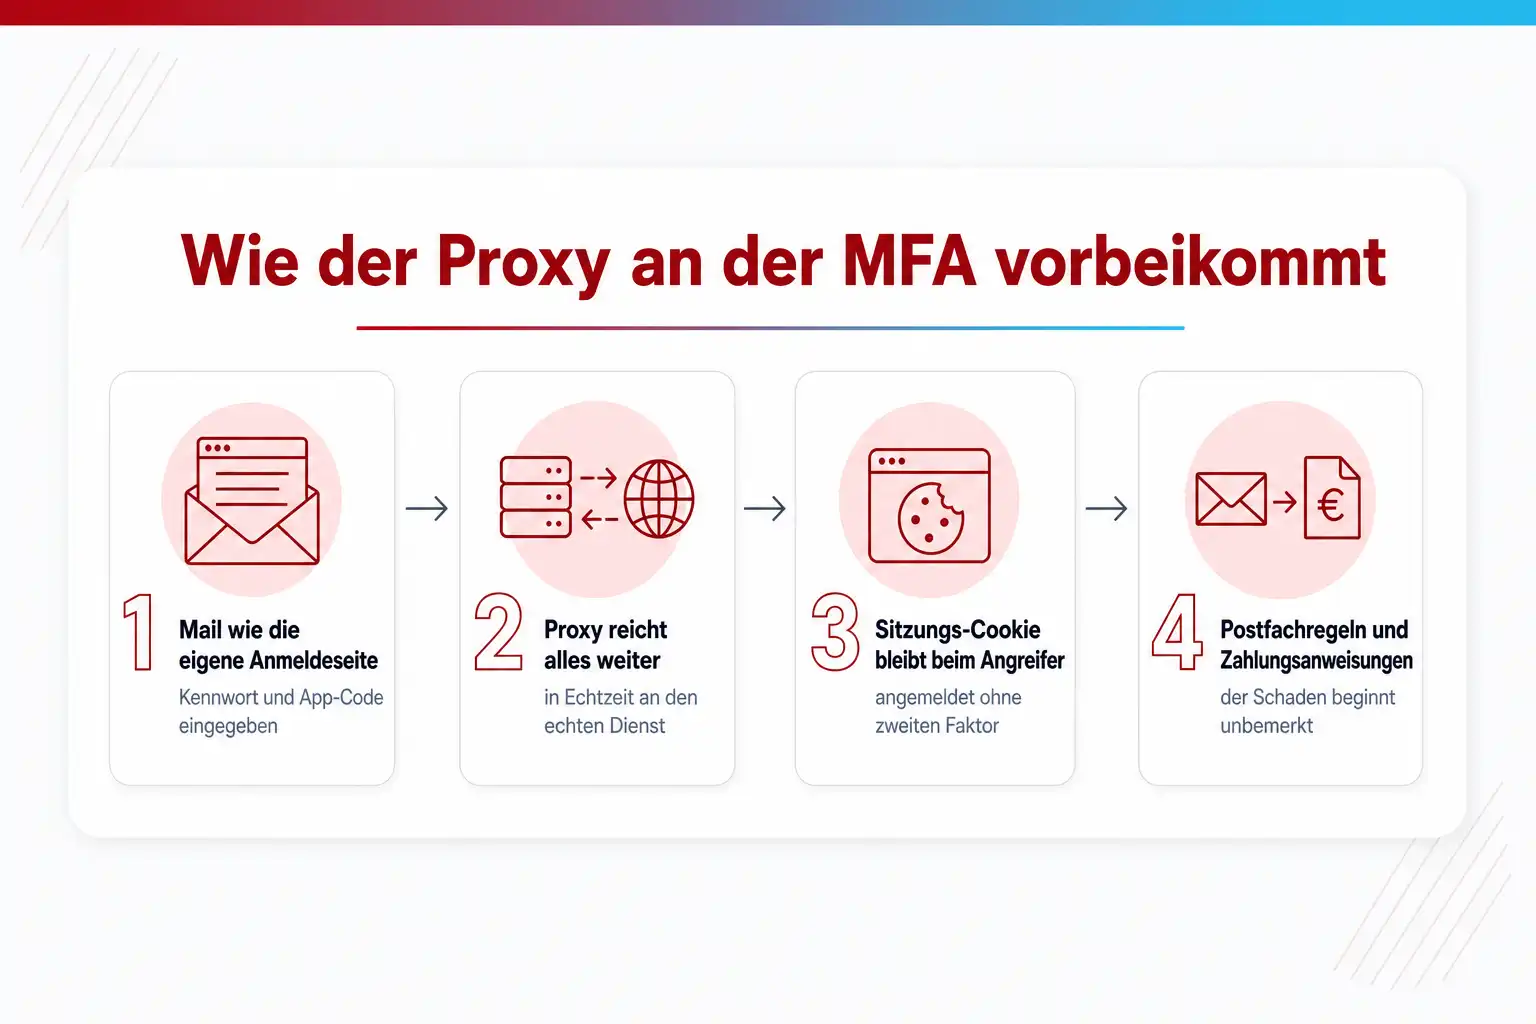
So sieht es im Betrieb aus: Eine Mitarbeiterin bekommt eine Mail, die wie die Anmeldeseite des eigenen Mandanten aussieht, gibt Benutzername und Kennwort ein, tippt den Code aus der Authenticator-App ab und landet auf der echten Startseite. Zwischen ihr und Microsoft stand aber ein Proxy des Angreifers, der jede Eingabe in Echtzeit weitergereicht und das Sitzungs-Cookie behalten hat. Von diesem Moment an ist der Angreifer angemeldet, ohne je einen zweiten Faktor zu besitzen, und beginnt mit Weiterleitungsregeln im Postfach und Zahlungsanweisungen an die Buchhaltung.
Der Preis ist im Betrieb sehr konkret: ein kompromittiertes Postfach, aus dem Rechnungen mit geänderter Bankverbindung verschickt werden, ein Admin-Konto, mit dem Backups gelöscht werden, eine Meldepflicht nach § 32 BSIG, die mit der Erstmeldung binnen 24 Stunden beginnt. Dazu kommt der Vertrauensverlust im Team, denn die Betroffene hat alles richtig gemacht, was man ihr beigebracht hat. Das Verfahren war schwach, nicht die Person.
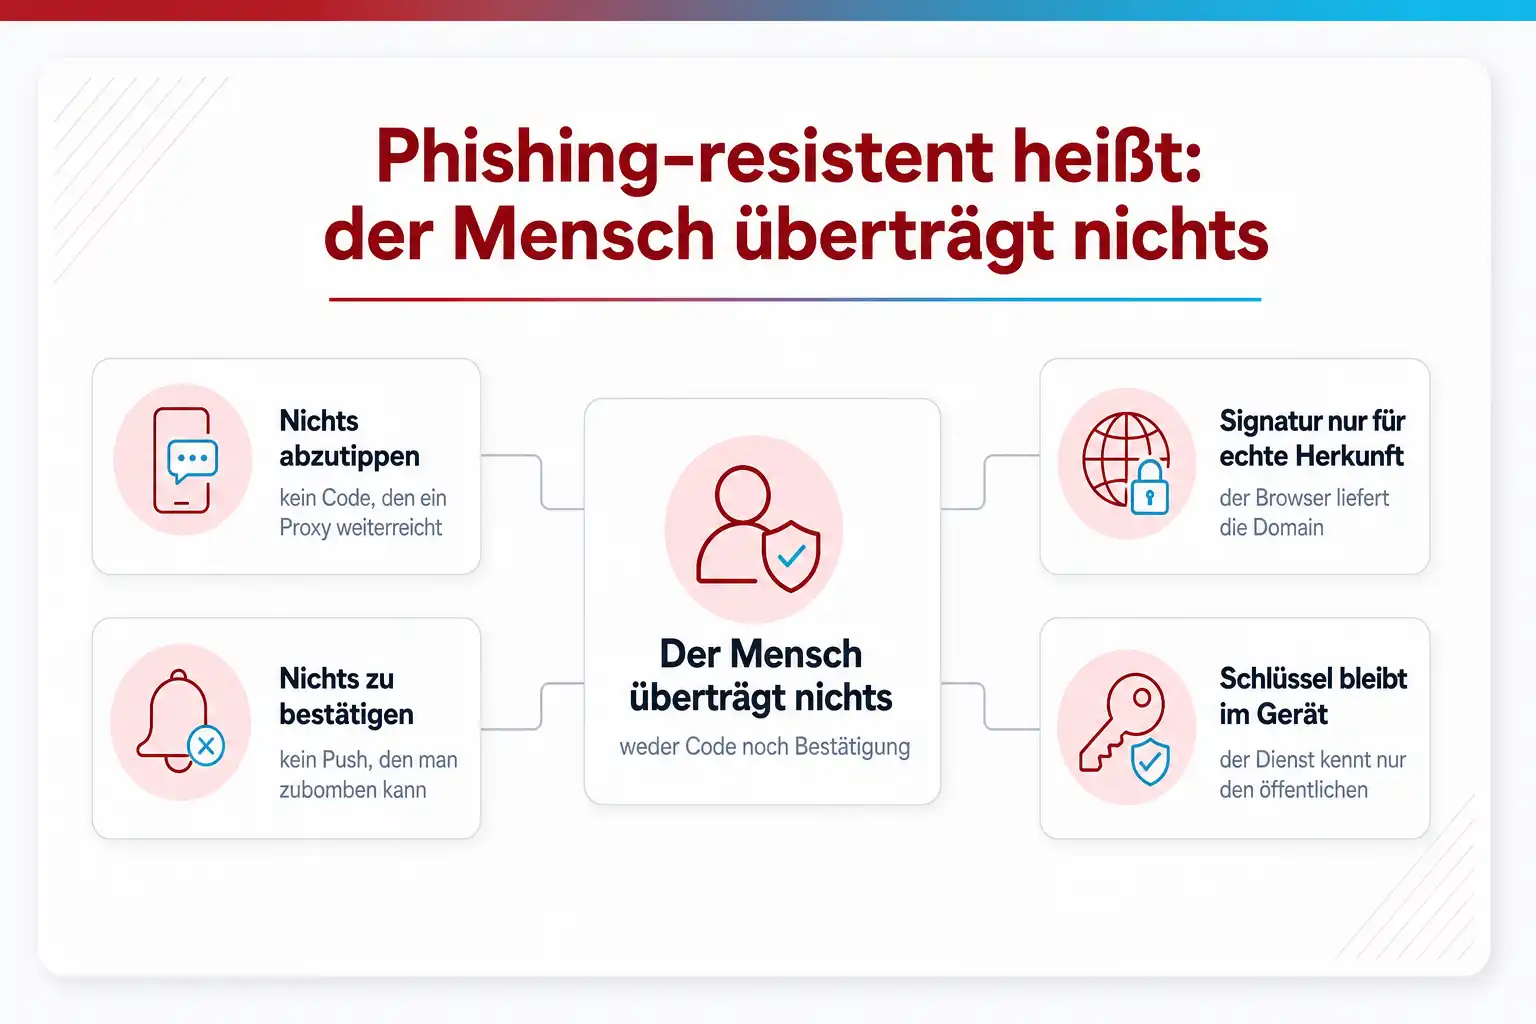
Die zweite Falle heißt Ermüdung. Push-Benachrichtigungen ohne Zahlenabgleich lassen sich so lange auslösen, bis jemand nachts um zwei genervt auf Genehmigen tippt. Die US-Behörde CISA nennt das MFA Fatigue oder Push Bombing und empfiehlt Number Matching als Zwischenlösung für alle, die Phishing-resistente Verfahren noch nicht einführen können. Beide Angriffe haben dieselbe Ursache: Der zweite Faktor ist ein Geheimnis, das der Mensch überträgt oder bestätigt. Phishing-Resistenz beginnt dort, wo der Mensch aus dieser Übertragung herausgenommen wird.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der Aufbau im Detail
Eine Anmeldung mit Passkey, Schritt für Schritt
Die Phishing-Resistenz steckt in einem Detail des Ablaufs: Der Browser schreibt die Herkunft der Webseite in die signierten Daten, und der Authenticator wählt den Schlüssel nach der Kennung des Dienstes aus. Jeder Baustein der Kette beantwortet eine eigene Frage.
Der Aufbau
Relying Party -> Challenge + rpId -> Browser (Origin) -> Authenticator (PIN oder Biometrie) -> Signatur mit privatem Schlüssel -> Prüfung mit Public Key - 01 Der Dienst, bei dem du dich anmeldest
Relying PartyDie Relying Party ist der Dienst, der die Identität prüft, etwa Entra ID, Keycloak oder ein FortiAuthenticator vor einem VPN. Dort liegen je Konto der öffentliche Schlüssel des Passkeys und eine Kennung, aber kein Geheimnis, das sich stehlen ließe. Ein Datenbankabzug beim Dienst liefert Angreifern deshalb nichts für eine Anmeldung. Das unterscheidet Passkeys von Kennwörtern und von TOTP, bei dem der Dienst denselben geteilten Schlüssel hält wie die App.
- 02 Eine Zufallszahl und die Kennung des Dienstes
Challenge + rpIdZu jeder Anmeldung erzeugt der Dienst eine frische Zufallszahl, die Challenge, damit eine aufgezeichnete Antwort nicht wiederverwendet werden kann, und schickt seine rpId, in der Regel seine Domain. Diese Kennung entscheidet, welcher Schlüssel in Frage kommt, denn ein Authenticator gibt nur Schlüssel her, die für genau diese rpId angelegt wurden. WebAuthn Level 3 erlaubt mit Related Origin Requests, dass ein Passkey für eine Liste verwandter Domains gilt, die der Dienst veröffentlicht.
- 03 Die Stelle, die die Herkunft beisteuert
Browser (Origin)Der Browser nimmt die Anfrage entgegen und ergänzt die Origin, also Protokoll und Domain der geöffneten Seite. Diese Angabe stammt vom Browser selbst, die Seite kann sie nicht fälschen. Steht im Browser eine Phishing-Domain, steht sie auch in den signierten Daten, und der echte Dienst erkennt beim Prüfen, dass die Antwort für eine fremde Herkunft erzeugt wurde. Hier liegt die Phishing-Resistenz, nicht in der Schlüssellänge.
- 04 Der Ort, an dem der private Schlüssel liegt
Authenticator (PIN oder Biometrie)Der Authenticator ist ein FIDO2-Sicherheitsschlüssel, der Chip eines Notebooks hinter Windows Hello for Business, das Smartphone mit Microsoft Authenticator oder ein Schlüsselbund mit synchronisierten Passkeys. Er verlangt eine lokale Freigabe per PIN oder Biometrie, die das Gerät nie verlässt. Besitz plus Wissen oder Merkmal: Das sind die zwei Faktoren aus unterschiedlichen Kategorien, die das BSI verlangt und die nicht unabhängig voneinander angreifbar sein sollen.
- 05 Die Antwort, die nur für diese Herkunft gilt
Signatur mit privatem SchlüsselDer Authenticator signiert Challenge, rpId-Hash und die vom Browser ergänzten Daten mit dem privaten Schlüssel dieser rpId. Ein Angreifer mit Proxy sieht die Signatur, kann sie aber nicht verwenden, denn sie enthält seine Phishing-Herkunft und gilt nur für die eine Challenge. Nach WebAuthn Level 3 teilt der Authenticator über zwei Flags mit, ob der Schlüssel synchronisiert werden darf und ob er gesichert ist, so dass der Dienst gerätegebundene von synchronisierten Passkeys unterscheiden kann.
- 06 Der Dienst verifiziert Herkunft, Challenge und Signatur
Prüfung mit Public KeyDie Relying Party prüft drei Dinge: ob die Signatur zum hinterlegten öffentlichen Schlüssel passt, ob die Challenge die gerade ausgegebene ist und ob die Origin in den signierten Daten zur eigenen Domain gehört. Scheitert eine Prüfung, ist die Anmeldung abgelehnt, ohne dass ein Mensch etwas bemerken müsste. Diese Prüfung ist der Kern dessen, was NIST in SP 800-63B-4 als Phishing-Resistenz definiert.
Wenn es nicht funktioniert
Das siehst du
Ein Konto wurde nachts übernommen, und im Anmeldeprotokoll steht eine erfolgreiche Push-Bestätigung durch den Nutzer selbst.
Warum
Der Angreifer hatte das Kennwort und hat so lange Push-Anfragen ausgelöst, bis der Nutzer eine davon bestätigt hat, um Ruhe zu haben. CISA nennt das MFA Fatigue oder Push Bombing. Möglich ist das nur bei Push ohne Zahlenabgleich oder bei einer Bestätigung ohne Kontext, etwa über eine Smartwatch, die Number Matching nicht unterstützt.
Was hilft
Prüfe, ob alle Nutzer Microsoft Authenticator in einer Version mit Number Matching einsetzen, denn ältere Versionen funktionieren mit erzwungenem Zahlenabgleich nicht mehr, und deaktiviere Wearables als Bestätigungsweg. Setze das Kennwort zurück, widerrufe alle Sitzungen und registriere für das Konto einen Passkey, damit die nächste Anmeldung keinen Kanal mehr hat, den ein Angreifer mit Anfragen überfluten kann.
Das siehst du
Eine Nutzerin hat sich mit Kennwort und TOTP angemeldet, und kurz darauf erscheint im Protokoll dieselbe Sitzung von einer fremden IP-Adresse ohne neue MFA-Abfrage.
Warum
Ein Adversary-in-the-Middle-Proxy hat die Anmeldung in Echtzeit weitergereicht und das Sitzungs-Cookie behalten. Mit dem Cookie ist der Angreifer angemeldet, ohne den zweiten Faktor zu besitzen. BSI und CISA beschreiben genau diesen Weg als Grund, warum TOTP, SMS und E-Mail-TAN nicht Phishing-resistent sind.
Was hilft
Widerrufe die Sitzungen des Kontos, setze das Kennwort zurück und prüfe Postfachregeln und Freigaben. Erzwinge für die betroffene Gruppe über Conditional Access die Authentifizierungsstärke Phishing-resistente MFA, damit die nächste Anmeldung eine Signatur verlangt, die ein Proxy nicht weiterreichen kann. Für Admins gilt das sofort, für die Breite mit einer Registrierungskampagne.
Das siehst du
Nach dem Einschalten der Authentifizierungsstärke Phishing-resistente MFA kommen Nutzer mit Passkey in Microsoft Authenticator nicht mehr in die Anwendung, obwohl der Passkey registriert ist.
Warum
Die Methode Passkey (FIDO2) ist in der Richtlinie für Authentifizierungsmethoden nicht für diese Nutzer freigegeben, oder die Richtlinie erlaubt nur bestimmte Authenticator-Modelle über ihre Herstellerkennungen, und die Passkeys aus Microsoft Authenticator stehen nicht auf der Liste. Zusätzlich greift die Stärke erst nach der ersten Authentifizierung; wer mit Kennwort beginnt, wird zur Phishing-resistenten Methode aufgefordert, die dann fehlt.
Was hilft
Aktiviere die Methode Passkey (FIDO2) für die Zielgruppe und ergänze bei eingeschränkten Herstellerkennungen die Kennungen der Authenticator-Passkeys, die Microsoft dokumentiert. Teste mit einem Pilotkonto beide Wege, Sicherheitsschlüssel und Authenticator, bevor die Richtlinie auf Admins ausgerollt wird, und halte ein Notfallkonto mit eigener Richtlinie bereit.
03 Was du mitnimmst
Was du über die Faktoren wissen musst, bevor du eine Richtlinie schreibst
Fünf Punkte ordnen die Verfahren nach dem, was sie gegen Echtzeit-Phishing leisten. Der letzte ist der wichtigste, weil er die Stufe je Zielgruppe festlegt.
Vom abgetippten Code zur gebundenen Signatur
- 01 SMS und E-Mail-TAN
- 02 TOTP aus der App
- 03 Push mit Number Matching
- 04 Passkey synchronisiert
- 05 Passkey gerätegebunden
- 06 Stufe per Conditional Access
SMS und E-Mail-TAN übertragen ein Geheimnis über einen fremden Kanal
Ein Code per SMS oder Mail ist ein gemeinsames Geheimnis, das über ein Netz läuft, das weder du noch der Dienst kontrolliert. Das BSI stellt in seiner technischen Betrachtung fest, dass E-Mail- und SMS-TAN-Verfahren vor Phishing-Angriffen in Echtzeit nicht schützen, weil der zweite Faktor durch einen Realtime-Proxy abgefangen werden kann. Microsoft stellt seine eigene SMS- und Sprachanruf-Authentifizierung in Entra ID zum 1. Februar 2027 ein.
TOTP ist besser als SMS und trotzdem nicht Phishing-resistent
Zeitbasierte Einmalcodes nach RFC 6238 entstehen aus einem geteilten Schlüssel und der aktuellen Zeit, meist in Fenstern von 30 Sekunden. Der Kanal ist sicherer als SMS, weil kein Netzbetreiber dazwischen steht. Das Problem bleibt: Der Mensch tippt den Code ab, und ein Proxy, der ihn im Zeitfenster weiterreicht, ist angemeldet. Das BSI zählt TOTP deshalb zu den Verfahren ohne Schutz gegen Echtzeit-Phishing.
Push mit Number Matching stoppt Ermüdungsangriffe, aber keinen Proxy
Beim Zahlenabgleich zeigt die Anmeldeseite eine Zahl, die in der App eingegeben werden muss. Microsoft erzwingt Number Matching für alle Push-Benachrichtigungen in Microsoft Authenticator. Ein Angreifer, der Push-Anfragen auslöst, läuft damit ins Leere, weil das Opfer die Zahl nicht kennt. Gegen den Proxy hilft das nicht: Der Angreifer sieht die Zahl auf der echten Seite und zeigt sie dem Opfer auf der gefälschten. Number Matching ist die Zwischenlösung, nicht das Ziel.
Passkeys binden die Signatur an die Herkunft
Ein Passkey ist ein Schlüsselpaar nach FIDO2 und WebAuthn. Der private Schlüssel bleibt im Authenticator, der Dienst kennt nur den öffentlichen. Bei der Anmeldung signiert der Authenticator eine Zufallszahl des Dienstes zusammen mit der Herkunft der Webseite, die der Browser beisteuert. Für eine gefälschte Domain entsteht keine Signatur, die der echte Dienst akzeptiert. Das BSI bewertet beide Passkey-Varianten, gerätegebunden und synchronisiert, als resistent gegen übliche Phishing-Angriffe, und seit dem 25. August 2026 ist WebAuthn Level 3 eine W3C Recommendation.
Die Stufe je Zielgruppe festlegen und technisch erzwingen
Für Admins, Zugänge aus dem Internet und externe Dienstleister ist Phishing-resistente MFA die angemessene Stufe; NIST verlangt in SP 800-63B-4, dass Dienste auf AAL2 mindestens eine Phishing-resistente Option anbieten. In Entra ID erzwingst du das über Conditional Access mit dem Steuerelement Authentifizierungsstärke; die eingebaute Stufe mit dem Namen Phishing-resistente MFA erlaubt FIDO2-Sicherheitsschlüssel, Windows Hello for Business und zertifikatbasierte Authentifizierung. Für alle übrigen Beschäftigten ist Push mit Number Matching der Mindeststand und der Passkey das Ziel, zu dem Microsoft seit dem 1. September 2026 standardmäßig hinführt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was Phishing-Resistenz genau bedeutet, und was nicht
Der Begriff wird oft als Werbewort benutzt, hat aber eine präzise Definition. NIST beschreibt in SP 800-63B-4, final seit Juli 2025, Phishing-Resistenz als Fähigkeit des Protokolls, Geheimnisse und gültige Authenticator-Ausgaben davor zu schützen, an einen falschen Prüfer offengelegt zu werden, ohne sich auf die Wachsamkeit der Person zu verlassen. Der letzte Halbsatz ist der entscheidende: Ein Verfahren, das nur sicher ist, wenn der Mensch die Adresszeile prüft, ist nicht Phishing-resistent.
Daraus folgt, was nicht gemeint ist. Phishing-Resistenz schützt nicht vor Schadsoftware, die die Sitzung nach der Anmeldung übernimmt, und nicht vor einem Helpdesk, der auf Zuruf einen neuen Passkey registriert. Sie schützt auch nicht vor Anwendungen, die noch mit Kennwörtern oder Schlüsseln ohne zweiten Faktor angesprochen werden, etwa alte Protokolle oder Dienstkonten. Diese Lücken brauchen eigene Maßnahmen: Gerätekonformität, geregelte Wiederherstellung, Abschaltung alter Protokolle.
Die beiden Angriffsarten, gegen die Phishing-Resistenz wirkt, sind Adversary-in-the-Middle und Ermüdung. Beim ersten sitzt ein Proxy zwischen Opfer und Dienst und reicht alles weiter, was der Mensch eingibt. Beim zweiten wird der Mensch zur Bestätigung gedrängt, bis er nachgibt. Passkeys nehmen dem Menschen in beiden Fällen die Übertragung ab: Es gibt nichts abzutippen und nichts zu bestätigen, was für eine fremde Herkunft gültig wäre.
Die Stufen für Admins, Beschäftigte und externe Zugänge
Für privilegierte Konten ist die Antwort eindeutig: Phishing-resistent und gerätegebunden. Ein Admin-Konto mit TOTP wird mit einem einzigen gelungenen Proxy-Angriff übernommen. Die Authentifizierungsstärke in Entra ID lässt sich auf die Gruppe der Administratoren begrenzen und mit einem FIDO2-Sicherheitsschlüssel oder Windows Hello for Business erfüllen. NIST verlangt für AAL3 einen Phishing-resistenten Authenticator mit nicht exportierbarem Schlüssel; synchronisierte Passkeys erfüllen diese Stufe nicht, gerätegebundene schon.
Für die Breite der Beschäftigten ist der Weg gestuft. Heute ist Push mit Number Matching der Mindeststand, weil er Ermüdungsangriffe stoppt und ohne neue Hardware auskommt. Das Ziel ist der Passkey, synchronisiert oder in Microsoft Authenticator, und Microsoft führt seit dem 1. September 2026 alle Nutzer mit SMS oder Anruf automatisch dorthin. Für die Umstellung brauchst du eine Registrierungskampagne, Temporary Access Pass für die Erstregistrierung ohne vorhandenen Faktor und einen Helpdesk-Prozess, der Identitäten vor der Neuregistrierung prüft.
Externe Zugänge sind der dritte Fall: VPN, Fernwartung, Dienstleisterkonten, Partnerportale, mit der höchsten Angriffsfläche und der geringsten Kontrolle über die Geräte. Für Gäste in Entra ID lässt sich eine Authentifizierungsstärke über die mandantenübergreifenden Einstellungen verlangen, für VPN-Zugänge übernehmen FortiAuthenticator oder Keycloak die Rolle der Relying Party und können FIDO2 verlangen. Wo das nicht geht, ist TOTP das Minimum, mit kurzen Sitzungen und Herkunftsbeschränkungen.
Was § 30 BSIG verlangt, und was das BSI dazu sagt
Für besonders wichtige und wichtige Einrichtungen steht die Pflicht im Gesetz. § 30 Absatz 2 Nummer 10 BSIG verlangt Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung sowie gesicherte Sprach-, Video- und Textkommunikation. MFA ist damit eine der wenigen Maßnahmen, die das Gesetz beim Namen nennt.
Das BSI erläutert in seinem Infopaket zu NIS2, dass das Gesetz nicht vorschreibt, welche Konten und Systeme MFA brauchen; das ergibt sich aus der Risikoanalyse nach Nummer 1 derselben Vorschrift. Es betont, dass die beiden Faktoren aus unterschiedlichen Kategorien stammen und nicht unabhängig voneinander angreifbar sein sollen, nennt Smartcards für höhere Vertrauensniveaus und verweist auf die Technische Richtlinie TR-03107. Passkeys bewertet das BSI als sicher, weist aber darauf hin, dass sie weder in der Richtlinie noch im BSIG genannt sind, also nicht gesetzlich vorgeschrieben.
Für die Dokumentation nach § 30 Absatz 1 BSIG heißt das: Halte fest, welche Kontogruppen welche Stufe bekommen, mit welcher Begründung, und wie die Stufe technisch erzwungen wird. Eine Richtlinie, die MFA für alle verlangt, ist kein Nachweis. Ein Export der Conditional-Access-Richtlinien und ein Bericht über die registrierten Methoden je Gruppe sind einer.
Wo die Einführung im Alltag hakt
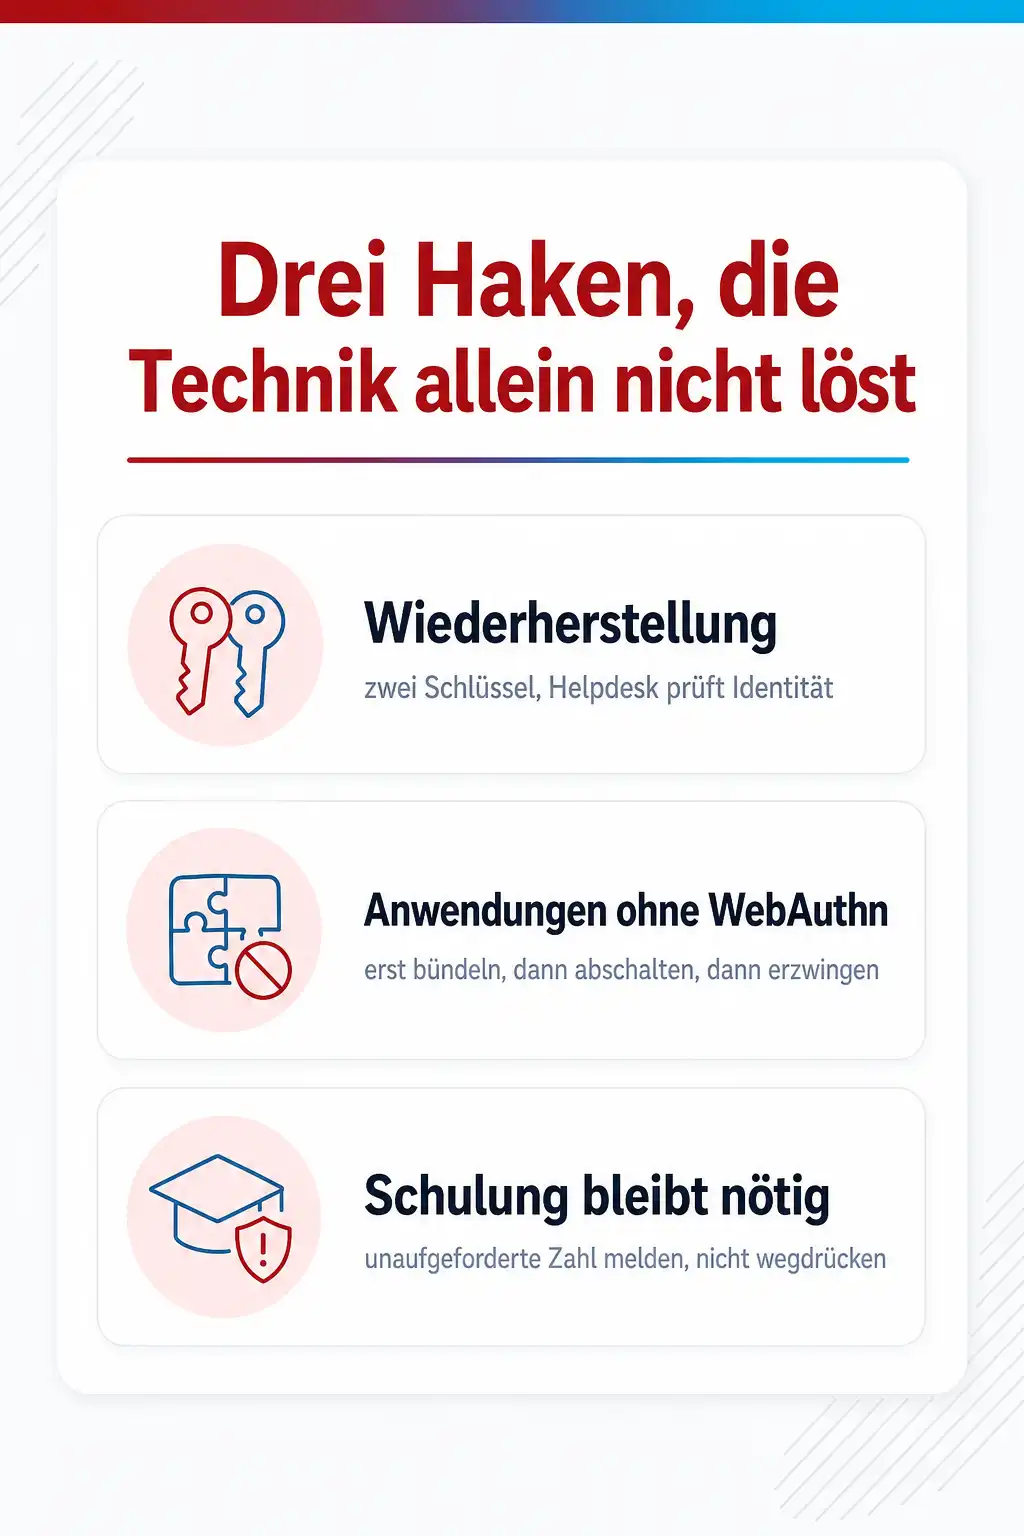
Der erste Haken ist die Wiederherstellung. Ein Passkey auf einem verlorenen Sicherheitsschlüssel ist weg, und ein synchronisierter Passkey ist nur so sicher wie das Konto des Schlüsselbunds. Das BSI knüpft seine positive Bewertung synchronisierter Passkeys ausdrücklich an ein funktionierendes Backup. Für Admins heißt das zwei registrierte Schlüssel, einer davon im Tresor. Für alle anderen heißt es ein Helpdesk-Prozess, der vor der Neuregistrierung die Identität prüft, sonst ist der Helpdesk der neue Phishing-Kanal.
Der zweite Haken sind Anwendungen, die WebAuthn nicht sprechen: alte Protokolle in der Mail-Anbindung, Fachanwendungen mit eigener Anmeldung, Geräte ohne Browser. Hier hilft die Reihenfolge: zuerst alle Anmeldungen über einen Identitätsanbieter führen, der Passkeys unterstützt, dann alte Protokolle abschalten, dann die Stufe erzwingen. Wer die Stufe vorher erzwingt, erzeugt Ausnahmen, und Ausnahmen sind die Konten, die übernommen werden.
Der dritte Haken ist die Erwartung, dass Technik die Schulung ersetzt. Das stimmt nur teilweise, denn wo nichts abzutippen ist, gibt es nichts zu erschleichen. Aber die Registrierung, der Umgang mit dem zweiten Schlüssel und die Frage, was ein Mitarbeiter tut, wenn eine Zahl zum Abgleich erscheint, die er nicht ausgelöst hat, brauchen Erklärung. Diese unaufgeforderte Anfrage ist der Moment, in dem ein Angriff sichtbar wird, und sie sollte gemeldet werden, nicht weggedrückt.
Dazu passende Kurse
Wenn die Umstellung bis Februar 2027 im eigenen Mandanten ansteht, geben Entra-ID-Kurse zu Authentifizierungsmethoden, Passkeys und Conditional Access dem Team die Grundlage, die Stufen sauber zu erzwingen.
Für VPN, Fachanwendungen und Dienstleisterzugänge außerhalb von Microsoft findest du unter Identitätsschutz mit Keycloak, FortiAuthenticator und IAM-Werkzeugen die passenden Einstiege.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- SC-300 Training: Microsoft Identity and Access Administrator (SC-300T00-A)
- IAM mit KI: Angriffe stoppen, Zugriffe steuern
- Keycloak Identity & Access Powerkurs
- FortiAuthenticator Administrator
Weitere Kurse aus diesem Bereich
- SC-200 Training: Microsoft Security Operations Analyst (SC-200T00-A)
- SC-401 Kurs: Information Security Administrator (SC-401T00)
- SC-500 Schulung: Implement end-to-end security controls for cloud and AI workloads (SC-500T00)
- SC-5001 – Konfigurieren von SIEM-Sicherheitsoperationen mit Microsoft Sentinel
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist Microsoft Authenticator mit Number Matching Phishing-resistent?
Was passiert mit unseren SMS-Nutzern in Entra ID?
Warum verlangt Entra ID trotz Authentifizierungsstärke zuerst das Kennwort?
Gilt die MFA-Pflicht aus § 30 BSIG für alle Konten?
Was ist der Unterschied zwischen FIDO2, WebAuthn und Passkey?
Passt thematisch dazu
Die Authentifizierungsstärke ist ein Steuerelement von Conditional Access, und der nächste Schritt heißt deshalb: bedingten Zugriff in Microsoft 365 einrichten, der Stärken je Gruppe erzwingt.
Die Faktorfrage ist ein Teil eines größeren Systems; das Glossar erklärt Identity and Access Management als Rahmen für Faktoren, Rollen und Rechte.
Phishing-resistente Faktoren schützen den Zugang, nicht die Rechte dahinter; der Windows-Server-Bereich beschreibt, wie du Active Directory mit Tier-Modell und geschützten Admin-Konten absichern kannst.
Quellen
- BSI, Technische Betrachtung: Sicherheit bei 2FA-Verfahren
- BSI, #nis2know: Multi-Faktor-Authentisierung und gesicherte Kommunikation (§ 30 Abs. 2 Nr. 10 BSIG)
- NIST, SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management
- CISA, Implementing Phishing-Resistant MFA (Fact Sheet)
- Microsoft Security Blog, Passkeys are the default authentication method in Entra ID (13.07.2026)
- Microsoft Learn, Overview of Conditional Access authentication strengths
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Authentifizierungsstärken an einem echten Mandanten erzwingen
Im SC-300 bei cmt richtest du in einer eigenen Entra-Umgebung Methodenrichtlinien, Passkeys und Conditional Access mit Authentifizierungsstärken ein und testest, was ein Proxy damit noch anfangen kann; die Kurse zu Keycloak und FortiAuthenticator zeigen dasselbe außerhalb der Microsoft-Welt.
Verwandte Themen
- Passkeys im Unternehmen einführen: vom Pilot bis zum Abschalten der Passwörter
- Microsoft-365-Konto gehackt: Anzeichen, Sofortmaßnahmen und die Spurensuche
- Privileged Identity Management in Entra ID einrichten: Adminrechte nur auf Zeit
- VPN oder Zero Trust Network Access: wofür die Appliance noch bleibt