
Microsoft-365-Konto gehackt: sperren, widerrufen, Spuren lesen
Das Passwort zu ändern ist der dritte Schritt, nicht der erste. Sofortmaßnahmen in der richtigen Reihenfolge, sechs Befunde und die Haltbarkeit der Spuren.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ein übernommenes Microsoft-365-Konto wird in dieser Reihenfolge zurückgeholt: Konto deaktivieren, alle Sitzungen mit Revoke-MgUserSignInSession widerrufen, Passwort setzen, dann MFA-Methoden, App-Zustimmungen, Rollen, Weiterleitungen und Posteingangsregeln prüfen. Wer nur das Passwort ändert, lässt gestohlene Tokens weiterlaufen. Die Spuren liegen in den Entra-Anmeldeprotokollen, die bei P1 und P2 30 Tage halten, und im Purview-Audit mit 180 Tagen in Audit (Standard). Ob eine Meldung nach Art. 33 DSGVO binnen 72 Stunden fällig ist, entscheidet sich daran, was der Angreifer gelesen hat.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Angreifer ist drin, und das Passwort war nicht das Problem
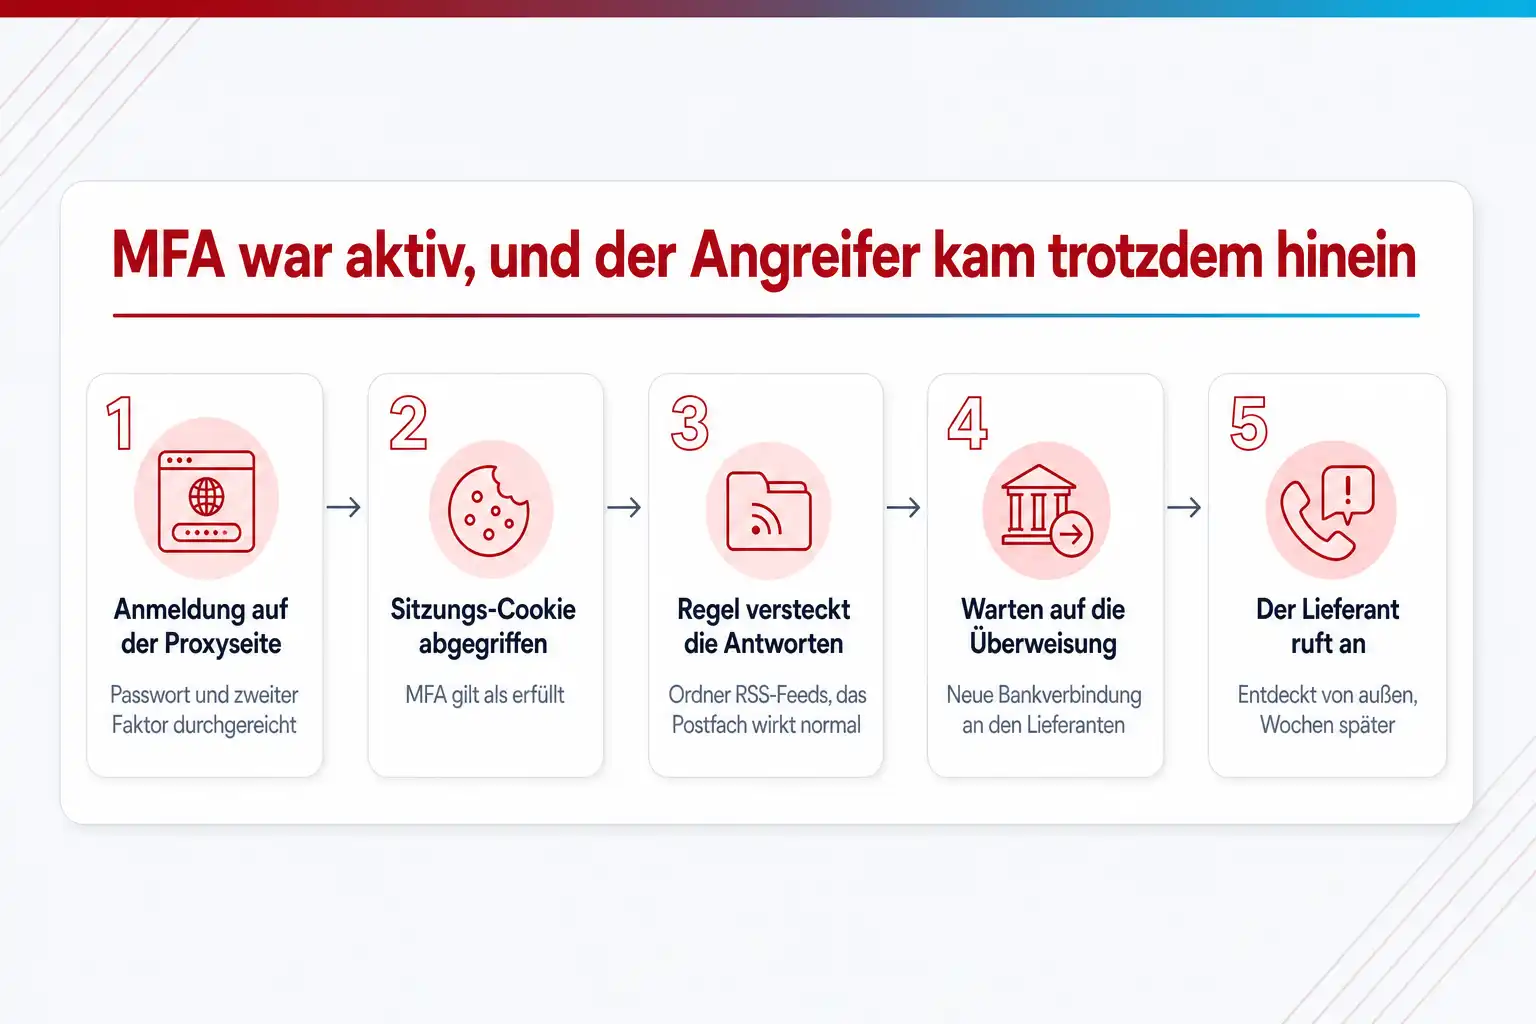
Der Anruf kommt meist von außen: Ein Lieferant fragt, warum die Buchhaltung eine neue Bankverbindung geschickt hat, oder ein Kunde beschwert sich über eine Phishing-Mail aus eurer Domain. Im Postfach der betroffenen Person sieht alles normal aus, weil eine Regel die Antworten in den Ordner RSS-Feeds verschiebt. Wenn jemand nachsieht, hat der Angreifer das Konto seit zwei Wochen und wartet auf den Moment, in dem eine Überweisung umgeleitet werden kann. Der Preis ist dann eine sechsstellige Zahlung, die nicht zurückkommt, und eine Meldung an die Datenschutzaufsicht.
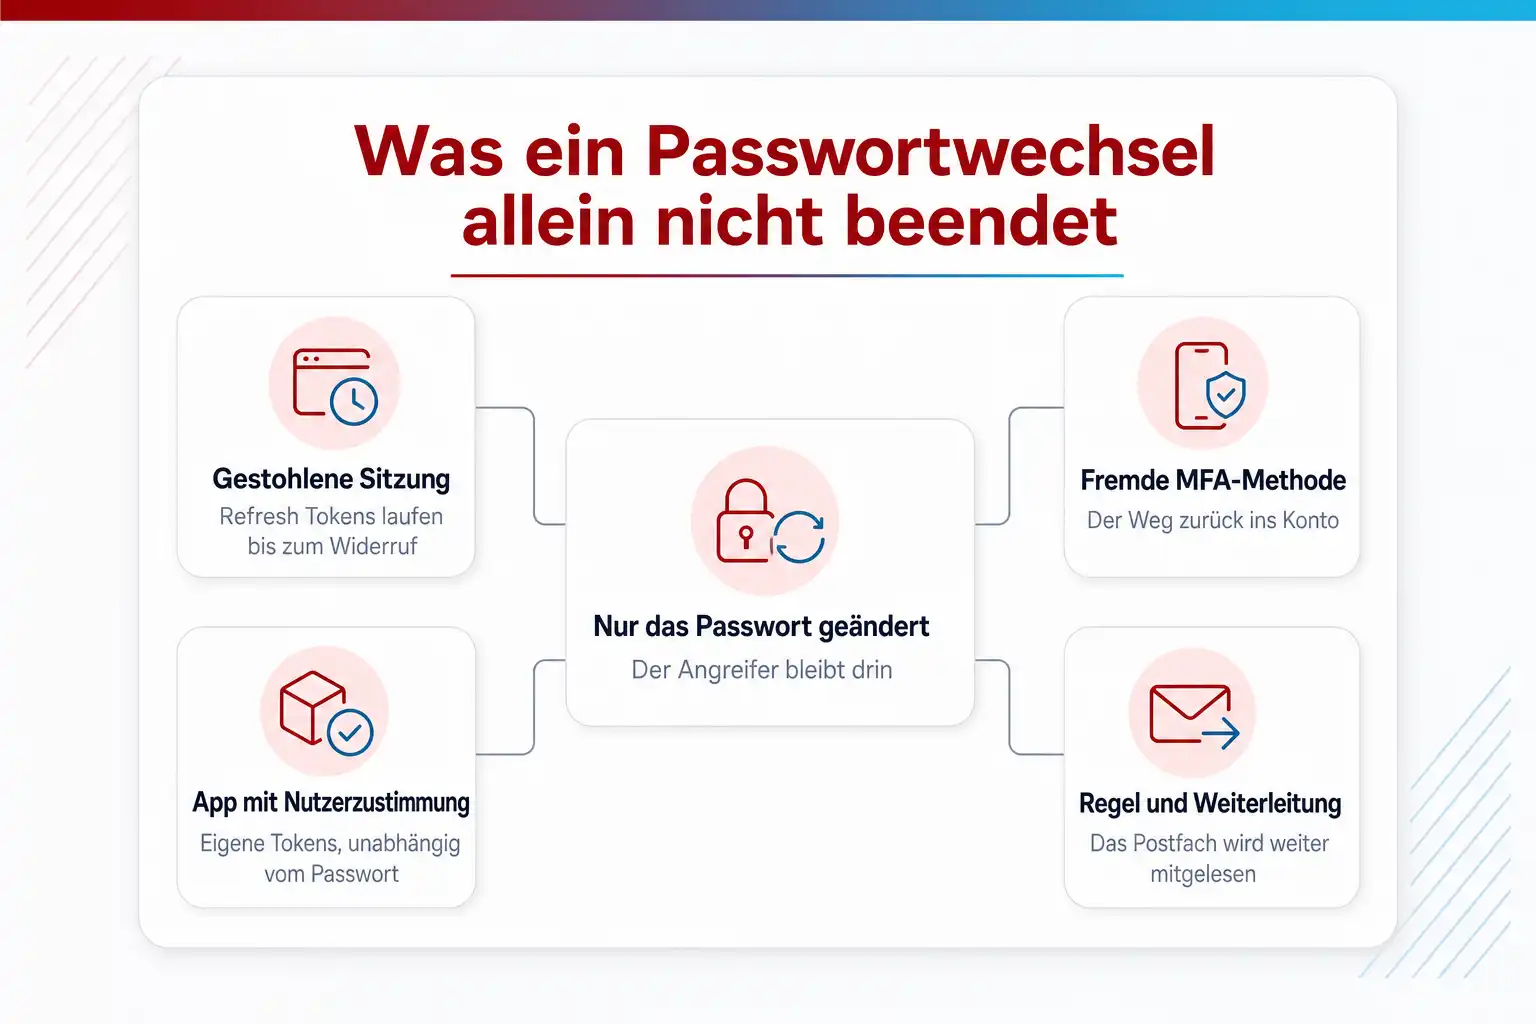
Die zweite Überraschung ist, dass MFA aktiv war. Adversary-in-the-Middle-Phishing leitet die Anmeldung über eine Proxyseite, der Nutzer gibt Passwort und zweiten Faktor ein, und der Angreifer greift das Sitzungs-Cookie oder den Token ab. Von diesem Moment an braucht er weder Passwort noch MFA, und ein Passwortwechsel allein ändert daran nichts, weil Access Tokens standardmäßig eine Stunde gültig bleiben und Refresh Tokens weiterlaufen, bis sie widerrufen werden. Microsoft stellt deshalb den Widerruf der Sitzungen als eigenen Schritt direkt hinter die Deaktivierung des Kontos.
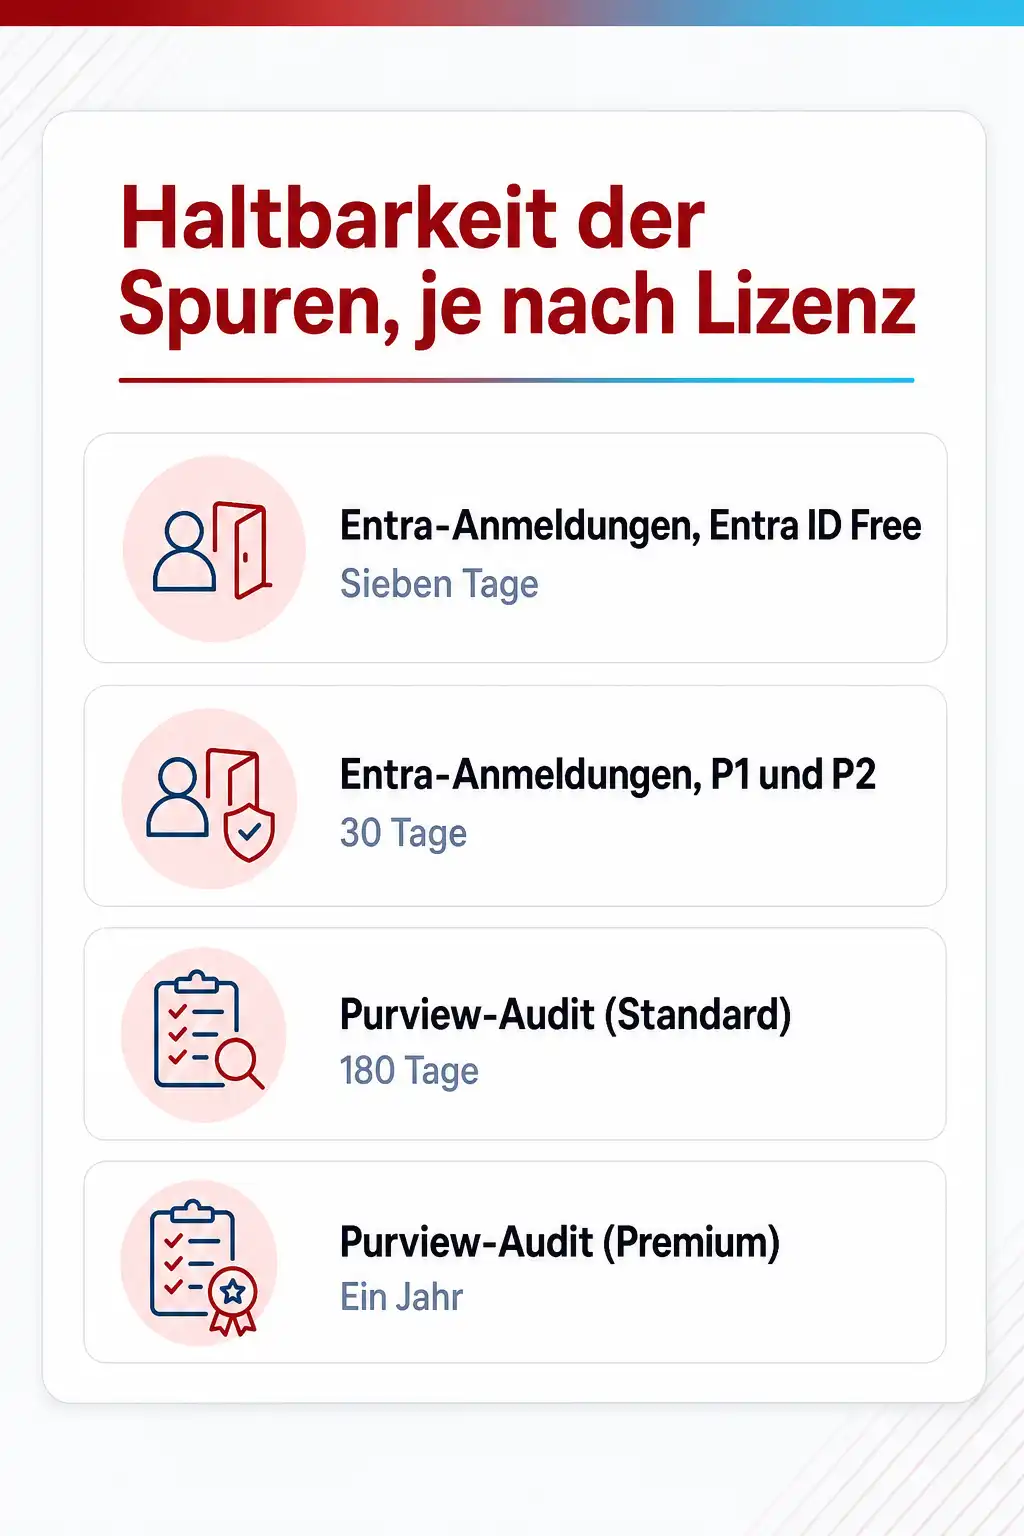
Eine weitere Schwierigkeit ist die Zeit. Die Anmeldeprotokolle in Microsoft Entra ID halten bei den Lizenzen P1 und P2 30 Tage, bei Entra ID Free sieben Tage. Das einheitliche Audit in Microsoft Purview hält Einträge in Audit (Standard) 180 Tage, in Audit (Premium) ein Jahr. Wer den Vorfall nach sechs Wochen bemerkt, sieht die erste fremde Anmeldung in Entra nicht mehr und muss die Geschichte aus dem Purview-Audit rekonstruieren.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Die Befunde, die im Vorfall tatsächlich auftreten
Sechs Muster decken den größten Teil der Kontoübernahmen in Microsoft 365 ab. Zu jedem steht hier, woran du es erkennst, was in der Regel dahintersteckt und in welcher Reihenfolge du vorgehst.
Symptom
Mails verschwinden oder landen in Ordnern wie RSS-Feeds, Notizen oder Junk-E-Mail, Kollegen bekommen Antworten, die der Nutzer nie geschrieben hat, und im Ordner Gesendete Elemente stehen Nachrichten mit fremden Betreffzeilen.
Ursache
Der Angreifer hat Posteingangsregeln angelegt, die Antworten und Warnungen verstecken, damit der Nutzer den laufenden Betrug nicht bemerkt. Microsoft nennt Regeln, die Nachrichten in die Ordner Notizen, Junk-E-Mail oder RSS-Abonnements verschieben, ausdrücklich als Symptom. Oft ist das die Vorbereitung für Rechnungsbetrug mit geänderter Bankverbindung.
Lösung
Lies alle Regeln inklusive der versteckten mit Get-InboxRule -Mailbox <Postfach> -IncludeHidden aus und achte auf RedirectTo, ForwardTo, ForwardAsAttachmentTo und auf Regeln, die löschen oder verschieben. Entferne die fremden Regeln erst, nachdem du sie exportiert hast, denn sie sind Beweismittel. Suche im Purview-Audit nach den Vorgängen New-InboxRule, Set-InboxRule und UpdateInboxRules, um den Zeitpunkt der Anlage und die IP-Adresse zu bekommen. Prüfe danach jede Zahlung der letzten Wochen, deren Bankverbindung sich geändert hat.
Symptom
Die Anmeldeprotokolle zeigen erfolgreiche Anmeldungen aus einem fremden Land, während der Nutzer nachweislich im Büro saß, und bei diesen Anmeldungen gilt die MFA-Anforderung als erfüllt.
Ursache
Das ist Adversary-in-the-Middle-Phishing: Der Nutzer hat sich auf einer Proxyseite angemeldet, die Passwort und zweiten Faktor an Microsoft durchgereicht und das Sitzungs-Cookie abgegriffen hat. Der Angreifer spielt die Sitzung von seiner Infrastruktur aus ein; MFA ist aus Sicht von Entra ID bereits erfüllt. Entra ID Protection meldet solche Fälle häufig als unbekannte Anmeldeeigenschaften oder als anomalen Token.
Lösung
Deaktiviere das Konto, widerrufe die Sitzungen mit Revoke-MgUserSignInSession und setze erst dann das Passwort neu. Zieh die Anmeldeprotokolle für die betroffene Zeit aus Entra ID, bevor die 30 Tage ablaufen, und notiere die fremden IP-Adressen für die Suche im Purview-Audit. Prüfe, welche Nutzer dieselbe Phishing-Mail bekommen haben. Dauerhaft hilft nur Phishing-resistente MFA mit Passkeys oder FIDO2 und eine Conditional-Access-Regel, die ein konformes Gerät verlangt.
Symptom
Im Konto ist eine Authenticator-App oder eine Telefonnummer registriert, die der Nutzer nicht kennt, und MFA-Anfragen kommen zu Zeiten, in denen niemand arbeitet.
Ursache
Der Angreifer hat nach der Übernahme eine eigene MFA-Methode hinterlegt, um auch nach einem Passwortwechsel wieder hineinzukommen. Microsoft führt die Prüfung der registrierten MFA-Geräte deshalb als eigenen Schritt. Im Entra-Auditprotokoll steht die Registrierung als Aktivität User registered security info mit Zeitpunkt und IP-Adresse.
Lösung
Entferne alle Authentifizierungsmethoden des Kontos im Entra Admin Center und lass den Nutzer sie persönlich neu registrieren, nicht per Mail-Link. Setze für die Registrierung von Sicherheitsinformationen eine Conditional-Access-Richtlinie, die ein vertrauenswürdiges Netz oder ein konformes Gerät verlangt. Prüfe im Auditprotokoll, ob dieselbe IP-Adresse in anderen Konten Methoden registriert hat.
Symptom
Unter Unternehmensanwendungen steht eine App mit unauffälligem Namen, der der Nutzer Rechte wie Mail.Read, Mail.Send oder MailboxSettings.ReadWrite erteilt hat, und das Passwort wurde bereits geändert, ohne dass die Aktivität aufhört.
Ursache
Das ist Consent-Phishing: Der Nutzer hat nicht sein Passwort preisgegeben, sondern einer fremden Anwendung Zugriff gewährt. Die App erhält eigene Tokens, die weder vom Passwort noch von MFA abhängen. Microsoft führt die Prüfung der Anwendungen mit Nutzerzustimmung deshalb als eigenen Schritt, weil eine Anwendung mit erteilter Zustimmung dem Angreifer dauerhaften Zugriff sichert.
Lösung
Widerrufe die Zustimmung der Anwendung und lösche den zugehörigen Dienstprinzipal im Mandanten. Suche im Entra-Auditprotokoll nach der Aktivität Consent to application und prüfe, ob andere Nutzer derselben App zugestimmt haben. Schalte danach die Nutzerzustimmung für Anwendungen ab oder beschränke sie auf überprüfte Herausgeber mit niedrigen Berechtigungen und aktiviere den Workflow für Administratorzustimmung.
Symptom
Das Postfach kann keine Mails mehr senden, im Defender-Portal steht der Nutzer auf der Seite Eingeschränkte Entitäten, und Empfänger außerhalb melden Phishing-Mails aus eurer Domain.
Ursache
Der Angreifer hat das Konto für Massenversand genutzt, und Exchange Online hat das Postfach wegen verdächtigen ausgehenden Verkehrs gesperrt. Die Sperre ist ein Symptom, nicht die Lösung: Der Zugang des Angreifers besteht weiter.
Lösung
Arbeite zuerst die vollständige Reihenfolge ab: Konto deaktivieren, Sitzungen widerrufen, Methoden, Zustimmungen, Rollen, Regeln und Weiterleitungen prüfen. Erst danach hebst du die Sperre auf der Seite Eingeschränkte Entitäten auf, sonst sendet der Angreifer weiter. Nutze die Nachrichtenablaufverfolgung im Defender-Portal, um alle Empfänger der Phishing-Mails zu ermitteln, und informiere sie, dass die Mails nicht von euch stammen.
Symptom
Mails kommen beim Nutzer an und gleichzeitig bei einer externen Adresse, oder sie kommen gar nicht mehr an, und in den Postfacheinstellungen steht eine Weiterleitungsadresse, die niemand eingetragen hat.
Ursache
Der Angreifer hat auf Postfachebene eine Weiterleitung gesetzt, also ForwardingSmtpAddress oder ForwardingAddress, mit DeliverToMailboxAndForward auf wahr, damit der Nutzer nichts merkt.
Lösung
Prüfe mit Get-Mailbox -Identity <Postfach> | Format-List Forwarding*Address,DeliverTo* die Weiterleitungseinstellungen und entferne fremde Werte. Suche im Purview-Audit nach dem Vorgang Set-Mailbox für dieses Postfach, um Zeitpunkt und Herkunft zu bekommen. Unterbinde danach die automatische externe Weiterleitung mandantenweit in der Richtlinie für ausgehenden Spam, damit dieser Weg beim nächsten Mal gar nicht offensteht.
03 Was du mitnimmst
Was vor dem nächsten Vorfall eingerichtet sein muss
Die Sofortmaßnahmen stehen unten je Befund. Hier geht es um sechs Dinge, die entscheiden, ob ihr im Vorfall handeln könnt.
Die Reihenfolge nach der Übernahme
- 01 Konto deaktivieren
- 02 Sitzungen widerrufen
- 03 MFA-Methoden prüfen
- 04 App-Zustimmungen prüfen
- 05 Regeln und Weiterleitungen prüfen
- 06 Protokolle sichern
Die Reihenfolge als Runbook festschreiben
Microsoft beschreibt die Abfolge in sechs Schritten: Konto deaktivieren, Sitzungen widerrufen, MFA-Geräte und -Methoden prüfen, Anwendungen mit Nutzerzustimmung prüfen, administrative Rollen prüfen, Weiterleitungen und Posteingangsregeln prüfen. Schreib diese Schritte mit den konkreten Befehlen in ein Runbook, das auch die Person nachts um drei abarbeiten kann, die das Konto noch nie gesehen hat.
Protokolle verlängern, bevor sie gebraucht werden
Leite die Entra-Anmelde- und Auditprotokolle über die Diagnoseeinstellungen in einen Log-Analytics-Arbeitsbereich oder nach Microsoft Sentinel; damit sind die 30 Tage kein Limit mehr. Prüfe, ob das einheitliche Audit in Purview aktiv ist und welche Lizenz eure Nutzer haben. Die 180 Tage von Audit (Standard) gelten je Nutzer, der die Aktion ausführt, und ein Jahr gibt es erst mit Audit (Premium) über E5 oder das entsprechende Add-on.
Externe Weiterleitung mandantenweit abschalten
Automatische Weiterleitung nach außen ist das Werkzeug, mit dem Angreifer über Wochen mitlesen, ohne sich erneut anzumelden. In der Richtlinie für ausgehenden Spam in Defender for Office 365 lässt sich die automatische externe Weiterleitung unterbinden; Ausnahmen für einzelne Funktionspostfächer müssen dokumentiert sein.
Zustimmung zu Anwendungen begrenzen
Consent-Phishing bringt den Nutzer dazu, einer fremden App Leserechte auf das Postfach zu geben; die App behält ihren Token auch nach dem Passwortwechsel. Schalte die Nutzerzustimmung in Entra ID auf überprüfte Herausgeber mit niedrigen Berechtigungen oder ganz ab und aktiviere den Workflow für Administratorzustimmung. Jede Zustimmung erscheint im Entra-Auditprotokoll als Aktivität Consent to application, und genau danach suchst du im Vorfall.
Phishing-resistente MFA und Gerätebindung einführen
Gegen Adversary-in-the-Middle hilft nur ein Faktor, der an die Domain gebunden ist: Passkeys oder FIDO2-Schlüssel statt Codes und Push-Bestätigungen. Ergänze Conditional Access um die Bedingung, dass das Gerät konform oder hybrid eingebunden sein muss, damit ein gestohlener Token von einem fremden Gerät nicht mehr eingelöst werden kann.
Die Meldeprüfung in das Runbook aufnehmen
Ein Postfach enthält fast immer personenbezogene Daten. Ob eine Meldung nach Art. 33 DSGVO binnen 72 Stunden an die Aufsichtsbehörde fällig ist, hängt davon ab, ob ein Risiko für Betroffene besteht, und das lässt sich nur mit Blick auf die gelesenen Inhalte beantworten. Lege fest, wer diese Bewertung trifft, wer den Datenschutzbeauftragten informiert und wo die Begründung abgelegt wird. Seid ihr NIS2-Einrichtung, kommt die Prüfung nach § 32 BSIG dazu.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Die Reihenfolge, und warum das Passwort nicht zuerst kommt
Microsoft stellt an den Anfang die Deaktivierung des Kontos, in PowerShell mit Update-MgUser -UserId <Id> -AccountEnabled $false, und erst als zweitbeste Lösung den Passwortwechsel, falls eine Deaktivierung nicht möglich ist. Der Grund ist der Token-Haushalt: Ein Angreifer, der eine gültige Sitzung hält, braucht das Passwort nicht mehr. Der zweite Schritt ist deshalb der Widerruf aller Sitzungen mit Revoke-MgUserSignInSession, der die Refresh Tokens und die Browser-Sitzungen ungültig macht. Access Tokens, die bereits ausgestellt sind, bleiben bis zu ihrem Ablauf gültig, standardmäßig eine Stunde; nur bei Anwendungen, die Continuous Access Evaluation unterstützen, wirkt der Widerruf nahezu sofort.
Beim Passwort gibt es drei Fallen. Das neue Passwort darf nicht per Mail an den Nutzer gehen, weil der Angreifer das Postfach noch lesen könnte. Ist das Konto aus dem lokalen Active Directory synchronisiert, wird das Passwort dort gesetzt, und zwar zweimal hintereinander, um Pass-the-Hash-Angriffe mit dem alten Hash zu entwerten. Und App-Passwörter werden beim Zurücksetzen nicht automatisch widerrufen; der Nutzer muss sie löschen und neu anlegen.
Danach folgen die Prüfungen, die der Persistenz gelten: registrierte MFA-Methoden, Anwendungen mit Nutzerzustimmung, administrative Rollen des Kontos, Postfachweiterleitungen und Posteingangsregeln inklusive der versteckten. Wer eine davon auslässt, hat den Vorfall in zwei Wochen noch einmal.
Wo die Spuren liegen und wie lange sie halten
Die erste Quelle sind die Anmeldeprotokolle in Microsoft Entra ID: IP-Adresse, Ort, Zeitpunkt, Erfolg oder Fehlschlag, Gerät, Anwendung und ob MFA erfüllt wurde. Diese Protokolle halten bei Entra ID Free sieben Tage und bei P1 und P2 30 Tage; riskante Anmeldungen aus Entra ID Protection halten bei P2 90 Tage. Wer länger zurückschauen will, muss die Protokolle vorher über Diagnoseeinstellungen in einen Log-Analytics-Arbeitsbereich, nach Microsoft Sentinel oder in ein Speicherkonto leiten. Ein Upgrade der Lizenz nach dem Vorfall holt verlorene Tage nicht zurück.
Die zweite Quelle ist das einheitliche Audit in Microsoft Purview, das im Defender-Portal und im Purview-Portal durchsuchbar ist. Es hält Einträge in Audit (Standard) seit dem 17. Oktober 2023 für 180 Tage. Mit Audit (Premium), das eine E5-Lizenz oder das Add-on für eDiscovery und Audit voraussetzt, sind es ein Jahr für Exchange, SharePoint, OneDrive und Entra, auf Wunsch bis zu zehn Jahre mit zusätzlicher Lizenz. Dort stehen die Vorgänge, die den Angriff beschreiben: New-InboxRule, Set-InboxRule, UpdateInboxRules, Set-Mailbox, Add-MailboxPermission, Consent to application, User registered security info und, sofern protokolliert, MailItemsAccessed für die gelesenen Nachrichten.
Microsoft empfiehlt, bei der ersten Suche im Audit keine Aktivität zu filtern, sondern nur den Zeitraum ab kurz vor der ersten Auffälligkeit zu setzen und alles anzusehen, was das Konto getan hat. Aus der Nachrichtenablaufverfolgung kommt die Liste der Empfänger, denen der Angreifer geschrieben hat. Exportiere beides, bevor du irgendetwas löschst.
Was der Angreifer hinterlassen kann
Ein Angreifer, der weiß, dass er entdeckt werden könnte, legt mehrere Rückwege. Die bekanntesten sind Posteingangsregeln und Postfachweiterleitungen. Weniger beachtet werden Stellvertreterberechtigungen auf dem Postfach, die ein zweites Konto mitlesen lassen, registrierte Geräte, die als vertrauenswürdig gelten, und OAuth-Anwendungen mit Zustimmung, die eigene Tokens halten. Bei administrativen Konten kommen neue Rollenzuweisungen, neue Dienstprinzipale mit Anmeldeinformationen und Änderungen an Conditional-Access-Richtlinien dazu.
Deshalb reicht es nicht, das betroffene Konto zu bereinigen. Prüfe, ob von den fremden IP-Adressen aus weitere Konten angemeldet wurden, ob in diesem Zeitraum neue Anwendungen im Mandanten registriert oder Rollen vergeben wurden und ob Conditional-Access-Richtlinien geändert wurden. Ein Angreifer mit einem Konto der Buchhaltung sucht nach dem Weg zur globalen Administration; ob er ihn gefunden hat, entscheidet darüber, ob ihr einen Vorfall habt oder einen kompromittierten Mandanten.
Meldepflicht und Kommunikation
Ein Postfach enthält Namen, Adressen, Verträge, oft Gesundheitsdaten aus Krankmeldungen und Gehaltsdaten aus der Personalabteilung. Hat ein Angreifer es gelesen oder weitergeleitet, ist das eine Verletzung des Schutzes personenbezogener Daten. Art. 33 DSGVO verlangt binnen 72 Stunden nach Bekanntwerden eine Meldung an die Aufsichtsbehörde, wenn ein Risiko für die Betroffenen besteht, und Art. 34 bei hohem Risiko die Information der Betroffenen. Ob ein Risiko besteht, lässt sich nur beantworten, wenn ihr wisst, was gelesen wurde; die Audit-Spuren aus dem Abschnitt davor sind dafür die Grundlage. Dokumentiere die Bewertung auch dann, wenn ihr euch gegen eine Meldung entscheidet, denn Art. 33 Abs. 5 verlangt genau das.
Kommunikation nach außen gehört in dieselben 72 Stunden. Empfänger der Phishing-Mails aus eurem Konto müssen wissen, dass sie nicht von euch stammen, damit niemand auf eine gefälschte Bankverbindung überweist. Lieferanten, mit denen der Angreifer korrespondiert hat, brauchen einen Anruf, keine Mail. Für NIS2-Einrichtungen kommt die Prüfung nach § 32 BSIG dazu, ob ein erheblicher Sicherheitsvorfall vorliegt.
Wann ein externer Dienstleister dazugehört
Ein einzelnes Nutzerkonto mit Posteingangsregel und Weiterleitung lässt sich mit dem Runbook dieser Seite in zwei Stunden bereinigen. Die Grenze ist erreicht, wenn ein Konto mit administrativen Rollen betroffen ist oder wenn mehrere Konten von denselben Adressen aus angemeldet wurden. Sie ist auch erreicht, wenn im Mandanten neue Anwendungen oder Richtlinien aufgetaucht sind oder wenn der Angreifer Zugriff auf SharePoint und OneDrive hatte und Daten in größerem Umfang heruntergeladen haben könnte. Dann geht es nicht mehr um ein Postfach, sondern um den Mandanten, und die Frage lautet, ob ihr ihm noch vertrauen könnt.
In diesem Fall gehören Beweissicherung und Analyse in die Hände eines Incident-Response-Dienstleisters, am besten eines, mit dem vorher ein Rahmenvertrag besteht. Eure Aufgabe bleibt, die Protokolle zu sichern, nichts zu löschen, die Zeitachse zu führen und die Entscheidungen zur Meldung zu treffen.
Dazu passende Kurse
Wenn die Untersuchung bei euch bisher an der Frage scheitert, wo welche Spur liegt, findest du bei cmt Microsoft-Security-Kurse zu Entra ID, Defender XDR und Purview für Admins.
Weil die Reihenfolge der Sofortmaßnahmen geübt sein muss, bevor sie gebraucht wird, gehören Incident-Response-Kurse, die mit echten Anmeldeprotokollen arbeiten zur Vorbereitung jedes Admin-Teams.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- SC-200 Training: Microsoft Security Operations Analyst (SC-200T00-A)
- SC-5004 – Verteidigung gegen Cyberbedrohungen mit Microsoft Defender XDR
- Microsoft 365 Security & Compliance
- Microsoft Defender for Identity - Erkennen von Cyberangriffen
Weitere Kurse aus diesem Bereich
- SC-5001 – Konfigurieren von SIEM-Sicherheitsoperationen mit Microsoft Sentinel
- SC-5003: Implementierung von Informationsschutz und Datenverlustprävention mit Microsoft Purview
- SC-300 Training: Microsoft Identity and Access Administrator (SC-300T00-A)
- SC-100 Training: Microsoft Cybersecurity Architect (SC-100T00)
- SC-5002: Azure-Dienste und Workloads mit Microsoft Defender für Cloud absichern, unter Einhaltung regulatorischer Compliance-Kontrollen
- SC-5007 Implementieren von Datenaufbewahrung, eDiscovery und Kommunikationscompliance in Microsoft Purview
- Digitale Forensik für Microsoft Windows
- SC-5006: Einstieg in Microsoft Copilot für Sicherheit
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Soll der betroffene Nutzer sein Passwort einfach selbst ändern?
Reicht ein Passwortwechsel, wenn MFA aktiv war?
Wie weit zurück können wir Anmeldungen und Aktionen nachvollziehen?
Woran erkennen wir in den Protokollen eine Adversary-in-the-Middle-Attacke?
Müssen wir den Vorfall der Datenschutzaufsicht melden?
Wie verhindern wir, dass es in drei Monaten wieder passiert?
Passt thematisch dazu
Am wirksamsten gegen die Fälle dieser Seite ist eine Vorgabe: bedingten Zugriff in Microsoft 365 so einrichten, dass gestohlene Tokens nichts mehr wert sind, mit Gerätekonformität und Phishing-resistenter MFA als Bedingung.
Die Kontoübernahme ist ein Vorfall wie jeder andere; die Phasen des Incident Managements von der Erkennung bis zur Nachbesprechung erklärt das Glossar, damit die Zeitachse und die Rollen vom ersten Anruf an stimmen.
Ob aus dem gelesenen Postfach eine Meldung an die Aufsichtsbehörde, an das BSI oder an beide folgt, zeigt der Überblick dazu, wann DSGVO und NIS2 denselben Vorfall unterschiedlich bewerten.
Quellen
- Microsoft Learn, Respond to a compromised email account in Microsoft 365
- Microsoft Learn, Microsoft Entra data retention (Aufbewahrung der Anmelde- und Auditprotokolle je Lizenz)
- Microsoft Learn, Manage audit log retention policies in Microsoft Purview (180 Tage Standard, ein Jahr Premium)
- Microsoft Graph, user: revokeSignInSessions
- Microsoft Learn, Continuous access evaluation in Microsoft Entra
- dsgvo-gesetz.de, Art. 33 DSGVO Meldung von Verletzungen des Schutzes personenbezogener Daten an die Aufsichtsbehörde
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Eine Kontoübernahme einmal im eigenen Mandanten nachstellen
In den Microsoft-Security-Kursen bei cmt arbeitest du mit Entra-Anmeldeprotokollen, Purview-Audit und Defender XDR an einem vorbereiteten Vorfall, widerrufst Sitzungen, findest versteckte Regeln und übst die Bewertung der Meldepflicht, mit Trainern, die solche Fälle in Kundenmandanten bearbeitet haben.
Verwandte Themen
- Phishing-Mail geöffnet: was in den ersten 30 Minuten zählt
- Phishing-resistente MFA: wie die Faktoren funktionieren und welche standhalten
- SIEM oder XDR: was dein Team wirklich braucht, um Angriffe zu sehen
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat