
Post-Quanten-Kryptografie: Fristen, Inventar und die Reihenfolge der Systeme
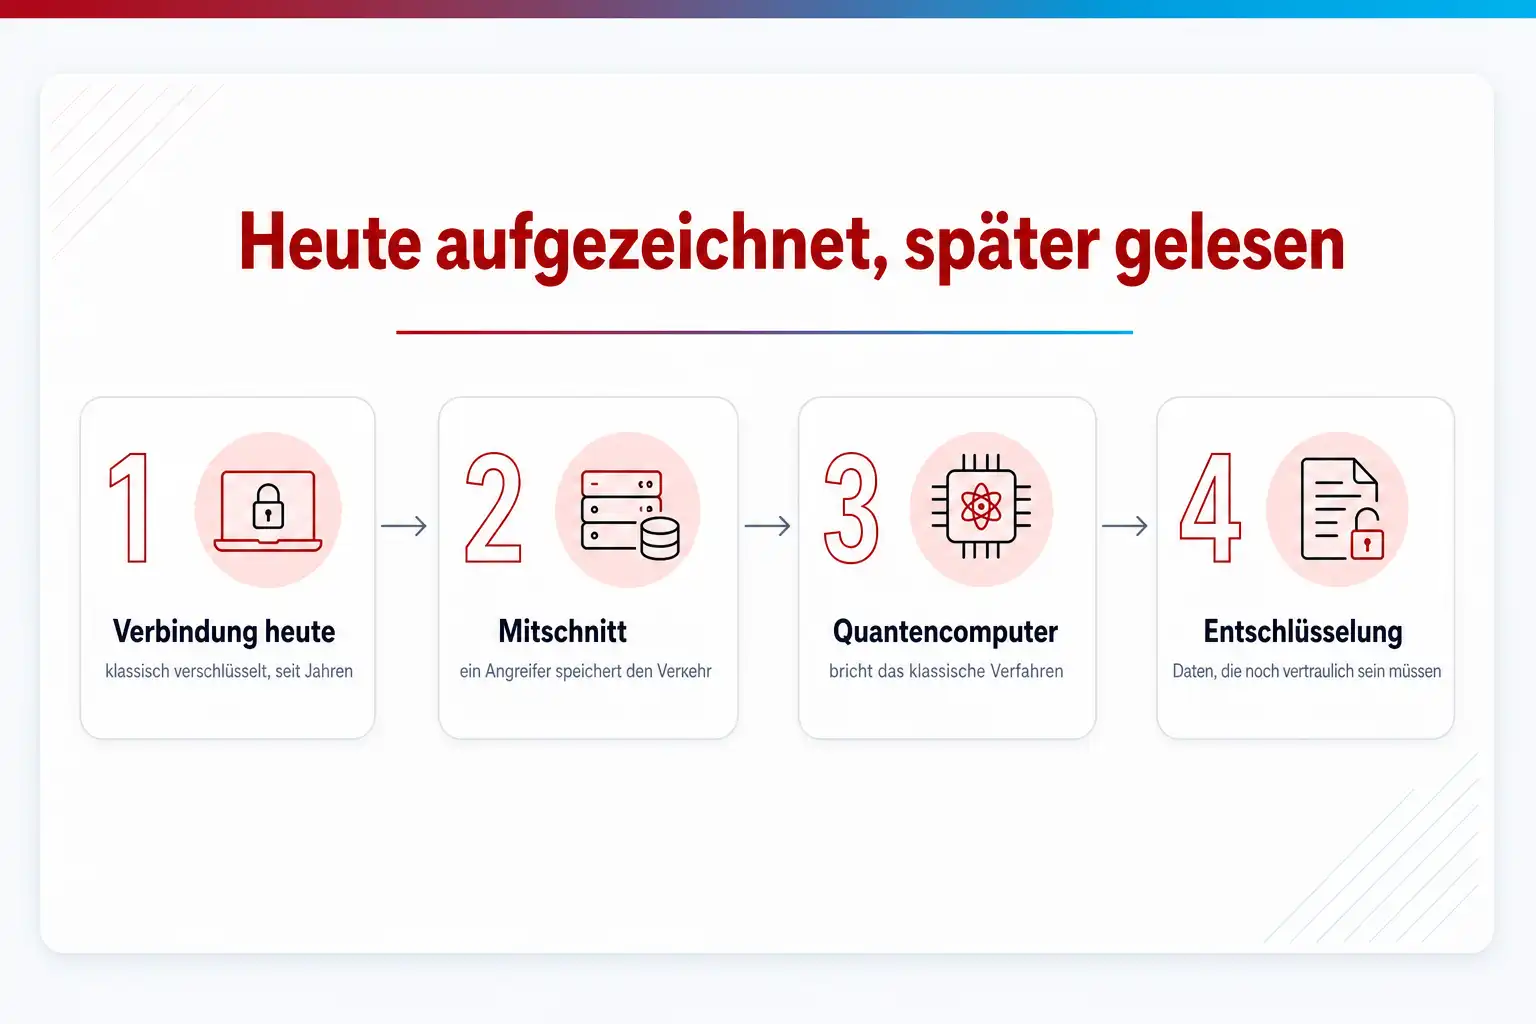
Was heute über eine klassisch verschlüsselte Leitung geht, lässt sich mitschneiden und später entschlüsseln. Deshalb zählt das Datum der Umstellung schon jetzt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
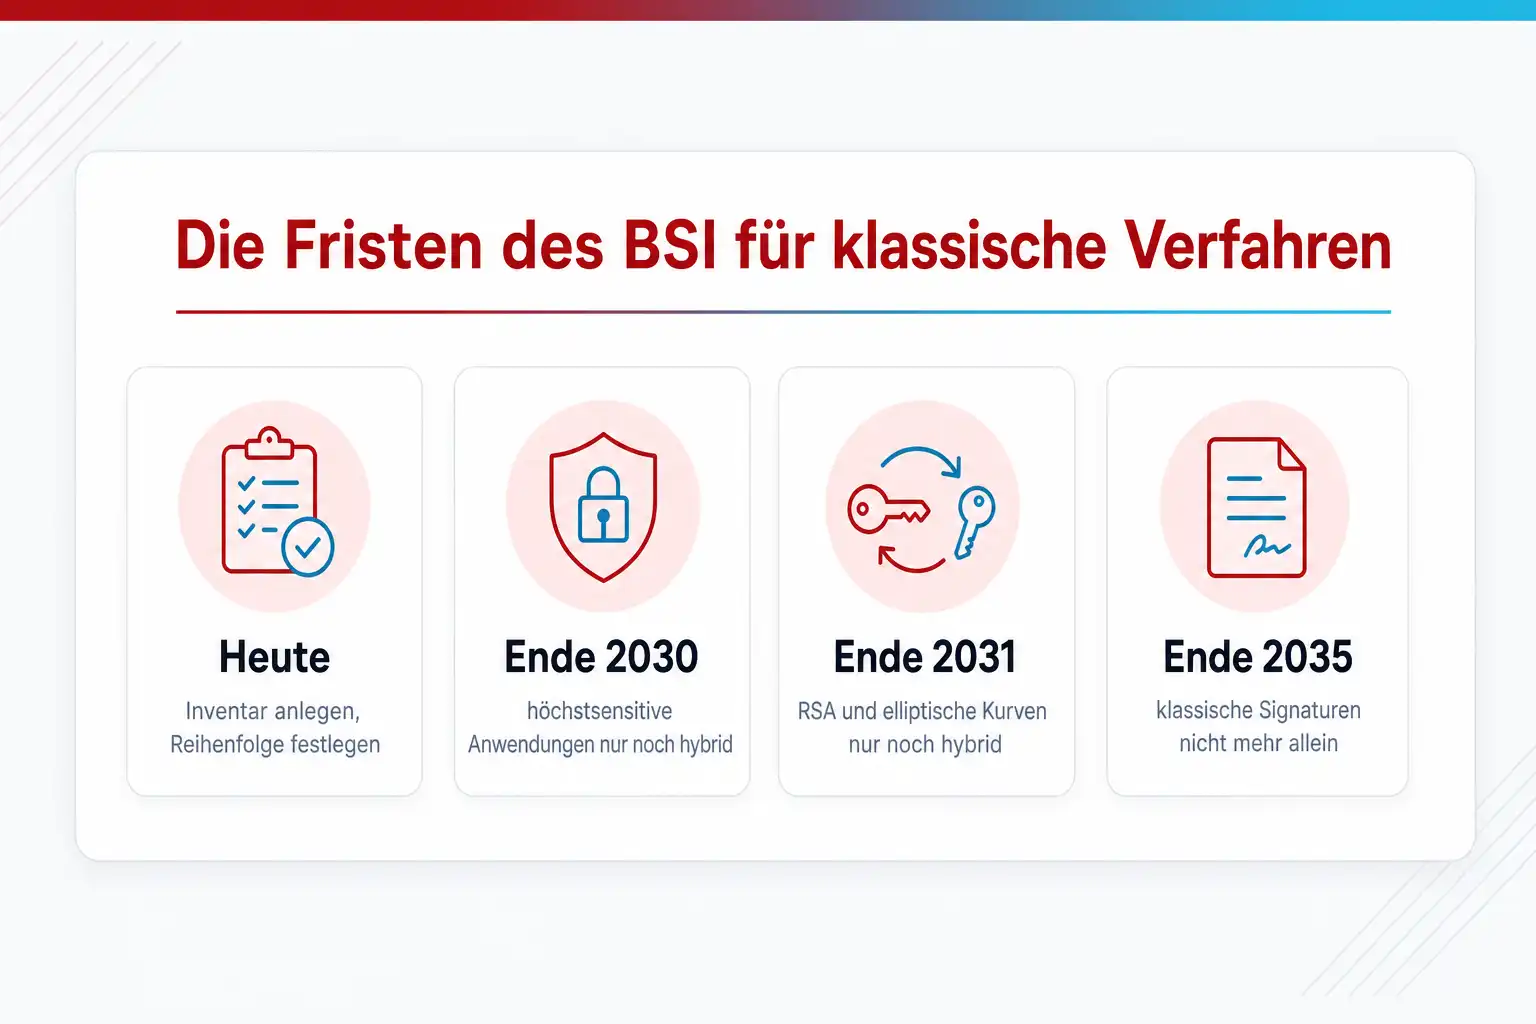
Das BSI empfiehlt seit Februar 2026, klassische asymmetrische Verschlüsselungsverfahren wie RSA und elliptische Kurven ab Ende 2031 nur noch hybrid mit Post-Quanten-Kryptografie einzusetzen, für höchstsensitive Anwendungen bereits ab Ende 2030. Für klassische Signaturverfahren ist derselbe Schritt bis Ende 2035 geplant. Die Umstellung ist kein Produkttausch, sondern ein Programm über mehrere Jahre, das mit einem Inventar aller kryptografischen Verfahren beginnt und bei TLS, VPN, SSH und der eigenen PKI zuerst ansetzt. Wer Budget, Reihenfolge und Herstellerforderungen jetzt festlegt, kommt ohne Hast durch die Fristen.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Niemand im Haus weiß, wo überall Kryptografie steckt
Die Ausgangslage ist in den meisten Häusern dieselbe: Es gibt eine Liste der öffentlichen TLS-Zertifikate, weil die auslaufen und Alarm machen. Es gibt keine Liste der Verfahren dahinter. Welcher Schlüsselaustausch im VPN-Konzentrator konfiguriert ist, welche Kurve die interne Zertifizierungsstelle nutzt, womit die Firmware der Steuerungen signiert ist, welche Bibliothek in der eigenen Anwendung Signaturen prüft: Das weiß im Einzelfall jemand, im Ganzen niemand. Ohne dieses Bild lässt sich weder ein Zeitplan aufstellen noch ein Budget begründen.
Der Preis des Abwartens ist unsichtbar, und genau das macht ihn gefährlich. Ein Angreifer, der heute verschlüsselten Verkehr aufzeichnet, kann ihn in dem Moment lesen, in dem ein ausreichend großer Quantencomputer verfügbar ist. Für Konstruktionsdaten, Verträge, Gesundheitsdaten oder Verschlusssachen, die in zehn Jahren noch vertraulich sein müssen, ist der Schaden also schon heute angelegt. Das BSI geht davon aus, dass ein kryptografisch relevanter Quantencomputer mit hoher Wahrscheinlichkeit in höchstens 16 Jahren realisierbar ist, und hat seine Fristen daran ausgerichtet.
Dazu kommt, dass die Umstellung nicht in der eigenen Hand liegt. Hybride Verfahren funktionieren nur, wenn beide Seiten einer Verbindung sie beherrschen: Browser und Webserver, VPN-Client und Konzentrator, Smartcard und Leser, signierende Software und prüfende Firmware. Ein Teil davon ist heute schon da, ein Teil hängt an Herstellern, die noch keine Zusage gemacht haben, und ein Teil steckt in Geräten mit zwanzig Jahren Laufzeit. Wer das Thema als reines IT-Projekt behandelt, hat am Ende die Server umgestellt und die Leitungen zu den Partnern nicht.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer im Haus was entscheidet
Die Umstellung auf Post-Quanten-Kryptografie berührt Einkauf, Architektur, Betrieb, Entwicklung und Geschäftsführung. Die folgende Aufteilung ordnet jede Frage einer Stelle zu und benennt die Falle, an der Programme dieser Art regelmäßig steckenbleiben.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Das Krypto-Inventar: Umfang, Tiefe und Pflege | Der Informationssicherheitsbeauftragte legt fest, welche Systeme erfasst werden und welche Felder je Eintrag Pflicht sind, die IT-Leitung stellt die Zeit dafür frei | Der IT-Betrieb gemeinsam mit der Architektur und den Entwicklungsteams, die ihre Bibliotheken und Protokolle beisteuern, mit einem Eigentümer je Eintrag und einem Datum der letzten Prüfung | Das Inventar besteht aus der Zertifikatsliste des Monitoring-Systems. Eingebettete Verfahren in Firmware, Backups, Code-Signierung, Datenbankverschlüsselung und den Produkten der Hersteller fehlen, und genau dort sitzen die Fälle, die nicht per Konfiguration zu lösen sind. |
| Die Reihenfolge der Systeme und die Schutzdauer der Daten | Die Geschäftsführung mit den Fachbereichen, denn nur sie können sagen, welche Daten im Jahr 2035 noch vertraulich sein müssen und welcher Vertragspartner welche Vertraulichkeit erwartet | Der Informationssicherheitsbeauftragte überführt die Schutzdauer in eine Rangfolge der Systeme und hält sie im Programmplan fest, der IT-Betrieb arbeitet sie ab | Die Reihenfolge wird nach technischer Bequemlichkeit festgelegt. Die Webserver sind schnell umgestellt, aber die Standleitung zum Entwicklungspartner, über die seit Jahren Konstruktionsdaten laufen, bleibt klassisch verschlüsselt, weil der Partner noch nicht so weit ist. |
| Herstellerzusagen, Verträge und Neubeschaffungen | Der Einkauf gemeinsam mit dem Informationssicherheitsbeauftragten, der die Anforderung formuliert und die Antworten der Hersteller fachlich bewertet | Der Einkauf nimmt die PQC-Zusage und die Krypto-Agilität in Ausschreibungen und Rahmenverträge auf, der IT-Betrieb prüft bei der Abnahme, ob das Produkt die zugesagten Verfahren tatsächlich anbietet | Geräte mit langer Laufzeit werden ohne Zusage gekauft, weil das Angebot günstiger war. Ein Netzwerkgerät oder eine Steuerung aus dem Jahr 2026 läuft in vielen Häusern bis weit nach 2035, und ohne Update-Pfad ist dann die Hardware zu tauschen. |
| Die interne PKI, Signaturen und Vertrauensanker | Die PKI-Verantwortlichen schlagen Verfahren, Laufzeiten und den Zeitpunkt für den Wechsel der Wurzel vor, der Informationssicherheitsbeauftragte gibt frei | Der IT-Betrieb baut eine zweite Hierarchie mit den neuen Verfahren in einer Testumgebung auf, prüft jeden Gerätetyp gegen den neuen Anker und verteilt ihn erst danach produktiv | Die Wurzel wird vorzeitig ersetzt, bevor alle Geräte den neuen Anker kennen. Danach scheitern Anmeldungen, Codesignaturen und Mailverschlüsselung gleichzeitig, und der Rückweg ist nur über die alte Hierarchie möglich, die eigentlich abgeschaltet werden sollte. |
| TLS, VPN und SSH im laufenden Betrieb | Der IT-Betrieb gemeinsam mit dem Netzwerkteam, entlang der Empfehlungen der TR-02102-1 und der Vorgaben des Programms zur Reihenfolge | Der IT-Betrieb aktualisiert zuerst die Softwarestände, aktiviert dann die hybride Schlüsseleinigung an Servern, Gateways und Clients und überwacht, welche Gegenstellen weiterhin klassisch verhandeln | Zwischengeschaltete Geräte wie Firewalls, Lastverteiler und Inspektionsproxys verstehen die größeren Handshake-Nachrichten nicht oder brechen die Verbindung ab. Die Umstellung wird dann zurückgenommen, statt die störende Komponente zu aktualisieren. |
| Budget, Zeitplan und Nachweis gegenüber Prüfern | Die Geschäftsführung bewilligt das Programm mit Laufzeit bis 2031 und Meilensteinen je Jahr, der Informationssicherheitsbeauftragte berichtet über den Fortschritt | Der Informationssicherheitsbeauftragte führt Inventar, Rangfolge, Herstellerzusagen und Umstellungsstand zu einem Nachweis zusammen, der im Audit und gegenüber der Aufsicht als Beleg dient | Das Thema läuft als Nebenaufgabe im IT-Betrieb ohne eigenes Budget. Dann wird umgestellt, was gerade ansteht, und zum Jahresende 2030 fehlt der Beleg, warum welches System in welcher Reihenfolge behandelt wurde. |
Das Krypto-Inventar: Umfang, Tiefe und Pflege
- Wer entscheidet
- Der Informationssicherheitsbeauftragte legt fest, welche Systeme erfasst werden und welche Felder je Eintrag Pflicht sind, die IT-Leitung stellt die Zeit dafür frei
- Wer setzt um
- Der IT-Betrieb gemeinsam mit der Architektur und den Entwicklungsteams, die ihre Bibliotheken und Protokolle beisteuern, mit einem Eigentümer je Eintrag und einem Datum der letzten Prüfung
- Stolperfalle
- Das Inventar besteht aus der Zertifikatsliste des Monitoring-Systems. Eingebettete Verfahren in Firmware, Backups, Code-Signierung, Datenbankverschlüsselung und den Produkten der Hersteller fehlen, und genau dort sitzen die Fälle, die nicht per Konfiguration zu lösen sind.
Die Reihenfolge der Systeme und die Schutzdauer der Daten
- Wer entscheidet
- Die Geschäftsführung mit den Fachbereichen, denn nur sie können sagen, welche Daten im Jahr 2035 noch vertraulich sein müssen und welcher Vertragspartner welche Vertraulichkeit erwartet
- Wer setzt um
- Der Informationssicherheitsbeauftragte überführt die Schutzdauer in eine Rangfolge der Systeme und hält sie im Programmplan fest, der IT-Betrieb arbeitet sie ab
- Stolperfalle
- Die Reihenfolge wird nach technischer Bequemlichkeit festgelegt. Die Webserver sind schnell umgestellt, aber die Standleitung zum Entwicklungspartner, über die seit Jahren Konstruktionsdaten laufen, bleibt klassisch verschlüsselt, weil der Partner noch nicht so weit ist.
Herstellerzusagen, Verträge und Neubeschaffungen
- Wer entscheidet
- Der Einkauf gemeinsam mit dem Informationssicherheitsbeauftragten, der die Anforderung formuliert und die Antworten der Hersteller fachlich bewertet
- Wer setzt um
- Der Einkauf nimmt die PQC-Zusage und die Krypto-Agilität in Ausschreibungen und Rahmenverträge auf, der IT-Betrieb prüft bei der Abnahme, ob das Produkt die zugesagten Verfahren tatsächlich anbietet
- Stolperfalle
- Geräte mit langer Laufzeit werden ohne Zusage gekauft, weil das Angebot günstiger war. Ein Netzwerkgerät oder eine Steuerung aus dem Jahr 2026 läuft in vielen Häusern bis weit nach 2035, und ohne Update-Pfad ist dann die Hardware zu tauschen.
Die interne PKI, Signaturen und Vertrauensanker
- Wer entscheidet
- Die PKI-Verantwortlichen schlagen Verfahren, Laufzeiten und den Zeitpunkt für den Wechsel der Wurzel vor, der Informationssicherheitsbeauftragte gibt frei
- Wer setzt um
- Der IT-Betrieb baut eine zweite Hierarchie mit den neuen Verfahren in einer Testumgebung auf, prüft jeden Gerätetyp gegen den neuen Anker und verteilt ihn erst danach produktiv
- Stolperfalle
- Die Wurzel wird vorzeitig ersetzt, bevor alle Geräte den neuen Anker kennen. Danach scheitern Anmeldungen, Codesignaturen und Mailverschlüsselung gleichzeitig, und der Rückweg ist nur über die alte Hierarchie möglich, die eigentlich abgeschaltet werden sollte.
TLS, VPN und SSH im laufenden Betrieb
- Wer entscheidet
- Der IT-Betrieb gemeinsam mit dem Netzwerkteam, entlang der Empfehlungen der TR-02102-1 und der Vorgaben des Programms zur Reihenfolge
- Wer setzt um
- Der IT-Betrieb aktualisiert zuerst die Softwarestände, aktiviert dann die hybride Schlüsseleinigung an Servern, Gateways und Clients und überwacht, welche Gegenstellen weiterhin klassisch verhandeln
- Stolperfalle
- Zwischengeschaltete Geräte wie Firewalls, Lastverteiler und Inspektionsproxys verstehen die größeren Handshake-Nachrichten nicht oder brechen die Verbindung ab. Die Umstellung wird dann zurückgenommen, statt die störende Komponente zu aktualisieren.
Budget, Zeitplan und Nachweis gegenüber Prüfern
- Wer entscheidet
- Die Geschäftsführung bewilligt das Programm mit Laufzeit bis 2031 und Meilensteinen je Jahr, der Informationssicherheitsbeauftragte berichtet über den Fortschritt
- Wer setzt um
- Der Informationssicherheitsbeauftragte führt Inventar, Rangfolge, Herstellerzusagen und Umstellungsstand zu einem Nachweis zusammen, der im Audit und gegenüber der Aufsicht als Beleg dient
- Stolperfalle
- Das Thema läuft als Nebenaufgabe im IT-Betrieb ohne eigenes Budget. Dann wird umgestellt, was gerade ansteht, und zum Jahresende 2030 fehlt der Beleg, warum welches System in welcher Reihenfolge behandelt wurde.
03 Was du mitnimmst
Sechs Schritte, mit denen die Umstellung ein Programm wird
Die Reihenfolge folgt dem Risiko: Zuerst wissen, was da ist, dann entscheiden, was zuerst dran ist, dann die Hersteller in die Pflicht nehmen, dann umstellen, was heute schon geht. Die schwierigen Fälle am Ende sind leichter, wenn die leichten erledigt sind.
Vom Inventar zur Umstellung
- 01 Verfahren je System erfasst
- 02 Schutzdauer der Daten bewertet
- 03 Herstellerzusagen eingeholt
- 04 TLS, SSH und VPN hybrid geschaltet
- 05 PKI und Signaturen geplant
- 06 Nachweis für Audit abgelegt
Ein Krypto-Inventar anlegen, das Verfahren zählt, nicht Zertifikate
Das Inventar erfasst je System, welches Verfahren wofür genutzt wird: Schlüsselaustausch, Verschlüsselung ruhender Daten, Signatur, Authentisierung. Dazu gehören Schlüssellänge oder Kurve, der Ort des Schlüssels, der Hersteller der Komponente und die Frage, ob sich das Verfahren per Konfiguration tauschen lässt oder fest in Hardware oder Code steckt. Die Europäische Kommission nennt in ihrem Fahrplan genau diese Bestandsaufnahme als ersten Schritt, den die Mitgliedstaaten bis Ende 2026 angestoßen haben sollen. Welche Quellen die Einträge liefern, steht weiter unten im Abschnitt zum Inventar.
Nach Schutzdauer priorisieren, nicht nach Systemalter
Die erste Frage je Datenbestand lautet: Wie lange muss das vertraulich bleiben? Alles, was über das Jahr 2030 hinaus schützenswert ist und heute über klassisch verschlüsselte Leitungen geht, steht oben auf der Liste, weil es dem Mitschneiden ausgesetzt ist. Danach kommen Signaturen mit langer Gültigkeit, etwa für Archive, Firmware und Dokumente mit Beweiswert. Kurzlebige Sitzungen zu unkritischen Diensten kommen zuletzt. Diese Reihenfolge ist eine Entscheidung des Hauses und gehört in das Programm, nicht in eine Tabelle der IT.
Hybride Verfahren dort einschalten, wo beide Seiten sie schon können
Hybrid heißt, dass ein klassisches und ein Post-Quanten-Verfahren gleichzeitig laufen und das Ergebnis nur bricht, wenn beide gebrochen werden. Das BSI empfiehlt in der TR-02102-1 in der Ausgabe 2026 für die langfristige Vertraulichkeit genau diesen Weg und nennt ML-KEM und FrodoKEM als geeignete Verfahren zur Schlüsseleinigung. Classic McEliece steht zwar noch in der Richtlinie, das BSI rät aber seit 2026 wegen deutlicher Fortschritte in der Kryptoanalyse davon ab, es für Neuentwicklungen und neue Planungen einzusetzen. OpenSSH nutzt seit Version 10.0 die hybride Schlüsseleinigung aus ML-KEM-768 und X25519 standardmäßig, aktuelle Browser und Webserver handeln für TLS 1.3 dieselbe Kombination aus. Prüfe, wo eine alte Version das bei euch noch verhindert.
Von Herstellern eine schriftliche PQC-Zusage verlangen
Für jedes Produkt im Inventar, das Kryptografie enthält und über 2030 hinaus laufen soll, braucht der Einkauf eine Aussage des Herstellers. Sie beantwortet drei Fragen: Welche Post-Quanten-Verfahren werden bis wann unterstützt, kommen sie per Update oder nur mit neuer Hardware, und was passiert mit bereits ausgestellten Schlüsseln? Das BSI hat mit Herstellern von Produkten für Verschlusssachen vereinbart, dass quantensichere Produkte spätestens ab 2030 verfügbar sind. Für den Rest des Marktes gibt es keine solche Vereinbarung, also musst du sie in euren Verträgen selbst treffen.
Die eigene PKI als eigenes Teilprojekt behandeln
Die interne Zertifizierungsstelle ist der Ort, an dem Signaturverfahren, Laufzeiten und Vertrauensketten zusammenlaufen. Eine Wurzel mit zwanzig Jahren Gültigkeit und klassischer Signatur ist bis 2035 zu ersetzen, und jedes Gerät, das ihr vertraut, muss den neuen Anker lernen. Weil die NIST-Standards für Signaturen, ML-DSA und SLH-DSA, erst seit August 2024 vorliegen und die Unterstützung in Betriebssystemen, Smartcards und HSMs ungleich verteilt ist, ist hier eine Testumgebung mit den eigenen Geräten wichtiger als jeder Zeitplan auf Papier.
Krypto-Agilität als Abnahmekriterium für alles Neue
Jede Neubeschaffung und jede Eigenentwicklung ab heute sollte Verfahren und Schlüssellängen per Konfiguration tauschen können, ohne dass Code oder Hardware angefasst werden muss. Das ist die eine Maßnahme, die sofort wirkt, nichts kostet und die Umstellung in zehn Jahren von einem Großprojekt zu einer Konfigurationsänderung macht. Nimm sie in die Beschaffungsrichtlinie und in die Architekturvorgaben für Entwicklungsteams auf, und prüfe sie bei der Abnahme.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Welche Fristen gelten und woher sie kommen
Das BSI hat am 11. Februar 2026 mit der jährlichen Aktualisierung seiner Technischen Richtlinie TR-02102 erstmals ein Ablaufdatum für klassische asymmetrische Verschlüsselungsverfahren ausgesprochen. Ab Ende 2031, für höchstsensitive Anwendungen bereits ab Ende 2030, sollen diese Verfahren nicht mehr allein eingesetzt werden, sondern nur noch in hybrider Kombination mit Post-Quanten-Kryptografie. Für klassische Signaturverfahren ist die Abkündigung der alleinigen Nutzung bis Ende 2035 geplant. Die Fristen sind Empfehlungen, aber an ihnen werden sich Prüfer, Versicherer und Auftraggeber orientieren.
Für den Schutz von Verschlusssachen hat das BSI bereits am 31. Oktober 2025 mit den Herstellern von Produkten für die Einstufung VS-NUR FÜR DEN DIENSTGEBRAUCH verbindliche Fristen vereinbart: Quantensichere Produkte sollen spätestens ab 2030 verfügbar sein. Die Begründung ist die oben genannte Einschätzung des BSI zum Zeithorizont eines kryptografisch relevanten Quantencomputers. Wer mit Behörden arbeitet oder Verschlusssachen verarbeitet, hat damit nicht nur eine Empfehlung, sondern eine Vorgabe der Auftraggeber vor sich.
Auf europäischer Ebene hat die Kommission im Juni 2025 einen koordinierten Fahrplan für den Übergang zur Post-Quanten-Kryptografie veröffentlicht, erarbeitet mit der NIS-Kooperationsgruppe. Er sieht vor, dass alle Mitgliedstaaten bis Ende 2026 mit nationalen Fahrplänen beginnen, dass Anwendungsfälle mit hohem Risiko und kritische Infrastrukturen bis Ende 2030 umgestellt sind und dass der Übergang bis Ende 2035 so weit wie möglich abgeschlossen ist. Für Betreiber, die unter das BSI-Gesetz fallen, ist das der Rahmen, an dem sich die Aufsicht orientieren wird, auch wenn der Fahrplan selbst kein Gesetz ist.
Was heute schon umstellbar ist und was hybrid bedeutet
Die Verfahren liegen vor. Das amerikanische NIST hat im August 2024 drei Standards veröffentlicht: FIPS 203 beschreibt ML-KEM für die Schlüsseleinigung, FIPS 204 ML-DSA und FIPS 205 SLH-DSA für Signaturen. Weitere Verfahren, darunter das Signaturverfahren Falcon und der Schlüsselaustausch HQC, sind noch in der Standardisierung. Das BSI nennt in der TR-02102-1 in der Ausgabe 2026 neben ML-KEM auch FrodoKEM als geeignetes Verfahren zur Schlüsseleinigung und empfiehlt, sie für die langfristige Vertraulichkeit hybrid mit klassischen Verfahren zu kombinieren. Classic McEliece, bisher ebenfalls in der Richtlinie, sollte nach einem aktuellen Hinweis des BSI für Neuentwicklungen derzeit nicht mehr verwendet werden, weil die Kryptoanalyse 2026 deutliche Fortschritte gemacht hat; ein praktischer Angriff auf die empfohlenen Parameter ist bisher nicht bekannt.
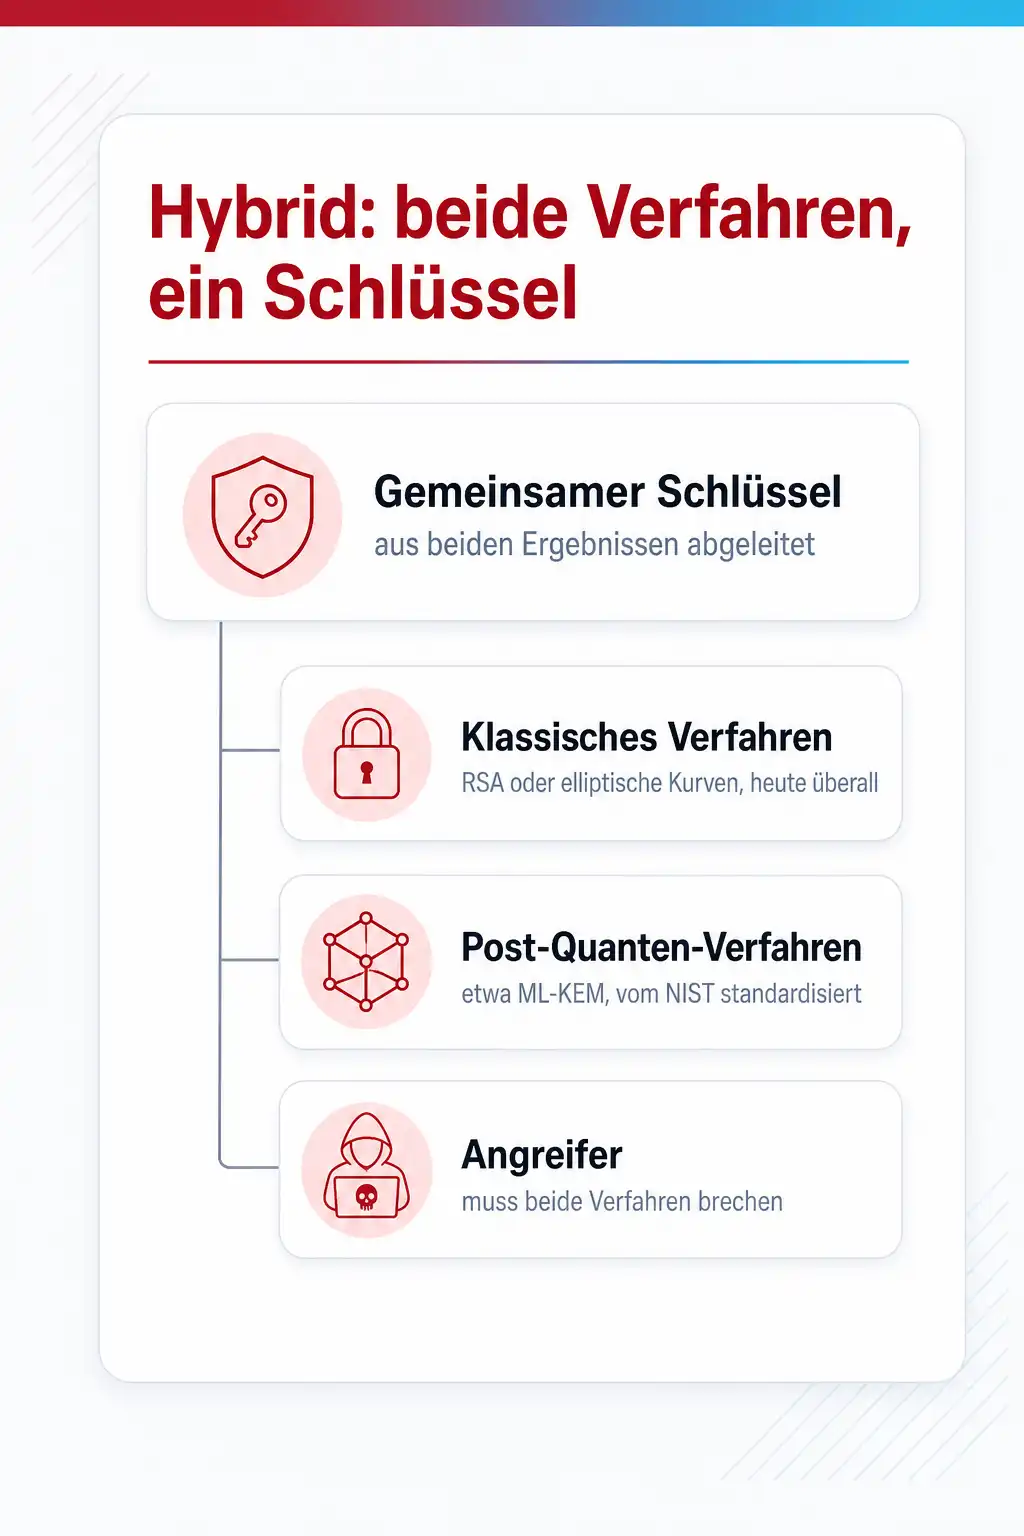
Hybrid bedeutet, dass beide Verfahren parallel laufen und der gemeinsame Schlüssel aus beiden Ergebnissen abgeleitet wird. Ein Angreifer müsste beide brechen. Das schützt vor zwei Risiken zugleich: vor dem Quantencomputer, der das klassische Verfahren bricht, und vor einer noch unentdeckten Schwäche im neuen Verfahren, das erst wenige Jahre im Einsatz ist. Der Preis sind größere Nachrichten im Verbindungsaufbau und etwas mehr Rechenzeit, was im Alltag kaum auffällt, bei alten Netzwerkgeräten mit festen Puffergrößen aber zu Verbindungsabbrüchen führen kann.
Im Betrieb ist ein Teil davon bereits Standard. OpenSSH verwendet seit Version 10.0 die hybride Schlüsseleinigung aus ML-KEM-768 und X25519 als Voreinstellung, sobald beide Seiten sie unterstützen, und warnt seit Version 10.1 ausdrücklich, wenn eine Verbindung ohne Post-Quanten-Verfahren zustande kommt. Für TLS 1.3 handeln aktuelle Browser und Webserver dieselbe Kombination aus, sofern die eingesetzte TLS-Bibliothek sie kennt. Für euch heißt das: Aktualisierte Softwarestände bringen die Umstellung an diesen Stellen mit, und die Protokolle zeigen, welche Gegenstellen noch klassisch verhandeln.
Das Inventar: Felder, Quellen und was es nicht leistet
Ein Eintrag im Krypto-Inventar beantwortet sieben Fragen. Welches System ist gemeint, und welchem Zweck dient das Verfahren dort: Schlüsselaustausch, Verschlüsselung ruhender Daten, Signatur oder Authentisierung? Welches Verfahren läuft mit welcher Schlüssellänge oder Kurve? Wo liegt der Schlüssel: in einer Datei, auf einer Smartcard, in einem HSM oder bei einem Cloud-Dienst? Wer ist Eigentümer? Wie lange müssen die geschützten Daten vertraulich bleiben? Und lässt sich das Verfahren per Konfiguration tauschen oder nur mit neuer Software oder Hardware? Die letzte Frage entscheidet über Aufwand und Reihenfolge und wird am häufigsten vergessen.
Die Quellen sind verteilt. Zertifikatsinventare und Monitoring liefern die TLS-Seite. Konfigurationsdateien von SSH-Servern, VPN-Gateways und Mailservern liefern die Protokolleinstellungen. Stücklisten der eingesetzten Software zeigen, welche Kryptobibliothek in welcher Version in eigenen und zugekauften Anwendungen steckt. Die Übersicht der Hardware-Sicherheitsmodule und Smartcards zeigt die Fälle, die nicht per Update lösbar sind. Der Einkauf kennt die Laufzeiten der Wartungsverträge. Ein Werkzeug, das all das automatisch findet, gibt es nicht; die Arbeit besteht zum größten Teil aus Gesprächen.
Das Inventar beantwortet nicht, ob ein Verfahren sicher ist, und es ersetzt keine Risikoanalyse. Es sagt dir, wo du nachsehen musst, wenn das BSI ein Verfahren abkündigt oder ein Hersteller eine Schwachstelle meldet. Und es ist die Grundlage für jede Frage eines Prüfers nach § 30 Abs. 2 Nr. 8 BSIG, der Konzepte für den Einsatz von Kryptografie verlangt. Halte es so schlank, dass es gepflegt wird: Ein Inventar mit zwanzig Feldern je Eintrag, das niemand aktualisiert, ist nach einem Jahr wertlos.
Wo es noch keine fertige Antwort gibt
Bei Signaturen ist die Lage offener als beim Schlüsselaustausch. Die neuen Verfahren erzeugen deutlich größere Signaturen und Schlüssel, was Zertifikatsketten, Smartcards mit begrenztem Speicher und Protokolle mit festen Feldgrößen vor Probleme stellt. Zudem fehlt für Signaturen die Rückfallebene: Eine Signatur, die heute mit einem klassischen Verfahren erzeugt wird, lässt sich später nicht nachträglich stärken. Für Dokumente, deren Echtheit über 2035 hinaus nachweisbar sein muss, lohnt deshalb ein Blick auf hybride Signaturen und auf Zeitstempel, die den Beweiswert über den Verfahrenswechsel hinweg tragen.
In der Betriebstechnik, bei Steuerungen, Zählern und Geräten mit langer Laufzeit, hängt alles am Hersteller. Diese Geräte haben oft weder die Rechenleistung noch den Speicher für neue Verfahren, und ihre Firmware ist mit klassischen Verfahren signiert. Hier ist die ehrliche Antwort häufig, dass das Gerät bis zum Ende seiner Laufzeit klassisch bleibt und durch Netzsegmentierung und ein quantensicheres Gateway davor geschützt wird. Das gehört als dokumentierte Ausnahme ins Programm, nicht als Lücke, die niemand anspricht.
Und schließlich ist offen, wie Prüfer und Aufsicht die Fristen auslegen werden. Die Empfehlung des BSI ist keine Rechtsnorm, der europäische Fahrplan ist eine Empfehlung an Mitgliedstaaten. Sicher ist nur, dass ein Haus mit Inventar, Rangfolge, Herstellerzusagen und dokumentiertem Fortschritt in jedem Gespräch besser dasteht als eines, das auf eine Vorgabe wartet. Für Fragen zur vertraglichen Seite, etwa zu Haftung bei abgelaufenen Verfahren, gehört ein Jurist an den Tisch.
Dazu passende Kurse
Wenn im Haus niemand sagen kann, welches Verfahren in welchem System steckt, legen Kurse zu Kryptografie, Krypto-Inventar und BSI-Sicherheitskonzepten die Grundlagen, um das Inventar aufzubauen und die Fristen einzuordnen.
Wer die Verfahren hinter ML-KEM und ML-DSA wirklich verstehen will, für den ist die Zertifizierung zum Encryption Specialist mit Blick auf Post-Quanten-Verfahren ein Weg, der über die Konfiguration hinausgeht.
04 Konkrete Kurse
Wo du genau das übst
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Müssen wir die klassischen Verfahren ab 2031 abschalten?
Ist ein Krypto-Inventar wirklich nötig, wenn wir nur Standardsoftware einsetzen?
Welche Systeme sind zuerst dran?
Was verlangen wir von Herstellern konkret?
Wie viel kostet die Umstellung?
Wer muss die Umstellung im Haus verantworten?
Passt thematisch dazu
Die PKI ist der Ort, an dem die Signaturfrist 2035 zuerst konkret wird; wie du eine interne Zertifizierungsstelle aufbaust, die den Verfahrenswechsel überlebt, steht auf der eigenen Seite dazu.
Wer seine Zertifikate per ACME ausstellt, hat beim Wechsel der Verfahren weniger Handarbeit; wie du TLS-Zertifikate mit ACME automatisch erneuern kannst, zeigt die Linux-Seite dazu.
OpenSSH bringt den hybriden Schlüsselaustausch mit, aber nur, wenn die Konfiguration ihn nicht ausschließt; wie du die sshd_config für aktuelle Schlüsseleinigungen härten kannst, steht in der SSH-Anleitung.
Quellen
- BSI, Pressemitteilung vom 11.02.2026: BSI empfiehlt Ende klassischer asymmetrischer Verschlüsselungsverfahren
- BSI, Meldung vom 31.10.2025: VS-IT, Umstellungsfristen für Post-Quanten-Kryptografie vereinbart
- BSI, Technische Richtlinie TR-02102-1 Kryptographische Verfahren: Empfehlungen und Schlüssellängen, Version 2026-01
- NIST, Post-Quantum Cryptography Project: FIPS 203, 204 und 205
- Europäische Kommission, A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography
- OpenSSH, Post-Quantum Cryptography in OpenSSH
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Verfahren, Schlüssellängen und hybride Protokolle an eigenen Systemen verstehen
In den Kryptografie- und BSI-Kursen bei cmt gehst du symmetrische und asymmetrische Verfahren, Schlüsselaustausch und Signaturen an Beispielen durch und ordnest die Fristen des BSI in ein Sicherheitskonzept nach IT-Grundschutz ein. Die Trainer kommen aus Beratung und Betrieb.
Verwandte Themen
- VPN oder Zero Trust Network Access: wofür die Appliance noch bleibt
- Phishing-resistente MFA: wie die Faktoren funktionieren und welche standhalten
- IT-Grundschutz++ oder Kompendium: wann du dein ISMS umstellst
- Kritische Sicherheitslücke veröffentlicht: Betroffenheit klären und in Stunden priorisieren