
Der Netzplan, dem man im Störfall trauen kann
Welche Inhalte auf welche Ebene gehören, wer sie verantwortet und wie Source of Truth, Change-Prozess und Config-Backups die Doku aktuell halten.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Eine brauchbare Netzwerkdokumentation beschreibt drei Ebenen: die physische mit Standorten, Racks, Geräten und Kabeln, die logische mit VLANs, Subnetzen, Routing und Zonen und die betriebliche mit Konfigurationen, Zugängen, Verträgen und Änderungen. Aktuell bleibt sie nur, wenn sie einen benannten Eigentümer hat, an einer einzigen Stelle gepflegt wird und jede Änderung am Netz erst als abgeschlossen gilt, wenn die Dokumentation nachgezogen ist. Das BSI verlangt im Baustein NET.1.1 genau das: eine vollständige, nachhaltig gepflegte Dokumentation mit Netzplan und allen Änderungen.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Drei Visio-Dateien, eine Excel-Liste und keiner weiß, welche stimmt
In vielen Häusern besteht die Netzdokumentation aus einem Netzplan vom letzten großen Umbau und einer Excel-Liste mit IP-Adressen, die drei Kollegen in drei Fassungen pflegen. Dazu kommt das Wissen eines Administrators, der seit zwölf Jahren dabei ist. Im Alltag reicht das, weil die Fragen klein sind. Im Störfall nachts, beim Ausfall des Kollegen oder im Audit reicht es nicht.
Die Kosten sind konkret. Bei einer Störung sucht jemand eine Stunde lang, an welchem Port ein Server hängt, weil der Plan einen Switch zeigt, den es nicht mehr gibt. Eine neue Firewall-Regel blockiert eine Anwendung, weil niemand wusste, dass sie über ein zweites Subnetz läuft. Ein Auditor fragt nach dem Netzplan und bekommt eine Datei von vor drei Jahren. Und bei jedem Austausch eines Geräts müssen Verträge, Lizenzen und Wartungslaufzeiten aus Mails zusammengesucht werden.
Das eigentliche Problem ist selten der Inhalt, sondern die Pflege. Dokumentation, die neben der Arbeit entsteht, veraltet ab dem ersten Tag. Sie bleibt nur aktuell, wenn klar ist, wer sie besitzt, wo die verbindliche Fassung liegt und an welcher Stelle im Arbeitsablauf sie nachgezogen wird.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer was entscheidet und wer was pflegt
Die Tabelle trennt für jeden Teil der Dokumentation die Entscheidung von der Umsetzung. Wo beides bei derselben Person liegt, fehlt die Kontrolle; wo niemand benannt ist, veraltet der Teil zuerst.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Aufbau der Dokumentation, verbindlicher Ablageort und Werkzeug | Die IT-Leitung legt auf Vorschlag des Netzwerkteams fest, welches System die Source of Truth ist und welche Inhalte dort verbindlich stehen | Das Netzwerkteam richtet das System ein, übernimmt den Bestand und legt Felder, Namenskonventionen und Rollen fest | Das neue System wird eingeführt, die alte Excel-Liste aber nicht stillgelegt. Nach drei Monaten gibt es zwei Wahrheiten, und im Zweifel glaubt jeder der Fassung, die er selbst pflegt. |
| Netzplan und logische Struktur mit Subnetzen, Zonen und Segmentierung | Der Netzwerkarchitekt oder die Leitung des Netzwerkteams, abgestimmt mit dem Informationssicherheitsbeauftragten, weil Zonen und Segmente Sicherheitsentscheidungen sind | Das Netzwerkteam pflegt Prefixe, VLANs und Zonen in der Source of Truth und erzeugt daraus die Übersichtspläne | Der Plan zeigt nur die physische Verkabelung. Welche Netze voneinander getrennt sind und über welche Firewall sie sprechen, steht nirgends, obwohl genau das im Grundschutz gefordert ist. |
| Vergabe von IP-Adressen, VLAN-IDs und Gerätenamen | Das Netzwerkteam legt den Adressplan und die Namenskonvention fest; Abweichungen genehmigt die Leitung des Teams | Wer ein Gerät anschließt oder einen Dienst einrichtet, reserviert Adresse und Namen vorher in der Source of Truth | Adressen werden erst vergeben und dann eingetragen. Doppelte Adressen und Lücken in der Liste sind die Folge, und die Liste verliert ihren Wert als Auskunft. |
| Pflege nach Änderungen am Netz | Der Change-Manager oder das Change-Gremium verlangt in jedem Change die Angabe, welche Dokumentationsteile betroffen sind | Die Person, die den Change umsetzt, aktualisiert die Dokumentation vor dem Abschluss; ein zweites Teammitglied prüft das beim Review | Notfalländerungen nachts werden nie nachdokumentiert. Ein fester Termin am nächsten Arbeitstag für alle Notfall-Changes schließt diese Lücke. |
| Sicherung und Versionierung der Gerätekonfigurationen | Die IT-Leitung legt Häufigkeit, Aufbewahrung und Ablageort fest, abgestimmt mit dem Datensicherungskonzept | Das Netzwerkteam automatisiert die Sicherung, prüft wöchentlich, ob alle Geräte erfasst sind, und testet die Wiederherstellung | Die Sicherung läuft, aber neue Geräte werden nie aufgenommen. Ein Abgleich der gesicherten Geräte mit dem Bestand in der Source of Truth deckt das auf. |
| Verträge, Wartung, Lizenzen und Lebenszyklus der Komponenten | Die IT-Leitung zusammen mit dem Einkauf entscheidet über Verlängerung und Ersatz | Das Netzwerkteam trägt Vertragsnummern, Laufzeiten und Support-Enddaten je Gerät und Leitung ein und meldet anstehende Termine | Wartungsverträge laufen still aus, und im Störfall gibt es keinen Ersatz über Nacht. Ein Bericht über Verträge, die in den nächsten 180 Tagen enden, gehört in jede Quartalsrunde. |
| Regelmäßige Prüfung der Dokumentation gegen das reale Netz | Der Informationssicherheitsbeauftragte oder die interne Revision legt den Prüfrhythmus fest | Das Netzwerkteam vergleicht die Source of Truth automatisiert mit den Gerätedaten, etwa Seriennummern, Interfaces und LLDP-Nachbarn, und dokumentiert Abweichungen | Die Prüfung erfolgt durch dieselben Personen, die pflegen, und nur durch Augenschein. Ohne automatischen Abgleich fallen Abweichungen erst bei der nächsten Störung auf. |
Aufbau der Dokumentation, verbindlicher Ablageort und Werkzeug
- Wer entscheidet
- Die IT-Leitung legt auf Vorschlag des Netzwerkteams fest, welches System die Source of Truth ist und welche Inhalte dort verbindlich stehen
- Wer setzt um
- Das Netzwerkteam richtet das System ein, übernimmt den Bestand und legt Felder, Namenskonventionen und Rollen fest
- Stolperfalle
- Das neue System wird eingeführt, die alte Excel-Liste aber nicht stillgelegt. Nach drei Monaten gibt es zwei Wahrheiten, und im Zweifel glaubt jeder der Fassung, die er selbst pflegt.
Netzplan und logische Struktur mit Subnetzen, Zonen und Segmentierung
- Wer entscheidet
- Der Netzwerkarchitekt oder die Leitung des Netzwerkteams, abgestimmt mit dem Informationssicherheitsbeauftragten, weil Zonen und Segmente Sicherheitsentscheidungen sind
- Wer setzt um
- Das Netzwerkteam pflegt Prefixe, VLANs und Zonen in der Source of Truth und erzeugt daraus die Übersichtspläne
- Stolperfalle
- Der Plan zeigt nur die physische Verkabelung. Welche Netze voneinander getrennt sind und über welche Firewall sie sprechen, steht nirgends, obwohl genau das im Grundschutz gefordert ist.
Vergabe von IP-Adressen, VLAN-IDs und Gerätenamen
- Wer entscheidet
- Das Netzwerkteam legt den Adressplan und die Namenskonvention fest; Abweichungen genehmigt die Leitung des Teams
- Wer setzt um
- Wer ein Gerät anschließt oder einen Dienst einrichtet, reserviert Adresse und Namen vorher in der Source of Truth
- Stolperfalle
- Adressen werden erst vergeben und dann eingetragen. Doppelte Adressen und Lücken in der Liste sind die Folge, und die Liste verliert ihren Wert als Auskunft.
Pflege nach Änderungen am Netz
- Wer entscheidet
- Der Change-Manager oder das Change-Gremium verlangt in jedem Change die Angabe, welche Dokumentationsteile betroffen sind
- Wer setzt um
- Die Person, die den Change umsetzt, aktualisiert die Dokumentation vor dem Abschluss; ein zweites Teammitglied prüft das beim Review
- Stolperfalle
- Notfalländerungen nachts werden nie nachdokumentiert. Ein fester Termin am nächsten Arbeitstag für alle Notfall-Changes schließt diese Lücke.
Sicherung und Versionierung der Gerätekonfigurationen
- Wer entscheidet
- Die IT-Leitung legt Häufigkeit, Aufbewahrung und Ablageort fest, abgestimmt mit dem Datensicherungskonzept
- Wer setzt um
- Das Netzwerkteam automatisiert die Sicherung, prüft wöchentlich, ob alle Geräte erfasst sind, und testet die Wiederherstellung
- Stolperfalle
- Die Sicherung läuft, aber neue Geräte werden nie aufgenommen. Ein Abgleich der gesicherten Geräte mit dem Bestand in der Source of Truth deckt das auf.
Verträge, Wartung, Lizenzen und Lebenszyklus der Komponenten
- Wer entscheidet
- Die IT-Leitung zusammen mit dem Einkauf entscheidet über Verlängerung und Ersatz
- Wer setzt um
- Das Netzwerkteam trägt Vertragsnummern, Laufzeiten und Support-Enddaten je Gerät und Leitung ein und meldet anstehende Termine
- Stolperfalle
- Wartungsverträge laufen still aus, und im Störfall gibt es keinen Ersatz über Nacht. Ein Bericht über Verträge, die in den nächsten 180 Tagen enden, gehört in jede Quartalsrunde.
Regelmäßige Prüfung der Dokumentation gegen das reale Netz
- Wer entscheidet
- Der Informationssicherheitsbeauftragte oder die interne Revision legt den Prüfrhythmus fest
- Wer setzt um
- Das Netzwerkteam vergleicht die Source of Truth automatisiert mit den Gerätedaten, etwa Seriennummern, Interfaces und LLDP-Nachbarn, und dokumentiert Abweichungen
- Stolperfalle
- Die Prüfung erfolgt durch dieselben Personen, die pflegen, und nur durch Augenschein. Ohne automatischen Abgleich fallen Abweichungen erst bei der nächsten Störung auf.
03 Was du mitnimmst
Was eine gepflegte Netzdokumentation leistet
Ziel ist keine vollständige Beschreibung jedes Details, sondern verlässliche Antworten auf die Fragen, die im Betrieb, bei Störungen und in Prüfungen gestellt werden.
Drei Ebenen der Netzdokumentation
- 01 Physisch: Standorte, Racks, Geräte, Kabel
- 02 Logisch: VLANs, Subnetze, Routing, Zonen
- 03 Betrieb: Konfigurationen, Zugänge, Verträge
- 04 Änderungen: Change-Historie
- 05 Source of Truth als gemeinsame Basis
Antworten in Minuten statt in Stunden
Wo hängt ein Gerät, in welchem VLAN ist ein Port, welches Subnetz gehört zu welchem Standort, welche Leitung hat welcher Provider mit welcher Vertragsnummer: Diese Fragen beantwortet eine gute Dokumentation ohne Rückfrage bei einer bestimmten Person.
Eine verbindliche Quelle statt vieler Kopien
Eine Source of Truth wie NetBox hält Geräte, Kabel, Adressen und VLANs an einer Stelle. Excel-Listen und Diagramme werden daraus erzeugt oder verweisen darauf, statt parallel gepflegt zu werden.
Pflege als Teil jeder Änderung
Jeder Change nennt die Dokumentationsteile, die er berührt, und gilt erst als abgeschlossen, wenn sie aktualisiert sind. Damit wird Pflege zur Pflicht im Ablauf und nicht zum Vorsatz für ruhige Wochen.
Konfigurationen mit Historie
Automatisch gesicherte und versionierte Konfigurationen zeigen, was sich wann geändert hat, und erlauben den schnellen Rückweg. Sie sind zugleich der genaueste Teil der Dokumentation, weil sie direkt vom Gerät stammen.
Ein Audit ohne Suchaktion
Netzplan, logische Struktur, Änderungsnachweise und Backups liegen dort, wo ein Prüfer sie erwartet. Die Anforderungen aus dem IT-Grundschutz und die Dokumentationspflicht nach § 30 BSIG lassen sich so mit vorhandenen Unterlagen belegen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Drei Ebenen: physisch, logisch, Betrieb
Die Trennung in Ebenen hilft, Inhalte dem richtigen Werkzeug und der richtigen Person zuzuordnen. Die physische Ebene beantwortet die Frage, wo etwas steht und womit es verbunden ist. Die logische Ebene beschreibt, wie Verkehr fließt und welche Netze sich sehen. Die betriebliche Ebene hält fest, wie das Netz verwaltet wird und unter welchen Bedingungen.
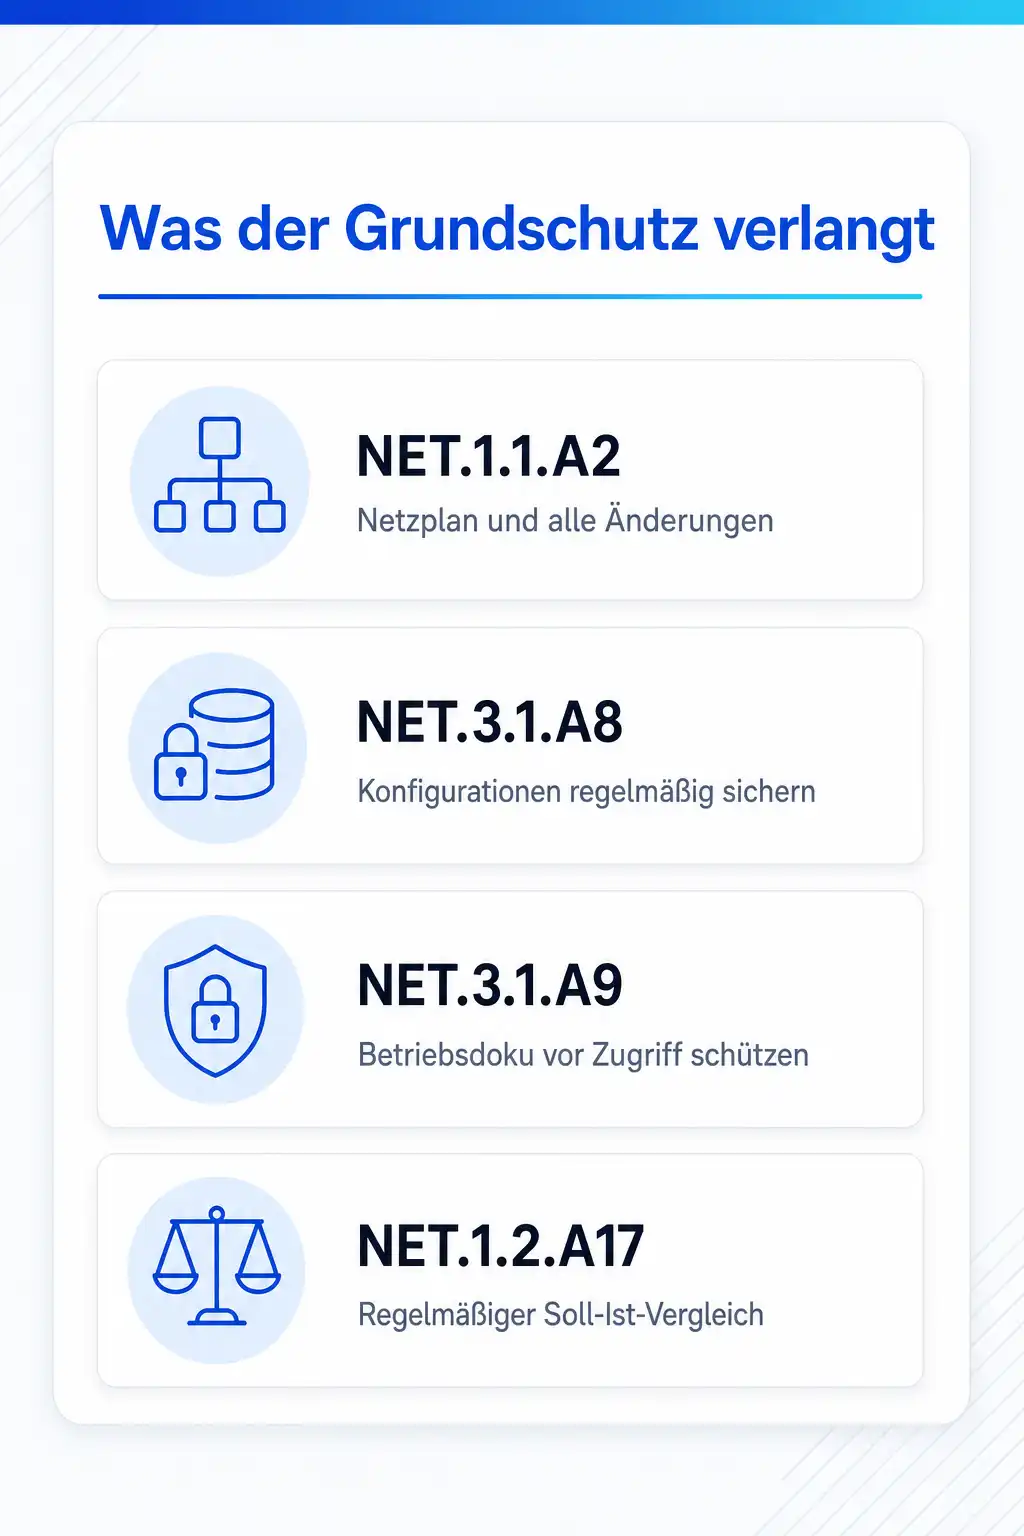
Der IT-Grundschutz trennt ähnlich. NET.1.1.A2 verlangt eine vollständige Dokumentation mit Netzplan, Ist-Aufnahme samt Netzperformance und allen Änderungen und fordert ausdrücklich, die logische Struktur mit Subnetzen, Zonierung und Segmentierung zu dokumentieren. NET.1.2.A12 ergänzt die Dokumentation der Management-Infrastruktur, also welche Komponenten mit welchen Werkzeugen verwaltet werden.
| Ebene | Inhalte | Typische Quelle |
|---|---|---|
| Physisch | Standorte, Räume, Racks mit Höheneinheiten, Geräte mit Modell und Seriennummer, Patchfelder, Kabel mit Endpunkten, Leitungen mit Provider und Leitungs-ID | Source of Truth, Begehung, Inventurdaten vom Gerät |
| Logisch | VLANs mit ID und Zweck, Subnetze und Adressvergabe, Routing und Übergänge, Zonen und Segmente, Firewall-Regelwerk, WLAN-SSIDs | Source of Truth, Adressplan, Firewall-Management |
| Betrieb | Gerätekonfigurationen, Management-Zugänge, Monitoring, Verträge und Support-Enddaten, Ansprechpartner, Notfallhandbuch | Config-Backup, Vertragsverwaltung, Wiki |
| Änderungen | Changes mit Datum, Grund, Umsetzendem und betroffenen Teilen | Ticketsystem, Versionsverwaltung der Konfigurationen |
Die erste Bestandsaufnahme: vom Gerät in die Dokumentation
Wer neu anfängt oder einen alten Bestand ablöst, beginnt nicht mit dem Zeichnen, sondern mit dem Einsammeln. Die Geräte wissen über sich selbst mehr als jede Liste: Modell, Seriennummer, Softwarestand, Interfaces mit Beschreibung und Status, VLANs und über CDP oder LLDP auch ihre direkten Nachbarn. Aus diesen Daten entsteht in wenigen Tagen ein Grundbestand, der genauer ist als ein über Jahre gepflegtes Diagramm.
Der Grundschutz verlangt in NET.1.1.A2 ausdrücklich eine initiale Ist-Aufnahme einschließlich der Netzperformance. Halte deshalb neben dem Bestand auch fest, wie stark die Uplinks und WAN-Leitungen zum Zeitpunkt der Aufnahme ausgelastet sind und welche Fehlerzähler auffallen. Diese Werte sind später die Vergleichsbasis, wenn jemand meldet, das Netz sei langsamer geworden.
Passive Komponenten wie Patchfelder und Dosen lassen sich nicht abfragen. Für sie brauchst du eine Begehung, am besten Raum für Raum mit Fotos der Beschriftung. Plane diese Arbeit als eigenes Vorhaben und nicht nebenbei, denn eine halb erfasste Verkabelung verleitet zu falschen Schlüssen. Wo die Zeit fehlt, beginne mit den Verbindungen zwischen aktiven Komponenten und ergänze die Endgeräteverkabelung schrittweise bei Umzügen und Störungen.
show version | include uptime|Software|Model|System serial
show inventory
show interfaces description
show vlan brief
show cdp neighbors detail
show lldp neighbors detail
show ip interface brief
show etherchannel summary
Pflichtinhalte und was niemand braucht
Die Pflichtinhalte ergeben sich aus den Fragen, die im Betrieb gestellt werden, und aus den Anforderungen von Prüfungen. Alles, was diese Fragen nicht beantwortet, kostet Pflegeaufwand ohne Gegenwert. Weniger, dafür aktuell, schlägt vollständig, aber veraltet.
Ein Inhalt gehört ausdrücklich nicht in die Dokumentation: Kennwörter und Schlüssel. Sie gehören in einen Passwortmanager mit Rollen und Protokoll. Der Grundschutz verlangt in NET.3.1.A9, Betriebsdokumentationen vor unbefugtem Zugriff zu schützen, und eine Doku mit Kennwörtern ist ein Angriffsziel.
-
Pflicht: ein Übersichtsplan je Standort und ein Gesamtplan mit Standortverbindungen und Übergängen ins Internet
-
Pflicht: Liste aller aktiven Komponenten mit Modell, Seriennummer, Softwarestand, Standort und Management-Adresse
-
Pflicht: VLANs und Subnetze mit Zweck, Gateway und zugehöriger Zone
-
Pflicht: Verbindungen zwischen aktiven Komponenten mit Ports, damit Uplinks und Redundanzen erkennbar sind
-
Pflicht: Leitungen und Verträge mit Provider, Leitungs-ID, Bandbreite, Laufzeit und Störungsnummer
-
Pflicht: gesicherte Konfigurationen mit Datum und Änderungshistorie
-
Verzichtbar: Screenshots von Konfigurationen, die das Backup ohnehin genauer enthält
-
Verzichtbar: handgezeichnete Pläne bis auf jeden Access Port, die bei jedem Umzug veralten
-
Tabu: Kennwörter, Pre-Shared Keys und Community-Strings im Klartext
Source of Truth statt vieler Listen
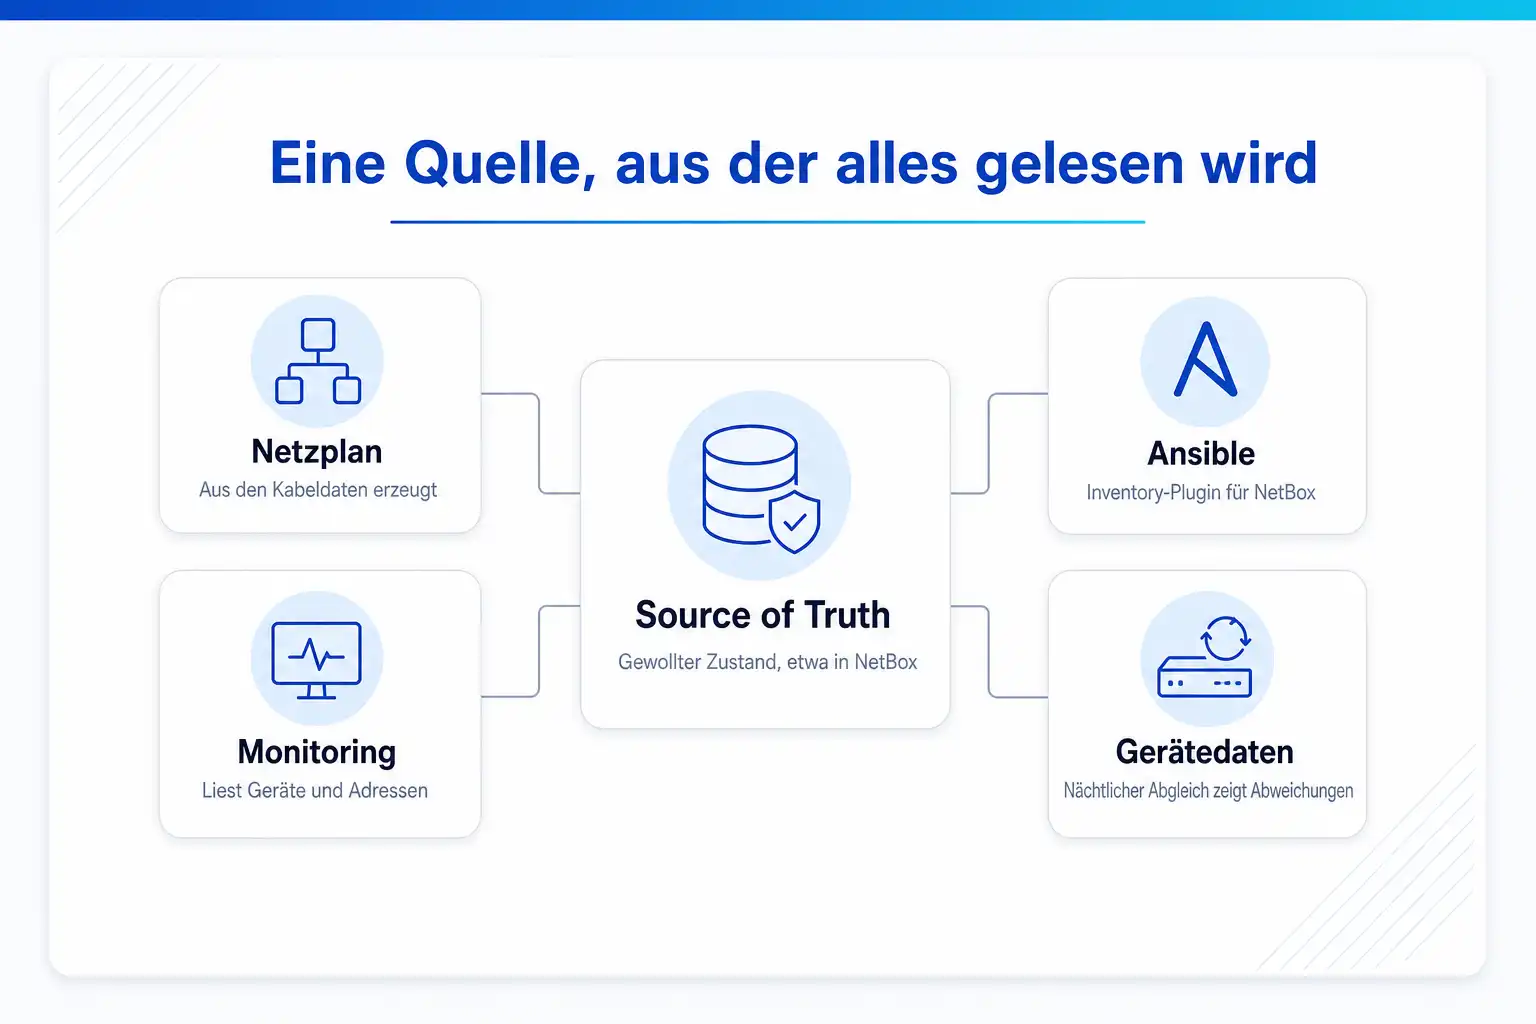
Eine Source of Truth ist die eine Stelle, an der der gewollte Zustand des Netzes steht. NetBox ist dafür im Netzwerkbereich verbreitet: Die Dokumentation beschreibt es als Werkzeug für die Modellierung und Dokumentation von Netzen, mit Datenmodellen für Standorte, Racks, Geräte, Interfaces, Kabel, Prefixe, IP-Adressen, VLANs und Leitungen. Über eine REST-API lesen andere Systeme diese Daten, statt eigene Kopien zu führen.
Diagramme und Listen werden zum Ergebnis statt zur Quelle. Ein Netzplan, der aus den Kabeldaten erzeugt wird, ist so aktuell wie die Daten. Monitoring, Automatisierung und Firewall-Management lesen Geräte und Adressen aus der Source of Truth; Ansible bringt dafür ein Inventory-Plugin für NetBox mit. Wichtig ist die Richtung: In NetBox steht der gewollte Zustand, die Geräte liefern den tatsächlichen, und ein regelmäßiger Abgleich zeigt die Abweichungen.
plugin: netbox.netbox.nb_inventory
api_endpoint: https://netbox.firma.example
validate_certs: true
config_context: false
group_by:
  - sites
  - device_roles
device_query_filters:
  - status: active
  - has_primary_ip: 'true'
# Token nicht hier eintragen, sondern als Umgebungsvariable NETBOX_TOKEN setzen
Pflege an den Change-Prozess koppeln
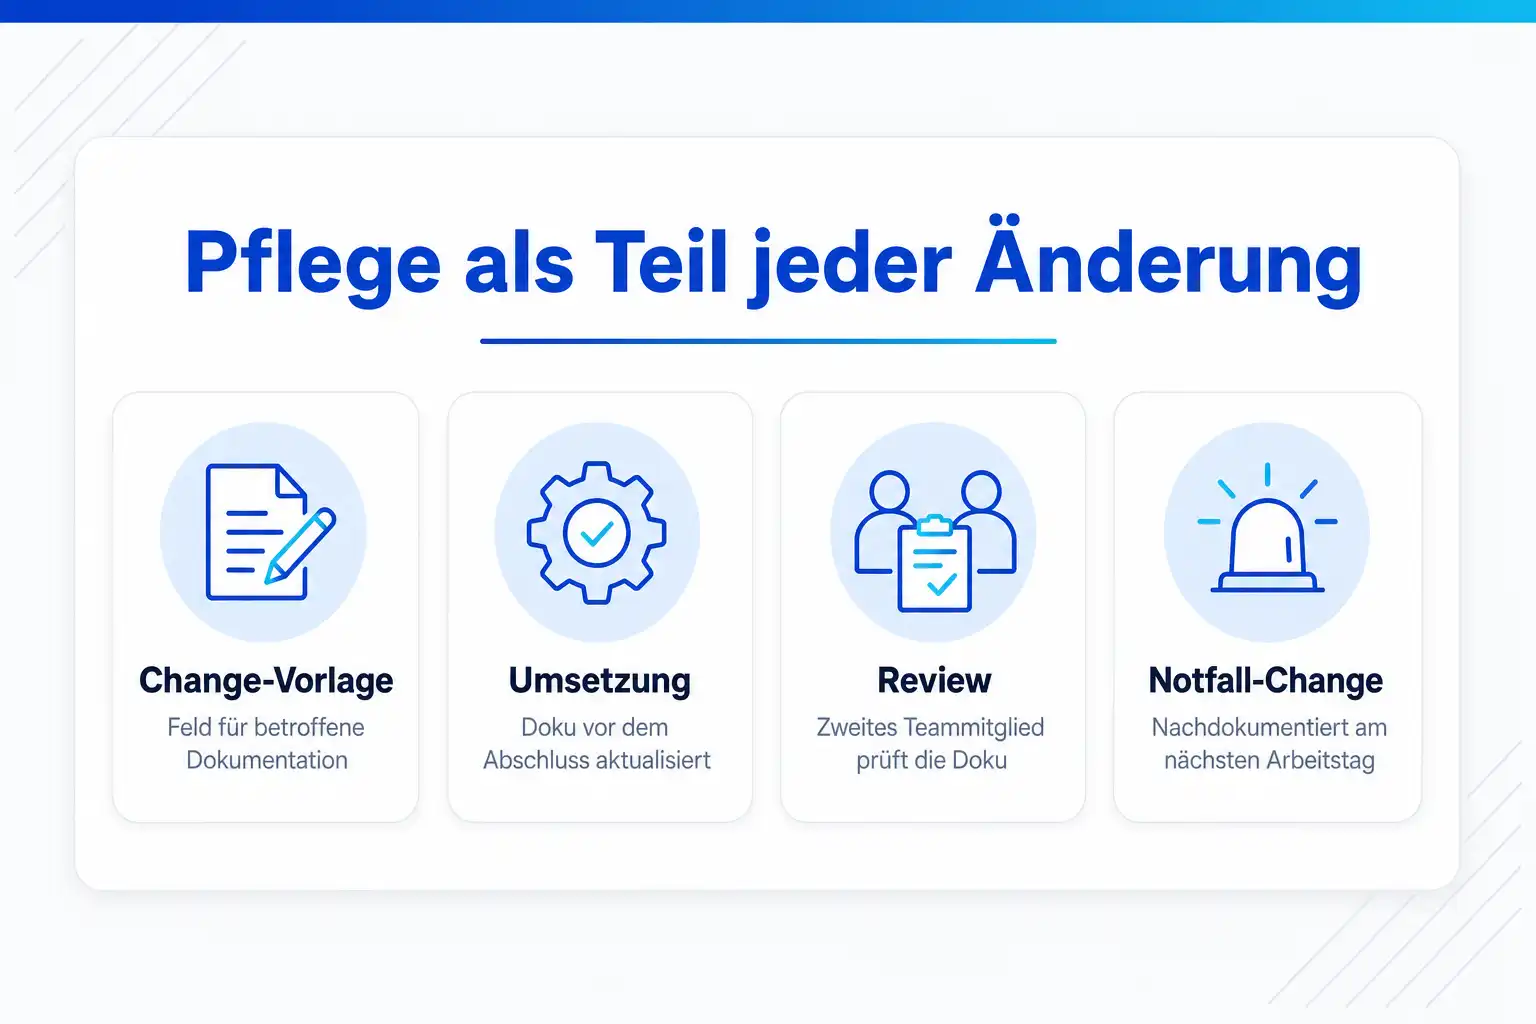
Dokumentation veraltet nicht durch Faulheit, sondern weil ihre Pflege an keiner Stelle im Ablauf vorkommt. Die wirksamste Maßnahme ist deshalb organisatorisch: Jeder Change am Netz enthält ein Feld für die betroffenen Dokumentationsteile, und der Change wird erst geschlossen, wenn sie aktualisiert sind. Der Grundschutz verlangt in NET.1.1.A2, dass alle durchgeführten Änderungen in der Dokumentation enthalten sind.
Noch besser ist, wenn die Reihenfolge sich umkehrt: Erst wird der gewollte Zustand in der Source of Truth eingetragen, dann wird er auf das Gerät gebracht, im Idealfall automatisiert. Dann kann die Dokumentation gar nicht hinter dem Netz zurückbleiben. Für Notfalländerungen gilt eine Frist zur Nachdokumentation, etwa der nächste Arbeitstag.
Der automatische Abgleich ist die Kontrolle dafür, dass der Ablauf funktioniert. Ein nächtlicher Job liest von jedem Gerät Seriennummer, Softwarestand, Interfaces mit Status und die LLDP-Nachbarn und vergleicht sie mit den Einträgen in der Source of Truth. Jede Abweichung ist entweder eine undokumentierte Änderung oder ein Fehler in der Dokumentation, und beides gehört geklärt. Für das Netzmanagement verlangt der Grundschutz in NET.1.2.A17 einen regelmäßigen Soll-Ist-Vergleich, und der Bericht des Abgleichs liefert dafür einen Teil der Belege.
-
Die Change-Vorlage bekommt das Feld „betroffene Dokumentation“.
-
Das Review des Changes prüft auch, ob die Dokumentation aktualisiert wurde.
-
Notfall-Changes landen in einer festen Liste und werden am nächsten Arbeitstag nachdokumentiert.
-
Ein automatischer Abgleich zwischen Source of Truth und Gerätedaten läuft wöchentlich und schickt einen Bericht an das Team.
Config-Backups und Versionierung
Die Konfiguration eines Geräts ist der genaueste Teil der Dokumentation, weil sie den tatsächlichen Zustand zeigt. Der Grundschutz verlangt in NET.3.1.A8, die Konfigurationsdateien von Routern und Switches regelmäßig zu sichern und so abzulegen, dass sie im Notfall erreichbar sind. NET.1.2.A24 empfiehlt, Konfigurationsdaten zentral, in einer Versionsverwaltung und in der Datensicherung vorzuhalten.
Auf Cisco IOS XE kann das Gerät selbst Archivstände anlegen. Laut Cisco muss dafür zuerst ein Pfad gesetzt sein, die Zahl der Stände liegt zwischen 1 und 14, und time-period legt das Intervall in Minuten fest. Das ersetzt keine zentrale Sicherung, ist aber die Grundlage für configure replace mit automatischem Rückweg. Zentral sichern Werkzeuge wie Ansible die Konfigurationen in ein Git-Repository; jede Änderung ist dann als Diff mit Datum sichtbar. Weil Konfigurationen Hashes und Schlüssel enthalten, braucht das Repository eine Zugriffsbeschränkung.
configure terminal
archive
 path flash:konfig
 maximum 14
 time-period 1440
end

! Archivstand sofort anlegen und Stände anzeigen
archive config
show archive
Audit-Sicht: was der Prüfer sehen will
Ein Prüfer, ob im Grundschutz-Audit, bei ISO 27001 oder in der Jahresabschlussprüfung, fragt nicht nach der Schönheit der Pläne, sondern nach Belegen. Er will sehen, dass ein aktueller Netzplan existiert, dass die logische Struktur mit Zonen und Segmenten dokumentiert ist, dass Änderungen nachvollziehbar sind und dass Konfigurationen gesichert und wiederherstellbar sind. Das Datum des letzten Stands ist dabei so wichtig wie der Inhalt.
Für Einrichtungen, die unter das BSI-Gesetz fallen, kommt § 30 BSIG hinzu: Die Einhaltung der Risikomanagementmaßnahmen ist zu dokumentieren. Zu den Maßnahmen gehören unter anderem Backup-Management und Konzepte für die Verwaltung von IKT-Systemen. Die Netzdokumentation ist dafür kein eigener Nachweis, aber eine Grundlage, auf die sich viele Nachweise stützen. Eine eigene Pflicht zu einer bestimmten Form der Netzdokumentation lässt sich daraus nicht ableiten.
| Anforderung | Quelle | Beleg |
|---|---|---|
| Vollständige Dokumentation mit Netzplan und allen Änderungen | NET.1.1.A2 (Basis) | Netzplan mit Datum, Export aus der Source of Truth, Change-Liste |
| Logische Struktur mit Subnetzen, Zonierung, Segmentierung | NET.1.1.A2 (Basis) | Liste der Zonen und Prefixe mit Zuordnung, Übersichtsplan |
| Konfigurationen regelmäßig sichern, im Notfall erreichbar | NET.3.1.A8 (Basis) | Backup-Protokoll, Git-Historie, letzter Wiederherstellungstest |
| Betriebsdokumentation, Änderungen dokumentieren, vor Zugriff schützen | NET.3.1.A9 (Basis) | Rechtekonzept für Doku und Repository, Change-Historie |
| Dokumentation der Management-Infrastruktur | NET.1.2.A12 (Standard) | Liste der Management-Werkzeuge und verwalteten Komponenten |
| Regelmäßiger Soll-Ist-Vergleich des Netzmanagements | NET.1.2.A17 (Standard) | Bericht des automatischen Abgleichs mit Abweichungen und Maßnahmen |
Dazu passende Kurse
Wer Netze dokumentiert, muss sie verstehen; die Grundlagen und die Werkzeuge dafür vermitteln die Netzwerkkurse von TCP/IP bis NetBox.
Config-Backups in Git und automatische Abgleiche sind Handwerk aus der Softwareentwicklung, das du in DevOps-Weiterbildungen zu Versionierung und Automatisierung lernst.
04 Konkrete Kurse
Wo du genau das übst
- NetBox-Schulung: IPAM, DCIM und Network Automation
- Netzwerkautomatisierung mit Python, NAPALM und Ansible
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Gibt es eine Vorlage für eine Netzwerkdokumentation?
Reicht Visio oder draw.io für den Netzplan?
Wer sollte die Netzdokumentation verantworten?
Wie oft sollten Konfigurationen gesichert werden?
Ist NetBox Pflicht für eine gute Dokumentation?
Was verlangt NIS2 an Netzdokumentation?
Passt thematisch dazu
Die Source of Truth des Netzes und die CMDB überschneiden sich; eine eigene Seite erklärt, wofür eine CMDB im IT-Service-Management gebraucht wird und wann sie verwaist.
Wie die Pflege der Dokumentation in den Ablauf von Bewertung, Freigabe und Review von Änderungen passt, zeigt der Bereich ITIL.
Die zitierten Anforderungen stammen aus dem Kompendium; einen Überblick über Bausteine und Absicherungsarten des IT-Grundschutzes gibt das Glossar.
Quellen
- BSI, IT-Grundschutz-Kompendium Edition 2023, Baustein NET.1.1 Netzarchitektur und -design
- BSI, IT-Grundschutz-Kompendium Edition 2023, Baustein NET.1.2 Netzmanagement
- BSI, IT-Grundschutz-Kompendium Edition 2023, Baustein NET.3.1 Router und Switches
- Gesetze im Internet, § 30 BSIG, Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen
- NetBox Documentation (NetBox Labs)
- Ansible Documentation, netbox.netbox.nb_inventory inventory plugin
- Cisco, System Management Configuration Guide, Cisco IOS XE 17.x: Configuration Replace and Configuration Rollback
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Vom Excel-Bestand zur Source of Truth
In der NetBox-Schulung bei cmt überträgst du einen Netzbestand in ein sauberes Datenmodell und koppelst es an Automatisierung. Unsere Trainerinnen und Trainer begleiten dich vor Ort oder Live-Online vom ersten Import bis zum automatischen Abgleich.
Verwandte Themen
- IP-Adressplan erstellen: Schema, Zuständigkeit und eine einzige Quelle der Wahrheit
- Netzwerkautomatisierung mit Ansible einführen: vom ersten Backup-Playbook zur Konfiguration aus Git
- Cisco End-of-Life: Meilensteine verstehen und den Hardware-Lebenszyklus steuern
- Netzwerk-Fehlersuche mit System: Schicht für Schicht von der Meldung zur Ursache