
Wenn Cisco das Ende ankündigt: Termine lesen und rechtzeitig erneuern
Welche Meilensteine ein End-of-Life-Bulletin nennt, was danach nicht mehr geht und wer im Haus welchen Termin im Blick behält.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Cisco kündigt das Ende eines Produkts in einem End-of-Life-Bulletin mit mehreren Meilensteinen an. Das End-of-Sale ist der letzte Bestelltag, End of SW Maintenance Releases das Ende der regulären Bugfixes. Mit dem End of Vulnerability/Security Support enden die Sicherheitskorrekturen, nach dem Last Date of Support gibt es keinerlei Support mehr. Für den Betrieb ist der Sicherheitstermin der kritische, denn danach bleiben neue Schwachstellen offen. Wer ein Inventar mit Produkt-IDs, Seriennummern und Vertragsdaten führt, die Bulletins regelmäßig abgleicht und die Erneuerung über drei Jahre budgetiert, wird von keinem Termin überrascht.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Die Switches laufen noch, aber niemand weiß, bis wann sie sicher sind
Netzwerkhardware hält lange. Ein Access-Switch, der vor zehn Jahren eingebaut wurde, leitet heute noch zuverlässig Frames weiter, und solange niemand klagt, steht er nicht auf der Liste. Das Problem ist nicht die Hardware, sondern die Software darauf: Irgendwann veröffentlicht Cisco für dieses Modell keine Sicherheitskorrekturen mehr, und jede neu bekannte Schwachstelle bleibt dauerhaft offen.
In vielen Häusern fällt das erst auf, wenn ein Prüfer, ein Versicherer oder ein Dienstleister fragt. Dann beginnt die Suche: Welche Modelle stehen wo, welche Seriennummern haben sie, welcher Wartungsvertrag gilt noch, und was steht im Bulletin? Aus einer geplanten Erneuerung wird ein Notprojekt mit Lieferzeiten, Sonderbudget und Migrationswochenenden, die niemand vorbereitet hat.
Dazu kommt, dass die Begriffe verwirren. End-of-Life, End-of-Sale und End-of-Support werden umgangssprachlich gleich benutzt, meinen aber verschiedene Termine, die Jahre auseinanderliegen können. Wer End-of-Sale für das Ende des Supports hält, erneuert zu früh und verschenkt Geld. Wer das Last Date of Support für den einzigen relevanten Termin hält, betreibt womöglich jahrelang Geräte ohne Sicherheitsupdates.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer welchen Teil des Lebenszyklus verantwortet
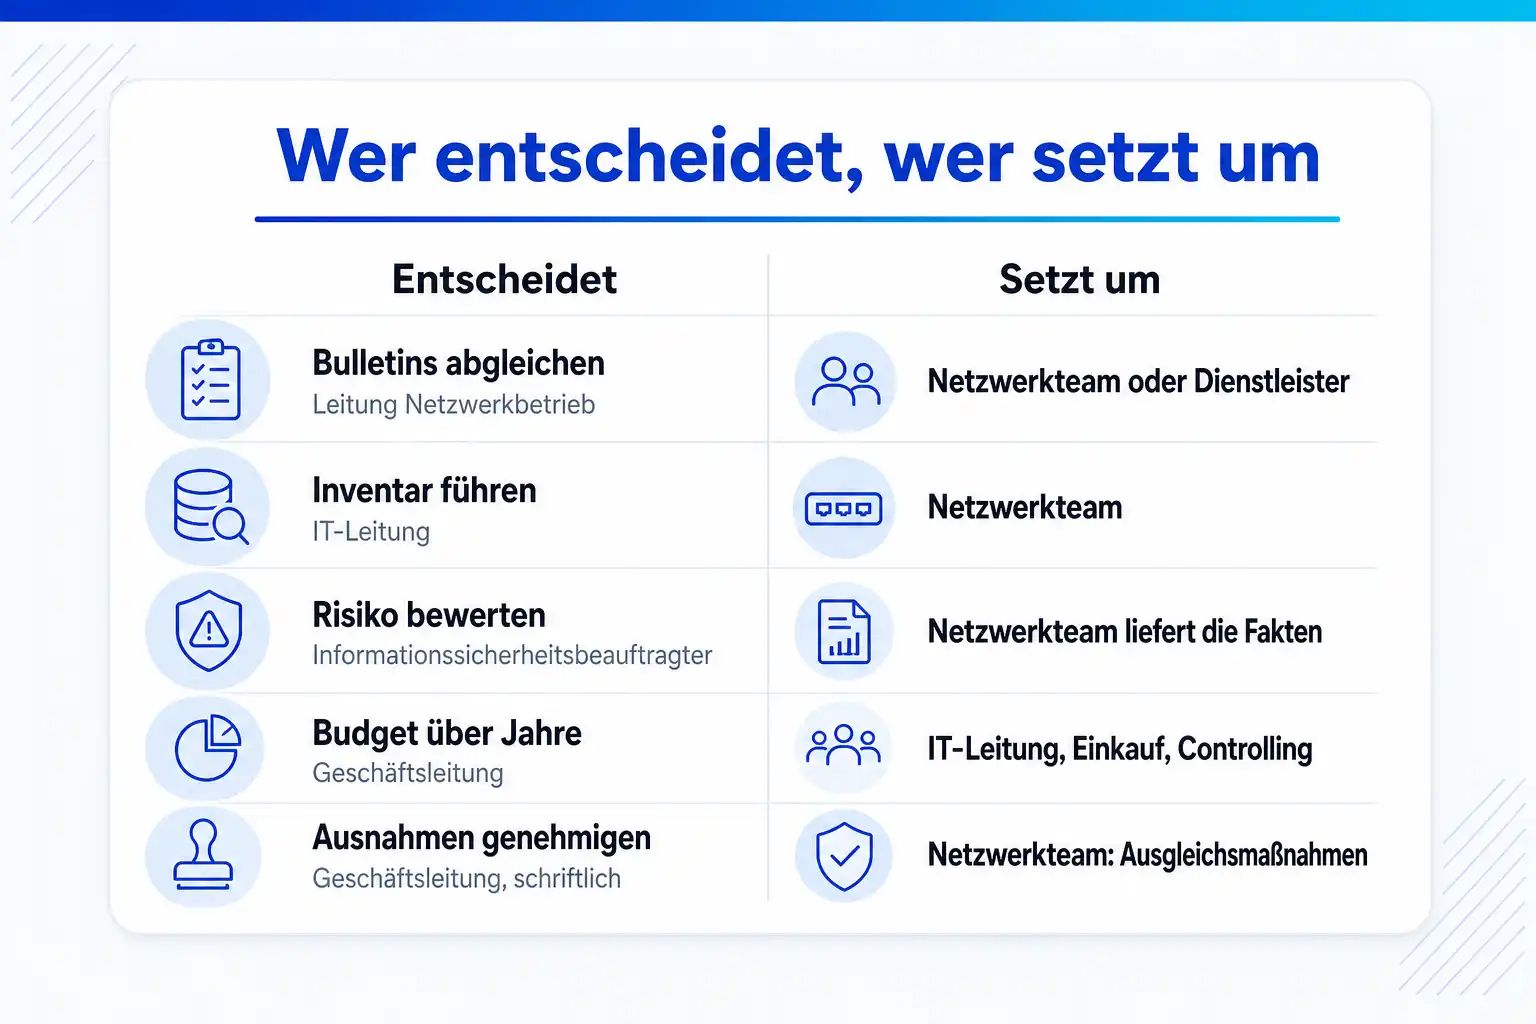
Hardware-Lebenszyklus ist keine reine Technikaufgabe. Die Tabelle trennt für jedes Thema, wer entscheidet und wer umsetzt, und nennt die Stelle, an der es in der Praxis am häufigsten hakt.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Bulletins beobachten und neue Ankündigungen den eigenen Geräten zuordnen | Die Leitung des Netzwerkbetriebs legt fest, wie oft und mit welchem Werkzeug abgeglichen wird, etwa monatlich über eine Abfrage aller Produkt-IDs | Ein benanntes Mitglied des Netzwerkteams oder der betreuende Dienstleister, der neue Bulletins gegen das Inventar prüft und betroffene Geräte meldet | Niemand ist ausdrücklich zuständig, und Ankündigungen werden nur zufällig bemerkt, etwa wenn ein Händler ein Angebot schickt. Ohne festen Takt fällt ein Bulletin erst auf, wenn der letzte Bestelltag vorbei ist. |
| Das Inventar mit Produkt-ID, Seriennummer, Standort, Softwarestand und Vertrag führen | Die IT-Leitung bestimmt das führende System, etwa NetBox, eine CMDB oder Catalyst Center, und wer Änderungen eintragen muss | Das Netzwerkteam bei jeder Inbetriebnahme, jedem Tausch und jeder Außerbetriebnahme, unterstützt durch automatische Abgleiche per Skript oder Controller | Das Inventar ist eine Tabelle vom letzten Projekt. Module, Netzteile und Transceiver fehlen, und Geräte aus Außenstellen tauchen gar nicht auf. Gerade Module haben oft eigene Bulletins mit anderen Terminen. |
| Bewerten, welches Risiko ein Gerät nach dem Ende der Sicherheitskorrekturen bedeutet | Der Informationssicherheitsbeauftragte bewertet das Risiko je Gerätegruppe nach Exposition, Funktion und Schutzbedarf | Das Netzwerkteam liefert die technischen Fakten: welche Dienste aktiv sind, ob das Gerät aus dem Internet erreichbar ist und welche Segmente dahinter liegen | Alle Geräte werden gleich behandelt. Ein Core-Switch, über den alle Server laufen, und ein Switch in einem abgeschotteten Labor haben nach dem Sicherheitstermin völlig verschiedene Risiken. |
| Budget für die Erneuerung über mehrere Jahre einplanen | Die Geschäftsleitung beschließt den Mehrjahresplan und die Budgetjahre auf Vorlage der IT-Leitung | Die IT-Leitung gemeinsam mit Einkauf und Controlling, die Stückzahlen, Lizenzen, Wartungsverträge und Projektaufwand je Jahr zusammenstellen | Es wird nur Hardware budgetiert. Lizenzen auf neuer Hardware, Wartungsverträge, Transceiver, Migrationsaufwand und gegebenenfalls externe Unterstützung fehlen, und das Projekt stockt im zweiten Jahr. |
| Wartungsverträge abschließen, verlängern oder auslaufen lassen | Die IT-Leitung entscheidet je Gerätegruppe, ob bis zum Last Date of Support verlängert wird oder ein Austausch vorher erfolgt | Der Einkauf mit dem Cisco-Partner, auf Basis der Liste betroffener Seriennummern aus dem Inventar | Der Termin End of New Service Attachment wird übersehen. Danach lässt sich ein Gerät ohne Vertrag nicht mehr neu unter Vertrag nehmen, auch wenn der Support formal noch Jahre läuft. |
| Ausnahmen genehmigen, wenn Geräte über den Sicherheitstermin hinaus laufen | Die Geschäftsleitung oder ein von ihr benanntes Gremium akzeptiert das Restrisiko schriftlich, befristet und mit Begründung | Das Netzwerkteam setzt die Ausgleichsmaßnahmen um, etwa ein abgeschottetes Management, deaktivierte Dienste und zusätzliche Überwachung | Ausnahmen werden mündlich erteilt und nie überprüft. Aus einem halben Jahr Übergang werden drei Jahre, und im Audit gibt es keinen Beleg für eine bewusste Entscheidung. |
| Migration planen und Altgeräte außer Betrieb nehmen | Die Leitung des Netzwerkbetriebs legt Reihenfolge, Wartungsfenster und Rückfallpläne fest | Das Netzwerkteam oder der Dienstleister, die Konfiguration übertragen, Ports umstecken, testen und das Inventar nachziehen | Die alte Konfiguration wird eins zu eins kopiert. Neue Plattformen bieten andere Standardwerte und Funktionen, und Altlasten wie nie genutzte VLANs oder offene Dienste wandern ungeprüft mit. |
| Konfiguration und Daten auf Altgeräten vor der Entsorgung löschen | Der Informationssicherheitsbeauftragte gibt das Löschverfahren vor | Das Netzwerkteam löscht Konfiguration, Zertifikate und Schlüssel und dokumentiert das je Seriennummer, bevor das Gerät das Haus verlässt | Geräte gehen mit Konfiguration an den Händler oder in den Elektroschrott. Darin stehen Passwort-Hashes, SNMP-Communities, VPN-Schlüssel und die Struktur des internen Netzes. |
Bulletins beobachten und neue Ankündigungen den eigenen Geräten zuordnen
- Wer entscheidet
- Die Leitung des Netzwerkbetriebs legt fest, wie oft und mit welchem Werkzeug abgeglichen wird, etwa monatlich über eine Abfrage aller Produkt-IDs
- Wer setzt um
- Ein benanntes Mitglied des Netzwerkteams oder der betreuende Dienstleister, der neue Bulletins gegen das Inventar prüft und betroffene Geräte meldet
- Stolperfalle
- Niemand ist ausdrücklich zuständig, und Ankündigungen werden nur zufällig bemerkt, etwa wenn ein Händler ein Angebot schickt. Ohne festen Takt fällt ein Bulletin erst auf, wenn der letzte Bestelltag vorbei ist.
Das Inventar mit Produkt-ID, Seriennummer, Standort, Softwarestand und Vertrag führen
- Wer entscheidet
- Die IT-Leitung bestimmt das führende System, etwa NetBox, eine CMDB oder Catalyst Center, und wer Änderungen eintragen muss
- Wer setzt um
- Das Netzwerkteam bei jeder Inbetriebnahme, jedem Tausch und jeder Außerbetriebnahme, unterstützt durch automatische Abgleiche per Skript oder Controller
- Stolperfalle
- Das Inventar ist eine Tabelle vom letzten Projekt. Module, Netzteile und Transceiver fehlen, und Geräte aus Außenstellen tauchen gar nicht auf. Gerade Module haben oft eigene Bulletins mit anderen Terminen.
Bewerten, welches Risiko ein Gerät nach dem Ende der Sicherheitskorrekturen bedeutet
- Wer entscheidet
- Der Informationssicherheitsbeauftragte bewertet das Risiko je Gerätegruppe nach Exposition, Funktion und Schutzbedarf
- Wer setzt um
- Das Netzwerkteam liefert die technischen Fakten: welche Dienste aktiv sind, ob das Gerät aus dem Internet erreichbar ist und welche Segmente dahinter liegen
- Stolperfalle
- Alle Geräte werden gleich behandelt. Ein Core-Switch, über den alle Server laufen, und ein Switch in einem abgeschotteten Labor haben nach dem Sicherheitstermin völlig verschiedene Risiken.
Budget für die Erneuerung über mehrere Jahre einplanen
- Wer entscheidet
- Die Geschäftsleitung beschließt den Mehrjahresplan und die Budgetjahre auf Vorlage der IT-Leitung
- Wer setzt um
- Die IT-Leitung gemeinsam mit Einkauf und Controlling, die Stückzahlen, Lizenzen, Wartungsverträge und Projektaufwand je Jahr zusammenstellen
- Stolperfalle
- Es wird nur Hardware budgetiert. Lizenzen auf neuer Hardware, Wartungsverträge, Transceiver, Migrationsaufwand und gegebenenfalls externe Unterstützung fehlen, und das Projekt stockt im zweiten Jahr.
Wartungsverträge abschließen, verlängern oder auslaufen lassen
- Wer entscheidet
- Die IT-Leitung entscheidet je Gerätegruppe, ob bis zum Last Date of Support verlängert wird oder ein Austausch vorher erfolgt
- Wer setzt um
- Der Einkauf mit dem Cisco-Partner, auf Basis der Liste betroffener Seriennummern aus dem Inventar
- Stolperfalle
- Der Termin End of New Service Attachment wird übersehen. Danach lässt sich ein Gerät ohne Vertrag nicht mehr neu unter Vertrag nehmen, auch wenn der Support formal noch Jahre läuft.
Ausnahmen genehmigen, wenn Geräte über den Sicherheitstermin hinaus laufen
- Wer entscheidet
- Die Geschäftsleitung oder ein von ihr benanntes Gremium akzeptiert das Restrisiko schriftlich, befristet und mit Begründung
- Wer setzt um
- Das Netzwerkteam setzt die Ausgleichsmaßnahmen um, etwa ein abgeschottetes Management, deaktivierte Dienste und zusätzliche Überwachung
- Stolperfalle
- Ausnahmen werden mündlich erteilt und nie überprüft. Aus einem halben Jahr Übergang werden drei Jahre, und im Audit gibt es keinen Beleg für eine bewusste Entscheidung.
Migration planen und Altgeräte außer Betrieb nehmen
- Wer entscheidet
- Die Leitung des Netzwerkbetriebs legt Reihenfolge, Wartungsfenster und Rückfallpläne fest
- Wer setzt um
- Das Netzwerkteam oder der Dienstleister, die Konfiguration übertragen, Ports umstecken, testen und das Inventar nachziehen
- Stolperfalle
- Die alte Konfiguration wird eins zu eins kopiert. Neue Plattformen bieten andere Standardwerte und Funktionen, und Altlasten wie nie genutzte VLANs oder offene Dienste wandern ungeprüft mit.
Konfiguration und Daten auf Altgeräten vor der Entsorgung löschen
- Wer entscheidet
- Der Informationssicherheitsbeauftragte gibt das Löschverfahren vor
- Wer setzt um
- Das Netzwerkteam löscht Konfiguration, Zertifikate und Schlüssel und dokumentiert das je Seriennummer, bevor das Gerät das Haus verlässt
- Stolperfalle
- Geräte gehen mit Konfiguration an den Händler oder in den Elektroschrott. Darin stehen Passwort-Hashes, SNMP-Communities, VPN-Schlüssel und die Struktur des internen Netzes.
03 Was du mitnimmst
Was du im Lebenszyklus steuern kannst
Die Seite verbindet die Begriffe aus Ciscos Bulletins mit den Aufgaben im eigenen Haus: wer beobachtet, wer bewertet, wer entscheidet und wer umsetzt.
Vom Bulletin bis zum Austausch
- 01 EoL-Ankündigung
- 02 End-of-Sale
- 03 End of SW Maintenance
- 04 End of Vulnerability/Security Support
- 05 Last Date of Support
- 06 Austausch abgeschlossen
Die Meilensteine eines Bulletins richtig lesen
Du kennst die neun Termine, die ein Cisco-Bulletin nennt, ihre Definitionen und was nach jedem nicht mehr möglich ist, vom letzten Bestelltag über das Ende der Fehleranalyse bis zum letzten Supporttag.
Den kritischen Termin erkennen
Du weißt, warum für den sicheren Betrieb das Ende der Sicherheitskorrekturen zählt und nicht das Ende des Verkaufs, und wie du die Termine je Modell in eine Risikobewertung übersetzt.
Zuständigkeiten klar verteilen
Die Rollentabelle zeigt, wer im Haus Bulletins beobachtet, wer das Inventar pflegt, wer Budget plant und wer über Ausnahmen entscheidet, und wo die typischen Lücken zwischen diesen Rollen liegen.
Ein Inventar aufbauen, das die Termine trägt
Du siehst, welche Daten je Gerät nötig sind, wie du sie per CLI einsammelst und in einem System wie NetBox mit den Meilensteinen verknüpfst.
Aus Terminen einen Dreijahresplan machen
Du überführst die Termine in einen Erneuerungsplan mit Budgetjahren, Lieferzeitpuffer und Migrationsfenstern, den die Geschäftsleitung beschließen kann.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Die Meilensteine und was nach jedem nicht mehr geht
Ein End-of-Life-Bulletin von Cisco nennt in einer Tabelle die Meilensteine eines Produkts mit Definition und Datum. Die Definitionen sind in allen Bulletins gleich, die Abstände zwischen den Terminen unterscheiden sich je nach Produkt. Die End-of-Life-Richtlinie von Cisco sieht vor, dass die Ankündigung in der Regel sechs Monate vor dem End-of-Sale erscheint und dass Hardware ab dem End-of-Sale im Regelfall fünf Jahre lang Support erhält.
Für die Planung zählen vier Termine besonders. Nach dem End-of-Sale kannst du keine identischen Ersatzgeräte mehr bestellen. Nach dem End of SW Maintenance Releases kommen keine regulären Fehlerkorrekturen mehr, nach dem End of Vulnerability/Security Support keine Sicherheitskorrekturen. Nach dem Last Date of Support gibt es weder TAC-Unterstützung noch Ersatzteile.
Die übrigen Termine betreffen Verträge und Logistik. Nach dem Last Ship Date wird nicht mehr ausgeliefert, und nach dem End of Routine Failure Analysis untersucht Cisco ausgefallene Geräte nicht mehr auf die Ursache. Nach dem End of New Service Attachment kannst du Geräte ohne Vertrag nicht mehr neu absichern. Nach dem End of Service Contract Renewal lässt sich ein bestehender Vertrag nicht mehr verlängern.
| Meilenstein | Was danach nicht mehr geht |
|---|---|
| End-of-Life Announcement Date | Nichts, ab hier läuft die Planung |
| End-of-Sale Date | Bestellung über Cisco-Vertriebswege |
| Last Ship Date | Auslieferung bereits bestellter Geräte |
| End of SW Maintenance Releases | Reguläre Software-Releases und Bugfixes |
| End of Vulnerability/Security Support | Geplante Releases oder Korrekturen für Sicherheitslücken |
| End of Routine Failure Analysis | Ursachenanalyse ausgefallener Hardware |
| End of New Service Attachment | Gerät neu unter Wartungsvertrag nehmen |
| End of Service Contract Renewal | Bestehenden Wartungsvertrag verlängern |
| Last Date of Support | Jeglicher Support, das Produkt ist obsolet |
Ein Beispiel: die Catalyst-2960-X-Familie
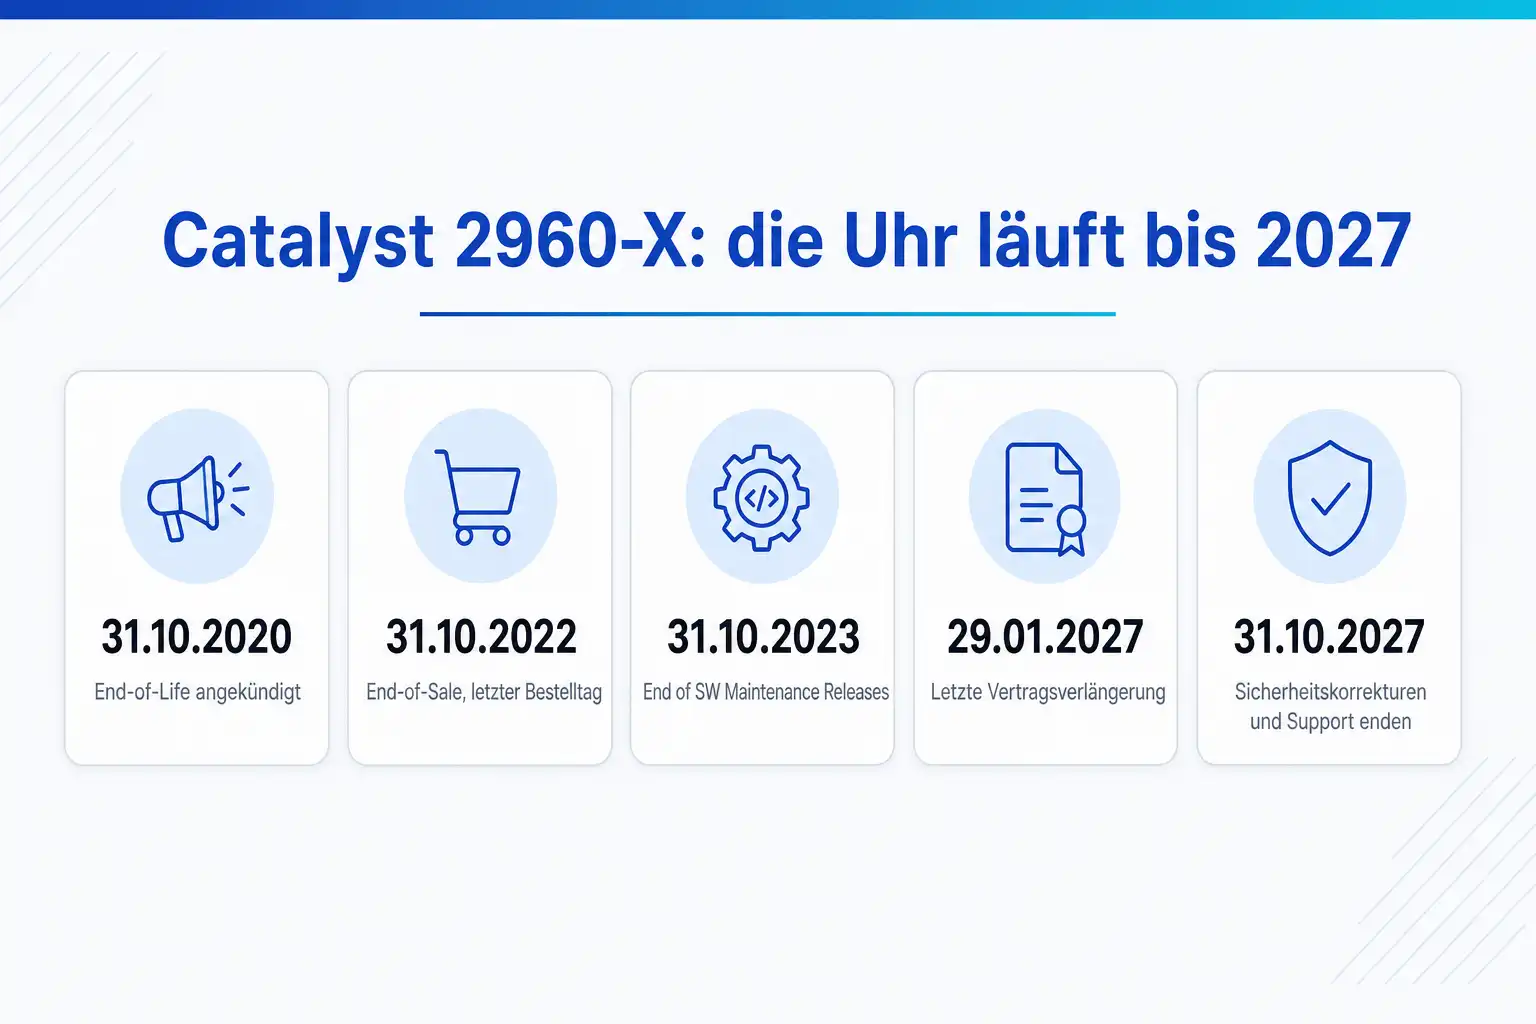
Die Catalyst-2960-X-Switches stehen in vielen Etagenverteilern. Cisco hat ihr Ende im Bulletin EOL13603 am 31. Oktober 2020 angekündigt. Der letzte Bestelltag war der 31. Oktober 2022, reguläre Software-Wartung und routinemäßige Fehleranalyse endeten am 31. Oktober 2023, und seit diesem Tag lassen sich Geräte ohne Vertrag auch nicht mehr neu unter Wartung nehmen.
Zwei Termine liegen noch vor uns. Bestehende Wartungsverträge können laut Bulletin nur bis zum 29. Januar 2027 verlängert werden. Sicherheitskorrekturen und jeglicher Support enden am 31. Oktober 2027, an diesem Tag fallen End of Vulnerability/Security Support und Last Date of Support zusammen. Als Nachfolger nennt das Bulletin für viele Modelle Switches der Serie Catalyst 9200L.
Für ein Haus mit 2960-X im Einsatz heißt das: Es bleibt ziemlich genau ein Jahr. Wer jetzt erst mit der Planung beginnt, muss Ausschreibung oder Bestellung, Lieferzeit, Konfiguration und Rollout in diese Zeit bekommen. Wer die Verträge noch verlängern will, um bis zum Austausch abgesichert zu sein, muss das vor Ende Januar 2027 erledigen.
| Meilenstein | Datum |
|---|---|
| End-of-Life Announcement Date | 31.10.2020 |
| End-of-Sale Date | 31.10.2022 |
| Last Ship Date | 30.01.2023 |
| End of SW Maintenance Releases | 31.10.2023 |
| End of Routine Failure Analysis | 31.10.2023 |
| End of New Service Attachment | 31.10.2023 |
| End of Service Contract Renewal | 29.01.2027 |
| End of Vulnerability/Security Support | 31.10.2027 |
| Last Date of Support | 31.10.2027 |
Warum End of Vulnerability/Security Support der kritische Termin ist
Nach dem End of SW Maintenance Releases erscheinen keine neuen Funktionen und keine Korrekturen für gewöhnliche Fehler mehr. Das ist lästig, aber beherrschbar: Ein Switch, der stabil läuft, läuft weiter. Sicherheitskorrekturen kommen laut Definition bis zum End of Vulnerability/Security Support weiter, als geplante Maintenance-Releases oder Software-Korrekturen für Sicherheitslücken.
Danach ändert sich die Lage grundsätzlich. Jede neue Schwachstelle, die in einer Cisco-Sicherheitsmeldung für diese Software-Version erscheint, bleibt für das Gerät dauerhaft offen. Bei einem Access-Switch mit Management nur aus einem abgeschotteten Netz ist das ein begrenztes Risiko. Bei einem Router am Internetübergang, einem VPN-Konzentrator oder einem Core-Switch, über den das Management aller anderen Geräte läuft, ist es ein Risiko, das kein Haus auf Dauer tragen sollte.
Für die Planung heißt das: Rechne vom Sicherheitstermin rückwärts, nicht vom End-of-Sale vorwärts. Zwischen End-of-Sale und Sicherheitstermin liegen bei der 2960-X fünf Jahre, und genau diese Zeit ist das Fenster für eine geordnete Erneuerung. Wer es nutzt, tauscht im Rahmen normaler Budgets; wer es verstreichen lässt, steht am Ende unter Zeitdruck.
Das Inventar als Grundlage
Ohne vollständiges Inventar lassen sich Bulletins nicht zuordnen. Je Gerät brauchst du die Produkt-ID, also die Bestellnummer wie WS-C2960X-48FPD-L, die Seriennummer, den Standort, die Rolle im Netz, die Software-Version und die Vertragsnummer. Module, Netzteile, Lüfter und Transceiver haben eigene Produkt-IDs und teils eigene Bulletins mit anderen Terminen; sie gehören deshalb ebenfalls ins Inventar.
Die Daten liefert das Gerät selbst. show inventory listet alle Bauteile mit Produkt-ID und Seriennummer, show version den Softwarestand und die Laufzeit. In einem Netz mit Dutzenden Geräten sammelst du das nicht von Hand, sondern per Skript, Ansible oder über einen Controller wie Catalyst Center, der ein Geräteinventar mit Softwareständen führt. Die Ergebnisse gehören in ein führendes System, etwa NetBox, wo Plattform, Seriennummer und eigene Felder für die Meilensteine je Gerätetyp gepflegt werden.
Den Abgleich mit den Bulletins machst du je Produkt-ID, nicht je Gerät. Die EoL-Suche auf cisco.com findet Bulletins nach Produktfamilie, die Cisco Support APIs bieten eine EoX-Abfrage nach Produkt-ID oder Seriennummer, die sich in einen regelmäßigen Abgleich einbauen lässt. Wichtig ist der feste Takt, etwa monatlich, und eine Person, die neue Treffer bewertet.
SW1# show inventory
NAME: c93xx Stack, DESCR: c93xx Stack
PID: C9300-48P         , VID: V02  , SN: FOC2xxxxxxx

NAME: Switch 1 - Power Supply A, DESCR: Switch 1 - Power Supply A
PID: PWR-C1-715WAC-P   , VID: V01  , SN: DCB2xxxxxxx

SW1# show version | include Version|uptime|Model Number|System Serial

! Pflichtfelder je Gerät im Inventar:
! Hostname, Standort, Rolle, PID, Seriennummer, Software-Version,
! Vertragsnummer, Vertragsende, EoS, EoSWM, EoVSS, LDoS
Ein Erneuerungsplan über drei Jahre
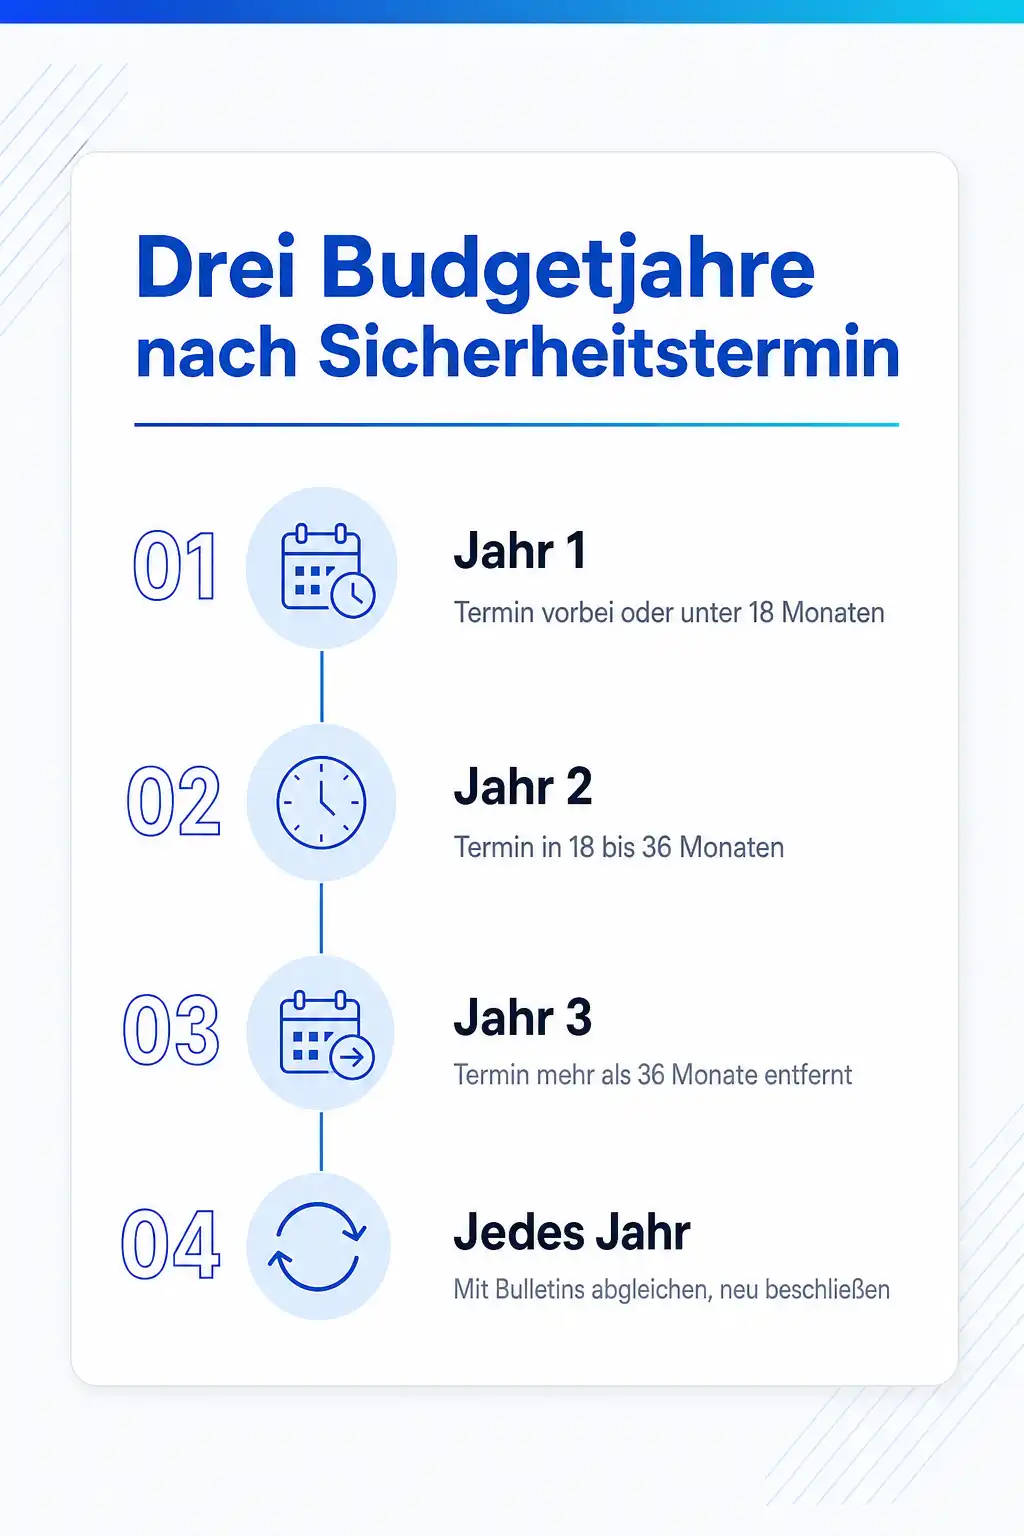
Ein Dreijahresplan verbindet die Termine mit den Budgetjahren. Im ersten Jahr stehen alle Geräte, deren Sicherheitstermin innerhalb von 18 Monaten liegt oder bereits vorbei ist, dazu Geräte mit hoher Exposition. Im zweiten Jahr folgen die Geräte, deren Sicherheitstermin in 18 bis 36 Monaten liegt. Im dritten Jahr plant ihr die nächste Welle und die Geräte, die schon End-of-Sale erreicht haben, aber noch lange gepflegt werden.
Plane Puffer ein. Lieferzeiten für Netzwerkhardware schwanken, und ein Rollout über mehrere Standorte braucht Wartungsfenster, die mit Fachbereichen abgestimmt sind. Lizenzen und Wartungsverträge für die neue Hardware gehören von Anfang an ins Budget, ebenso der Aufwand für Planung, Konfiguration und Migration. Die neue Plattform bringt oft eine andere Lizenzlogik mit, die du vor der Bestellung klären musst.
Lege den Plan der Geschäftsleitung als Beschluss vor, mit Gerätezahl, Budget je Jahr und den Risiken, die bei Verschiebung entstehen. Ein beschlossener Plan ist mehr als eine Investitionsliste: Er ist der Nachweis, dass das Haus den Lebenszyklus seiner Infrastruktur bewusst steuert.
-
Jahr 1
Alle Geräte, deren Sicherheitstermin vorbei ist oder in weniger als 18 Monaten liegt, dazu exponierte Geräte am Internetübergang, im VPN und im Core. Budget für Hardware, Lizenzen, Verträge und Projektaufwand; Ausnahmen nur befristet, mit Ausgleichsmaßnahmen und beschlossen.
-
Jahr 2
Geräte, deren Sicherheitstermin in 18 bis 36 Monaten liegt. Die Wartungsverträge der Altgeräte verlängerst du nur bis zum geplanten Austausch.
-
Jahr 3
Geräte, die End-of-Sale erreicht haben und deren Sicherheitstermin mehr als 36 Monate entfernt ist. Hier planst du die nächsten Bulletins ein und schreibst Inventar und Plan fort.
-
Jedes Jahr
Den Plan mit neuen Bulletins abgleichen und der Geschäftsleitung erneut zum Beschluss vorlegen.
Sicherheits- und Versicherungsfolgen veralteter Hardware
Für Einrichtungen im Anwendungsbereich von NIS2 verlangt § 30 BSIG geeignete, verhältnismäßige und wirksame Maßnahmen, die den Stand der Technik einhalten sollen. Ausdrücklich genannt sind Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von informationstechnischen Systemen einschließlich Management und Offenlegung von Schwachstellen. Ein Gerät, für das der Hersteller keine Sicherheitskorrekturen mehr liefert, lässt sich mit diesem Anspruch nur mit einer dokumentierten Risikobewertung und Ausgleichsmaßnahmen vereinbaren.
Wenn ihr eine Cyberversicherung habt, prüft, ob Antrag oder Bedingungen Angaben zum Patchstand oder zu Systemen ohne Herstellerunterstützung verlangen. Was eure Police genau fordert und welche Folgen unvollständige Angaben haben, steht nur dort; lies beides mit der Inventarliste daneben, bevor du Fragen des Versicherers beantwortest.
Unabhängig von Regulierung und Versicherung gilt: Nach dem Last Date of Support gibt es auch bei einem Hardwaredefekt keine Unterstützung mehr. Ersatzteile kommen dann vom Gebrauchtmarkt oder aus dem eigenen Lager. Wer für kritische Standorte keinen Kaltreserve-Switch hat, riskiert bei einem Ausfall mehrere Tage ohne Netz.
Dazu passende Kurse
Für die Migration auf aktuelle Plattformen helfen dir unsere Schulungen zu Catalyst 9000 und Catalyst Center.
04 Konkrete Kurse
Wo du genau das übst
- Implementieren von Cisco Catalyst 9000 Switches
- Grundlagen des Cisco Catalyst Center
- NetBox-Schulung: IPAM, DCIM und Network Automation
Weitere Kurse aus diesem Bereich
- Implementierung und Administration von Cisco Lösungen
- Implementierung von Cisco Collaboration Conferencing
- Cisco – Grundlagen von Webex Calling
- Cisco IPv6 – Grundlagen, Design und Implementierung
- Grundlagen von Cisco Firewall Threat Defense und Intrusion Prävention (Angriffserkennung und -verhinderung)
- Grundlagen von Cisco SDA verstehen
- Implementierung und Konfiguration der Cisco Identity Services Engine
- Verständnis der Cisco-Grundlagen für Cybersicherheitsoperationen
- Anwendungsentwicklung und Workflow-Automatisierung mit Cisco Core-Plattformen
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist End-of-Life dasselbe wie End-of-Support?
Darf ich ein Gerät nach dem Last Date of Support weiter betreiben?
Wo finde ich die Termine für mein Modell?
Wie viel Vorlauf habe ich nach einer Ankündigung?
Was passiert mit meinem Wartungsvertrag?
Gilt das auch für Software und Lizenzen?
Passt thematisch dazu
Wie ein Inventar in ein übergreifendes Konfigurationsmanagement passt, zeigt die Seite zum Nutzen einer CMDB im Betrieb.
Dieselbe Frage stellt sich bei Servern; die Support-Zeiträume von Linux-Distributionen folgen einer ähnlichen Logik.
Warum Ausnahmen für veraltete Hardware ein Beschluss der Leitung sein sollten, erklärt die Seite über die Pflichten der Geschäftsleitung unter NIS2.
Quellen
- Cisco, End-of-Life Policy
- Cisco, End-of-Sale and End-of-Life Announcement for the Cisco Catalyst 2960X Product Family (EOL13603)
- Cisco, Catalyst 2960-X Series Switches, End-of-Life and End-of-Sale Notices
- Cisco, Support: End-of-Sale and End-of-Life Products
- § 30 BSIG, Risikomanagementmaßnahmen besonders wichtiger und wichtiger Einrichtungen (gesetze-im-internet.de)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Inventar, Controller und neue Hardware im Griff
Im NetBox-Kurs bei cmt baust du ein Inventar auf, das Lebenszyklusdaten trägt. Im Kurs zum Catalyst Center lernst du, Inventar und Softwarestände zentral zu verwalten, und der Catalyst-9000-Kurs bereitet auf die Plattform vor, die viele Altgeräte ablöst. Alle drei Kurse gibt es vor Ort oder Live-Online.
Verwandte Themen
- Catalyst Center oder Meraki: On-Premises-Steuerung oder Cloud-Dashboard für das Cisco-Netz
- Netzwerkdokumentation, die aktuell bleibt: was hineingehört und wer sie pflegt
- Cisco-Zertifizierungen im Überblick: Stufen, Tracks und welcher Weg zu welcher Rolle passt
- Collapsed Core oder drei Schichten: welches Campus-Design zu welcher Netzgröße passt