
Der Adressplan als verbindliche Grundlage für das ganze Netz
Ein Schema für Standorte und VLANs, klare Rollen für Vergabe und Pflege und ein IPAM, dem alle vertrauen: Daraus wird ein Plan, der hält.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ein IP-Adressplan besteht aus drei Teilen. Ein Schema weist jedem Standort und jeder Funktion einen festen Block zu. Eine klare Zuständigkeit regelt, wer Blöcke genehmigt, Adressen vergibt und Altlasten entfernt. Und ein einziger verbindlicher Ort dokumentiert den Stand. Für IPv4 wählst du einen Bereich aus RFC 1918, der nicht mit den Netzen von Partnern und Heimanschlüssen kollidiert, und teilst ihn hierarchisch nach Standort und Zweck. IPv6 planst du gleich mit, typischerweise ein /48 je Standort und ein /64 je Subnetz. Verbindlich wird der Plan erst, wenn ein IPAM wie NetBox die Quelle ist und DHCP, DNS und Konfigurationen daraus abgeglichen werden.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Warum Adresspläne nach ein paar Jahren niemand mehr glaubt
Am Anfang steht fast immer eine Tabelle. Jemand hat 192.168.1.0/24 für das Büro gewählt, weil der Router so ausgeliefert wurde, später kam 192.168.2.0/24 für die Server dazu, dann ein Standort mit 10.0.0.0/24. Nach einigen Jahren gibt es drei Tabellen in unterschiedlichen Ordnern, und keine stimmt mit dem überein, was die Switches tatsächlich konfiguriert haben.
Teuer wird das in drei Momenten. Beim ersten VPN zu einem Partner stellt sich heraus, dass beide Seiten 192.168.10.0/24 nutzen, und dann hilft nur noch NAT mit allen Nebenwirkungen auf Logs und Fehlersuche. Bei einer Übernahme müssen zwei Netze zusammenwachsen, die sich an zwanzig Stellen überlappen. Und im Homeoffice landen Mitarbeitende mit ihrem Heimrouter im selben Bereich wie das Firmennetz, so dass das VPN-Routing für bestimmte Ziele schlicht nicht greift.
Der zweite Kostenblock ist schleichend: Jede Vergabe braucht eine Rückfrage, weil niemand sicher ist, ob eine Adresse frei ist. Wer sich auf ein Ping verlässt, übersieht ausgeschaltete Geräte und produziert Adresskonflikte. Und weil niemand zuständig ist, Altlasten zu entfernen, gelten Bereiche als belegt, die seit Jahren kein Gerät mehr nutzt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer im Adressplan was entscheidet
Die Tabelle trennt für jede wiederkehrende Frage die Entscheidung von der Umsetzung. Die Spalte rechts nennt den Fehler, der in gewachsenen Netzen am häufigsten zu Doppelvergaben, Überschneidungen oder einem Plan führt, dem niemand mehr traut.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Welcher private Bereich gilt unternehmensweit, und welche Blöcke bekommen Regionen und Standorte | Die IT-Leitung auf Vorschlag der Netzwerkarchitektur, mit einem dokumentierten Beschluss, der auch Tochtergesellschaften und künftige Standorte einschließt | Die Netzwerkarchitektur legt die Blöcke im IPAM als Container an und markiert Reserven ausdrücklich als reserviert | Jeder Standort sucht sich selbst ein Netz. Spätestens beim zentralen Routing oder bei einer Fusion überlappen sich Blöcke, und die Bereinigung dauert Monate. |
| Neue Teilnetze für VLANs, Transfernetze und Dienste | Die Netzwerkarchitektur nach Antrag mit Zweck, erwarteter Größe und Standort | Das Netzwerkteam vergibt den nächsten freien Block passender Größe aus dem IPAM und konfiguriert ihn erst danach auf den Geräten | Das Netz wird zuerst auf dem Switch angelegt und später oder nie dokumentiert. Das nächste VLAN bekommt denselben Block, weil er im IPAM noch frei aussieht. |
| Feste Adressen für Server, Drucker, Kameras und Infrastruktur | Der jeweilige Systemverantwortliche beantragt, das Netzwerkteam legt fest, aus welchem Bereich außerhalb des DHCP-Pools vergeben wird | Wer vergibt, trägt Adresse, Gerät, Zuständigkeit und DNS-Namen im IPAM ein, bevor die Adresse am Gerät gesetzt wird | Eine statische Adresse wird mitten im DHCP-Bereich vergeben, weil ein Ping keine Antwort brachte. Ein paar Tage später bekommt ein Client dieselbe Adresse per DHCP. |
| DHCP-Bereiche, Reservierungen und Lease-Dauer | Das Netzwerkteam gemeinsam mit dem Betrieb der DHCP-Server, je Funktion nach Gerätezahl und Wechselrate | Der Betrieb der DHCP-Server konfiguriert Bereiche und Reservierungen, die IPAM-Einträge werden per Skript oder Ansible abgeglichen | Der DHCP-Bereich umfasst das ganze Teilnetz, und für feste Adressen bleibt kein Platz. Oder Reservierungen existieren nur im DHCP-Server und tauchen im IPAM nicht auf. |
| IPv6-Präfixe vom Provider oder aus eigenem PI-Raum | Die IT-Leitung entscheidet über Provider-Präfix oder eigenen Adressraum, die Netzwerkarchitektur über die Aufteilung je Standort | Das Netzwerkteam legt die Präfixe im IPAM an und spiegelt die Standort- und Funktionsnummern aus dem IPv4-Schema in der Subnetz-ID | IPv6 wird ohne Plan aktiviert, und jedes VLAN bekommt ein zufälliges /64. Zusammenfassen, filtern und dokumentieren wird danach mühsam. |
| Bereinigung verwaister Einträge und Review des Plans | Die Netzwerkarchitektur legt den Takt fest, etwa vierteljährlich, und entscheidet über Freigaben von Blöcken | Das Netzwerkteam vergleicht IPAM mit ARP-Tabellen, DHCP-Leases und DNS, fragt bei Zuständigen nach und löscht nach einer Frist | Niemand hat den Auftrag, Einträge zu löschen. Der Plan wächst nur, und nach einigen Jahren gilt die Hälfte der Adressen als belegt, obwohl die Geräte längst entsorgt sind. |
| Abstimmung mit Partnern, Dienstleistern und Cloud-Umgebungen | Die IT-Leitung legt fest, welche Blöcke für Partner-VPNs, Cloud-VNets und Übernahmen reserviert sind | Die Netzwerkarchitektur teilt Partnern vor dem Aufbau eines Tunnels die belegten Bereiche mit und vergibt Cloud-Netze aus einem eigenen Block im IPAM | Cloud-Netze werden mit den Standardwerten der Konsole angelegt und überlappen später mit dem eigenen Rechenzentrum, sobald eine direkte Verbindung oder ein VPN dazukommt. |
Welcher private Bereich gilt unternehmensweit, und welche Blöcke bekommen Regionen und Standorte
- Wer entscheidet
- Die IT-Leitung auf Vorschlag der Netzwerkarchitektur, mit einem dokumentierten Beschluss, der auch Tochtergesellschaften und künftige Standorte einschließt
- Wer setzt um
- Die Netzwerkarchitektur legt die Blöcke im IPAM als Container an und markiert Reserven ausdrücklich als reserviert
- Stolperfalle
- Jeder Standort sucht sich selbst ein Netz. Spätestens beim zentralen Routing oder bei einer Fusion überlappen sich Blöcke, und die Bereinigung dauert Monate.
Neue Teilnetze für VLANs, Transfernetze und Dienste
- Wer entscheidet
- Die Netzwerkarchitektur nach Antrag mit Zweck, erwarteter Größe und Standort
- Wer setzt um
- Das Netzwerkteam vergibt den nächsten freien Block passender Größe aus dem IPAM und konfiguriert ihn erst danach auf den Geräten
- Stolperfalle
- Das Netz wird zuerst auf dem Switch angelegt und später oder nie dokumentiert. Das nächste VLAN bekommt denselben Block, weil er im IPAM noch frei aussieht.
Feste Adressen für Server, Drucker, Kameras und Infrastruktur
- Wer entscheidet
- Der jeweilige Systemverantwortliche beantragt, das Netzwerkteam legt fest, aus welchem Bereich außerhalb des DHCP-Pools vergeben wird
- Wer setzt um
- Wer vergibt, trägt Adresse, Gerät, Zuständigkeit und DNS-Namen im IPAM ein, bevor die Adresse am Gerät gesetzt wird
- Stolperfalle
- Eine statische Adresse wird mitten im DHCP-Bereich vergeben, weil ein Ping keine Antwort brachte. Ein paar Tage später bekommt ein Client dieselbe Adresse per DHCP.
DHCP-Bereiche, Reservierungen und Lease-Dauer
- Wer entscheidet
- Das Netzwerkteam gemeinsam mit dem Betrieb der DHCP-Server, je Funktion nach Gerätezahl und Wechselrate
- Wer setzt um
- Der Betrieb der DHCP-Server konfiguriert Bereiche und Reservierungen, die IPAM-Einträge werden per Skript oder Ansible abgeglichen
- Stolperfalle
- Der DHCP-Bereich umfasst das ganze Teilnetz, und für feste Adressen bleibt kein Platz. Oder Reservierungen existieren nur im DHCP-Server und tauchen im IPAM nicht auf.
IPv6-Präfixe vom Provider oder aus eigenem PI-Raum
- Wer entscheidet
- Die IT-Leitung entscheidet über Provider-Präfix oder eigenen Adressraum, die Netzwerkarchitektur über die Aufteilung je Standort
- Wer setzt um
- Das Netzwerkteam legt die Präfixe im IPAM an und spiegelt die Standort- und Funktionsnummern aus dem IPv4-Schema in der Subnetz-ID
- Stolperfalle
- IPv6 wird ohne Plan aktiviert, und jedes VLAN bekommt ein zufälliges /64. Zusammenfassen, filtern und dokumentieren wird danach mühsam.
Bereinigung verwaister Einträge und Review des Plans
- Wer entscheidet
- Die Netzwerkarchitektur legt den Takt fest, etwa vierteljährlich, und entscheidet über Freigaben von Blöcken
- Wer setzt um
- Das Netzwerkteam vergleicht IPAM mit ARP-Tabellen, DHCP-Leases und DNS, fragt bei Zuständigen nach und löscht nach einer Frist
- Stolperfalle
- Niemand hat den Auftrag, Einträge zu löschen. Der Plan wächst nur, und nach einigen Jahren gilt die Hälfte der Adressen als belegt, obwohl die Geräte längst entsorgt sind.
Abstimmung mit Partnern, Dienstleistern und Cloud-Umgebungen
- Wer entscheidet
- Die IT-Leitung legt fest, welche Blöcke für Partner-VPNs, Cloud-VNets und Übernahmen reserviert sind
- Wer setzt um
- Die Netzwerkarchitektur teilt Partnern vor dem Aufbau eines Tunnels die belegten Bereiche mit und vergibt Cloud-Netze aus einem eigenen Block im IPAM
- Stolperfalle
- Cloud-Netze werden mit den Standardwerten der Konsole angelegt und überlappen später mit dem eigenen Rechenzentrum, sobald eine direkte Verbindung oder ein VPN dazukommt.
03 Was du mitnimmst
Was ein tragfähiger Adressplan festlegt
Die technische Seite ist schnell entschieden. Was Pläne zum Scheitern bringt, ist fast immer die organisatorische Seite. Deshalb stehen hier Schema und Zuständigkeit gleichberechtigt nebeneinander.
Vom Bereich zur einzelnen Adresse
- 01 Privater Bereich nach RFC 1918
- 02 Block je Region oder Standort
- 03 Teilnetz je Funktion und VLAN
- 04 DHCP-Bereich und feste Adressen
- 05 Eintrag im IPAM
- 06 Abgleich mit DHCP, DNS und Geräten
Einen Bereich, der nicht mit der Außenwelt kollidiert
Du entscheidest dich für einen Bereich aus RFC 1918 und meidest die Teilnetze, die Heimrouter, Docker-Standardnetze und typische Partnernetze belegen. 10.0.0.0/8 bietet genug Raum für eine hierarchische Aufteilung, 192.168.0.0/16 ist für Firmennetze die schlechteste Wahl, weil fast jeder Heimanschluss dort liegt.
Eine Hierarchie, die man an der Adresse ablesen kann
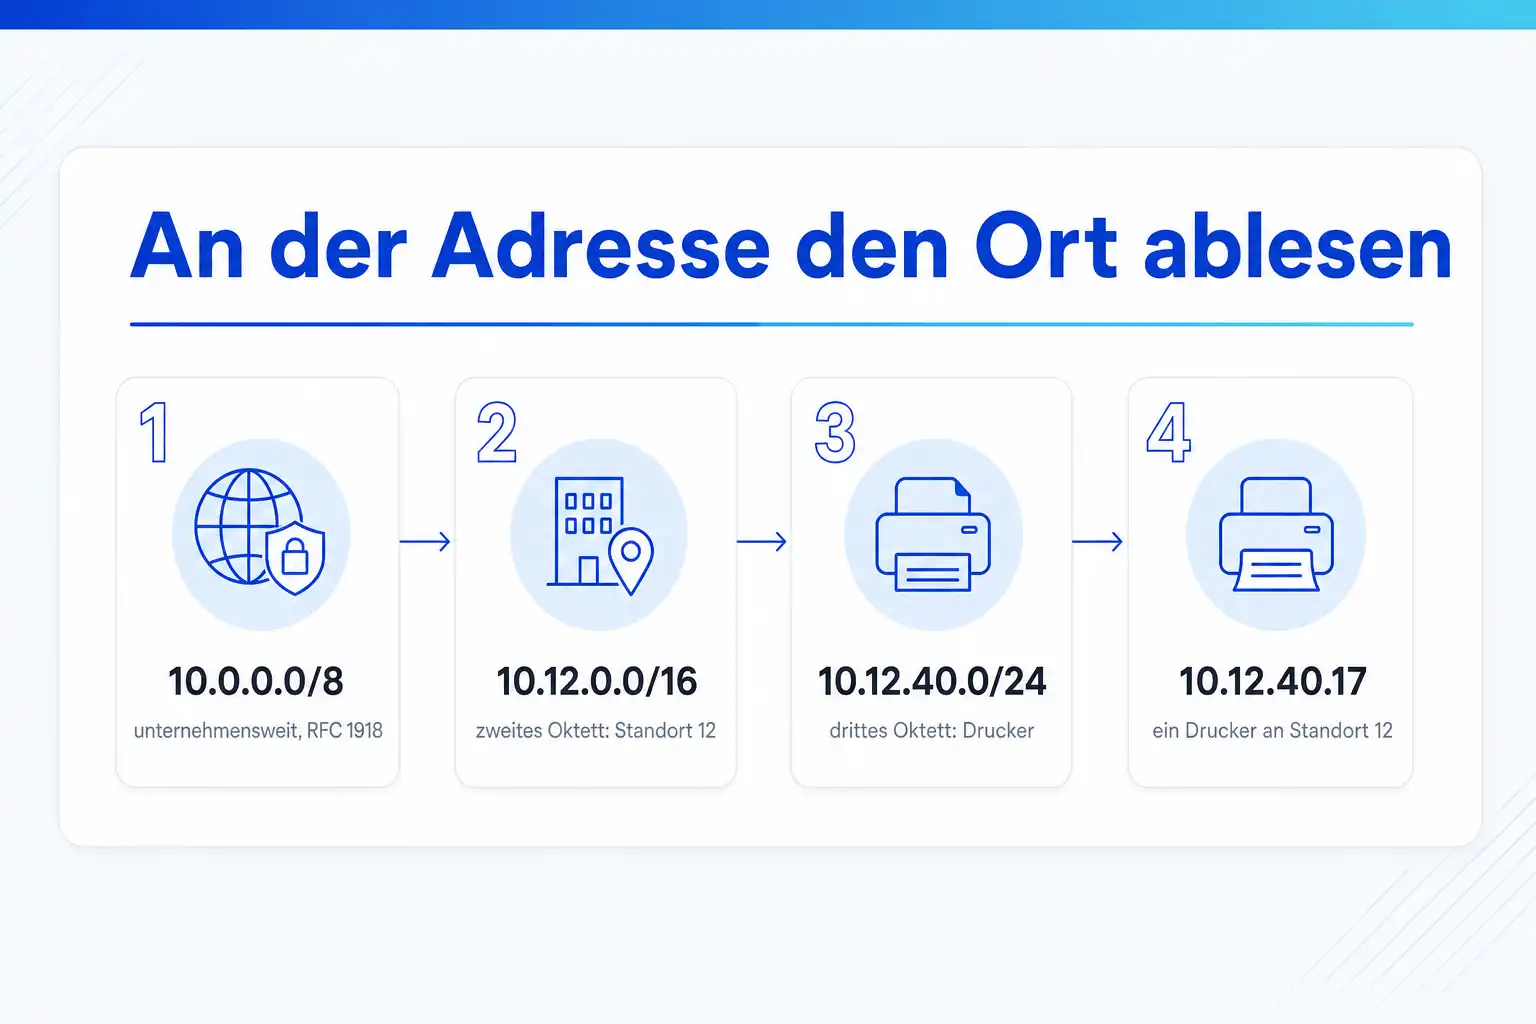
Bits für Region, Standort und Funktion stehen an festen Stellen. Wer 10.12.40.17 sieht, weiß ohne Nachschlagen, dass es Standort 12 und das Druckernetz ist. Das beschleunigt die Fehlersuche und erlaubt Firewall-Regeln und Routen-Zusammenfassungen je Standort.
Benannte Verantwortliche für Genehmigung, Vergabe und Bereinigung
Eine Person oder Rolle genehmigt neue Blöcke, ein Team vergibt einzelne Adressen nach Regeln, und jemand hat den Auftrag, verwaiste Einträge zu prüfen und zu löschen. Fehlt eine dieser drei Rollen, wächst der Plan unkontrolliert oder verkalkt.
Ein IPAM als einzige Quelle der Wahrheit
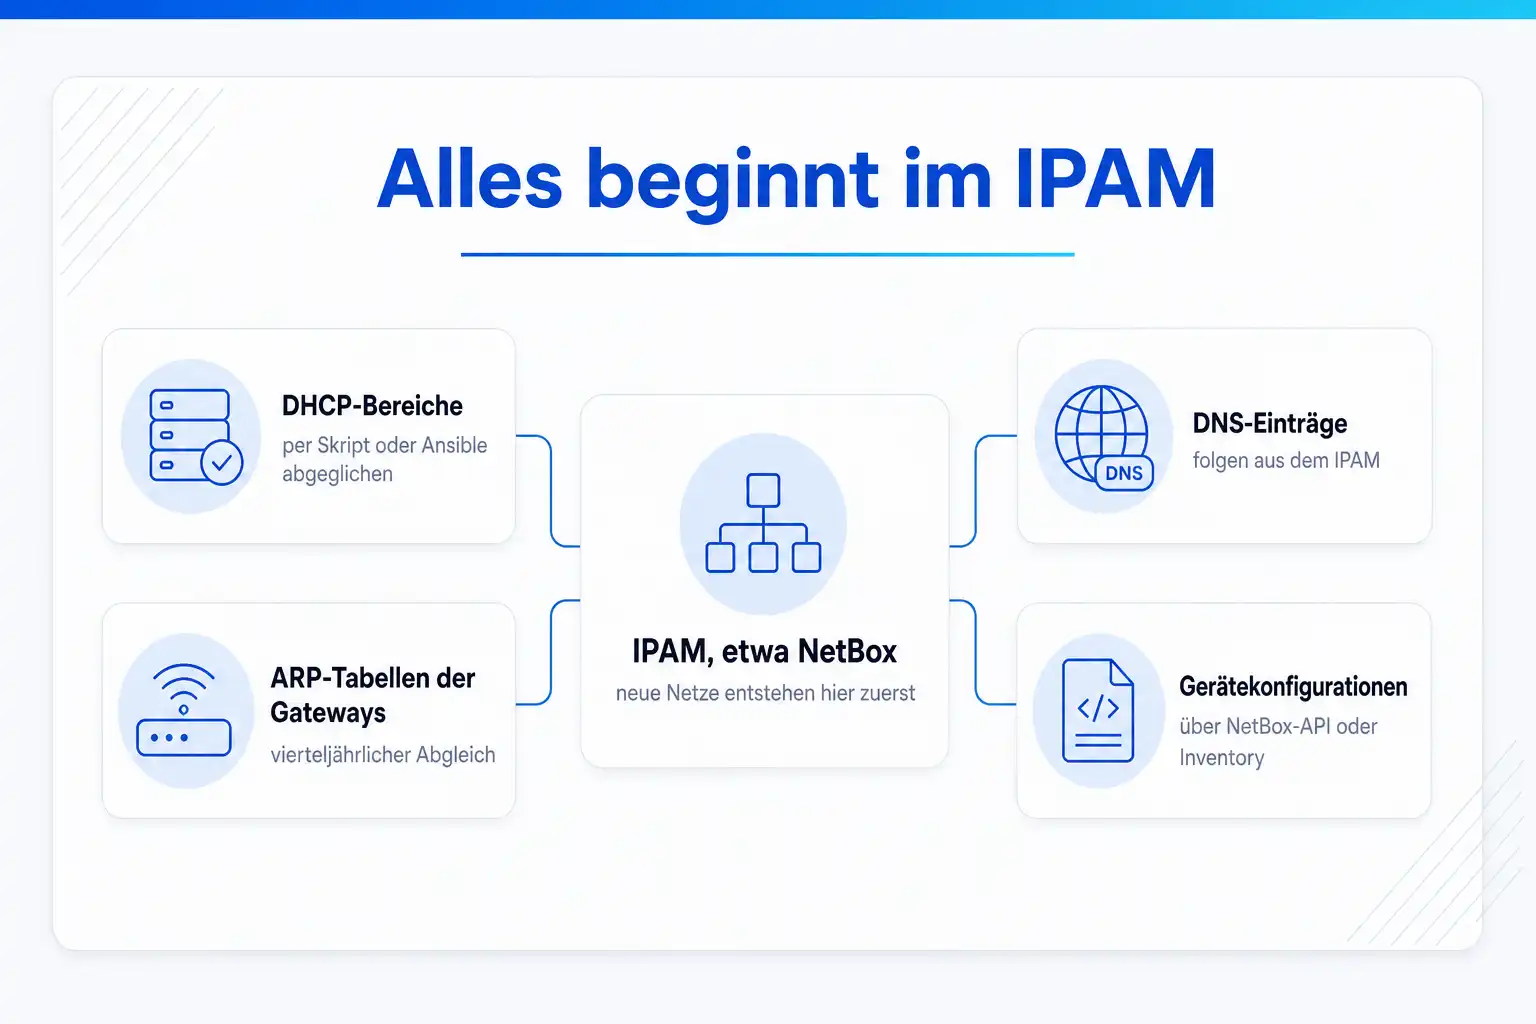
NetBox oder ein vergleichbares IPAM ersetzt die Tabelle. Neue Netze und feste Adressen entstehen dort zuerst, DHCP-Bereiche, DNS-Einträge und Gerätekonfigurationen folgen daraus. Abweichungen zwischen IPAM und Realität werden regelmäßig gesucht und behoben, nicht hingenommen.
IPv6 von Anfang an im selben Schema
Ein /48 je Standort und ein /64 je Subnetz sind gängige Größen. Wer die Standort- und Funktionsnummern aus IPv4 in der IPv6-Subnetz-ID wiederfindet, muss später nicht zwei Pläne parallel lesen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Warum gewachsene Netze kollidieren
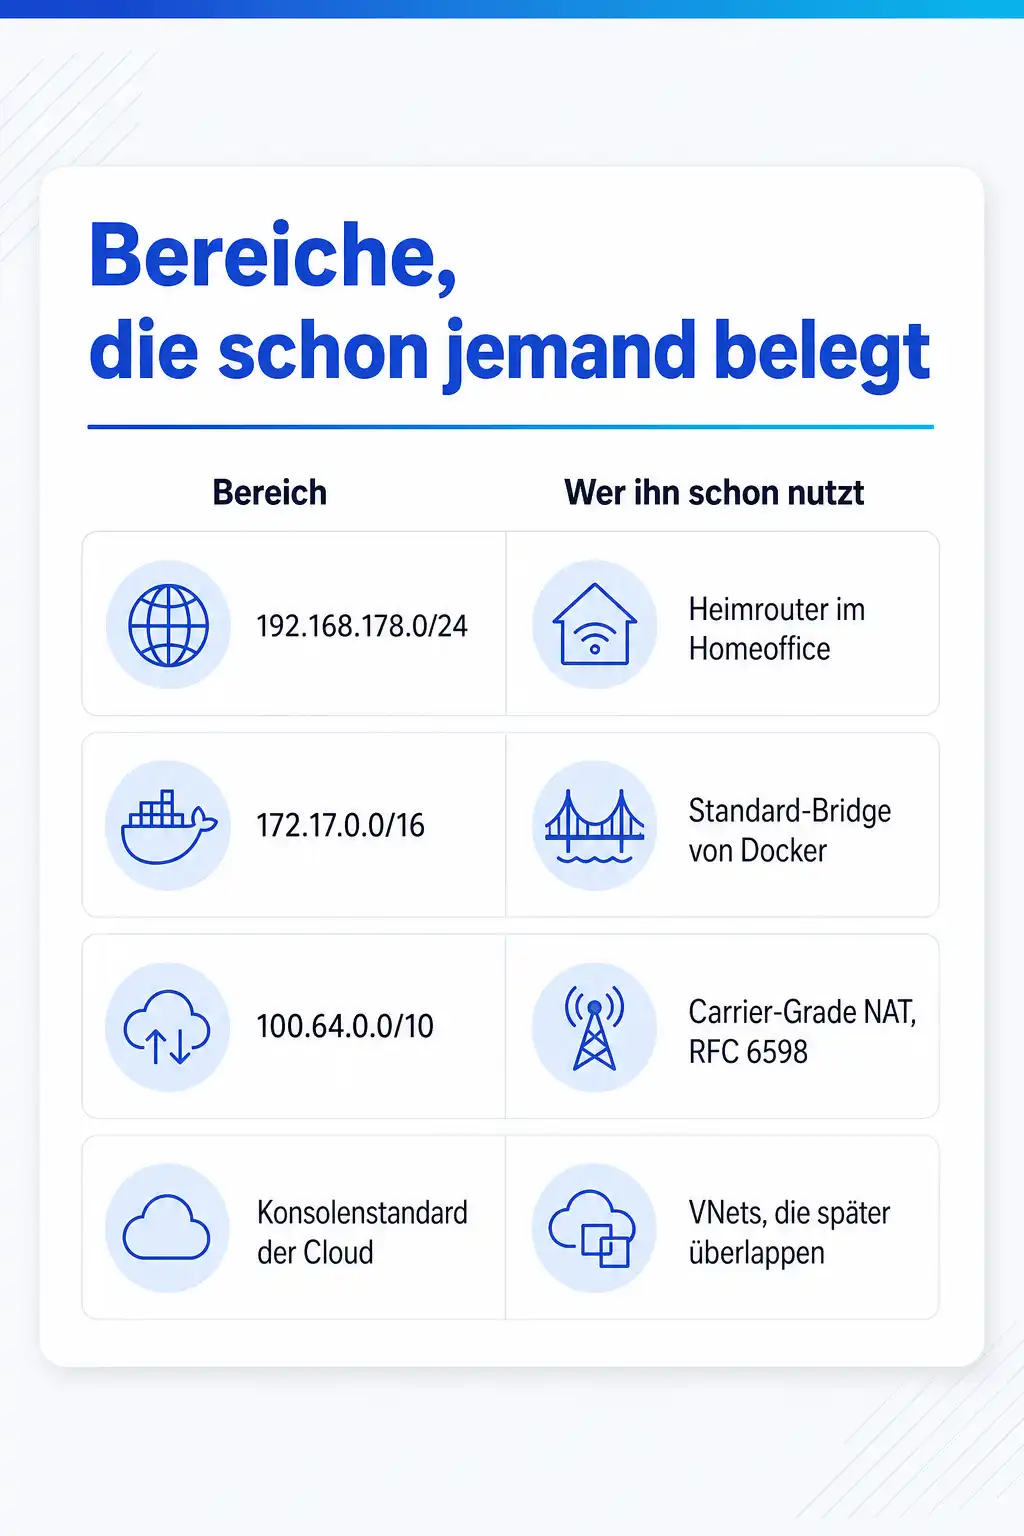
Kollisionen entstehen fast nie im eigenen Netz, sondern an seinen Rändern. Der häufigste Fall ist das Homeoffice: Viele Heimrouter verwenden 192.168.0.0/24, 192.168.1.0/24 oder 192.168.178.0/24. Liegen interne Netze in denselben Bereichen, kann der Client das Ziel im Firmennetz nicht vom eigenen Heimnetz unterscheiden, und die VPN-Route verliert gegen die direkt angeschlossene.
Der zweite Fall sind Partner und Dienstleister. Zwei Unternehmen, die beide in 10.0.0.0/16 begonnen haben, können ohne NAT kein Site-to-Site-VPN aufbauen, wenn auf beiden Seiten dieselben Netze angesprochen werden müssen. NAT löst das technisch, macht aber jede Fehlersuche und jedes Log schwerer lesbar, weil Adressen auf dem Weg ihre Bedeutung wechseln.
Der dritte Fall sind Fusionen und Container-Plattformen. Bei einer Übernahme treffen zwei Adresspläne aufeinander, die beide gute Gründe hatten. Und Docker legt sein Standard-Bridge-Netz in 172.17.0.0/16; wer interne Server in diesem Bereich betreibt, erlebt auf Docker-Hosts Routen, die plötzlich auf die lokale Bridge zeigen.
Der Bereich 100.64.0.0/10 ist übrigens keine Ausweichlösung. RFC 6598 reserviert ihn als Shared Address Space für Provider mit Carrier-Grade NAT und warnt ausdrücklich, dass eine andere Nutzung Probleme bereitet, sobald der Anschluss selbst über CGN läuft.
Schema-Entscheidungen: Bereich, Standortbits und Reserven
Für die meisten Unternehmen ist 10.0.0.0/8 die richtige Wahl, weil er 16 Millionen Adressen bietet und eine klare Hierarchie zulässt. Ein bewährtes Muster nutzt das zweite Oktett für den Standort und das dritte für die Funktion. Ein /16 je Standort ist großzügig, aber genau diese Großzügigkeit macht den Plan lesbar und lässt Platz für Wachstum.
Wer Regionen zusammenfassen will, teilt das zweite Oktett in Region und Standort, etwa vier Bits für die Region und vier für den Standort, also 16 Regionen mit je bis zu 16 Standorten. Dann lässt sich jede Region mit einer einzigen Route zusammenfassen, und Firewall-Regeln zwischen Regionen werden kurz. Wer mehr Standorte erwartet, als das zweite Oktett hergibt, gibt kleinen Standorten statt eines /16 nur ein /20 oder /18.
Lege Reserven bewusst an und nenne sie so. Ein Block, der im IPAM als reserviert für Übernahmen oder für Cloud-Netze markiert ist, wird nicht aus Versehen vergeben. Ein Block, der einfach frei ist, wird es irgendwann.
| Block | Zweck | Größe | Hinweis |
|---|---|---|---|
| 10.0.0.0/16 | Zentrale Infrastruktur, Transfernetze, Loopbacks | /16 | Loopbacks als /32, Transfernetze als /31 oder /30 aus einem eigenen /24 |
| 10.1.0.0/16 bis 10.199.0.0/16 | Standorte, zweites Oktett = Standortnummer | je /16 | Standort 12 ist 10.12.0.0/16, eine Route je Standort |
| 10.SS.10.0/24 | Management von Switches, APs, USV | /24 | Kein DHCP, nur feste Adressen aus dem IPAM |
| 10.SS.20.0/22 | Clients kabelgebunden und WLAN | /22 | DHCP-Bereich .20.10 bis .23.240, Rest für Reservierungen |
| 10.SS.40.0/24 | Drucker und Multifunktionsgeräte | /24 | Reservierungen statt statischer Adressen am Gerät |
| 10.SS.60.0/24 | Telefonie | /24 | Eigenes VLAN, QoS-Regeln greifen am Netz |
| 10.200.0.0/14 | Cloud-VNets und VPCs | /14 | Je Umgebung ein /20, nie Konsolenstandard übernehmen |
| 10.240.0.0/12 | Reserve für Übernahmen und Partner-NAT | /12 | Im IPAM als reserviert markiert |
Der Vergabeprozess vom Antrag bis zum Gerät
Die Reihenfolge entscheidet darüber, ob das IPAM aktuell bleibt. Solange Netze zuerst auf dem Gerät und erst danach in der Dokumentation entstehen, hinkt die Dokumentation immer hinterher. Wenn der Eintrag im IPAM der erste Schritt ist, kann die Konfiguration sogar daraus erzeugt werden.
-
Antrag mit Zweck und Größe
Wer ein Netz oder eine feste Adresse braucht, nennt Standort, Funktion, erwartete Gerätezahl und eine verantwortliche Person. Ein Formular oder ein Ticket-Template reicht, wichtig ist, dass die Angaben vollständig sind.
-
Block im IPAM reservieren
Das Netzwerkteam nimmt den nächsten freien Block passender Größe aus dem Container des Standorts und setzt ihn auf reserviert. Damit kann niemand denselben Block parallel vergeben.
-
Konfiguration und DNS
Erst jetzt entstehen VLAN, Interface, DHCP-Bereich und DNS-Einträge. Wer automatisiert, liest die Werte direkt aus dem IPAM, etwa über die NetBox-API oder ein Ansible-Inventory.
-
Status auf aktiv setzen
Nach dem erfolgreichen Test wechselt der Block auf aktiv. Ein Block, der nach einer Frist noch auf reserviert steht, ist ein Hinweis auf einen abgebrochenen Antrag und wird nachgefragt.
NetBox als Source of Truth statt Tabellenkalkulation
Eine Tabelle kann Adressen auflisten, aber sie kann keine Hierarchie durchsetzen und keine Überlappung verhindern. NetBox modelliert Präfixe mit Status, Rolle, VRF, VLAN und einem Geltungsbereich wie Standort oder Region. Ein Präfix mit dem Status Container gruppiert untergeordnete Präfixe, und die Auslastung eines Blocks berechnet NetBox aus den enthaltenen Präfixen und Adressen. Über VRFs lassen sich auch überlappende Bereiche sauber trennen, etwa bei einem übernommenen Netz, das vorübergehend parallel läuft.
Den eigentlichen Nutzen bringt die API. Über den Endpunkt für verfügbare Präfixe fragt ein Skript den nächsten freien Block passender Größe ab und legt ihn im selben Schritt an. Dasselbe gibt es für einzelne Adressen. So entsteht kein Zeitfenster, in dem zwei Personen denselben Block für frei halten.
Der Abgleich mit DHCP und DNS ist der Teil, an dem IPAM-Projekte scheitern, wenn er nicht automatisiert ist. Ein Skript, das täglich DHCP-Leases und DNS-Einträge mit dem IPAM vergleicht und Abweichungen als Liste meldet, ist wertvoller als jede Pflegeanweisung. Die Abweichungen werden dann im IPAM korrigiert, nicht am Gerät stillschweigend hingenommen.
import pynetbox

nb = pynetbox.api("https://netbox.example.internal", token="<API-Token>")

# Container des Standorts 12
standort = nb.ipam.prefixes.get(prefix="10.12.0.0/16")

# Nächsten freien /24 anlegen und reservieren
neu = standort.available_prefixes.create({
    "prefix_length": 24,
    "status": "reserved",
    "description": "VLAN 140 Drucker 2. OG, Ticket NET-4711",
})
print(neu.prefix)

# Erste freie Adresse daraus für das Gateway vergeben
gw = neu.available_ips.create({"description": "Gateway VLAN 140"})
print(gw.address)
IPv6 im selben Plan mitdenken
RFC 6177 hat die frühere Empfehlung eines festen /48 für jedes Endkundennetz aufgehoben. Es betont aber, dass ein einzelnes /64 für einen Standort nicht reicht und Standorte in aller Regel deutlich mehr bekommen sollen. Das RIPE-Dokument 690 zur Präfixvergabe nennt als eine gängige Option /48 für Geschäftskunden und /56 für Privatkunden. Es hält außerdem fest, dass jedes LAN-Segment mindestens ein /64 braucht und Präfixe an Nibble-Grenzen enden sollten, also an Vielfachen von 4.
Mit einem /48 je Standort hast du 16 Bit für Subnetze, das sind 65.536 Netze der Größe /64. Diese 16 Bit lassen sich wie eine Hexadezimalzahl mit vier Stellen lesen, und genau das macht IPv6-Pläne übersichtlich: Eine Stelle steht für den Zweck, die drei übrigen für die VLAN-Nummer, so dass 1020 Clients in VLAN 20 bezeichnet. Eine Stelle entspricht einem Nibble, deshalb bleiben alle Grenzen sauber lesbar.
RIPE-690 empfiehlt außerdem persistente Präfixe als Normalfall. Für Unternehmen heißt das: Ein Präfix, das sich bei jedem Neustart des Anschlusses ändert, taugt nicht für Firewall-Regeln und Adresspläne. Kläre die Präfixgröße und ihre Beständigkeit mit dem Provider, bevor der Plan entsteht.
| Ebene | Präfix | Beispiel | Lesart |
|---|---|---|---|
| Unternehmen (PI oder Provider-Aggregat) | /44 | 2001:db8:4a0::/44 | 16 Standorte zu je /48 |
| Standort 12 | /48 | 2001:db8:4ac::/48 | Standortnummer in der letzten Stelle des dritten Blocks |
| Funktion Clients, VLAN 20 | /64 | 2001:db8:4ac:1020::/64 | 1 = Clients, 020 = VLAN 20 |
| Funktion Drucker, VLAN 40 | /64 | 2001:db8:4ac:4040::/64 | 4 = Drucker, 040 = VLAN 40 |
| Transfernetze | /64 je Strecke, auf dem Interface /127 | 2001:db8:4ac:f001::/64 | f = Infrastruktur, 001 = Strecke 1 |
| Loopbacks | /128 aus einem /64 | 2001:db8:4ac:ff00::1/128 | ff = Loopback-Block |
Pflegeregeln und Review-Takt
Ein Plan bleibt verlässlich, wenn wenige klare Regeln gelten und ihre Einhaltung gemessen wird. Ausnahmen gibt es, aber sie stehen im IPAM mit Begründung und Ablaufdatum.
-
Kein Netz ohne IPAM-Eintrag
Ein VLAN-Interface oder DHCP-Bereich, der im IPAM fehlt, gilt als Fehler und wird beim nächsten Abgleich gemeldet. Automatisierte Konfiguration aus dem IPAM macht die Regel fast von selbst wahr.
-
Feste Adressen nur außerhalb des DHCP-Bereichs
Statische Adressen und Reservierungen liegen in einem festgelegten Teil des Netzes, der DHCP-Pool überlappt damit nie. Wo Geräte es erlauben, sind Reservierungen statischen Einträgen am Gerät vorzuziehen.
-
Jeder Eintrag hat eine zuständige Person
Eine Adresse ohne Ansprechpartner lässt sich nicht bereinigen. Pflichtfelder im IPAM für Zuständigkeit und Ticket-Referenz sind ein kleiner Aufwand mit großer Wirkung.
-
Vierteljährlicher Abgleich mit der Realität
ARP-Tabellen der Gateways, DHCP-Leases und DNS werden mit dem IPAM verglichen. Einträge ohne Aktivität seit 90 Tagen gehen an die zuständige Person mit der Frage, ob sie noch gebraucht werden.
-
Jährlicher Blick auf das Schema
Einmal im Jahr prüft die Netzwerkarchitektur, ob Reserven reichen, ob neue Standorte oder Cloud-Umgebungen anstehen und ob das Schema noch zur Organisation passt.
Checkliste für den Start
Wer mit einem gewachsenen Netz beginnt, braucht keinen perfekten Plan am ersten Tag. Wichtiger ist, dass der Ist-Zustand erfasst ist und neue Vergaben ab sofort nach dem neuen Schema laufen. Die Migration alter Netze folgt dann in Etappen, etwa bei ohnehin anstehenden Umbauten.
-
Ist-Zustand erfassen
Importiere alle Netze aus Routingtabellen, DHCP-Servern, Firewalls und Cloud-Konsolen ins IPAM, auch die unschönen.
-
Kollisionen mit außen prüfen
Lege Partner-VPNs, Cloud-Netze, Docker-Hosts und typische Heimnetze gegen die eigenen Bereiche und notiere jede Überlappung.
-
Schema beschließen
Halte Bereich, Standort- und Funktionsbits, Reserven und IPv6-Aufteilung schriftlich fest und lass das Schema von der IT-Leitung bestätigen.
-
Rollen benennen
Trage für Genehmigung, Vergabe und Bereinigung je eine Person oder ein Team ein, jeweils mit Stellvertretung.
-
Abgleich automatisieren
Richte vor dem ersten Review ein Skript ein, das das IPAM mit DHCP, DNS und ARP vergleicht.
-
Neue Vergaben nur noch nach Schema
Ab einem Stichtag entsteht jedes neue Netz aus dem IPAM, alte Netze werden bei Umbauten nachgezogen.
Dazu passende Kurse
Das technische Rüstzeug für Schema und Teilnetze vermitteln die Trainerinnen und Trainer in den Kursen zu Adressierung, VLANs und Routing.
Sobald das IPAM steht, bringt dich Automatisierung mit NetBox, Ansible und Infrastructure as Code dahin, dass Konfigurationen aus dem Plan entstehen.
04 Konkrete Kurse
Wo du genau das übst
- NetBox-Schulung: IPAM, DCIM und Network Automation
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
- IPv6-Schulung: Dual Stack sicher betreiben
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Welcher private IPv4-Bereich eignet sich für ein Firmennetz?
Darf ich 100.64.0.0/10 intern verwenden, wenn RFC 1918 knapp wird?
Brauche ich ein IPAM, oder reicht eine gut gepflegte Tabelle?
Wie groß sollte ein IPv6-Präfix je Standort sein?
Wie oft sollte der Adressplan überprüft werden?
Wie gehe ich mit überlappenden Netzen nach einer Übernahme um?
Passt thematisch dazu
Ein IPAM ist eng verwandt mit einer Konfigurationsdatenbank; dieselben Pflegeprobleme beschreibt die Seite über die CMDB im Configuration Management und warum sie verkalkt.
Wer Konfigurationen direkt aus dem IPAM erzeugen will, beginnt am besten mit Ansible mit Inventory und Playbooks für Admins.
Quellen
- RFC 1918, Address Allocation for Private Internets
- RFC 6598, IANA-Reserved IPv4 Prefix for Shared Address Space
- RFC 6177, IPv6 Address Assignment to End Sites
- RIPE-690, Best Current Operational Practice for Operators: IPv6 prefix assignment for end-users
- NetBox-Dokumentation, Prefixes
- NetBox-Dokumentation, REST API
- pynetbox-Dokumentation, IPAM
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
NetBox als Quelle der Wahrheit einrichten und nutzen
In der NetBox-Schulung bei cmt baust du Präfixe, VLANs und Standorte in einem eigenen NetBox auf und automatisierst Vergaben über die API. Den Netzwerkhintergrund vertieft der Netzwerktechnik Intensivkurs, und die IPv6-Schulung zeigt, wie du Dual Stack mit einem eigenen Präfixplan sicher betreibst.
Verwandte Themen
- Subnetting berechnen: Netzadresse, Broadcast und Hostbereich aus einer CIDR-Angabe ableiten
- IPv6 im Unternehmen einführen: Dual Stack in Etappen, ohne Sicherheitslücken
- Netzwerkdokumentation, die aktuell bleibt: was hineingehört und wer sie pflegt
- IP-Adresskonflikt im Netzwerk: das zweite Gerät finden und künftige Doppelvergaben verhindern