
Subnetze im Kopf ausrechnen, sicher und nachprüfbar
Eine Adresse mit Präfix genügt: Mit der Blockgröße findest du Netz, Broadcast und Hostbereich, auch in der Prüfung ohne Taschenrechner.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
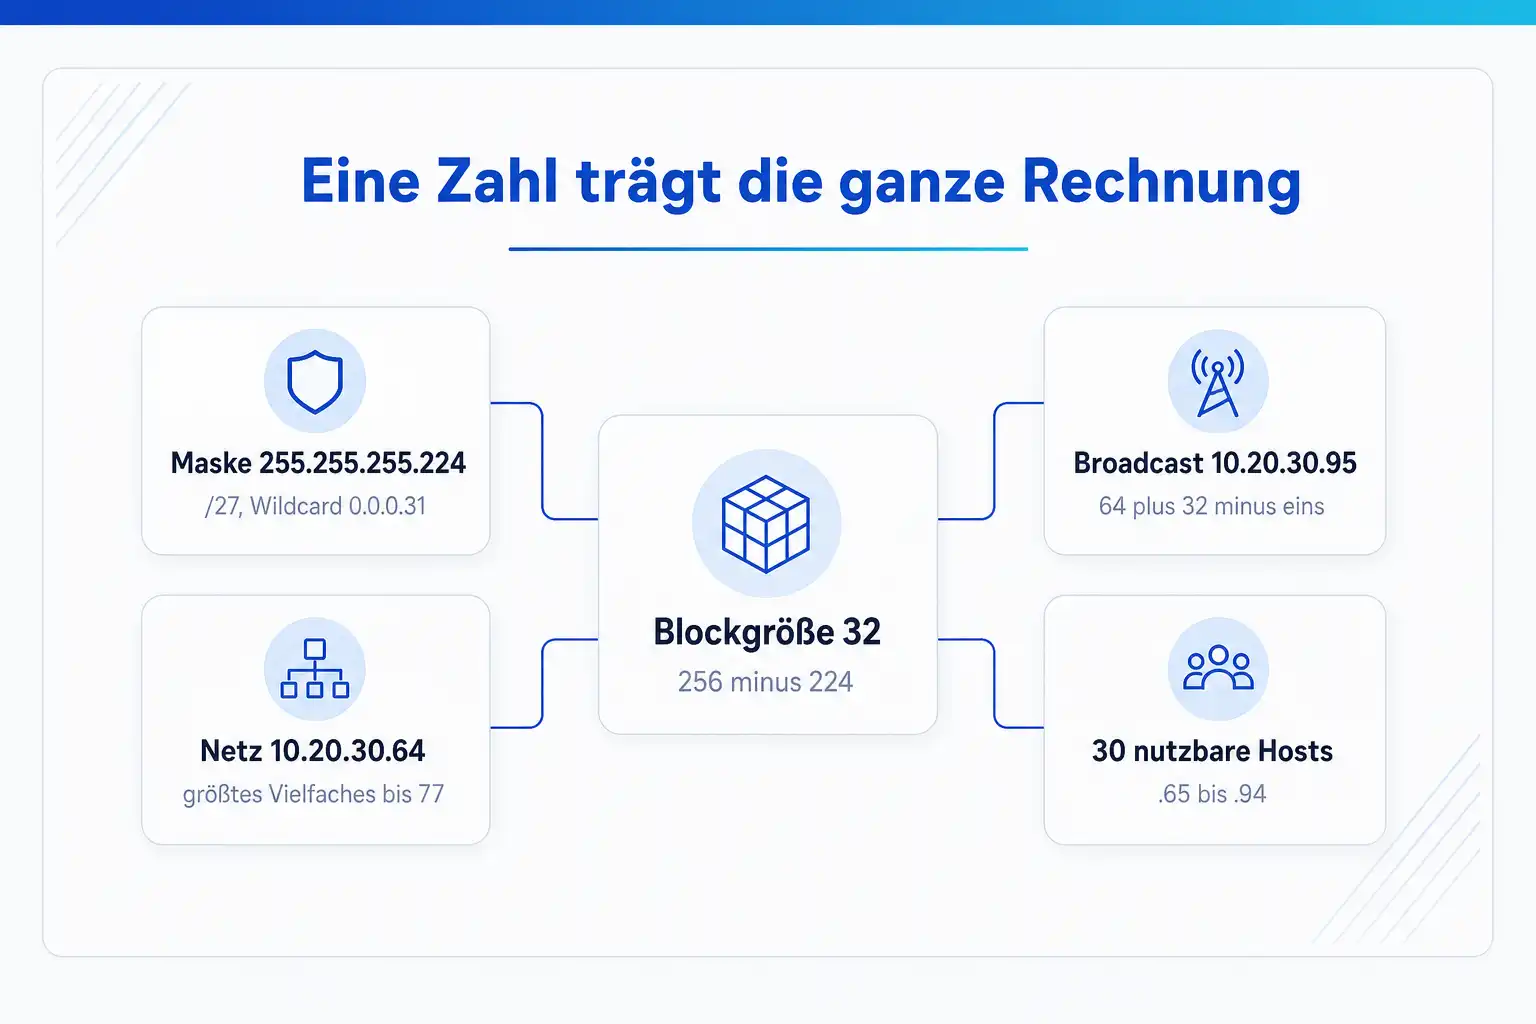
Subnetting berechnest du in vier Schritten. Aus der Präfixlänge ergibt sich die Maske, aus dem relevanten Maskenoktett die Blockgröße (256 minus Oktettwert). Das größte Vielfache der Blockgröße bis zur Adresse ist die Netzadresse, und Netzadresse plus Blockgröße minus eins ist der Broadcast. Alles dazwischen sind die Hosts, und ihre Zahl ist 2 hoch Anzahl der Hostbits minus zwei. Für 10.20.30.77/27 heißt das: Maske 255.255.255.224, Blockgröße 32, Netz 10.20.30.64, Broadcast 10.20.30.95, Hosts 10.20.30.65 bis 10.20.30.94, also 30 nutzbare Adressen.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Ein falsch gerechnetes Subnetz fällt oft erst Wochen später auf
Ein Rechenfehler im Subnetz macht selten sofort etwas kaputt. Der Drucker mit der Adresse 10.20.30.96 und der Maske /27 funktioniert im eigenen Raum, aber nicht über das Gateway 10.20.30.65, weil er rechnerisch in einem anderen Netz steht als sein Gateway. Ein Server bekommt die Broadcast-Adresse als feste IP und antwortet nur manchmal. Ein neues VLAN überlappt mit einem bestehenden, und die Route zeigt plötzlich in die falsche Richtung.
Solche Fehler kosten Zeit, weil die Symptome nicht nach Adressierung aussehen. Man sucht im Switch, in der Firewall oder beim Treiber, bevor jemand die Maske nachrechnet. In Adressplänen wiederholt sich ein einmal falsch gezogener Block in jedem Standort, der nach demselben Muster aufgebaut wird.
In Prüfungen wie der CCNA oder in Einstellungstests ist das Problem ein anderes: Dort zählt Geschwindigkeit, und ein Taschenrechner ist nicht erlaubt. Wer nur die Binärmethode kennt, braucht für jede Aufgabe Minuten. Mit der Blockgröße-Methode löst du dieselbe Aufgabe in wenigen Sekunden und kannst das Ergebnis anschließend binär gegenprüfen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der Aufbau im Detail
Eine CIDR-Angabe in ihre Bestandteile zerlegt
Die Zeile unten zeigt die komplette Rechnung für 10.20.30.77/27. Jedes Element beantwortet eine eigene Frage, und jedes hängt vom vorherigen ab. Wer einen Schritt überspringt, rechnet meistens im falschen Oktett.
Der Aufbau
10.20.30.77/27 -> Maske 255.255.255.224 -> Blockgröße 32 -> Netz 10.20.30.64 -> Broadcast 10.20.30.95 -> Hosts 2^5-2 = 30 - 01 Die Adresse eines Geräts
10.20.30.77Die Adresse ist der Ausgangspunkt, aber sie sagt allein nichts über das Netz. 10.20.30.77 kann zu einem /8, einem /24 oder einem /27 gehören, und jedes Mal liegt die Netzgrenze woanders. Seit CIDR, eingeführt mit RFC 1519 und heute in RFC 4632 beschrieben, gibt es keine Klassen mehr, aus denen sich die Maske ableiten ließe. Dass 10.x.x.x früher ein Klasse-A-Netz war, spielt für die Rechnung keine Rolle mehr.
- 02 Die Präfixlänge
/27Die Zahl nach dem Schrägstrich nennt, wie viele Bits von links zum Netzanteil gehören. Bei /27 sind das 27 von 32 Bits, für die Hosts bleiben 5. Die ersten drei Oktette sind mit 24 Bits voll, das vierte Oktett trägt drei weitere Netzbits. Daraus folgt sofort, in welchem Oktett du rechnen musst: im vierten. Bei /20 wäre es das dritte, bei /12 das zweite.
- 03 Die Maske in Punktschreibweise
255.255.255.224Drei gesetzte Bits im vierten Oktett ergeben 128 plus 64 plus 32, also 224. Die Folge der möglichen Oktettwerte lohnt sich auswendig: 128, 192, 224, 240, 248, 252, 254, 255. Die Wildcard ist das Komplement, 255 minus jedes Oktett, hier 0.0.0.31. Cisco erwartet sie in ACLs und im OSPF-Befehl network, zum Beispiel network 10.20.30.64 0.0.0.31 area 0.
- 04 Der Abstand zwischen zwei Netzen
Blockgröße 32Die Blockgröße ist 256 minus der Oktettwert der Maske, also 256 minus 224 gleich 32. Netze mit /27 beginnen deshalb im vierten Oktett bei 0, 32, 64, 96, 128, 160, 192 und 224. Die Blockgröße ist zugleich 2 hoch Hostbits im relevanten Oktett, hier 2 hoch 5. Sie ist die einzige Zahl, die du für den Rest der Rechnung brauchst.
- 05 Die Netzadresse
Netz 10.20.30.64Die Netzadresse ist das größte Vielfache der Blockgröße, das nicht über dem Oktettwert der Adresse liegt. 77 liegt zwischen 64 und 96, also beginnt das Netz bei 64. Alle Oktette rechts davon wären 0, alle links davon übernimmst du unverändert. Binär ist das die Adresse mit allen Hostbits auf null: 77 ist 01001101, die ersten drei Bits 010 bleiben, der Rest wird null, das ergibt 01000000 gleich 64.
- 06 Die letzte Adresse des Netzes
Broadcast 10.20.30.95Der Broadcast ist die Adresse direkt vor dem nächsten Netz: 64 plus 32 ergibt 96, minus eins ergibt 95. Binär sind alle Hostbits gesetzt. Pakete an diese Adresse erreichen alle Geräte im Subnetz, deshalb darf sie kein Gerät als eigene Adresse tragen. Liegt die Grenze in einem höheren Oktett, stehen alle Oktette rechts davon auf 255.
- 07 Die Zahl nutzbarer Hosts
2^5-2 = 30Fünf Hostbits ergeben 32 Adressen. Zwei davon sind reserviert, die Netzadresse und der Broadcast, also bleiben 30. Der erste Host ist Netzadresse plus eins, 10.20.30.65, der letzte ist Broadcast minus eins, 10.20.30.94. Das Gateway liegt per Konvention meist auf dem ersten oder letzten Host, Hauptsache, es ist im ganzen Standort gleich.
Wenn es nicht funktioniert
Das siehst du
Ein Gerät mit 10.20.30.96/27 erreicht sein Gateway 10.20.30.65 nicht, obwohl beide im selben VLAN hängen.
Warum
96 ist bereits die Netzadresse des nächsten /27-Blocks. Das Gerät glaubt, im Netz 10.20.30.96 zu stehen, und behandelt das Gateway als fremd, für das es selbst keine Route hat. Im selben VLAN laufen damit zwei logische Netze nebeneinander.
Was hilft
Rechne die Blockgrenzen nach: 64 bis 95 ist ein Netz, 96 bis 127 das nächste. Vergib eine Adresse zwischen .66 und .94, oder vergrößere das Netz auf /26, wenn mehr als 30 Geräte im VLAN stehen müssen.
Das siehst du
Cisco IOS lehnt den Befehl ip address 10.20.30.64 255.255.255.224 mit der Meldung Bad mask /27 for address 10.20.30.64 ab.
Warum
Die Adresse ist die Netzadresse des Subnetzes. IOS erlaubt sie auf einem normalen Interface nicht, dasselbe gilt für den Broadcast 10.20.30.95.
Was hilft
Verwende den ersten oder letzten Host des Blocks, also 10.20.30.65 oder 10.20.30.94, und halte im Adressplan fest, welche der beiden Konventionen für Gateways gilt.
Das siehst du
Beim Konfigurieren eines neuen VLAN-Interfaces meldet der Router, das Netz überlappe mit einem anderen Interface.
Warum
Ein bereits vorhandenes Netz ist größer, als es im Plan steht, zum Beispiel ein /23, das den neuen /24 vollständig enthält. Bei /23 reicht der Block über zwei Werte im dritten Oktett, 10.20.30.0/23 umfasst also 10.20.30.0 bis 10.20.31.255.
Was hilft
Lass dir mit show ip interface brief und show ip route connected alle direkt angeschlossenen Netze anzeigen, rechne ihre tatsächlichen Grenzen aus und korrigiere den Adressplan, bevor du das neue Netz anlegst.
03 Was du mitnimmst
Fünf Rechenschritte, die danach sitzen
Die Methode ist dieselbe für /8 bis /30. Nur das Oktett, in dem du rechnest, wechselt, und genau dort passieren die meisten Fehler.
Von der CIDR-Angabe zum Hostbereich
- 01 Präfixlänge lesen
- 02 Maske und Wildcard bilden
- 03 Blockgröße bestimmen
- 04 Netzadresse finden
- 05 Broadcast ableiten
- 06 Hostbereich und Hostzahl
Präfix, Maske und Wildcard ineinander umrechnen
Du liest /27 als 27 gesetzte Bits, schreibst daraus 255.255.255.224 und leitest die Wildcard 0.0.0.31 ab, die Cisco in ACLs und OSPF-Network-Statements erwartet. Die Umrechnung klappt in beide Richtungen, auch für Masken wie 255.255.240.0.
Netzadresse und Broadcast ohne Binärtabelle finden
Mit der Blockgröße suchst du das größte Vielfache, das nicht über dem Oktettwert der Adresse liegt. Das ist die Netzadresse. Der nächste Block beginnt eine Blockgröße später, und die Adresse davor ist der Broadcast.
Hostzahl und Hostbereich korrekt angeben
Du rechnest 2 hoch Hostbits minus zwei und weißt, warum die Netzadresse und der Broadcast nicht an Geräte vergeben werden. Für /31 und /32 kennst du die Ausnahmen, die RFC 3021 und die Loopback-Praxis festlegen.
Ein Netz mit VLSM in passende Teilnetze zerlegen
Aus einem /24 schneidest du Teilnetze für 100, 50 und 20 Hosts plus zwei Punkt-zu-Punkt-Strecken, ohne dass sich Blöcke überlappen. Die Reihenfolge vom größten zum kleinsten Bedarf verhindert Lücken, die später niemand mehr füllen kann.
Das Ergebnis mit Werkzeugen gegenprüfen
Mit ipcalc, sipcalc, dem Python-Modul ipaddress oder show ip interface auf dem Router kontrollierst du jedes Ergebnis, bevor es in den Adressplan oder die Konfiguration geht. Die Werkzeuge ersetzen das Verständnis nicht, aber sie fangen Tippfehler ab.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Die Tabelle, die du für jede Rechnung brauchst
Fast jede Subnetzaufgabe lässt sich mit einer einzigen Zeile dieser Tabelle lösen. Die Spalte Blockgröße ist die wichtigste, denn aus ihr folgen Netzadresse und Broadcast. Die Hostzahl gilt für das ganze Präfix, auch wenn die Grenze im dritten oder zweiten Oktett liegt.
Wer die Werte für das vierte Oktett auswendig kann, kennt automatisch auch die für das dritte: /20 im dritten Oktett verhält sich wie /28 im vierten, die Blockgröße ist in beiden Fällen 16. Der Unterschied liegt nur in der Hostzahl, weil beim /20 noch die acht Bits des vierten Oktetts dazukommen.
| Präfix | Maske | Wildcard | Blockgröße im Oktett | Nutzbare Hosts |
|---|---|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 | 1 im zweiten Oktett | 65.534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 16 im dritten Oktett | 4.094 |
| /21 | 255.255.248.0 | 0.0.7.255 | 8 im dritten Oktett | 2.046 |
| /22 | 255.255.252.0 | 0.0.3.255 | 4 im dritten Oktett | 1.022 |
| /23 | 255.255.254.0 | 0.0.1.255 | 2 im dritten Oktett | 510 |
| /24 | 255.255.255.0 | 0.0.0.255 | 1 im dritten Oktett | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 im vierten Oktett | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 im vierten Oktett | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 im vierten Oktett | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 im vierten Oktett | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 im vierten Oktett | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 im vierten Oktett | 2 |
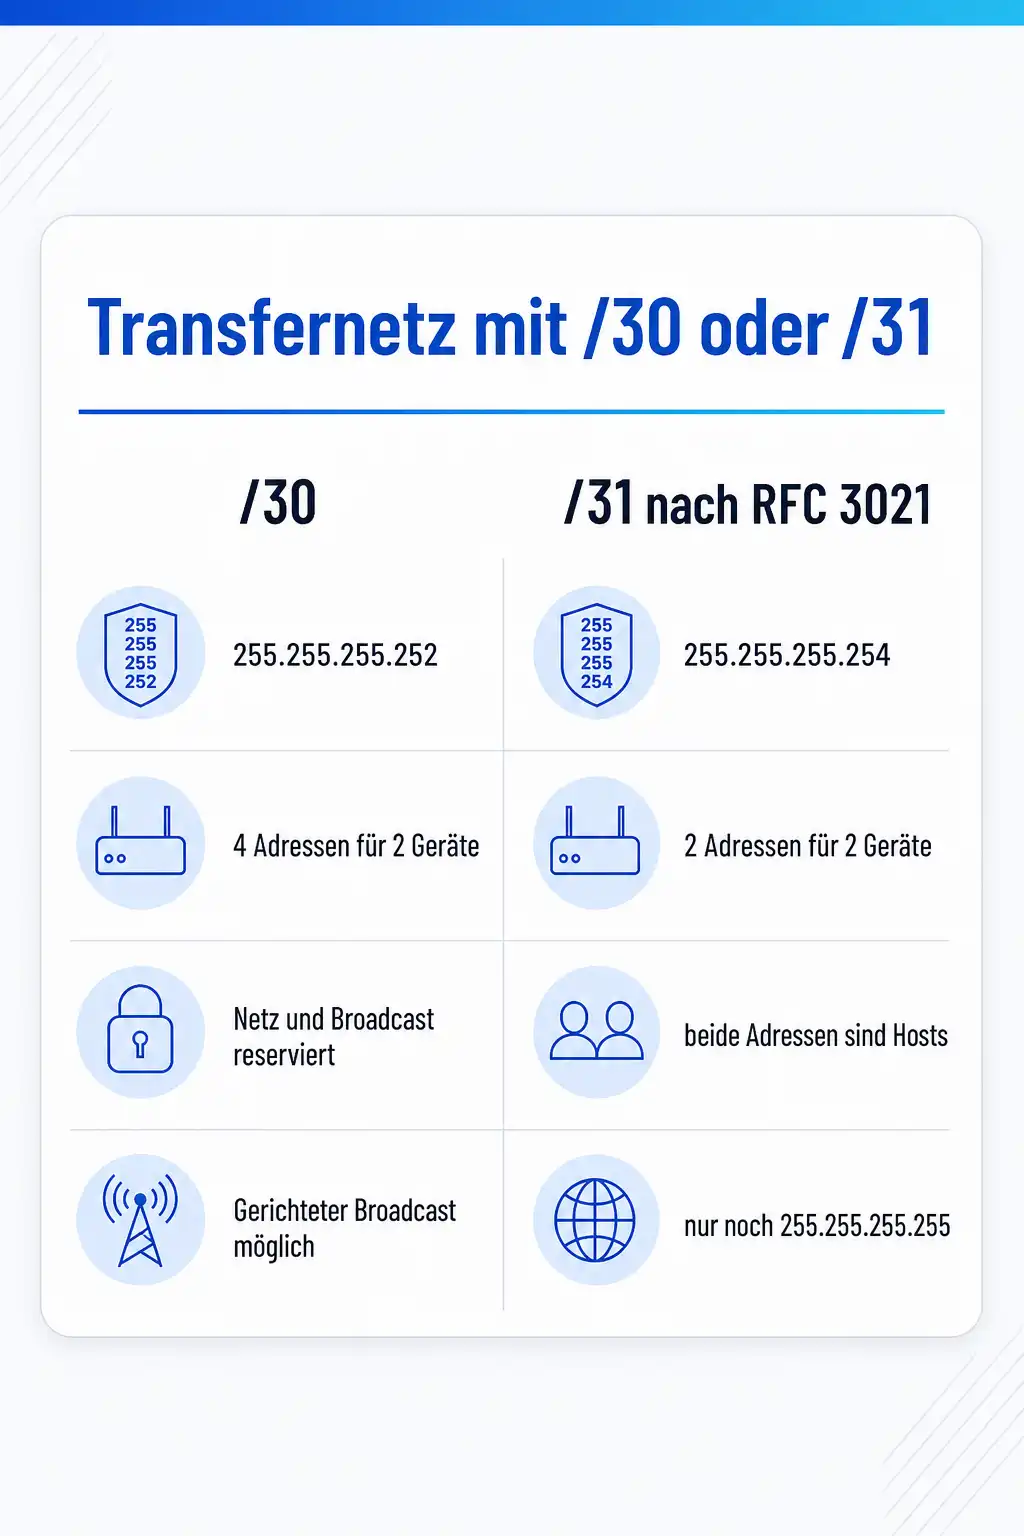
| /31 | 255.255.255.254 | 0.0.0.1 | 2 im vierten Oktett | 2 nach RFC 3021 |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 (einzelne Adresse) |
Die Blockgröße-Methode als Rechenweg im Kopf
Der Rechenweg hat immer vier Schritte. Erstens: Bestimme das Oktett, in dem die Präfixlänge endet. Bis /8 ist es das erste, bis /16 das zweite, bis /24 das dritte, darüber das vierte. Zweitens: Ziehe den Maskenwert dieses Oktetts von 256 ab, das ist die Blockgröße. Drittens: Suche im selben Oktett der Adresse das größte Vielfache der Blockgröße, das nicht größer ist als der Adresswert. Viertens: Addiere die Blockgröße, ziehe eins ab und setze alle Oktette rechts davon auf 255.
Der dritte Schritt ist der, bei dem es hakt. Bei 77 und Blockgröße 32 zählst du 0, 32, 64, 96 und hörst bei 64 auf, weil 96 schon zu groß ist. Bei Blockgröße 16 und Wert 45 zählst du 0, 16, 32, 48 und nimmst 32. Wer die Division beherrscht, rechnet ganzzahlig: 77 geteilt durch 32 ist 2 mit Rest, und 2 mal 32 ergibt 64.
Für die binäre Gegenprobe schreibst du nur das relevante Oktett aus. Die Netzbits übernimmst du, die Hostbits setzt du für die Netzadresse auf null und für den Broadcast auf eins. Das kostet zehn Sekunden und deckt fast jeden Fehler beim Abzählen auf.
-
Oktett bestimmen
Die Präfixlänge sagt, wo die Grenze liegt: /27 endet im vierten Oktett, /20 im dritten, /12 im zweiten.
-
Blockgröße rechnen
Du ziehst den Maskenwert dieses Oktetts von 256 ab und erhältst 32 bei /27, 16 bei /20 und 16 bei /12.
-
Netzadresse suchen
Die Netzadresse ist das größte Vielfache der Blockgröße, das nicht über dem Adresswert liegt. Alle Oktette rechts davon stehen auf 0.
-
Broadcast ableiten
Der Broadcast ist die Netzadresse plus Blockgröße minus eins im Rechenoktett. Alle Oktette rechts davon stehen auf 255.
Drei Beispiele, von einfach bis zur Oktettgrenze
Beispiel 1: 192.168.10.130/26. Die Maske ist 255.255.255.192, die Blockgröße 256 minus 192 gleich 64. Die Netze beginnen bei 0, 64, 128 und 192. 130 liegt zwischen 128 und 192, das Netz ist also 192.168.10.128, der Broadcast 192.168.10.191. Die Hosts reichen von .129 bis .190, sechs Hostbits ergeben 2 hoch 6 minus 2 gleich 62 Adressen.
Beispiel 2: 10.20.30.77/27. Maske 255.255.255.224, Blockgröße 32, Netze bei 0, 32, 64, 96 und so weiter. 77 fällt in den Block ab 64. Netz 10.20.30.64, Broadcast 10.20.30.95, Hosts .65 bis .94, also 30 Stück. Dieses Beispiel ist die typische Prüfungsaufgabe, weil die Adresse nicht in der Nähe einer runden Zahl liegt.
Beispiel 3: 172.16.45.200/20. Die Grenze liegt jetzt im dritten Oktett. Die Maske ist 255.255.240.0, die Blockgröße im dritten Oktett 16. Die Netze beginnen bei 0, 16, 32 und 48, 45 liegt im Block ab 32. Netz 172.16.32.0, Broadcast 172.16.47.255, weil das vierte Oktett im Broadcast vollständig auf 255 steht. Erster Host 172.16.32.1, letzter Host 172.16.47.254. Zwölf Hostbits ergeben 2 hoch 12 minus 2 gleich 4.094 Adressen.
Das dritte Beispiel zeigt den häufigsten Denkfehler: Wer im vierten Oktett weiterrechnet, landet bei 172.16.45.192 als Netzadresse, und das ist bei einem /20 einfach ein gewöhnlicher Host. Bevor du rechnest, entscheidet die Präfixlänge über das Oktett.
Sonderfälle /31 und /32
Ein /30 auf einer Punkt-zu-Punkt-Strecke verbraucht vier Adressen für zwei Geräte. RFC 3021 erlaubt deshalb 31-Bit-Präfixe auf Punkt-zu-Punkt-Verbindungen. Die beiden Adressen, die ein /31 enthält, gelten dort als Host-Adressen, nicht als Netz und Broadcast. Ein gerichteter Broadcast an das Teilnetz ist damit nicht mehr möglich, für Broadcast-Verkehr dient auf solchen Strecken nur noch 255.255.255.255. Das RFC weist darauf hin, dass beide Seiten /31 unterstützen müssen, sonst funktioniert die Verbindung womöglich nicht.
Auf Cisco IOS und IOS XE konfigurierst du /31 mit der Maske 255.255.255.254. Auf Ethernet-Interfaces erscheint dabei ein Warnhinweis, dass die /31-Maske auf Nicht-Punkt-zu-Punkt-Interfaces vorsichtig zu verwenden sei. Der Hinweis ist kein Fehler, solange auf dem Segment wirklich nur zwei Router hängen, etwa bei einer gerouteten Verbindung zwischen zwei Core-Switches.
Ein /32 bezeichnet genau eine Adresse. Er ist das übliche Präfix für Loopback-Interfaces, die als Router-ID für OSPF oder BGP und als stabile Management-Adresse dienen, weil sie nicht mit einem physischen Port ausfallen. In Routingtabellen tauchen /32 als Host-Routen auf, in ACLs entspricht er dem Schlüsselwort host.
interface GigabitEthernet1/0/48
 description Transfer zu CORE-02
 no switchport
 ip address 10.255.1.0 255.255.255.254
!
interface Loopback0
 description Router-ID und Management
 ip address 10.255.0.1 255.255.255.255
!
router ospf 1
 router-id 10.255.0.1
 network 10.255.1.0 0.0.0.1 area 0
 network 10.255.0.1 0.0.0.0 area 0
VLSM: ein /24 in unterschiedlich große Teilnetze zerlegen
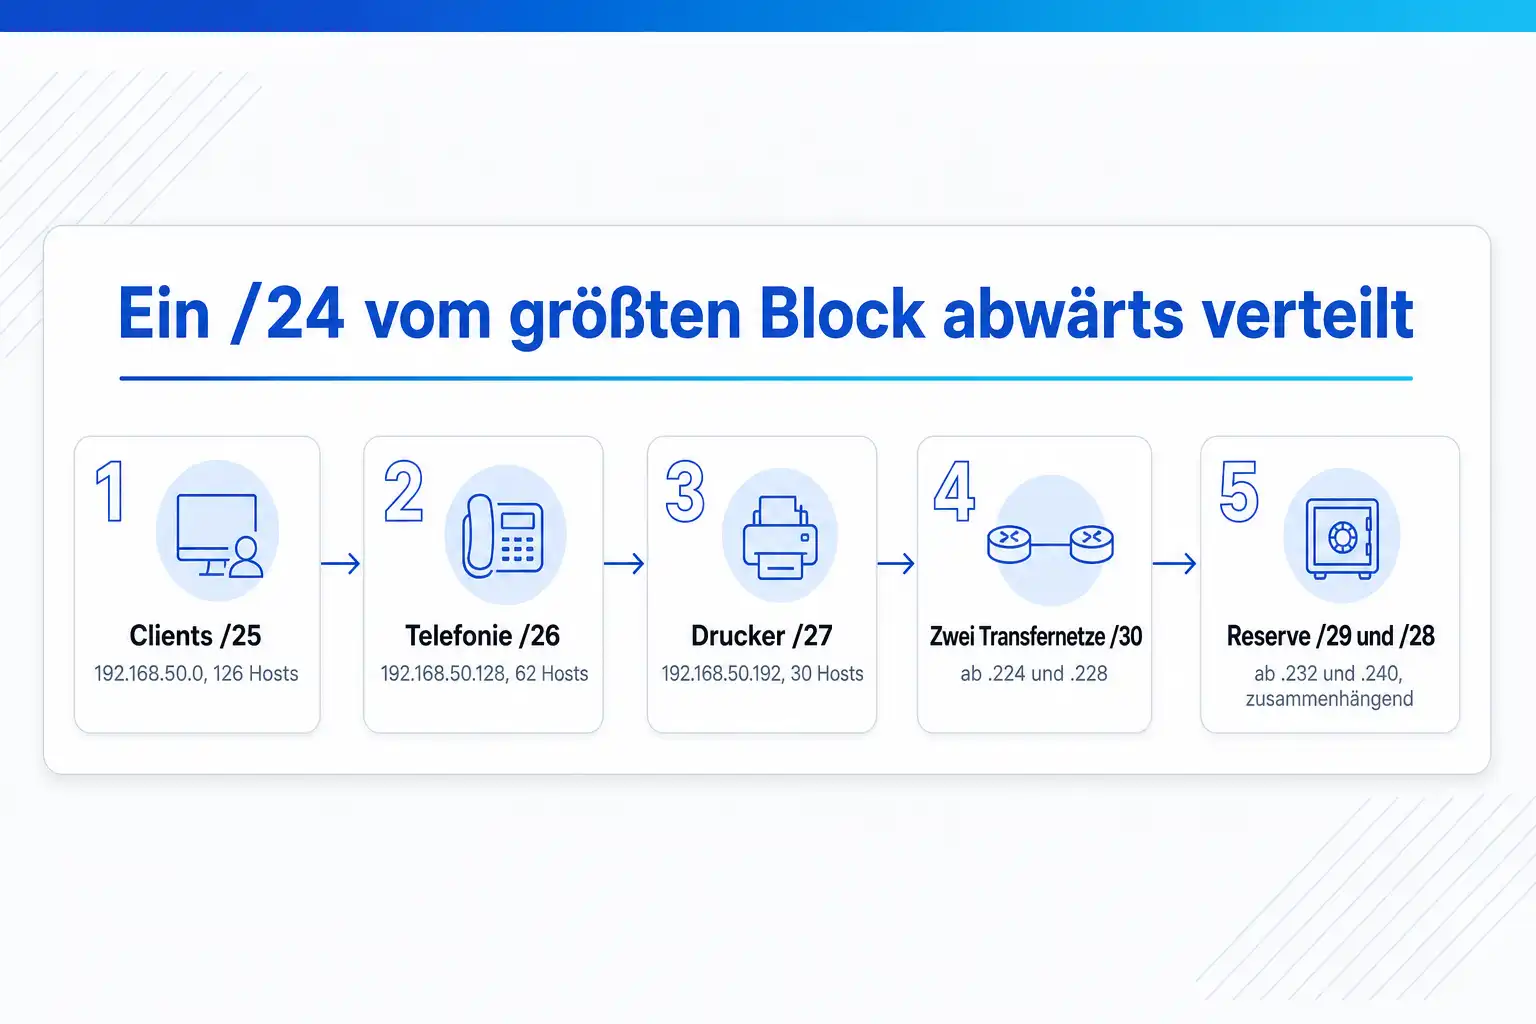
Variable Length Subnet Masking heißt, dass Teilnetze innerhalb eines Blocks unterschiedlich lange Präfixe haben. Angenommen, ein Standort bekommt 192.168.50.0/24 und braucht ein Netz für 100 Clients, eines für 50 Telefone, eines für 20 Drucker und zwei Transfernetze zu Routern. Die Regel lautet: Sortiere nach Größe und vergib den größten Block zuerst, immer an einer Grenze, die ein Vielfaches seiner eigenen Blockgröße ist.
100 Hosts brauchen sieben Hostbits, also ein /25 mit 126 Adressen. 50 Hosts brauchen sechs Hostbits, ein /26 mit 62. 20 Hosts passen in ein /27 mit 30. Die Transfernetze bekommen /30, oder /31, wenn beide Seiten es unterstützen. Was übrig bleibt, hältst du als zusammenhängende Reserve fest, statt es in Fetzen zu verteilen.
Der Vorteil der Reihenfolge zeigt sich, wenn man es andersherum macht: Wer zuerst die zwei /30 an den Anfang legt, kann den /25 nicht mehr ab .0 platzieren, muss ihn nach .128 schieben und reißt vor den übrigen Blöcken eine Lücke von .8 bis .31, in die später nur noch kleine Netze passen. Ein /25 muss bei .0 oder .128 beginnen, ein /26 bei einem Vielfachen von 64.
| Zweck | Bedarf | Präfix | Netz | Hostbereich | Broadcast |
|---|---|---|---|---|---|
| Clients | 100 | /25 | 192.168.50.0 | .1 bis .126 | 192.168.50.127 |
| Telefonie | 50 | /26 | 192.168.50.128 | .129 bis .190 | 192.168.50.191 |
| Drucker | 20 | /27 | 192.168.50.192 | .193 bis .222 | 192.168.50.223 |
| Transfer 1 | 2 | /30 | 192.168.50.224 | .225 bis .226 | 192.168.50.227 |
| Transfer 2 | 2 | /30 | 192.168.50.228 | .229 bis .230 | 192.168.50.231 |
| Reserve | frei | /29 und /28 | 192.168.50.232 und .240 | .233 bis .238 und .241 bis .254 | 192.168.50.239 und .255 |
Typische Rechenfehler und wie du sie vermeidest
Die meisten Fehler lassen sich vier Mustern zuordnen. Wer sie kennt, prüft sein Ergebnis gezielt an diesen Stellen, statt alles noch einmal von vorn zu rechnen.
-
Im falschen Oktett gerechnet
Bei Präfixen zwischen /17 und /23 liegt die Grenze im dritten Oktett. Wer dort mit dem vierten Oktett arbeitet, bekommt eine Netzadresse, die in Wahrheit ein normaler Host ist. Prüfe vor jeder Rechnung, welches Oktett die Präfixlänge trifft.
-
Broadcast als Host vergeben
Die letzte Adresse eines Blocks sieht aus wie jede andere, etwa 10.20.30.95. Ein Gerät mit dieser Adresse empfängt Broadcasts, antwortet aber unzuverlässig, und IOS lehnt sie auf Interfaces ab. Halte im Adressplan die Grenzen jedes Blocks fest, nicht nur die Netzadresse.
-
Hostzahl ohne minus zwei
Ein /26 hat 64 Adressen, aber nur 62 Hosts. Wer für 64 Geräte ein /26 plant, hat zwei zu wenig und dazu kein Gateway. Plane mindestens 20 bis 30 Prozent Reserve ein, weil Netze selten kleiner werden.
-
Teilnetz an falscher Grenze begonnen
Ein /26 kann nicht bei .32 beginnen, nur bei 0, 64, 128 oder 192. Ein Netz, das an einer falschen Grenze startet, ist rechnerisch ein Teil eines anderen Netzes, und die Geräte darin sehen die Maske anders als der Planer.
Ergebnisse mit ipcalc, Python und dem Router prüfen
Unter Linux ist ipcalc das schnellste Werkzeug. Die Debian- und Ubuntu-Variante zeigt Netz, Wildcard, HostMin, HostMax, Broadcast und die Hostzahl, ohne die Option -b zusätzlich binär. sipcalc liefert dieselben Werte in anderer Darstellung und kann auch IPv6. Wer kein Paket installieren darf, nutzt das Modul ipaddress aus der Python-Standardbibliothek.
Auf dem Gerät selbst prüfst du mit show ip interface, ob die Adresse mit dem erwarteten Präfix gesetzt ist. Unter Linux zeigt ip -4 addr neben dem Präfix auch den Broadcast an, den der Kernel aus der Maske berechnet hat. Steht dort ein anderer Wert als in deinem Plan, ist entweder die Maske falsch eingetragen oder der Plan.
$ ipcalc -b 10.20.30.77/27
Address:   10.20.30.77
Netmask:   255.255.255.224 = 27
Wildcard:  0.0.0.31
=>
Network:   10.20.30.64/27
HostMin:   10.20.30.65
HostMax:   10.20.30.94
Broadcast: 10.20.30.95
Hosts/Net: 30

$ python3 -c "import ipaddress as i; n=i.ip_interface('10.20.30.77/27').network; print(n, n.broadcast_address, n.num_addresses-2)"
10.20.30.64/27 10.20.30.95 30

$ ip -4 addr show dev eth0 | grep inet
    inet 10.20.30.77/27 brd 10.20.30.95 scope global eth0

R1# show ip interface Vlan30 | include Internet address
  Internet address is 10.20.30.77/27
Dazu passende Kurse
Wenn du Adressierung nicht nur rechnen, sondern in ganzen Netzen anwenden willst, bieten dir Netzwerktechnik-Kurse von TCP/IP bis Routing den passenden Einstieg.
04 Konkrete Kurse
Wo du genau das übst
- TCP/IP Grundkurs
- Netzwerktechnik Grundkurs
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
- Implementierung und Administration von Cisco Lösungen
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Wie viele Hosts passen in ein /24, /26 oder /27?
Was ist der Unterschied zwischen Subnetzmaske und Wildcard-Maske?
Welche IPv4-Bereiche darf ich intern frei verwenden?
Brauche ich für Punkt-zu-Punkt-Verbindungen ein /30?
Wie rechne ich die Präfixlänge aus einer Maske wie 255.255.240.0 zurück?
Warum funktioniert die Blockgröße-Methode auch im dritten Oktett?
Passt thematisch dazu
Subnetting ist eine der ersten Fertigkeiten im Netzbetrieb; wie es danach weitergeht, zeigt die Seite über den Berufsweg Netzwerkadministrator von TCP/IP bis Automatisierung.
Teilnetze sind die technische Grundlage für Netzwerksegmentierung als Sicherheitsprinzip, bei dem Zonen mit unterschiedlichem Schutzbedarf getrennt werden.
Quellen
- RFC 4632, Classless Inter-domain Routing (CIDR)
- RFC 950, Internet Standard Subnetting Procedure
- RFC 3021, Using 31-Bit Prefixes on IPv4 Point-to-Point Links
- RFC 1918, Address Allocation for Private Internets
- RFC 6598, IANA-Reserved IPv4 Prefix for Shared Address Space
- Cisco, Configure IP Addresses and Unique Subnets for New Users
- Python-Dokumentation, ipaddress: IPv4/IPv6 manipulation library
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Subnetting so oft üben, bis es in Sekunden sitzt
Im TCP/IP Grundkurs und im Netzwerktechnik Grundkurs bei cmt rechnest du Adressen, VLSM-Pläne und Routen in Übungen durch, vor Ort oder Live-Online. Wer auf die CCNA hinarbeitet, vertieft das in Implementierung und Administration von Cisco Lösungen mit Konfiguration auf Cisco IOS.