
Eine ACL-Zeile lesen, schreiben und richtig platzieren
Sequenz, Aktion, Protokoll, Quelle, Ziel, Port: Wer jede Stelle versteht, sperrt das Richtige und sich selbst nicht aus.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
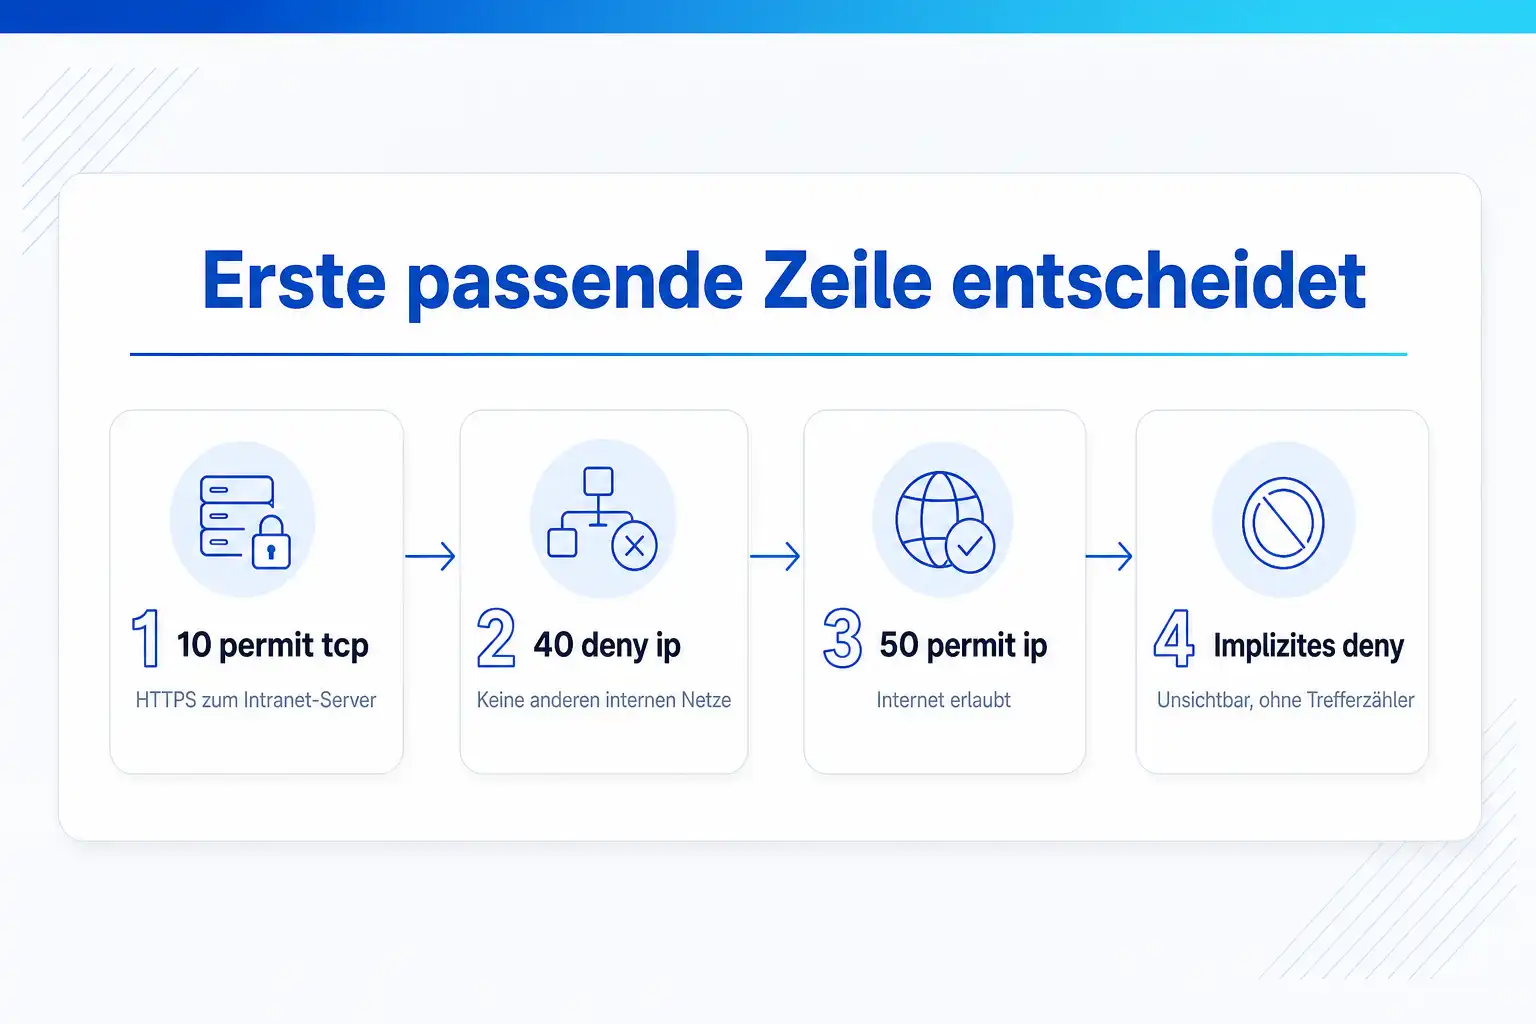
Eine Cisco-ACL ist eine geordnete Liste von permit- und deny-Zeilen, die der Router von oben nach unten prüft. Die erste passende Zeile entscheidet, alles, was auf keine Zeile passt, verwirft ein unsichtbares deny am Ende. Eine Extended-ACL-Zeile besteht aus Sequenznummer, Aktion, Protokoll, Quelle mit Wildcard-Maske, Ziel mit Wildcard-Maske, optional dem Port und optional log. Die Wildcard-Maske ist die invertierte Subnetzmaske, für ein /24 also 0.0.0.255. Wirksam wird die Liste erst mit ip access-group am Interface, und die Richtung in oder out entscheidet, ob Pakete beim Eintritt in den Router oder beim Verlassen geprüft werden.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Eine fehlende Zeile, und der Standort ist offline
ACLs gehören zu den ältesten Werkzeugen auf Cisco-Geräten und zu denen, mit denen sich Administratoren am häufigsten selbst aussperren. Wer per SSH eine neue Liste an das Uplink-Interface hängt und die Zeile für die eigene Management-Verbindung vergisst, verliert im selben Moment den Zugang. Das implizite deny am Ende arbeitet zuverlässig, auch gegen den, der die Liste geschrieben hat.
Die zweite Fehlerklasse ist leiser. Eine ACL blockiert zu wenig, weil eine Wildcard-Maske falsch gerechnet ist, weil der Port auf der Quellseite statt auf der Zielseite steht oder weil die Liste in die falsche Richtung angewendet wurde. Solche Fehler fallen erst auf, wenn ein Audit oder ein Vorfall zeigt, dass ein Netz erreichbar war, das gesperrt sein sollte.
Und schließlich wird von ACLs oft mehr erwartet, als sie leisten. Eine ACL kennt keinen Verbindungszustand. Sie weiß nicht, ob ein eingehendes Paket die Antwort auf eine Anfrage von innen ist, und sie erkennt keine Anwendungen. Wer das nicht weiß, baut Regelwerke, die entweder zu viel öffnen oder legitime Antworten verwerfen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der Aufbau im Detail
Eine Extended-ACL-Zeile zerlegt
Die Beispielzeile erlaubt HTTPS aus dem Verwaltungsnetz 10.10.20.0/24 zu einem einzelnen Webserver und protokolliert jeden Treffer. Sie steht in einer Named Extended ACL, die du mit ip access-list extended und einem Namen anlegst.
Der Aufbau
30 permit tcp 10.10.20.0 0.0.0.255 host 10.10.50.10 eq 443 log - 01 Sequenznummer
30Die Position der Zeile in der Liste. Ohne Angabe vergibt IOS in Schritten von zehn, beginnend bei 10. Die Nummern erlauben es, später eine Zeile 25 zwischen 20 und 30 einzufügen oder mit no 30 genau eine Zeile zu entfernen, ohne die Liste neu zu schreiben. Mit ip access-list resequence nummerierst du eine voll gewordene Liste neu.
- 02 Aktion
permitpermit lässt das passende Paket durch, deny verwirft es. Bei einem deny schickt der Router standardmäßig eine ICMP-Meldung administratively prohibited zurück, sofern das nicht mit no ip unreachables am Interface abgeschaltet ist. Die Aktion der ersten passenden Zeile ist endgültig, spätere Zeilen werden für dieses Paket nicht mehr geprüft.
- 03 Protokoll
tcpWelches IP-Protokoll die Zeile prüft: ip für alles, tcp, udp, icmp, esp, gre, ospf oder eine Protokollnummer. Nur bei tcp und udp sind Portangaben möglich, nur bei icmp ICMP-Typen wie echo oder echo-reply. Wer ip schreibt, erlaubt oder verbietet alle Protokolle zwischen Quelle und Ziel.
- 04 Quelle mit Wildcard-Maske
10.10.20.0 0.0.0.255Das Quellnetz und die Wildcard-Maske, die angibt, welche Bits frei sein dürfen. 0 in der Wildcard heißt, das Bit muss übereinstimmen, 1 heißt, es ist egal. 0.0.0.255 lässt also das letzte Oktett frei und trifft 10.10.20.0 bis 10.10.20.255. Zwischen Protokoll und Quelle könnte ein Quellport stehen, was bei Client-Verkehr fast nie gewollt ist.
- 05 Ziel als einzelne Adresse
host 10.10.50.10Das Ziel, hier in der Kurzform host für eine einzelne Adresse, gleichbedeutend mit 10.10.50.10 0.0.0.0. Die zweite Kurzform any steht für 0.0.0.0 255.255.255.255, also jede Adresse. Bei mehreren Servern sparen Object-Groups viele Einzelzeilen.
- 06 Zielport
eq 443Ein Port nach dem Ziel prüft den Zielport, hier 443 für HTTPS. Weitere Operatoren sind neq, lt, gt und range, etwa range 8000 8080. Steht der Port dagegen direkt hinter der Quelle, prüft er den Quellport, und das ist die häufigste Ursache für Regeln, die nie treffen. Statt Zahlen akzeptiert IOS Namen wie www, domain oder smtp.
- 07 Protokollierung
logJeder Treffer erzeugt eine Syslog-Meldung, zusammengefasst in Intervallen, damit der Router nicht für jedes Paket eine Zeile schreibt. log-input ergänzt Eingangsinterface und MAC-Adresse. Auf stark genutzten Permit-Zeilen kostet log CPU; sinnvoll ist es vor allem auf deny-Zeilen und auf einer ausdrücklichen letzten Zeile deny ip any any log.
Wenn es nicht funktioniert
Das siehst du
Nach ip access-group am Uplink bricht die SSH-Sitzung ab, der Router ist nicht mehr erreichbar.
Warum
Die neue Liste enthält keine Zeile, die die eigene Management-Verbindung erlaubt, und das implizite deny verwirft sie. Bei eingehenden ACLs trifft das auch Routing-Protokolle wie OSPF oder BGP, die nicht ausdrücklich erlaubt sind.
Was hilft
Setze vor jeder Änderung an einem entfernten Gerät reload in 10, spiele die Änderung ein, prüfe die Erreichbarkeit und beende den Zeitzünder dann mit reload cancel. Ohne write memory startet der Router nach zehn Minuten mit der alten Konfiguration. In die Liste gehört eine Zeile für das Management-Netz und gegebenenfalls permit ospf any any vor allen Sperren.
Das siehst du
Eine Regel, die HTTPS erlauben soll, hat null Treffer, und die Clients kommen trotzdem nicht durch.
Warum
Der Port steht auf der falschen Seite, etwa permit tcp 10.10.20.0 0.0.0.255 eq 443 host 10.10.50.10. Damit prüft die Zeile den Quellport 443, den ein Client nie verwendet.
Was hilft
Setze den Port hinter das Ziel. show ip access-lists zeigt mit den Trefferzählern sofort, ob die korrigierte Zeile greift.
Das siehst du
Eine Sperrzeile für ein Subnetz blockiert Adressen in völlig anderen Netzen.
Warum
Statt der Wildcard wurde die Subnetzmaske eingegeben, etwa deny ip 10.10.20.0 255.255.255.0 any. Als Wildcard gelesen heißt das: Nur das letzte Oktett muss 0 sein, die ersten drei sind beliebig. Die Zeile trifft also jede Adresse, die auf .0 endet.
Was hilft
Invertiere die Maske, hier zu 0.0.0.255. Prüfe danach mit show ip access-lists, ob die Zeile so in der Konfiguration steht, wie du sie gemeint hast, denn IOS akzeptiert beide Schreibweisen ohne Warnung.
Das siehst du
Antworten von Servern im Internet kommen nicht mehr an, seit eine eingehende ACL am Internet-Interface hängt.
Warum
Die ACL ist zustandslos. Sie erlaubt die Anfrage nach außen, aber die Antwort kommt als neues, eingehendes Paket mit Quellport 443 und einem hohen Zielport an und trifft keine Zeile.
Was hilft
Für TCP-Antworten hilft die Zeile permit tcp any 198.51.100.0 0.0.0.255 established, die Pakete mit gesetztem ACK- oder RST-Bit erlaubt. Für UDP und echte Zustandsverfolgung gehört eine Zone-Based Firewall oder eine Firewall vor das Netz.
03 Was du mitnimmst
Womit deine ACLs tun, was sie sollen
ACLs sind schnell geschrieben, aber schwer zu korrigieren, wenn sie einmal produktiv sind.
Der Weg eines Pakets durch eine ACL
- 01 Interface und Richtung prüfen
- 02 Zeile 10 vergleichen
- 03 Erste passende Zeile entscheidet
- 04 Trefferzähler erhöhen
- 05 Keine Zeile passt: implizites deny
Jede Position einer Regelzeile deuten
Du liest eine Extended-ACL-Zeile von der Sequenznummer bis zum log und weißt, welches Feld welches Paketmerkmal prüft.
Wildcard-Masken im Kopf rechnen
Du leitest die Wildcard aus jeder Subnetzmaske ab, erkennst die Kurzformen host und any und vermeidest die Verwechslung mit der Subnetzmaske.
Reihenfolge und Trefferzähler nutzen
Du ordnest Zeilen so, dass spezifische Regeln vor allgemeinen stehen, fügst Zeilen per Sequenznummer ein und belegst mit den Trefferzählern, welche Regel tatsächlich greift.
Platz und Richtung wählen
Du weißt, warum eine Standard-ACL nah ans Ziel und eine Extended-ACL nah an die Quelle gehört und was in und out am Interface bedeuten.
Änderungen sicher einspielen
Du änderst eine aktive Liste mit Sequenznummern statt durch Löschen und Neuanlegen und hast mit reload in einen Rettungsanker für den Fall, dass du dich doch aussperrst.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Wildcard-Maske aus der Subnetzmaske ableiten
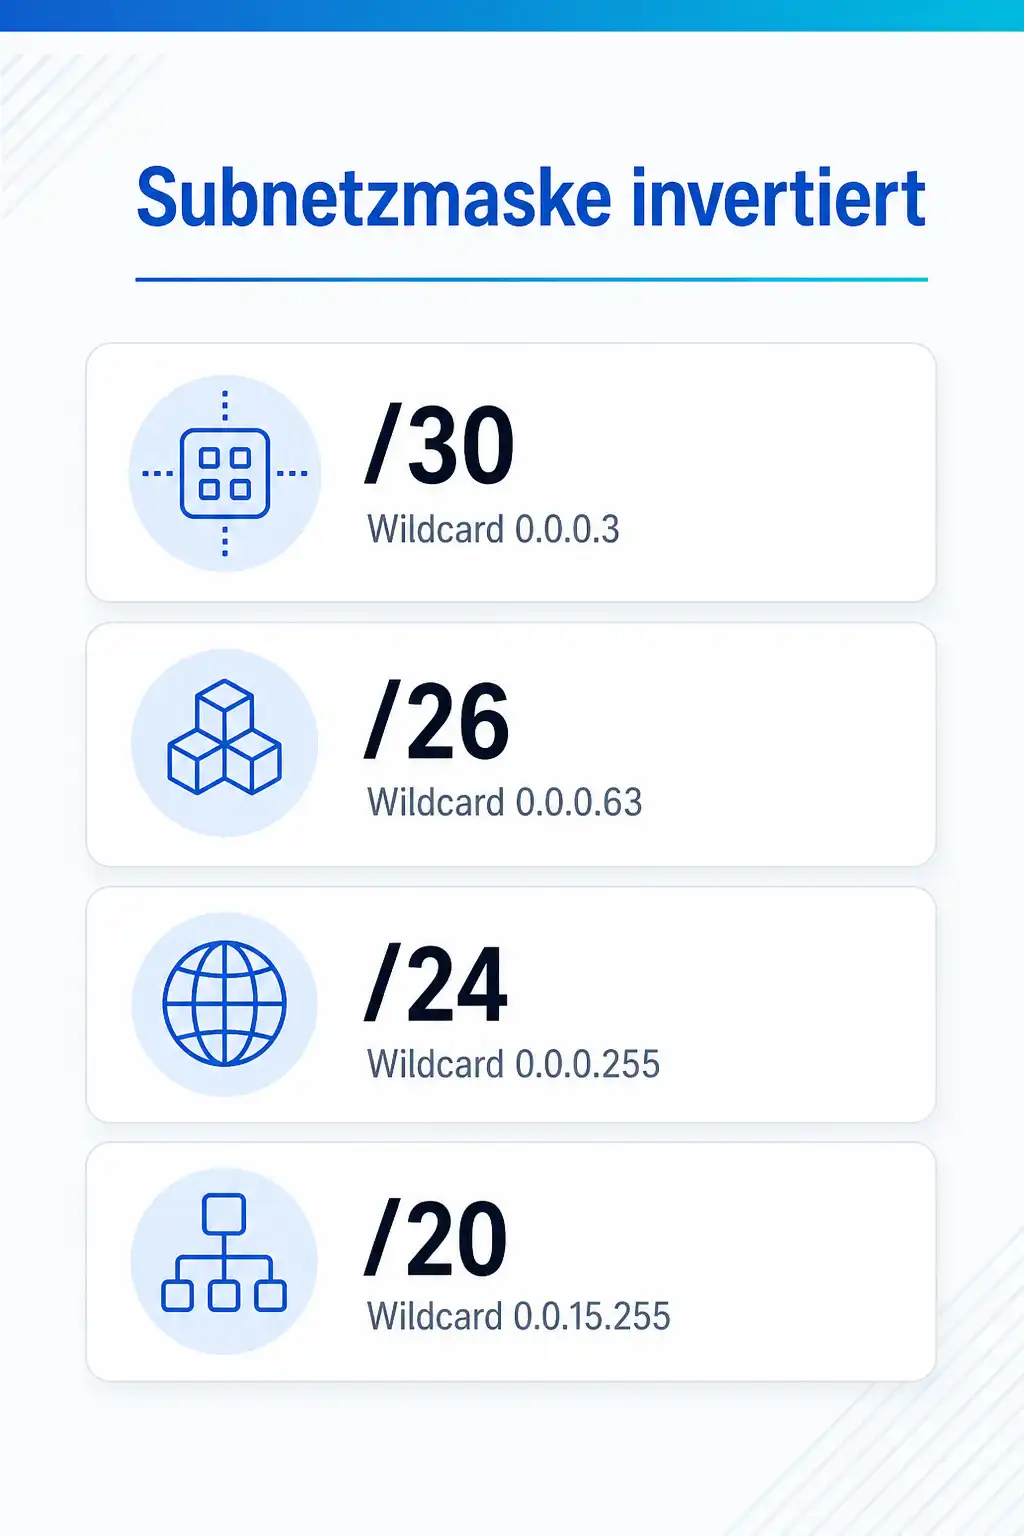
Die Wildcard-Maske ist für zusammenhängende Netze die Differenz zwischen 255.255.255.255 und der Subnetzmaske, Oktett für Oktett gerechnet. Für 255.255.255.192, ein /26, ergibt das 0.0.0.63. Für 255.255.240.0, ein /20, ergibt es 0.0.15.255. Wer diese Subtraktion verinnerlicht, braucht keine Tabelle mehr.
Wildcard-Masken müssen anders als Subnetzmasken nicht zusammenhängend sein. 10.10.0.10 0.0.255.0 trifft die Adresse .10 in jedem Netz von 10.10.0.0 bis 10.10.255.0, etwa alle Drucker, wenn jedes Standortnetz den Drucker auf .10 hat. Das ist erlaubt, aber schwer zu lesen, und gehört deshalb mit einem remark kommentiert.
| Präfix | Subnetzmaske | Wildcard-Maske | Adressen im Bereich |
|---|---|---|---|
| /32 | 255.255.255.255 | 0.0.0.0 (Kurzform host) | 1 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4.096 |
| /16 | 255.255.0.0 | 0.0.255.255 | 65.536 |
| /0 | 0.0.0.0 | 255.255.255.255 (Kurzform any) | alle |
Standard- gegen Extended-ACL und wo sie hingehört
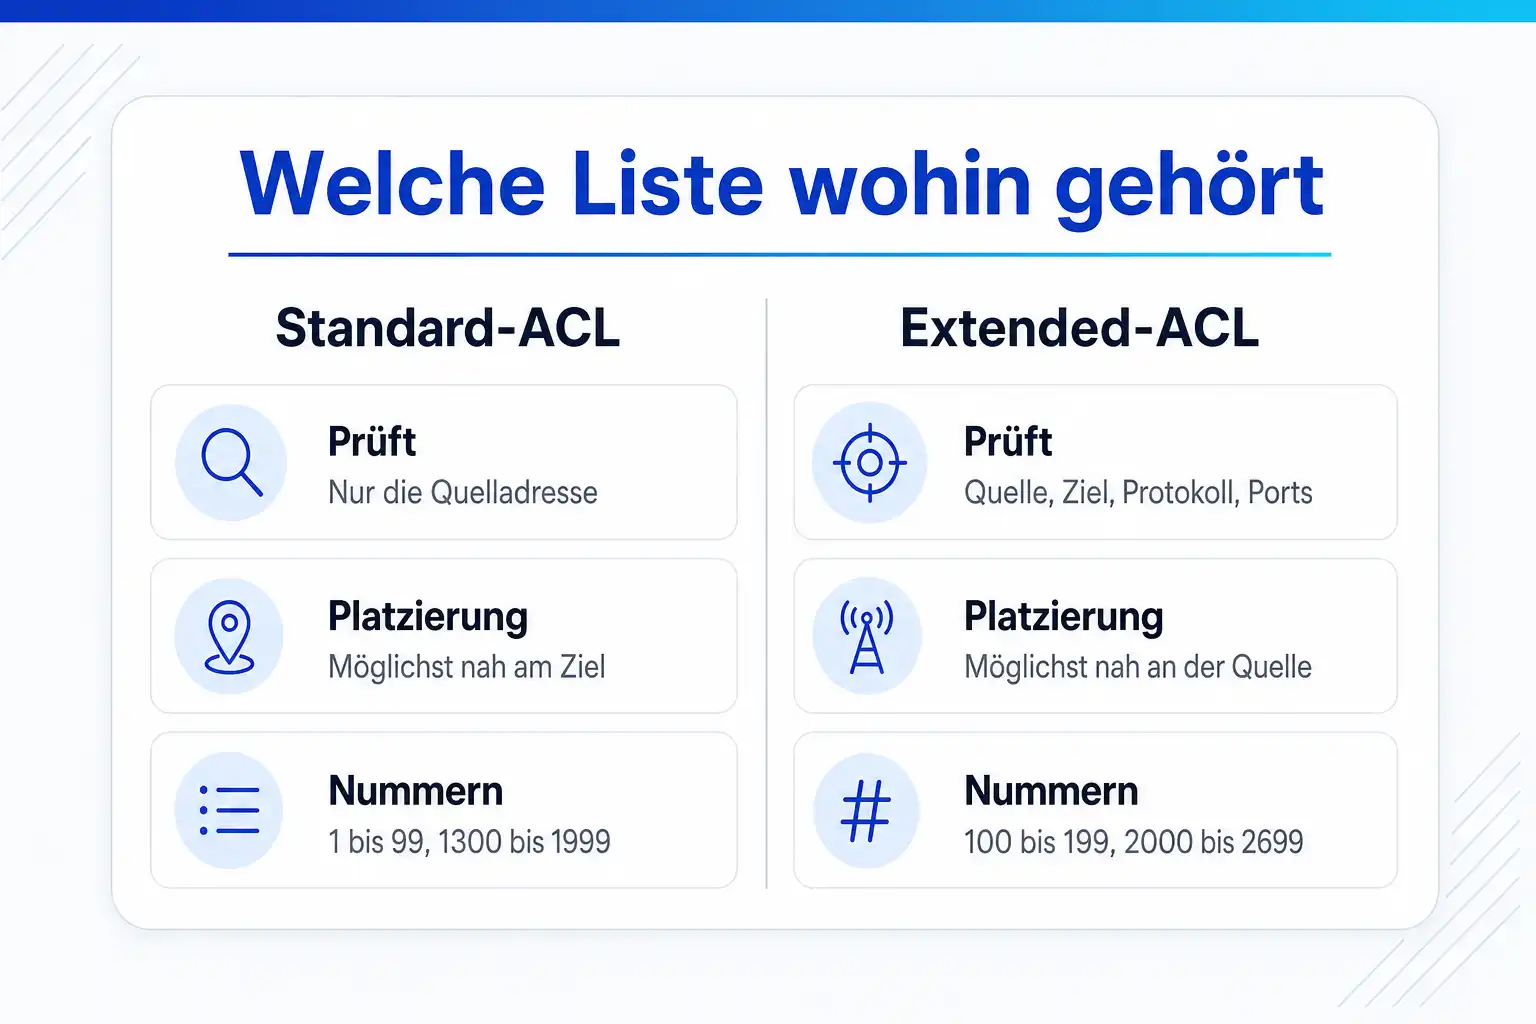
Eine Standard-ACL prüft nur die Quelladresse. Sie kann also nicht unterscheiden, ob ein Client zum Webserver oder zum Domänencontroller will. Platzierst du sie nah an der Quelle, sperrst du den Client für alle Ziele. Deshalb gehört eine Standard-ACL möglichst nah an das Ziel, das sie schützen soll. Heute wird sie vor allem dort eingesetzt, wo ein Befehl nur eine Quellliste erwartet, etwa access-class auf den VTY-Leitungen oder in Route-Maps und NAT-Regeln.
Eine Extended-ACL prüft Quelle, Ziel, Protokoll und Ports. Weil sie genau beschreiben kann, welcher Verkehr gemeint ist, gehört sie möglichst nah an die Quelle. Unerwünschter Verkehr wird dann verworfen, bevor er Bandbreite auf weiteren Links verbraucht. Auf einem Layer-3-Switch heißt das in der Praxis: an das SVI des Quell-VLANs, Richtung in.
Nummerierte Listen gibt es weiterhin, Standard-ACLs mit 1 bis 99 und 1300 bis 1999, Extended mit 100 bis 199 und 2000 bis 2699. Benannte Listen sind trotzdem die bessere Wahl: Der Name erklärt den Zweck, und Zeilen lassen sich per Sequenznummer bearbeiten.
ip access-list extended ACL-VLAN20-IN
 remark Verwaltung darf HTTPS zum Intranet-Server
 10 permit tcp 10.10.20.0 0.0.0.255 host 10.10.50.10 eq 443
 remark DNS nur zum internen Resolver
 20 permit udp 10.10.20.0 0.0.0.255 host 10.10.50.53 eq domain
 30 permit tcp 10.10.20.0 0.0.0.255 host 10.10.50.53 eq domain
 remark keine anderen internen Netze
 40 deny ip 10.10.20.0 0.0.0.255 10.0.0.0 0.255.255.255 log
 remark Internet erlaubt
 50 permit ip 10.10.20.0 0.0.0.255 any
 60 deny ip any any log
!
interface Vlan20
 ip access-group ACL-VLAN20-IN in
Reihenfolge, implizites deny und Trefferzähler
Der Router vergleicht ein Paket mit der Liste von der kleinsten Sequenznummer an und hört bei der ersten passenden Zeile auf. Deshalb stehen spezifische Zeilen vor allgemeinen. Steht im Beispiel die Zeile 50 permit ip 10.10.20.0 0.0.0.255 any vor der Zeile 40, kommt die Sperre der internen Netze nie zum Zug, weil jedes Paket schon an der allgemeinen Erlaubnis hängen bleibt.
Am Ende jeder IPv4-ACL steht ein implizites deny ip any any, das in der Konfiguration nicht auftaucht und keinen eigenen Trefferzähler hat. Eine ausdrückliche letzte Zeile deny ip any any log macht sichtbar, was verworfen wird. Bei IPv6-ACLs stehen vor dem impliziten deny zusätzlich implizite Erlaubnisse für Neighbor Discovery, damit die Adressauflösung weiter funktioniert. Wer dort eine eigene letzte Zeile deny ipv6 any any setzt, überschreibt diese Erlaubnisse und muss Neighbor Discovery ausdrücklich zulassen.
show ip access-lists zeigt hinter jeder Zeile die Zahl der Treffer. Diese Zahlen sind das wichtigste Werkzeug der Fehlersuche: Eine Zeile, die nie trifft, ist entweder überflüssig oder falsch geschrieben. Vor einem Test setzt du die Zähler mit clear ip access-list counters und dem Listennamen zurück.
R1# show ip access-lists ACL-VLAN20-IN
Extended IP access list ACL-VLAN20-IN
    10 permit tcp 10.10.20.0 0.0.0.255 host 10.10.50.10 eq 443 (1843 matches)
    20 permit udp 10.10.20.0 0.0.0.255 host 10.10.50.53 eq domain (912 matches)
    30 permit tcp 10.10.20.0 0.0.0.255 host 10.10.50.53 eq domain
    40 deny ip 10.10.20.0 0.0.0.255 10.0.0.0 0.255.255.255 log (27 matches)
    50 permit ip 10.10.20.0 0.0.0.255 any (20511 matches)
    60 deny ip any any log
!
R1# clear ip access-list counters ACL-VLAN20-IN
Richtung in oder out am Interface
in prüft Pakete, die über dieses Interface in den Router hineinkommen, bevor er sie routet. out prüft Pakete, die das Interface verlassen, nachdem die Routing-Entscheidung gefallen ist. Pro Interface, Richtung und Protokollfamilie ist genau eine ACL möglich, also eine IPv4-Liste in, eine IPv4-Liste out und dasselbe noch einmal für IPv6 mit ipv6 traffic-filter.
Eine eingehende Liste spart Arbeit, weil verworfene Pakete gar nicht erst geroutet werden. Eine ausgehende Liste ist sinnvoll, wenn Verkehr aus mehreren Quell-Interfaces zu einem Ziel gefiltert werden soll, etwa alles, was in das Server-VLAN hineingeht. Dabei gilt eine Ausnahme: Ausgehende ACLs prüfen keinen Verkehr, den der Router selbst erzeugt, also keine eigenen Pings, Routing-Updates oder Syslog-Meldungen.
Den Zugang zur Managementoberfläche des Routers selbst schützt keine Interface-ACL zuverlässig, weil der Router auf jeder seiner Adressen erreichbar ist. Dafür gibt es access-class auf den VTY-Leitungen, das nur SSH-Verbindungen aus erlaubten Netzen annimmt.
ip access-list standard ACL-MGMT
 10 permit 10.10.99.0 0.0.0.255
 20 deny any log
!
line vty 0 15
 access-class ACL-MGMT in
 transport input ssh
Änderungen ohne Aussperren
Eine benannte ACL kannst du bearbeiten, während sie am Interface aktiv ist. Jede neue Zeile wirkt sofort. Das ist praktisch und zugleich das Risiko: Wer die Liste mit no ip access-list extended löscht und neu eingibt, hat für einige Sekunden eine leere Liste am Interface. Je nach Plattform heißt das, alles ist erlaubt oder alles ist gesperrt. Sicherer sind gezielte Änderungen per Sequenznummer.
Für größere Umbauten auf entfernten Geräten gibt es zwei bewährte Wege. Der erste ist reload in mit einer Frist: Sperrst du dich aus, startet der Router nach Ablauf mit der gespeicherten Konfiguration. Der zweite ist, die neue Liste unter neuem Namen vollständig anzulegen und erst dann mit einem einzigen ip access-group-Befehl am Interface auszutauschen. Die alte Liste bleibt als Rückweg bestehen, bis die neue sich bewährt hat.
R1# reload in 10
!
R1# configure terminal
R1(config)# ip access-list extended ACL-VLAN20-IN
R1(config-ext-nacl)# 35 permit tcp 10.10.20.0 0.0.0.255 host 10.10.50.20 eq 3389
R1(config-ext-nacl)# end
!
R1# reload cancel
R1# copy running-config startup-config
Object-Groups für wachsende Regelwerke
Sobald eine ACL dieselben Server oder Netze in vielen Zeilen nennt, werden Object-Groups lesbarer. Eine Netzwerk-Objektgruppe fasst Hosts und Netze unter einem Namen zusammen, und die ACL-Zeile verweist auf diesen Namen. Kommt ein Server hinzu, änderst du nur die Gruppe, nicht jede Zeile.
Object-Groups werden in show ip access-lists nicht aufgelöst angezeigt. Für die Fehlersuche brauchst du zusätzlich show object-group. Auf Switches, die ACLs in Hardware umsetzen, wird jede Kombination aus Quell- und Zielobjekt zu einem eigenen Eintrag. Zwei Gruppen mit je zwanzig Objekten ergeben so aus einer Zeile vierhundert Einträge, und die Hardware-Ressourcen füllen sich schneller, als die kurze Liste vermuten lässt.
object-group network OG-WEBSERVER
 host 10.10.50.10
 host 10.10.50.11
 10.10.51.0 255.255.255.0
!
object-group network OG-CLIENTS-VERWALTUNG
 10.10.20.0 255.255.255.0
 10.10.21.0 255.255.255.0
!
ip access-list extended ACL-WEB
 10 permit tcp object-group OG-CLIENTS-VERWALTUNG object-group OG-WEBSERVER eq 443
Eine ACL ist keine Firewall
Eine ACL betrachtet jedes Paket für sich. Sie weiß nicht, ob es zu einer bestehenden Verbindung gehört, und sie kann nicht prüfen, ob in Port 443 wirklich HTTPS steckt. Das Schlüsselwort established erlaubt TCP-Pakete mit gesetztem ACK- oder RST-Bit und wirkt wie eine Antwortprüfung, lässt sich aber mit gefälschten Flags umgehen und hilft bei UDP gar nicht.
ACLs sind deshalb das richtige Werkzeug für grobe Segmentierung zwischen internen Netzen, für den Schutz der Managementebene und für die Auswahl von Verkehr in QoS, NAT und Route-Maps. Am Übergang ins Internet, zwischen Sicherheitszonen mit unterschiedlichem Schutzbedarf und überall, wo Anwendungen erkannt werden sollen, gehört eine zustandsbehaftete Firewall davor. Auf IOS XE ist das die Zone-Based Firewall, sonst eine eigene Firewall-Appliance.
Dazu passende Kurse
Wenn du ACLs als Teil der Cisco-Grundlagen lernen willst, bieten Cisco-Schulungen vom CCNA bis zur Firewall Threat Defense den passenden Einstieg.
Wo ACLs nicht mehr reichen, führen die IT-Security-Trainings zu Firewalls und Segmentierung weiter zu zustandsbehafteten Regelwerken.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung und Administration von Cisco Lösungen
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
- Grundlagen von Cisco Firewall Threat Defense und Intrusion Prävention (Angriffserkennung und -verhinderung)
Weitere Kurse aus diesem Bereich
- Implementierung von Cisco Collaboration Conferencing
- Cisco – Grundlagen von Webex Calling
- Cisco IPv6 – Grundlagen, Design und Implementierung
- Grundlagen von Cisco SDA verstehen
- Implementierung und Konfiguration der Cisco Identity Services Engine
- Verständnis der Cisco-Grundlagen für Cybersicherheitsoperationen
- Anwendungsentwicklung und Workflow-Automatisierung mit Cisco Core-Plattformen
- Grundlagen des Cisco Catalyst Center
- Cisco Enterprise Wireless Netzwerke – Planung und Design
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Wie rechne ich die Wildcard-Maske?
Was ist das implizite deny?
Soll ich die ACL in oder out anwenden?
Wie füge ich eine Zeile mitten in eine bestehende ACL ein?
Warum taucht das implizite deny nicht in den Trefferzählern auf?
Ersetzt eine ACL eine Firewall?
Passt thematisch dazu
Was eine ACL nicht leistet, übernehmen Firewalls mit Anwendungserkennung und Zustandsverfolgung.
Für den Internetübergang kleinerer Standorte lohnt der Vergleich der Open-Source-Firewalls pfSense und OPNsense.
Welche Segmente überhaupt per ACL getrennt werden sollten, ergibt sich aus der Frage, wie du Netze nach Schutzbedarf in Zonen aufteilen kannst.
Quellen
- Cisco, Security and VPN Configuration Guide, Cisco IOS XE 17.x: Creating an IP Access List and Applying It to an Interface
- Cisco, Security and VPN Configuration Guide, Cisco IOS XE 17.x: Refining an IP Access List
- Cisco, IP Access List Entry Sequence Numbering (IOS XE)
- Cisco, ACLs Configuration Guide, Cisco IOS XE 17 (Catalyst 9000)
- IETF, RFC 4632: Classless Inter-domain Routing (CIDR)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
ACLs schreiben, testen und gezielt brechen
In den Cisco- und Netzwerkkursen bei cmt baust du ACLs an Routern und Layer-3-Switches selbst, liest die Trefferzähler und lernst, wo Zustandslosigkeit an ihre Grenzen stößt, vor Ort oder Live-Online.
Verwandte Themen
- Subnetting berechnen: Netzadresse, Broadcast und Hostbereich aus einer CIDR-Angabe ableiten
- Statische Route auf Cisco-Routern: der Befehl ip route Token für Token
- Cisco-IOS-Befehle verstehen: Modi, show-Befehle und Konfiguration sicher speichern
- 802.1X im LAN einführen: vom Monitor-Modus bis zur Durchsetzung, ohne Drucker auszusperren