
IPv6 Schritt für Schritt ins Firmennetz bringen
Erst Adressplan und Firewall, dann Dienste, zuletzt die Clients: Mit dieser Reihenfolge entsteht keine ungeschützte zweite Tür ins Netz.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
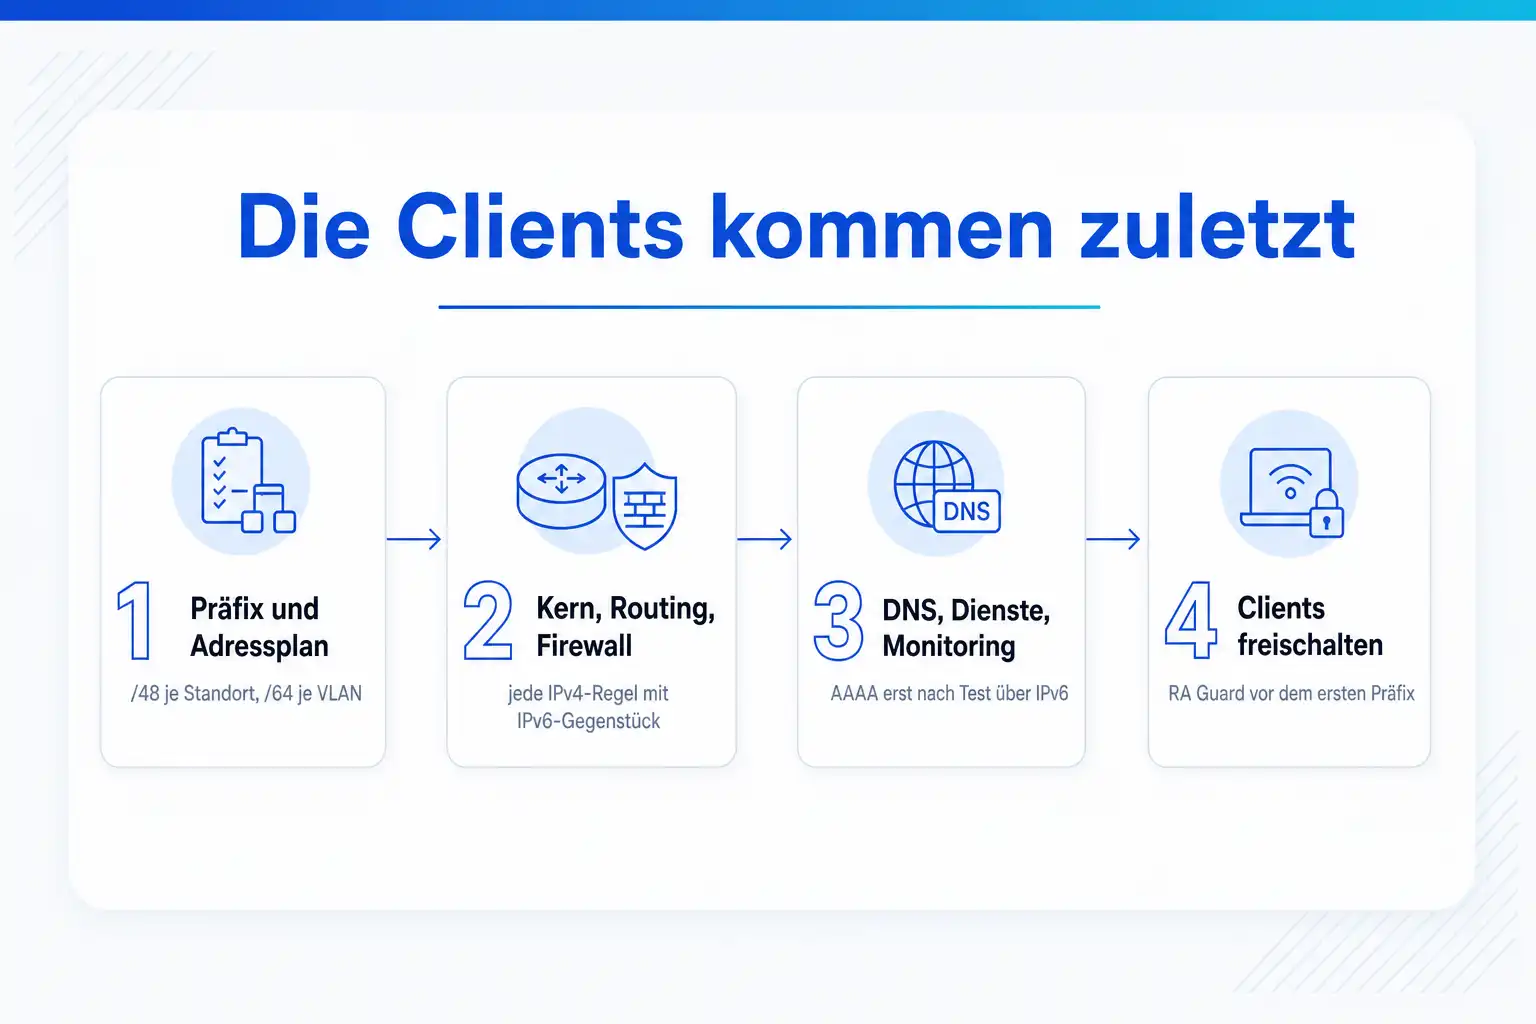
IPv6 führst du im Unternehmen in vier Etappen ein. Zuerst kommen Präfix und Adressplan, dann Kern, Routing und eine Firewall mit Regeln, die denen für IPv4 gleichwertig sind. Danach folgen DNS, Dienste und Monitoring, und erst zum Schluss die Clients mit SLAAC oder DHCPv6 und RA Guard an den Access Ports. Jede Etappe ist fertig, wenn ein festgelegter Prüfpunkt erfüllt ist, etwa eine erfolgreiche Verbindung über IPv6 zu jedem Kerndienst oder eine Firewall, die für IPv6 dieselben Treffer protokolliert wie für IPv4. Dual Stack ist dabei der Normalfall, IPv6 only der Ausnahmefall für einzelne Segmente.
Stand dieser Seite: 25.10.2026
01 Worum es geht
IPv6 ist längst da, auch wenn es niemand eingeführt hat
Das BSI weist darauf hin, dass IPv6 in allen aktuellen Betriebssystemen standardmäßig aktiviert ist und dass auch reine IPv4-Netze davon betroffen sind. Jeder Windows-Client, jeder Linux-Server und jedes Smartphone hat eine Link-Local-Adresse und hört auf Router Advertisements. Wer IPv6 nicht plant, hat es trotzdem im Netz, nur ohne Regeln und ohne Überwachung.
Das Risiko ist konkret: Ein Gerät, das sich als Router ausgibt und Router Advertisements verschickt, kann Clients ein eigenes Präfix und sich selbst als Gateway zuweisen. Weil Betriebssysteme IPv6 nach RFC 6724 in der Regel bevorzugen, läuft Verkehr dann über dieses Gerät, an der IPv4-Firewall vorbei. Ein Netz, das IPv6 ignoriert, hat eine Tür, die niemand abschließt.
Der umgekehrte Fehler ist genauso verbreitet: IPv6 wird an einem Freitag am Kernrouter eingeschaltet, die Clients bekommen Adressen, aber die Firewall hat für IPv6 nur eine Regel, nämlich alles erlauben. Oder sie hat gar keine, und dank Happy Eyeballs fällt das niemandem auf, weil die Clients nach einer Viertelsekunde auf IPv4 ausweichen. Ein kaputtes IPv6 produziert so keine Tickets, sondern nur Verzögerungen, die niemand zuordnet.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Der Ablauf vom Präfix bis zum Client
Die Schritte bauen aufeinander auf. Jeder nennt ein Ergebnis, das vorliegen muss, bevor der nächste beginnt, und an dem du den Projektstand jederzeit ablesen kannst.
- 1
Bestand aufnehmen und Ziel festlegen
Erfasse, welche Geräte, Betriebssysteme und Anwendungen IPv6 unterstützen, welche Firewalls und Load Balancer es filtern können und wo IPv6 heute schon unkontrolliert läuft. Ein Mitschnitt an einem Access Port zeigt in wenigen Minuten, ob Router Advertisements oder Tunnelprotokolle unterwegs sind. Lege dann das Ziel fest: Dual Stack für welche Bereiche, IPv6 only für welche einzelnen Segmente, und in welcher Reihenfolge die Standorte folgen.
Ergebnis: Eine Liste der Systeme mit IPv6-Fähigkeit, eine Liste der Blocker und ein schriftliches Zielbild mit Reihenfolge der Bereiche.
- 2
Präfix beschaffen und Adressplan schreiben
Kläre mit dem Provider die Präfixgröße je Standort und ob sie beständig ist; RIPE-690 nennt /48 für Geschäftskunden als gängige Option und empfiehlt persistente Präfixe. Für viele Standorte oder Provider-Unabhängigkeit kommt eigener PI-Adressraum über eine LIR in Frage. Verteile das Präfix nach einem Schema, das Standort und Funktion aus dem IPv4-Plan in der Subnetz-ID wiederholt, und trage es ins IPAM ein.
Ergebnis: Ein Präfix je Standort im IPAM, ein /64 je VLAN zugewiesen, Transfernetze und Loopbacks reserviert.
- 3
Kern und Routing aktivieren
Schalte IPv6-Routing auf Core und Distribution ein, vergib Adressen auf Transfernetzen und Loopbacks und aktiviere das Routingprotokoll, bei OSPF zum Beispiel OSPFv3. Die Access-VLANs bleiben noch ohne IPv6-Adresse am Gateway, so dass kein Client ein Router Advertisement aus dem Produktivnetz bekommt.
Ergebnis: Alle Kernrouter sehen die Präfixe aller Standorte in der Routingtabelle, und ein Ping zwischen den Loopbacks gelingt über IPv6.
- 4
Firewall und Perimeter gleichwertig zu IPv4 absichern
Übertrage jede IPv4-Regel in eine IPv6-Regel, ergänze die nach RFC 4890 notwendigen ICMPv6-Typen, insbesondere Packet Too Big, und sperre Tunnelprotokolle wie 6in4 und Teredo, die du nicht bewusst nutzt. Prüfe auch hostbasierte Firewalls auf Servern, denn unter Linux hat eine Regel für iptables keine Wirkung auf IPv6, solange kein ip6tables- oder nftables-Gegenstück existiert.
Ergebnis: Eine Regelbasis, in der jede IPv4-Regel ein IPv6-Gegenstück hat, und ein Test von außen, der nur die freigegebenen Dienste erreicht.
- 5
DNS, Dienste und Monitoring umstellen
Gib Servern feste IPv6-Adressen aus dem Plan, lass Dienste auf beiden Protokollen lauschen und lege AAAA-Einträge erst an, wenn der Dienst über IPv6 getestet ist. Ergänze Reverse-Zonen für die IPv6-Präfixe. Richte im Monitoring für jeden Dienst je eine Prüfung über IPv4 und über IPv6 ein, damit ein Ausfall auf einer Seite sichtbar wird.
Ergebnis: Jeder Kerndienst hat einen AAAA-Eintrag, antwortet über IPv6 und wird über beide Protokolle getrennt überwacht.
- 6
Clients freischalten, mit RA Guard zuerst
Aktiviere RA Guard an allen Access Ports, bevor das erste Client-VLAN ein Präfix bekommt. Lege fest, ob Clients ihre Adressen per SLAAC oder per DHCPv6 erhalten, und setze die Flags im Router Advertisement passend. Beginne mit einem Pilot-VLAN, beobachte Logs, Helpdesk und Monitoring eine Woche lang und rolle dann VLAN für VLAN aus.
Ergebnis: Clients im Pilot-VLAN erreichen interne und externe Dienste über IPv6, RA Guard verwirft Router Advertisements von Access Ports nachweisbar.
- 7
Betrieb übergeben und IPv4-only-Ausnahmen verwalten
Dokumentiere, welche Systeme dauerhaft nur IPv4 sprechen, mit Begründung und Ansprechpartner. Nimm IPv6 in Betriebshandbücher, Fehlersuchanleitungen und das Onboarding neuer Kolleginnen und Kollegen auf. Prüfe nach einigen Monaten, welche Segmente sich für IPv6 only eignen, etwa Management-Netze oder neue Container-Umgebungen.
Ergebnis: Eine gepflegte Ausnahmeliste, aktualisierte Betriebsunterlagen und eine Entscheidung über erste IPv6-only-Segmente.
03 Was du mitnimmst
Was die Einführung in Etappen dir bringt
Die Reihenfolge folgt einem einfachen Prinzip: Nichts wird für Clients sichtbar, bevor es abgesichert und überwacht ist. So bleibt jede Etappe einzeln testbar und notfalls zurücknehmbar.
Vier Etappen zum Dual Stack
- 01 Präfix und Adressplan
- 02 Kern, Routing, Firewall
- 03 DNS, Dienste, Monitoring
- 04 Clients mit SLAAC oder DHCPv6
- 05 RA Guard an Access Ports
- 06 Abnahme je Etappe
Ein Adressplan, der mit IPv4 zusammenpasst
Du weißt, welches Präfix der Provider liefert, wie groß es ist und ob es beständig bleibt, und du verteilst es nach demselben Schema wie dein IPv4-Netz. Standort und VLAN lassen sich an der Adresse ablesen.
Firewall-Regeln, die für beide Protokolle gelten
Jede Regel, die für IPv4 existiert, hat ein IPv6-Gegenstück, und die notwendigen ICMPv6-Typen sind gezielt erlaubt statt pauschal geblockt. Verbindungen über IPv6 tauchen im selben Log auf wie die über IPv4.
Dienste, die über beide Protokolle erreichbar sind
DNS liefert AAAA-Einträge erst für Dienste, die wirklich über IPv6 antworten. Monitoring prüft jeden Dienst getrennt über IPv4 und IPv6, so dass ein Ausfall auf einer Seite nicht von Happy Eyeballs verdeckt wird.
Clients mit kontrollierter Adressvergabe
Du entscheidest bewusst zwischen SLAAC und DHCPv6, setzt die Flags im Router Advertisement passend und verhinderst mit RA Guard, dass Geräte an Access Ports sich als Router ausgeben.
Klare Prüfpunkte statt Bauchgefühl
Jede Etappe endet mit einem messbaren Kriterium. Erst wenn es erfüllt ist, beginnt die nächste, und das Projekt kann jederzeit sagen, wo es steht.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Ausgangslage: Dual Stack als Normalfall
Dual Stack heißt, dass Geräte gleichzeitig eine IPv4- und eine IPv6-Adresse haben und beide Protokolle parallel nutzen. Welche Verbindung tatsächlich aufgebaut wird, entscheiden Betriebssystem und Anwendung. Nach der Standardrichtlinie aus RFC 6724 bevorzugen Hosts IPv6, wenn für ein Ziel beide Adressen vorliegen.
Happy Eyeballs nach RFC 8305 sorgt dafür, dass Anwendungen nicht hängen, wenn IPv6 gestört ist. Der Client startet zuerst eine IPv6-Verbindung und versucht es nach einer kurzen Verzögerung parallel über IPv4; das RFC empfiehlt 250 Millisekunden als Standardwert. Für Nutzer ist das bequem, für den Betrieb tückisch, denn ein defektes IPv6 erzeugt keine Fehlermeldung, sondern nur leicht verzögerte Verbindungen.
IPv6 only ist ein Sonderfall für Segmente, in denen alle Systeme und Ziele IPv6 beherrschen, oder in denen ein Übersetzungsmechanismus wie NAT64 mit DNS64 IPv4-Ziele erreichbar macht. Für die Einführung im ganzen Unternehmen ist Dual Stack der Weg, weil er Altanwendungen nicht blockiert.
IPv6 abzuschalten ist keine Abkürzung. Microsoft rät davon ab, IPv6 unter Windows zu deaktivieren, weil Windows mit aktiviertem IPv6 getestet wird und Komponenten davon abhängen; wer IPv4 bevorzugen will, soll stattdessen die Präfixrichtlinie ändern.
Was du vom Provider klären musst, bevor der Plan entsteht
Der Adressplan hängt an Antworten des Providers. Viele Probleme späterer Etappen entstehen, weil diese Fragen nicht gestellt wurden und das Präfix kleiner oder unbeständiger ist als angenommen.
| Frage an den Provider | Warum sie zählt | Gute Antwort |
|---|---|---|
| Welche Präfixgröße bekommen wir je Anschluss? | Bestimmt, wie viele /64-Subnetze möglich sind | /48, wie RIPE-690 es für Geschäftskunden als Option nennt |
| Ist das Präfix beständig? | Firewall-Regeln, DNS und Adressplan setzen feste Präfixe voraus | Statisch für die Vertragslaufzeit, schriftlich zugesichert |
| Wie wird das Präfix geroutet? | Statische Route oder BGP beeinflusst Redundanz und Failover | Statische Route auf eine feste Transferadresse oder BGP-Session |
| Gibt es Reverse-DNS-Delegation? | Mailserver und Logauswertung brauchen PTR-Einträge | Delegation der ip6.arpa-Zone an eure Nameserver |
| Wie läuft der Wechsel zu einem anderen Provider? | Provider-Präfixe gehen beim Wechsel verloren | Klarheit über Fristen oder Entscheidung für eigenen PI-Raum |
Kern und Routing: die ersten Zeilen Konfiguration
Auf Cisco IOS XE ist IPv6-Routing ein eigener globaler Schalter. Ohne ipv6 unicast-routing hat ein Router zwar Adressen auf den Interfaces, leitet aber keine IPv6-Pakete weiter und verschickt keine Router Advertisements.
Für Transfernetze zwischen Routern empfiehlt RFC 6164 ein /127. Plane dafür trotzdem ein /64 je Strecke im Adressplan ein, damit die Struktur einheitlich bleibt. Loopbacks bekommen /128 aus einem eigenen Block, OSPFv3 nutzt dabei weiterhin eine 32-Bit-Router-ID, die du am einfachsten von der IPv4-Loopback übernimmst.
ipv6 unicast-routing
!
interface Loopback0
 ipv6 address 2001:db8:4ac:ff00::1/128
 ospfv3 1 ipv6 area 0
!
interface TenGigabitEthernet1/1/1
 description Transfer zu CORE-02
 ipv6 address 2001:db8:4ac:f001::2/127
 ospfv3 1 ipv6 area 0
!
router ospfv3 1
 router-id 10.255.0.1
 address-family ipv6 unicast
 exit-address-family
!
! Prüfen
show ipv6 route ospf
show ospfv3 neighbor
Die Firewall gleichwertig zu IPv4 machen
Der häufigste Sicherheitsfehler bei der IPv6-Einführung ist eine Firewall, die IPv6 anders behandelt als IPv4. Manche Regelwerke erlauben IPv6 komplett, weil es niemand konfiguriert hat, andere blocken ICMPv6 pauschal, weil man es bei IPv4 auch so gemacht hat. Beides ist falsch.
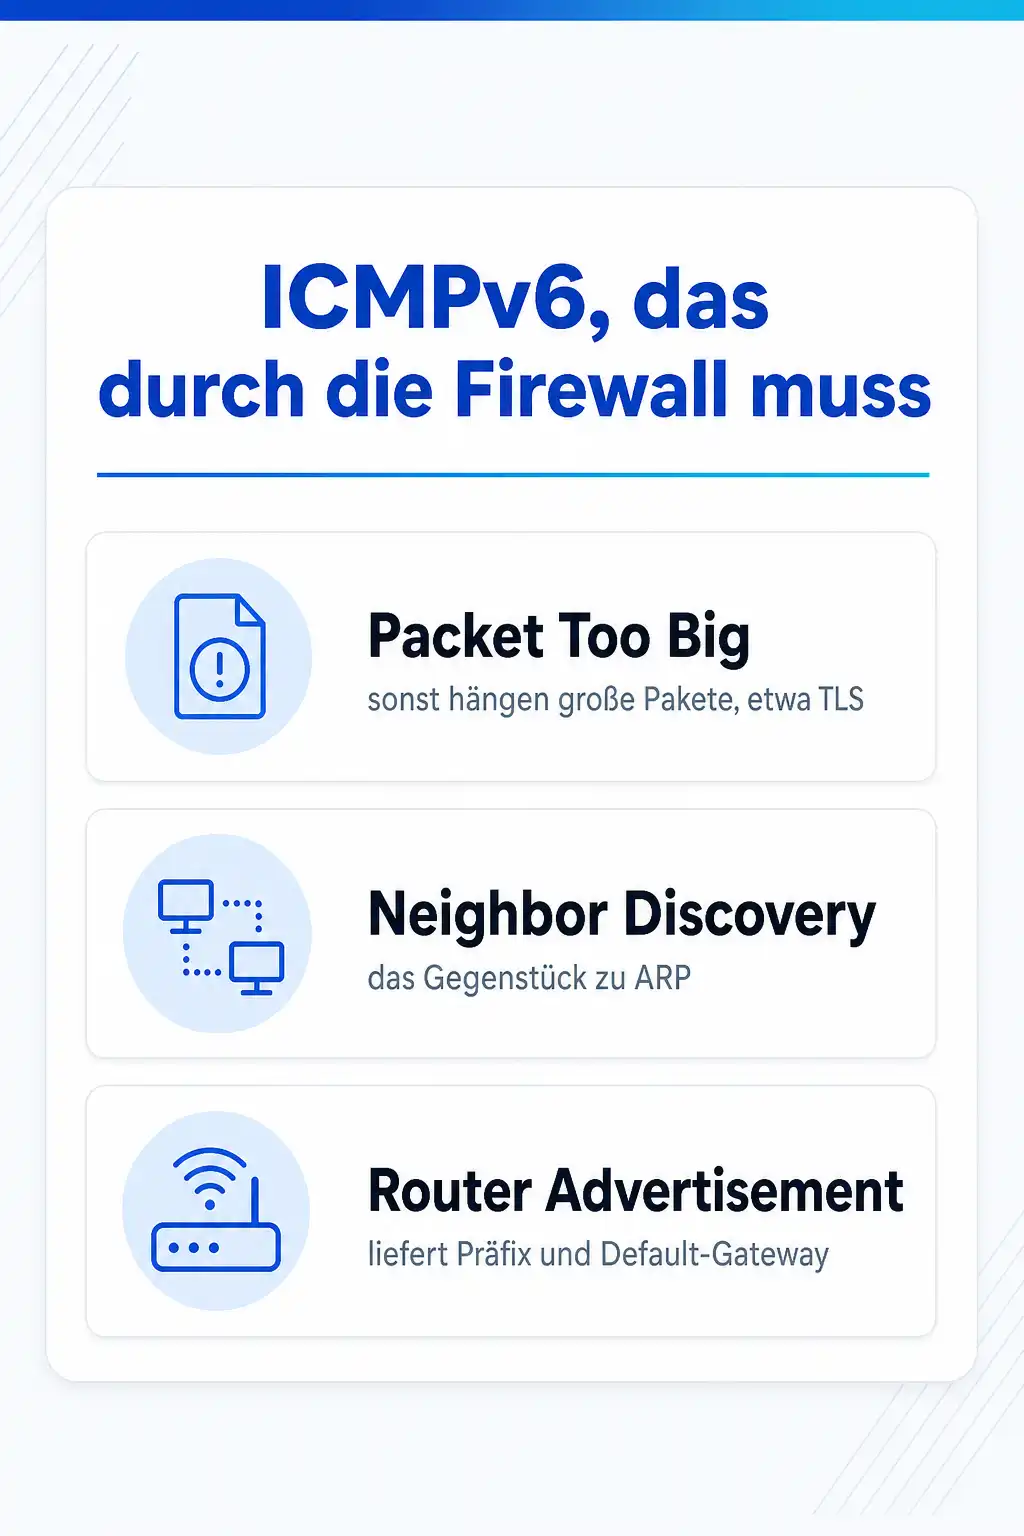
ICMPv6 ist für IPv6 unverzichtbar. Neighbor Discovery, also das Gegenstück zu ARP, läuft darüber, und ohne Packet Too Big funktioniert die Path-MTU-Discovery nicht, weil Router IPv6-Pakete nicht fragmentieren. RFC 4890 gibt Empfehlungen, welche ICMPv6-Typen eine Firewall durchlassen sollte. Wer Packet Too Big blockt, erlebt Verbindungen, die bei kleinen Paketen funktionieren und bei großen hängen, etwa ein TLS-Handshake, der nie fertig wird.
Unter Linux lohnt sich die Tabellenfamilie inet in nftables, weil eine einzige Regelbasis dann für IPv4 und IPv6 gilt. Das verhindert die klassische Lücke, dass iptables gepflegt ist und ip6tables leer bleibt.
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    ct state invalid drop
    iif lo accept

    # ICMPv6, ohne das IPv6 nicht funktioniert
    icmpv6 type { destination-unreachable, packet-too-big, time-exceeded,
                  parameter-problem, echo-request, nd-router-advert,
                  nd-neighbor-solicit, nd-neighbor-advert } accept
    icmp type { destination-unreachable, time-exceeded, echo-request } accept

    # SSH nur aus dem Management-Netz, für beide Protokolle
    ip  saddr 10.12.10.0/24          tcp dport 22 accept
    ip6 saddr 2001:db8:4ac:f010::/64 tcp dport 22 accept
  }
}
Clients: SLAAC oder DHCPv6
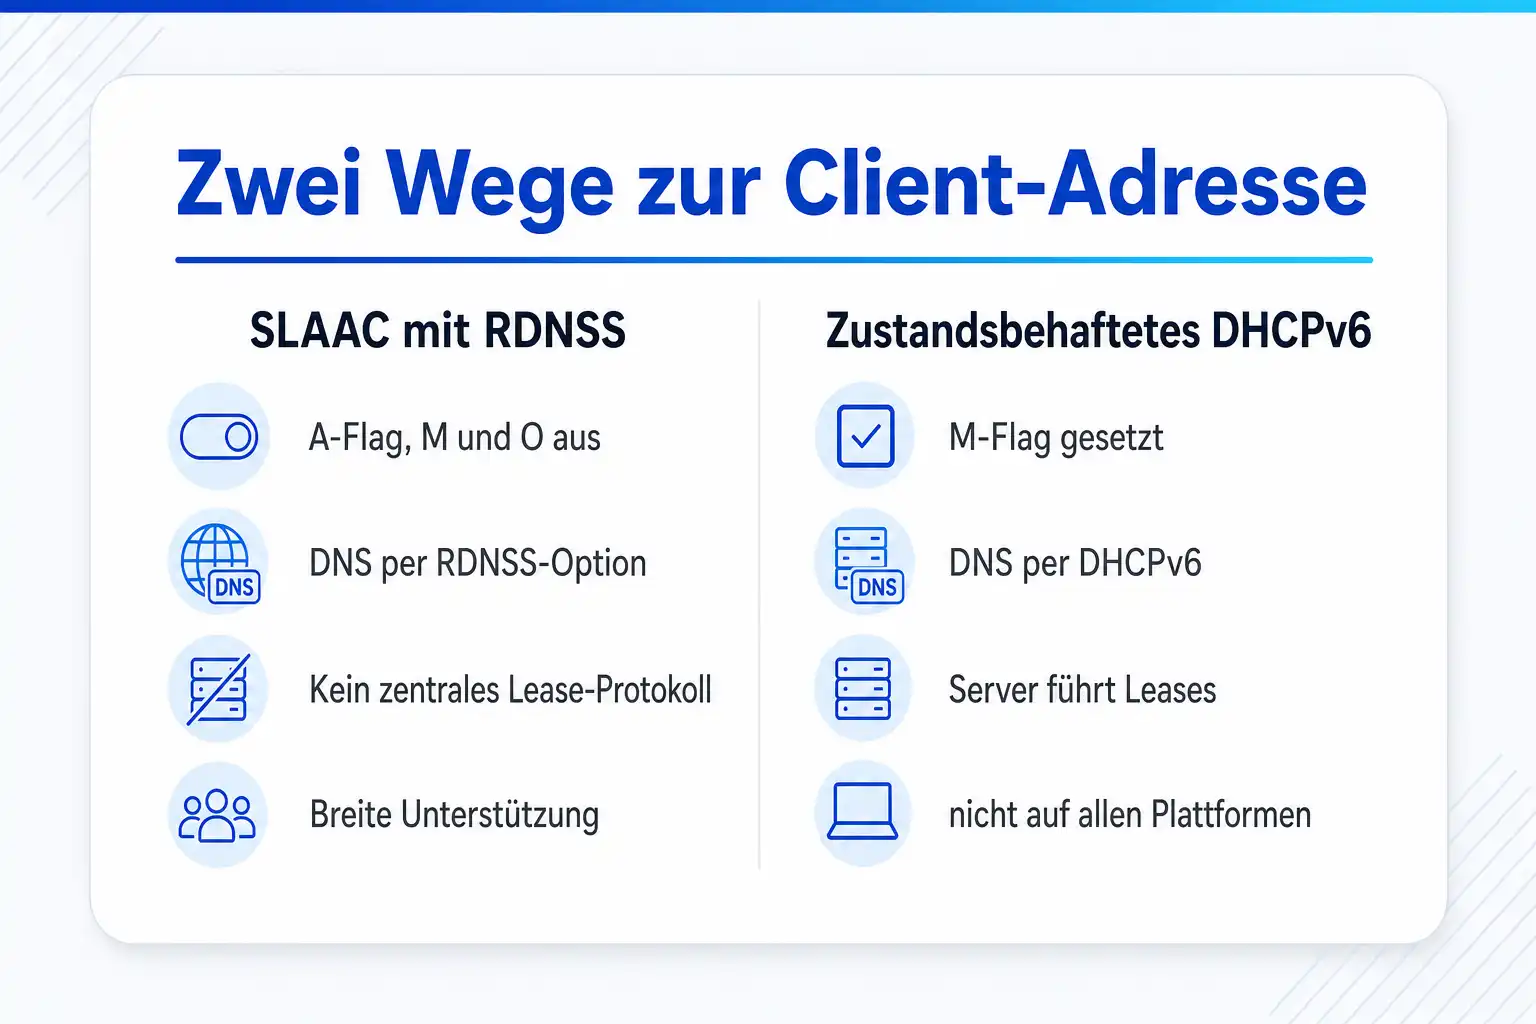
Bei IPv6 kommt das Default-Gateway immer aus dem Router Advertisement, auch wenn Adressen per DHCPv6 vergeben werden. RFC 8415 sieht für DHCPv6 keine Option für den Standardrouter vor. Die Flags im Router Advertisement steuern, was Clients tun. Ist das M-Flag gesetzt, holen sie Adressen per DHCPv6. Ist nur das O-Flag gesetzt, bilden sie die Adresse per SLAAC nach RFC 4862 und holen weitere Informationen wie DNS-Server per DHCPv6.
SLAAC ist einfach und wird von allen Betriebssystemen unterstützt. DNS-Server kann das Router Advertisement nach RFC 8106 direkt mitliefern. Der Nachteil ist die Nachvollziehbarkeit: Clients bilden zusätzlich temporäre Adressen nach RFC 8981, die regelmäßig wechseln, und keine zentrale Stelle führt Buch darüber.
Zustandsbehaftetes DHCPv6 liefert ein Protokoll der Vergaben, ähnlich wie bei IPv4, wird aber nicht von jedem Betriebssystem für die Adressvergabe unterstützt. RFC 7934 empfiehlt außerdem, Hosts nicht auf eine einzige Adresse zu beschränken. Prüfe deshalb, welche Plattformen in deinem Netz hängen, bevor du dich festlegst.
| Kriterium | SLAAC mit RDNSS | SLAAC plus zustandsloses DHCPv6 | Zustandsbehaftetes DHCPv6 |
|---|---|---|---|
| Flags im Router Advertisement | A-Flag gesetzt, M und O aus | A-Flag und O-Flag gesetzt | M-Flag gesetzt, A-Flag meist aus |
| Default-Gateway | Aus dem Router Advertisement | Aus dem Router Advertisement | Aus dem Router Advertisement |
| DNS-Server | RDNSS-Option nach RFC 8106 | Per DHCPv6 | Per DHCPv6 |
| Protokoll der Adressen | Nur über Neighbor-Cache und Switch-Tabellen | Nur über Neighbor-Cache und Switch-Tabellen | DHCPv6-Server führt Leases |
| Unterstützung durch Clients | Breit | Breit | Nicht auf allen Plattformen |
RA Guard an jedem Access Port
RA Guard filtert Router Advertisements auf dem Switch. Nach RFC 6105 dürfen Ports, an denen Router hängen, Router Advertisements weiterleiten, Ports zu Endgeräten verwerfen sie. Das RFC nennt auch die Grenzen: RA Guard schützt nur, wenn aller Verkehr über kontrollierte Switches läuft, und bietet keinen Schutz für getunnelten Verkehr.
Auf Cisco IOS XE legst du dafür zwei Richtlinien an, eine mit der Rolle host für Access Ports und eine mit der Rolle router für Uplinks. Aktiviere RA Guard, bevor das erste Client-VLAN ein Präfix bekommt. Dann kann ein falsch konfigurierter Router oder ein Notebook mit aktivierter Internetfreigabe keine Clients umleiten.
ipv6 nd raguard policy ACCESS
 device-role host
!
ipv6 nd raguard policy UPLINK
 device-role router
!
interface range GigabitEthernet1/0/1 - 46
 ipv6 nd raguard attach-policy ACCESS
!
interface range TenGigabitEthernet1/1/1 - 2
 ipv6 nd raguard attach-policy UPLINK
!
! Gateway des Client-VLANs am Distribution-Switch
interface Vlan20
 ipv6 address 2001:db8:4ac:1020::1/64
 ipv6 nd other-config-flag
 ipv6 dhcp relay destination 2001:db8:4ac:f100::53
Prüfpunkte, an denen du eine Etappe abnimmst
Ein Prüfpunkt muss sich mit einem Befehl oder einem Blick ins Monitoring beantworten lassen. Die folgenden Prüfungen decken die häufigsten Lücken ab: kein Default-Gateway über IPv6, fehlende AAAA-Einträge, Dienste, die nur über IPv4 lauschen, und eine Firewall, die IPv6 still verwirft.
Teste immer ausdrücklich mit dem Protokoll, das du prüfen willst. Ein Aufruf ohne Option -6 kann über IPv4 erfolgreich sein und damit ein Problem verdecken. Unter Windows liefern Get-NetIPAddress und Test-NetConnection dieselben Informationen.
# Adressen und Gateway vom Router Advertisement
ip -6 addr show dev eth0
ip -6 route show default
rdisc6 eth0                      # aus dem Paket ndisc6

# DNS liefert AAAA?
dig AAAA intranet.example.internal +short

# Dienst über IPv6 erreichbar?
curl -6 -sI https://intranet.example.internal/ | head -n 1
ss -tlnp | grep ':443'           # lauscht der Dienst auf [::]:443?

# Pfad und MTU
tracepath -6 2001:db8:4ac:ff00::1
Häufige Fallen bei der Einführung
Die meisten Probleme nach einer IPv6-Einführung sind keine Protokollfehler, sondern Lücken in Betrieb und Sicherheit. Diese vier tauchen am häufigsten auf.
-
Die vergessene IPv6-Firewall
Hostfirewalls auf Servern, Regeln auf Load Balancern oder ACLs auf Switches existieren nur für IPv4. Ein Dienst, der über IPv4 auf das Management-Netz beschränkt ist, steht über IPv6 offen. Prüfe jede Regelbasis ausdrücklich auf IPv6-Gegenstücke.
-
Temporäre Adressen in Logs
Clients nutzen für ausgehende Verbindungen temporäre Adressen nach RFC 8981, die regelmäßig wechseln. In Proxy- oder Firewall-Logs lässt sich ein Gerät dann nur über den Neighbor-Cache der Router oder die Tabellen der Switches zuordnen. Sammle diese Daten, bevor du sie für eine Untersuchung brauchst.
-
AAAA-Einträge vor funktionierendem Dienst
Ein AAAA-Eintrag für einen Dienst, der über IPv6 nicht antwortet, verzögert jede Verbindung, weil Clients es zuerst über IPv6 versuchen. Lege AAAA-Einträge erst an, wenn der Dienst über IPv6 getestet ist.
-
Unbemerkte Tunnel und Rogue-RAs
Tunnelprotokolle und Router Advertisements von falsch konfigurierten Geräten öffnen Wege am Perimeter vorbei. Sperre ungenutzte Tunnelprotokolle an der Firewall und aktiviere RA Guard, bevor IPv6 offiziell eingeführt ist.
Dazu passende Kurse
Für das Team, das den Dual Stack betreiben soll, bündeln die Weiterbildungen zu IPv6, TCP/IP und Netzsicherheit die Grundlagen und die Fehlersuche.
Läuft dein Kern auf Cisco, findest du in den Cisco-Kursen mit IOS XE, OSPFv3 und First Hop Security die herstellerspezifische Vertiefung.
04 Konkrete Kurse
Wo du genau das übst
- IPv6-Schulung: Dual Stack sicher betreiben
- Cisco IPv6 – Grundlagen, Design und Implementierung
- TCP/IP Grundkurs
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Kann ich IPv6 einfach deaktivieren, solange es nicht eingeführt ist?
Brauchen wir für IPv6 noch NAT?
Welche Präfixgröße brauchen wir je Standort?
SLAAC oder DHCPv6, was ist besser?
Woran merke ich, dass IPv6 im Netz kaputt ist, obwohl sich niemand beschwert?
Was ist mit IPv6 auf Servern, die nur intern erreichbar sind?
Passt thematisch dazu
Welche Firewall-Schicht auf Linux-Servern heute Standard ist, erklärt der Linux-Bereich unter nftables, iptables und firewalld im Vergleich.
Wenn nach dem Anlegen der AAAA-Einträge Namen nicht mehr sauber aufgelöst werden, hilft die Fehlersuche bei der DNS-Namensauflösung im Windows-Netz.
Wer die Einführung in ein Sicherheitskonzept einbetten will, findet im Glossar eine Erklärung für den IT-Grundschutz des BSI als Rahmen.
Quellen
- RFC 4862, IPv6 Stateless Address Autoconfiguration
- RFC 8415, Dynamic Host Configuration Protocol for IPv6 (DHCPv6)
- RFC 6105, IPv6 Router Advertisement Guard
- RFC 8305, Happy Eyeballs Version 2: Better Connectivity Using Concurrency
- RFC 4890, Recommendations for Filtering ICMPv6 Messages in Firewalls
- BSI, IPv6: Empfehlungen und Veröffentlichungen
- Microsoft Learn, Guidance for configuring IPv6 in Windows for advanced users
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Dual Stack verstehen, bevor er ins Netz geht
In der IPv6-Schulung bei cmt planst du Präfixe, konfigurierst SLAAC, DHCPv6 und RA Guard und testest die Firewall für beide Protokolle. Für Cisco-Umgebungen geht Cisco IPv6 Grundlagen, Design und Implementierung tiefer in OSPFv3 und First Hop Security, und der TCP/IP Grundkurs legt die Basis.
Verwandte Themen
- IP-Adressplan erstellen: Schema, Zuständigkeit und eine einzige Quelle der Wahrheit
- Subnetting berechnen: Netzadresse, Broadcast und Hostbereich aus einer CIDR-Angabe ableiten
- Client bekommt keine IP-Adresse: DHCP-Fehler vom Kabel bis zum Relay eingrenzen
- Netzwerk-Fehlersuche mit System: Schicht für Schicht von der Meldung zur Ursache