
ISO 27001 oder IT-Grundschutz: welcher Weg zum ISMS passt
Beide führen zu einem zertifizierten ISMS. Sie unterscheiden sich darin, wer das Zertifikat anerkennt, wie viel die Methodik vorgibt und was 2027 daraus wird.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
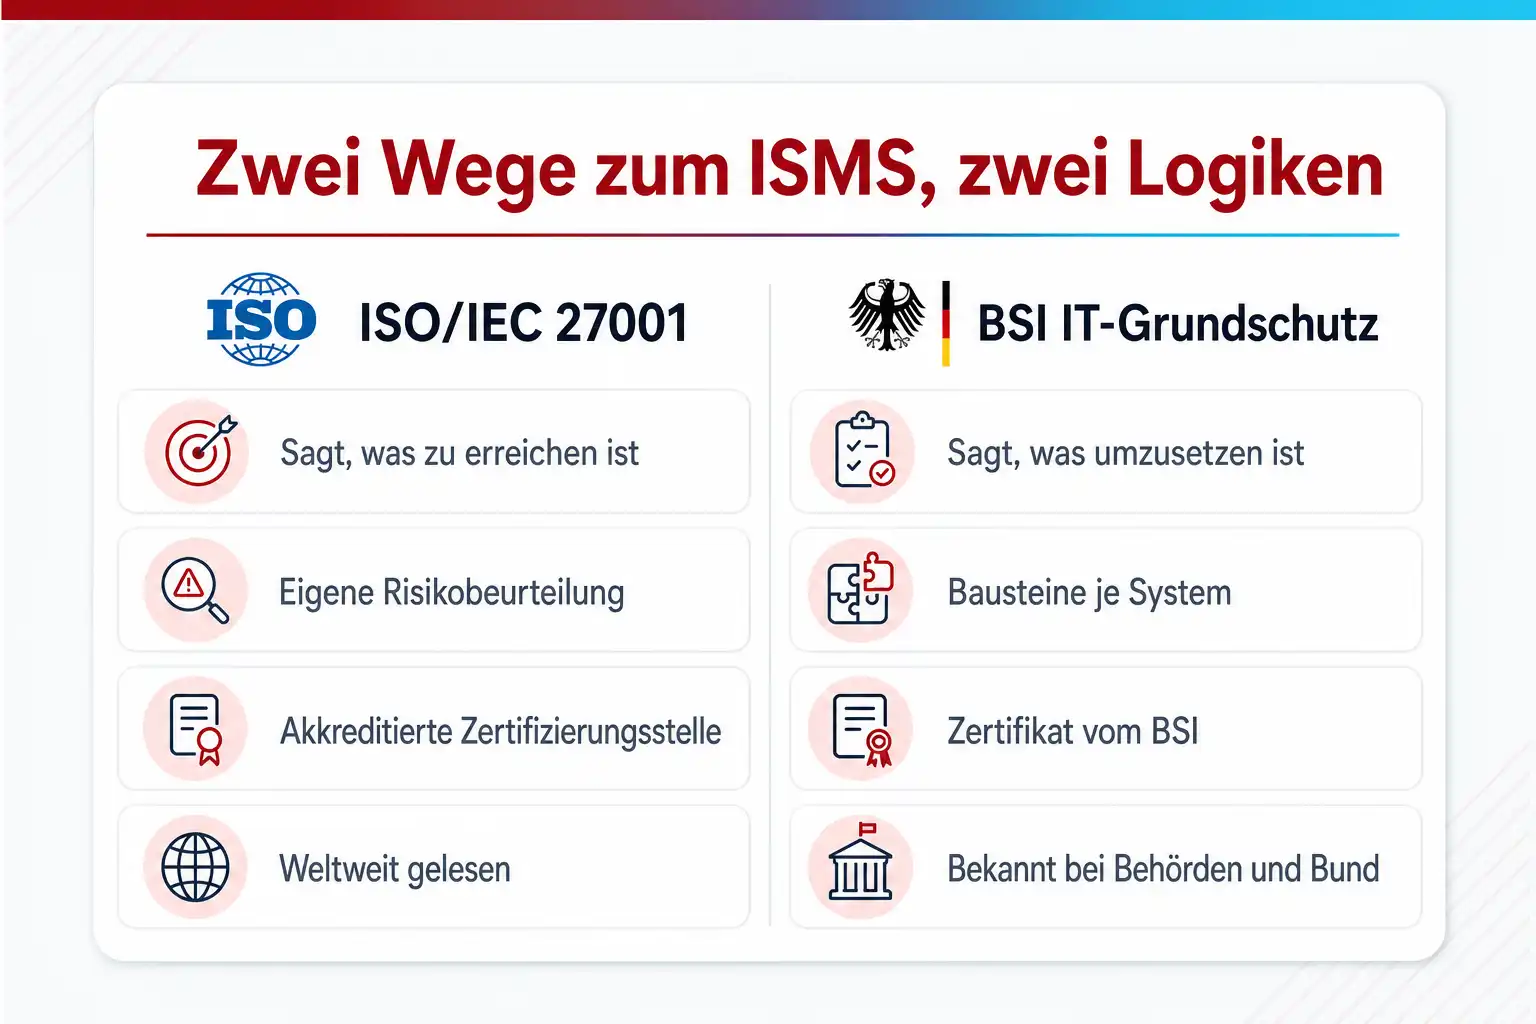
ISO/IEC 27001 ist eine Norm mit 93 Maßnahmen im Anhang, die dir sagt, was ein Managementsystem leisten muss, nicht wie. Der IT-Grundschutz des BSI ist eine Methodik mit Bausteinen, die dir für jedes System sagt, was konkret umzusetzen ist. Wer Kunden im Ausland hat, braucht in der Regel die Norm. Wer eine Behörde ist, mit dem Bund zusammenarbeitet oder ein Team ohne ISMS-Erfahrung hat, fährt mit dem Grundschutz oft besser. Das ISO 27001-Zertifikat auf der Basis von IT-Grundschutz verbindet beides, wird aber vom BSI ausgestellt und nicht von einer akkreditierten Zertifizierungsstelle, und ab 2027 löst Grundschutz++ die bisherige Methodik schrittweise ab.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Entscheidung fällt nach Bauchgefühl, und drei Jahre später nach Kundenwunsch
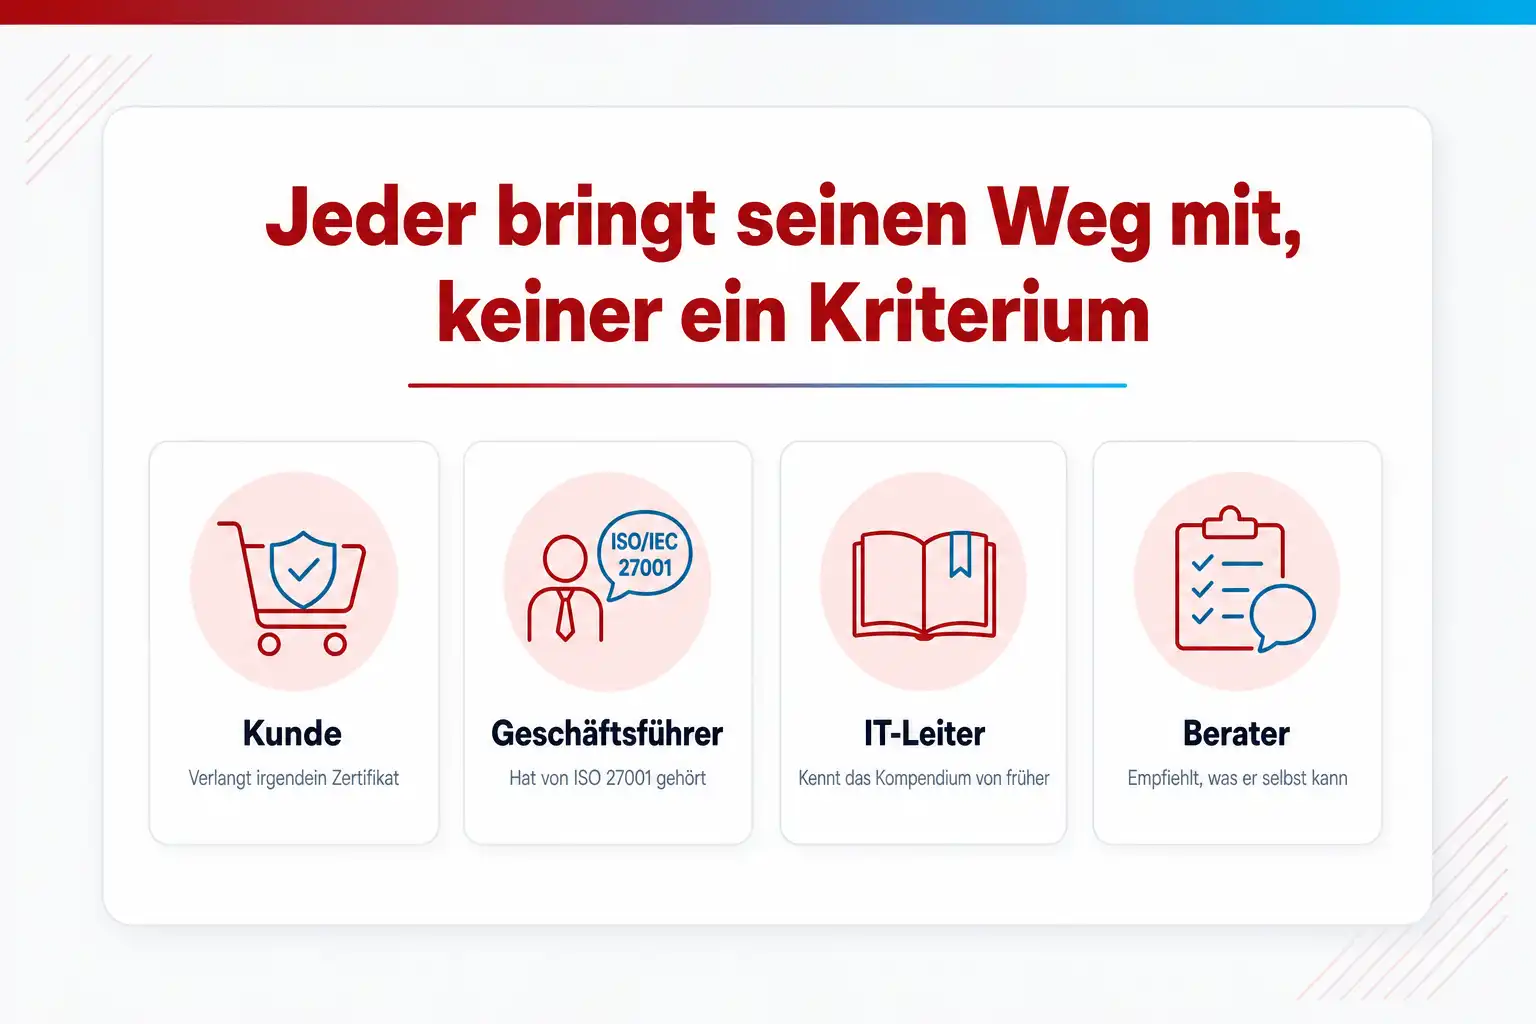
So läuft es in vielen Häusern: Ein Kunde verlangt im Lieferantenfragebogen ein Zertifikat, der Geschäftsführer hat von ISO 27001 gehört, der IT-Leiter hat mal mit dem Grundschutz-Kompendium gearbeitet, und ein Berater empfiehlt das, was er selbst am besten kann. Zwei Jahre später steht ein Zertifikat an der Wand, das ein neuer Großkunde nicht anerkennt, oder ein ISMS, das die Behörde als Auftraggeber nicht nachvollziehen kann, weil es keine Grundschutz-Bausteine kennt. Dann beginnt die Arbeit ein zweites Mal.
Der Preis des Fehlers ist weniger das Geld als die Zeit. Ein Zertifikat gilt in beiden Welten drei Jahre mit jährlichen Überwachungsaudits, und wer nach dem ersten Zyklus den Weg wechselt, fängt mit Strukturanalyse, Dokumentation und Erstaudit von vorn an. Dazu kommt, dass die alten Zertifikate nach ISO 27001:2013 seit dem 1. November 2025 ungültig sind, und wer die Umstellung auf die Fassung 2022 verschlafen hat, muss ein vollständiges Erstzertifizierungsverfahren durchlaufen statt eines Übergangsaudits.
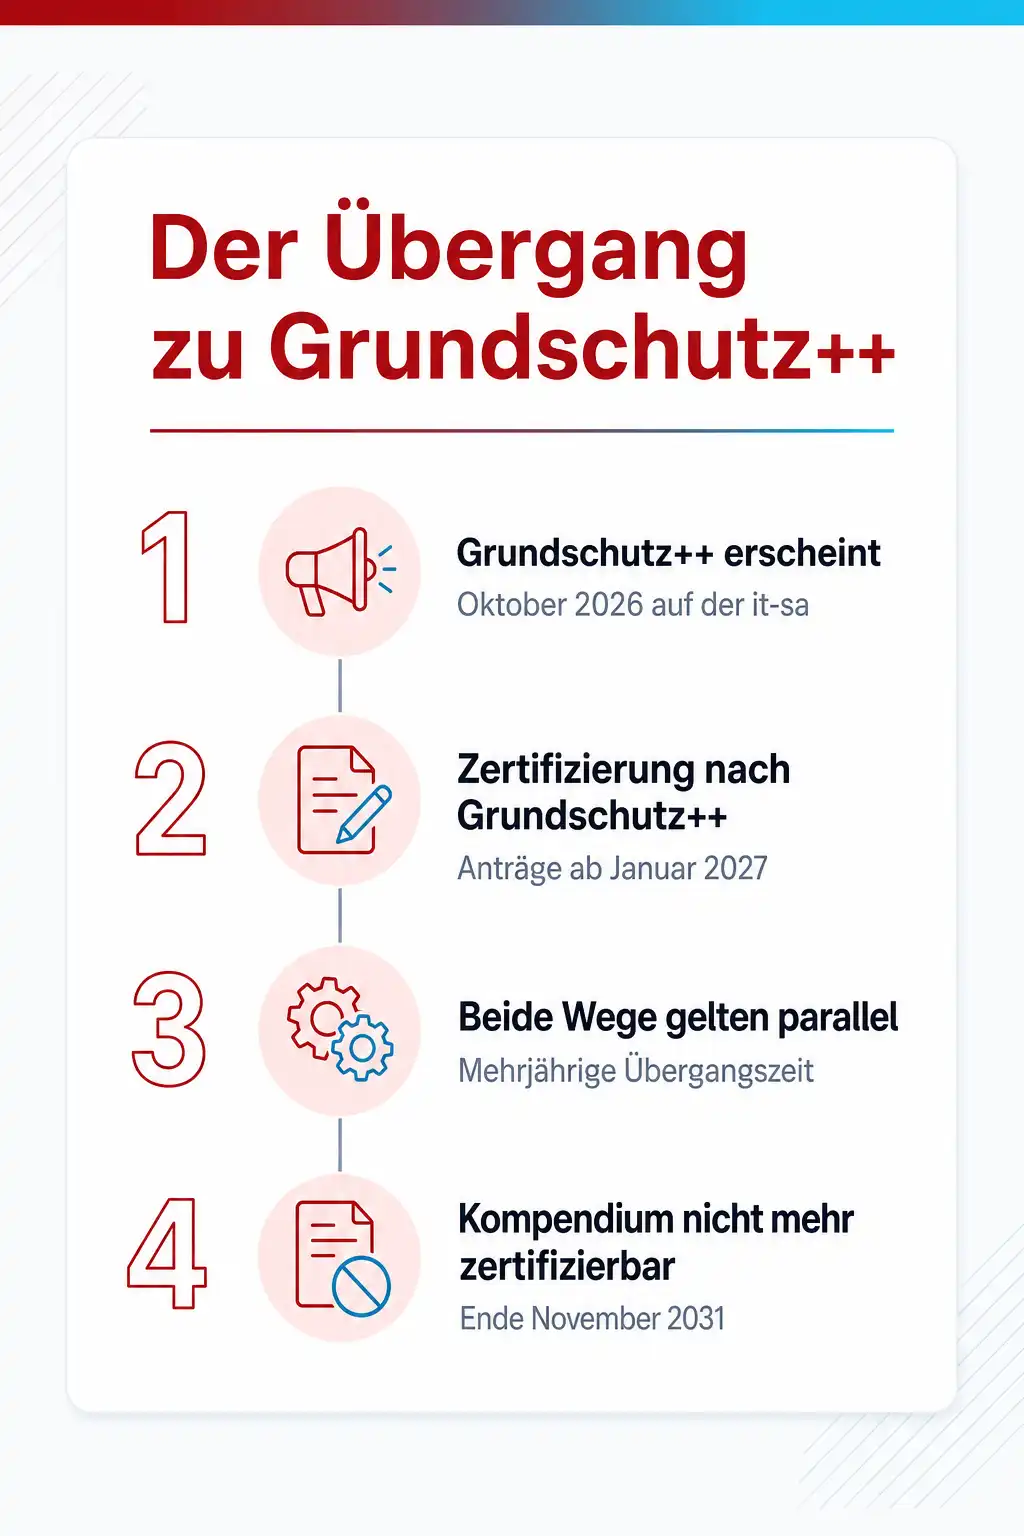
Die dritte Schwierigkeit ist der Zeitpunkt. Der IT-Grundschutz steht im Umbruch: Der Meilensteinplan des BSI nennt den 27. Oktober 2026 für die Vorstellung von Grundschutz++ auf der it-sa, ab dem 1. Januar 2027 kann danach zertifiziert werden, und die Zertifizierbarkeit des bisherigen IT-Grundschutz endet am 30. November 2031. Wer heute mit dem Grundschutz beginnt, muss wissen, dass er in einen laufenden Übergang einsteigt. Wer ihn deshalb meidet, verzichtet auf die konkreteste Anleitung, die es im deutschen Sprachraum gibt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sechs Kriterien, an denen sich die Wahl wirklich entscheidet
Verglichen werden nicht Normkapitel und Bausteintitel, sondern die sechs Eigenschaften, die im Projekt Zeit kosten oder sparen: Anerkennung, Anleitungstiefe, Dokumentationsaufwand, Flexibilität des Geltungsbereichs und Anschluss an die deutsche Aufsicht. Das sechste Kriterium ist die Frage, wie sicher der Weg in fünf Jahren noch derselbe ist.
ISO/IEC 27001
Internationale Norm in der Fassung 2022 mit 93 Maßnahmen im Anhang A, eigene Risikobeurteilung nach Kapitel 6, Zertifikat durch akkreditierte Zertifizierungsstellen, drei Jahre gültig mit jährlichen Überwachungsaudits
BSI IT-Grundschutz
Methodik nach BSI-Standard 200-2 mit Basis-, Kern- und Standard-Absicherung, Bausteine aus dem IT-Grundschutz-Kompendium, Risikoanalyse nach 200-3 nur bei erhöhtem Schutzbedarf, Zertifikat durch das BSI nach Audit eines BSI-zertifizierten Auditteamleiters
| Entscheidungsfrage | ISO/IEC 27001 | BSI IT-Grundschutz |
|---|---|---|
| Erkennen Kunden, Versicherer und Partner das Zertifikat ohne Erklärung an? | Stärke Die Norm ist der weltweite Standard für Informationssicherheitsmanagement. Lieferantenfragebögen fragen nach ihr, Konzerneinkauf und Cyberversicherer kennen sie, und ein Zertifikat einer akkreditierten Stelle wird in jedem Land gelesen. | Kommt darauf an In Deutschland, bei Behörden und im Umfeld des Bundes ist das ISO 27001-Zertifikat auf der Basis von IT-Grundschutz anerkannt und oft erwünscht. Außerhalb dieses Umfelds muss erklärt werden, dass das BSI es ausstellt und warum es trotz des Namens kein Zertifikat einer akkreditierten Stelle ist. Bei internationalen Kunden kostet das Gespräche. |
| Sagt der Weg einem Team ohne ISMS-Erfahrung, was konkret zu tun ist? | Kommt darauf an Die Norm verlangt Ergebnisse und überlässt den Weg der Organisation. Die 93 Maßnahmen im Anhang sind Überschriften wie Threat Intelligence, Monitoring oder Secure Coding, deren Ausgestaltung die Risikobeurteilung bestimmen soll. Ohne Erfahrung oder Beratung entsteht daraus leicht ein ISMS auf Papier, das im Audit besteht und im Betrieb nichts bewirkt. | Stärke Das Kompendium liefert je Baustein konkrete Anforderungen, getrennt nach Basis, Standard und erhöhtem Schutzbedarf. Für einen Windows-Client, einen Webserver oder ein Rechenzentrum steht, was mindestens umzusetzen ist. Ein Team kann damit arbeiten, bevor es die Methodik ganz verstanden hat, und genau das ist für den Einstieg der größte Vorteil. |
| Wie viel Dokumentation entsteht bis zum ersten Zertifikat? | Stärke Die Pflichtdokumente sind überschaubar: Geltungsbereich, Leitlinie, Risikobeurteilung und -behandlung, Erklärung zur Anwendbarkeit, Ziele, Nachweise zu Kompetenz, Überwachung, internem Audit und Managementbewertung. Wie detailliert sie werden, bestimmt die Organisation. Ein schlanker Scope kommt mit wenigen Dutzend Seiten aus. | Schwäche Strukturanalyse, Schutzbedarfsfeststellung, Modellierung des Informationsverbunds mit allen zutreffenden Bausteinen und der Grundschutz-Check je Anforderung erzeugen einen Umfang, der mit der Zahl der Systeme wächst. Die Referenzdokumente müssen vollständig vorliegen, bevor das Audit beginnt. Das ist gründlich, und es ist der Grund, warum viele Projekte hier mehr Zeit brauchen als geplant. |
| Lässt sich der Geltungsbereich klein anfangen und später erweitern? | Stärke Der Geltungsbereich ist eine Festlegung der Organisation. Ein einzelner Dienst, ein Rechenzentrum oder ein Standort können zuerst zertifiziert werden, und der Scope wächst mit dem nächsten Zyklus. Die Zertifizierungsstelle prüft nur, ob die Abgrenzung nachvollziehbar ist und die Schnittstellen beschrieben sind. | Kommt darauf an Auch der Informationsverbund kann ein Teilbereich sein, etwa ein Abteilungsnetz oder ein Geschäftsprozess. Er muss aber alle für die Aufgabenerfüllung notwendigen Komponenten komplett enthalten, und das Zertifizierungsschema prüft im Antrag die sinnvolle Abgrenzung. Wesentliche Änderungen am Verbund sind der Zertifizierungsstelle unverzüglich anzuzeigen und können eine vorzeitige Rezertifizierung auslösen. |
| Wie gut passt der Weg zur deutschen Aufsicht und zu NIS2? | Kommt darauf an § 30 BSIG schreibt keine Zertifizierung vor, und ein ISO-Zertifikat ist ein brauchbarer Nachweis für die Maßnahmen. Die Zuordnung der zehn Bereiche aus § 30 Absatz 2 zu den Maßnahmen des Anhangs A muss das Haus aber selbst herstellen, und ein Prüfer der Aufsicht wird sie sehen wollen. Ein Zertifikat ersetzt die Registrierung, die Meldewege und die Pflichten der Geschäftsleitung nicht. | Stärke Aufsicht und Methodik kommen aus demselben Haus. Das BSI empfiehlt den Grundschutz als Stand der Technik für normalen Schutzbedarf, Bundesbehörden arbeiten damit, und Betreiber kritischer Anlagen, die nach § 39 BSIG alle drei Jahre Nachweise liefern müssen, bewegen sich hier in bekannten Begriffen. Für Zulieferer von Behörden ist das oft der entscheidende Punkt. |
| Ist der Weg in fünf Jahren noch derselbe? | Stärke Die Fassung 2022 ist seit dem 31. Oktober 2025 die einzige gültige, und das Amendment 1 von 2024 hat lediglich eine Prüfung ergänzt, ob der Klimawandel ein relevantes Thema für den Kontext ist. Zertifizierungsstellen und Auditoren gibt es in großer Zahl. Mit einer weiteren Revision ist zu rechnen, aber Übergangsfristen von drei Jahren sind bei dieser Norm die Regel. | Kommt darauf an Grundschutz++ löst die bisherige Methodik ab 2027 schrittweise ab, und das Kompendium bleibt nur bis Ende November 2031 zertifizierbar. Wer jetzt damit startet, hat einen oder zwei Zyklen Zeit und muss den Umstieg auf Leistungszahlen und maschinenlesbare Anforderungen einplanen. Das ist planbar, aber es ist ein zweites Projekt. |
Erkennen Kunden, Versicherer und Partner das Zertifikat ohne Erklärung an?
Die Norm ist der weltweite Standard für Informationssicherheitsmanagement. Lieferantenfragebögen fragen nach ihr, Konzerneinkauf und Cyberversicherer kennen sie, und ein Zertifikat einer akkreditierten Stelle wird in jedem Land gelesen.
In Deutschland, bei Behörden und im Umfeld des Bundes ist das ISO 27001-Zertifikat auf der Basis von IT-Grundschutz anerkannt und oft erwünscht. Außerhalb dieses Umfelds muss erklärt werden, dass das BSI es ausstellt und warum es trotz des Namens kein Zertifikat einer akkreditierten Stelle ist. Bei internationalen Kunden kostet das Gespräche.
Sagt der Weg einem Team ohne ISMS-Erfahrung, was konkret zu tun ist?
Die Norm verlangt Ergebnisse und überlässt den Weg der Organisation. Die 93 Maßnahmen im Anhang sind Überschriften wie Threat Intelligence, Monitoring oder Secure Coding, deren Ausgestaltung die Risikobeurteilung bestimmen soll. Ohne Erfahrung oder Beratung entsteht daraus leicht ein ISMS auf Papier, das im Audit besteht und im Betrieb nichts bewirkt.
Das Kompendium liefert je Baustein konkrete Anforderungen, getrennt nach Basis, Standard und erhöhtem Schutzbedarf. Für einen Windows-Client, einen Webserver oder ein Rechenzentrum steht, was mindestens umzusetzen ist. Ein Team kann damit arbeiten, bevor es die Methodik ganz verstanden hat, und genau das ist für den Einstieg der größte Vorteil.
Wie viel Dokumentation entsteht bis zum ersten Zertifikat?
Die Pflichtdokumente sind überschaubar: Geltungsbereich, Leitlinie, Risikobeurteilung und -behandlung, Erklärung zur Anwendbarkeit, Ziele, Nachweise zu Kompetenz, Überwachung, internem Audit und Managementbewertung. Wie detailliert sie werden, bestimmt die Organisation. Ein schlanker Scope kommt mit wenigen Dutzend Seiten aus.
Strukturanalyse, Schutzbedarfsfeststellung, Modellierung des Informationsverbunds mit allen zutreffenden Bausteinen und der Grundschutz-Check je Anforderung erzeugen einen Umfang, der mit der Zahl der Systeme wächst. Die Referenzdokumente müssen vollständig vorliegen, bevor das Audit beginnt. Das ist gründlich, und es ist der Grund, warum viele Projekte hier mehr Zeit brauchen als geplant.
Lässt sich der Geltungsbereich klein anfangen und später erweitern?
Der Geltungsbereich ist eine Festlegung der Organisation. Ein einzelner Dienst, ein Rechenzentrum oder ein Standort können zuerst zertifiziert werden, und der Scope wächst mit dem nächsten Zyklus. Die Zertifizierungsstelle prüft nur, ob die Abgrenzung nachvollziehbar ist und die Schnittstellen beschrieben sind.
Auch der Informationsverbund kann ein Teilbereich sein, etwa ein Abteilungsnetz oder ein Geschäftsprozess. Er muss aber alle für die Aufgabenerfüllung notwendigen Komponenten komplett enthalten, und das Zertifizierungsschema prüft im Antrag die sinnvolle Abgrenzung. Wesentliche Änderungen am Verbund sind der Zertifizierungsstelle unverzüglich anzuzeigen und können eine vorzeitige Rezertifizierung auslösen.
Wie gut passt der Weg zur deutschen Aufsicht und zu NIS2?
§ 30 BSIG schreibt keine Zertifizierung vor, und ein ISO-Zertifikat ist ein brauchbarer Nachweis für die Maßnahmen. Die Zuordnung der zehn Bereiche aus § 30 Absatz 2 zu den Maßnahmen des Anhangs A muss das Haus aber selbst herstellen, und ein Prüfer der Aufsicht wird sie sehen wollen. Ein Zertifikat ersetzt die Registrierung, die Meldewege und die Pflichten der Geschäftsleitung nicht.
Aufsicht und Methodik kommen aus demselben Haus. Das BSI empfiehlt den Grundschutz als Stand der Technik für normalen Schutzbedarf, Bundesbehörden arbeiten damit, und Betreiber kritischer Anlagen, die nach § 39 BSIG alle drei Jahre Nachweise liefern müssen, bewegen sich hier in bekannten Begriffen. Für Zulieferer von Behörden ist das oft der entscheidende Punkt.
Ist der Weg in fünf Jahren noch derselbe?
Die Fassung 2022 ist seit dem 31. Oktober 2025 die einzige gültige, und das Amendment 1 von 2024 hat lediglich eine Prüfung ergänzt, ob der Klimawandel ein relevantes Thema für den Kontext ist. Zertifizierungsstellen und Auditoren gibt es in großer Zahl. Mit einer weiteren Revision ist zu rechnen, aber Übergangsfristen von drei Jahren sind bei dieser Norm die Regel.
Grundschutz++ löst die bisherige Methodik ab 2027 schrittweise ab, und das Kompendium bleibt nur bis Ende November 2031 zertifizierbar. Wer jetzt damit startet, hat einen oder zwei Zyklen Zeit und muss den Umstieg auf Leistungszahlen und maschinenlesbare Anforderungen einplanen. Das ist planbar, aber es ist ein zweites Projekt.
Was passt wann
- Wenn Kunden außerhalb Deutschlands oder Konzerneinkäufer das Zertifikat sehen sollen
- führt der Weg über ISO/IEC 27001 bei einer akkreditierten Zertifizierungsstelle, und der Grundschutz kann intern trotzdem als Maßnahmenkatalog dienen.
- Wenn ihr eine Behörde seid, für den Bund arbeitet oder ein Team ohne ISMS-Erfahrung habt
- liefert der IT-Grundschutz die konkretere Anleitung, und das Zertifikat des BSI ist in diesem Umfeld die bekannte Währung.
- Wenn ihr beides braucht, die Methodik des Grundschutzes und ISO 27001 im Zertifikatstitel
- ist das ISO 27001-Zertifikat auf der Basis von IT-Grundschutz der Weg, mit der Einschränkung, dass es das BSI ausstellt und internationale Kunden es erklärt bekommen müssen.
- Wenn der Start erst 2027 oder später liegt
- beginnt ihr beim Grundschutz direkt mit Grundschutz++, statt ein Kompendium zu modellieren, das bis 2031 ausläuft.
03 Was du mitnimmst
Was du klärst, bevor du dich für einen Weg entscheidest
Die Entscheidung lässt sich in sechs Fragen zerlegen. Vier davon beantwortet das Haus selbst, zwei beantworten die Kunden und die Aufsicht.
Fünf Fragen, dann steht der Weg
- 01 Kunden im Ausland?
- 02 Behörde oder Bundesnähe?
- 03 ISMS-Erfahrung im Team?
- 04 Kleiner oder ganzer Scope?
- 05 Start vor oder nach 2027?
Wer soll das Zertifikat anerkennen, und wo sitzt er?
Ein Zertifikat nach ISO/IEC 27001 wird von akkreditierten Zertifizierungsstellen ausgestellt und ist international die Währung, die Konzerneinkauf, Versicherer und ausländische Kunden kennen. Das ISO 27001-Zertifikat auf der Basis von IT-Grundschutz stellt das BSI aus; es trägt ISO 27001 im Namen, ist aber ein deutsches Verfahren, das außerhalb von Behörden und ihrem Umfeld erklärt werden muss. Die Liste der Kunden, die in den nächsten drei Jahren ein Zertifikat sehen wollen, beantwortet diese Frage meist allein.
Wie viel Anleitung braucht das Team?
Die Norm verlangt in Kapitel 6 eine eigene Risikobeurteilung und lässt offen, welche Maßnahmen daraus folgen; der Anhang A nennt 93 Maßnahmen in den vier Themen organisatorisch, personell, physisch und technologisch, aber nicht, wie sie umzusetzen sind. Der Grundschutz dreht das um: Bausteine mit konkreten Anforderungen je System, und bei normalem Schutzbedarf keine eigene Risikoanalyse. Ein Team, das noch nie ein ISMS betrieben hat, bekommt vom Grundschutz eine Arbeitsliste, von der Norm eine Aufgabenstellung.
Wie groß und wie klar abgrenzbar ist der Geltungsbereich?
Nach ISO 27001 legst du den Geltungsbereich selbst fest und kannst mit einem Dienst oder einem Standort anfangen. Beim Grundschutz heißt der Geltungsbereich Informationsverbund und muss alle infrastrukturellen, organisatorischen, personellen und technischen Komponenten komplett enthalten, die der Aufgabenerfüllung dienen; das Zertifizierungsschema prüft im Antrag die sinnvolle Abgrenzung. Ein kleiner, sauber geschnittener Scope ist mit der Norm schneller zertifiziert.
Welche Aufsicht und welche Nachweispflicht gilt für euch?
§ 30 BSIG verlangt von wichtigen und besonders wichtigen Einrichtungen geeignete, verhältnismäßige und wirksame Maßnahmen, schreibt aber keine Zertifizierung vor. Betreiber kritischer Anlagen müssen nach § 39 BSIG alle drei Jahre Nachweise durch Sicherheitsaudits, Prüfungen oder Zertifizierungen vorlegen. Beide Wege taugen als Nachweis; der Grundschutz hat den Vorteil, dass er aus demselben Haus kommt wie die Aufsicht, und die Norm den Vorteil, dass auch internationale Prüfer sie lesen können.
Wie viel Zeit bleibt bis zum ersten Zertifikat?
Das Zertifizierungsschema des BSI nennt feste Fristen: Der vollständige Antrag muss mindestens zwei Monate vor Auditbeginn vorliegen, der Auditbericht spätestens vier Monate nach Beginn der Dokumentenprüfung, Nachforderungen der Zertifizierungsstelle sind jeweils binnen eines Monats zu erfüllen, und ist das Verfahren drei Monate nach Abgabe des ersten Auditberichts nicht abgeschlossen, prüft die Zertifizierungsstelle, ob auf dieser Grundlage noch ein Zertifikat erteilt werden kann. Für ein ISO-Zertifikat hängt die Dauer von der Zertifizierungsstelle ab. In beiden Fällen ist die Vorbereitung bis zum Audit die eigentliche Größe.
Wie geht ihr mit dem Übergang zu Grundschutz++ um?
Das BSI ersetzt in Grundschutz++ die Absicherungsstufen Basis, Standard und erhöhter Schutzbedarf durch Leistungszahlen mit dynamischen Schwellwerten und liefert die Anforderungen maschinenlesbar. Der bisherige IT-Grundschutz bleibt in einer mehrjährigen Übergangszeit anwendbar und bis zum 30. November 2031 zertifizierbar. Wer heute startet, kann mit dem Kompendium beginnen und muss den Umstieg im nächsten Zertifikatszyklus einplanen; wer erst 2027 startet, sollte direkt mit Grundschutz++ beginnen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was ISO/IEC 27001:2022 heute verlangt
Die Norm beschreibt in den Kapiteln 4 bis 10 ein Managementsystem: Kontext der Organisation, Führung, Planung mit Risikobeurteilung und Risikobehandlung, Unterstützung, Betrieb, Bewertung der Leistung und Verbesserung. Der Anhang A listet 93 Maßnahmen in vier Themen: 37 organisatorische, 8 personelle, 14 physische und 34 technologische. Elf davon sind mit der Fassung 2022 neu hinzugekommen, darunter Threat Intelligence, Informationssicherheit bei Cloud-Diensten, IKT-Bereitschaft für Business Continuity, Datenmaskierung, Überwachungsaktivitäten und sichere Programmierung.
Die Übergangsfrist von der Fassung 2013 endete am 31. Oktober 2025. Seitdem sind Zertifikate nach der alten Fassung ungültig, und akkreditierte Stellen dürfen nicht mehr danach auditieren. Wer den Übergang versäumt hat, muss eine vollständige Erstzertifizierung durchlaufen. Das Amendment 1 von 2024 hat die Kapitel 4.1 und 4.2 um die Frage ergänzt, ob der Klimawandel ein relevantes Thema ist; das ist in einer Prüfung des Kontexts erledigt und ändert am ISMS nichts.
Für den Vergleich zählt vor allem eine Eigenschaft: Die Norm sagt, was erreicht werden muss, und überlässt die Auswahl und Tiefe der Maßnahmen der Risikobeurteilung. Das macht sie für jede Organisation anwendbar und zugleich anspruchsvoll für Teams, die zum ersten Mal ein ISMS aufbauen.
Wie der IT-Grundschutz heute aufgebaut ist
Der Grundschutz besteht aus den BSI-Standards und dem Kompendium. BSI-Standard 200-1 beschreibt die Anforderungen an ein ISMS und ist mit ISO 27001 kompatibel. 200-2 beschreibt die Methodik mit den drei Vorgehensweisen Basis-Absicherung, Kern-Absicherung und Standard-Absicherung, 200-3 die Risikoanalyse auf Basis des Grundschutzes für Systeme mit erhöhtem Schutzbedarf und 200-4 das Business Continuity Management. Das Kompendium in der Edition 2023 liefert die Bausteine mit den konkreten Anforderungen.
Der Weg zum Zertifikat ist im Zertifizierungsschema des BSI in der Version 2.2 vom Februar 2026 beschrieben. Voraussetzung ist die Prüfung des Informationsverbunds durch einen vom BSI zertifizierten Auditteamleiter in zwei Phasen, Dokumentenprüfung und Umsetzungsprüfung vor Ort. Der Auditbericht geht verschlüsselt an das BSI, das ihn prüft und das Zertifikat erteilt. Es ist drei Jahre gültig, mit jährlichen Überwachungsaudits, die ein beziehungsweise zwei Jahre nach Ausstellung abgeschlossen sein müssen. Wird ein Überwachungsaudit nicht fristgerecht durchgeführt, wird das Zertifikat ausgesetzt oder entzogen.
Zwei Dinge sollte man dabei einordnen. Erstens zertifiziert das BSI nur die Standard-Absicherung und die Kern-Absicherung für einen abgegrenzten Informationsverbund; die Basis-Absicherung ist ein Einstieg, kein zertifizierbarer Zustand. Zweitens ist das Zertifikat trotz des Namens kein Zertifikat einer nach ISO/IEC 17021 akkreditierten Stelle, sondern ein hoheitliches Verfahren des BSI auf Grundlage des BSI-Gesetzes und der Zertifizierungsverordnung.
Was Grundschutz++ ändert und was bis 2031 bleibt
Das BSI entwickelt den Grundschutz unter dem Namen Grundschutz++ neu. Die Pilotphase lief vom 1. April bis zum 31. August 2026. Der Meilensteinplan des BSI nennt den 27. Oktober 2026 für die Vorstellung der Methodik auf der it-sa in Nürnberg, den 30. November 2026 für neue Schulungskonzepte für Praktiker und Berater und den 1. Januar 2027 als Beginn der Zertifizierung nach ISO 27001 auf der Basis von Grundschutz++.
Inhaltlich ersetzt Grundschutz++ die Absicherungsstufen Basis, Standard und erhöhter Schutzbedarf durch flexible Leistungszahlen in Verbindung mit dynamischen Schwellwerten und stellt die Anforderungen in maschinenlesbarem Format bereit, damit sich Sicherheitsprozesse automatisiert verwalten lassen. Das ist der eigentliche Bruch: Wer bisher Bausteine auf Systeme modelliert hat, wird künftig Kennzahlen gegen Schwellwerte führen.
Für die Entscheidung heute zählt die Übergangsregel. Das BSI pflegt den bisherigen IT-Grundschutz parallel weiter, er bleibt in einer mehrjährigen Übergangszeit anwendbar, und seine Zertifizierbarkeit endet am 30. November 2031. Ein Zertifikat, das 2026 nach dem Kompendium erteilt wird, läuft also durch einen vollen Zyklus und kann einmal rezertifiziert werden, bevor der Umstieg Pflicht wird. Wer 2027 startet, spart sich den doppelten Weg und beginnt direkt mit Grundschutz++.
Was keiner der beiden Wege für euch erledigt
Ein Zertifikat belegt, dass ein Managementsystem existiert und geprüft wurde. Es belegt nicht, dass die Systeme sicher sind. Beide Wege verlangen deshalb Dinge, die im Projektplan oft fehlen: ein internes Audit vor dem externen, eine Managementbewertung mit Entscheidungen und bei NIS2-Einrichtungen die Pflichten der Geschäftsleitung aus § 38 BSIG, die kein Auditor übernimmt.
Beide Wege verlangen außerdem Personal, das die Methodik kennt. Für den Grundschutz zertifiziert das BSI Praktiker, Berater und Auditteamleiter, für die Norm gibt es Lead-Implementer- und Lead-Auditor-Ausbildungen. Ein Haus, das die Arbeit vollständig an einen Berater abgibt, hat nach dem Zertifikat ein Dokumentationssystem, das niemand im Haus versteht, und das fällt spätestens im ersten Überwachungsaudit auf.
Und beide Wege enden nicht mit dem Zertifikat. Die jährlichen Überwachungsaudits prüfen, ob das ISMS gelebt wird, und das BSI nennt als Gründe für Aussetzung und Entzug ausdrücklich drei Fälle: Überwachungsaudits, die nicht fristgerecht stattfinden, gravierende Abweichungen und die Verletzung der Meldepflicht für Sicherheitsvorfälle innerhalb des Informationsverbunds.
Dazu passende Kurse
Wenn ihr den Grundschutz-Weg geht, bringen Grundschutz-Praktiker-, Berater- und Auditor-Seminare nach BSI-Standard das Team auf den Stand, den das Zertifizierungsschema voraussetzt.
Für den Weg über die Norm liefern ISO-Seminare für den Aufbau und das Audit eines Managementsystems nach 27001 die Grundlage von der Risikobeurteilung bis zur Erklärung zur Anwendbarkeit.
04 Konkrete Kurse
Wo du genau das übst
- BSI IT-Grundschutz-Praktiker
- BSI IT-Sicherheitsberater
- BSI IT-Auditor Training
- Business Continuity Management gemäß BSI-Standard 200-4 & ISO 27001
Weitere Kurse aus diesem Bereich
- BSI Grundschutz für die Rüstungsindustrie
- Defensive KI: IT-Infrastruktur wirklich absichern
- Web Application Security Kompaktkurs
- Exploit Entwicklung und Reverse Engineering
- Internet Security - Datenschutz und Sicherheit
- ISO / IEC 27001 Foundation Seminar
- ISO 27001 Security Officer
- ISO 27001 Kompakt (Foundation & Security Officer)
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist das ISO 27001-Zertifikat auf der Basis von IT-Grundschutz dasselbe wie ein ISO-27001-Zertifikat?
Können wir mit der Basis-Absicherung ein Zertifikat bekommen?
Unser Zertifikat nach ISO 27001:2013 ist abgelaufen. Was jetzt?
Verlangt NIS2 ein Zertifikat?
Lohnt es sich 2026 noch, mit dem Grundschutz-Kompendium anzufangen?
Wie lange dauert das Zertifizierungsverfahren beim BSI?
Passt thematisch dazu
Die Grundlagen zu Standards, Kompendium und Absicherungsarten erklärt der Glossareintrag dazu, was der IT-Grundschutz des BSI als Begriff umfasst.
Warum nur die eine Norm zertifizierbar ist, zeigt die Seite über den Unterschied zwischen der Anforderungsnorm 27001 und dem Leitfaden 27002.
Wer das ISMS auch als Nachweis gegenüber Datenschutz und Aufsicht nutzen will, liest, wie DSGVO, NIS2 und ISO 27001 in Schutzzielen und Meldewegen zusammenspielen.
Quellen
- BSI, Zertifizierung nach ISO 27001 auf der Basis von IT-Grundschutz, Zertifizierungsschema Version 2.2 vom 01.02.2026
- BSI, Grundschutz++ mit Meilensteinplan und Übergangszeit
- BSI, BSI-Standards 200-1 bis 200-4
- secjur, ISO 27001:2022: Änderungen, Migration und Fristen (Übergangsfrist 31.10.2025, 93 Controls)
- iTeh Standards, ISO/IEC 27001:2022/Amd 1:2024, Climate action changes
- § 39 BSIG, Nachweispflichten für Betreiber kritischer Anlagen (gesetze-im-internet.de)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Beide Methodiken an einem eigenen Informationsverbund durchspielen
In den BSI-Seminaren bei cmt arbeiten Praktiker, Berater und Auditoren an einem Beispielverbund mit Strukturanalyse, Modellierung und Grundschutz-Check und sehen dabei, wo die Norm dieselben Dinge anders verlangt, mit Trainern, die selbst Audits begleitet haben.
Verwandte Themen
- IT-Grundschutz++ oder Kompendium: wann du dein ISMS umstellst
- ISO-27001-Zertifizierung: der Ablauf von der Gap-Analyse bis zum Überwachungsaudit
- IT-Audit vorbereiten: was Prüfer sehen wollen und wie du es belegst
- NIS2-Betroffenheit prüfen: Sektor, Größe und die Fälle dazwischen