
Portbasierte Zugangskontrolle ausrollen, Etappe für Etappe
Von der Geräteinventur über den Monitor Mode bis zum Closed Mode: sieben Schritte, mit denen Drucker, Telefone und Kameras im Netz bleiben.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
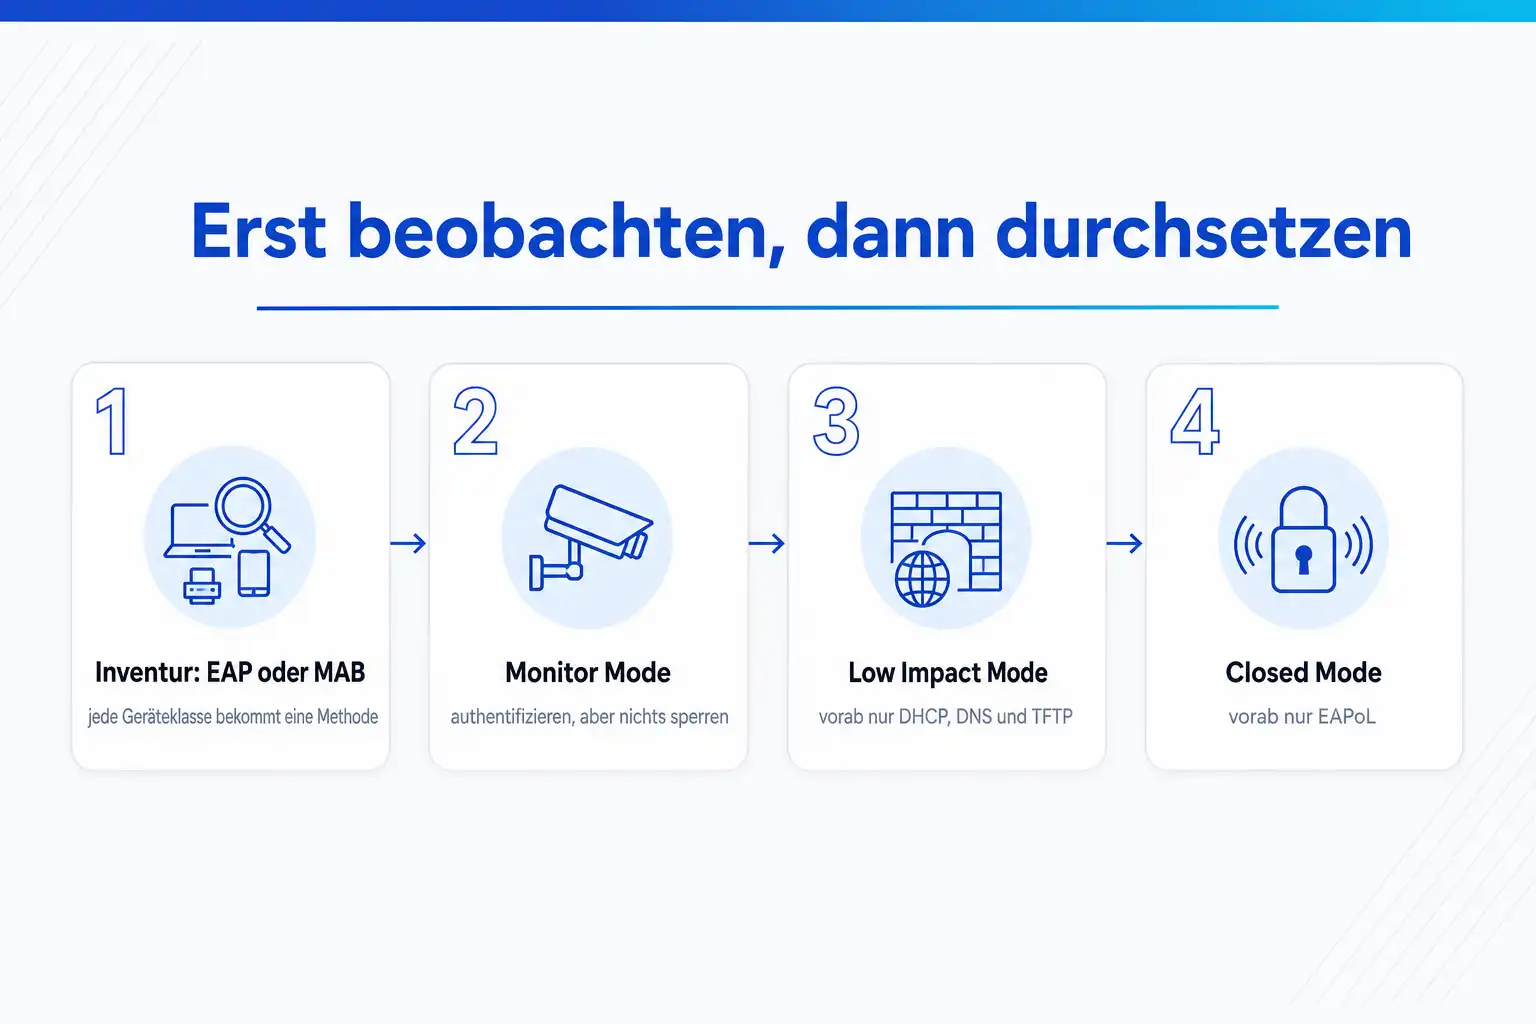
802.1X führst du in Etappen ein, nie mit einem Schlag. Zuerst inventarisierst du, welche Geräte einen Supplicant haben und welche per MAC Authentication Bypass angemeldet werden müssen. Dann baust du PKI und RADIUS-Server auf und schaltest die Switchports in den Monitor Mode: Jeder Port authentifiziert, aber niemand wird ausgesperrt. Erst wenn die Protokolle zeigen, dass jedes Gerät eine Regel hat, folgt der Low Impact Mode mit einer Vorab-ACL und zuletzt der Closed Mode, in dem vor der Anmeldung nur noch EAPoL durchkommt. Für jede Etappe gibt es einen Rückweg, und für den Ausfall des RADIUS-Servers eine Regel, die den Betrieb weiterlaufen lässt.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Jede Netzwerkdose ist ein offener Zugang ins interne Netz
In den meisten Büros genügt ein Kabel, um im internen Netz zu sein. Wer im Besprechungsraum, am Empfang oder in einer leeren Etage einen Laptop einsteckt, bekommt per DHCP eine Adresse und sieht Server, Drucker und Managementoberflächen. Ein Dienstleister mit eigenem Notebook, ein Besucher, ein kleines Gerät hinter einem Drucker, das niemand bemerkt: Das Netz unterscheidet nicht zwischen bekannten und fremden Geräten. Firewalls an der Außengrenze ändern daran nichts.
802.1X schließt diese Lücke am Switchport. Ein Gerät kommt erst ins Netz, wenn es sich ausgewiesen hat, mit einem Zertifikat, einem Konto oder als bekannte MAC-Adresse. Der BSI-Baustein NET.3.1 Router und Switches empfiehlt für erhöhten Schutzbedarf eine Port-based Access Control nach IEEE 802.1X auf Basis von EAP-TLS. Viele Versicherer, Kunden und Prüfer fragen inzwischen danach.
Das Risiko liegt in der Einführung. Ein Switchport, der vor der Anmeldung alles blockiert, sperrt jedes Gerät aus, das sich nicht anmelden kann. Das trifft den Drucker ohne Supplicant, die Zeiterfassung, die Kamera, das Medizingerät mit eingefrorenem Betriebssystem und den PC, der per PXE bootet. Wer den Closed Mode an einem Montagmorgen flächig einschaltet, verbringt den Tag mit Ausnahmen. Der folgende Ablauf vermeidet das, indem er erst beobachtet und dann durchsetzt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Sieben Schritte vom offenen Port bis zum Closed Mode
Jeder Schritt endet mit einem prüfbaren Ergebnis. Die Befehle beziehen sich auf Cisco Catalyst mit IOS XE in der klassischen Syntax, als RADIUS-Server kommen Cisco ISE, FortiAuthenticator oder Microsoft NPS in Frage. Cisco empfiehlt selbst ein schrittweises Vorgehen mit Monitor, Low Impact und Closed beziehungsweise High Security Mode.
- 1
Ziel, Umfang und Zuständigkeiten festlegen
Lege fest, welche Bereiche geschützt werden: kabelgebundene Arbeitsplätze, Besprechungsräume, Produktion, WLAN. Kläre, wer den RADIUS-Server betreibt, wer die Zertifikate verteilt und wer über Ausnahmen entscheidet. Netzwerk, Client-Verwaltung und Informationssicherheit müssen zusammenarbeiten, denn der Switch setzt nur durch, was Server und Clients liefern. Beschreibe die Begriffe einmal für alle: Supplicant ist der Client, Authenticator der Switch, Authentication Server der RADIUS-Server.
Ergebnis: Ein Projektpapier mit Umfang, Zuständigkeiten, Zeitplan je Bereich und einer benannten Person, die Ausnahmen freigibt.
- 2
Geräte inventarisieren und je Klasse eine Anmeldemethode festlegen
Zieh aus den MAC-Tabellen aller Switches, aus DHCP und aus der Client-Verwaltung eine Liste aller Geräte und ordne sie in Klassen: verwaltete Windows-, macOS- und Linux-Rechner, Telefone, Drucker, Kameras, Zugangskontrolle, Gebäudetechnik, Produktionsgeräte. Prüfe je Klasse, ob ein Supplicant vorhanden und konfigurierbar ist. Alles ohne Supplicant wird per MAB angemeldet und bekommt eine Profilregel. Gerade bei älteren Geräten in der Produktion lohnt eine Rückfrage beim Hersteller.
Ergebnis: Ein Geräteverzeichnis mit Klasse, Anzahl, Anmeldemethode, Ziel-VLAN oder Ziel-ACL und Verantwortlichem.
- 3
PKI, EAP-Methode und RADIUS-Server aufbauen
Für EAP-TLS braucht jeder Client ein Zertifikat aus einer Zertifizierungsstelle, der der RADIUS-Server vertraut, und der RADIUS-Server ein Serverzertifikat, dem die Clients vertrauen. Verteile Maschinenzertifikate automatisch, etwa per Gruppenrichtlinie oder Intune, und konfiguriere auf den Clients, welcher Servername und welche Zertifizierungsstelle akzeptiert werden. Lege auf dem RADIUS-Server Richtlinien je Geräteklasse an, mit dem Ergebnis Zugelassen und vorerst ohne Einschränkung.
Ergebnis: Ein Testclient meldet sich an einem Laborport per EAP-TLS an, ein Testdrucker per MAB, und beide Anmeldungen erscheinen im Protokoll des RADIUS-Servers.
- 4
Monitor Mode bereichsweise einschalten
Konfiguriere die Ports eines ersten Bereichs mit 802.1X, MAB und offenem Zugang. Im Monitor Mode authentifiziert der Switch jedes Gerät, lässt aber unabhängig vom Ergebnis allen Verkehr zu. Du gewinnst Sichtbarkeit, ohne irgendetwas durchzusetzen. Werte die Protokolle des RADIUS-Servers täglich aus und ordne jede fehlgeschlagene Anmeldung einer Ursache zu: fehlendes Zertifikat, falsches Profil, unbekannte MAC-Adresse, abgelaufenes Zertifikat. Bleibe in dieser Etappe, bis auch seltene Geräte und Abläufe wie Monatsabschluss oder Rückkehrer aus dem Urlaub einmal durchgelaufen sind.
Ergebnis: Eine Liste der fehlgeschlagenen Anmeldungen, in der jeder Eintrag eine Ursache und eine Maßnahme hat, und eine Woche ohne neue unerklärte Fehlschläge.
- 5
Low Impact Mode mit Vorab-ACL
Ergänze die Ports um eine ACL, die vor der Anmeldung nur Grundverkehr zulässt: DHCP, DNS, gegebenenfalls TFTP und PXE für Bootvorgänge, eventuell die Domänencontroller für Maschinenanmeldungen. Nach erfolgreicher Anmeldung gibt der RADIUS-Server eine Downloadable ACL oder ein vollständiges Ergebnis zurück. Verzichte in dieser Etappe auf VLAN-Wechsel, weil Geräte ihre Adresse schon vor der Anmeldung bekommen und nach einem VLAN-Wechsel eine falsche hätten.
Ergebnis: Nicht angemeldete Geräte erreichen nur noch DHCP und DNS, angemeldete arbeiten normal, und die Zahl der Tickets bleibt im erwarteten Rahmen.
- 6
Closed Mode und dynamische Zuweisung
Im Closed Mode lässt der Port vor der Anmeldung nur EAPoL durch, alles andere wird verworfen. Erst jetzt kann der RADIUS-Server sinnvoll VLANs zuweisen, denn das Gerät erhält seine Adresse erst nach der Entscheidung. Lege fest, was mit fehlgeschlagenen Anmeldungen geschieht: kein Zugang, ein Gast- oder Sanierungs-VLAN oder eine eingeschränkte ACL. Schalte bereichsweise um und beginne mit Bereichen, deren Geräte im Monitor Mode ohne Auffälligkeiten liefen.
Ergebnis: Ein Bereich im Closed Mode, in dem jedes Gerät mit Methode, VLAN oder ACL im RADIUS-Protokoll erscheint und kein Gerät ohne Regel Zugang hat.
- 7
Rückweg testen und den Betrieb übergeben
Teste, was passiert, wenn der RADIUS-Server nicht erreichbar ist: Mit Critical Authentication setzt der Switch die Ports dann in ein festgelegtes VLAN, statt sie zu sperren. Lege für jeden Bereich die Konfiguration des Monitor Mode bereit, die du im Notfall wieder einspielst. Übergib dem Betrieb ein Verfahren für neue Geräte, Zertifikatsverlängerungen und Ausnahmen.
Ergebnis: Ein dokumentierter, getesteter Ausfalltest des RADIUS-Servers und ein Betriebshandbuch mit Verfahren für neue Geräteklassen.
03 Was du mitnimmst
Was du nach der Einführung im Griff hast
Am Ende weiß das Netz zu jedem Port, welches Gerät dort steckt und warum es dort sein darf. Sechs Dinge machen den Unterschied zwischen einer Einführung mit Rückschlägen und einer ohne.
Vom offenen Port zur durchgesetzten Anmeldung
- 01 Inventur: EAP oder MAB
- 02 PKI und RADIUS aufbauen
- 03 Monitor Mode: alles protokollieren
- 04 Low Impact: Vorab-ACL
- 05 Closed Mode: nur EAPoL
- 06 Dynamische VLANs und ACLs
Ein Geräteverzeichnis mit Anmeldemethode
Für jede Geräteklasse steht fest, ob sie per EAP-TLS, per anderem EAP-Verfahren oder per MAB angemeldet wird und in welches VLAN oder welche ACL sie danach kommt. Geräte ohne Zuordnung findest du im Monitor Mode, nicht im Closed Mode.
Zertifikate statt Kennwörter
Rechner und Benutzer melden sich mit Zertifikaten aus der eigenen PKI an, die automatisch verteilt und erneuert werden. EAP-TLS ist die Methode, die das BSI für die portbasierte Zugangskontrolle nennt.
Drei Etappen mit klaren Übergangskriterien
Monitor Mode, Low Impact Mode und Closed Mode haben je ein Kriterium, das erfüllt sein muss, bevor die nächste Etappe beginnt. Du schaltest bereichsweise um, nicht für das ganze Haus an einem Tag.
MAB als bewusste Ausnahme
Geräte ohne Supplicant meldet der Switch mit ihrer MAC-Adresse an. Weil eine MAC-Adresse fälschbar ist, bekommen diese Geräte nur den Zugriff, den sie wirklich brauchen, etwa der Drucker nur den Druckserver.
Timer, die zum Startverhalten der Geräte passen
Du weißt, wie lange ein Switch auf EAP wartet, bevor er MAB versucht, und wie du diese Zeit verkürzt, damit DHCP und PXE nicht ins Leere laufen.
Ein Rückweg für jede Störung
Fällt der RADIUS-Server aus, bleiben die Ports im Betrieb. Geht eine Etappe schief, nimmst du einen Bereich mit einer Konfigurationszeile zurück in den Monitor Mode. Beides ist getestet, bevor es gebraucht wird.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was 802.1X am Switchport tut
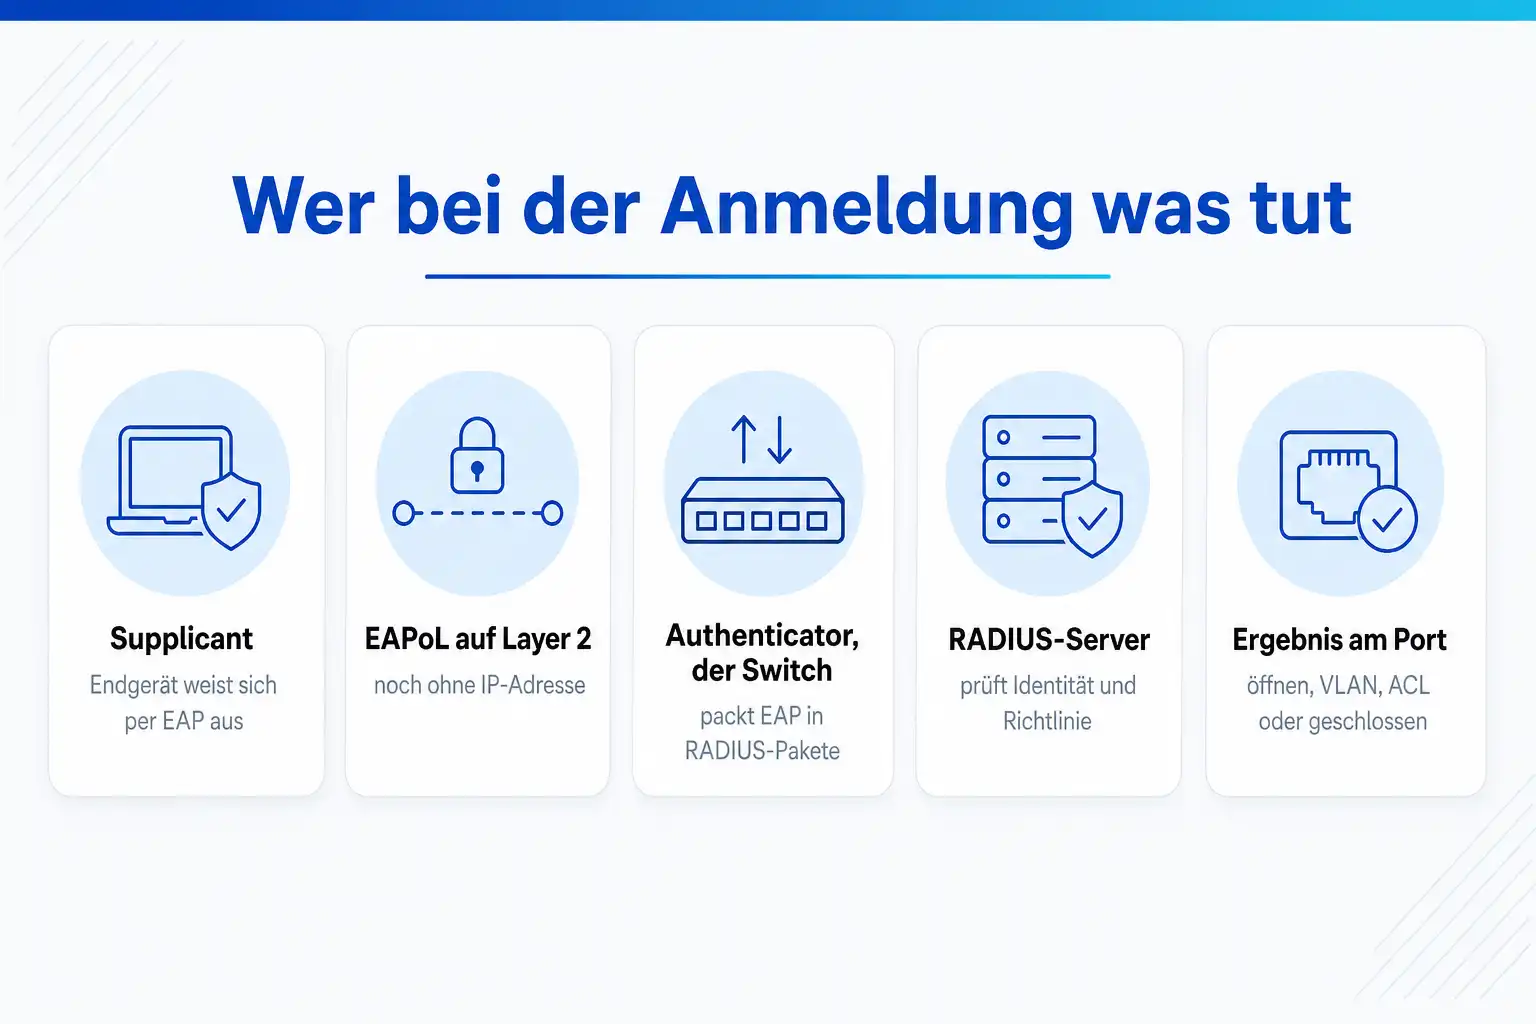
IEEE 802.1X beschreibt portbasierte Zugangskontrolle mit drei Rollen. Die aktuelle Fassung ist 802.1X-2020; sie umfasst neben der Authentifizierung auch die Schlüsselvereinbarung für MACsec. Der Supplicant ist die Software auf dem Endgerät, die sich ausweist. Der Authenticator ist der Switch oder der WLAN-Controller, der den Port kontrolliert. Der Authentication Server ist ein RADIUS-Server, der die Anmeldung prüft und entscheidet.
Zwischen Supplicant und Switch läuft EAP über LAN, kurz EAPoL, direkt auf Layer 2, ohne IP-Adresse. Der Switch packt die EAP-Nachrichten in RADIUS-Pakete nach RFC 2865 und reicht sie zum Server weiter. Der Switch versteht dabei weder Zertifikat noch Kennwort, er setzt nur das Ergebnis um: Port öffnen, ein VLAN zuweisen, eine ACL anwenden oder geschlossen lassen.
Für Geräte ohne Supplicant gibt es MAC Authentication Bypass. Der Switch wartet auf eine EAP-Antwort, und bleibt sie aus, schickt er die MAC-Adresse des Geräts als Identität an den RADIUS-Server. MAB setzt laut Cisco voraus, dass 802.1X auf dem Port aktiviert ist; erscheint später doch ein EAPoL-Paket, wechselt der Switch zu 802.1X.
| Rolle | Wer | Was sie tut |
|---|---|---|
| Supplicant | Windows, macOS, Linux, Telefone mit 802.1X | weist sich per EAP aus, meist mit Zertifikat |
| Authenticator | Switch, WLAN-Controller | kontrolliert den Port, reicht EAP per RADIUS weiter, setzt das Ergebnis um |
| Authentication Server | Cisco ISE, FortiAuthenticator, Microsoft NPS | prüft Identität und Richtlinie, liefert Zulassung, VLAN oder ACL |
Die Inventur: wer EAP kann und wer MAB braucht
Die Inventur entscheidet über den Aufwand der ganzen Einführung. Verwaltete Rechner sind meist der einfache Teil, sie haben einen Supplicant und lassen sich zentral konfigurieren. Schwierig sind die vielen Geräte, die niemand als Netzwerkgerät im Blick hat. Die Tabelle zeigt typische Klassen und ihre übliche Anmeldung.
| Geräteklasse | Supplicant | Übliche Methode | Hinweis |
|---|---|---|---|
| Verwaltete Windows-Rechner | ja | EAP-TLS mit Maschinenzertifikat | Maschinenanmeldung vor der Benutzeranmeldung, sonst fehlen Gruppenrichtlinien beim Start |
| macOS und Linux | ja | EAP-TLS | Profil per MDM oder Konfigurationsmanagement verteilen |
| IP-Telefone | oft ja | EAP-TLS mit Herstellerzertifikat oder MAB | Host-Modus multi-domain oder multi-auth für Telefon mit PC |
| Drucker und Multifunktionsgeräte | teils | MAB mit Profilregel | ACL nur zum Druckserver und zur Verwaltung |
| Kameras, Zutrittskontrolle, Gebäudetechnik | selten | MAB | eigenes VLAN, Zugriff nur auf den zuständigen Server |
| Produktions- und Medizingeräte | meist nein | MAB oder vorerst Ausnahme-Port | mit Hersteller klären, Ausnahmen dokumentieren und befristen |
Die EAP-Methode wählen
EAP-TLS nach RFC 5216 ist die robusteste Methode: Client und Server weisen sich gegenseitig mit Zertifikaten aus, es gibt kein Kennwort, das abgefangen oder erraten werden könnte. Mit RFC 9190 ist EAP-TLS auch für TLS 1.3 beschrieben. Der BSI-Baustein NET.3.1 nennt in der Anforderung A24 ausdrücklich EAP-TLS und rät von Implementierungen nach den alten Fassungen 802.1X-2001 und 802.1X-2004 ab.
PEAP mit MSCHAPv2 meldet mit Benutzername und Kennwort an. Das ist leicht einzuführen, aber nur so sicher wie die Prüfung des Serverzertifikats auf dem Client. Akzeptiert der Client jedes Zertifikat, kann ein gefälschter Zugangspunkt die Anmeldedaten abgreifen. TEAP ist ein Tunnelverfahren, das Maschinen- und Benutzeranmeldung in einer Sitzung verketten kann. Die aktuelle Spezifikation ist RFC 9930 vom Februar 2026, die RFC 7170 ersetzt und Unklarheiten bei der kryptografischen Bindung beseitigt.
| Methode | Grundlage | Anmeldung mit | Einschätzung |
|---|---|---|---|
| EAP-TLS | RFC 5216, für TLS 1.3 RFC 9190 | Zertifikat auf Client und Server | erste Wahl, braucht eine PKI |
| TEAP | RFC 9930 (ersetzt RFC 7170) | Tunnel, innen Zertifikat oder Kennwort, Maschine und Benutzer verkettet | gut für Maschinen- plus Benutzeranmeldung, Unterstützung je Client prüfen |
| PEAP-MSCHAPv2 | Herstellerspezifikation | Benutzername und Kennwort im Tunnel | nur mit strikter Prüfung des Serverzertifikats |
| MAB | kein EAP | MAC-Adresse | Ausnahme für Geräte ohne Supplicant, Zugriff eng begrenzen |
Switch-Konfiguration für den Monitor Mode
Die Konfiguration unten zeigt den Monitor Mode in der klassischen Syntax von IOS XE. Die Zeile authentication open lässt allen Verkehr zu, während der Switch trotzdem 802.1X und MAB ausführt. Der Host-Modus multi-auth erlaubt mehrere Geräte am Port, etwa Telefon und PC, und authentifiziert jedes einzeln. Ab Werk steht ein Catalyst laut Cisco auf single-host.
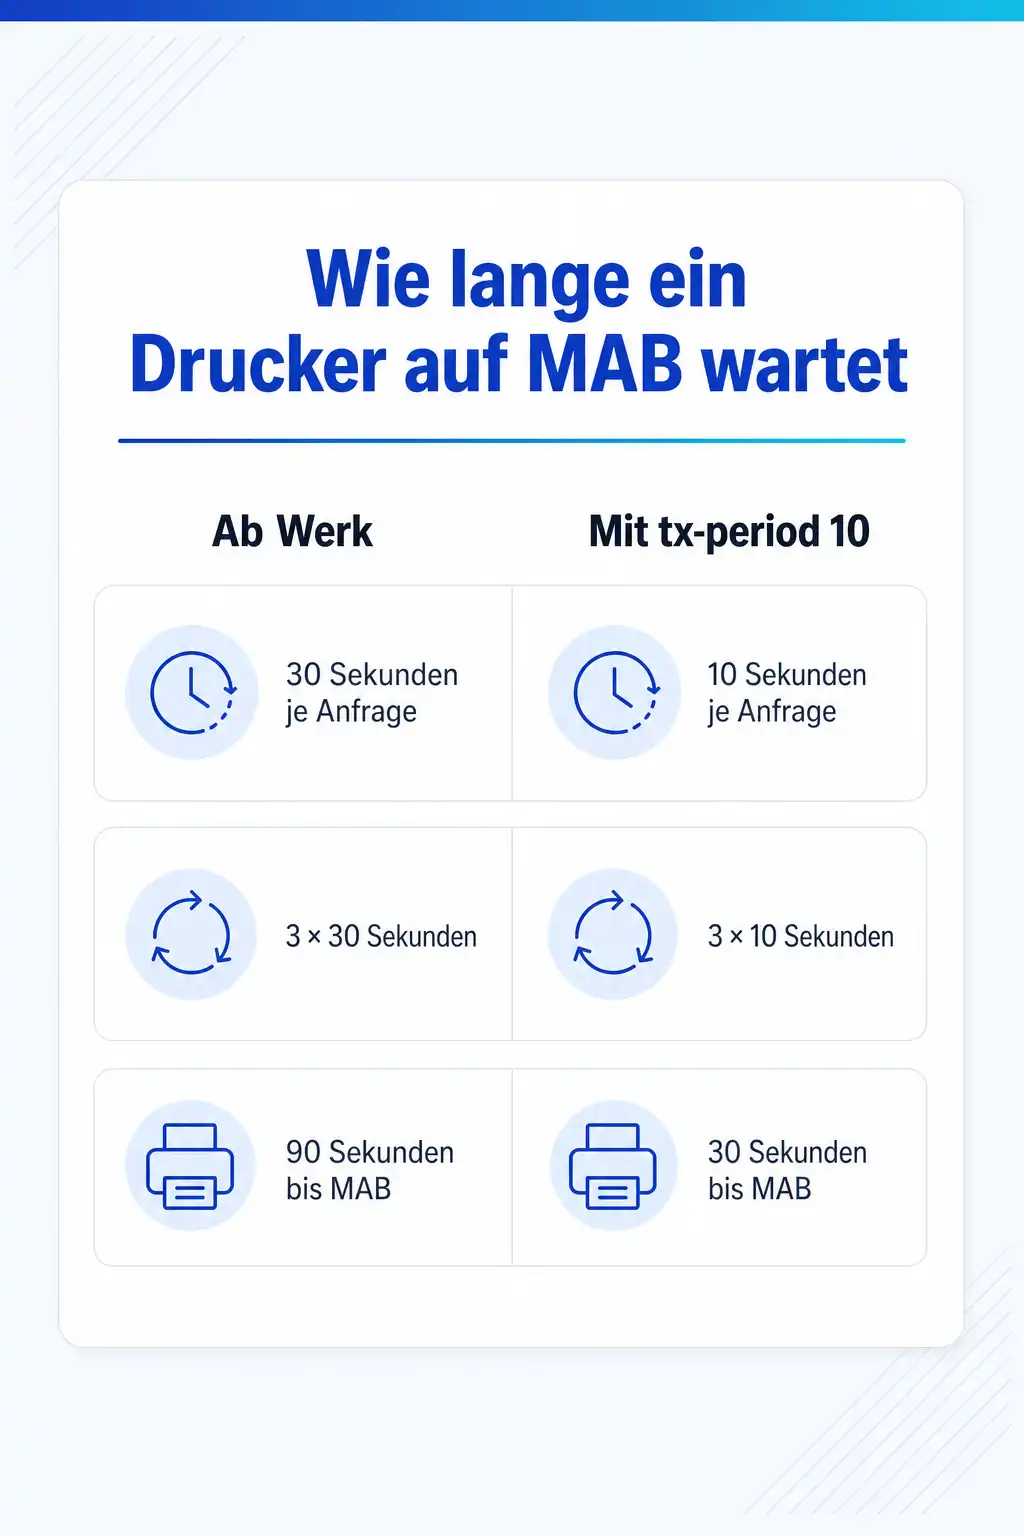
Wichtig sind die Zeitgeber. Ab Werk wartet der Switch laut Cisco 30 Sekunden auf eine EAP-Antwort und wiederholt die Anfrage zweimal. Nach der Formel aus Ciscos Deployment Guide, Timeout gleich max-reauth-req plus 1 mal tx-period, vergehen so 90 Sekunden, bevor ein Drucker per MAB angemeldet wird. Viele Geräte haben bis dahin aufgegeben, DHCP zu versuchen. Mit tx-period 10 sind es 30 Sekunden. Alternativ ordnest du MAB vor 802.1X ein, was für Bereiche mit vielen Geräten ohne Supplicant sinnvoll sein kann.
Cisco-Switches der Catalyst-9000-Reihe unterstützen daneben die neuere Syntax IBNS 2.0 mit Richtlinien vom Typ policy-map type control subscriber. Dort ist der Port ab Werk offen, und access-session closed schließt ihn. Mit authentication display new-style lässt sich eine klassische Konfiguration in der neuen Darstellung anzeigen; eine endgültige Umstellung solltest du nicht nebenbei auslösen.
aaa new-model
radius server ISE-1
 address ipv4 10.20.20.11 auth-port 1812 acct-port 1813
 key 0 ERSETZEN
radius server ISE-2
 address ipv4 10.20.20.12 auth-port 1812 acct-port 1813
 key 0 ERSETZEN
aaa group server radius ISE
 server name ISE-1
 server name ISE-2
aaa authentication dot1x default group ISE
aaa authorization network default group ISE
aaa accounting dot1x default start-stop group ISE
radius-server dead-criteria time 5 tries 3
radius-server deadtime 15
dot1x system-auth-control
!
interface range GigabitEthernet1/0/1 - 46
 switchport mode access
 switchport access vlan 30
 switchport voice vlan 40
 authentication host-mode multi-auth
 authentication open
 authentication order dot1x mab
 authentication priority dot1x mab
 authentication port-control auto
 authentication periodic
 authentication timer reauthenticate server
 mab
 dot1x pae authenticator
 dot1x timeout tx-period 10
 spanning-tree portfast
Low Impact und Closed Mode in der Konfiguration
Der Low Impact Mode ergänzt den Monitor Mode um eine Port-ACL. Sie lässt vor der Anmeldung nur zu, was Geräte zum Starten brauchen, und verwirft den Rest. Nach der Anmeldung ersetzt der Switch die Wirkung der Port-ACL durch die Downloadable ACL, die der RADIUS-Server sendet. Damit der Switch in dieser ACL die Quelladresse des Geräts einsetzen kann, muss er die IP-Adresse des Clients kennen; dafür sorgt device-tracking am Port.
Im Closed Mode fällt authentication open weg. Der Port lässt dann vor der Anmeldung nur EAPoL zu. In der Syntax IBNS 2.0 entspricht das der Zeile access-session closed am Interface. Die Vorab-ACL hat im Closed Mode keine Wirkung mehr, denn vor der Anmeldung geht ohnehin nichts außer EAPoL durch.
ip access-list extended ACL-PREAUTH
 permit udp any eq bootpc any eq bootps
 permit udp any any eq domain
 permit udp any any eq tftp
 deny   ip any any
!
device-tracking policy DT-ACCESS
 tracking enable
!
interface range GigabitEthernet1/0/1 - 46
 device-tracking attach-policy DT-ACCESS
 ip access-group ACL-PREAUTH in
!
! später, Bereich für Bereich: Closed Mode
interface range GigabitEthernet1/0/1 - 46
 no authentication open
Dynamische VLANs und ACLs vom RADIUS-Server
Die Stärke von 802.1X liegt in der Entscheidung nach der Anmeldung. Der RADIUS-Server kann einem Gerät je nach Identität ein VLAN zuweisen, eine ACL schicken oder beides. Für die VLAN-Zuweisung nutzt er drei Attribute, die RFC 3580 für den Einsatz mit 802.1X beschreibt und die Cisco in seiner Konfigurationsanleitung nennt. So landet derselbe Port je nach Gerät im Client-, Drucker- oder Gast-VLAN.
Plane dynamische VLANs erst für den Closed Mode. Im Monitor und Low Impact Mode hat ein Gerät seine Adresse schon vor der Anmeldung, und ein VLAN-Wechsel danach führt zu einer Adresse aus dem falschen Netz. Für diese Etappen sind Downloadable ACLs der bessere Weg, weil sie den Zugriff einschränken, ohne die Adresse zu ändern.
| Attribut | Nummer | Wert für VLAN-Zuweisung |
|---|---|---|
| Tunnel-Type | 64 | VLAN (13) |
| Tunnel-Medium-Type | 65 | 802 (6) |
| Tunnel-Private-Group-ID | 81 | VLAN-ID oder VLAN-Name, etwa 30 oder CLIENTS |
Prüfpunkte, Ausfallschutz und Rückfallplan
Zu jeder Etappe gehören dieselben Prüfungen: Welche Sitzungen hat der Port, mit welcher Methode, mit welchem Ergebnis? Auf dem Switch zeigt show authentication sessions interface mit details die Sitzungen eines Ports, mit IBNS 2.0 heißt der Befehl show access-session. Auf dem RADIUS-Server zeigt das Live-Protokoll, welche Regel gegriffen hat. Beides gehört nebeneinander, wenn ein Gerät nicht ins Netz kommt.
Der wichtigste Ausfallschutz ist Critical Authentication. Erreicht der Switch keinen RADIUS-Server, setzt er die Ports laut Cisco in ein festgelegtes VLAN, statt sie zu sperren. Das kritische VLAN muss aktiv sein, sonst versucht der Switch es laut Cisco immer wieder und verbraucht Speicher. Kommt der Server zurück, authentifiziert der Switch die Geräte neu. Für Telefone gibt es eine eigene Regel, die sie im Voice-VLAN zulässt.
Der Rückfallplan ist einfach, wenn er vorbereitet ist: Je Bereich liegt die Monitor-Konfiguration als Datei bereit, und die Zeile authentication open ist die einzige, die zurück muss. Wer Wake-on-LAN nutzt, setzt authentication control-direction in, damit Pakete an ein noch nicht angemeldetes, schlafendes Gerät durchkommen. Und wer PXE-Boot nutzt, prüft im Monitor Mode, ob der Bootvorgang innerhalb der Zeitgeber durchläuft.
interface range GigabitEthernet1/0/1 - 46
 authentication event server dead action authorize vlan 30
 authentication event server dead action authorize voice
 authentication event server alive action reinitialize
 authentication control-direction in
!
show authentication sessions interface GigabitEthernet1/0/12 details
show dot1x interface GigabitEthernet1/0/12 details
show mab interface GigabitEthernet1/0/12 details
show aaa servers
test aaa group ISE testuser Testkennwort new-code
Dazu passende Kurse
Wer Zugangskontrolle mit Cisco-Technik umsetzt, findet Cisco-Kurse zu ISE und Catalyst-Switching, in denen Richtlinien, Profiling und Switch-Konfiguration zusammen geübt werden.
802.1X ist ein Baustein unter mehreren, und einen Überblick über die übrigen geben die Weiterbildungen zu Netzwerksicherheit und Zugangskontrolle im Bereich IT-Security.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung und Konfiguration der Cisco Identity Services Engine
- Implementieren von Cisco Catalyst 9000 Switches
- FortiAuthenticator Administrator
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Brauche ich Cisco ISE für 802.1X?
Wie verhindere ich, dass jemand die MAC-Adresse eines Druckers fälscht?
Funktioniert 802.1X mit IP-Telefonen, an denen ein PC hängt?
Was passiert, wenn ein Zertifikat abläuft?
Ersetzt 802.1X ein Zero-Trust-Konzept?
Wie lange sollte der Monitor Mode laufen?
Passt thematisch dazu
Zugangskontrolle am Switchport schützt das lokale Netz; wie der Zugang von unterwegs abgesichert wird, behandelt die Seite zu VPN und Zero Trust für den Zugriff von außen.
EAP-TLS steht und fällt mit den Zertifikaten, und wie du eine interne Zertifizierungsstelle mit Windows Server aufbaust, beschreibt eine eigene Anleitung.
Die Identitäten, die der RADIUS-Server prüft, stammen aus dem Verzeichnisdienst, und das Glossar ordnet Identity and Access Management im Überblick ein.
Quellen
- IEEE, 802.1X-2020, Port-Based Network Access Control
- IETF, RFC 5216, The EAP-TLS Authentication Protocol
- IETF, RFC 9930, Tunnel Extensible Authentication Protocol (TEAP) Version 1 (Februar 2026, ersetzt RFC 7170)
- IETF, RFC 3580, IEEE 802.1X RADIUS Usage Guidelines
- Cisco, Security Configuration Guide, IOS XE 17.15.x (Catalyst 9300): Configuring IEEE 802.1x Port-Based Authentication
- Cisco, Wired 802.1X Deployment Guide (TrustSec)
- BSI, IT-Grundschutz-Kompendium Edition 2023, Baustein NET.3.1 Router und Switches (Anforderung A24)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Eine 802.1X-Einführung einmal vollständig durchdenken
In den Kursen zu Cisco ISE, Catalyst 9000 und FortiAuthenticator bei cmt baust du RADIUS, Zertifikate und Switch-Konfiguration auf. Du gehst den Weg vom Monitor Mode bis zum Closed Mode, vor Ort oder Live-Online mit eigenen Trainerinnen und Trainern.
Verwandte Themen
- VLAN einrichten: vom Plan über Access- und Trunk-Ports bis zum Routing zwischen den Netzen
- Nach der Umstellung auf WPA3 verbinden sich Geräte nicht mehr: Ursachen und sauberer Übergang
- Netzwerkdokumentation, die aktuell bleibt: was hineingehört und wer sie pflegt