
WPA3 eingeschaltet, Drucker und Scanner weg?
Warum SAE, PMF und der Transition Mode ältere Geräte aussperren, wie du sie findest und wie die Umstellung in Etappen ohne Stillstand gelingt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
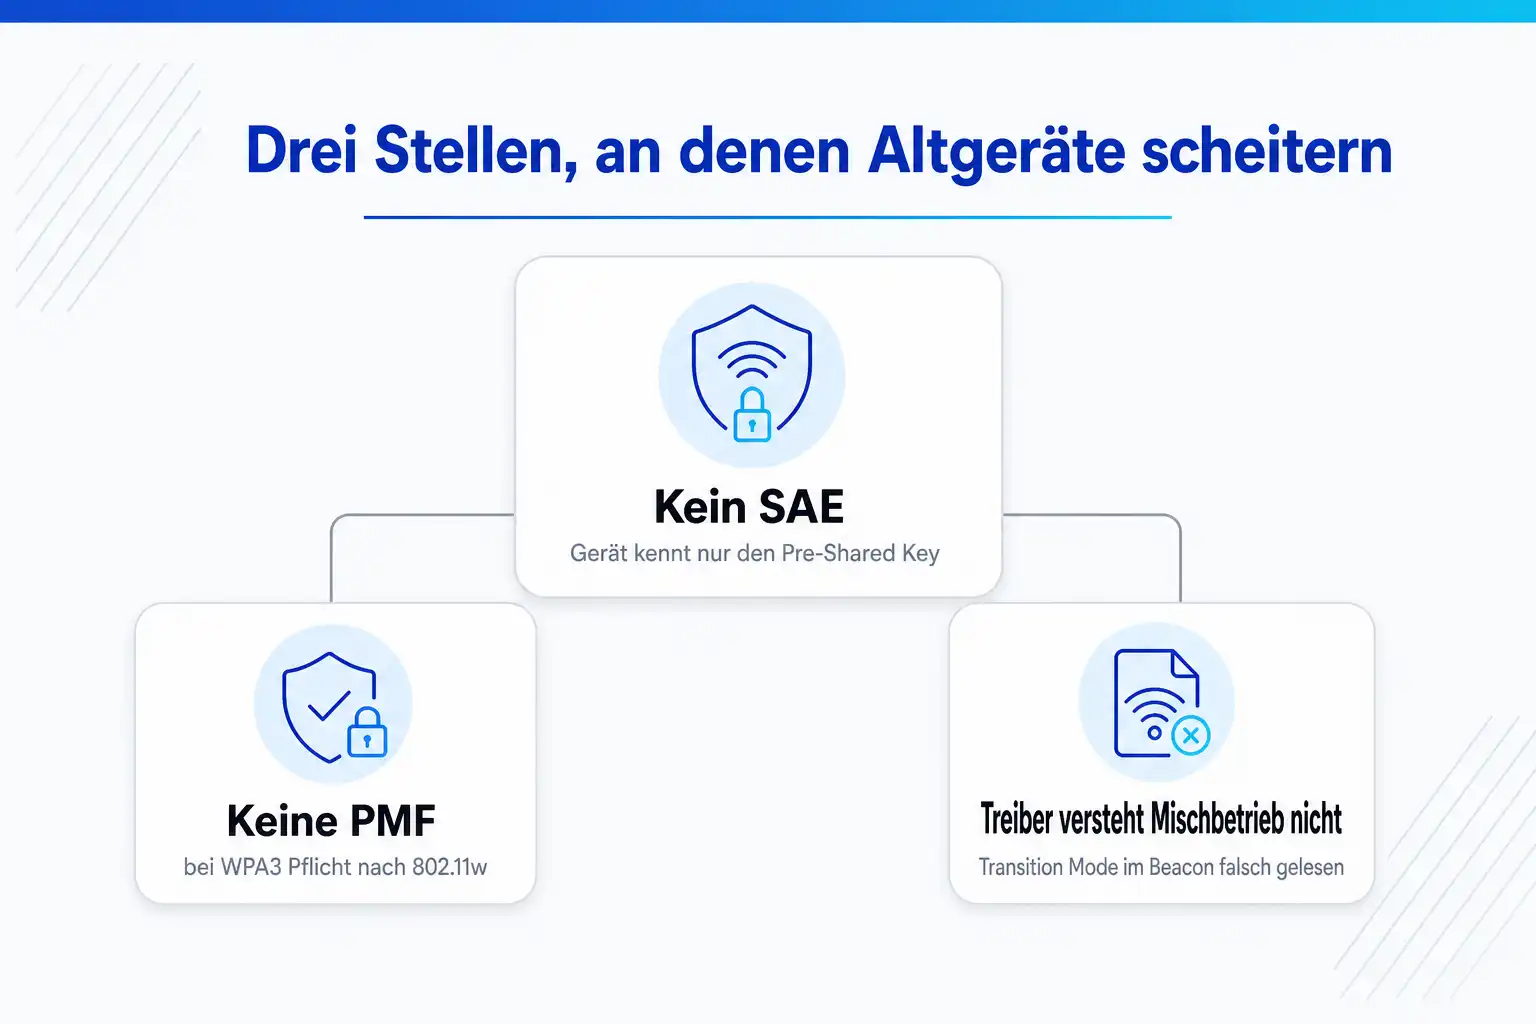
Wenn sich nach der Umstellung auf WPA3 Geräte nicht mehr verbinden, liegt es fast immer an einer von drei Stellen. Das Gerät beherrscht SAE nicht, das Verfahren, das bei WPA3-Personal den Pre-Shared Key ersetzt. Es kommt mit Protected Management Frames nicht zurecht, die WPA3 verlangt. Oder sein Treiber versteht den Mischbetrieb im Transition Mode nicht, obwohl der genau dafür gedacht ist. Dazu kommen Sonderfälle wie Hash-to-Element im 6-GHz-Band oder Zertifikate, die für den 192-Bit-Modus zu schwach sind. Der saubere Weg ist eine Inventur, eine eigene SSID für Altgeräte mit Enddatum und eine Umstellung in Etappen statt an einem Stichtag.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Ein Haken in der Controller-Oberfläche, und das Lager steht still
Die Umstellung wirkt harmlos: Im Controller wird aus WPA2 ein WPA3 oder der Transition Mode, der beide Verfahren auf einer SSID anbietet. Notebooks und Smartphones verbinden sich danach wie gewohnt. Am nächsten Morgen meldet das Lager, dass die Handscanner offline sind, der Etikettendrucker nicht mehr druckt und ein älteres Messgerät im Labor keine Daten schickt.
Der Grund liegt in den Geräten. WPA3 ändert nicht nur das Passwortverfahren, sondern schreibt auch Protected Management Frames vor und kündigt die Sicherheitsverfahren anders im Beacon an. Ein Treiber, der vor Jahren für WPA2 geschrieben und nie aktualisiert wurde, versteht diese Ankündigung nicht. Er sieht die SSID nicht mehr, scheitert an der Anmeldung oder bricht nach dem Schlüsselaustausch ab.
Zurückdrehen löst den akuten Ausfall, verschiebt aber das Problem. Die Wi-Fi Alliance verlangt WPA3 für neu zertifizierte Geräte, im 6-GHz-Band ist es Pflicht, und mit jedem Jahr wächst der Teil des Netzes, der WPA3 nutzen könnte. Wer dauerhaft im WPA2-Betrieb bleibt, weil zwanzig Scanner nicht mitkommen, bremst das ganze Netz aus.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Acht Fehlerbilder nach dem Wechsel auf WPA3
Die meisten Meldungen lassen sich einem dieser Muster zuordnen. Die Lösung liegt selten darin, WPA3 wieder abzuschalten, sondern meist darin, das betroffene Gerät richtig einzuordnen.
Symptom
Ein älterer Drucker oder Scanner sieht die SSID nach dem Wechsel in den Transition Mode nicht mehr oder scheitert an der Anmeldung.
Ursache
Der Treiber versteht ein RSN-Element mit zwei Schlüsselverwaltungen und der Ankündigung von Protected Management Frames nicht. Cisco weist darauf hin, dass manche älteren Geräte den Transition Mode nicht unterstützen.
Lösung
Gerät auf einer eigenen SSID mit WPA2 betreiben, in einem abgeschotteten VLAN, und nach einem Firmware-Update oder Austausch umziehen.
Symptom
Das Gerät verbindet sich mit WPA2 einwandfrei, mit reinem WPA3 gar nicht.
Ursache
Es beherrscht SAE nicht. Ohne SAE gibt es keinen WPA3-Personal-Betrieb, auch nicht mit neuem Passwort.
Lösung
Datenblatt und Firmware-Hinweise des Herstellers prüfen, unter Windows mit netsh wlan show drivers. Ohne SAE-Unterstützung bleibt nur die Altgeräte-SSID.
Symptom
Ein WPA3-fähiges Notebook verbindet sich auf 2,4 und 5 GHz, aber nie im 6-GHz-Band.
Ursache
Im 6-GHz-Band ist für WPA3-Personal nur Hash-to-Element zulässig. Clients, die nur Hunting-and-Pecking können, bleiben draußen, ebenso Clients ohne 6-GHz-Radio oder mit veraltetem Treiber.
Lösung
Treiber aktualisieren und die SSID mit Hash-to-Element oder beiden Verfahren betreiben, damit ältere WPA3-Clients auf 2,4 und 5 GHz weiterarbeiten.
Symptom
Nach dem Umstellen einer bestehenden SSID verbinden sich Windows-Notebooks nicht, obwohl sie WPA3 können.
Ursache
Das Gerät hat ein Profil mit WPA2 gespeichert, oder eine Gruppenrichtlinie verteilt noch ein Profil mit WPA2-Personal oder WPA2-Enterprise.
Lösung
Gespeichertes Profil entfernen und neu verbinden, die verteilten WLAN-Profile in Gruppenrichtlinie oder Gerätemanagement auf WPA3 umstellen.
Symptom
Mit eingeschaltetem Fast Transition und SAE verbindet sich kein Client mehr.
Ursache
Am Catalyst 9800 ist nur FT+SAE ausgewählt, nicht zusätzlich SAE. Cisco beschreibt, dass Clients in dieser Konfiguration nicht verbinden konnten.
Lösung
Beide Schlüsselverwaltungen aktivieren, SAE und FT+SAE, und den Mindeststand IOS XE 17.9 für SAE mit Fast Transition beachten.
Symptom
Die SSID mit WPA3-Enterprise im 192-Bit-Modus erscheint an einigen Access Points gar nicht.
Ursache
Nicht jedes AP-Modell unterstützt den 192-Bit-Modus. Cisco nennt unter anderem die Modelle C9120, C9105 und C9115 sowie den FlexConnect-Modus als nicht unterstützt.
Lösung
AP-Modelle und Betriebsmodus der Zone prüfen. Wo der 192-Bit-Modus nicht möglich ist, WPA3-Enterprise ohne 192-Bit-Modus betreiben.
Symptom
Im 192-Bit-Modus scheitert die Anmeldung trotz gültiger Zertifikate.
Ursache
Der Modus verlangt durchgängig Verfahren mit 192-Bit-Sicherheitsniveau, auch bei Schlüssellänge und Signatur der Zertifikate und bei den TLS-Verfahren des RADIUS-Servers. Zertifikate, die für WPA2-Enterprise ausgestellt wurden, erfüllen das oft nicht.
Lösung
Die Anforderungen des RADIUS-Servers und der Clients an den 192-Bit-Modus nachlesen, Zertifikatsvorlagen der Zertifizierungsstelle anpassen und die gesamte Kette neu ausstellen, nicht nur das Endzertifikat.
Symptom
Ein Notebook, das am Hauptstandort WPA3 nutzt, verbindet sich in einer Niederlassung mit WPA2 nicht mehr.
Ursache
Am Hauptstandort ist Transition Disable aktiv. Der Client merkt sich, dass für diese SSID nur noch WPA3 gilt, und lehnt WPA2 danach ab.
Lösung
Transition Disable nur einschalten, wenn die SSID an allen Standorten WPA3 anbietet. Cisco rät, die Funktion nur zu nutzen, wenn das sichergestellt ist.
03 Was du mitnimmst
Was du nach dieser Seite in der Hand hast
Die Fehlersuche ist meist schnell erledigt, wenn du weißt, welche Eigenschaft des Geräts fehlt. Der eigentliche Aufwand liegt im Übergang.
Vom WPA2-Netz zum reinen WPA3-Betrieb
- 01 Inventur aller WLAN-Geräte
- 02 Test-SSID mit reinem WPA3
- 03 Transition Mode auf der Haupt-SSID
- 04 Altgeräte-SSID mit Enddatum
- 05 Haupt-SSID nur noch WPA3
Die Ursache am Gerät benennen
Du unterscheidest, ob ein Gerät SAE nicht kann, an Protected Management Frames scheitert, den Mischbetrieb nicht versteht oder nur die ältere SAE-Variante Hunting-and-Pecking beherrscht.
Den Transition Mode richtig einschätzen
Du weißt, welche Geräte er rettet und welche nicht, warum er im 6-GHz-Band nicht gilt und warum er für WPA2-Clients keine zusätzliche Sicherheit bringt.
Eine Inventur mit klaren Klassen anlegen
Du sortierst jedes Gerät in eine von vier Klassen, vom vollwertigen WPA3-Client bis zum Gerät ohne Update, und planst je Klasse die SSID und das Enddatum.
Den Umstieg in Etappen steuern
Du führst WPA3 über eine Test-SSID, den Transition Mode, eine abgeschottete Altgeräte-SSID und den Wechsel der Haupt-SSID ein und misst nach jeder Etappe, welche Clients mit welchem Verfahren verbunden sind.
Am Controller nachweisen, was läuft
Du liest am Catalyst 9800 ab, welche Schlüsselverwaltung, welche Verschlüsselung und welcher PMF-Status für eine SSID und einen Client gelten.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was sich mit WPA3 ändert: SAE, PMF und der 192-Bit-Modus
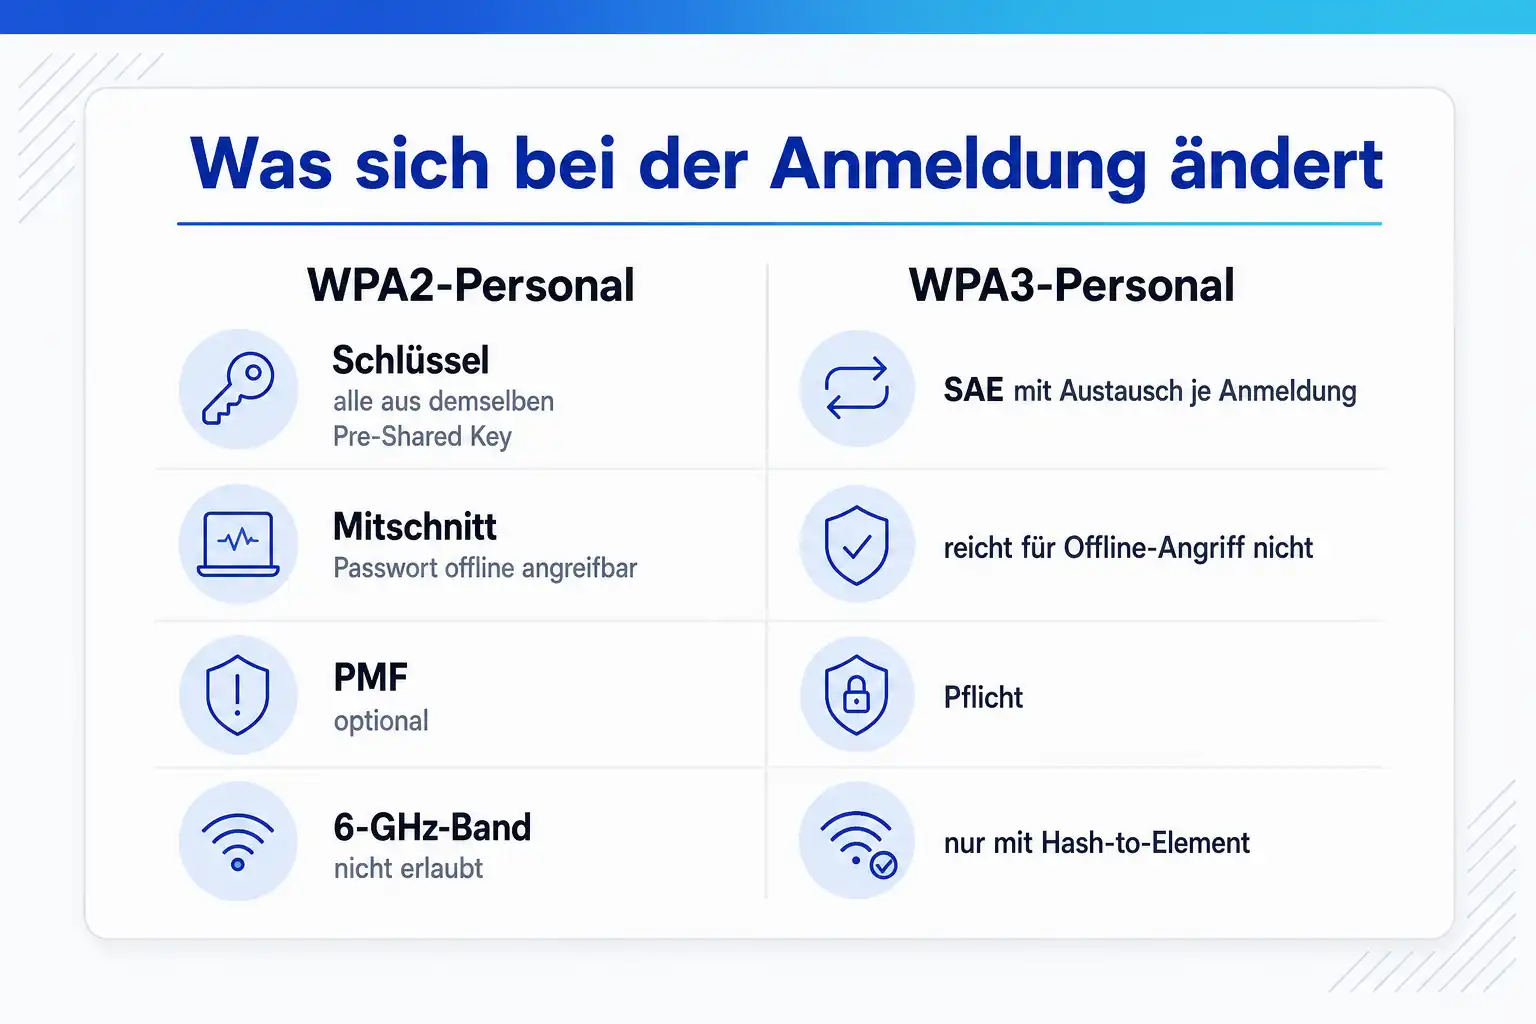
Bei WPA2-Personal leiten alle Geräte ihre Schlüssel aus demselben Pre-Shared Key ab. Wer einen Vier-Wege-Handshake mitschneidet, kann das Passwort offline mit Wörterbüchern angreifen. WPA3-Personal ersetzt das durch Simultaneous Authentication of Equals, kurz SAE. Jeder Anmeldeversuch erfordert dabei einen Austausch mit dem Access Point, und ein Mitschnitt allein reicht für einen Offline-Angriff nicht mehr aus.
Für SAE gibt es zwei Verfahren, das Passwortelement zu berechnen. Das ältere Hunting-and-Pecking ist anfälliger. Das neuere Hash-to-Element ist im 6-GHz-Band und für Wi-Fi 7 Pflicht. Am Catalyst 9800 lässt sich ab IOS XE 17.7.1 festlegen, ob eine SSID das eine, das andere oder beide anbietet.
Die zweite Änderung sind Protected Management Frames nach IEEE 802.11w. Sie schützen Verwaltungsrahmen wie Deauthentication gegen Fälschung. Bei WPA3 ist PMF Pflicht, im Transition Mode optional, und im 6-GHz-Band ebenfalls Pflicht. Laut Wi-Fi Alliance ist PMF für alle neu zertifizierten Geräte vorgeschrieben.
WPA3-Enterprise baut auf 802.1X auf und verlangt ebenfalls PMF. Der 192-Bit-Modus geht weiter: Er nutzt GCMP-256 und eine eigene Schlüsselverwaltung und verlangt durchgängig Verfahren dieses Sicherheitsniveaus, auch bei den Zertifikaten. Er ist für Umgebungen mit besonders schutzbedürftigen Daten gedacht und für die meisten Unternehmensnetze nicht nötig.
| Modus | Schlüsselverwaltung | PMF | Wer sich verbindet |
|---|---|---|---|
| WPA2-Personal | PSK | optional | alle WPA2-Geräte, auch ohne PMF |
| WPA3-Personal Transition Mode | PSK und SAE | optional | WPA3-Geräte mit SAE, WPA2-Geräte mit PSK, sofern ihr Treiber den Mischbetrieb versteht |
| WPA3-Personal | SAE | Pflicht | nur Geräte mit SAE und PMF |
| WPA3-Personal im 6-GHz-Band | SAE nur mit Hash-to-Element | Pflicht | nur Geräte mit 6-GHz-Radio, SAE und Hash-to-Element |
| WPA3-Enterprise | 802.1X mit SHA-256 | Pflicht | Geräte mit 802.1X-Supplicant, WPA3 und PMF |
| WPA3-Enterprise 192-Bit | Suite B 192 mit GCMP-256 | Pflicht | nur Geräte und RADIUS-Server mit allen Verfahren auf 192-Bit-Niveau |
| Enhanced Open | OWE | Pflicht | Gäste ohne Passwort, Verkehr trotzdem verschlüsselt |
Transition Mode: warum er nicht alle Altgeräte rettet
Der Transition Mode bietet auf einer SSID beide Verfahren an: WPA2 mit Pre-Shared Key für alte Geräte und WPA3 mit SAE für neue. PMF ist dabei optional, damit Geräte ohne PMF sich verbinden können. In der Theorie gibt es so keinen Stichtag, an dem ein Gerät ausfällt.
In der Praxis scheitert das an Treibern, die das Beacon mit zwei Schlüsselverwaltungen und der PMF-Ankündigung falsch auslesen. Cisco schreibt im WPA3-Leitfaden selbst, dass manche älteren Geräte den Transition Mode nicht unterstützen und sich nicht verbinden können, und empfiehlt ihn nur, wenn er nötig ist. Typisch betroffen sind eingebettete Geräte wie Drucker, Scanner, Messgeräte und Steuerungen, deren WLAN-Modul seit Jahren keine Firmware bekommen hat.
Dazu kommen zwei grundsätzliche Grenzen. Im 6-GHz-Band ist WPA2 nicht erlaubt; seit IOS XE 17.12.1 spielt der Catalyst 9800 bei einer SSID mit WPA2 und WPA3 dort nur die WPA3-Konfiguration aus. Und die WPA2-Geräte im Transition Mode sind nicht sicherer als vorher. Der gemeinsame Pre-Shared Key bleibt für sie angreifbar, und wer ihn kennt, kommt ins Netz. Der Transition Mode ist deshalb ein Übergang, kein Ziel.
Inventur und eine getrennte SSID für Altgeräte
Die Inventur beginnt mit der Liste aller Geräte, die sich per WLAN verbinden, sortiert nach Modell und Firmwarestand. Die Controller-Ansicht der verbundenen Clients liefert die MAC-Adressen und Hersteller, die Gerätemanagement-Systeme liefern Modelle und Betriebssystemstände. Für Windows zeigt netsh wlan show drivers, ob der Adapter WPA3-Personal und WPA3-Enterprise unterstützt. Für eingebettete Geräte bleibt der Blick ins Datenblatt oder eine Anfrage beim Hersteller.
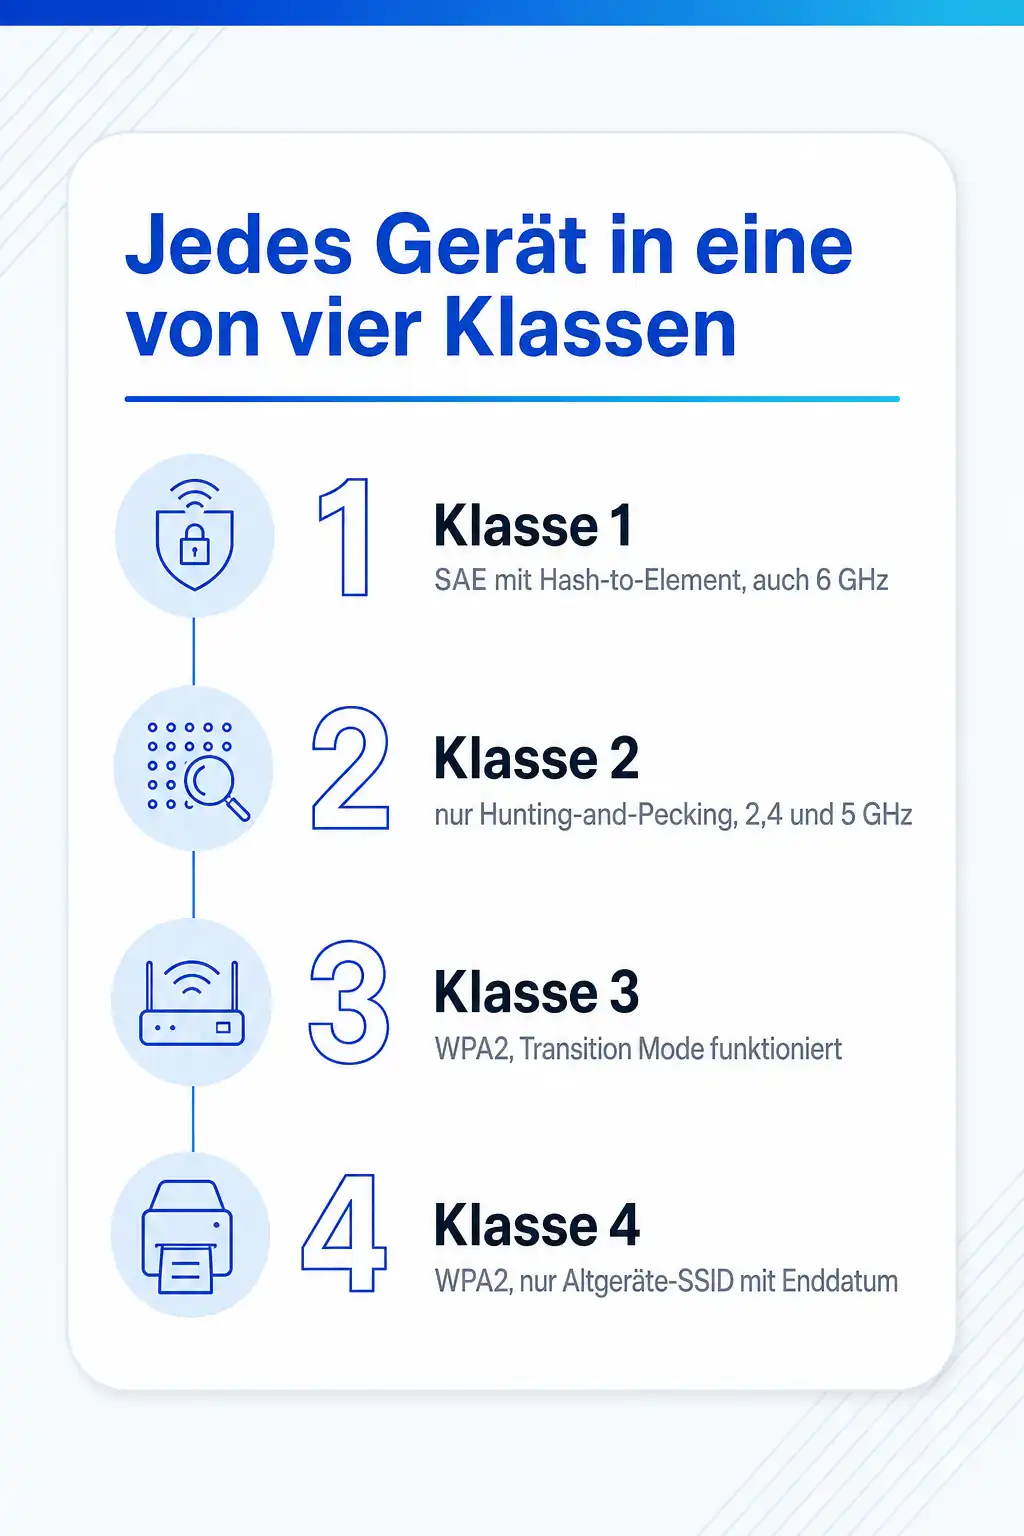
Jedes Gerät landet danach in einer von vier Klassen. Für die beiden unteren Klassen brauchst du eine eigene SSID mit WPA2, die so gebaut ist, dass ein Angreifer mit dem Schlüssel wenig erreicht. Der IT-Grundschutz des BSI verlangt im Baustein NET.2.1 für WPA2 mit Pre-Shared Key einen komplexen Schlüssel mit mindestens 20 Zeichen. Er untersagt Verfahren, die unsicherer sind als WPA2, und Geräte, die auf unsichere Verfahren zurückfallen müssen.
Die Altgeräte-SSID bekommt ein eigenes VLAN mit Zugriffsregeln, die nur die Ziele erlauben, die diese Geräte brauchen: den Druckserver, den Lagerverwaltungsserver, die Datenbank der Messgeräte. Sie läuft nur auf 2,4 und 5 GHz und bekommt ein Enddatum, das mit dem Austausch der Geräte abgestimmt ist. Ohne Enddatum wird aus der Übergangslösung ein Dauerzustand.
-
Klasse 1: WPA3 mit SAE, Hash-to-Element und PMF, bereit für reine WPA3-SSIDs und 6 GHz
-
Klasse 2: WPA3 mit SAE, aber nur Hunting-and-Pecking, nutzbar auf 2,4 und 5 GHz
-
Klasse 3: WPA2 mit funktionierendem Transition Mode, Update oder Austausch einplanen
-
Klasse 4: WPA2 ohne Transition Mode oder ohne Update, nur auf der Altgeräte-SSID mit Enddatum
Umstellungsplan in Etappen
Die Umstellung gelingt, wenn jede Etappe messbar ist. Nach jeder Etappe prüfst du am Controller, wie viele Clients mit welchem Verfahren verbunden sind. Erst wenn die Zahl der WPA2-Verbindungen auf der Haupt-SSID gegen null geht, folgt die nächste Etappe.
Die Test-SSID mit reinem WPA3 kommt zuerst, damit IT-Personal und Pilotnutzer ihre Geräte prüfen können. Danach geht die Haupt-SSID in den Transition Mode, und die Altgeräte der Klassen 3 und 4 ziehen auf die neue Altgeräte-SSID um. Zuletzt wird die Haupt-SSID auf reines WPA3 gestellt, und erst jetzt lohnt es sich, sie auch im 6-GHz-Band anzubieten.
! Etappe 3: Haupt-SSID im Transition Mode, nur 2,4 und 5 GHz
wlan CORP-PSK 1 CORP-PSK
 shutdown
 no security wpa akm dot1x
 no security ft
 security wpa wpa2 ciphers aes
 security wpa psk set-key ascii 0 <Schlüssel mit mindestens 20 Zeichen>
 security wpa wpa3
 security wpa akm sae
 security wpa akm psk
 security wpa akm sae pwe both
 radio policy dot11 24ghz
 radio policy dot11 5ghz
 no shutdown
!
! Etappe 5: Haupt-SSID nur noch WPA3, PMF ist dann Pflicht
wlan CORP-PSK 1 CORP-PSK
 shutdown
 no security wpa akm psk
 no security wpa wpa2
 security wpa wpa2 ciphers aes
 ! Klasse 2 braucht Hunting-and-Pecking, deshalb beide Verfahren
 security wpa akm sae pwe both
 no shutdown
Prüfpunkte am Controller
Am Catalyst 9800 zeigt die Detailansicht einer SSID, welche Schlüsselverwaltungen, Verschlüsselungen und welcher PMF-Status gelten. Die Detailansicht eines Clients zeigt, mit welchem Verfahren er tatsächlich verbunden ist. Das ist die Grundlage für die Entscheidung, wann eine Etappe abgeschlossen ist.
Scheitert ein Gerät, liefert die Radioactive Trace für seine MAC-Adresse den genauen Schritt: Bleibt es bei der Authentifizierung hängen, ist es meist SAE oder ein falsches Passwort. Bricht es im Vier-Wege-Handshake ab, sind PMF oder der Schlüssel im Spiel. Im Funkmitschnitt erkennst du das an den Authentication-Rahmen mit SAE und an EAPOL-Rahmen, die nach der zweiten Nachricht abbrechen.
! Sicherheitseinstellungen der SSID, auch PMF und AKM
show wlan name CORP-PSK
! Alle Clients mit SSID und Zustand
show wireless client summary
! Ein Client im Detail: AKM, Verschlüsselung, Protokoll
show wireless client mac-address aaaa.bbbb.cccc detail
! Warum Clients gelöscht wurden
show wireless stats client delete reasons

# Windows: kann der Adapter WPA3?
netsh wlan show drivers
Gäste-WLAN: Enhanced Open statt offenem Netz
Das Gäste-WLAN ist oft das letzte offene Netz im Haus. Auch hier gibt es mit WPA3 eine bessere Lösung: Enhanced Open, technisch Opportunistic Wireless Encryption. Der Client handelt mit dem Access Point einen individuellen Schlüssel aus, ohne dass ein Passwort nötig ist. Der Verkehr ist damit gegen Mitlesen in der Luft geschützt, und laut Wi-Fi Alliance funktioniert das auch mit einem Captive Portal für Nutzungsbedingungen.
Für das 6-GHz-Band ist Enhanced Open die einzige Möglichkeit, ein Netz ohne Passwort anzubieten, denn offene Netze sind dort nicht zulässig. Ältere Gästegeräte beherrschen OWE oft nicht. Der Übergang funktioniert deshalb ähnlich wie bei WPA3-Personal: Ein offenes Netz bleibt für alte Geräte bestehen, neue Geräte verbinden sich verschlüsselt. Für den Catalyst 9800 beschreibt Cisco dafür einen eigenen OWE-Transition-Modus.
Eine Grenze solltest du kennen. Enhanced Open verschlüsselt, aber es authentifiziert das Netz nicht. Ein Angreifer kann einen Access Point mit demselben Namen aufstellen, und der Client merkt das nicht. Für interne Netze ersetzt OWE deshalb weder WPA3-Personal noch WPA3-Enterprise. Für Gäste ist es trotzdem ein klarer Gewinn gegenüber einem offenen Netz ohne jede Verschlüsselung.
WPA3-Enterprise: was beim 802.1X-Netz anders ist
In Netzen mit 802.1X ist der Umstieg meist leichter, weil es keinen gemeinsamen Schlüssel gibt. WPA3-Enterprise verlangt die Schlüsselverwaltung 802.1X mit SHA-256 und PMF. Geräte, die WPA2-Enterprise mit aktuellem Treiber beherrschen, können das oft bereits, Ausreißer sind auch hier eingebettete Geräte.
Der 192-Bit-Modus ist der anspruchsvollere Teil. Er verlangt GCMP-256, eine eigene Schlüsselverwaltung und Zertifikate mit passender Stärke auf Server und Clients. Er funktioniert nur mit Access Points, die ihn unterstützen, und am Catalyst 9800 nicht im FlexConnect-Modus. Prüfe deshalb vor der Einführung, ob der Schutzbedarf ihn wirklich verlangt, und plane die Zertifikate gemeinsam mit dem Team der internen Zertifizierungsstelle.
wlan CORP-8021X 8 CORP-8021X
 shutdown
 no security wpa akm dot1x
 no security wpa wpa2
 security wpa akm dot1x-sha256
 security wpa wpa3
 no security ft adaptive
 security dot1x authentication-list dot1x
 no shutdown
Dazu passende Kurse
Wie WPA3, PMF und 802.1X am Controller zusammenspielen, zeigen Cisco-Seminare zur WLAN-Sicherheit am Catalyst 9800.
Wer die Verfahren unabhängig vom Hersteller verstehen will, findet Kurse zu WLAN-Sicherheit, Verschlüsselung und Anmeldung im Bereich Netzwerktechnik.
04 Konkrete Kurse
Wo du genau das übst
- Workshop zum Cisco Catalyst 9800 Wireless-LAN-Controller und Wi-Fi 6/7
- Implementierung von Cisco Enterprise Wireless Netzwerken
- Wireless LAN Training: Planung, Aufbau und Konfiguration
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Warum verbindet sich mein Drucker nicht, obwohl der Transition Mode WPA2 doch weiter anbietet?
Ist WPA2 nach BSI noch zulässig?
Woran erkenne ich, ob ein Windows-Notebook WPA3 kann?
Muss ich für das 6-GHz-Band eine eigene SSID anlegen?
Soll ich Transition Disable einschalten?
Brauche ich den 192-Bit-Modus?
Passt thematisch dazu
Für WPA3-Enterprise mit EAP-TLS brauchst du Zertifikate für Server und Clients, und wie du dafür eine eigene Zertifizierungsstelle unter Windows Server aufbaust, zeigt eine eigene Anleitung.
Woher die Anforderungen an WLAN-Schlüssel stammen, ordnet der Glossareintrag zu Aufbau und Bausteine des IT-Grundschutzes ein.
Quellen
- Cisco, WPA3 Deployment Guide (Catalyst 9800)
- Cisco, Configure and Verify Wi-Fi 6E WLAN Layer 2 Security (Catalyst 9800)
- Wi-Fi Alliance, Security: WPA3, Protected Management Frames und Enhanced Open
- BSI, IT-Grundschutz-Baustein NET.2.1 WLAN-Betrieb, Edition 2023
- Microsoft Support, Faster and more secure Wi-Fi in Windows (WPA3 und netsh wlan show drivers)
- IEEE 802.11-2024, Wireless LAN MAC and PHY Specifications
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
WPA3 am eigenen Controller Schritt für Schritt einführen
Im Workshop zum Catalyst 9800 bei cmt konfigurierst du WPA3-Personal, WPA3-Enterprise und den Transition Mode und prüfst das Verhalten verschiedener Clients im Mitschnitt. Trainerinnen und Trainer, die solche Umstellungen begleitet haben, leiten dich vor Ort oder Live-Online an.
Verwandte Themen
- Wi-Fi 7 oder Wi-Fi 6E: wann sich der Umstieg im Unternehmen lohnt
- WLAN-Verbindungsabbrüche im Firmennetz: Roaming, Interferenz und Konfiguration auseinanderhalten
- 802.1X im LAN einführen: vom Monitor-Modus bis zur Durchsetzung, ohne Drucker auszusperren
- WLAN-Ausleuchtung planen: vom Grundriss über die Messung bis zur Abnahme