
NIS2-Betroffenheit prüfen: wer unter das BSIG fällt und wer das entscheidet
Die Prüfung dauert einen Nachmittag, wenn jemand sie verantwortet. Hier stehen die fünf Fragen, die Sonderfälle und die Frage, wer am Ende unterschreibt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ob euer Unternehmen unter das BSI-Gesetz fällt, entscheidet sich an zwei Fragen. Gehört eine eurer entgeltlichen Tätigkeiten zu den Einrichtungsarten in Anlage 1 oder Anlage 2 des BSIG? Und beschäftigt das Unternehmen einschließlich verbundener Unternehmen mindestens 50 Personen oder liegt es mit Umsatz und Bilanzsumme jeweils über zehn Millionen Euro? Wer beides mit Ja beantwortet, ist mindestens wichtige Einrichtung und muss sich binnen drei Monaten beim BSI registrieren. Die Fälle dazwischen, also Konzerntöchter, Stadtwerke, Finanzunternehmen und Nebentätigkeiten, brauchen eine zweite Runde mit den Absätzen 3 bis 6 des § 28 BSIG.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Seit dem 6. Dezember 2025 gilt das Gesetz, und viele Häuser wissen noch nicht, ob es sie meint
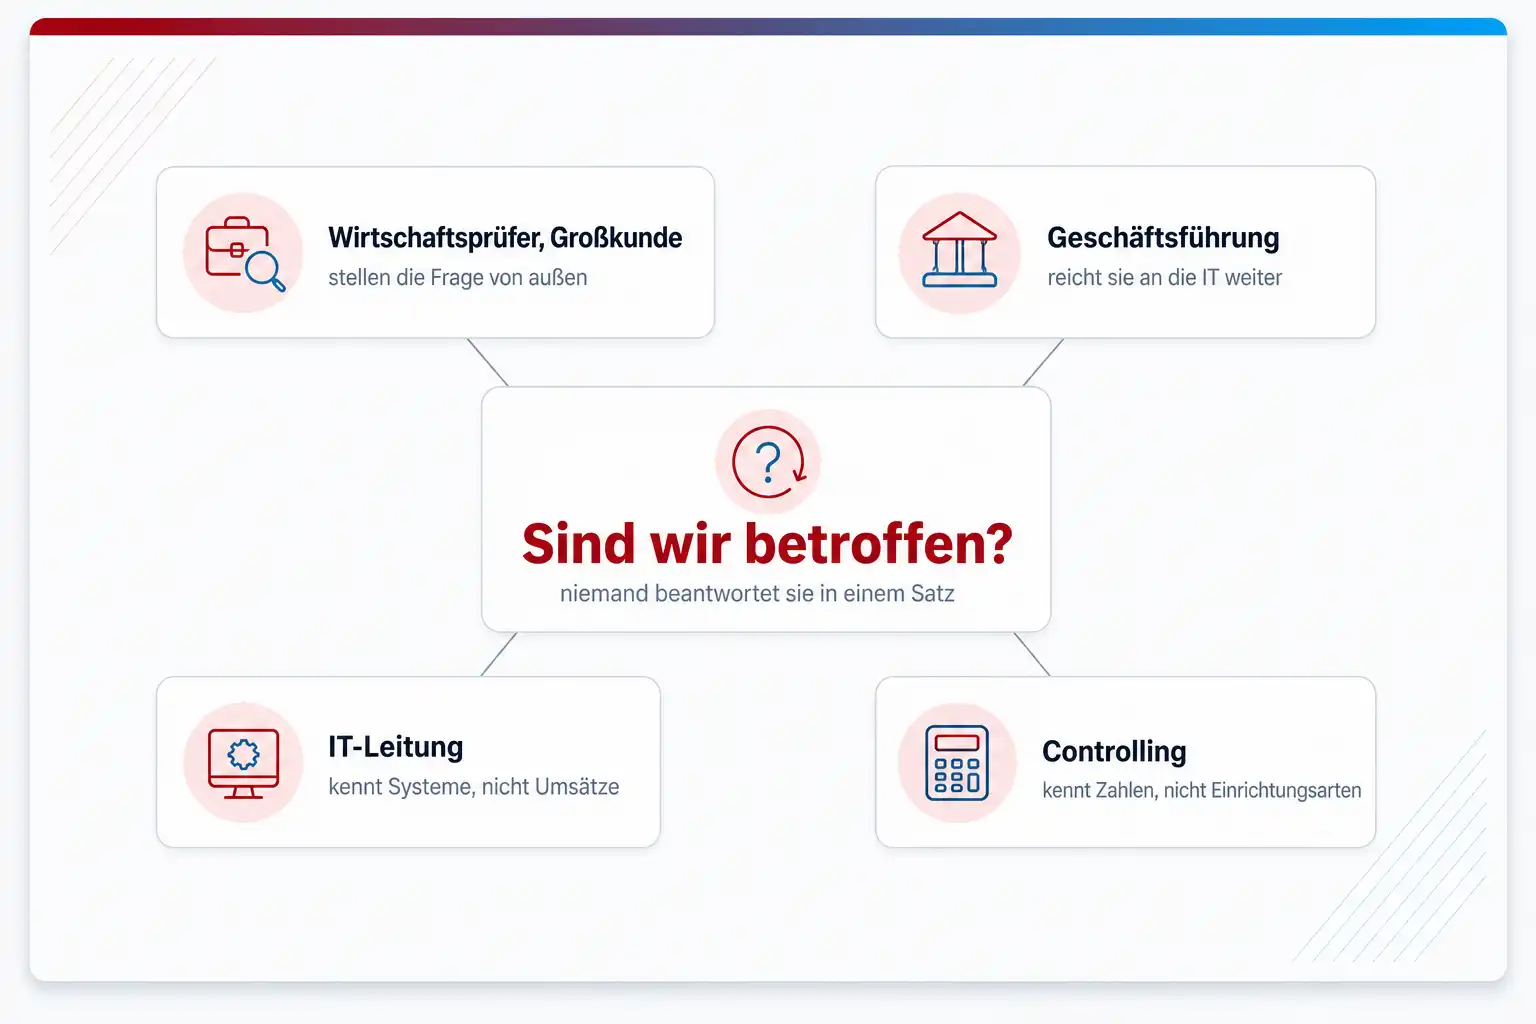
Das NIS2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten, und seit diesem Tag gelten die Pflichten aus § 30 BSIG ohne Übergangsfrist. Im Betrieb sieht das so aus: Die Geschäftsführung reicht die Frage des Wirtschaftsprüfers oder eines Großkunden, ob das Haus betroffen ist, an die IT-Leitung weiter, und niemand kann sie in einem Satz beantworten. Dabei hängen an der Antwort eine Registrierungspflicht mit Dreimonatsfrist, eine Meldekette mit 24 Stunden für die Erstmeldung und eine persönliche Pflicht der Geschäftsleitung, die Umsetzung zu überwachen.
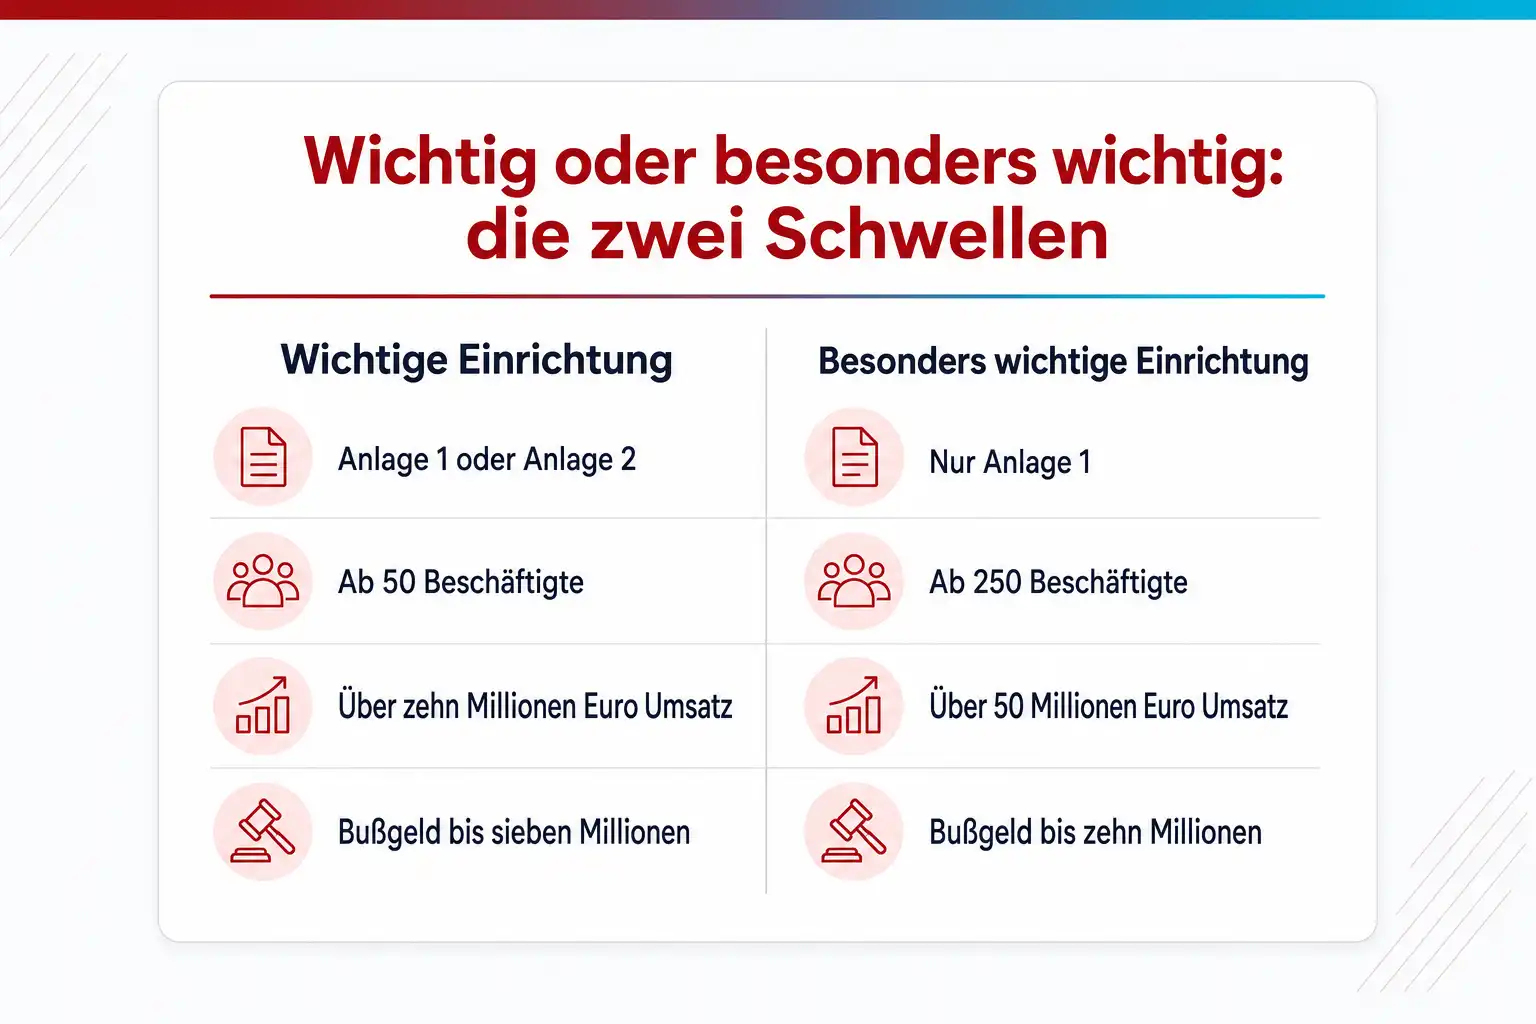
Der Preis des Irrtums ist in beide Richtungen hoch. Wer sich fälschlich für nicht betroffen hält, verpasst die Registrierung nach § 33 BSIG, hat keinen Meldeweg nach § 32 BSIG und steht beim ersten erheblichen Sicherheitsvorfall ohne Nachweis da, dass Risikomanagement nach § 30 BSIG stattfindet. § 65 BSIG sieht Bußgelder bis zu zehn Millionen Euro für besonders wichtige und bis zu sieben Millionen Euro für wichtige Einrichtungen vor. Wer sich umgekehrt fälschlich für betroffen hält, registriert sich beim BSI, löst Aufsicht aus und baut ein Programm auf, das niemand von ihm verlangt.
Blockiert wird die Prüfung selten durch fehlende Informationen. Die Sektoren stehen in den Anlagen des Gesetzes, die Schwellen in § 28 BSIG, und das BSI stellt eine kostenlose Betroffenheitsprüfung ins Netz. Blockiert wird sie dadurch, dass niemand zuständig ist: Die IT kennt die Systeme, aber nicht die Umsatzzahlen der verbundenen Unternehmen. Das Controlling kennt die Zahlen, aber nicht die Einrichtungsarten. Die Prüfung ist deshalb zur Hälfte eine Zuständigkeitsfrage, und genau so behandelt diese Seite sie.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer im Haus was entscheidet
Die Betroffenheitsprüfung scheitert selten an der Rechtslage und fast immer daran, dass niemand das Ergebnis verantwortet. Die Aufteilung ordnet jede Frage einer entscheidenden und einer umsetzenden Stelle zu und nennt die Falle, in die Häuser dort regelmäßig laufen.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Ob eine Geschäftstätigkeit einer Einrichtungsart der Anlagen 1 oder 2 zuzuordnen ist | Die Geschäftsleitung, weil die Zuordnung eine Aussage über das Geschäftsmodell ist und nicht über die IT; bei unklaren Verweisen auf Fachgesetze oder NACE-Codes mit juristischer Beratung | Recht oder Compliance, mit Zuarbeit aus den Fachbereichen zu jeder Tätigkeit, die entgeltlich angeboten wird | Die Prüfung bleibt bei der IT liegen, weil im Gesetz BSI steht. Die IT kennt aber weder alle Geschäftsfelder noch die Wertung, ob ein Geschäftsfeld vernachlässigbar ist, und entscheidet nach Gefühl. |
| Wie Beschäftigte, Umsatz und Bilanzsumme ermittelt werden und welche verbundenen Unternehmen mitzählen | Die kaufmännische Leitung oder das Konzerncontrolling, weil nur dort die Jahresarbeitseinheiten und die Abschlüsse der Partner- und verbundenen Unternehmen zusammenlaufen | Das Controlling liefert die Werte der letzten zwei abgeschlossenen Geschäftsjahre nach der Empfehlung 2003/361/EG; die IT-Leitung liefert die Einschätzung, ob die Einrichtung ihre IT im Sinne von § 28 Absatz 4 Satz 2 BSIG unabhängig beschafft und betreibt | Es wird die Kopfzahl aus dem Personalsystem genommen statt der Jahresarbeitseinheiten, und die Konzernmutter wird vergessen. Umgekehrt wird eine Tochter mit eigener IT-Abteilung reflexhaft in den Konzern eingerechnet, obwohl die Unabhängigkeitsregel sie herausnehmen würde. |
| Ob DORA, das TKG oder das EnWG die Pflichten aus dem BSIG verdrängen | Die Geschäftsleitung auf Vorlage von Recht oder Compliance, denn die Verdrängung nach § 28 Absatz 5 und 6 BSIG betrifft die gesamte Pflichtenstruktur und nicht nur einen technischen Teil | Compliance prüft, ob das Unternehmen Finanzunternehmen nach Artikel 2 der Verordnung 2022/2554 ist oder Netze nach TKG oder EnWG betreibt, und hält fest, dass die Registrierungspflicht nach § 33 BSIG davon unberührt bleibt | Ein Haus mit Bankerlaubnis hält sich pauschal für NIS2-frei. Richtig ist: Registrieren muss es sich trotzdem, und für Konzernteile ohne Finanzaufsicht gilt das BSIG vollständig weiter. |
| Die Registrierung beim BSI innerhalb von drei Monaten | Die Geschäftsleitung gibt die Registrierung frei, weil sie das Unternehmen gegenüber dem BSI unter Aufsicht stellt und die Kontaktdaten der Einrichtung festlegt | Eine benannte Person mit ELSTER-Organisationszertifikat registriert im BSI-Portal und trägt Name, Rechtsform, Registernummer, Erreichbarkeit, IP-Adressbereiche, Sektor nach Anlage 1 oder 2, die EU-Mitgliedstaaten der Leistungserbringung und die zuständigen Aufsichtsbehörden ein | Die Frist wird ab dem Tag gezählt, an dem intern die Entscheidung fiel. § 33 BSIG zählt sie ab dem Tag, an dem die Einrichtung erstmals oder erneut als solche gilt; wer am 6. Dezember 2025 schon betroffen war, ist damit längst überfällig. |
| Umsetzung und Überwachung der Risikomanagementmaßnahmen | Die Geschäftsleitung, und zwar nicht delegierbar: § 38 Absatz 1 BSIG verpflichtet sie, die Maßnahmen nach § 30 BSIG umzusetzen und ihre Umsetzung zu überwachen, § 38 Absatz 3 verpflichtet sie zu regelmäßigen Schulungen | Die oder der Informationssicherheitsbeauftragte baut das Programm entlang der zehn Bereiche aus § 30 Absatz 2 BSIG auf, die IT-Leitung setzt die technischen Teile um, beide berichten in festem Takt an die Geschäftsleitung | Die Geschäftsleitung unterschreibt einmal und hört dann nichts mehr. § 38 Absatz 2 BSIG macht sie nach Gesellschaftsrecht für schuldhaft verursachte Schäden haftbar, und ohne Berichtstakt gibt es keinen Beleg für die Überwachung, die das Gesetz verlangt. |
| Die Wiederholung der Prüfung bei Wachstum, Zukauf oder neuem Geschäftsfeld | Die Geschäftsleitung legt den Anlass fest: jeder Jahresabschluss, jede Übernahme, jede neue Leistung, die entgeltlich angeboten wird | Compliance führt die dokumentierte Prüfung mit den neuen Zahlen erneut durch und stellt sie der Geschäftsleitung zur Unterschrift vor; die IT-Leitung meldet Änderungen an der IT-Unabhängigkeit, etwa die Übernahme des Betriebs durch die Konzernmutter | Die Prüfung wird einmal gemacht und archiviert. Zwei Geschäftsjahre später ist das Haus über die Schwelle gewachsen, und niemand merkt es, bis ein Prüfer fragt, warum keine Registrierung vorliegt. |
Ob eine Geschäftstätigkeit einer Einrichtungsart der Anlagen 1 oder 2 zuzuordnen ist
- Wer entscheidet
- Die Geschäftsleitung, weil die Zuordnung eine Aussage über das Geschäftsmodell ist und nicht über die IT; bei unklaren Verweisen auf Fachgesetze oder NACE-Codes mit juristischer Beratung
- Wer setzt um
- Recht oder Compliance, mit Zuarbeit aus den Fachbereichen zu jeder Tätigkeit, die entgeltlich angeboten wird
- Stolperfalle
- Die Prüfung bleibt bei der IT liegen, weil im Gesetz BSI steht. Die IT kennt aber weder alle Geschäftsfelder noch die Wertung, ob ein Geschäftsfeld vernachlässigbar ist, und entscheidet nach Gefühl.
Wie Beschäftigte, Umsatz und Bilanzsumme ermittelt werden und welche verbundenen Unternehmen mitzählen
- Wer entscheidet
- Die kaufmännische Leitung oder das Konzerncontrolling, weil nur dort die Jahresarbeitseinheiten und die Abschlüsse der Partner- und verbundenen Unternehmen zusammenlaufen
- Wer setzt um
- Das Controlling liefert die Werte der letzten zwei abgeschlossenen Geschäftsjahre nach der Empfehlung 2003/361/EG; die IT-Leitung liefert die Einschätzung, ob die Einrichtung ihre IT im Sinne von § 28 Absatz 4 Satz 2 BSIG unabhängig beschafft und betreibt
- Stolperfalle
- Es wird die Kopfzahl aus dem Personalsystem genommen statt der Jahresarbeitseinheiten, und die Konzernmutter wird vergessen. Umgekehrt wird eine Tochter mit eigener IT-Abteilung reflexhaft in den Konzern eingerechnet, obwohl die Unabhängigkeitsregel sie herausnehmen würde.
Ob DORA, das TKG oder das EnWG die Pflichten aus dem BSIG verdrängen
- Wer entscheidet
- Die Geschäftsleitung auf Vorlage von Recht oder Compliance, denn die Verdrängung nach § 28 Absatz 5 und 6 BSIG betrifft die gesamte Pflichtenstruktur und nicht nur einen technischen Teil
- Wer setzt um
- Compliance prüft, ob das Unternehmen Finanzunternehmen nach Artikel 2 der Verordnung 2022/2554 ist oder Netze nach TKG oder EnWG betreibt, und hält fest, dass die Registrierungspflicht nach § 33 BSIG davon unberührt bleibt
- Stolperfalle
- Ein Haus mit Bankerlaubnis hält sich pauschal für NIS2-frei. Richtig ist: Registrieren muss es sich trotzdem, und für Konzernteile ohne Finanzaufsicht gilt das BSIG vollständig weiter.
Die Registrierung beim BSI innerhalb von drei Monaten
- Wer entscheidet
- Die Geschäftsleitung gibt die Registrierung frei, weil sie das Unternehmen gegenüber dem BSI unter Aufsicht stellt und die Kontaktdaten der Einrichtung festlegt
- Wer setzt um
- Eine benannte Person mit ELSTER-Organisationszertifikat registriert im BSI-Portal und trägt Name, Rechtsform, Registernummer, Erreichbarkeit, IP-Adressbereiche, Sektor nach Anlage 1 oder 2, die EU-Mitgliedstaaten der Leistungserbringung und die zuständigen Aufsichtsbehörden ein
- Stolperfalle
- Die Frist wird ab dem Tag gezählt, an dem intern die Entscheidung fiel. § 33 BSIG zählt sie ab dem Tag, an dem die Einrichtung erstmals oder erneut als solche gilt; wer am 6. Dezember 2025 schon betroffen war, ist damit längst überfällig.
Umsetzung und Überwachung der Risikomanagementmaßnahmen
- Wer entscheidet
- Die Geschäftsleitung, und zwar nicht delegierbar: § 38 Absatz 1 BSIG verpflichtet sie, die Maßnahmen nach § 30 BSIG umzusetzen und ihre Umsetzung zu überwachen, § 38 Absatz 3 verpflichtet sie zu regelmäßigen Schulungen
- Wer setzt um
- Die oder der Informationssicherheitsbeauftragte baut das Programm entlang der zehn Bereiche aus § 30 Absatz 2 BSIG auf, die IT-Leitung setzt die technischen Teile um, beide berichten in festem Takt an die Geschäftsleitung
- Stolperfalle
- Die Geschäftsleitung unterschreibt einmal und hört dann nichts mehr. § 38 Absatz 2 BSIG macht sie nach Gesellschaftsrecht für schuldhaft verursachte Schäden haftbar, und ohne Berichtstakt gibt es keinen Beleg für die Überwachung, die das Gesetz verlangt.
Die Wiederholung der Prüfung bei Wachstum, Zukauf oder neuem Geschäftsfeld
- Wer entscheidet
- Die Geschäftsleitung legt den Anlass fest: jeder Jahresabschluss, jede Übernahme, jede neue Leistung, die entgeltlich angeboten wird
- Wer setzt um
- Compliance führt die dokumentierte Prüfung mit den neuen Zahlen erneut durch und stellt sie der Geschäftsleitung zur Unterschrift vor; die IT-Leitung meldet Änderungen an der IT-Unabhängigkeit, etwa die Übernahme des Betriebs durch die Konzernmutter
- Stolperfalle
- Die Prüfung wird einmal gemacht und archiviert. Zwei Geschäftsjahre später ist das Haus über die Schwelle gewachsen, und niemand merkt es, bis ein Prüfer fragt, warum keine Registrierung vorliegt.
03 Was du mitnimmst
Fünf Fragen, in dieser Reihenfolge
Die Reihenfolge ist nicht beliebig. Wer mit der Größe anfängt, zählt Beschäftigte für ein Unternehmen, das vielleicht in keinem Sektor liegt. Wer mit den Sonderfällen anfängt, verliert sich in DORA, bevor klar ist, ob eine Bank im Konzern steckt.
Der Prüfpfad nach § 28 BSIG
- 01 Einrichtungsart der Anlagen 1/2
- 02 Schwellen über zwei Geschäftsjahre
- 03 Verbundene Unternehmen einrechnen?
- 04 Fachgesetz statt BSIG?
- 05 Registrierung binnen drei Monaten
- 06 Ergebnis dokumentiert und unterschrieben
Erst der Sektor: Steht eine entgeltliche Tätigkeit in Anlage 1 oder Anlage 2?
§ 28 BSIG erfasst natürliche und juristische Personen, die anderen entgeltlich Waren oder Dienstleistungen anbieten und einer Einrichtungsart der Anlagen zuzuordnen sind. Anlage 1 nennt unter anderem Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, digitale Infrastruktur und Weltraum. Anlage 2 ergänzt Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, das verarbeitende Gewerbe, Anbieter digitaler Dienste und Forschungseinrichtungen. Lies die Einrichtungsarten im Wortlaut, denn die Verweise auf Fachgesetze und NACE-Codes entscheiden, ob euer Betrieb gemeint ist.
Dann die Größe: 50 Beschäftigte oder zehn Millionen Euro, 250 oder 50 Millionen Euro
Wichtige Einrichtung ist nach § 28 Absatz 2 BSIG, wer in einem Sektor der Anlagen 1 oder 2 mindestens 50 Mitarbeitende beschäftigt oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über zehn Millionen Euro aufweist. Besonders wichtige Einrichtung ist nach § 28 Absatz 1 BSIG, wer in einem Sektor der Anlage 1 mindestens 250 Mitarbeitende beschäftigt oder über 50 Millionen Euro Umsatz und zugleich über 43 Millionen Euro Bilanzsumme hat. Die Anlage-2-Sektoren führen also nie zur besonders wichtigen Einrichtung, egal wie groß das Unternehmen ist. Unabhängig von der Größe gelten Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter, Top-Level-Domain-Registries und DNS-Diensteanbieter immer als besonders wichtige Einrichtungen.
Zählen wie die EU-Kommission: Jahresarbeitseinheiten, verbundene Unternehmen, zwei Geschäftsjahre
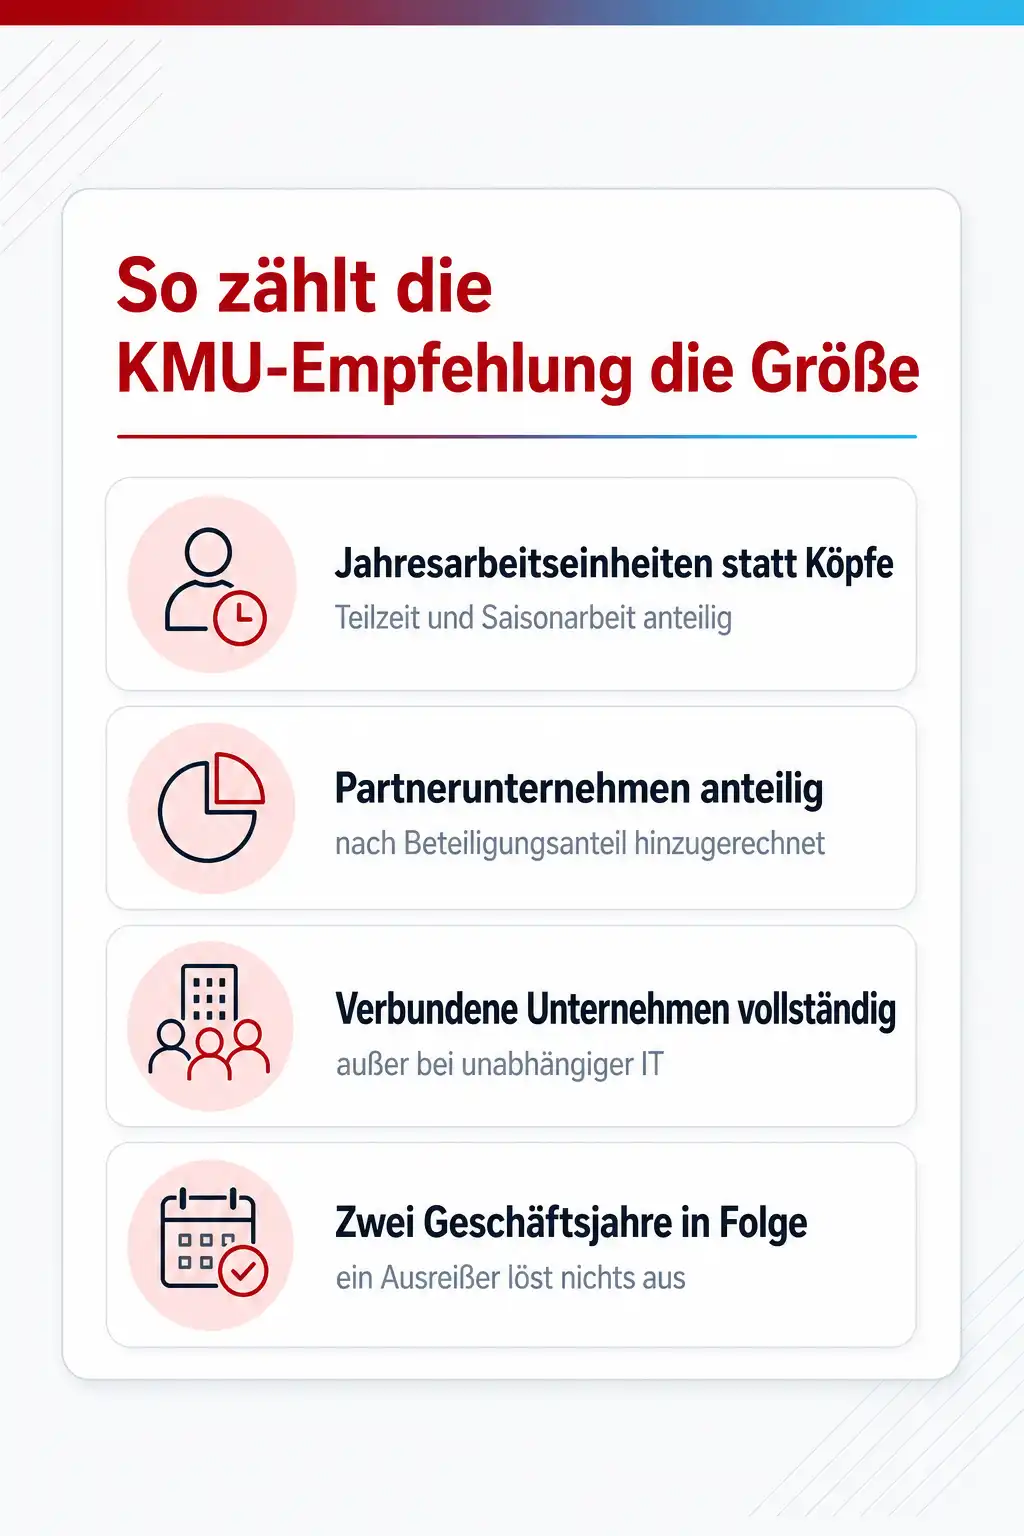
§ 28 Absatz 4 BSIG verweist für Mitarbeiterzahl, Umsatz und Bilanzsumme auf die Empfehlung 2003/361/EG der Kommission. Daraus folgt dreierlei: Beschäftigte werden als Jahresarbeitseinheiten gezählt, Teilzeit also anteilig. Partnerunternehmen und verbundene Unternehmen werden hinzugerechnet, so dass eine Konzerntochter mit 30 Beschäftigten über die Mutter in die Pflicht wachsen kann. Und eine Schwelle gilt erst als überschritten, wenn sie in zwei aufeinanderfolgenden Geschäftsjahren überschritten wurde, ein einmaliger Ausreißer löst noch nichts aus.
Die IT-Unabhängigkeit prüfen, bevor du den Konzern zusammenrechnest
§ 28 Absatz 4 Satz 2 BSIG lässt die Zahlen verbundener Unternehmen außen vor, wenn die betrachtete Einrichtung in Bezug auf Beschaffenheit und Betrieb ihrer IT-Systeme, Komponenten und Prozesse unabhängig ist. Die Gesetzesbegründung, auf die das BSI in seinen FAQ verweist, macht das am Einfluss fest: Wer grundlegende Beschaffungs- und Konfigurationsentscheidungen selbst trifft, ist unabhängig. Wer seine IT vollständig von der Konzernmutter betreiben lässt und keinen Einfluss hat, ist es nicht. Ein externer Dienstleister unter Vertrag spricht hingegen nicht gegen die Unabhängigkeit, weil der Vertrag die Steuerung erlaubt.
Vernachlässigbare Tätigkeiten und die Verdrängung durch Fachgesetze klären
Nach § 28 Absatz 3 BSIG können Geschäftstätigkeiten unberücksichtigt bleiben, die im Hinblick auf die gesamte Geschäftstätigkeit vernachlässigbar sind. Der kleine Kurierdienst eines Großhändlers macht aus dem Großhändler also keine Einrichtung der Anlage 2, die Abgrenzung muss aber begründet und dokumentiert sein. Für Telekommunikations- und Energieversorgungsnetze nach TKG und EnWG nimmt § 28 Absatz 5 BSIG die Pflichten aus den §§ 30, 31, 32, 35, 36, 38, 39, 61 und 62 heraus, weil die Fachgesetze eigene Regeln kennen; die Registrierungspflicht nach § 33 bleibt auch für sie bestehen. Für Finanzunternehmen unter der Verordnung 2022/2554, also DORA, tut § 28 Absatz 6 BSIG dasselbe für die §§ 30, 31, 32, 35, 36, 38 und 39.
Das Ergebnis mit dem BSI-Werkzeug gegenprüfen und schriftlich festhalten
Das BSI stellt unter betroffenheitspruefung-nis-2.bsi.de eine anonyme, kostenlose Prüfung bereit, die Sektor, Einrichtungsart und Größe abfragt. Das Ergebnis ist nach Auskunft des BSI eine unverbindliche Selbsteinschätzung, einen Bescheid über Betroffenheit gibt es nicht. Deshalb braucht ihr ein eigenes Dokument: welche Tätigkeit welcher Einrichtungsart zugeordnet wurde, welche Zahlen aus welchen Geschäftsjahren angesetzt wurden, welche verbundenen Unternehmen mitgezählt oder mit welcher Begründung ausgenommen wurden, und wer das wann unterschrieben hat.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was die beiden Anlagen tatsächlich erfassen
Die Anlagen des BSIG sind keine Branchenlisten, sondern Listen von Einrichtungsarten. Für den Sektor Energie stehen dort etwa Stromlieferanten, Verteilnetzbetreiber, Erzeugungsanlagen, Betreiber von Ladepunkten, Fernwärme sowie Gas- und Wasserstoffnetze. Für Transport und Verkehr stehen Luftfahrtunternehmen, Flughäfen, Eisenbahninfrastruktur und Eisenbahnverkehrsunternehmen, Reedereien, Häfen und Betreiber intelligenter Verkehrssysteme. Für das Gesundheitswesen stehen Gesundheitsdienstleister, Referenzlaboratorien, Pharmaunternehmen mit Forschung und Entwicklung sowie Hersteller kritischer Medizinprodukte.
Die digitale Infrastruktur ist die Einrichtungsart mit der größten Reichweite in die IT-Branche hinein: Internetknoten, DNS-Dienste, Registries, Cloud-Anbieter, Rechenzentren, Content Delivery Networks, Vertrauensdienste, Telekommunikation und Anbieter verwalteter Dienste. Ein Systemhaus, das für Kunden Server und Netze betreibt, muss hier genau lesen, denn die Verwaltung von IKT-Diensten für Dritte steht in Anlage 1.
Anlage 2 greift tief in den Mittelstand. Das verarbeitende Gewerbe ist über NACE-Abteilungen gefasst: Datenverarbeitungsgeräte, elektronische und optische Erzeugnisse, elektrische Ausrüstungen, Maschinenbau, Kraftwagen und Kraftwagenteile sowie sonstiger Fahrzeugbau. Dazu kommen Hersteller und Importeure chemischer Stoffe nach der REACH-Verordnung, Lebensmittelunternehmen im Großhandel und in der industriellen Verarbeitung, Post- und Kurierdienste, Abfallbewirtschaftung, Online-Marktplätze, Suchmaschinen, soziale Netzwerke und Forschungseinrichtungen. Ein Maschinenbauer mit 60 Beschäftigten ist damit wichtige Einrichtung, auch wenn er das Wort NIS2 noch nie gehört hat.
Konzern, Tochter, Zulieferer: wie die Größe wirklich gezählt wird
Der häufigste Fehler ist die falsche Bezugsgröße. § 28 Absatz 4 BSIG verweist auf die KMU-Empfehlung 2003/361/EG, und die rechnet anders als ein Personalsystem. Beschäftigte sind Jahresarbeitseinheiten, Teilzeit und Saisonarbeit zählen anteilig. Partnerunternehmen werden mit ihrem Beteiligungsanteil hinzugerechnet, verbundene Unternehmen vollständig. Eine Schwelle gilt erst als über- oder unterschritten, wenn das in zwei aufeinanderfolgenden Geschäftsjahren der Fall war; das BSI stellt in seinen FAQ klar, dass ein einmaliges Überschreiten noch keine Pflichten auslöst.
Für Konzerne entscheidend ist die Ausnahme in § 28 Absatz 4 Satz 2 BSIG: Die Zahlen der Partner- und verbundenen Unternehmen bleiben außen vor, wenn die Einrichtung in Bezug auf Beschaffenheit und Betrieb ihrer IT-Systeme, Komponenten und Prozesse unabhängig ist. Eine Tochter mit eigener IT-Abteilung, eigenem Budget und eigenen Beschaffungsentscheidungen kann sich auf ihre eigenen Zahlen berufen. Eine Tochter, deren gesamte IT aus dem Konzernrechenzentrum kommt und die keinen Einfluss auf Beschaffung und Konfiguration hat, wird mit dem Konzern zusammengerechnet.
Für die Gegenrichtung gibt es keine Erleichterung. Wer als Zulieferer unter den Schwellen bleibt, ist nicht betroffen, wird aber von betroffenen Kunden in die Pflicht genommen, weil die nach § 30 Absatz 2 Nummer 4 BSIG die Sicherheit ihrer Lieferkette verantworten. Diese Anforderungen kommen als Fragebogen, Vertragsanhang oder Forderung nach einem Zertifikat, und die erste Frage lautet jedes Mal, ob ihr selbst betroffen seid.
Stadtwerke, Finanzunternehmen, Behörden: die Fälle mit eigenem Regelwerk
Stadtwerke und kommunale Eigenbetriebe werden am häufigsten falsch eingeschätzt. Für die Kommunalverwaltung selbst hat der IT-Planungsrat entschieden, NIS2 nicht auf Kommunen und Bildungseinrichtungen auszudehnen, dort regeln die Länder. Kommunale Unternehmen, die Energie, Wasser, Abwasser oder Verkehr anbieten, fallen aber nach den FAQ des BSI unter das BSIG, sobald sie eine kritische Anlage betreiben oder die Schwellen überschreiten. Für Energieversorgungsnetze und Energieanlagen greift zusätzlich § 28 Absatz 5 BSIG: Dort gelten die §§ 30, 31, 32, 35, 36, 38, 39, 61 und 62 nicht, weil das Energiewirtschaftsgesetz eigene Anforderungen stellt; registrieren nach § 33 muss sich auch der Netzbetreiber. Ein Stadtwerk mit Strom-, Wasser- und Verkehrssparte prüft deshalb jede Sparte einzeln.
Finanzunternehmen unterliegen seit dem 17. Januar 2025 der Verordnung 2022/2554, also DORA, und DORA ist nach Artikel 4 der NIS2-Richtlinie der sektorspezifische Rechtsakt mit Vorrang. Das BSI beschreibt in seinem Infopaket, dass DORA das Cybersicherheits-Risikomanagement und die Meldung erheblicher Vorfälle regelt, solange und soweit die Anforderungen mindestens gleichwertig sind, und verweist für Einzelheiten an die BaFin. Im BSIG steht die Umsetzung in § 28 Absatz 6: Die §§ 30, 31, 32, 35, 36, 38 und 39 gelten nicht für Finanzunternehmen nach Artikel 2 Absatz 2 der Verordnung. Die Registrierungspflicht nach § 33 BSIG steht nicht in dieser Liste und bleibt bestehen. Wer unter DORA fällt und was daraus folgt, haben wir im Bereich ITIL und PRINCE2 gesondert beschrieben.
Einrichtungen der Bundesverwaltung sind nach § 28 Absatz 1 und 2 BSIG ausdrücklich keine besonders wichtigen oder wichtigen Einrichtungen, sofern sie nicht zugleich kritische Anlagen betreiben. Für sie gelten die §§ 29 und 43 bis 48 BSIG mit eigenem Informationssicherheitsmanagement und eigenen Beauftragten. Für Landesbehörden gilt Landesrecht. Wer als Dienstleister für Behörden arbeitet, ist davon nicht berührt, für ihn zählt die eigene Einrichtungsart.
Was nach dem Ja passiert, und wo Juristen hingehören
Die Registrierung nach § 33 BSIG ist der erste sichtbare Schritt. Der Weg führt über das BSI-Portal mit einem ELSTER-Organisationszertifikat aus dem Unternehmenskonto. Die Frist von drei Monaten läuft ab dem Tag, an dem die Einrichtung erstmals oder erneut als solche gilt. Wer am 6. Dezember 2025 schon betroffen war, hätte bis zum 6. März 2026 registriert sein müssen. Das BSI weist darauf hin, dass diese gesetzliche Frist abgelaufen ist, und fordert noch nicht registrierte Einrichtungen zur umgehenden Registrierung auf; nach Presseberichten hat es Nachzügler im Sommer 2026 zusätzlich angeschrieben und eine Registrierung bis Ende Juli 2026 verlangt.
Dahinter steht die eigentliche Arbeit: die zehn Bereiche des § 30 Absatz 2 BSIG, von der Risikoanalyse über Vorfallbewältigung, Betriebskontinuität und Lieferkette bis zu Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung. § 30 Absatz 1 BSIG verlangt, dass die Einhaltung dokumentiert wird, und § 32 BSIG verlangt bei erheblichen Sicherheitsvorfällen eine Erstmeldung innerhalb von 24 Stunden, eine Folgemeldung innerhalb von 72 Stunden und eine Abschlussmeldung spätestens einen Monat später. Keine dieser Pflichten lässt sich am Tag des Vorfalls improvisieren.
Juristen gehören an drei Stellen hin. Die erste ist die Zuordnung zu einer Einrichtungsart, wenn der Wortlaut auf Fachgesetze oder NACE-Codes verweist, die ihr nicht sicher lesen könnt. Die zweite ist die Wertung, ob eine Tätigkeit nach § 28 Absatz 3 BSIG vernachlässigbar ist. Die dritte sind Konzerne mit Finanz-, Energie- oder Telekommunikationsteilen, in denen mehrere Regelwerke nebeneinander gelten. Für alles andere reichen das Gesetz, die FAQ des BSI und eine Person, die das Ergebnis verantwortet.
Dazu passende Kurse
Wenn nach dem Ja die zehn Bereiche des § 30 BSIG auf dem Tisch liegen, geben Kurse zu NIS2, BSIG-Pflichten und dem Aufbau eines Maßnahmenprogramms dem Team die gemeinsame Grundlage, auf der das Programm entsteht.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- NIS2-Richtlinie für Unternehmen
- BSI IT-Grundschutz-Praktiker
- DORA Schulung: IT-Security und Resilienz
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht das Ergebnis der BSI-Betroffenheitsprüfung als Nachweis?
Wir liegen mit 48 Beschäftigten knapp unter der Schwelle. Sind wir sicher nicht betroffen?
Unsere Konzernmutter sitzt im Ausland. Zählt sie trotzdem mit?
Wir sind ein Zulieferer und nicht betroffen. Können wir das Thema abschließen?
Muss die Geschäftsleitung selbst Schulungen besuchen?
Passt thematisch dazu
Wer zuerst den Rahmen verstehen will, aus dem das deutsche Gesetz stammt, findet im Glossar die europäische NIS2-Richtlinie und ihr Verhältnis zum BSIG kompakt erklärt.
Weil viele Häuser ihre Betroffenheit mit dem Hinweis auf den Cloud-Anbieter abtun, lohnt sich der Blick darauf, welche NIS2-Pflichten bei Cloud-Nutzung im eigenen Haus bleiben.
Für Konzerne mit einer Bank oder einem Zahlungsdienst im Verbund klärt eine eigene Seite, welche Finanzunternehmen unter DORA fallen und was daraus folgt.
Quellen
- Gesetze im Internet, § 28 BSIG, Besonders wichtige Einrichtungen und wichtige Einrichtungen
- Gesetze im Internet, Anlage 1 BSIG, Sektoren besonders wichtiger und wichtiger Einrichtungen
- Gesetze im Internet, Anlage 2 BSIG, Sektoren wichtiger Einrichtungen
- BSI, NIS-2-regulierte Unternehmen: Betroffenheitsprüfung, Registrierung und Fristen
- BSI, Allgemeine FAQ zu NIS-2: verbundene Unternehmen, IT-Unabhängigkeit, Kommunen, DORA
- BSI, #nis2know: DORA und NIS-2
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Die Prüfung einmal an echten Konzern- und Spartenfällen durchspielen
Im NIS2-Kurs bei cmt gehen Geschäftsführung, IT-Leitung und Compliance die Zuordnung, die Größenberechnung und die Sonderfälle an eigenen Beispielen durch, mit Trainern, die Registrierungen und Maßnahmenprogramme in Unternehmen begleitet haben.
Verwandte Themen
- NIS2 und die Geschäftsführung: welche Pflichten nicht delegierbar sind
- NIS2-Registrierung verpasst: so holst du sie nach und was jetzt droht
- IT-Security und OT-Security: wo Produktion und Büro-IT verschieden ticken
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat