
NIS2 und die Geschäftsführung: welche Haftung sich nicht delegieren lässt
Das Gesetz nennt die Geschäftsleitung beim Namen. Diese Seite ordnet, was sie selbst tun muss, was sie abgeben darf und wo die Haftung beginnt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
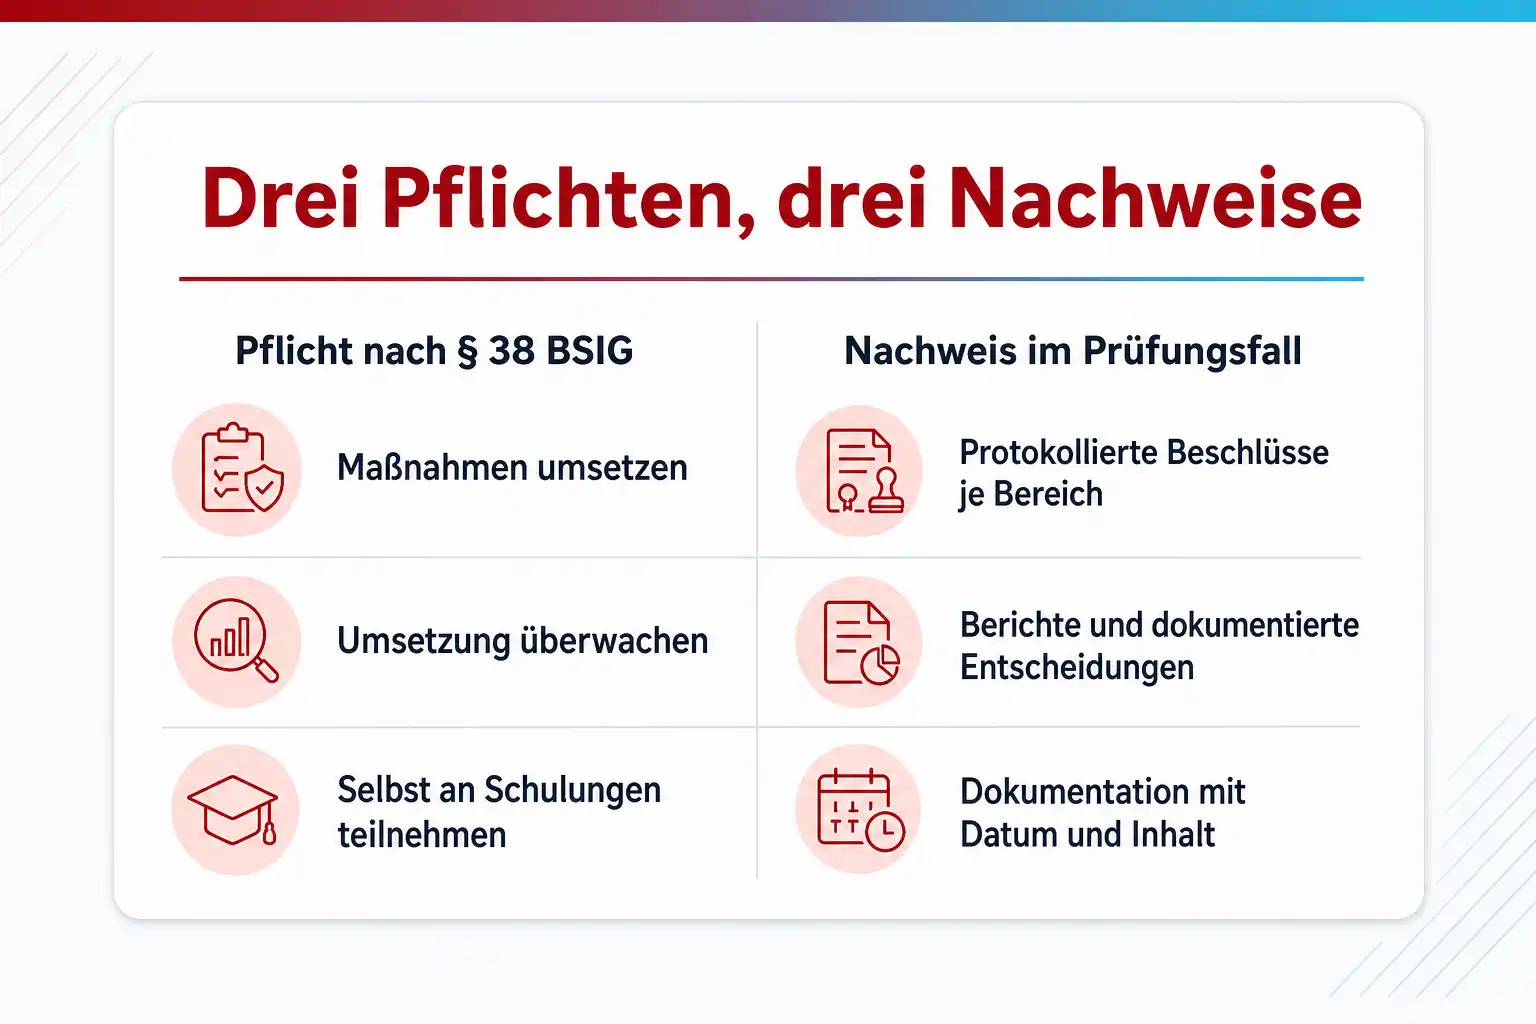
Seit das neue BSI-Gesetz gilt, trägt die Geschäftsleitung einer wichtigen oder besonders wichtigen Einrichtung drei Pflichten persönlich: Sie muss die Risikomanagementmaßnahmen nach § 30 BSIG umsetzen, deren Umsetzung überwachen und regelmäßig selbst an Schulungen teilnehmen. Verletzt sie die ersten beiden, haftet sie der eigenen Einrichtung nach den Regeln des Gesellschaftsrechts für den schuldhaft verursachten Schaden. Delegieren lässt sich die Arbeit, nicht die Verantwortung: Ein CISO, ein Informationssicherheitsbeauftragter oder ein Dienstleister setzt um und berichtet, entscheiden und nachweisen muss die Geschäftsleitung.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die IT hat ein Konzept, die Geschäftsleitung hat davon gehört
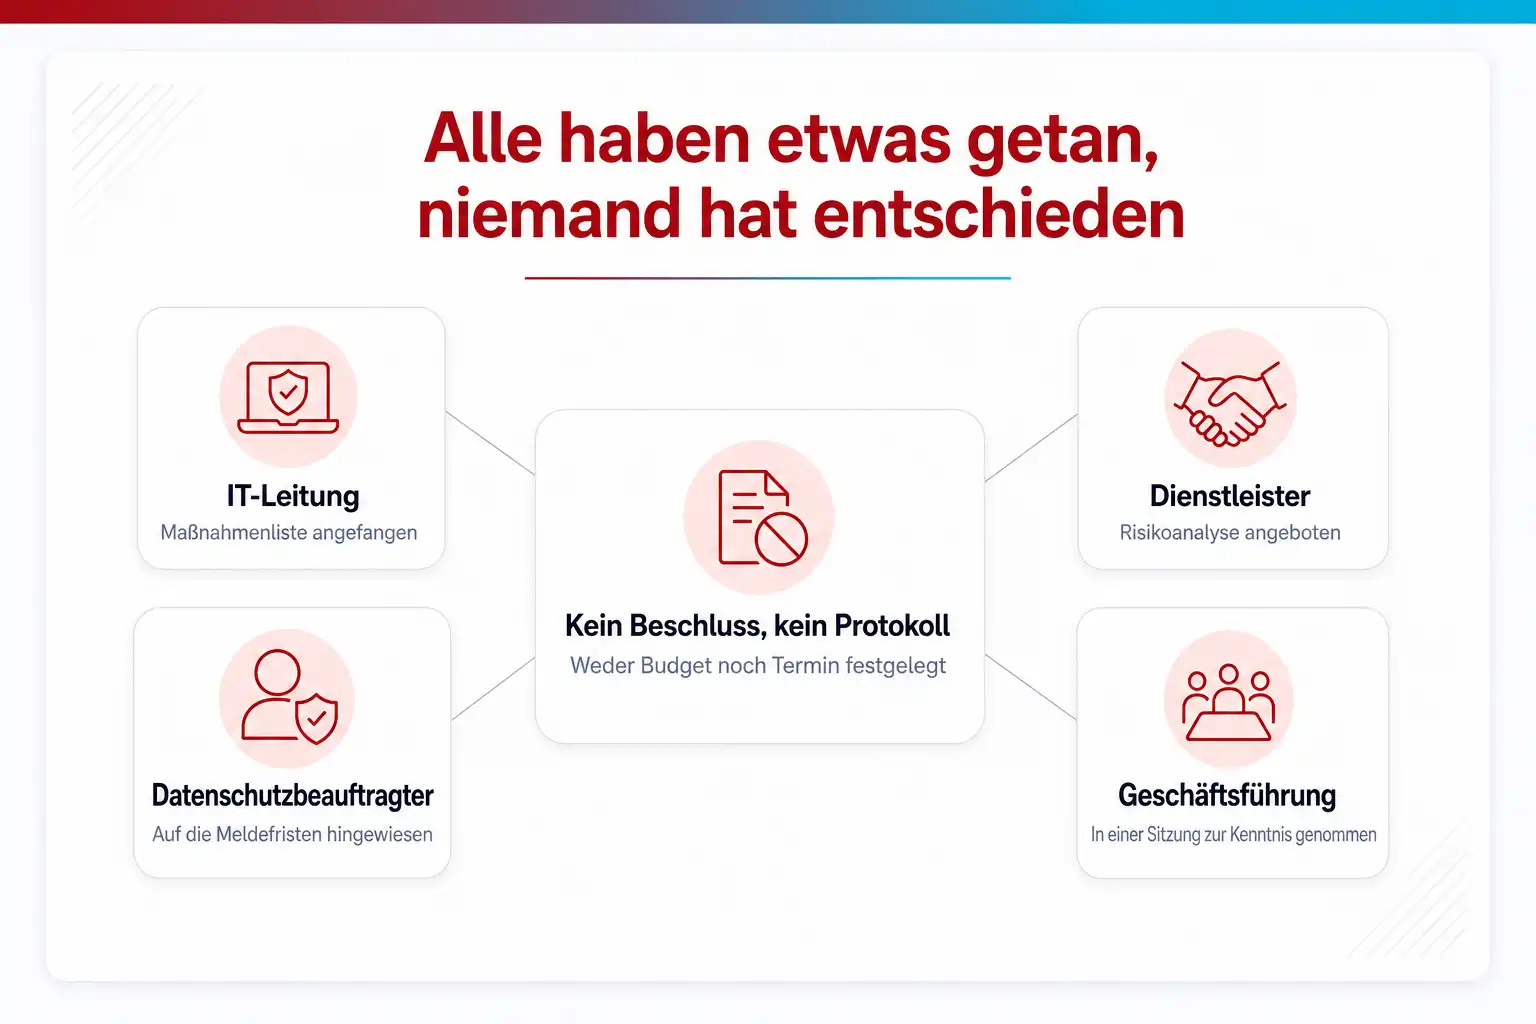
So sieht es in vielen Häusern aus, die seit Dezember 2025 unter das neue BSI-Gesetz fallen: Die IT-Leitung hat eine Liste von Maßnahmen angefangen, ein Dienstleister hat eine Risikoanalyse angeboten, und der Datenschutzbeauftragte hat auf die Meldefristen hingewiesen. Die Geschäftsführung hat das Thema in einer Sitzung zur Kenntnis genommen. Niemand hat beschlossen, was umgesetzt wird, mit welchem Budget und bis wann. Es gibt kein Protokoll, aus dem hervorgeht, dass die Geschäftsleitung die Maßnahmen überhaupt kennt. Genau dieser Zustand ist das Haftungsrisiko, nicht ein fehlendes Produkt.
Der Preis zeigt sich an zwei Stellen. Die erste ist der Vorfall: Ein erheblicher Sicherheitsvorfall muss nach § 32 BSIG innerhalb von 24 Stunden erstmals gemeldet werden. Wer dann feststellt, dass weder die Zuständigkeit noch der Meldeweg festgelegt ist, verliert die Frist in der Diskussion darüber, wer entscheidet. Die zweite ist die Aufsicht: Das BSI kann Nachweise verlangen und Prüfungen anordnen, und ein Verstoß gegen § 30 Absatz 1 BSIG ist nach § 65 BSIG mit Bußgeldern in Millionenhöhe bedroht.
Eine weitere Schwierigkeit liegt im Wortlaut selbst. § 38 Absatz 1 BSIG verpflichtet die Geschäftsleitung, die Maßnahmen umzusetzen und ihre Umsetzung zu überwachen. Das ist keine Formalpflicht, die mit einer Unterschrift unter ein Sicherheitskonzept erledigt wäre. Überwachen heißt, regelmäßig Bericht zu verlangen, Abweichungen zu erkennen und Entscheidungen zu treffen, die dokumentiert sind. Wer das zum ersten Mal am Tag der Prüfung tut, kann es nicht mehr rückwirkend nachholen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer entscheidet, wer umsetzt, und wo es regelmäßig hakt
Die Pflichten aus § 38 BSIG scheitern selten an fehlendem Willen. Sie scheitern daran, dass im Alltag nicht festgelegt ist, welche Entscheidung die Geschäftsleitung selbst treffen muss und welche Arbeit sie abgeben darf. Die folgende Aufteilung ordnet jede wiederkehrende Frage einer Stelle zu und benennt die Falle, in die Häuser dabei laufen.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Welche Risikomanagementmaßnahmen nach § 30 BSIG umgesetzt werden und mit welchem Budget | Die Geschäftsleitung, mit einem protokollierten Beschluss je Maßnahmenbereich, der Verantwortliche, Budget und Termin nennt | Der Informationssicherheitsbeauftragte koordiniert, IT-Betrieb und Fachbereiche setzen um, Dienstleister liefern auf Grundlage schriftlicher Anforderungen | Die IT legt ein Sicherheitskonzept vor, das nie beschlossen wird. Im Prüfungsfall gibt es dann Maßnahmen, aber keinen Nachweis, dass die Geschäftsleitung sie je gekannt oder gewollt hat, und genau das ist die Pflicht aus § 38 Absatz 1. |
| Wie die Umsetzung überwacht wird: Berichtstakt, Kennzahlen und Umgang mit Abweichungen | Die Geschäftsleitung legt Takt und Kennzahlen fest und entscheidet über jede gemeldete Abweichung, etwa über ein nicht eingehaltenes Patchfenster oder einen gescheiterten Restore-Test | Der Informationssicherheitsbeauftragte erstellt den Bericht aus den Daten des Betriebs, zum Beispiel Zeit bis zur Erkennung, Zeit bis zur Reaktion und Zahl offener Schwachstellen | Überwachung wird mit einem Jahresbericht verwechselt. Wer einmal im Jahr eine Folienpräsentation sieht und nichts dazu beschließt, kann im Streitfall nicht belegen, die Umsetzung überwacht zu haben. |
| Die eigene Schulung nach § 38 Absatz 3 BSIG | Jedes Mitglied der Geschäftsleitung muss selbst teilnehmen; die Pflicht trifft die natürliche Person, die nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung berufen ist, und sie lässt sich nicht an den CISO abgeben | Der Informationssicherheitsbeauftragte oder die Personalabteilung organisiert Termin, Anbieter und Dokumentation mit Anbieter, Teilnehmenden, Datum, Dauer und Inhalten | Das Awareness-Training der Beschäftigten nach § 30 Absatz 2 Nummer 7 wird als Geschäftsleitungsschulung verbucht. Das BSI betrachtet beide ausdrücklich getrennt, und ein Prüfer wird den Unterschied sehen. |
| Ob ein Sicherheitsvorfall erheblich ist und an das BSI gemeldet wird | Die Geschäftsleitung oder ein von ihr vorab benannter Krisenstab, der die Bewertung nach § 2 Nummer 11 BSIG trifft und die Erstmeldung innerhalb von 24 Stunden freigibt | Das Incident-Response-Team stellt die Fakten zusammen, der Informationssicherheitsbeauftragte übermittelt Erstmeldung, Meldung nach 72 Stunden und Abschlussmeldung nach einem Monat | Es wird gewartet, bis die Analyse vollständig ist. Die Frist läuft ab Kenntnis, nicht ab Abschluss der Forensik, und § 32 BSIG verlangt für die Erstmeldung nur eine erste Einschätzung, ob eine rechtswidrige Handlung vorliegt und ob grenzüberschreitende Auswirkungen möglich sind. |
| Registrierung beim BSI und laufende Pflege der Angaben nach § 33 BSIG | Die Geschäftsleitung verantwortet, dass die Registrierung fristgerecht erfolgt ist, und benennt die Person, die Änderungen innerhalb von zwei Wochen nachmeldet | Die Rechtsabteilung oder der Informationssicherheitsbeauftragte registriert über das BSI-Portal und hält Name, Rechtsform, Sektor, Kontaktdaten und IP-Adressbereiche aktuell | Die Registrierung wurde einmal gemacht, dann wechselt der Ansprechpartner oder die Rufnummer, und niemand pflegt die Angaben nach. Im Vorfall erreicht das BSI dann eine Person, die nicht mehr im Haus ist. |
| Sicherheit der Lieferkette und Verträge mit Dienstleistern | Die Geschäftsleitung legt fest, welche Anforderungen an Berichte, Kennzahlen und Mitwirkung bei Prüfungen in jeden Vertrag gehören, und entscheidet über Ausnahmen | Einkauf und IT verankern die Anforderungen in Verträgen und Service-Level-Vereinbarungen, der Informationssicherheitsbeauftragte prüft die Erfüllung im Berichtstakt | Die Verantwortung wird im Vertrag für erledigt gehalten. Der Dienstleister betreibt die Systeme, haften muss nach § 38 Absatz 2 aber weiterhin die Geschäftsleitung der Einrichtung, wenn sie nicht überwacht hat. |
Welche Risikomanagementmaßnahmen nach § 30 BSIG umgesetzt werden und mit welchem Budget
- Wer entscheidet
- Die Geschäftsleitung, mit einem protokollierten Beschluss je Maßnahmenbereich, der Verantwortliche, Budget und Termin nennt
- Wer setzt um
- Der Informationssicherheitsbeauftragte koordiniert, IT-Betrieb und Fachbereiche setzen um, Dienstleister liefern auf Grundlage schriftlicher Anforderungen
- Stolperfalle
- Die IT legt ein Sicherheitskonzept vor, das nie beschlossen wird. Im Prüfungsfall gibt es dann Maßnahmen, aber keinen Nachweis, dass die Geschäftsleitung sie je gekannt oder gewollt hat, und genau das ist die Pflicht aus § 38 Absatz 1.
Wie die Umsetzung überwacht wird: Berichtstakt, Kennzahlen und Umgang mit Abweichungen
- Wer entscheidet
- Die Geschäftsleitung legt Takt und Kennzahlen fest und entscheidet über jede gemeldete Abweichung, etwa über ein nicht eingehaltenes Patchfenster oder einen gescheiterten Restore-Test
- Wer setzt um
- Der Informationssicherheitsbeauftragte erstellt den Bericht aus den Daten des Betriebs, zum Beispiel Zeit bis zur Erkennung, Zeit bis zur Reaktion und Zahl offener Schwachstellen
- Stolperfalle
- Überwachung wird mit einem Jahresbericht verwechselt. Wer einmal im Jahr eine Folienpräsentation sieht und nichts dazu beschließt, kann im Streitfall nicht belegen, die Umsetzung überwacht zu haben.
Die eigene Schulung nach § 38 Absatz 3 BSIG
- Wer entscheidet
- Jedes Mitglied der Geschäftsleitung muss selbst teilnehmen; die Pflicht trifft die natürliche Person, die nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung berufen ist, und sie lässt sich nicht an den CISO abgeben
- Wer setzt um
- Der Informationssicherheitsbeauftragte oder die Personalabteilung organisiert Termin, Anbieter und Dokumentation mit Anbieter, Teilnehmenden, Datum, Dauer und Inhalten
- Stolperfalle
- Das Awareness-Training der Beschäftigten nach § 30 Absatz 2 Nummer 7 wird als Geschäftsleitungsschulung verbucht. Das BSI betrachtet beide ausdrücklich getrennt, und ein Prüfer wird den Unterschied sehen.
Ob ein Sicherheitsvorfall erheblich ist und an das BSI gemeldet wird
- Wer entscheidet
- Die Geschäftsleitung oder ein von ihr vorab benannter Krisenstab, der die Bewertung nach § 2 Nummer 11 BSIG trifft und die Erstmeldung innerhalb von 24 Stunden freigibt
- Wer setzt um
- Das Incident-Response-Team stellt die Fakten zusammen, der Informationssicherheitsbeauftragte übermittelt Erstmeldung, Meldung nach 72 Stunden und Abschlussmeldung nach einem Monat
- Stolperfalle
- Es wird gewartet, bis die Analyse vollständig ist. Die Frist läuft ab Kenntnis, nicht ab Abschluss der Forensik, und § 32 BSIG verlangt für die Erstmeldung nur eine erste Einschätzung, ob eine rechtswidrige Handlung vorliegt und ob grenzüberschreitende Auswirkungen möglich sind.
Registrierung beim BSI und laufende Pflege der Angaben nach § 33 BSIG
- Wer entscheidet
- Die Geschäftsleitung verantwortet, dass die Registrierung fristgerecht erfolgt ist, und benennt die Person, die Änderungen innerhalb von zwei Wochen nachmeldet
- Wer setzt um
- Die Rechtsabteilung oder der Informationssicherheitsbeauftragte registriert über das BSI-Portal und hält Name, Rechtsform, Sektor, Kontaktdaten und IP-Adressbereiche aktuell
- Stolperfalle
- Die Registrierung wurde einmal gemacht, dann wechselt der Ansprechpartner oder die Rufnummer, und niemand pflegt die Angaben nach. Im Vorfall erreicht das BSI dann eine Person, die nicht mehr im Haus ist.
Sicherheit der Lieferkette und Verträge mit Dienstleistern
- Wer entscheidet
- Die Geschäftsleitung legt fest, welche Anforderungen an Berichte, Kennzahlen und Mitwirkung bei Prüfungen in jeden Vertrag gehören, und entscheidet über Ausnahmen
- Wer setzt um
- Einkauf und IT verankern die Anforderungen in Verträgen und Service-Level-Vereinbarungen, der Informationssicherheitsbeauftragte prüft die Erfüllung im Berichtstakt
- Stolperfalle
- Die Verantwortung wird im Vertrag für erledigt gehalten. Der Dienstleister betreibt die Systeme, haften muss nach § 38 Absatz 2 aber weiterhin die Geschäftsleitung der Einrichtung, wenn sie nicht überwacht hat.
03 Was du mitnimmst
Was eine Geschäftsleitung einrichtet, damit die Pflichten belegbar werden
Sechs Festlegungen reichen, um aus einer persönlichen Pflicht einen geordneten Ablauf zu machen. Keine davon braucht ein neues Werkzeug, alle brauchen einen Beschluss und ein Datum.
Was bei der Geschäftsleitung bleibt und was sie abgeben darf
- 01 Maßnahmen beschließen
- 02 Umsetzung überwachen
- 03 Selbst zur Schulung
- 04 Erhebliche Vorfälle freigeben
- 05 Umsetzung an ISB und IT
- 06 Betrieb an Dienstleister
Die Maßnahmen nach § 30 BSIG förmlich beschließen, nicht nur zur Kenntnis nehmen
§ 30 Absatz 2 BSIG zählt zehn Bereiche auf, von Risikoanalyse und Vorfallbewältigung über Backup-Management, Lieferkette und Schwachstellenmanagement bis zu Schulungen, Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung. Für jeden dieser Bereiche gehört ein Beschluss der Geschäftsleitung ins Protokoll: welche Maßnahme, wer verantwortlich ist, welches Budget und welcher Termin. Das Protokoll ist später der Nachweis, dass die Umsetzungspflicht aus § 38 Absatz 1 ernst genommen wurde.
Einen Berichtstakt mit Kennzahlen festlegen, der die Überwachung belegt
Überwachen lässt sich nur, was regelmäßig berichtet wird. Das BSI nennt in seiner Handreichung als hilfreiche Antwort einer Geschäftsleitung, dass Kennzahlen wie Zeit bis zur Erkennung, Zeit bis zur Reaktion und Zahl offener Schwachstellen regelmäßig berichtet und mit der Geschäftsführung diskutiert werden. Ein Quartalsbericht des Informationssicherheitsbeauftragten mit genau diesen Zahlen, ein Beschluss zu jeder Abweichung und ein Protokoll dazu erfüllen die Überwachungspflicht besser als jede Sicherheitsrichtlinie.
Die eigene Schulung terminieren, dokumentieren und an Anlässe koppeln
§ 38 Absatz 3 BSIG verlangt, dass die Geschäftsleitung regelmäßig an Schulungen teilnimmt, nennt aber keinen Turnus. Das BSI empfiehlt eine ausführliche Erstschulung mit regelmäßigen Folgeschulungen und nennt als Anlässe für eine erneute Schulung einen Wechsel in der Geschäftsleitung sowie signifikante Änderungen an Geschäftsprozessen, an der Risikoexposition oder an den Maßnahmen. Die Dokumentation muss Anbieter, Teilnehmende mit Rolle, Datum, Dauer und Inhalte mit Bezug zu § 38 Absatz 3 enthalten.
Zuständigkeit und Entscheidungsweg für einen erheblichen Sicherheitsvorfall vorab festlegen
Erheblich ist nach § 2 Nummer 11 BSIG ein Vorfall, der schwerwiegende Betriebsstörungen oder finanzielle Verluste verursachen kann oder andere Personen erheblich schädigen kann. Wer diese Bewertung trifft und wer die Erstmeldung innerhalb von 24 Stunden freigibt, muss vorher feststehen, sonst wird im Ernstfall diskutiert statt gemeldet. Die Geschäftsleitung legt fest, wer bewerten darf, und benennt eine Vertretung für Nacht und Wochenende.
Die Registrierung nach § 33 BSIG verantworten und die Pflege der Angaben zuweisen
Einrichtungen müssen sich spätestens drei Monate, nachdem sie erstmals als wichtige oder besonders wichtige Einrichtung gelten, über das BSI-Portal registrieren und Änderungen innerhalb von zwei Wochen nachmelden. Die Registrierung ist eine Aufgabe für den Informationssicherheitsbeauftragten oder die Rechtsabteilung, die Verantwortung dafür bleibt bei der Geschäftsleitung. Dazu gehört, eine Person zu benennen, die Kontaktdaten und Ansprechpartner aktuell hält.
Verträge mit Dienstleistern so gestalten, dass die Überwachung möglich bleibt
Die Sicherheit der Lieferkette ist nach § 30 Absatz 2 Nummer 4 BSIG eine eigene Maßnahme. Ein Dienstleister, der das Rechenzentrum, das Backup oder die Angriffserkennung betreibt, muss vertraglich zu Berichten, Kennzahlen und zur Mitwirkung bei Prüfungen verpflichtet sein. Ohne diese Klauseln kann die Geschäftsleitung ihrer Überwachungspflicht gar nicht nachkommen, und die Haftung lässt sich nicht an den Vertragspartner weiterreichen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was § 38 BSIG wörtlich verlangt und was nicht darin steht
Der Paragraf hat drei Absätze. Absatz 1 verpflichtet die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen, die nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. Absatz 2 regelt die Haftung: Wer diese Pflichten verletzt, haftet der Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform anwendbaren Regeln des Gesellschaftsrechts, und nur wenn das Gesellschaftsrecht keine Haftungsregel enthält, haftet er nach dem BSIG selbst. Absatz 3 enthält die Schulungspflicht.
Zwei Dinge stehen nicht im Gesetz, obwohl sie in vielen Beiträgen behauptet werden. Es gibt keinen festen Schulungsturnus; das Gesetz sagt „regelmäßig“, und das BSI stellt in seiner Handreichung klar, dass das BSIG zu Intervall und Dauer keine konkreten Vorgaben macht. Und es gibt im verkündeten Text kein ausdrückliches Verbot, auf Ersatzansprüche gegen die Geschäftsleitung zu verzichten; frühere Entwürfe enthielten eine solche Klausel, die verabschiedete Fassung verweist stattdessen auf das Gesellschaftsrecht. Für eine GmbH heißt das, dass die Regeln zur Geschäftsführerhaftung gelten, die ohnehin bestehen.
Für wen das gilt, entscheidet § 2 Nummer 13 BSIG: Geschäftsleitung ist jede natürliche Person, die nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung berufen ist. In einer GmbH sind das alle Geschäftsführer, in einer AG alle Vorstandsmitglieder, nicht nur die Person, die das Ressort IT verantwortet. Ob die Einrichtung überhaupt betroffen ist, hängt von Sektor und Größe nach § 28 BSIG ab; die Schwellen und die Selbstprüfung behandelt eine eigene Seite dieses Bereichs.
Was eine Geschäftsleitungsschulung nach Lesart des BSI enthalten muss
Das BSI hat im April 2026 eine Handreichung zur Schulungspflicht veröffentlicht. Sie nennt drei Kerninhalte, die jede Schulung abdecken soll: die Erkennung und Bewertung von Risiken, die Risikomanagementpraktiken, also die technisch-organisatorischen Maßnahmen mindestens im Umfang von § 30 Absatz 2 BSIG, und die Beurteilung der Auswirkungen von Risiken und Maßnahmen auf die Dienste der Einrichtung. Die Schulung der Geschäftsleitung ist laut Handreichung gesondert von den Schulungen für Mitarbeitende nach § 30 Absatz 2 Nummer 7 BSIG zu betrachten. Eine Schulung, die sich auf Awareness-Themen wie Phishing beschränkt, deckt diese drei Kerninhalte nicht ab und lässt sich bei einer Aufsichtsmaßnahme nach §§ 61 und 62 BSIG schwer als Erfüllung der Pflicht aus § 38 Absatz 3 darstellen.
Die Form ist frei. Das BSI nennt neben dem klassischen Frontalunterricht ein Risikomanagement-Quarterly, also einen festen Quartalstermin mit dem Informationssicherheitsbeauftragten, Tabletop-Übungen, Audit-Simulationen, Management Red- und Blue-Teaming, Fallstudien und Live-Hacking als Zusatz. Schulungen dürfen durch externe Anbieter oder interne Stellen erfolgen; das BSI weist allerdings darauf hin, dass bei rein interner Schulung die unabhängige Wissensgrundlage fehlt und die Geschäftsleitung dann zwar erfährt, wie Prozesse umgesetzt sind, deren rechtliche Angemessenheit aber nicht eigenständig beurteilen kann.
Für den Nachweis genügt eine Dokumentation, die Anbieter oder interne Stelle, Teilnehmende mit Name und Rolle, Datum, Uhrzeit und Dauer sowie die behandelten Inhalte mit Bezug zu § 38 Absatz 3 enthält. Eine Prüfung der Teilnehmenden ist weder gesetzlich noch vom BSI vorgesehen. Die Dokumentation ist intern aufzubewahren und dem BSI oder von ihm beauftragten unabhängigen Stellen auf Verlangen vorzulegen. Das BSI ergänzt, dass sich der Lernerfolg weniger in Teilnahmebescheinigungen zeigt als darin, dass die Geschäftsleitung nachvollziehbar an Entscheidungen im Risikomanagement mitwirkt.
Wie Bußgeld und Haftung zusammenhängen
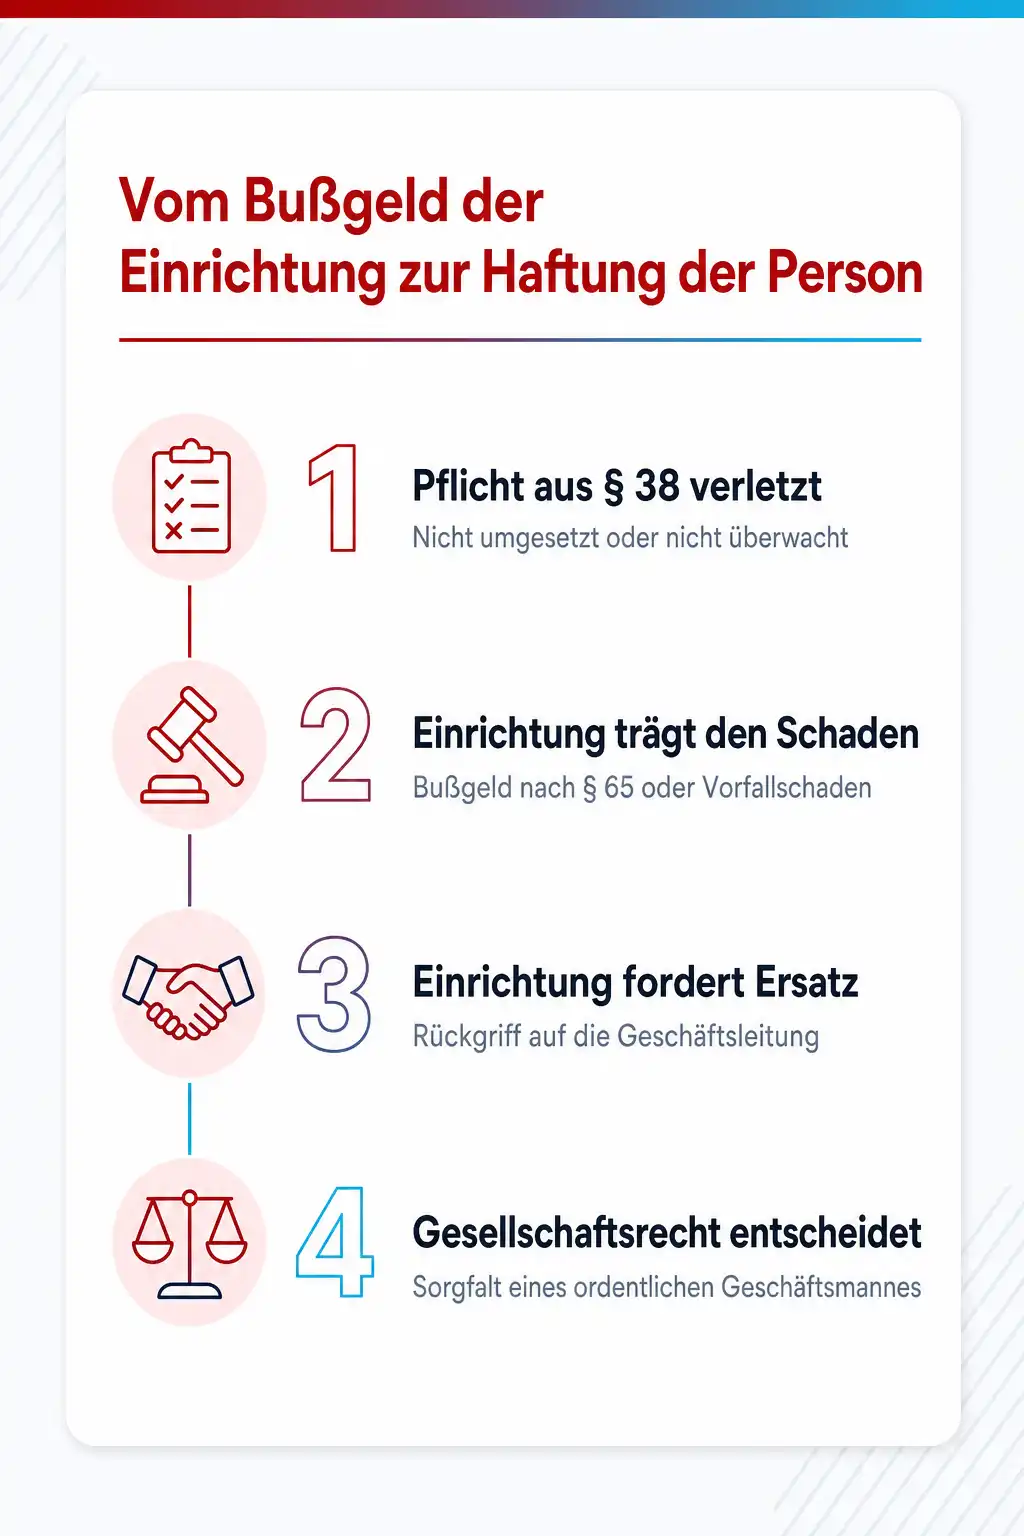
Bußgeld und Haftung sind zwei verschiedene Dinge, die in der Diskussion oft vermischt werden. Das Bußgeld nach § 65 BSIG richtet sich gegen die Einrichtung. Wer eine Maßnahme nach § 30 Absatz 1 nicht, nicht richtig, nicht vollständig oder nicht rechtzeitig ergreift oder eine Meldung nach § 32 unterlässt, riskiert ein Bußgeld. Es beträgt bis zu zehn Millionen Euro bei besonders wichtigen und bis zu sieben Millionen Euro bei wichtigen Einrichtungen. Liegt der weltweite Jahresumsatz über 500 Millionen Euro, kann die Geldbuße bis zu zwei Prozent beziehungsweise 1,4 Prozent dieses Umsatzes betragen. Eine unterlassene Registrierung nach § 33 ist mit bis zu 500.000 Euro bewehrt.
Die Haftung nach § 38 Absatz 2 BSIG richtet sich gegen die Person. Zahlt die Einrichtung ein Bußgeld oder erleidet sie durch einen Vorfall einen Schaden, der auf eine verletzte Umsetzungs- oder Überwachungspflicht zurückgeht, kann sie diesen Schaden bei der Geschäftsleitung geltend machen. Der Maßstab ist das Gesellschaftsrecht, bei der GmbH also die Sorgfalt eines ordentlichen Geschäftsmannes. Ob eine D&O-Versicherung solche Ansprüche deckt und ob Bußgelder überhaupt versicherbar sind, ist eine Frage für den Versicherungsmakler und die Rechtsabteilung, nicht für diese Seite.
Daraus folgt eine einfache Reihenfolge für die Geschäftsleitung: Erst die Pflichten so erfüllen, dass sie belegbar sind, dann über Versicherung reden. Die Belege sind die Beschlüsse zu § 30, die Berichte und Entscheidungen zur Überwachung und die Schulungsdokumentation. Wer diese drei Dinge vorlegen kann, hat das Haftungsrisiko auf das reduziert, was im Gesellschaftsrecht ohnehin gilt. Wer sie nicht vorlegen kann, hat auch mit Versicherung ein Problem, weil die Pflichtverletzung dann feststeht.
Was sich abgeben lässt und wie die Übergabe aussieht
Delegieren lässt sich die Umsetzungsarbeit vollständig. Niemand erwartet, dass eine Geschäftsführerin ein Backup-Konzept schreibt oder einen Patchprozess betreibt. Delegieren lässt sich auch die Vorbereitung von Entscheidungen: Der Informationssicherheitsbeauftragte kann die Risikoanalyse erstellen, Maßnahmen vorschlagen und Berichte liefern. Was bleibt, ist die Entscheidung über Maßnahmen und Ressourcen, die Bewertung der Berichte und die Teilnahme an der eigenen Schulung. Das BSI formuliert es so, dass die Geschäftsleitung die Aufgabe, Cybersicherheit zu einem integralen Bestandteil der Geschäfte zu machen, nicht delegieren kann.
Eine Übergabe, die vor einer Prüfung besteht, hat vier Bestandteile: eine schriftliche Beauftragung des Informationssicherheitsbeauftragten mit Aufgaben, Befugnissen und Berichtsweg direkt an die Geschäftsleitung, einen festen Berichtstakt mit Kennzahlen und einen Eskalationsweg für Abweichungen und Vorfälle. Der vierte Bestandteil sind Verträge mit Dienstleistern, die Berichte und Mitwirkung bei Prüfungen vorsehen. Was in einer Prüfung nach §§ 61 und 62 BSIG abgefragt wird, sind Audits, Prüfungen, Zertifizierungen und Nachweise, und dazu gehört laut BSI ausdrücklich auch die Einhaltung der Schulungspflicht.
Der Fehler, der sich am häufigsten wiederholt, ist die stille Delegation: Die Geschäftsleitung geht davon aus, dass die IT das Thema hat, und die IT geht davon aus, dass die Geschäftsleitung informiert ist. Das BSI listet in seiner Handreichung Antworten, die weitere Nachfragen erfordern. Drei davon lauten: „Das liegt vollständig in der Verantwortung der IT-Abteilung“, „Wir haben uns mit Haftung oder Sanktionen nicht beschäftigt“ und „Schulungen für die Geschäftsleitung halten wir nicht für notwendig“. Wer einen dieser Sätze im eigenen Haus hört, weiß, wo er anfangen muss.
Dazu passende Kurse
Wenn Beschlüsse, Überwachung und Schulungsnachweis in eurem Haus noch nicht zusammenpassen, bringen Seminare zu NIS2-Pflichten und BSI-Standards für Geschäftsleitungen und ISB beide Seiten auf denselben Stand.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht es, wenn nur der Geschäftsführer mit IT-Ressort zur Schulung geht?
Wie oft muss die Geschäftsleitung geschult werden?
Darf ein externer Anbieter die Schulung durchführen, oder muss sie intern stattfinden?
Haftet die Geschäftsleitung auch, wenn ein Dienstleister den Fehler gemacht hat?
Wer legt fest, ob ein Vorfall erheblich und damit meldepflichtig ist?
Gilt die Schulungspflicht auch für Unternehmen, die nicht unter das BSIG fallen?
Passt thematisch dazu
Woher die Pflichten ursprünglich kommen, erklärt der Glossareintrag zu der europäischen NIS2-Richtlinie, die das BSIG umsetzt.
Wer die Umsetzung koordiniert und der Geschäftsleitung berichtet, zeigt die Seite dazu, was ein Informationssicherheitsbeauftragter im Alltag tatsächlich tut.
Weil ein Vorfall oft mehrere Meldepflichten gleichzeitig auslöst, lohnt der Blick darauf, wie sich DSGVO, NIS2 und ISO 27001 in Schutzzielen und Meldewegen unterscheiden.
Quellen
- § 38 BSIG, Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen (gesetze-im-internet.de)
- § 30 BSIG, Risikomanagementmaßnahmen besonders wichtiger und wichtiger Einrichtungen
- § 32 BSIG, Meldepflichten
- § 65 BSIG, Bußgeldvorschriften
- BSI, Schulung für Geschäftsleitungen, Handreichung Version 1.0 vom 17.04.2026
- isico, NIS2-Umsetzungsgesetz ist in Kraft getreten (Verkündung 05.12.2025, Inkrafttreten 06.12.2025)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Die Pflichten aus § 38 BSIG einmal im eigenen Haus durchspielen
Im Seminar zur NIS2-Richtlinie bei cmt gehen Geschäftsleitungen und Informationssicherheitsbeauftragte die Maßnahmenbereiche aus § 30 BSIG, die Meldewege und die Nachweise an eigenen Beispielen durch und nehmen eine Dokumentation mit, die den Vorgaben der BSI-Handreichung entspricht.
Verwandte Themen
- NIS2-Betroffenheit prüfen: Sektor, Größe und die Fälle dazwischen
- NIS2-Registrierung verpasst: so holst du sie nach und was jetzt droht
- Security Awareness: wer geschult werden muss, wie oft und wer das verantwortet
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat