
Security Awareness: wer geschult werden muss und wer das verantwortet
Fünf Regelwerke verlangen Schulung, keines nennt einen Turnus. Diese Seite ordnet Zielgruppen, Nachweise und Zuständigkeiten so, dass sie jede Prüfung bestehen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
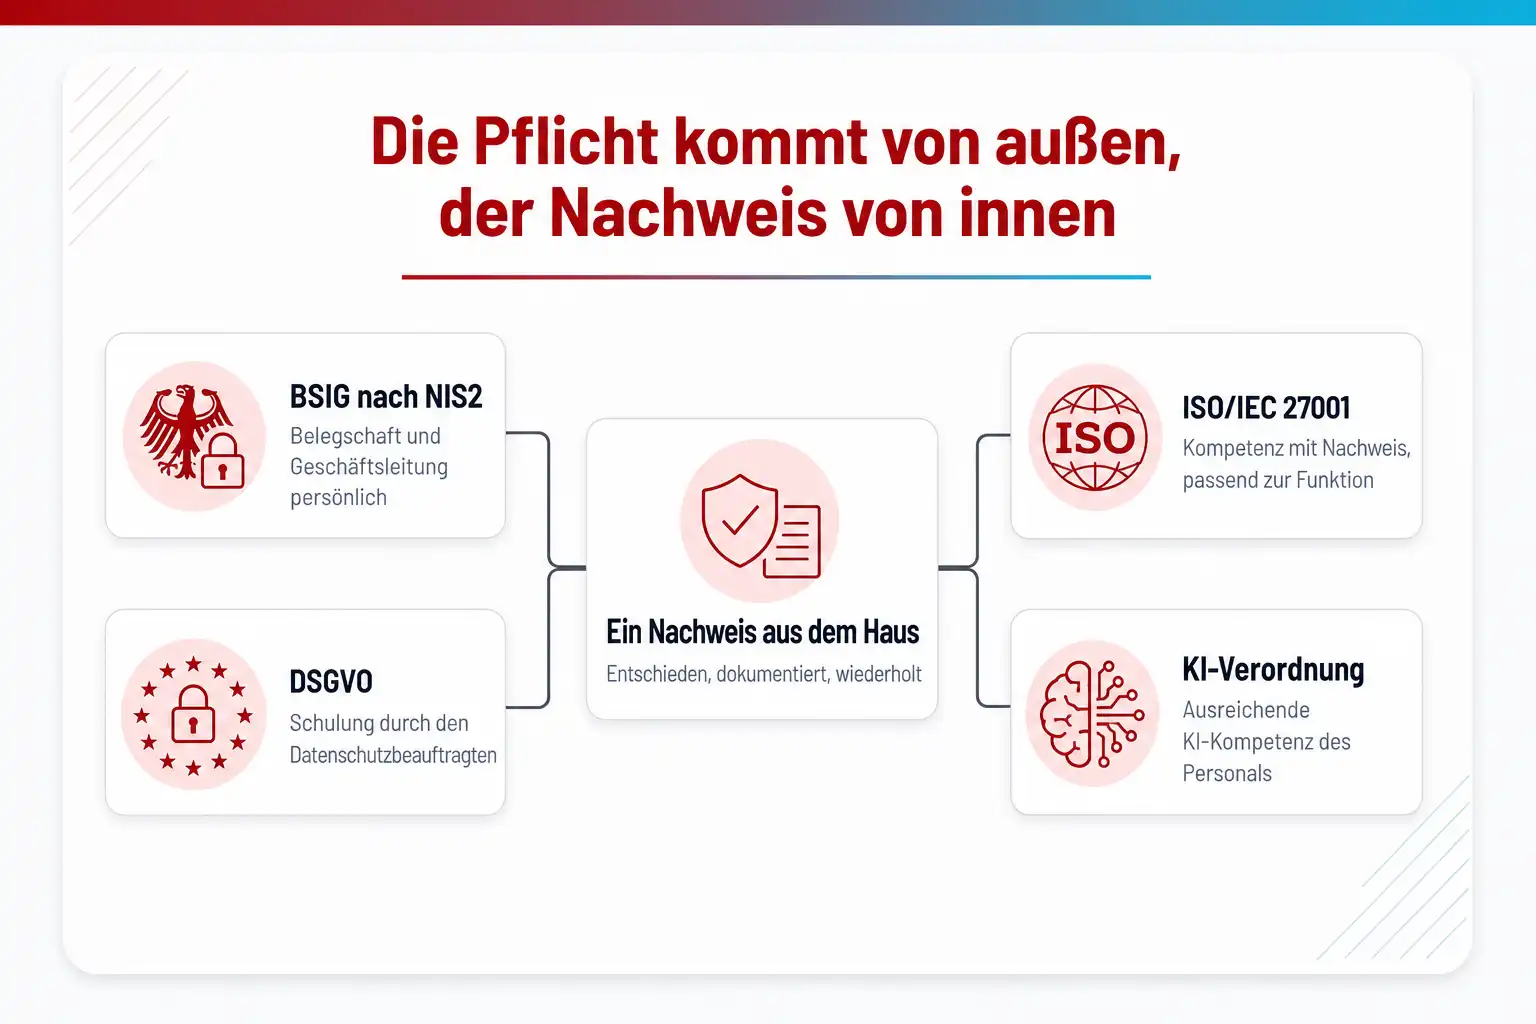
Eine einzelne Vorschrift mit dem Titel Schulungspflicht gibt es nicht, dafür fünf Regelwerke, die dasselbe verlangen. Das sind § 30 Abs. 2 Nr. 7 BSIG für die Belegschaft, § 38 Abs. 3 BSIG für die Geschäftsleitung persönlich, Control 6.3 der ISO/IEC 27001:2022, Art. 39 DSGVO für den Datenschutzbeauftragten und seit dem 2. Februar 2025 Art. 4 der KI-Verordnung. Keines nennt einen Turnus oder eine Stundenzahl. Der Nachweis entsteht deshalb aus einer Entscheidung, die jemand im Haus trifft, dokumentiert und wiederholt.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Pflicht ist da, aber niemand im Haus ist dafür zuständig
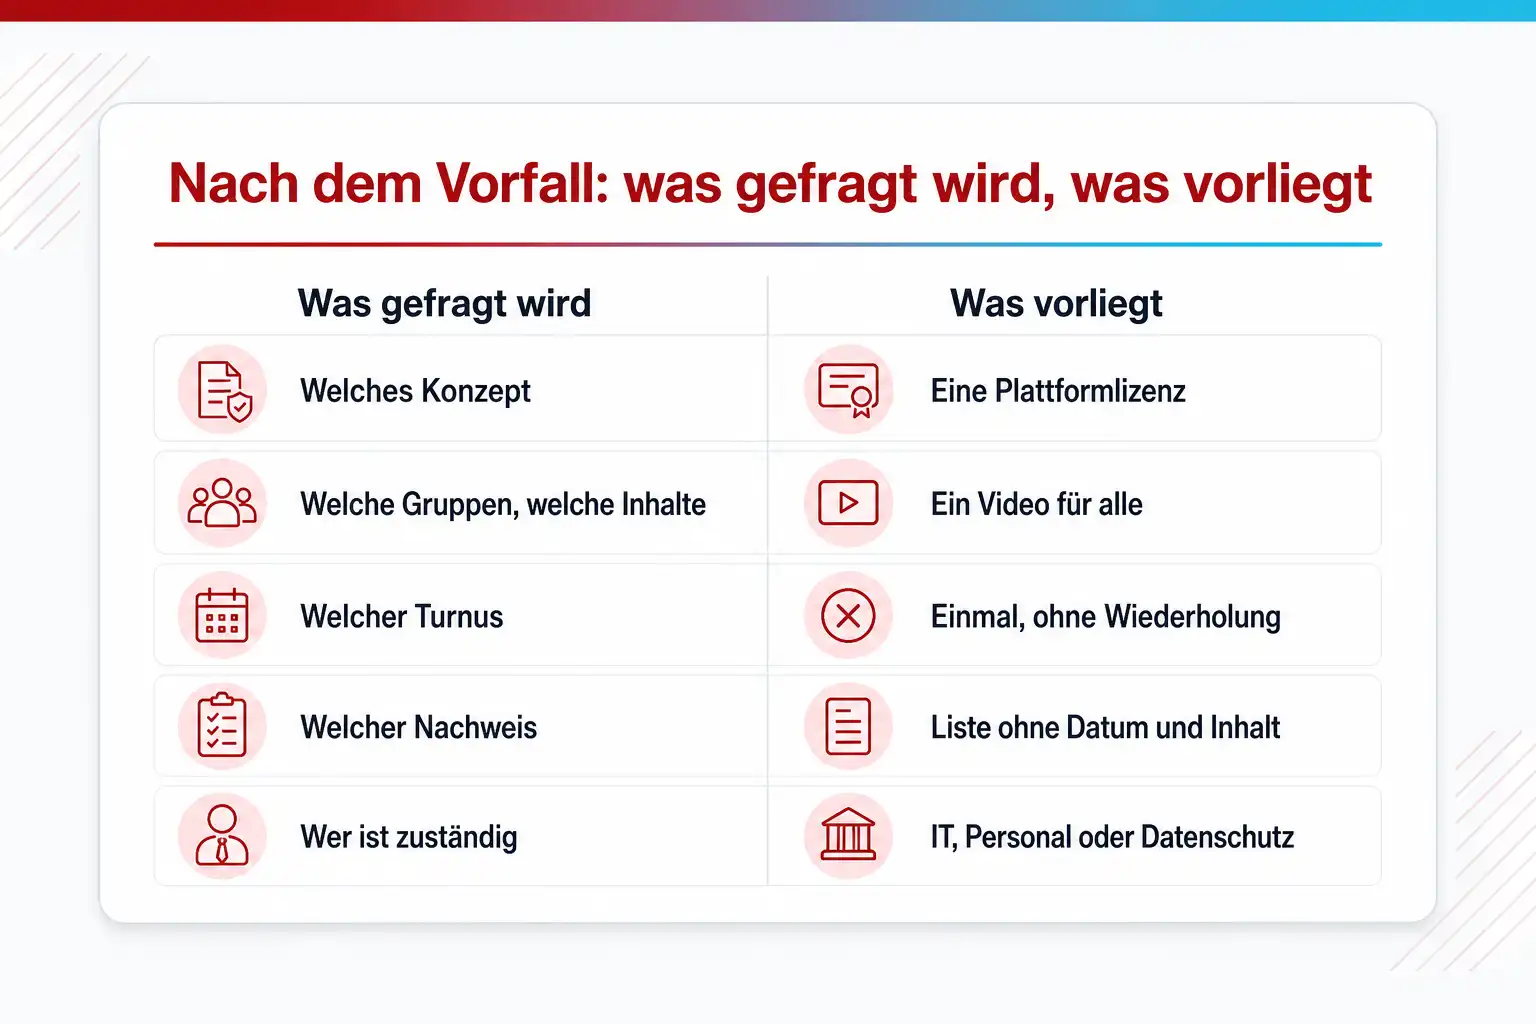
Der typische Zustand sieht so aus: Vor drei Jahren hat jemand eine Awareness-Plattform lizenziert, die Belegschaft hat einmal ein Video gesehen, und seitdem liegt das Thema zwischen IT, Personalabteilung und Datenschutzbeauftragtem. Dann kommt der Vorfall. Eine Buchhalterin überweist auf eine gefälschte Rechnung, ein Admin klickt die Mail mit dem angeblichen Microsoft-Login, und im Nachgang fragt der Versicherer, die Wirtschaftsprüfung oder das BSI nach dem Schulungskonzept. Was vorgelegt werden kann, ist eine Teilnehmerliste ohne Datum und ohne Inhalt. Der Preis ist dann nicht die Schulung, die man gespart hat, sondern die Frage nach dem Organisationsverschulden.
Seit dem 6. Dezember 2025 hat sich die Lage für mehrere zehntausend Unternehmen verschärft. Mit dem NIS2-Umsetzungsgesetz gilt das neu gefasste BSIG, und § 30 Abs. 2 Nr. 7 zählt grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik zu den Mindestmaßnahmen, deren Einhaltung die Einrichtung nach § 30 Abs. 1 dokumentieren muss. § 38 Abs. 3 legt obendrauf: Die Geschäftsleitung selbst muss regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagementmaßnahmen beurteilen zu können. Diese Pflicht ist nicht delegierbar, und § 38 Abs. 2 knüpft Pflichtverletzungen an die Haftung nach Gesellschaftsrecht.
Das eigentliche Problem ist deshalb organisatorisch. Wer entscheidet, welche Gruppen welche Inhalte brauchen? Wer legt den Turnus fest, wenn das Gesetz keinen nennt? Wer bezahlt die Plattform, wer pflegt die Inhalte, wer wertet aus, wer bewahrt die Nachweise auf, und wer setzt sich mit dem Betriebsrat an einen Tisch, bevor die erste Phishing-Simulation läuft? Solange diese Fragen offen sind, ist jede Schulung eine Einzelaktion, und Einzelaktionen bestehen keine Prüfung.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Wer entscheidet was
Wer im Haus was entscheidet
Awareness-Programme scheitern selten am Inhalt und fast immer an der Zuständigkeit. Die folgende Aufteilung ordnet jede wiederkehrende Frage einer Stelle zu, die entscheidet, einer Stelle, die umsetzt, und benennt die Falle, in die Häuser an dieser Stelle regelmäßig laufen. Der Informationssicherheitsbeauftragte ist dabei fast überall die umsetzende Stelle, die Geschäftsleitung fast überall die entscheidende.
| Thema | Wer entscheidet | Wer setzt um | Stolperfalle |
|---|---|---|---|
| Ob und aus welchem Regelwerk eine Schulungspflicht für das Haus folgt | Die Geschäftsleitung auf Grundlage einer Vorlage des Informationssicherheitsbeauftragten, bei Zweifeln zur NIS2-Betroffenheit gemeinsam mit der Rechtsabteilung | Der Informationssicherheitsbeauftragte dokumentiert die Pflichtenlage mit Fundstellen, etwa § 30 Abs. 2 Nr. 7 BSIG, Control 6.3 der ISO/IEC 27001 und Art. 39 Abs. 1 lit. b DSGVO, und legt ein Datum für die nächste Überprüfung fest | Es wird nur auf NIS2 geschaut. Wer nicht unter das BSIG fällt, schließt daraus, es gebe keine Pflicht, und übersieht DSGVO, Versicherungsbedingungen und die Lieferkettenanforderungen der eigenen Kunden, die dieselben Nachweise verlangen. |
| Welche Zielgruppen welche Inhalte bekommen | Der Informationssicherheitsbeauftragte gemeinsam mit den Fachbereichsleitungen, denn nur sie kennen die Betrugsmuster, die ihre Abteilung wirklich treffen | Der Informationssicherheitsbeauftragte pflegt eine Matrix aus Rollen und Modulen, die Personalabteilung ordnet jede neue Person beim Eintritt einer Rolle zu | Ein einziges Modul für alle. Die Buchhaltung lernt, was ein Virenscanner ist, und bekommt nichts zu gefälschten Rechnungen; die Admins sitzen in einer Phishing-Einheit und hören nichts zu Berechtigungen und Härtung. |
| Wie oft geschult wird und wann | Die Geschäftsleitung, indem sie die Richtlinie des Informationssicherheitsbeauftragten freigibt, in der Onboarding, jährliche Auffrischung und anlassbezogene Einheiten stehen | Die Personalabteilung hängt die Erstschulung an den Eintrittsprozess, der Informationssicherheitsbeauftragte plant die Jahresrunde und löst anlassbezogene Einheiten aus | Eine einmalige Kampagne ohne Wiederholung. Das Gesetz nennt zwar keinen Turnus, aber der Auditor fragt nach Regelmäßigkeit, und eine Schulung, die zwei Jahre zurückliegt, beantwortet diese Frage nicht mehr. |
| Die Schulung der Geschäftsleitung selbst | Die Geschäftsleitung, und zwar für sich selbst, denn § 38 Abs. 3 BSIG richtet die Pflicht an die Mitglieder der Geschäftsleitung persönlich | Die Geschäftsleitung nimmt teil, der Informationssicherheitsbeauftragte organisiert ein Format, das lehrt, Risiken zu erkennen, Maßnahmen zu bewerten und Auswirkungen auf die Dienste zu beurteilen | Die Teilnahme wird an den IT-Leiter oder den Informationssicherheitsbeauftragten delegiert, oder die Geschäftsleitung sitzt in der Belegschaftsschulung. Beides erfüllt die Lernziele des § 38 Abs. 3 nicht, und beides steht später in der Akte. |
| Budget, Plattform und externe Trainer | Die Geschäftsleitung über das Jahresbudget, der Informationssicherheitsbeauftragte über die Aufteilung zwischen Plattform, Simulation und Präsenz- oder Live-Online-Formaten | Der Informationssicherheitsbeauftragte mit der IT für die technische Anbindung der Plattform und mit dem Einkauf für die Trainer | Die Plattformlizenz wird gekauft und als erledigt verbucht. Niemand pflegt die Inhalte, niemand liest die Berichte, und nach zwei Jahren stehen Module zu Betriebssystemen im Katalog, die im Haus niemand mehr nutzt. |
| Was als Nachweis gilt und wo er liegt | Der Informationssicherheitsbeauftragte legt fest, welche Belege je Einheit entstehen müssen, und stimmt die Aufbewahrungsdauer mit dem Datenschutzbeauftragten ab | Die Personalabteilung oder das Lernmanagementsystem führt Teilnehmerlisten mit Datum und Inhalt, der Informationssicherheitsbeauftragte legt sie mit der übrigen ISMS-Dokumentation ab | Eine Teilnehmerliste ohne Inhalt, ohne Datum und ohne Auswertung. Eine solche Liste beweist, dass Menschen in einem Raum waren, nicht, was sie gelernt haben. ORP.3 verlangt die Messung des Lernerfolgs, und genau danach fragt die Prüfung. |
| Simulationen, Tracking und Mitbestimmung | Die Geschäftsleitung gemeinsam mit dem Betriebsrat in einer Vereinbarung, bevor die erste Simulation läuft | Der Informationssicherheitsbeauftragte führt die Simulation durch, der Datenschutzbeauftragte prüft Zweck, Speicherdauer und Auswertungsebene | Die erste Simulation läuft mit namentlicher Klickliste, und der Betriebsrat erfährt es aus der Belegschaft. Danach steht das gesamte Programm für Monate still, und die Pflicht aus § 30 bleibt in dieser Zeit unerfüllt. |
Ob und aus welchem Regelwerk eine Schulungspflicht für das Haus folgt
- Wer entscheidet
- Die Geschäftsleitung auf Grundlage einer Vorlage des Informationssicherheitsbeauftragten, bei Zweifeln zur NIS2-Betroffenheit gemeinsam mit der Rechtsabteilung
- Wer setzt um
- Der Informationssicherheitsbeauftragte dokumentiert die Pflichtenlage mit Fundstellen, etwa § 30 Abs. 2 Nr. 7 BSIG, Control 6.3 der ISO/IEC 27001 und Art. 39 Abs. 1 lit. b DSGVO, und legt ein Datum für die nächste Überprüfung fest
- Stolperfalle
- Es wird nur auf NIS2 geschaut. Wer nicht unter das BSIG fällt, schließt daraus, es gebe keine Pflicht, und übersieht DSGVO, Versicherungsbedingungen und die Lieferkettenanforderungen der eigenen Kunden, die dieselben Nachweise verlangen.
Welche Zielgruppen welche Inhalte bekommen
- Wer entscheidet
- Der Informationssicherheitsbeauftragte gemeinsam mit den Fachbereichsleitungen, denn nur sie kennen die Betrugsmuster, die ihre Abteilung wirklich treffen
- Wer setzt um
- Der Informationssicherheitsbeauftragte pflegt eine Matrix aus Rollen und Modulen, die Personalabteilung ordnet jede neue Person beim Eintritt einer Rolle zu
- Stolperfalle
- Ein einziges Modul für alle. Die Buchhaltung lernt, was ein Virenscanner ist, und bekommt nichts zu gefälschten Rechnungen; die Admins sitzen in einer Phishing-Einheit und hören nichts zu Berechtigungen und Härtung.
Wie oft geschult wird und wann
- Wer entscheidet
- Die Geschäftsleitung, indem sie die Richtlinie des Informationssicherheitsbeauftragten freigibt, in der Onboarding, jährliche Auffrischung und anlassbezogene Einheiten stehen
- Wer setzt um
- Die Personalabteilung hängt die Erstschulung an den Eintrittsprozess, der Informationssicherheitsbeauftragte plant die Jahresrunde und löst anlassbezogene Einheiten aus
- Stolperfalle
- Eine einmalige Kampagne ohne Wiederholung. Das Gesetz nennt zwar keinen Turnus, aber der Auditor fragt nach Regelmäßigkeit, und eine Schulung, die zwei Jahre zurückliegt, beantwortet diese Frage nicht mehr.
Die Schulung der Geschäftsleitung selbst
- Wer entscheidet
- Die Geschäftsleitung, und zwar für sich selbst, denn § 38 Abs. 3 BSIG richtet die Pflicht an die Mitglieder der Geschäftsleitung persönlich
- Wer setzt um
- Die Geschäftsleitung nimmt teil, der Informationssicherheitsbeauftragte organisiert ein Format, das lehrt, Risiken zu erkennen, Maßnahmen zu bewerten und Auswirkungen auf die Dienste zu beurteilen
- Stolperfalle
- Die Teilnahme wird an den IT-Leiter oder den Informationssicherheitsbeauftragten delegiert, oder die Geschäftsleitung sitzt in der Belegschaftsschulung. Beides erfüllt die Lernziele des § 38 Abs. 3 nicht, und beides steht später in der Akte.
Budget, Plattform und externe Trainer
- Wer entscheidet
- Die Geschäftsleitung über das Jahresbudget, der Informationssicherheitsbeauftragte über die Aufteilung zwischen Plattform, Simulation und Präsenz- oder Live-Online-Formaten
- Wer setzt um
- Der Informationssicherheitsbeauftragte mit der IT für die technische Anbindung der Plattform und mit dem Einkauf für die Trainer
- Stolperfalle
- Die Plattformlizenz wird gekauft und als erledigt verbucht. Niemand pflegt die Inhalte, niemand liest die Berichte, und nach zwei Jahren stehen Module zu Betriebssystemen im Katalog, die im Haus niemand mehr nutzt.
Was als Nachweis gilt und wo er liegt
- Wer entscheidet
- Der Informationssicherheitsbeauftragte legt fest, welche Belege je Einheit entstehen müssen, und stimmt die Aufbewahrungsdauer mit dem Datenschutzbeauftragten ab
- Wer setzt um
- Die Personalabteilung oder das Lernmanagementsystem führt Teilnehmerlisten mit Datum und Inhalt, der Informationssicherheitsbeauftragte legt sie mit der übrigen ISMS-Dokumentation ab
- Stolperfalle
- Eine Teilnehmerliste ohne Inhalt, ohne Datum und ohne Auswertung. Eine solche Liste beweist, dass Menschen in einem Raum waren, nicht, was sie gelernt haben. ORP.3 verlangt die Messung des Lernerfolgs, und genau danach fragt die Prüfung.
Simulationen, Tracking und Mitbestimmung
- Wer entscheidet
- Die Geschäftsleitung gemeinsam mit dem Betriebsrat in einer Vereinbarung, bevor die erste Simulation läuft
- Wer setzt um
- Der Informationssicherheitsbeauftragte führt die Simulation durch, der Datenschutzbeauftragte prüft Zweck, Speicherdauer und Auswertungsebene
- Stolperfalle
- Die erste Simulation läuft mit namentlicher Klickliste, und der Betriebsrat erfährt es aus der Belegschaft. Danach steht das gesamte Programm für Monate still, und die Pflicht aus § 30 bleibt in dieser Zeit unerfüllt.
03 Was du mitnimmst
Was ein Schulungsprogramm braucht, damit es als Nachweis taugt
Sechs Festlegungen reichen, und sie sind Entscheidungen, keine Beschaffungen. Erst die Pflichtenlage, dann die Zielgruppen, dann Turnus und Nachweis, zum Schluss die Plattform.
Von der Pflichtenlage zum Nachweis
- 01 Pflichtenlage festhalten
- 02 Zielgruppen trennen
- 03 Turnus festlegen
- 04 Eigenes Format für die Geschäftsleitung
- 05 Nachweise ablegen
- 06 Lernerfolg auswerten
Die eigene Pflichtenlage schriftlich festhalten
Prüfe zuerst, welche Regelwerke für euch gelten. Das BSIG gilt, wenn ihr eine besonders wichtige oder wichtige Einrichtung seid, die ISO/IEC 27001, wenn ihr zertifiziert seid oder werden wollt, die DSGVO in jedem Fall und die KI-Verordnung, sobald im Haus KI-Systeme betrieben werden. Dazu kommen die Fragebögen eurer Cyberversicherung und eurer Großkunden. Das Ergebnis ist eine halbe Seite, die jede weitere Entscheidung begründet und die der Auditor zuerst sehen will.
Zielgruppen trennen statt alle gleich zu behandeln
Die Belegschaft braucht Inhalte zu Phishing, Passwörtern und Passkeys, zum Umgang mit Dateien und zum Meldeweg. Exponierte Gruppen wie Assistenz, Buchhaltung, Personal und Einkauf brauchen zusätzlich Einheiten zu Betrugsmustern wie CEO-Fraud und Rechnungsmanipulation. Admins und Entwickler brauchen Inhalte zu Härtung, Berechtigungen und sicherer Entwicklung, was § 30 Abs. 2 Nr. 5 BSIG ohnehin verlangt. Die Geschäftsleitung braucht nach § 38 Abs. 3 ein eigenes Format, das sie befähigt, Maßnahmen zu beurteilen, nicht Mails zu erkennen.
Den Turnus selbst festlegen und als Branchenpraxis kennzeichnen
Weder BSIG noch ISO/IEC 27001 noch DSGVO nennen eine Frequenz; das BSIG sagt regelmäßig, die Norm sagt regelmäßige Aktualisierungen. Branchenpraxis, die Auditoren akzeptieren, ist eine Erstschulung im Onboarding, eine jährliche Auffrischung für alle und anlassbezogene Einheiten, etwa nach einem Vorfall oder einer neuen Betrugswelle. Schreib diesen Turnus in eure Richtlinie und halte ihn ein. Ein eingehaltener Zwölfmonatsrhythmus ist ein Nachweis, ein ambitionierter Quartalsplan, der nach zwei Runden einschläft, ist ein Befund.
Nachweise so ablegen, dass sie eine Prüfung überstehen
Ein brauchbarer Nachweis besteht aus dem Konzept, dem Jahresplan, der Teilnehmerliste je Einheit mit Datum, dem Inhalt oder der Agenda, der Teilnahmequote und einer Auswertung. Der IT-Grundschutz-Baustein ORP.3 verlangt ausdrücklich, den Lernerfolg zu messen und auszuwerten, und ISO/IEC 27001 Kapitel 7.2 verlangt dokumentierte Nachweise der Kompetenz. Für die Geschäftsleitung gehört eine Teilnahmebestätigung dazu, aus der das Thema hervorgeht, nicht nur der Name des Anbieters.
Betriebsrat und Datenschutz vor der ersten Simulation einbinden
Phishing-Simulationen und Lernplattformen erzeugen personenbezogene Daten darüber, wer geklickt, bestanden oder nicht teilgenommen hat. Damit greift das Mitbestimmungsrecht des Betriebsrats nach § 87 Abs. 1 Nr. 6 BetrVG, und der Datenschutzbeauftragte muss Zweck und Speicherdauer kennen. Eine Vereinbarung, die Auswertung auf Gruppenebene festlegt und Sanktionen ausschließt, kostet einen Termin und verhindert, dass das Programm nach der ersten Beschwerde stillsteht.
KI-Kompetenz gleich mitdenken
Art. 4 der KI-Verordnung verpflichtet Anbieter und Betreiber von KI-Systemen seit dem 2. Februar 2025, Maßnahmen zur Förderung der KI-Kompetenz ihres Personals zu treffen. Der Digital Omnibus, die Verordnung (EU) 2026/1744, hat den Artikel im Juli 2026 entschärft: Verlangt werden Maßnahmen, die die KI-Kompetenz fördern, ein bestimmtes Kompetenzniveau einzelner Personen muss niemand garantieren. Die Pflicht steht nicht im Bußgeldkatalog des Art. 99, braucht aber einen Nachweis. Inhaltlich überschneidet sie sich mit Security Awareness: Datenabfluss in öffentliche Chatbots, Prompt Injection in Assistenten und Deepfake-Anrufe sind beides, KI-Thema und Angriffsmuster. Ein gemeinsames Modul erfüllt zwei Pflichten mit einem Termin.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was die Regelwerke wörtlich verlangen und was nicht
Das BSIG in der seit dem 6. Dezember 2025 geltenden Fassung zählt in § 30 Abs. 2 zehn Mindestmaßnahmen auf. Nr. 7 nennt grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik; die oft zitierte Formulierung mit der Cyberhygiene stammt aus Art. 21 Abs. 2 lit. g der NIS2-Richtlinie, nicht aus dem deutschen Gesetz. § 30 Abs. 1 verpflichtet dazu, die Einhaltung zu dokumentieren. § 38 Abs. 3 verpflichtet die Mitglieder der Geschäftsleitung, regelmäßig an Schulungen teilzunehmen, um ausreichende Kenntnisse zur Erkennung und Bewertung von Risiken und zu Risikomanagementpraktiken zu erlangen und deren Auswirkungen auf die Dienste der Einrichtung beurteilen zu können.
Die ISO/IEC 27001:2022 verlangt in Kapitel 7.2, dass Personen, deren Arbeit die Informationssicherheit beeinflusst, kompetent sind und dass dafür Nachweise aufbewahrt werden. Kapitel 7.3 verlangt, dass diese Personen die Sicherheitsrichtlinie, ihren Beitrag und die Folgen von Verstößen kennen. Control 6.3 in Anhang A verlangt, dass Beschäftigte und relevante interessierte Parteien, also auch Dienstleister mit Zugriff, angemessene Sensibilisierung, Aus- und Weiterbildung sowie regelmäßige Aktualisierungen zur Richtlinie erhalten, passend zu ihrer Funktion. Der IT-Grundschutz-Baustein ORP.3 beschreibt denselben Gegenstand ausführlicher, von der Sensibilisierung der Institutionsleitung über die Einweisung des Personals bis zur Messung des Lernerfolgs und der besonderen Schulung exponierter Personen.
Die DSGVO verpflichtet in Art. 39 Abs. 1 lit. b den Datenschutzbeauftragten zur Sensibilisierung und Schulung der an den Verarbeitungsvorgängen beteiligten Beschäftigten, und Art. 32 verlangt technische und organisatorische Maßnahmen, zu denen Aufsichtsbehörden regelmäßig auch geschultes Personal zählen. Art. 4 der KI-Verordnung verlangt seit dem 2. Februar 2025 von Anbietern und Betreibern Maßnahmen zur Förderung der KI-Kompetenz ihres Personals; seit dem Digital Omnibus vom Juli 2026 muss dabei kein bestimmtes Kompetenzniveau mehr garantiert werden. Keines dieser Texte nennt eine Stundenzahl oder einen Abstand zwischen zwei Schulungen. Wer euch einen gesetzlichen Jahresturnus verkauft, zitiert eine Praxis, keine Norm.
Zielgruppen: eine Schulung für alle reicht nicht
Die Breite der Belegschaft braucht wenige Dinge, die aber sitzen müssen: Phishing in allen Formen inklusive QR-Codes und gefälschter Anmeldeseiten, den Umgang mit Passwörtern, Passkeys und MFA-Anfragen, die niemand ausgelöst hat, und den Umgang mit Dateien und Freigaben. Vor allem aber braucht sie den Meldeweg. Er ist die wichtigste Einheit: Wer eine Mail geöffnet hat, muss wissen, bei wem er sich in den nächsten fünf Minuten meldet, und zwar ohne Nachteil.
Exponierte Gruppen sind die, deren Rolle Geld bewegt oder Zugänge verwaltet: Buchhaltung, Einkauf, Personal, Assistenz der Geschäftsleitung, Vertriebsinnendienst. Diese Gruppen sind das Ziel von Rechnungsbetrug, CEO-Fraud und gefälschten Änderungen von Bankverbindungen. Für sie gehören Vier-Augen-Regeln, Rückrufprozesse und reale Fallbeispiele in die Schulung. Admins und Entwickler bilden eine dritte Gruppe mit eigenem Stoff: Berechtigungen, Härtung, Protokollierung, Abhängigkeiten in der Software-Lieferkette. Eine Phishing-Einheit ist für sie Zeitverschwendung, eine Einheit zu kompromittierten Admin-Konten nicht.
Die Geschäftsleitung ist die vierte Gruppe und die, bei der am meisten schiefgeht. Ihre Lernziele beschreibt § 38 Abs. 3 BSIG eigenständig: Risiken erkennen und bewerten, Risikomanagementmaßnahmen beurteilen, Auswirkungen auf die eigenen Dienste einschätzen. Das ist Entscheiderwissen, kein Anwenderwissen. Ein halber Tag, in dem die Geschäftsleitung an einem Szenario durchspielt, was ein Ransomware-Vorfall für Lieferfähigkeit, Meldepflichten und Liquidität bedeutet, erfüllt den Zweck. Eine Stunde im E-Learning der Belegschaft erfüllt ihn nicht, auch wenn am Ende ein Zertifikat herauskommt.
Turnus und Nachweis: was Prüfer sehen wollen
Da kein Gesetz einen Turnus nennt, prüfen Auditoren und Behörden zwei Dinge: Habt ihr einen festgelegt, und haltet ihr ihn ein? Die verbreitete und akzeptierte Praxis ist eine Erstschulung innerhalb der ersten Wochen nach Eintritt, eine jährliche Auffrischung für alle und anlassbezogene Einheiten, wenn ein Vorfall, eine neue Betrugswelle oder eine neue Technologie es verlangt. Für die Geschäftsleitung gilt das Wort regelmäßig aus § 38 Abs. 3; ein jährlicher Termin ist dafür eine vertretbare Lesart, eine einmalige Teilnahme ist es nicht.
Der Nachweis besteht aus mehr als einer Liste. Prüfer wollen das Konzept sehen, aus dem die Zielgruppen und der Turnus hervorgehen, den Jahresplan, die Teilnehmerlisten mit Datum und Inhalt, die Quote der Teilnahme und eine Auswertung, etwa die Ergebnisse eines Abschlusstests oder die Klickrate einer Simulation im Verlauf. Für die Geschäftsleitung gehört eine Bestätigung dazu, aus der Thema und Datum hervorgehen.
Die Nachweise gehören dorthin, wo auch die übrige Dokumentation nach § 30 Abs. 1 BSIG oder die ISMS-Dokumentation liegt. Lege die Aufbewahrungsdauer mit dem Datenschutzbeauftragten fest, denn Teilnahmedaten sind personenbezogen. Drei Jahre, also ein Zertifizierungszyklus, sind eine übliche Spanne, die ihr begründen könnt.
KI-Kompetenz als Nachbarpflicht
Art. 4 der KI-Verordnung gilt seit dem 2. Februar 2025 und trifft nicht nur Hersteller. Betreiber ist jedes Unternehmen, das ein KI-System in eigener Verantwortung einsetzt, also auch die Firma, die ihren Beschäftigten einen Assistenten in der Bürosoftware freischaltet. Seit dem Digital Omnibus, der Verordnung (EU) 2026/1744 vom Juli 2026, verlangt der Artikel Maßnahmen, die die Entwicklung von KI-Kompetenz beim Personal fördern, unter Berücksichtigung von Vorkenntnissen, Einsatzkontext und betroffenen Personen; ein bestimmtes Kompetenzniveau einzelner Personen muss niemand garantieren, und Kommission und Mitgliedstaaten sollen die Unternehmen dabei unterstützen. Art. 4 steht nicht im Bußgeldkatalog des Art. 99, aber Aufsichtsbehörden und Kunden werden nach dem Nachweis fragen.
Inhaltlich gehört KI-Kompetenz in dasselbe Programm wie Security Awareness, weil die Risiken dieselben Menschen treffen. Vertrauliche Daten in öffentlichen Chatbots sind ein Datenabfluss. Prompt Injection in einem Assistenten, der Mails liest, ist ein Angriff über eine neue Oberfläche. Deepfake-Stimmen am Telefon sind die nächste Stufe von CEO-Fraud. Ein gemeinsames Modul, das diese drei Dinge erklärt und die Freigaberegeln des Hauses für KI-Werkzeuge vermittelt, erfüllt zwei Pflichten mit einem Termin.
Wo Awareness aufhört zu wirken
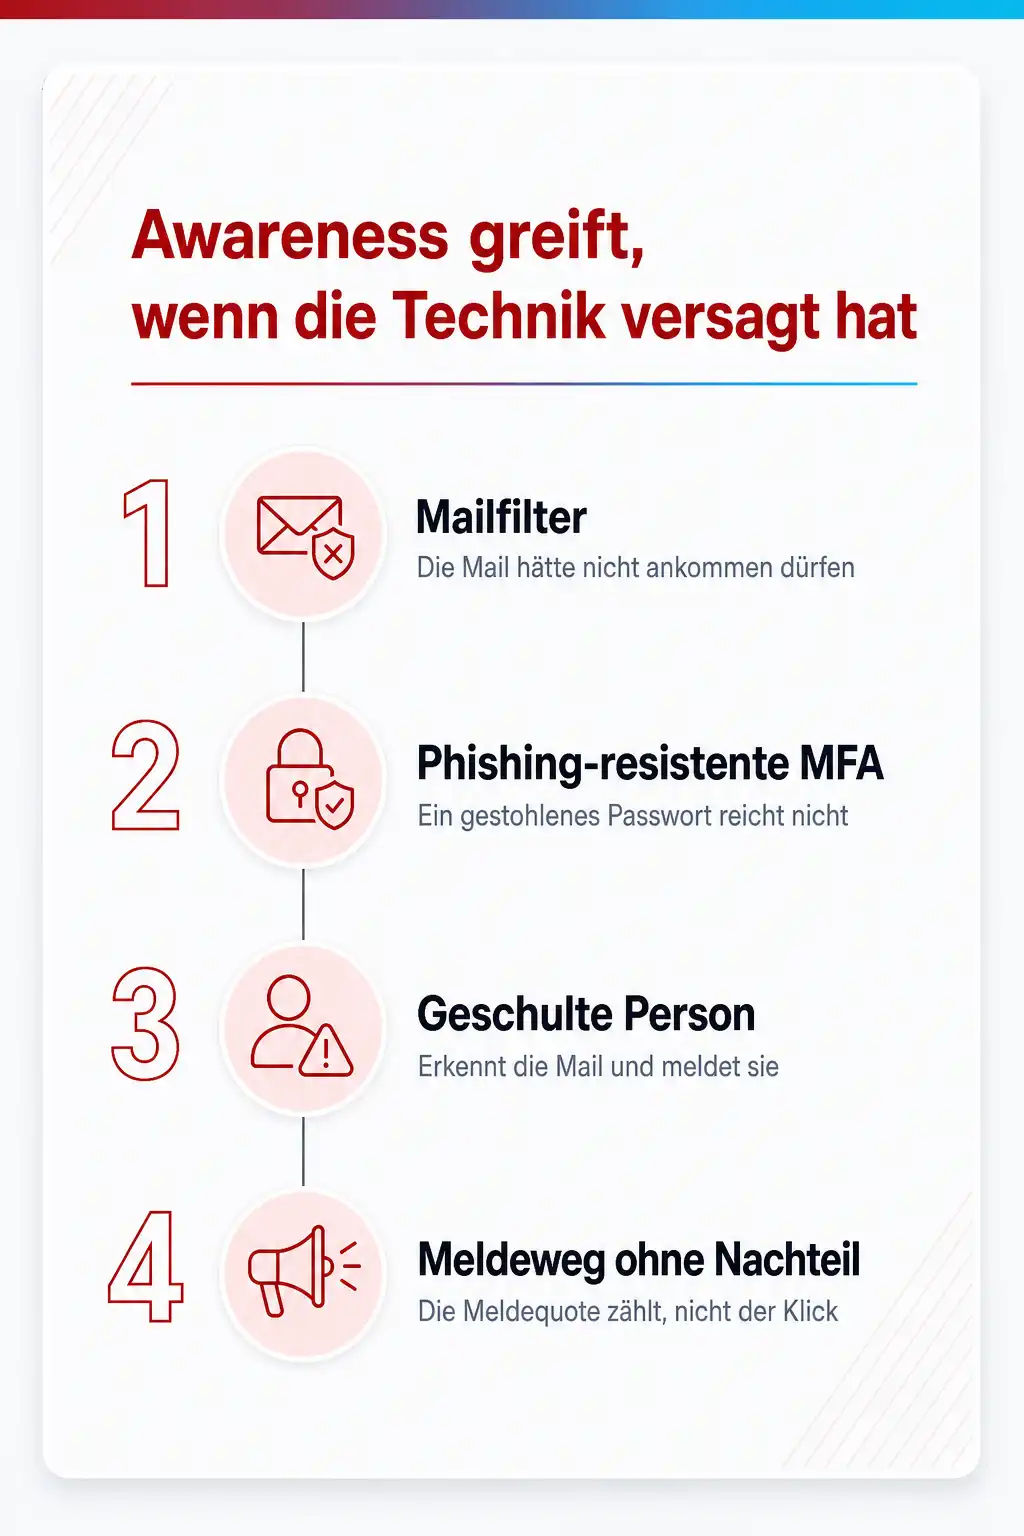
Schulung ersetzt keine technische Maßnahme, und ein Programm, das so tut, erzeugt eine Schuldkultur. Wenn eine Phishing-Mail ankommt, hat zuerst der Mailfilter versagt. Wenn ein gestohlenes Passwort zum Zugriff reicht, fehlt Phishing-resistente MFA. Awareness ist die Schicht, die greift, wenn diese Maßnahmen versagt haben, und sie wirkt nur, wenn die Menschen das Melden als Hilfe erleben und nicht als Geständnis.
Daraus folgt eine Regel für die Auswertung: Die Klickrate einer Simulation ist eine Kennzahl für das Programm, nicht für einzelne Personen. Die Meldequote, also der Anteil derer, die eine verdächtige Mail weitergeben, ist die wichtigere Zahl, weil sie misst, ob der Meldeweg funktioniert. Wer Meldungen belohnt, bekommt im Ernstfall die eine Meldung, die den Unterschied macht.
Dazu passende Kurse
Wenn ihr den Turnus festgelegt habt und jetzt Inhalte braucht, die zu den Rollen passen, findet ihr bei cmt Awareness-Formate für Belegschaft, exponierte Gruppen und Geschäftsleitung mit Terminen vor Ort und Live-Online.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- IT-Security Awareness – Mitarbeitersensibilisierung
- Cybersecurity-Grundlagenschulung: Risiken erkennen
- NIS2-Richtlinie für Unternehmen
Weitere Kurse aus diesem Bereich
- Internet Security - Datenschutz und Sicherheit
- Web Application Security Kompaktkurs
- DORA Schulung: IT-Security und Resilienz
- EC-Council - Certified Cybersecurity Technician CCT
- Oracle Datenbank Security Kurs
- WordPress Security Schulung: Websites härten
- OWASP API Security Training: REST-API sicher testen
- Certified Cloud Security Engineer (CCSE)
- Cybersecurity-Training für Techniker und Administratoren
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Gilt die Schulungspflicht aus dem BSIG auch für Unternehmen, die nicht unter NIS2 fallen?
Wie oft müssen wir schulen, damit es als regelmäßig gilt?
Reicht ein E-Learning mit Abschlusstest als Nachweis?
Dürfen wir bei Phishing-Simulationen auswerten, wer geklickt hat?
Was zählt gegenüber BSI, Auditor oder Versicherer als Nachweis?
Muss die Geschäftsleitung dieselbe Schulung besuchen wie die Belegschaft?
Passt thematisch dazu
Fast jede Zeile der Zuständigkeitstabelle landet beim Informationssicherheitsbeauftragten, deshalb lohnt der Blick darauf, was der Informationssicherheitsbeauftragte im Alltag wirklich tut, bevor ihr ihm auch noch das Schulungsprogramm aufladet.
Wer die drei Regelwerke in der Schulung der Geschäftsleitung sauber trennen will, findet die Schutzziele und Meldewege von DSGVO, NIS2 und ISO 27001 nebeneinander als Vorlage für die eine Folie, die alle verstehen.
Für alle, die zuerst klären müssen, ob sie überhaupt Einrichtung im Sinne des Gesetzes sind, erklärt das Glossar die Grundbegriffe der NIS2-Richtlinie in knapper Form.
Quellen
- gesetze-im-internet.de, § 30 BSIG Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen
- gesetze-im-internet.de, § 38 BSIG Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen
- ISO, ISO/IEC 27001:2022 Information security management systems, Requirements
- BSI, IT-Grundschutz-Baustein ORP.3 Sensibilisierung und Schulung zur Informationssicherheit, Edition 2023
- EUR-Lex, Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 4 KI-Kompetenz
- dsgvo-gesetz.de, Art. 39 DSGVO Aufgaben des Datenschutzbeauftragten
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Awareness so aufsetzen, dass sie Prüfung und Vorfall übersteht
Bei cmt bekommen Belegschaft, exponierte Gruppen und Geschäftsleitung getrennte Formate von Trainern, die selbst Vorfälle begleitet haben. Dazu gehören die Sensibilisierung für die Breite, die Grundlagen für alle, die Risiken bewerten müssen, und die NIS2-Einheit, die die Geschäftsleitung nach § 38 Abs. 3 BSIG braucht. Auf Wunsch findet das im eigenen Haus statt, mit euren Betrugsfällen als Material.
Verwandte Themen
- NIS2 und die Geschäftsführung: welche Pflichten nicht delegierbar sind
- Phishing-Simulation durchführen: Ziele, Betriebsrat, Köder und Auswertung
- Phishing-Mail geöffnet: was in den ersten 30 Minuten zählt
- Prompt Injection verhindern: wo im Aufbau einer KI-Anwendung die Kontrollen sitzen