
pfSense oder OPNsense: welche Firewall in euren Betrieb passt
Die Paketfilter ähneln sich. Was die beiden im Betrieb unterscheidet, sind Release-Takt, Lizenz, Support, IDS und API, und genau das vergleicht diese Seite.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
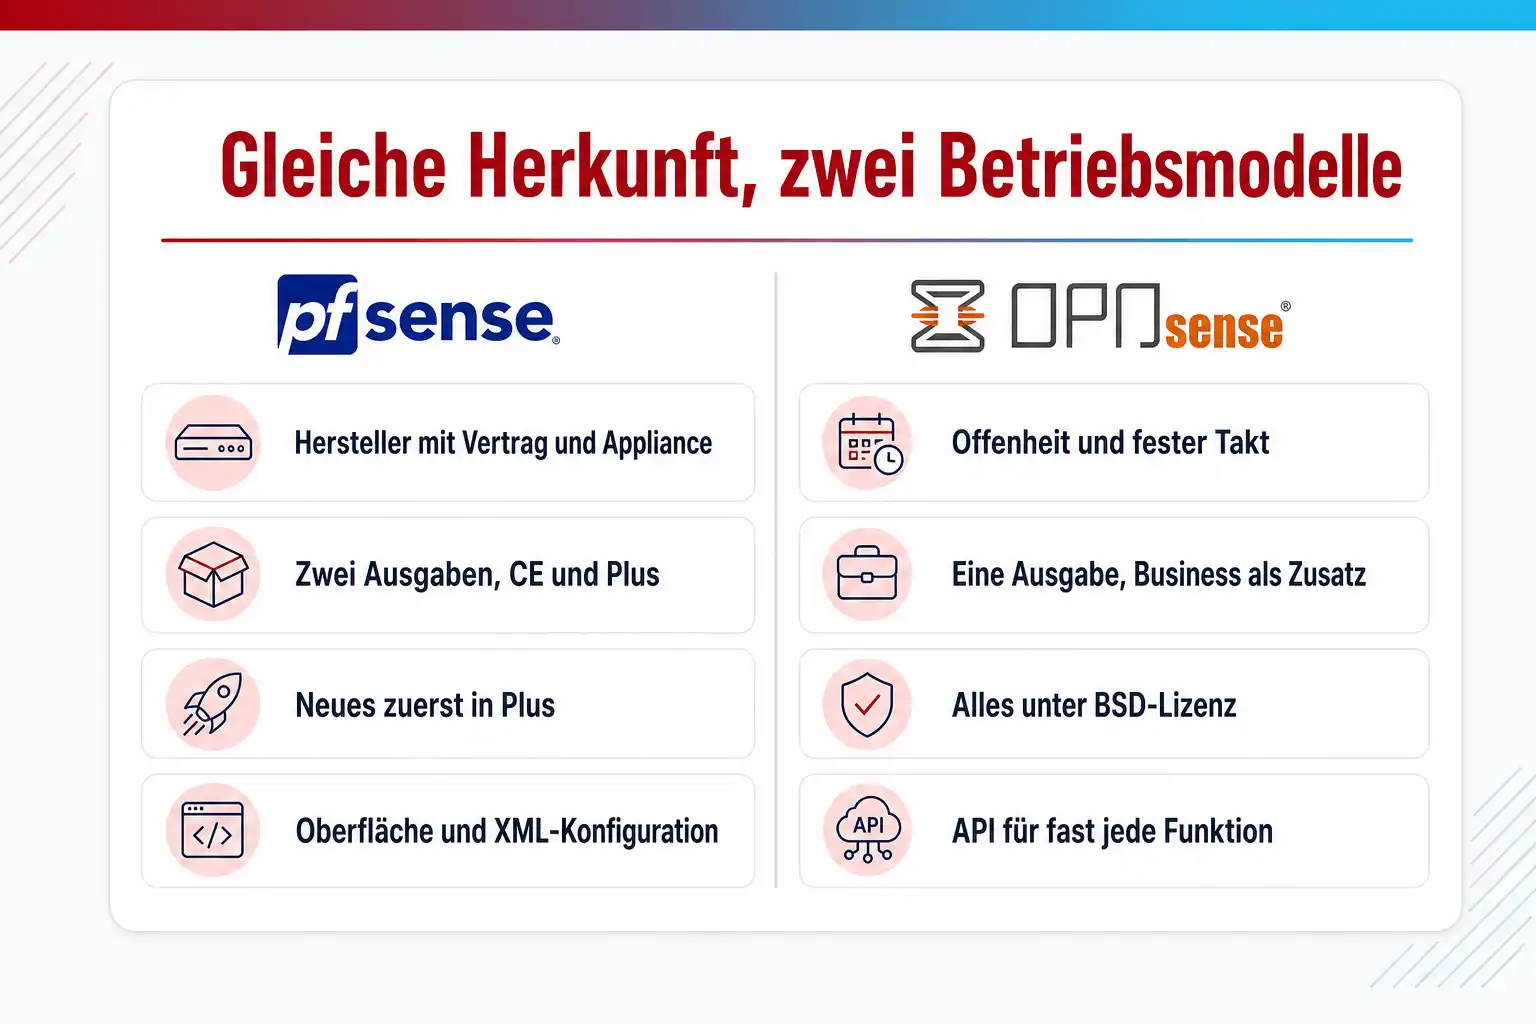
Beide Firewalls stammen aus derselben FreeBSD-Linie, beide beherrschen Routing, NAT, VPN und Paketfilter, und beide laufen stabil in kleinen und mittleren Netzen. Der Unterschied liegt im Drumherum: OPNsense erscheint von Deciso zweimal im Jahr zu festen Terminen, komplett unter BSD-Lizenz, mit API für fast jede Funktion und mit Suricata im Inline-Modus. pfSense gibt es als Community Edition unter Apache-Lizenz und als pfSense Plus, das Netgate dreimal im Jahr veröffentlicht, auf eigenen Appliances mitliefert und mit gestaffeltem Herstellersupport verkauft. Wer Support mit Vertrag und Appliance will, landet bei Netgate; wer Automatisierung, Offenheit und einen planbaren Takt will, bei OPNsense.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Firewall wird nach Gewohnheit gewählt, und nach drei Jahren fragt jemand nach dem Support
So sieht es in vielen Häusern aus: Vor Jahren hat jemand pfSense auf einen alten Server gespielt, weil er es kannte. Die Firewall läuft, niemand fasst sie an, und beim nächsten Audit stellt sich heraus, dass die Version seit zwei Jahren keine Sicherheitsupdates mehr bekommt und niemand weiß, ob ein Upgrade die VPN-Tunnel zu den Standorten überlebt. Oder ein Admin hat OPNsense gewählt, weil die Oberfläche moderner aussah, und jetzt fragt die Geschäftsführung, wer im Störfall nachts haftet. Beides sind keine Technikprobleme, sondern Entscheidungen, die nie getroffen wurden.
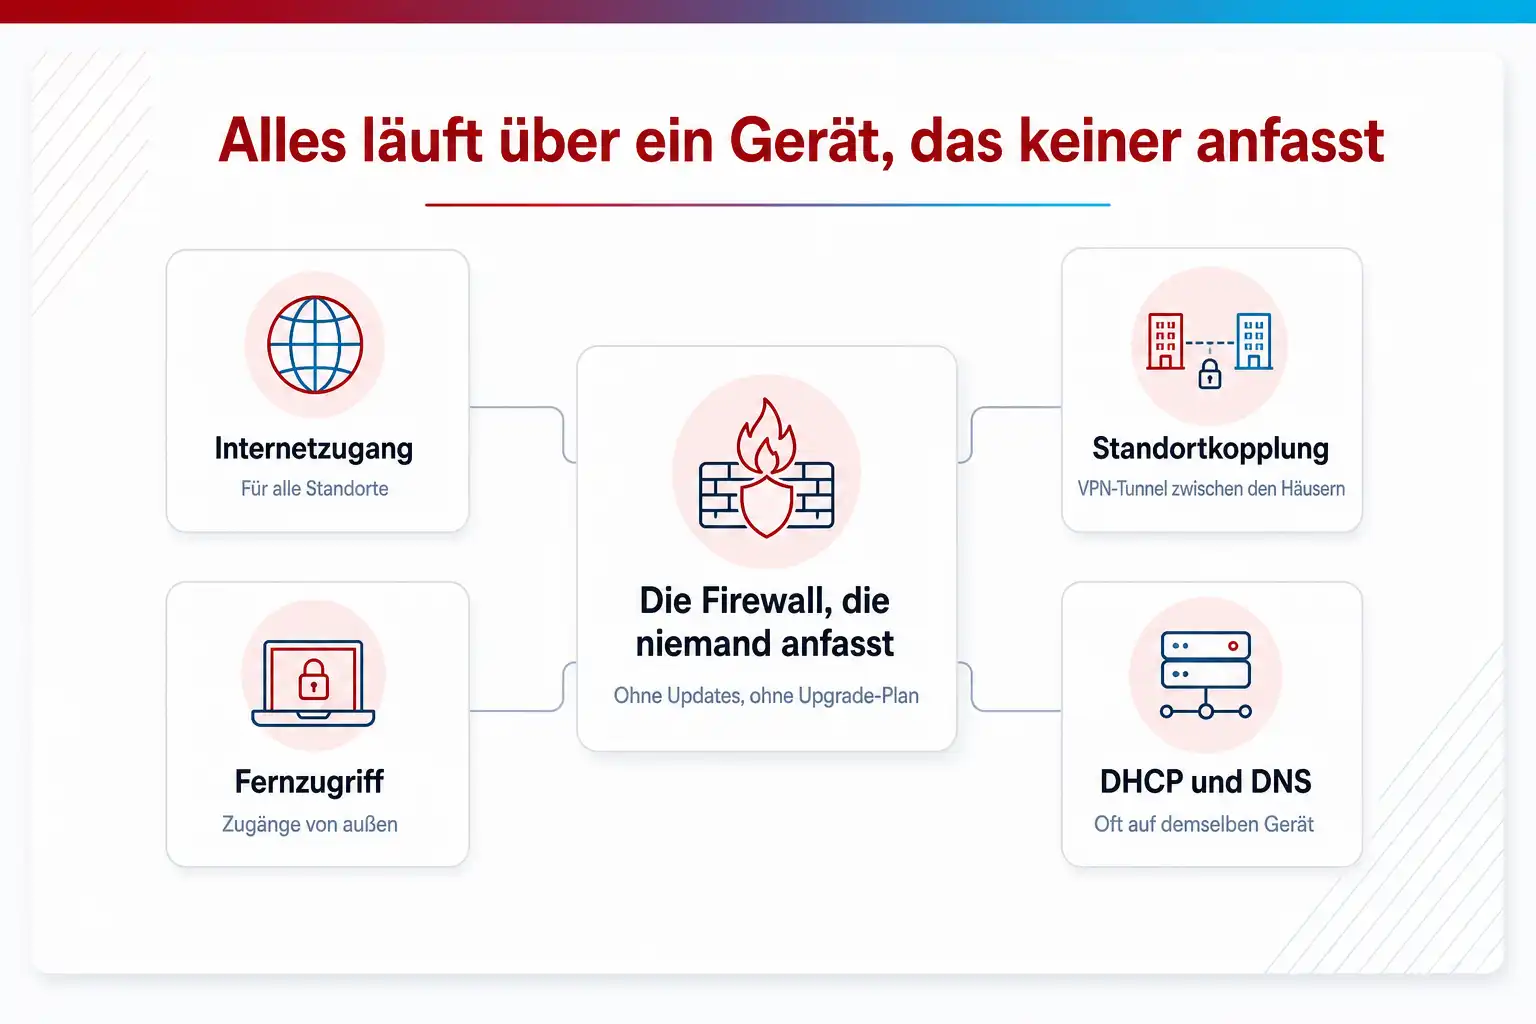
Der Preis des Fehlers ist der Stillstand an der Stelle, an der alles zusammenläuft. Die Firewall trägt den Internetzugang, die Standortkopplung, den Fernzugriff und oft DHCP und DNS. Ein misslungenes Upgrade oder ein Fehler ohne Support kostet nicht eine Stunde, sondern den Betrieb aller Standorte, und die Frage nach einem Hersteller, der Verantwortung übernimmt, stellt sich dann zu spät.
Eine weitere Schwierigkeit ist, dass sich beide Produkte seit 2021 auseinanderentwickelt haben. pfSense gibt es seitdem zweigeteilt: eine Community Edition, die Netgate unregelmäßig veröffentlicht, und pfSense Plus, das Netgate dreimal im Jahr mit Funktionen versorgt, die in der Community Edition nicht erscheinen. OPNsense hat parallel fast die gesamte Oberfläche auf ein Modell mit API umgebaut. Wer die beiden heute vergleicht, vergleicht nicht mehr das, was er vor fünf Jahren kannte.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sechs Kriterien, an denen sich die Wahl wirklich entscheidet
Verglichen werden nicht Menüs und Logos, sondern die sechs Eigenschaften, die im Betrieb Zeit kosten oder sparen: Release-Takt und Basis, Lizenz, Supportmodell, IDS und IPS, Automatisierung über API und der Betrieb in VMs und Cloud. Die Urteile beziehen sich auf pfSense CE 2.9.0, pfSense Plus 26.07 und OPNsense 26.7.
pfSense
Von Netgate in zwei Ausgaben: pfSense CE 2.9.0 unter Apache-Lizenz 2.0 auf FreeBSD 16-CURRENT und pfSense Plus 26.07 als geschlossenes Produkt mit drei Releases im Jahr, auf Netgate-Appliances, per TAC-Abonnement auf eigener Hardware und in AWS und Azure
OPNsense
Von Deciso unter BSD-2-Clause-Lizenz, Version 26.7 auf FreeBSD 15.1-RELEASE, zwei Hauptversionen im Jahr im Januar und Juli, Oberfläche und Firewallregeln auf Modell mit API, Suricata 8 inline, Business Edition und Supportpakete von Deciso
| Entscheidungsfrage | pfSense | OPNsense |
|---|---|---|
| Wie planbar sind Releases, und auf welcher Basis laufen sie? | Kommt darauf an pfSense Plus erscheint dreimal im Jahr, zuletzt 26.07 im August 2026; das ist planbar. pfSense CE erscheint unregelmäßig, 2.8.0 und 2.9.0 lagen mehr als ein Jahr auseinander, und die Basis ist mit FreeBSD 16-CURRENT der Entwicklungszweig. Netgate testet das ausgiebig, aber wer CE einsetzt, lebt mit längeren Pausen zwischen Hauptversionen und mit einer Basis, die kein Release ist. | Stärke OPNsense erscheint in zwei Hauptversionen im Jahr zu festen Terminen, 26.1 am 28. Januar und 26.7 am 15. Juli 2026, dazwischen Punktversionen im Abstand von zwei bis vier Wochen. Die Basis ist mit FreeBSD 15.1-RELEASE-p1 ein freigegebener Stand. Für Wartungsfenster und Änderungsprozesse ist das der einfachere Takt, und die Versionsnummer sagt jedem, wie alt der Stand ist. |
| Ist das ganze Produkt quelloffen, oder nur ein Teil davon? | Kommt darauf an Die Community Edition ist unter Apache-Lizenz 2.0 quelloffen und bleibt es nach Angaben von Netgate. pfSense Plus ist geschlossen und bekommt die neuen Funktionen zuerst oder exklusiv, etwa die Nexus-Komponenten CoreDNS, ThreatGate und Snort 3. Wer Offenheit als Anforderung hat, bekommt sie nur in der Ausgabe, die seltener erscheint. | Stärke Das gesamte Produkt steht unter der BSD-2-Clause-Lizenz, das Copyright liegt bei Deciso. Die Business Edition unterscheidet sich im Firmware-Repository und im Upgrade-Pfad, nicht im Funktionsumfang des Kerns. Wer den Code prüfen, patchen oder an Kunden weitergeben will, hat keine Lizenzfrage zu klären. |
| Gibt es Herstellersupport mit Vertrag und gestaffelten Reaktionszeiten? | Stärke Netgate liefert mit jeder Appliance TAC Lite mit und bietet TAC Pro und TAC Enterprise als höhere Stufen an, auf die sich jederzeit wechseln lässt. pfSense Plus auf fremder Hardware oder in VMs setzt ein TAC-Lite-Abonnement voraus. Für Häuser, die im Störfall einen Hersteller mit Vertrag brauchen, ist das der ausgereiftere Weg. | Kommt darauf an Deciso bietet die Business Edition mit eigenem Firmware-Repository, Unterstützung für die Deciso-Appliances und Supportpakete an. Das Angebot ist seriös, aber schmaler als die drei TAC-Stufen von Netgate, und viele Häuser betreiben OPNsense mit Community-Hilfe aus Forum und Dokumentation. Wer Support mit garantierten Reaktionszeiten braucht, klärt das vor der Beschaffung mit Deciso oder einem Partner. |
| Laufen IDS und IPS inline, und in welcher Ausgabe? | Kommt darauf an Snort und Suricata gibt es als Pakete für beide Ausgaben. Der von Grund auf neu entwickelte Snort 3 mit Multithreading und schnellerer Regelsyntax ist seit 26.07 ausschließlich über den Controller Netgate Nexus für pfSense Plus verfügbar. Wer das will, braucht Plus und Nexus; in der Community Edition bleibt es bei den bisherigen Paketen. | Stärke Seit 26.1 liefert OPNsense Suricata 8 mit einem Inline-Modus über divert-Sockets, der Pakete blockiert statt sie nur zu protokollieren, und das in der frei verfügbaren Ausgabe. Dazu kommen die Blocklisten für Unbound und die automatische Host-Erkennung aus derselben Version. Für eine Prüfungsanforderung nach Intrusion Prevention ist das ohne Zusatzprodukt erfüllbar. |
| Lässt sich die Firewall vollständig über eine API steuern? | Schwäche pfSense wird über die Weboberfläche und die XML-Konfiguration verwaltet, die sich sichern, bearbeiten und zurückspielen lässt. Eine mitgelieferte Schnittstelle für Regeln, Schnittstellen und Dienste gibt es in der Community Edition nicht; die zentrale Verwaltung mehrerer Geräte ist bei Netgate Teil des Controllers Nexus für pfSense Plus. Wer Infrastructure as Code betreibt, arbeitet hier mit Umwegen. | Stärke 26.1 hat die Firewallregeln einschließlich der Automatisierungsregeln auf das Modell mit API gehoben, 26.7 die Schnittstellenzuordnung und die Gateway-Gruppen. Damit lassen sich Regeln, Aliase, Schnittstellen und Dienste aus Skripten und Werkzeugen wie Ansible steuern, und die Konfiguration mehrerer Geräte bleibt versionierbar. Das ist der Grund, warum OPNsense in automatisierten Umgebungen gewinnt. |
| Wie gut läuft die Firewall in VMs und in der Cloud? | Stärke pfSense Plus steht über die Marktplätze von AWS und Azure als fertiges Image bereit und lässt sich dort nach Nutzung abrechnen. Auf eigenen Hypervisoren läuft es per TAC-Lite-Abonnement, die Community Edition ohne Abonnement. Für Häuser, die eine Firewall vor Cloud-Workloads brauchen, ist der Weg kurz. | Kommt darauf an OPNsense läuft auf jedem Hypervisor, und Deciso stellt ein offizielles OVA-Image im Rahmen der Business Edition bereit. Ein Marktplatz-Angebot bei den großen Cloud-Anbietern wie bei Netgate gibt es nicht in derselben Form; wer OPNsense in der Cloud betreibt, baut das Image selbst oder nutzt Angebote von Partnern. Machbar, aber ein Schritt mehr. |
Wie planbar sind Releases, und auf welcher Basis laufen sie?
pfSense Plus erscheint dreimal im Jahr, zuletzt 26.07 im August 2026; das ist planbar. pfSense CE erscheint unregelmäßig, 2.8.0 und 2.9.0 lagen mehr als ein Jahr auseinander, und die Basis ist mit FreeBSD 16-CURRENT der Entwicklungszweig. Netgate testet das ausgiebig, aber wer CE einsetzt, lebt mit längeren Pausen zwischen Hauptversionen und mit einer Basis, die kein Release ist.
OPNsense erscheint in zwei Hauptversionen im Jahr zu festen Terminen, 26.1 am 28. Januar und 26.7 am 15. Juli 2026, dazwischen Punktversionen im Abstand von zwei bis vier Wochen. Die Basis ist mit FreeBSD 15.1-RELEASE-p1 ein freigegebener Stand. Für Wartungsfenster und Änderungsprozesse ist das der einfachere Takt, und die Versionsnummer sagt jedem, wie alt der Stand ist.
Ist das ganze Produkt quelloffen, oder nur ein Teil davon?
Die Community Edition ist unter Apache-Lizenz 2.0 quelloffen und bleibt es nach Angaben von Netgate. pfSense Plus ist geschlossen und bekommt die neuen Funktionen zuerst oder exklusiv, etwa die Nexus-Komponenten CoreDNS, ThreatGate und Snort 3. Wer Offenheit als Anforderung hat, bekommt sie nur in der Ausgabe, die seltener erscheint.
Das gesamte Produkt steht unter der BSD-2-Clause-Lizenz, das Copyright liegt bei Deciso. Die Business Edition unterscheidet sich im Firmware-Repository und im Upgrade-Pfad, nicht im Funktionsumfang des Kerns. Wer den Code prüfen, patchen oder an Kunden weitergeben will, hat keine Lizenzfrage zu klären.
Gibt es Herstellersupport mit Vertrag und gestaffelten Reaktionszeiten?
Netgate liefert mit jeder Appliance TAC Lite mit und bietet TAC Pro und TAC Enterprise als höhere Stufen an, auf die sich jederzeit wechseln lässt. pfSense Plus auf fremder Hardware oder in VMs setzt ein TAC-Lite-Abonnement voraus. Für Häuser, die im Störfall einen Hersteller mit Vertrag brauchen, ist das der ausgereiftere Weg.
Deciso bietet die Business Edition mit eigenem Firmware-Repository, Unterstützung für die Deciso-Appliances und Supportpakete an. Das Angebot ist seriös, aber schmaler als die drei TAC-Stufen von Netgate, und viele Häuser betreiben OPNsense mit Community-Hilfe aus Forum und Dokumentation. Wer Support mit garantierten Reaktionszeiten braucht, klärt das vor der Beschaffung mit Deciso oder einem Partner.
Laufen IDS und IPS inline, und in welcher Ausgabe?
Snort und Suricata gibt es als Pakete für beide Ausgaben. Der von Grund auf neu entwickelte Snort 3 mit Multithreading und schnellerer Regelsyntax ist seit 26.07 ausschließlich über den Controller Netgate Nexus für pfSense Plus verfügbar. Wer das will, braucht Plus und Nexus; in der Community Edition bleibt es bei den bisherigen Paketen.
Seit 26.1 liefert OPNsense Suricata 8 mit einem Inline-Modus über divert-Sockets, der Pakete blockiert statt sie nur zu protokollieren, und das in der frei verfügbaren Ausgabe. Dazu kommen die Blocklisten für Unbound und die automatische Host-Erkennung aus derselben Version. Für eine Prüfungsanforderung nach Intrusion Prevention ist das ohne Zusatzprodukt erfüllbar.
Lässt sich die Firewall vollständig über eine API steuern?
pfSense wird über die Weboberfläche und die XML-Konfiguration verwaltet, die sich sichern, bearbeiten und zurückspielen lässt. Eine mitgelieferte Schnittstelle für Regeln, Schnittstellen und Dienste gibt es in der Community Edition nicht; die zentrale Verwaltung mehrerer Geräte ist bei Netgate Teil des Controllers Nexus für pfSense Plus. Wer Infrastructure as Code betreibt, arbeitet hier mit Umwegen.
26.1 hat die Firewallregeln einschließlich der Automatisierungsregeln auf das Modell mit API gehoben, 26.7 die Schnittstellenzuordnung und die Gateway-Gruppen. Damit lassen sich Regeln, Aliase, Schnittstellen und Dienste aus Skripten und Werkzeugen wie Ansible steuern, und die Konfiguration mehrerer Geräte bleibt versionierbar. Das ist der Grund, warum OPNsense in automatisierten Umgebungen gewinnt.
Wie gut läuft die Firewall in VMs und in der Cloud?
pfSense Plus steht über die Marktplätze von AWS und Azure als fertiges Image bereit und lässt sich dort nach Nutzung abrechnen. Auf eigenen Hypervisoren läuft es per TAC-Lite-Abonnement, die Community Edition ohne Abonnement. Für Häuser, die eine Firewall vor Cloud-Workloads brauchen, ist der Weg kurz.
OPNsense läuft auf jedem Hypervisor, und Deciso stellt ein offizielles OVA-Image im Rahmen der Business Edition bereit. Ein Marktplatz-Angebot bei den großen Cloud-Anbietern wie bei Netgate gibt es nicht in derselben Form; wer OPNsense in der Cloud betreibt, baut das Image selbst oder nutzt Angebote von Partnern. Machbar, aber ein Schritt mehr.
Was passt wann
- Wenn ihr einen Hersteller mit Vertrag, Appliance und gestaffeltem Support braucht
- nehmt pfSense Plus auf einer Netgate-Appliance mit der TAC-Stufe, die zu eurer Betriebszeit passt.
- Wenn ihr die Firewall aus Skripten oder einer Pipeline steuern wollt und Offenheit eine Anforderung ist
- nehmt OPNsense, mit der Business Edition, wenn ihr den konservativeren Upgrade-Pfad und Support von Deciso wollt.
- Wenn eine bestehende pfSense-Installation läuft und niemand sie anfasst
- bleibt dabei, bringt sie auf 2.9.0 oder auf Plus und schreibt den Upgrade-Prozess auf, denn ein Wechsel ohne Grund ist ein Projekt ohne Nutzen.
- Wenn ihr Intrusion Prevention inline als Auditvorgabe habt und kein Zusatzprodukt wollt
- ist OPNsense mit Suricata 8 im Inline-Modus der kürzere Weg.
03 Was du mitnimmst
Was du klärst, bevor du dich für eine Firewall entscheidest
Sechs Festlegungen reichen, um die Entscheidung zu treffen und sie in drei Jahren noch begründen zu können. Keine davon betrifft den Paketfilter, alle betreffen den Betrieb.
Fünf Fragen, und die Firewall steht
- 01 Supportvertrag nötig?
- 02 Fester Release-Takt?
- 03 Alles unter BSD-Lizenz?
- 04 API und Automatisierung?
- 05 IDS inline Pflicht?
Welchen Release-Takt euer Änderungsprozess verträgt
OPNsense erscheint zweimal im Jahr, erkennbar an den Versionsnummern: 26.1 kam am 28. Januar 2026, 26.7 am 15. Juli 2026, dazwischen Punktversionen wie 26.7.5 vom 30. September 2026. pfSense Plus erscheint nach Angaben von Netgate dreimal im Jahr, zuletzt 26.07 am 13. August 2026. pfSense CE erscheint, wenn es fertig ist: 2.8.0 im Jahr 2025, 2.9.0 am 20. August 2026. Wer feste Wartungsfenster plant, braucht einen planbaren Takt.
Ob ihr Herstellersupport mit Vertrag braucht oder Community-Hilfe reicht
Netgate verkauft pfSense Plus zusammen mit seinen Appliances, auf fremder Hardware oder in virtuellen Maschinen über ein TAC-Lite-Abonnement, und bietet mit TAC Pro und TAC Enterprise zwei höhere Supportstufen, auf die sich jederzeit wechseln lässt. Deciso bietet für OPNsense eine Business Edition mit eigenem Firmware-Repository und Supportpakete an. Wer im Störfall einen Hersteller am Telefon braucht, legt das vorher fest und nicht in der Nacht des Ausfalls.
Welche Lizenz eure Richtlinien und eure Kunden verlangen
pfSense CE steht unter der Apache-Lizenz 2.0 und bleibt nach Angaben von Netgate quelloffen; pfSense Plus ist ein geschlossenes Produkt von Netgate, das auf denselben Open-Source-Komponenten aufsetzt. OPNsense steht vollständig unter der BSD-2-Clause-Lizenz, das Copyright liegt bei Deciso. Wer Open-Source-Richtlinien, Prüfbarkeit des Codes oder die Weitergabe an Kunden im Vertrag stehen hat, hat damit die Antwort.
Wie viel ihr automatisieren wollt
OPNsense hat mit 26.1 die Firewallregeln und mit 26.7 die Schnittstellenzuordnung auf das Modell mit API umgestellt; fast jede Funktion lässt sich damit aus Skripten, Ansible oder einer CI-Pipeline steuern. pfSense wird über die Weboberfläche und die XML-Konfiguration verwaltet; die zentrale Steuerung mehrerer Geräte ist bei Netgate Teil des Controllers Netgate Nexus, in dem seit 26.07 auch CoreDNS, ThreatGate und Snort 3 exklusiv erscheinen. Wer Infrastructure as Code betreibt, merkt den Unterschied am ersten Tag.
Ob IDS und IPS inline laufen sollen
OPNsense liefert seit 26.1 Suricata 8 mit einem Inline-Modus, der über divert-Sockets Pakete wirklich blockiert statt nur zu melden. Bei pfSense gibt es Snort und Suricata als Pakete; der neu entwickelte Snort 3 mit Multithreading ist seit 26.07 ausschließlich über Netgate Nexus für pfSense Plus verfügbar. Wer Intrusion Prevention als Pflicht aus einem Audit mitbringt, prüft diesen Punkt vor allen anderen.
Wo die Firewall laufen soll: Appliance, eigener Server, VM oder Cloud
Netgate liefert pfSense Plus auf eigenen Appliances mit und bietet es über die Marktplätze von AWS und Azure an. OPNsense läuft auf beliebiger Hardware und in VMs, Deciso verkauft eigene Appliances. Für die Basis gilt: OPNsense 26.7 baut auf FreeBSD 15.1-RELEASE, pfSense CE 2.9.0 auf FreeBSD 16-CURRENT, also dem Entwicklungszweig. Treiber für neue Netzwerkkarten erscheinen dort früher, Stabilität ist Sache der Tests von Netgate.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Wo die beiden herkommen und warum sie sich auseinanderentwickeln
OPNsense erschien erstmals im Januar 2015 als Version 15.1, und das Versionsschema aus Jahr und Monat gilt seitdem. Es entstand als Abspaltung von pfSense, und beide teilen die Herkunft von FreeBSD-Firewalls mit Weboberfläche. In den Jahren danach hat Deciso die Oberfläche Modul für Modul auf ein Modell mit API umgebaut.
pfSense wurde 2021 geteilt. Netgate hat das Open-Source-Projekt in pfSense Community Edition umbenannt und pfSense Plus als eigenes, geschlossenes Produkt für Geschäftskunden geschaffen. Seitdem bekommt Plus Funktionen zuerst oder ausschließlich, etwa VPN-Beschleunigung, ZFS-Boot-Umgebungen, Layer-2-Filterregeln und NetFlow-Export, während einzelne davon später in die Community Edition wandern; 2.8.0 brachte so die Hochverfügbarkeit für Kea DHCP und NAT64, 2.9.0 die Zertifikatsautomatik.
Für die Entscheidung heißt das: Wer pfSense sagt, muss sagen, welches. Die Community Edition ist das offene, seltener erscheinende Produkt auf dem Entwicklungszweig von FreeBSD. pfSense Plus ist das kommerzielle Produkt mit Takt, Support und Appliance. OPNsense ist ein Produkt, dessen Business Edition sich nur im Repository und im Upgrade-Pfad unterscheidet.
Die Versionsstände nach den Releases vom Sommer 2026
pfSense CE 2.9.0 ist am 20. August 2026 erschienen und hebt die Basis auf FreeBSD 16-CURRENT, mit PHP 8.5, OpenSSL 3.5.7, OpenSSH 10.3p1, Kea 3.0.2, Unbound 1.24.2 und strongSwan 6.0.3. Der SSH-Dienst nutzt Post-Quanten-Verfahren für den Schlüsselaustausch und hat ältere Algorithmen verloren, OpenSSL verschärft die Zertifikatsprüfung, und selbstsignierte oder von einer internen CA ausgestellte Serverzertifikate werden automatisch erneuert.
pfSense Plus 26.07 ist am 13. August 2026 erschienen und bringt neben Sicherheitskorrekturen, unter anderem für WireGuard, die neuen Komponenten CoreDNS mit dem Plugin rexdns, ThreatGate für Block- und Adresslisten und Snort 3, alle ausschließlich über den Controller Netgate Nexus.
OPNsense 26.7 ist am 15. Juli 2026 erschienen und baut auf FreeBSD 15.1-RELEASE-p1 mit OpenSSL 3.5, PHP 8.5 und OpenVPN 2.7. Die Schnittstellenzuordnung und die Gateway-Gruppen wurden auf das Modell mit API umgestellt, Firewallregeln laufen standardmäßig darüber, Source NAT ersetzt das bisherige Outbound NAT, und das Captive Portal spricht IPv6. Bis zum 30. September 2026 folgten fünf Punktversionen bis 26.7.5, die unter anderem FreeBSD 15.1-RELEASE-p3 und OpenSSL 3.5.9 nachzogen. Die Vorgängerversion 26.1 vom 28. Januar 2026 hatte Suricata 8 mit Inline-Modus und Dnsmasq als Standard für DHCPv4, DHCPv6 und Router Advertisements eingeführt.
Was bei einem Wechsel wirklich Arbeit macht
Die Regeln sind das kleinste Problem. Beide Produkte denken in Schnittstellen, Aliasen und Regeln je Schnittstelle, und wer eine saubere Regelbasis hat, überträgt sie in Stunden. Arbeit machen die Dinge drumherum: die VPN-Tunnel zu Standorten und Partnern mit ihren Zertifikaten und IPsec-Proposals, die DHCP-Reservierungen und DNS-Overrides, die Hochverfügbarkeit mit CARP und Zustandssynchronisation und die Pakete, die über Jahre dazugekommen sind.
Dazu kommt der Unterschied in der Konfiguration. OPNsense 26.7 hat das Outbound NAT auf Source NAT umgestellt und migriert bestehende Regeln automatisch, pfSense CE 2.9.0 bringt ein neues Verhalten für ausgehendes NAT mit teilweiser Unterstützung für Port Restricted Cone. Wer wechselt, prüft NAT und Zustandsbehandlung an den Diensten, die nach außen erreichbar sein müssen, bevor er die alte Firewall abschaltet.
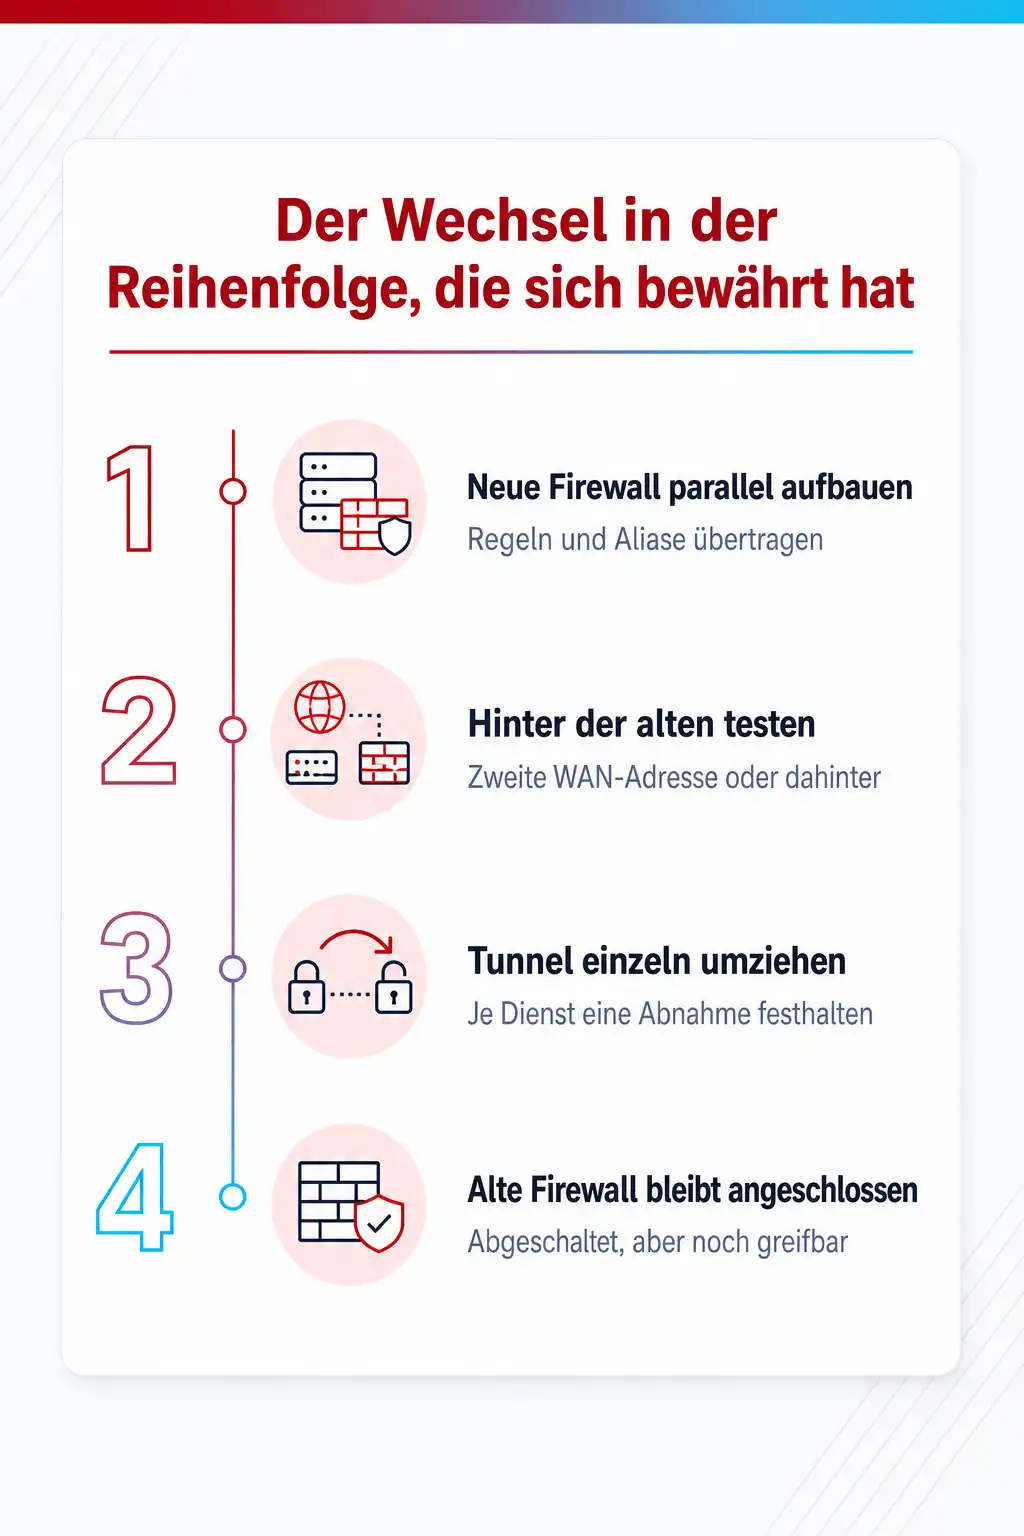
Und es gibt eine Reihenfolge, die sich bewährt hat: die neue Firewall parallel aufbauen, mit einer zweiten WAN-Adresse oder hinter der alten testen, die Tunnel einzeln umziehen und für jeden Dienst festhalten, wer den Test abnimmt. Die alte Firewall bleibt zwei Wochen abgeschaltet, aber angeschlossen. Wer das überspringt, erfährt vom Fehler durch den Standort, der montags nicht mehr erreichbar ist.
Wann keine der beiden die richtige Antwort ist
Beide Produkte sind Firewalls für kleine und mittlere Netze, Rechenzentren mittlerer Größe, Standortkopplungen und Labore. Sie sind keine Next-Generation Firewalls im Sinne der großen Hersteller. Anwendungserkennung auf Layer 7, zentrale Verwaltung von Dutzenden Standorten mit Richtlinienvererbung, TLS-Inspektion im großen Maßstab und ein Hersteller-SOC gehören nicht zum Lieferumfang, auch wenn sich einzelne Funktionen über Pakete nachrüsten lassen.
Wer solche Anforderungen aus einem Audit, einer Konzernvorgabe oder einer Cyberversicherung mitbringt, vergleicht deshalb nicht pfSense mit OPNsense, sondern beide mit den kommerziellen Plattformen, und das ist eine andere Preisklasse mit anderen Supportverträgen.
Umgekehrt gilt: Für ein Haus mit zwei Standorten, einem Dutzend VLANs, ein paar VPN-Tunneln und einem Admin, der die Firewall verstehen will, sind beide Produkte die passende Größe. Die Entscheidung zwischen ihnen hängt dann an den sechs Kriterien oben, und keines davon ist der Paketfilter.
Dazu passende Kurse
Wenn die Firewall bei euch läuft, aber niemand sie wirklich kennt, bringt Firewall-Training für den Betrieb von pfSense und OPNsense das Team auf den Stand, auf dem Upgrades und Fehlersuche planbar werden.
Weil beide Firewalls FreeBSD-Systeme sind, liefern Seminare zu Unix-Grundlagen, Netzwerkdiensten und Paketfiltern die Grundlagen, die hinter der Weboberfläche liegen.
04 Konkrete Kurse
Wo du genau das übst
- pfSense Grundkurs: Firewall, VPN, Routing
- OPNsense Intensivkurs
- Wireshark-Schulung: Netzwerkanalyse in der Praxis
Weitere Kurse aus diesem Bereich
- OpenSearch Schulung: Dashboards, Betrieb, Migration
- Fehlerbehebung im Check-Point-Betrieb R81.X
- Trellix FIRE-IR: Forensics and Incident Response Education
- Workshop zum Betrieb von Check Point R82
- Defensive KI: IT-Infrastruktur wirklich absichern
- BSI IT-Auditor Training
- Exploit Entwicklung und Reverse Engineering
- Internet Security - Datenschutz und Sicherheit
- OpenBSD Kompaktkurs
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist pfSense CE noch Open Source, oder nur noch pfSense Plus?
Brauchen wir für pfSense Plus zwingend eine Netgate-Appliance?
Was bringt die OPNsense Business Edition gegenüber der freien Version?
Welche FreeBSD-Version steckt unter den aktuellen Versionen?
Kann ich die IDS-Regeln von Snort in OPNsense weiterverwenden?
Wie oft müssen wir aktualisieren, um sicher zu bleiben?
Passt thematisch dazu
Für die Firewall auf dem Server selbst statt am Netzrand vergleicht eine Seite im Linux-Bereich nftables, iptables oder firewalld auf dem Linux-Host.
Ob ihr überhaupt in dieser Produktklasse sucht, klärt der Glossareintrag darüber, was eine Next-Generation Firewall von einem Paketfilter unterscheidet.
Wer die Firewall danach verantwortet, findet im Berufsbild den Alltag eines Firewall-Administrators, in dem jede Regel eine Begründung braucht.
Quellen
- Netgate Blog, Netgate Releases pfSense Community Edition Version 2.9.0 (20.08.2026)
- Netgate Blog, Netgate Releases pfSense Plus Software Version 26.07 (13.08.2026)
- Netgate, pfSense Plus FAQ: Lizenz, Release-Takt, TAC-Abonnements
- OPNsense Docs, 26.7 Xenial Xenops Series Release Notes
- OPNsense Docs, 26.1 Witty Woodpecker Series Release Notes
- OPNsense Docs, Legal notices: BSD-2-Clause-Lizenz und Copyright Deciso B.V.
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Beide Firewalls an echten Netzen aufbauen, statt sie zu vergleichen
In den Firewall-Seminaren bei cmt richten Admins pfSense und OPNsense in einer eigenen Laborumgebung mit mehreren Standorten ein, bauen VPN-Tunnel, Regeln und IDS auf und sehen, wie sich ein Upgrade und eine Fehlersuche in beiden Produkten anfühlen. Die Trainer kommen aus dem Netzbetrieb.
Verwandte Themen
- VPN oder Zero Trust Network Access: wofür die Appliance noch bleibt
- IT-Security und OT-Security: wo Produktion und Büro-IT verschieden ticken
- EDR oder Antivirus: was auf den Endgeräten heute noch reicht
- SIEM oder XDR: was dein Team wirklich braucht, um Angriffe zu sehen