
IT-Security oder OT-Security: wo die Produktion anders tickt als das Büro
Sieben Kriterien, an denen sich die beiden Welten wirklich unterscheiden, ein Urteil je Seite und die Architektur, mit der ihr sie trotzdem zusammenbringt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
IT-Security schützt Daten und Identitäten, OT-Security schützt einen physischen Prozess, der nicht stehen darf und niemanden verletzen darf. Daraus folgen andere Prioritäten, Patch-Fenster, Protokolle und Zuständigkeiten, und deshalb scheitern Projekte, die den Virenscanner aus dem Büro in die Leitwarte tragen. Verbunden werden beide Welten nicht durch dieselben Werkzeuge, sondern durch eine gemeinsame Architektur aus Zonen und kontrollierten Übergängen, wie IEC 62443 sie beschreibt.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Werkzeugkasten aus dem Büro landet in der Halle, und die Anlage steht
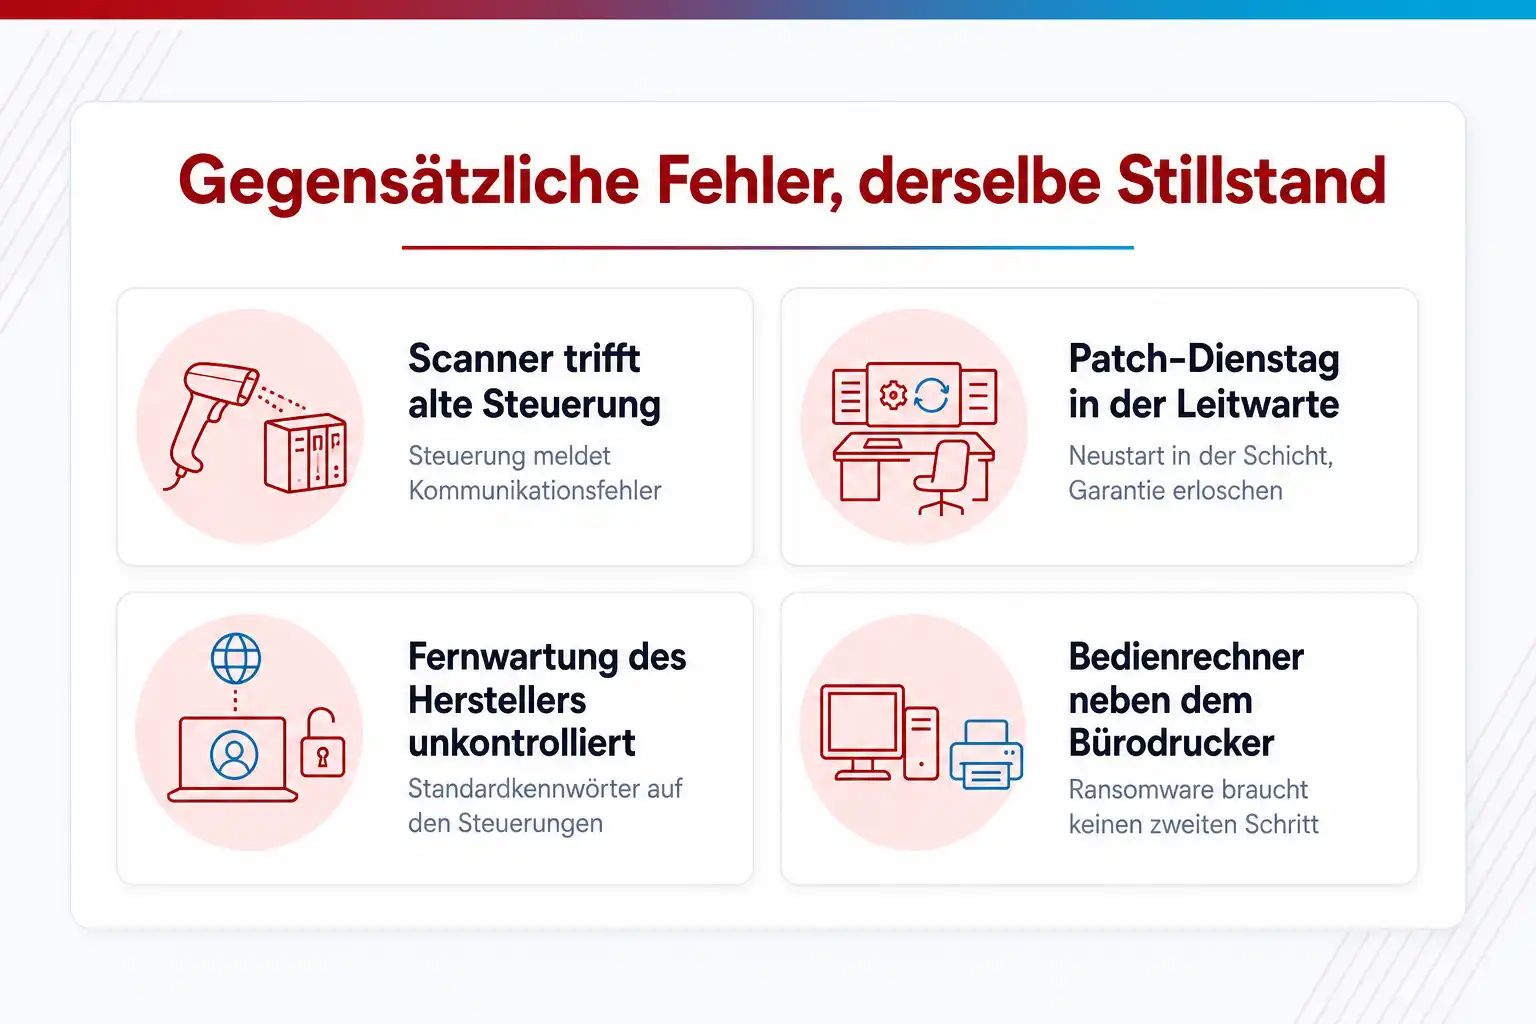
Die Lage im Betrieb: Die IT bekommt nach einem Audit oder einer NIS2-Prüfung den Auftrag, die Produktion mit abzusichern, und tut, was sie kennt: Schwachstellenscanner über das Netz, Virenschutz auf jeden Rechner mit Windows, Patch-Dienstag auch für die Leitwarte. Drei Wochen später meldet eine Steuerung aus den 2000er Jahren Kommunikationsfehler, weil der Scanner sie überfordert hat, ein Bedienrechner startet mitten in der Schicht neu, und der Hersteller erklärt die Garantie für erloschen. Der Preis ist Stillstand, und Stillstand kostet in der Produktion pro Stunde mehr als die meisten Vorfälle im Büro.
Der zweite Fall ist das Gegenteil und genauso teuer. Die Produktion gehört der Instandhaltung, die IT darf nicht hinein, und so läuft die Anlage seit Jahren mit Fernwartungszugängen des Herstellers, Standardkennwörtern auf Steuerungen und einem flachen Netz, in dem der Bedienrechner neben dem Bürodrucker steht. Ein Ransomware-Angriff auf die Büro-IT braucht dann keinen zweiten Schritt, um die Fertigung zu erreichen.
Dazu kommt, dass der Gesetzgeber beide Welten zusammen betrachtet. Das BSI-Gesetz führt Energie in Anlage 1 und das verarbeitende Gewerbe in Anlage 2, und das KRITIS-Dachgesetz regelt seit März 2026 die physische Resilienz kritischer Anlagen. Die Maschinenverordnung verlangt ab Januar 2027 Schutz gegen Korrumpierung der Steuerung, und der Cyber Resilience Act zielt auf die Komponenten in der Anlage. Wer heute noch fragt, ob die Produktion zur IT-Sicherheit gehört, hat die Antwort bereits bekommen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sieben Kriterien, in denen beide Welten verschieden sind
Verglichen wird nicht, welche Welt wichtiger ist, sondern wie gut die übliche Sicherheitspraxis dort greift: Patchen, Überwachen, Verschlüsseln, Testen, Anomalien erkennen, Nachweise führen und Verantwortung tragen.
IT-Security
Büro- und Rechenzentrums-IT: Arbeitsplätze, Server, Identitäten und Daten; Lebenszyklen von wenigen Jahren, zentrale Verwaltung, Schutzziel Vertraulichkeit zuerst; Rahmen ISO/IEC 27001
OT-Security
Produktion und Anlagen: Steuerungen, Bedienrechner, Feldgeräte und Leitsysteme; Lebenszyklen von Jahrzehnten, Herstellerbindung, Schutzziel Verfügbarkeit und Safety zuerst; Rahmen IEC 62443
| Entscheidungsfrage | IT-Security | OT-Security |
|---|---|---|
| Lässt sich eine kritische Schwachstelle innerhalb von Tagen schließen? | Stärke Patches kommen monatlich, Neustarts lassen sich außerhalb der Arbeitszeit planen, und ein Server, der nach dem Update nicht mehr läuft, kommt aus der Sicherung zurück. Der Prozess ist eingeübt, die Werkzeuge verteilen zentral, und ein Wartungsfenster am Wochenende wird akzeptiert. | Schwäche Ein Patch auf einer Steuerung braucht die Freigabe des Herstellers, einen Stillstand und oft einen Test auf einem Zwilling, den es nicht gibt. Viele Komponenten bekommen gar keine Updates mehr. Die realistische Maßnahme ist deshalb nicht der Patch, sondern die Zone: Die Schwachstelle bleibt, aber niemand kommt mehr an sie heran. |
| Lassen sich die Systeme mit Agenten überwachen, etwa durch EDR oder Virenschutz? | Stärke Jeder Arbeitsplatz und jeder Server trägt einen Agenten, der Prozesse, Dateien und Netzverbindungen meldet. Das ist der Normalzustand und die Grundlage jeder Erkennung; Ausnahmen für Spezialsysteme werden dokumentiert. | Schwäche Steuerungen haben kein Betriebssystem, auf dem ein Agent laufen könnte, und Bedienrechner laufen oft auf Windows-Ständen ohne aktuellen Agenten. Wo ein Agent technisch möglich wäre, verweigert häufig der Hersteller die Freigabe. Erkennung findet deshalb im Netz statt, nicht auf dem Gerät. |
| Sind die Protokolle im Netz authentifiziert und verschlüsselt? | Stärke HTTPS, Kerberos, SMB mit Signierung und TLS für Verzeichnisdienste sind Standard, und was unverschlüsselt ist, fällt im Audit auf. Ein Angreifer im selben Netz kann mitlesen, aber ohne Schlüssel wenig anfangen. | Schwäche Modbus/TCP, PROFINET und ältere Feldbusprotokolle kennen weder Authentifizierung noch Verschlüsselung. Wer im Netz der Steuerung ist, kann Befehle schreiben. Das ist kein Fehler der Hersteller, sondern Bauart aus einer Zeit, in der das Netz als abgeschlossen galt. Die Abhilfe ist die Zone, nicht das Protokoll. |
| Lässt sich das Netz aktiv scannen und mit einem Penetrationstest prüfen? | Stärke Schwachstellenscans laufen wöchentlich, Penetrationstests jährlich, und beides ist mit überschaubarem Risiko möglich, weil ein abgestürzter Dienst neu startet. Die Ergebnisse fließen in das Patchmanagement. | Schwäche Ein Portscan kann eine Steuerung zum Stillstand bringen, weil sie für wenige bekannte Partner ausgelegt ist. Aktive Prüfungen gehören auf Testsysteme oder in den geplanten Stillstand, mit Freigabe des Herstellers. Im laufenden Betrieb bleibt die passive Analyse des Verkehrs der sichere Weg. |
| Ist bekannt, welcher Verkehr normal ist, sodass Abweichungen auffallen? | Schwäche Büroverkehr ist unvorhersehbar: neue Cloud-Dienste, Homeoffice, Gäste, Updates. Eine Anomalieerkennung erzeugt dort viele Fehlalarme, und der Normalzustand ändert sich wöchentlich. Erkennung stützt sich deshalb auf Signaturen, Identitäten und Verhalten je Konto. | Stärke In der Anlage sprechen dieselben Geräte dieselben Protokolle in denselben Zyklen, oft über Jahre. Ein neues Gerät, ein neues Protokoll oder eine Verbindung nach außen fällt in einer passiven Netzanalyse sofort auf. Das ist der eine Vorteil der Produktion gegenüber dem Büro, und er lohnt sich. |
| Gibt es einen reifen Normrahmen, mit dem sich Nachweise führen lassen? | Stärke ISO/IEC 27001 ist seit Jahrzehnten etabliert, zertifizierbar und von Kunden wie Prüfern verstanden; der IT-Grundschutz des BSI liefert die Maßnahmen dazu. Ein Audit folgt einem bekannten Ablauf, und Zertifikate sind vergleichbar. | Kommt darauf an IEC 62443 ist fachlich reif und deckt Betreiber, Integratoren und Hersteller in getrennten Teilen ab; der Betreiberteil 62443-2-1 liegt seit 2024 in zweiter Ausgabe vor. Zertifiziert werden aber vor allem Produkte und Entwicklungsprozesse der Hersteller. Für den Betreiber ist der Nachweis aufwendiger, weil er je Zone geführt wird. |
| Ist im Haus klar, wer verantwortlich ist, und greift die Regulierung? | Stärke Es gibt eine IT-Leitung und meist einen Informationssicherheitsbeauftragten, Budget und Prozesse sind vorhanden, und die Pflichten aus NIS2 sind in der IT seit dem Umsetzungsgesetz bekannt. Verantwortung ist adressierbar. | Schwäche Die Anlage gehört der Produktion, die Steuerung dem Hersteller, das Netz der IT und die Fernwartung dem Integrator. Niemand hat Sicherheit im Titel. Gleichzeitig zielen NIS2, die Maschinenverordnung und der Cyber Resilience Act genau auf diesen Bereich. Die Regulierung ist da, die Zuständigkeit meist noch nicht. |
Lässt sich eine kritische Schwachstelle innerhalb von Tagen schließen?
Patches kommen monatlich, Neustarts lassen sich außerhalb der Arbeitszeit planen, und ein Server, der nach dem Update nicht mehr läuft, kommt aus der Sicherung zurück. Der Prozess ist eingeübt, die Werkzeuge verteilen zentral, und ein Wartungsfenster am Wochenende wird akzeptiert.
Ein Patch auf einer Steuerung braucht die Freigabe des Herstellers, einen Stillstand und oft einen Test auf einem Zwilling, den es nicht gibt. Viele Komponenten bekommen gar keine Updates mehr. Die realistische Maßnahme ist deshalb nicht der Patch, sondern die Zone: Die Schwachstelle bleibt, aber niemand kommt mehr an sie heran.
Lassen sich die Systeme mit Agenten überwachen, etwa durch EDR oder Virenschutz?
Jeder Arbeitsplatz und jeder Server trägt einen Agenten, der Prozesse, Dateien und Netzverbindungen meldet. Das ist der Normalzustand und die Grundlage jeder Erkennung; Ausnahmen für Spezialsysteme werden dokumentiert.
Steuerungen haben kein Betriebssystem, auf dem ein Agent laufen könnte, und Bedienrechner laufen oft auf Windows-Ständen ohne aktuellen Agenten. Wo ein Agent technisch möglich wäre, verweigert häufig der Hersteller die Freigabe. Erkennung findet deshalb im Netz statt, nicht auf dem Gerät.
Sind die Protokolle im Netz authentifiziert und verschlüsselt?
HTTPS, Kerberos, SMB mit Signierung und TLS für Verzeichnisdienste sind Standard, und was unverschlüsselt ist, fällt im Audit auf. Ein Angreifer im selben Netz kann mitlesen, aber ohne Schlüssel wenig anfangen.
Modbus/TCP, PROFINET und ältere Feldbusprotokolle kennen weder Authentifizierung noch Verschlüsselung. Wer im Netz der Steuerung ist, kann Befehle schreiben. Das ist kein Fehler der Hersteller, sondern Bauart aus einer Zeit, in der das Netz als abgeschlossen galt. Die Abhilfe ist die Zone, nicht das Protokoll.
Lässt sich das Netz aktiv scannen und mit einem Penetrationstest prüfen?
Schwachstellenscans laufen wöchentlich, Penetrationstests jährlich, und beides ist mit überschaubarem Risiko möglich, weil ein abgestürzter Dienst neu startet. Die Ergebnisse fließen in das Patchmanagement.
Ein Portscan kann eine Steuerung zum Stillstand bringen, weil sie für wenige bekannte Partner ausgelegt ist. Aktive Prüfungen gehören auf Testsysteme oder in den geplanten Stillstand, mit Freigabe des Herstellers. Im laufenden Betrieb bleibt die passive Analyse des Verkehrs der sichere Weg.
Ist bekannt, welcher Verkehr normal ist, sodass Abweichungen auffallen?
Büroverkehr ist unvorhersehbar: neue Cloud-Dienste, Homeoffice, Gäste, Updates. Eine Anomalieerkennung erzeugt dort viele Fehlalarme, und der Normalzustand ändert sich wöchentlich. Erkennung stützt sich deshalb auf Signaturen, Identitäten und Verhalten je Konto.
In der Anlage sprechen dieselben Geräte dieselben Protokolle in denselben Zyklen, oft über Jahre. Ein neues Gerät, ein neues Protokoll oder eine Verbindung nach außen fällt in einer passiven Netzanalyse sofort auf. Das ist der eine Vorteil der Produktion gegenüber dem Büro, und er lohnt sich.
Gibt es einen reifen Normrahmen, mit dem sich Nachweise führen lassen?
ISO/IEC 27001 ist seit Jahrzehnten etabliert, zertifizierbar und von Kunden wie Prüfern verstanden; der IT-Grundschutz des BSI liefert die Maßnahmen dazu. Ein Audit folgt einem bekannten Ablauf, und Zertifikate sind vergleichbar.
IEC 62443 ist fachlich reif und deckt Betreiber, Integratoren und Hersteller in getrennten Teilen ab; der Betreiberteil 62443-2-1 liegt seit 2024 in zweiter Ausgabe vor. Zertifiziert werden aber vor allem Produkte und Entwicklungsprozesse der Hersteller. Für den Betreiber ist der Nachweis aufwendiger, weil er je Zone geführt wird.
Ist im Haus klar, wer verantwortlich ist, und greift die Regulierung?
Es gibt eine IT-Leitung und meist einen Informationssicherheitsbeauftragten, Budget und Prozesse sind vorhanden, und die Pflichten aus NIS2 sind in der IT seit dem Umsetzungsgesetz bekannt. Verantwortung ist adressierbar.
Die Anlage gehört der Produktion, die Steuerung dem Hersteller, das Netz der IT und die Fernwartung dem Integrator. Niemand hat Sicherheit im Titel. Gleichzeitig zielen NIS2, die Maschinenverordnung und der Cyber Resilience Act genau auf diesen Bereich. Die Regulierung ist da, die Zuständigkeit meist noch nicht.
Was passt wann
- Wenn eure Produktion und euer Büro heute in einem flachen Netz hängen
- ist die industrielle DMZ die erste Maßnahme, vor jedem Scanner und vor jedem Virenschutz in der Halle.
- Wenn Steuerungen nicht gepatcht werden können
- bewertet ihr das Risiko je Zone und setzt den Schutz am Conduit durch, statt den Patch zu erzwingen oder das Risiko zu ignorieren.
- Wenn im Organigramm niemand für die Anlage zuständig ist
- benennt einen OT-Verantwortlichen aus der Produktion, der mit dem ISB die Zonen festlegt, bevor ein Audit oder ein Vorfall die Entscheidung für euch trifft.
- Wenn ihr Maschinen herstellt oder in Verkehr bringt
- gehören die Anforderungen aus Anhang III der Maschinenverordnung und aus dem Cyber Resilience Act jetzt in die Entwicklung, nicht erst zum Geltungsbeginn am 20. Januar 2027.
03 Was du mitnimmst
Was sich ändert, wenn du beide Welten als eine Architektur denkst
Fünf Festlegungen reichen, damit IT und Produktion miteinander statt gegeneinander arbeiten. Keine verlangt neue Produkte, jede verlangt eine Entscheidung, wer wofür zuständig ist.
Die Ebenen des Purdue-Modells
- 01 Ebene 0/1: Feld und Steuerung
- 02 Ebene 2: Bedienung und Prozessleitung
- 03 Ebene 3: Betriebsführung der Anlage
- 04 Ebene 3,5: industrielle DMZ
- 05 Ebene 4/5: Unternehmens-IT
Die Schutzziele in der richtigen Reihenfolge aufschreiben
In der Büro-IT steht Vertraulichkeit vorn, dann Integrität, dann Verfügbarkeit. In der Produktion dreht sich die Reihenfolge: Erst darf niemand verletzt werden und nichts stehen, dann müssen Messwerte und Befehle unverfälscht sein, erst danach geht es um Geheimhaltung. Wer das nicht aufschreibt, bewertet Risiken in der Halle mit dem Maßstab des Büros und landet bei Maßnahmen, die den Prozess gefährden.
Zonen bilden statt Geräte härten
IEC 62443 teilt eine Anlage in Zonen mit gleichem Schutzbedarf und verbindet sie über Conduits, also kontrollierte Kommunikationswege. Statt jede Steuerung einzeln abzusichern, was meist gar nicht geht, legst du fest, welche Zone mit welcher über welchen Übergang sprechen darf, und setzt den Schutz am Übergang durch. Teil 3-2 der Reihe beschreibt genau dieses Vorgehen von der Risikobewertung bis zum Zielsicherheitslevel je Zone.
Eine industrielle DMZ zwischen Büro und Halle einziehen
Das Purdue-Modell, das NIST in SP 800-82 Rev. 3 als Referenz verwendet, kennt zwischen der Unternehmens-IT auf den Ebenen 4 und 5 und der Betriebsführung auf Ebene 3 eine eigene Zone, die industrielle DMZ. Dort stehen Historian-Spiegel, Patch-Verteilung, Sprungserver für Fernwartung und Dateischleusen. Kein Verkehr geht direkt vom Büro in die Steuerung; alles wird in der DMZ terminiert und neu aufgebaut.
Passiv beobachten, wo aktives Scannen verboten ist
Steuerungen vertragen keine Portscans und keine Agenten. Dafür ist ihr Verkehr vorhersagbar: dieselben Geräte, dieselben Protokolle, dieselben Intervalle. Ein Spiegelport am Switch und Wireshark oder ein passiver OT-Sensor liefern ein Bild des Normalzustands, aus dem Abweichungen auffallen. Inventar, Protokollverteilung und unerwartete Verbindungen bekommst du so, ohne die Anlage anzufassen.
Fernwartung über einen einzigen kontrollierten Weg
Jeder Hersteller bringt seinen eigenen Fernzugang mit, meist einen Mobilfunkrouter oder eine Cloud-Lösung, die aus der Anlage ins Internet telefoniert. Zieh diese Zugänge auf einen Weg zusammen: Sprungserver in der DMZ, Anmeldung mit MFA, Freischaltung durch die Instandhaltung je Sitzung, Aufzeichnung der Sitzung. Der Hersteller behält seinen Zugang, ihr behaltet die Kontrolle darüber, wann er offen ist.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Schutzziele in anderer Reihenfolge
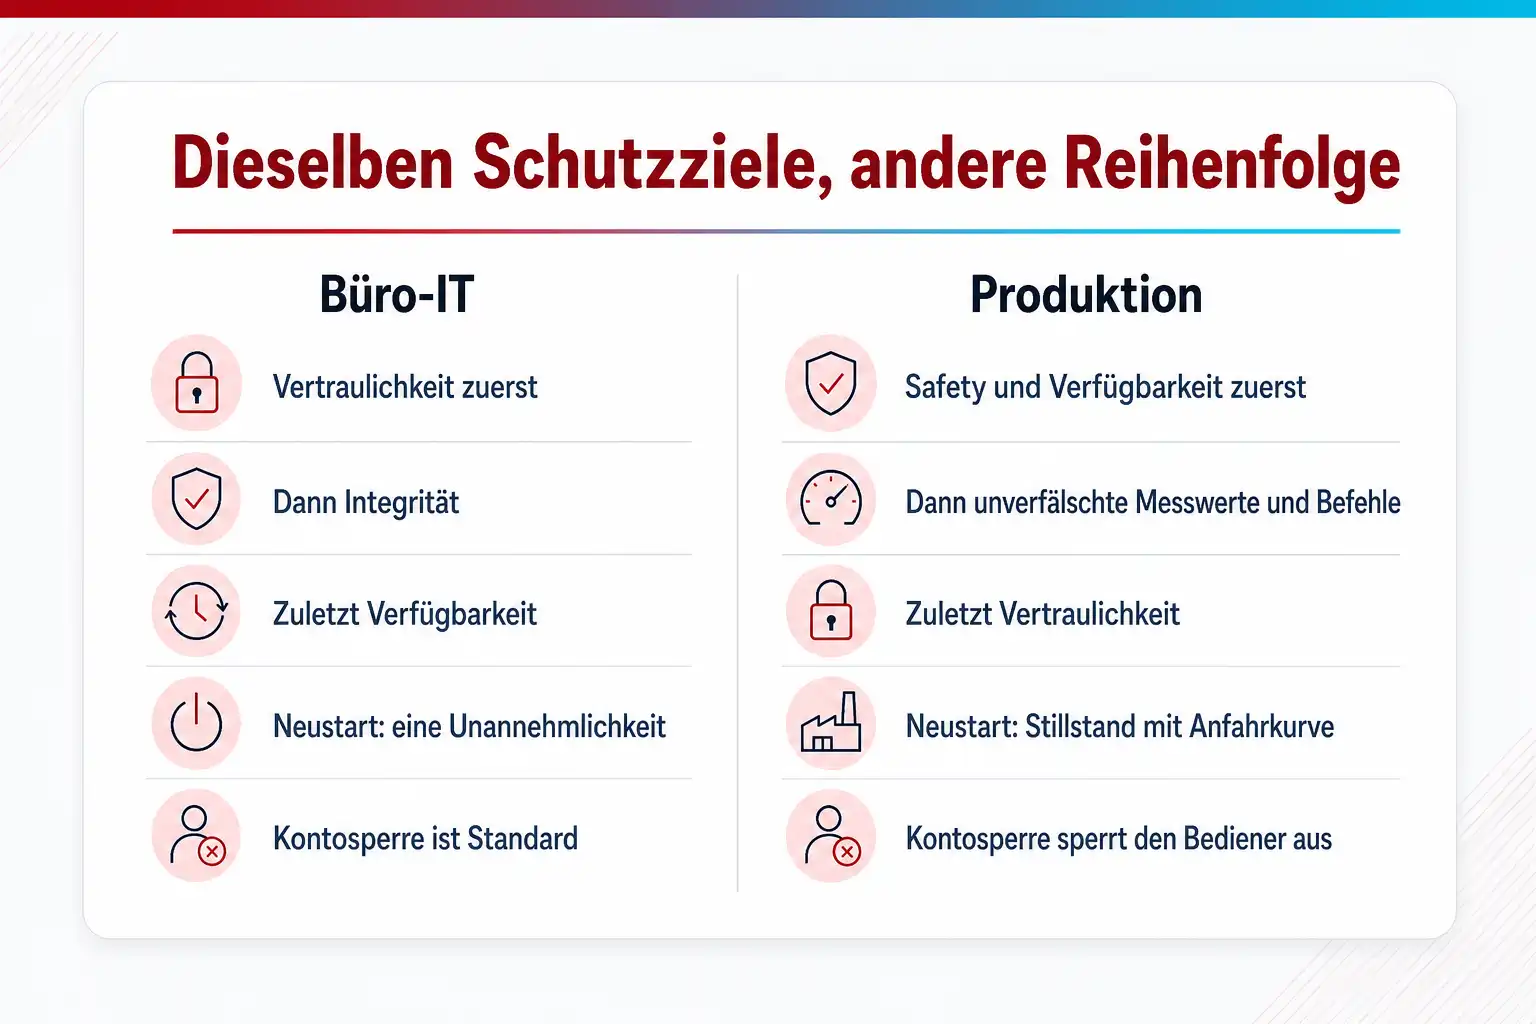
Der Kern des Unterschieds ist nicht die Technik, sondern das, was schützenswert ist. Am Ende eines Angriffs auf die Büro-IT stehen Datenabfluss, Erpressung oder Betrug; das ist teuer, aber niemand wird verletzt. Am Ende eines Angriffs auf die Produktion steht eine Anlage, die falsche Werte meldet, ein Ventil, das sich nicht schließt, oder ein Roboter, der sich bewegt, während jemand in der Zelle steht. Deshalb ordnet OT-Security die Schutzziele anders: Safety und Verfügbarkeit zuerst, dann Integrität, dann Vertraulichkeit.
Diese Reihenfolge erklärt die meisten Konflikte. Ein Neustart zum Patchen ist in der IT eine Unannehmlichkeit, in der Anlage ein Stillstand mit Anfahrkurve. Ein Virenscanner, der eine Datei in Quarantäne nimmt, ist im Büro ein Schutz, in der Steuerung ein Ausfall des Prozessbilds. Eine Kontosperre nach Fehlversuchen ist im Büro Standard, am Bedienpult eine Gefahr, weil der Bediener im Störfall nicht ausgesperrt sein darf.
Daraus folgt nicht weniger Sicherheit für die Produktion, sondern andere. Statt das Gerät zu härten, härtest du seinen Zugang. Statt den Prozess zu unterbrechen, beobachtest du ihn. Statt eines Zertifikats für die ganze Anlage führst du den Nachweis je Zone. Wer das in der ersten Besprechung mit der Produktion ausspricht, erspart sich die meisten Grundsatzdiskussionen danach.
Zonen und Conduits: wie IEC 62443 beide Welten verbindet
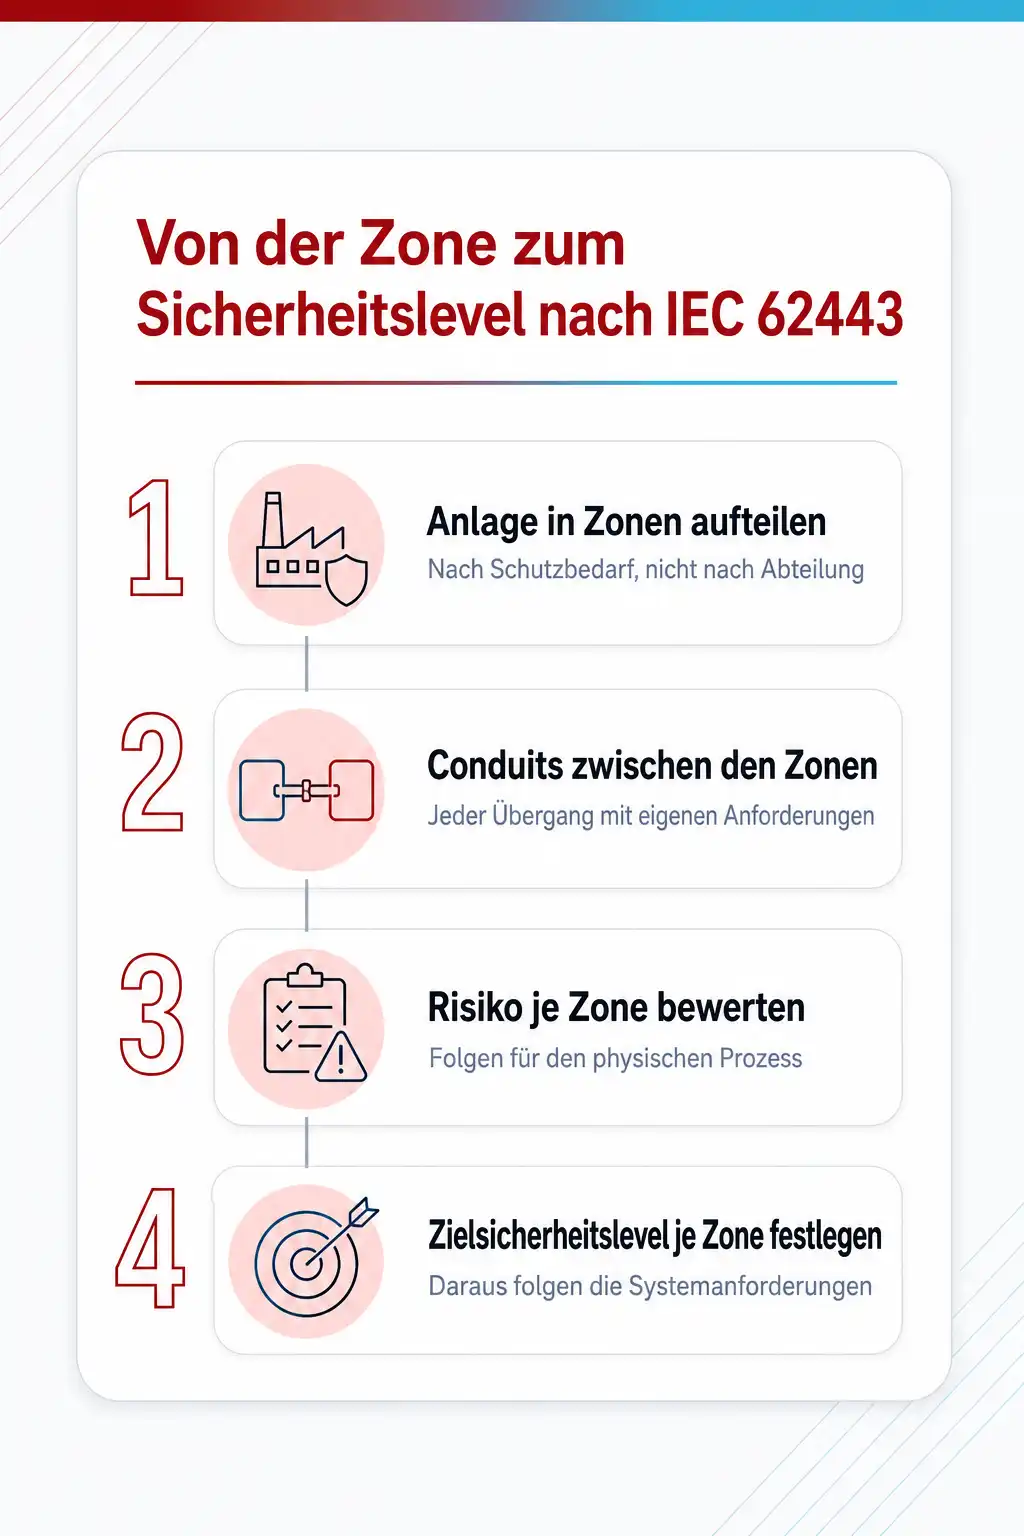
IEC 62443 ist keine einzelne Norm, sondern eine Reihe. Die Teile 2-x richten sich an Betreiber und beschreiben das Sicherheitsprogramm; der Betreiberteil 62443-2-1 ist im August 2024 in zweiter Ausgabe erschienen, mit einem Reifegradmodell für die Anforderungen. Teil 3-2 beschreibt die Risikobewertung für das Systemdesign: Das System wird in Zonen und Conduits aufgeteilt, je Zone wird das Risiko bewertet und ein Zielsicherheitslevel festgelegt. Teil 3-3 liefert die Systemanforderungen je Sicherheitslevel, die Teile 4-1 und 4-2 richten sich an Hersteller.
Eine Zone ist eine Gruppe von Komponenten mit gleichem Schutzbedarf, physisch oder logisch. Ein Conduit ist der Kommunikationsweg zwischen Zonen mit eigenen Anforderungen. Im Betrieb ist das konkret: Die Abfüllanlage ist eine Zone, das Leitsystem eine andere, die Fernwartung ein Conduit mit MFA und Sitzungsaufzeichnung, der Abgleich mit dem ERP ein Conduit, der Daten nur in eine Richtung trägt. Die Zone wird über das Risiko für den Prozess definiert, nicht über die Abteilung.
Dasselbe Purdue-Modell, auf das sich NIST in SP 800-82 Rev. 3 vom September 2023 stützt, ordnet die Zonen in Ebenen: Feld und Steuerung unten, Bedienung und Betriebsführung darüber, dann die industrielle DMZ, oben die Unternehmens-IT. Es ist kein Netzplan, sondern ein Denkmodell dafür, dass kein Verkehr eine Ebene überspringen soll. Die DMZ zwischen Ebene 3 und 4 ist die Stelle, an der IT und OT ihre Zuständigkeit teilen: Die IT betreibt sie, die Produktion bestimmt, was hindurch darf.
Welche Gesetze jetzt auf die Produktion zielen
Das BSI-Gesetz führt in Anlage 1 die Sektoren hoher Kritikalität, darunter Energie, und in Anlage 2 die sonstigen kritischen Sektoren, darunter das verarbeitende Gewerbe. Ob ein Betrieb als wichtige oder besonders wichtige Einrichtung gilt, hängt nach § 28 BSIG von Mitarbeiterzahl, Umsatz und Bilanzsumme ab. Als wichtige Einrichtung gilt, wer mindestens 50 Beschäftigte oder mehr als 10 Millionen Euro Umsatz und Bilanzsumme hat. Als besonders wichtige Einrichtung in Anlage 1 gilt, wer mindestens 250 Beschäftigte oder mehr als 50 Millionen Euro Umsatz bei über 43 Millionen Euro Bilanzsumme hat. Die Maßnahmen nach § 30 BSIG gelten dann für die gesamte Einrichtung, also auch für die Anlage.
Zwei weitere Regelwerke kommen aus anderer Richtung. Das KRITIS-Dachgesetz, in Kraft seit dem 17. März 2026, setzt die europäische Richtlinie über die Resilienz kritischer Einrichtungen um und regelt den physischen Schutz kritischer Anlagen; zuständige Behörde ist das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe. Die Registrierungspflicht greift nach Auskunft des Amtes erst mit der Rechtsverordnung zur Bestimmung kritischer Anlagen. Die Maschinenverordnung (EU) 2023/1230 gilt ab dem 20. Januar 2027 und verlangt in Anhang III unter 1.1.9 Schutz gegen Korrumpierung und unter 1.2.1 Sicherheit und Zuverlässigkeit von Steuerungen. Cybersicherheit wird damit Voraussetzung der CE-Kennzeichnung.
Der Cyber Resilience Act (EU) 2024/2847 schließt die Lücke bei den Komponenten. Hersteller von Produkten mit digitalen Elementen müssen seit dem 11. September 2026 aktiv ausgenutzte Schwachstellen melden; die übrigen Pflichten gelten ab dem 11. Dezember 2027. Bei der nächsten Beschaffung einer Steuerung, eines Routers oder einer Fernwartungslösung darfst du deshalb nach Schwachstellenmanagement, Updatezusagen und Konformität fragen. Was die Gesetze von eurem Haus verlangen, klären die Seiten zur NIS2-Betroffenheit und zum Notfallplan in diesem Bereich; bei der Einordnung eures Betriebs gehören Juristen dazu.
Wer die Produktion absichert und was das für Fernwartung heißt
Die unbequeme Wahrheit ist, dass OT-Security im Organigramm selten vorkommt. Die IT fühlt sich nicht zuständig, weil sie die Anlage nicht kennt; die Produktion nicht, weil Sicherheit nach IT klingt; der Hersteller fühlt sich zuständig für seine Maschine, nicht für euer Netz. Der Ausweg ist ein OT-Verantwortlicher aus der Produktion, der die Anlage kennt, mit dem ISB die Zonen festlegt und gegenüber Herstellern und Integratoren die Anforderungen vertritt. Diese Person braucht kein Sicherheitsstudium, aber ein Mandat.
Die erste Aufgabe ist fast immer die Fernwartung. Jede Maschine bringt ihren eigenen Zugang mit, und zusammen bilden diese Zugänge ein zweites Netz, das niemand kontrolliert. Das Ziel ist der eine kontrollierte Weg über den Sprungserver in der industriellen DMZ, wie ihn die Festlegungen oben beschreiben; die Mobilfunkrouter der Hersteller werden abgebaut oder nur bei Bedarf eingeschaltet.
Die zweite Aufgabe ist das Inventar, und das entsteht passiv. Ein Spiegelport am zentralen Switch der Anlage, ein Rechner mit Wireshark oder ein OT-Sensor, einige Tage Aufzeichnung: Danach weißt du, welche Geräte es gibt, welche Protokolle sie sprechen, welche Verbindungen nach außen bestehen und was im Normalzustand nie vorkommt. Dieses Bild ist die Grundlage für die Zonen, für die Firewall-Regeln am Conduit und für jede spätere Erkennung, und der richtige Einstieg für Admins, die aus der IT in die Produktion wechseln.
Dazu passende Kurse
Wenn die IT den Auftrag für die Halle bekommen hat, geben dir Security-Kurse für Admins, die auch die Produktion absichern sollen das Rüstzeug für Zonen, Übergänge und Erkennung.
Für den anerkannten Nachweis, dass jemand im Haus industrielle Steuerungssysteme absichern kann, stehen EC-Council-Zertifizierungen mit ICS- und SCADA-Schwerpunkt bereit.
Weil die Zone am Switch beginnt und das Inventar am Spiegelport entsteht, gehören Netzwerkkurse zu Segmentierung und Verkehrsanalyse zur selben Baustelle.
04 Konkrete Kurse
Wo du genau das übst
- EC-Council ICS / SCADA Cybersecurity
- FortiOS Administrator
- Wireshark-Schulung: Netzwerkanalyse in der Praxis
- Network Defense Essentials (NDE)
Weitere Kurse aus diesem Bereich
- Internet Security - Datenschutz und Sicherheit
- Web Application Security Kompaktkurs
- DORA Schulung: IT-Security und Resilienz
- EC-Council - Certified Cybersecurity Technician CCT
- Oracle Datenbank Security Kurs
- WordPress Security Schulung: Websites härten
- OWASP API Security Training: REST-API sicher testen
- Certified Cloud Security Engineer (CCSE)
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Können wir einen Virenschutz auf den Bedienrechnern der Anlage installieren?
Dürfen wir unseren Schwachstellenscanner über das Produktionsnetz laufen lassen?
Ist ein vollständig getrenntes Netz, also ein Air Gap, noch realistisch?
Wer ist bei NIS2 für die Produktion zuständig, die IT oder die Werksleitung?
Was ändert die Maschinenverordnung für uns als Betreiber?
Passt thematisch dazu
Wenn Zone und VLAN bei euch noch dasselbe Wort sind, erklärt die Grundlagen der Netzwerksegmentierung im Glossar die Begriffe, bevor es hier um Conduits geht.
Für den europäischen Rahmen hinter dem BSI-Gesetz fasst was die NIS2-Richtlinie von Einrichtungen verlangt Pflichten und Fristen zusammen.
Wer den Conduit zwischen Büro und Halle betreibt, braucht das Berufsbild Firewall-Administrator mit Regelwerk und Begründungspflicht, denn jede Regel an dieser Stelle muss einen Grund haben.
Quellen
- IEC Webstore, IEC 62443-2-1:2024 Security for industrial automation and control systems, Part 2-1: Security program requirements for IACS asset owners (Edition 2.0, 2024-08-07)
- NIST, SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security, September 2023
- Bundesministerium der Justiz, § 28 BSIG Besonders wichtige Einrichtungen und wichtige Einrichtungen, mit Verweis auf die Sektoren in Anlage 1 und Anlage 2 (gesetze-im-internet.de)
- Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, FAQ zum KRITIS-Dachgesetz
- EUR-Lex, Verordnung (EU) 2023/1230 über Maschinen und Produkte mit digitalen Elementen (Maschinenverordnung)
- EUR-Lex, Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen (Cyber Resilience Act)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Beide Welten einmal an einer echten Anlage zusammenbringen
Im ICS/SCADA-Kurs bei cmt arbeitest du an einer Übungsanlage mit Steuerungen und Leitsystem, baust Zonen und Conduits nach IEC 62443 auf und siehst mit Wireshark, was im Normalzustand über das Netz läuft. Die Trainer kommen aus Betrieben, in denen Stillstand eine Zahl pro Stunde hat.
Verwandte Themen
- pfSense oder OPNsense: welche Open-Source-Firewall in den Betrieb passt
- VPN oder Zero Trust Network Access: wofür die Appliance noch bleibt
- IT-Notfallplan erstellen: vom Kritikalitätscheck bis zur ersten Übung
- NIS2-Betroffenheit prüfen: Sektor, Größe und die Fälle dazwischen