
Phishing-Mail geöffnet: die ersten 30 Minuten
Der Klick selbst ist selten der Schaden. Der Schaden entsteht in den Stunden, in denen niemand Bescheid weiß. Diese Seite ordnet, was wer sofort tut.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Wer auf eine Phishing-Mail hereingefallen ist, meldet es sofort der IT. Die IT sperrt das Konto oder setzt es zurück, widerruft alle aktiven Sitzungen, prüft registrierte MFA-Methoden, Weiterleitungen und Posteingangsregeln und sieht in den Anmeldeprotokollen nach, was der Angreifer in der Zwischenzeit getan hat. Ein geöffneter Anhang ist ein anderer Fall als eingegebene Zugangsdaten, und beide sind etwas anderes als ein bestätigter MFA-Prompt. Sobald personenbezogene Daten betroffen sein können, läuft die 72-Stunden-Frist aus Artikel 33 DSGVO, und in NIS2-Einrichtungen die 24-Stunden-Frist aus § 32 BSIG.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Der Klick wird verschwiegen, und die Frist läuft trotzdem
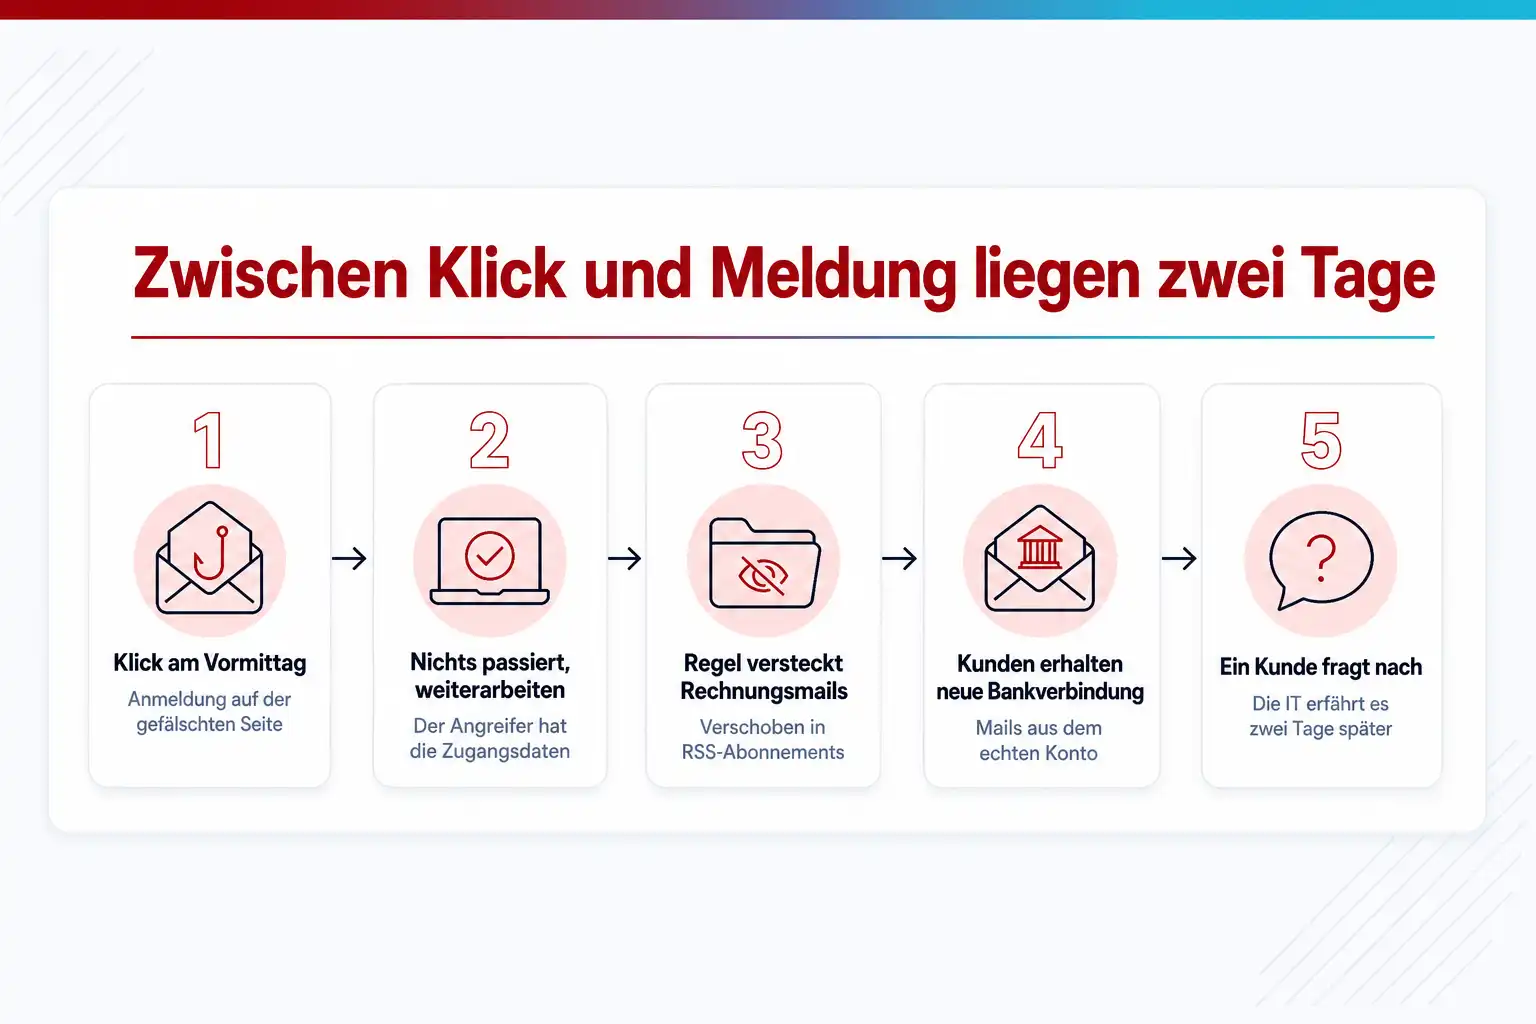
So sieht es im Betrieb aus: Eine Mitarbeiterin klickt am Vormittag auf einen Link in einer Mail, die aussieht wie eine Freigabeanfrage aus SharePoint. Sie meldet sich auf einer Seite an, die der Anmeldeseite von Microsoft 365 gleicht, und arbeitet weiter, weil nichts passiert ist. Am Nachmittag liegt in ihrem Postfach eine Regel, die alle Mails mit dem Wort „Rechnung“ in den Ordner RSS-Abonnements verschiebt, und aus ihrem Konto gehen Mails an Kunden mit geänderter Bankverbindung. Die IT erfährt davon zwei Tage später von einem Kunden, der nachfragt. Zu diesem Zeitpunkt sind seit dem Klick fast 72 Stunden vergangen, und die Frist aus Artikel 33 DSGVO läuft ab Kenntnis, nicht ab Abschluss der Analyse.
Der Preis des Fehlers liegt deshalb weniger im ersten Konto als in dem, was von dort aus möglich wird: Zugriff auf SharePoint und OneDrive, Mails an Geschäftspartner im Namen des Hauses, Rechnungsbetrug und oft der Einstieg für einen späteren Ransomware-Angriff. Der BSI-Lagebericht 2025 verzeichnet zwar, dass Angriffe per E-Mail spürbar zurückgingen, führt die größten Schadwirkungen aber weiterhin auf Ransomware in Verbindung mit Datenleaks zurück.
Eine weitere Schwierigkeit ist, dass die alten Erkennungsmerkmale nicht mehr tragen. Das BSI stellt in seiner Analyse zum Einfluss von KI auf die Bedrohungslage fest, dass der einfache Zugang zu Sprachmodellen es erlaubt, selbst ohne Fremdsprachenkenntnisse überzeugende Phishing-Nachrichten hoher Qualität zu erstellen. Die Prüfung auf Rechtschreibfehler und unkonventionellen Sprachgebrauch reicht deshalb nicht mehr aus. Wer seine Beschäftigten darauf trainiert hat, schlechtes Deutsch als Warnsignal zu lesen, hat sie auf den Stand von vor drei Jahren trainiert.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Die sechs Fälle, die im Betrieb tatsächlich auftreten
Nicht jeder Klick ist ein Vorfall, und nicht jeder Vorfall sieht nach einem aus. Die folgenden Befunde unterscheiden sich darin, was der Angreifer bereits hat, und daraus ergibt sich jeweils eine andere Reihenfolge.
Symptom
Jemand hat auf den Link geklickt, die Seite kurz gesehen und nichts eingegeben. Der Browser hat keine Warnung gezeigt, das Gerät verhält sich normal.
Ursache
Der Link führte zu einer Seite, die Zugangsdaten abfragen oder eine Datei zum Herunterladen anbieten sollte. Ohne Eingabe und ohne Download ist in den meisten Fällen nichts passiert. Die Seite hat aber bestätigt bekommen, dass die Adresse gelesen wird, und manche Seiten liefern beim bloßen Aufruf bereits einen Download aus oder leiten auf eine zweite Stufe weiter.
Lösung
Die Meldung ist trotzdem richtig und wird so behandelt. Die IT prüft den Link in einer getrennten Umgebung, blockiert die Domain am Mailgateway und im Webfilter, sieht in den Anmeldeprotokollen nach, ob für dieses Konto seitdem eine fremde Anmeldung vorliegt, und prüft den Downloadordner des Geräts. Die Mail wird nicht gelöscht, sondern als Beleg mit vollständigen Kopfzeilen gesichert.
Symptom
Die Person hat auf einer Seite, die der Anmeldeseite von Microsoft 365 oder einem anderen Dienst glich, Benutzername und Passwort eingegeben. Danach erschien eine Fehlermeldung oder die echte Anmeldeseite.
Ursache
Der Angreifer besitzt jetzt die Zugangsdaten. Ob er sie schon benutzt hat, zeigt das Anmeldeprotokoll; typisch sind Anmeldungen von unbekannten IP-Adressen innerhalb von Minuten nach der Eingabe. Fehlt MFA, ist das Konto vollständig übernommen. Mit MFA bleibt die Gefahr, dass der Angreifer die Person später anruft und um Bestätigung des zweiten Faktors bittet.
Lösung
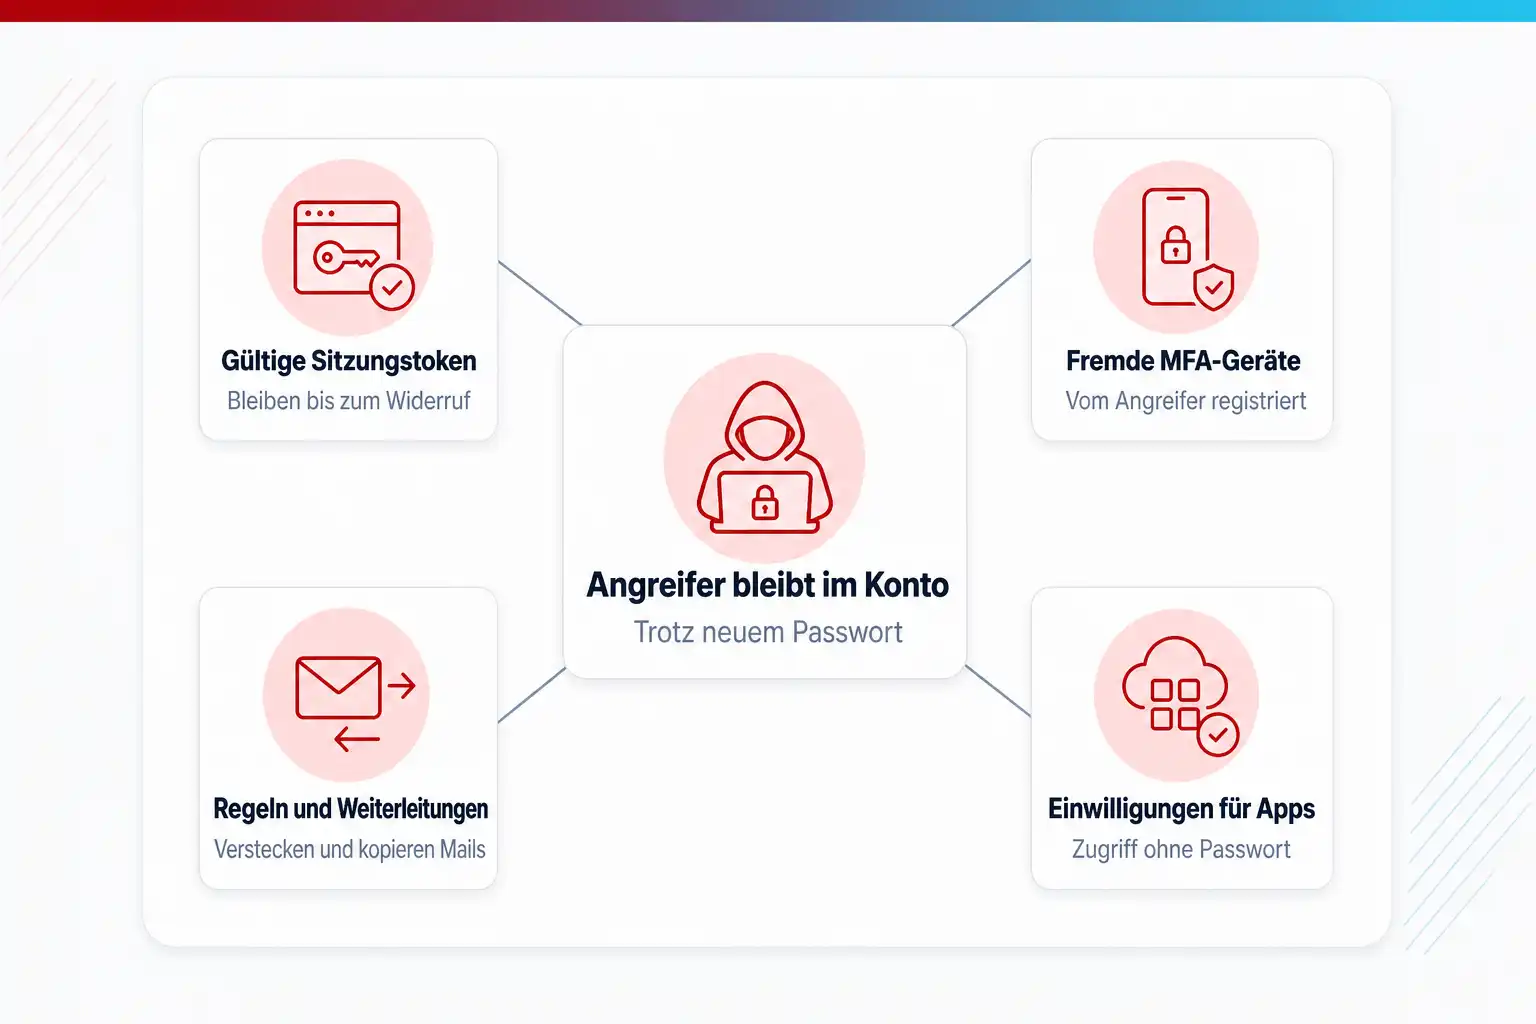
Die IT sperrt das Konto oder setzt das Passwort zurück, widerruft die Sitzungen, prüft die registrierten MFA-Methoden auf fremde Geräte, entfernt Weiterleitungen und Posteingangsregeln und prüft Anwendungen mit Einwilligung. Das neue Passwort wird persönlich oder telefonisch übergeben. Danach prüft die IT, ob die Person dasselbe Passwort bei Diensten mit eigener Anmeldung verwendet, und lässt es dort ebenfalls ändern. Dienste, die per Single Sign-on an dieses Konto hängen, haben kein eigenes Passwort; dort reicht der Widerruf der Sitzungen, geprüft wird nur, ob der Angreifer zwischenzeitlich Daten abgerufen hat.
Symptom
Die Person hat nicht nur das Passwort eingegeben, sondern auch den MFA-Code eingetippt oder die Push-Benachrichtigung bestätigt. Danach war sie tatsächlich angemeldet und hat nichts Auffälliges bemerkt.
Ursache
Das ist das Muster eines Angriffs, bei dem die gefälschte Seite als Zwischenstation zur echten Anmeldung dient. Der Angreifer leitet Eingaben durch und erhält am Ende das Sitzungstoken, mit dem er angemeldet bleibt, ohne das Passwort je wieder zu brauchen. MFA mit Code oder Push schützt dagegen nicht, weil der zweite Faktor korrekt für die echte Sitzung verwendet wurde.
Lösung
Hier zählt das Widerrufen der Sitzungen mehr als das Passwort: Revoke-MgUserSignInSession macht alle Aktualisierungstoken des Kontos ungültig. Danach folgt dieselbe Reihenfolge wie bei eingegebenen Zugangsdaten, zusätzlich eine Prüfung, ob der Angreifer eine eigene Authenticator-App oder einen Passkey registriert hat. Für dieses Konto und alle Administratorkonten ist die Folge eine Phishing-resistente Anmeldemethode, die an die echte Domain gebunden ist.
Symptom
Der Anhang wurde geöffnet: ein Dokument, das zum Aktivieren von Inhalten aufforderte, eine HTML-Datei, die eine Anmeldeseite anzeigte, oder ein Archiv mit einer ausführbaren Datei. Danach lief das Gerät weiter, vielleicht etwas langsamer.
Ursache
Hier geht es nicht um ein Konto, sondern um das Gerät. Ein Makro, ein Skript oder ein Programm kann bereits laufen, eine Verbindung zu einem Steuerungsserver aufgebaut und mit dem Auslesen von Zugangsdaten begonnen haben. Dass nichts zu sehen ist, sagt nichts; die Zeit zwischen Erstinfektion und Verschlüsselung beträgt laut dem BSI-Maßnahmenkatalog Ransomware häufig Wochen, manchmal Monate.
Lösung
Das Gerät kommt vom Netz, am sichersten über die Isolationsfunktion des EDR oder durch Abschalten des Switchports, nicht durch Herunterfahren, weil der Arbeitsspeicher für die Untersuchung gebraucht wird. Die IT prüft Alarme der Endpunktsicherheit, laufende Prozesse und Netzwerkverbindungen, sichert ein Abbild und setzt das Gerät anschließend neu auf. Das Konto der Person wird wie ein kompromittiertes Konto behandelt, weil gespeicherte Anmeldungen auf dem Gerät als abgeflossen gelten.
Symptom
Aus dem Konto wurden bereits Mails an Kolleginnen, Kunden oder Lieferanten verschickt, oft mit einer Zahlungsaufforderung oder einer geänderten Bankverbindung, und das Postfach ist unter Umständen für den Versand gesperrt.
Ursache
Der Angreifer hat das Konto bereits genutzt, und zwar für die Form, die Microsoft als Business Email Compromise beschreibt: Mails im Namen der Person, Regeln, die Antworten verstecken, und Änderungen an Signatur oder Kontaktdaten. Microsoft nennt als Anzeichen unter anderem Regeln, die Mails in die Ordner Notizen, Junk-E-Mail oder RSS-Abonnements verschieben, sowie einen Versandstopp durch den Dienst.
Lösung
Zuerst die Empfänger: Alle, die aus dem Konto angeschrieben wurden, werden über einen anderen Kanal gewarnt, und offene Zahlungen werden angehalten. Danach folgen die Kontoschritte, mit besonderem Augenmerk auf Regeln und Weiterleitungen, und die Nachrichtenablaufverfolgung, um den Versand lückenlos zu belegen. Wurde das Konto vom Dienst gesperrt, wird es nach der Bereinigung über die Seite für eingeschränkte Benutzer wieder freigegeben. Bei Zahlungsbetrug gehört die Anzeige bei der Polizei dazu.
Symptom
Die Meldung kommt erst nach Tagen, weil die Person den Klick erst für harmlos hielt, oder sie kommt gar nicht und die IT stößt von außen auf den Vorfall, etwa durch einen Hinweis eines Kunden.
Ursache
Entweder gab es keinen bekannten Meldeweg, oder die Person hatte Angst vor Konsequenzen. In beiden Fällen ist der Angreifer länger im Konto, und die Fristen laufen ab Kenntnis der Organisation, nicht ab dem Klick. Artikel 33 DSGVO verlangt die Meldung an die Aufsichtsbehörde möglichst binnen 72 Stunden, nachdem die Verletzung bekannt wurde, sofern ein Risiko für Betroffene besteht; § 32 BSIG verlangt die Erstmeldung erheblicher Vorfälle binnen 24 Stunden.
Lösung
Jetzt gilt dieselbe technische Reihenfolge, zusätzlich eine saubere Zeitlinie: Wann war der Klick, wann die erste fremde Anmeldung, wann hat die Organisation Kenntnis erlangt. Diese Zeitlinie ist die Grundlage für die Bewertung des Datenschutzbeauftragten und für die Meldung.
03 Was du mitnimmst
Was ihr vorher einrichtet, damit die ersten 30 Minuten ein Ablauf sind
Die Reaktion auf einen Klick ist nur dann schnell, wenn sie vorher festgelegt ist. Sechs Vorbereitungen machen aus einer Panik eine Abarbeitung, und die erste davon ist keine Technik.
Vom Klick zur Entscheidung in fünf Schritten
- 01 Melden statt schweigen
- 02 Konto sperren, Sitzungen widerrufen
- 03 Regeln und MFA-Geräte prüfen
- 04 Protokolle lesen, Reichweite bestimmen
- 05 Meldepflicht bewerten
Eine Meldung, die nichts kostet: ein Knopf, eine Adresse, keine Vorwürfe
Die wichtigste Minute ist die, in der jemand sagt, dass er geklickt hat. Dafür braucht es einen Weg, der leichter ist als Schweigen: eine Schaltfläche im Mailprogramm, eine kurze Adresse wie phishing@ und die Zusage, dass eine Meldung keine Folgen hat. Jede Fristberechnung nach Artikel 33 DSGVO und § 32 BSIG beginnt mit Kenntnis, und Kenntnis entsteht nur, wenn gemeldet wird.
Eine Reihenfolge für das Konto, die über das Passwort hinausgeht
Microsoft beschreibt für ein kompromittiertes Microsoft-365-Konto sechs Schritte: Konto deaktivieren oder Passwort zurücksetzen, aktive Sitzungen widerrufen, registrierte MFA-Geräte prüfen, Anwendungen mit Nutzereinwilligung prüfen, zugewiesene Administratorrollen prüfen und Weiterleitungen samt Posteingangsregeln entfernen. Ein neues Passwort allein lässt gestohlene Sitzungstoken, fremde Authenticator-Apps und verdeckte Regeln unberührt.
Die Befehle vorbereiten, statt sie im Ernstfall zu suchen
Die Sitzungen eines Kontos widerruft Revoke-MgUserSignInSession, das Konto sperrt Update-MgUser mit AccountEnabled false, SMTP-Weiterleitungen zeigt Get-Mailbox mit den Eigenschaften ForwardingAddress, ForwardingSmtpAddress und DeliverToMailboxAndForward, und versteckte Regeln findet Get-InboxRule mit dem Schalter IncludeHidden. Wer diese vier Aufrufe in einem Skript mit den nötigen Berechtigungen bereithält, braucht dafür Minuten statt einer Stunde.
Das neue Passwort nie per Mail übergeben, bei synchronisierten Konten zweimal setzen
Microsoft weist ausdrücklich darauf hin, das neue Passwort nicht per E-Mail zu übermitteln, weil der Angreifer zu diesem Zeitpunkt noch im Postfach sein kann. Bei Konten, die aus dem lokalen Active Directory synchronisiert werden, wird das Passwort dort zurückgesetzt, und zwar zweimal hintereinander, um Pass-the-Hash-Angriffe zu erschweren. App-Passwörter werden beim Zurücksetzen nicht automatisch ungültig und müssen gesondert gelöscht werden.
Die Protokolle kennen, bevor man sie braucht
Die Anmeldeprotokolle in Microsoft Entra zeigen je Anmeldung IP-Adresse, Ort, Zeitpunkt und Erfolg oder Fehlschlag; das Überwachungsprotokoll im Defender-Portal zeigt, welche Regeln angelegt und welche Dateien geöffnet wurden; die Nachrichtenablaufverfolgung zeigt, was aus dem Konto versendet wurde. Microsoft empfiehlt, den Zeitraum unmittelbar vor der verdächtigen Aktivität zu wählen und bei der ersten Suche nicht nach einzelnen Aktivitäten zu filtern.
Phishing-resistente Anmeldung dort, wo es am meisten zählt
Ein MFA-Prompt, der auf einer gefälschten Seite bestätigt wird, schützt nicht. Microsoft empfiehlt für Administratorkonten ausdrücklich Phishing-resistente MFA, also Passkeys oder FIDO2-Sicherheitsschlüssel, bei denen die Anmeldung an die echte Domain gebunden ist. Für den Rest der Belegschaft ist das die mittelfristige Richtung.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was die betroffene Person selbst tut, bevor die IT da ist
Das BSI hat zusammen mit der Polizeilichen Kriminalprävention eine Checkliste für den Ernstfall veröffentlicht. Für den Fall, dass Zugangsdaten zu einem Benutzerkonto weitergegeben wurden, nennt sie eine feste Reihenfolge. Zuerst wird schnellstmöglich ein neues Passwort vergeben, unmittelbar danach werden in den Einstellungen alle aktiven Sitzungen beendet. Dann wird geprüft, ob Einstellungen geändert oder Einkäufe getätigt wurden; lässt sich das nicht rückgängig machen oder ist der Zugriff auf das Konto verloren, wird der Anbieter kontaktiert. Zuletzt wird geprüft, ob weitere Konten betroffen sein könnten, etwa weil die Mailadresse zum Zurücksetzen anderer Passwörter hinterlegt ist.
Im Unternehmen verschiebt sich ein Teil dieser Schritte zur IT, weil die Person die Sitzungen eines verwalteten Kontos meist nicht selbst beenden kann und das Zurücksetzen über die Verwaltung läuft. Was bleibt, ist die Meldung, der Verzicht auf weitere Arbeit mit dem betroffenen Konto und die Antwort auf zwei Fragen: Was genau wurde eingegeben, und wurde ein zweiter Faktor bestätigt? Diese beiden Antworten entscheiden darüber, welcher der sechs Fälle vorliegt.
Wurden Zahlungsdaten eingegeben, gilt die Checkliste wörtlich: Die Bank wird informiert, bei Karten und Online-Banking über den Sperrnotruf 116 116. Eine Anzeige empfiehlt das BSI in jedem Fall, auch bei vagem Verdacht.
Wann aus dem Klick ein meldepflichtiger Vorfall wird
Für den Datenschutz ist die Frage, ob personenbezogene Daten betroffen sind und ob daraus ein Risiko für die Rechte und Freiheiten natürlicher Personen folgt. Ein übernommenes Postfach enthält fast immer personenbezogene Daten: Kontaktdaten, Vorgänge, Anhänge. Artikel 33 DSGVO verlangt dann die Meldung an die zuständige Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko. Die Meldung enthält Art der Verletzung, Kategorien und ungefähre Zahl der Betroffenen, Kontaktdaten des Datenschutzbeauftragten, wahrscheinliche Folgen und ergriffene Maßnahmen. Unabhängig von der Meldung ist jede Verletzung nach Absatz 5 zu dokumentieren.
Für Einrichtungen, die unter das BSI-Gesetz fallen, kommt § 32 BSIG hinzu. Meldepflichtig ist ein erheblicher Sicherheitsvorfall, also einer, der schwerwiegende Betriebsstörungen oder finanzielle Verluste verursachen kann oder andere Personen erheblich schädigen kann. Ein einzelnes übernommenes Konto ohne weitere Folgen erreicht diese Schwelle meist nicht, ein Konto, aus dem Zahlungsbetrug im Namen des Hauses läuft, unter Umständen schon. Die Erstmeldung muss spätestens 24 Stunden nach Kenntnis erfolgen und enthält zunächst nur die Einschätzung, ob eine rechtswidrige Handlung vorliegt und ob grenzüberschreitende Auswirkungen möglich sind.
Beide Fristen beginnen mit Kenntnis der Organisation, und beide erlauben eine Meldung mit unvollständigen Angaben, die später ergänzt wird. Die häufigste Fehlentscheidung ist, erst die Analyse abzuschließen und dann zu melden. Wer in einem Vorfall feststellt, dass die Bewertung mehr als einen Tag dauern wird, meldet mit dem, was er weiß, und reicht nach.
Warum fehlerfreies Deutsch kein Erkennungsmerkmal mehr ist
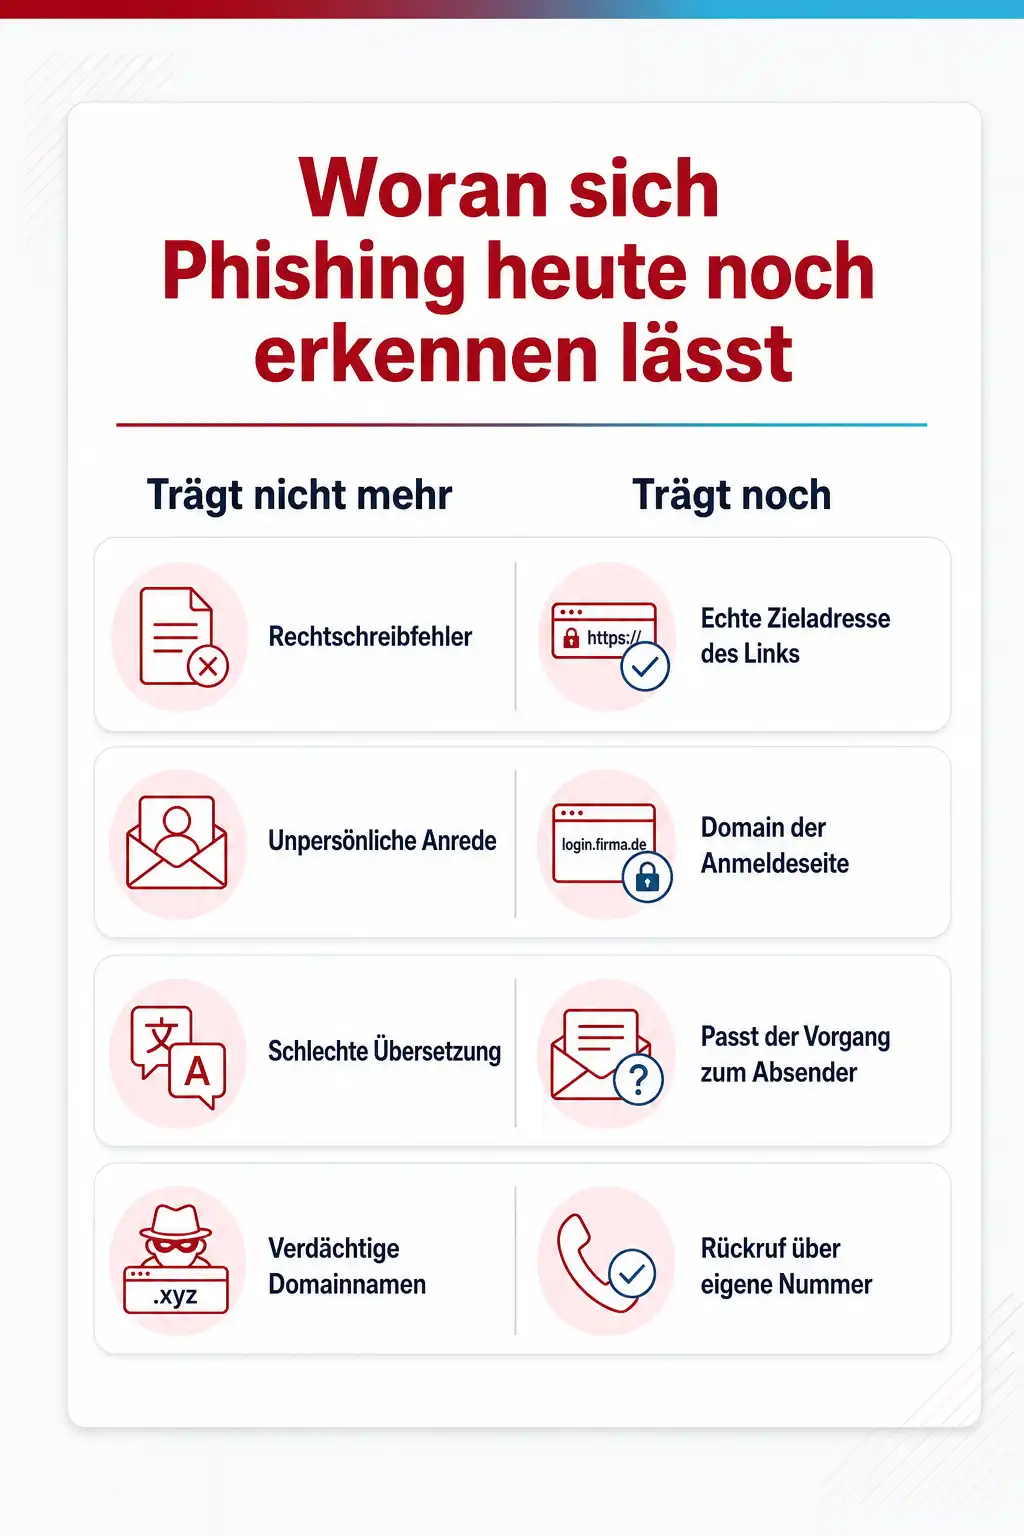
Die klassische Schulung hat Beschäftigten beigebracht, auf Rechtschreibfehler, unpersönliche Anrede und schlechte Übersetzungen zu achten. Das BSI hält diese Merkmale für überholt: Sprachmodelle personalisieren Phishing-Nachrichten mit zusätzlichem Kontext, treffen einen bestimmten Schreibstil und erzeugen auch plausible Domainnamen und Adressen.
Was bleibt, sind Merkmale, die mit dem Inhalt nichts zu tun haben: die tatsächliche Zieladresse eines Links, die Domain der Anmeldeseite und die Frage, ob dieser Absender diesen Vorgang auf diesem Weg überhaupt auslösen würde. Dazu kommt der Rückruf über eine selbst herausgesuchte Nummer. Das BSI empfiehlt in seiner Checkliste genau das: die Echtheit einer Mail im Zweifel telefonisch bestätigen zu lassen, und zwar nicht über die Nummer aus der Mail.
Für die IT folgt daraus, dass die technische Seite mehr tragen muss. Phishing-resistente Anmeldung bindet die Authentifizierung an die echte Domain, sodass eine gefälschte Seite mit ihr nichts anfangen kann. Mailgateways können Links umschreiben und Anhänge in einer Sandbox öffnen. Und die Anmeldeprotokolle müssen so ausgewertet werden, dass eine Anmeldung von einer unbekannten Adresse Minuten nach einem Klick auffällt, nicht erst beim nächsten Audit.
Was nach der Bereinigung noch zu tun bleibt
Nach den Sofortmaßnahmen steht die Frage nach der Reichweite. Microsoft empfiehlt, die Überwachungsprotokolle vom Beginn der verdächtigen Aktivität bis zum Abschluss der Bereinigung durchzusehen, die gesendeten Nachrichten des Zeitraums zu prüfen und auf dieser Grundlage festzustellen, welche Daten der Angreifer gesehen oder weitergeleitet hat. Erst dieses Ergebnis erlaubt eine belastbare Aussage gegenüber der Aufsichtsbehörde und gegenüber den Betroffenen.
Der letzte Schritt ist der, der im Alltag ausfällt: die Nachbereitung mit der betroffenen Person. Wer gemeldet hat, bekommt eine Rückmeldung, was die Meldung verhindert hat. Wer nicht gemeldet hat, bekommt eine Erklärung, warum es beim nächsten Mal anders laufen soll, und keine Abmahnung. Eine Meldekultur entsteht nicht durch Schulungen, sondern durch die Erfahrung, dass Melden folgenlos und Schweigen teuer ist.
Dazu passende Kurse
Wenn im Haus noch niemand weiß, was nach einem Klick in welcher Reihenfolge passiert, geben Awareness-Seminare, in denen Beschäftigte den Ernstfall selbst durchspielen, Belegschaft und IT denselben Ablauf an die Hand.
Weil die Angreiferseite längst mit Sprachmodellen schreibt, zeigen Trainings zur Abwehr von Spam und Scam mit KI-Werkzeugen, wie sich die Erkennung auf der Verteidigerseite nachziehen lässt.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- IT-Security Awareness – Mitarbeitersensibilisierung
- Cybersecurity-Grundlagenschulung: Risiken erkennen
- KI zur Spam und Scam Abwehr Training
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Es war eine sehr gute Lernatmosphäre und der Trainer verstand sein Thema sehr gut.
Dank des äusserst kompetenten Trainers war dies ein sehr informativer und förderlicher Kurs.
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht es, das Passwort zu ändern, wenn das Konto mit MFA geschützt ist?
Soll der betroffene Rechner sofort heruntergefahren werden?
Müssen wir jeden Phishing-Klick der Datenschutzaufsicht melden?
Wie finden wir heraus, ob der Angreifer das Konto schon benutzt hat?
Was tun, wenn ein Kollege den zweiten Faktor am Telefon bestätigen soll?
Sollen wir die Phishing-Mail löschen oder aufheben?
Passt thematisch dazu
Wenn Rechtschreibfehler als Warnsignal ausfallen, hilft der Blick darauf, woran sich eine KI-geschriebene Phishing-Mail trotzdem erkennen lässt.
Für den verwandten Fall ohne Angreifer, aber mit derselben Meldefrist, beschreibt eine Seite im Datenschutzbereich die ersten Schritte, wenn eine Mail an den falschen Empfänger ging.
Wie aus Einzelfällen ein wiederholbarer Ablauf mit Rollen und Eskalation wird, erklärt der Glossareintrag dazu, was Incident Management als Prozess ausmacht.
Quellen
- Microsoft Learn, Respond to a compromised email account in Microsoft 365 (Stand 03.07.2026)
- BSI und Polizeiliche Kriminalprävention, Phishing: Checkliste für den Ernstfall
- BSI, Einfluss von KI auf die Cyberbedrohungslandschaft, Version 1.0 vom 10.04.2024
- BSI, Die Lage der IT-Sicherheit in Deutschland 2025 (Berichtszeitraum 1.7.2024 bis 30.6.2025), Zusammenfassung und Bewertung
- Art. 33 DSGVO, Meldung von Verletzungen des Schutzes personenbezogener Daten an die Aufsichtsbehörde
- § 32 BSIG, Meldepflichten (gesetze-im-internet.de)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Die Reaktion auf einen Klick einmal an echten Konten üben
In den Awareness- und Grundlagenseminaren bei cmt sehen Beschäftigte und IT-Verantwortliche in einer Übungsumgebung, wie eine gefälschte Anmeldeseite aussieht, was im Anmeldeprotokoll danach steht und wie die Bereinigung eines Kontos abläuft, mit Trainern, die solche Vorfälle im Betrieb begleitet haben.
Verwandte Themen
- Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
- Microsoft-365-Konto gehackt: Anzeichen, Sofortmaßnahmen und die Spurensuche
- Phishing-Simulation durchführen: Ziele, Betriebsrat, Köder und Auswertung
- SPF, DKIM und DMARC: wie die drei Prüfungen zusammenspielen und was Provider jetzt verlangen