
Eine Phishing-Simulation durchführen, die Lernen auslöst statt Bloßstellung
Acht Schritte führen von der Zielsetzung bis zur Schulung, jeder mit einem Prüfpunkt und mit den Stellen, an denen Juristen und Betriebsrat hingehören.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Eine Phishing-Simulation ist rechtlich eine technische Einrichtung zur Verhaltenskontrolle und fachlich eine Übung, kein Test. Beides bestimmt die Reihenfolge: Erst steht fest, was die Beschäftigten danach können sollen und dass niemand für einen Klick belangt wird, dann unterschreiben Betriebsrat und Datenschutz, und erst dann wird der erste Köder gebaut. Wer umgekehrt arbeitet, hat am Ende eine Klickquote, die niemand verwenden darf, und ein Team, das der IT nicht mehr traut.
Stand dieser Seite: 04.10.2026
01 Worum es geht
Die Kampagne läuft, und danach ist der Schaden größer als vorher
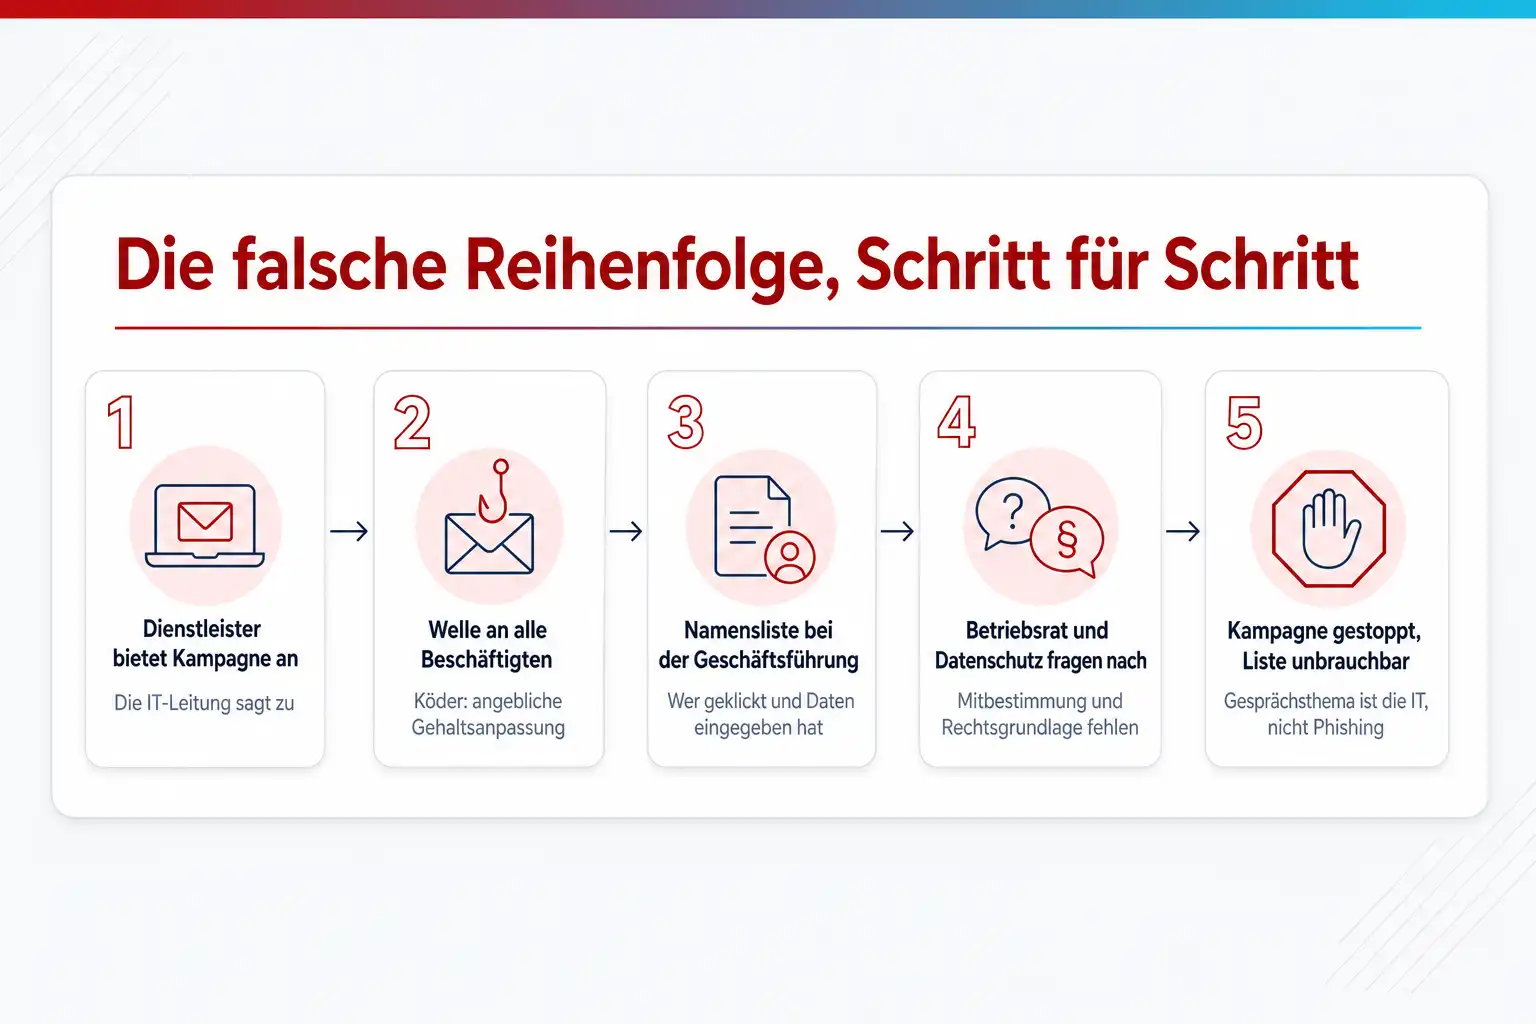
Der typische Verlauf: Ein Dienstleister bietet eine Phishing-Kampagne an, die IT-Leitung sagt zu, die erste Welle geht mit einer Mail über eine angebliche Gehaltsanpassung an alle Beschäftigten. Ein Drittel klickt, ein Teil gibt Zugangsdaten ein. Zwei Tage später liegt eine Namensliste bei der Geschäftsführung, der Betriebsrat erfährt in der Kaffeeküche davon, und der Datenschutzbeauftragte fragt nach der Rechtsgrundlage. Die Liste darf niemand verwenden, die Kampagne wird gestoppt, und im Haus spricht man wochenlang nicht über Phishing, sondern über die IT, die ihre Kollegen hereingelegt hat.
Der Preis ist höher, als er aussieht. Eine Simulation protokolliert je Person, ob sie eine Mail geöffnet, einen Link geklickt, Daten eingegeben oder gemeldet hat. Das ist genau die technische Einrichtung, die dazu bestimmt ist, das Verhalten der Arbeitnehmer zu überwachen, und damit nach § 87 Abs. 1 Nr. 6 BetrVG mitbestimmungspflichtig. Ohne Vereinbarung sind die Daten rechtswidrig erhoben, und der Betriebsrat kann die Einführung über die Einigungsstelle stoppen. Dazu kommt die Frage, auf welcher Grundlage personenbezogene Klickdaten verarbeitet werden dürfen und wer sie wie lange sieht.
Gleichzeitig ist die Maßnahme seit dem NIS2-Umsetzungsgesetz keine Kür mehr. § 30 Abs. 2 Nr. 7 BSIG verlangt von besonders wichtigen und wichtigen Einrichtungen grundlegende Schulungen und Sensibilisierungsmaßnahmen, und § 38 Abs. 3 BSIG schickt die Geschäftsleitung selbst in Schulungen. Eine Simulation ist dafür ein brauchbarer Baustein, aber nur als Lernmaßnahme, die als solche nachweisbar bleibt. Eine Liste mit Klickern ist kein Nachweis, ein dokumentierter Lernzyklus schon.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Der Ablauf von der Zielsetzung bis zur Schulung
Der Ablauf hat acht Schritte, und jeder endet mit einem Prüfpunkt. Die Reihenfolge ist nicht beliebig: Zieldokument und Betriebsvereinbarung kommen vor dem Werkzeug, weil sie festlegen, was das Werkzeug überhaupt erheben darf.
- 1
Ziel, Kennzahl und Grenzen auf einer Seite festhalten
Schreibe auf, warum ihr die Simulation macht und woran ihr den Erfolg messt. Das Lernziel lautet fast überall gleich: verdächtige Nachrichten erkennen und melden. Die passenden Kennzahlen sind die Meldequote je Welle und die Zeit bis zur ersten Meldung, ergänzt um die aggregierte Klickquote als Verlaufsgröße. Halte auf derselben Seite fest, was nicht passiert: keine Einzelbewertung, keine Weitergabe an Vorgesetzte, keine arbeitsrechtlichen Folgen. Dieses Dokument ist die Grundlage für Betriebsrat und Datenschutz und später der Nachweis, dass die Maßnahme nach § 30 Abs. 2 Nr. 7 BSIG als Sensibilisierung angelegt war.
Ergebnis: Ein einseitiges Zieldokument mit Lernziel, Kennzahlen und dem Ausschluss von Einzelbewertung und Sanktionen, unterschrieben von Geschäftsleitung und Informationssicherheitsbeauftragtem.
- 2
Betriebsvereinbarung und Datenschutzprüfung abschließen
Leg dem Betriebsrat das Zieldokument vor und verhandle eine Betriebsvereinbarung, die Zweck, erhobene Daten, Auswertungsverfahren, Aggregationsregeln, Löschfristen, Zugriffsberechtigte und das Sanktionsverbot regelt. Nimm die Beurteilungskriterien ausdrücklich hinein, denn dort liegt das Mitbestimmungsrecht. Parallel prüft der Datenschutzbeauftragte die Rechtsgrundlage, den Eintrag im Verarbeitungsverzeichnis und bei externen Anbietern den Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO. Die KIT-Analyse weist darauf hin, dass eine ausführliche Vorabinformation die Aussagekraft senkt, eine fehlende Information aber das Vertrauen kostet; die Vereinbarung selbst muss in jedem Fall zugänglich sein.
Ergebnis: Eine unterschriebene Betriebsvereinbarung, ein Eintrag im Verarbeitungsverzeichnis, bei externen Anbietern ein Auftragsverarbeitungsvertrag und ein abgestimmter Text für die Information der Beschäftigten.
- 3
Werkzeug auswählen und die Zustellung freischalten
Mit Microsoft 365 E5 oder Defender for Office 365 Plan 2 steht das Angriffssimulationstraining im Defender-Portal bereit und braucht keine eigene Infrastruktur. Es verlangt aber eine Lizenz für jede angeschriebene Person und die Rolle Attack Simulation Administrator oder Attack Payload Author für die Beteiligten. Externe Anbieter musst du mit ihren Absenderdomänen am Mail-Gateway und in den Schutzfiltern freischalten, sonst filtert euer eigener Spamschutz die Übung weg. Prüfe, wo die Daten liegen; Microsoft nennt für das Angriffssimulationstraining die Region Deutschland als verfügbar. Teste die Zustellung an eine Pilotgruppe aus der IT, bevor jemand außerhalb der IT eine Mail bekommt.
Ergebnis: Eine Testmail an die Pilotgruppe wird zugestellt, der Klick wird gezählt, die Meldung landet im richtigen Postfach, und der Speicherort der Daten ist dokumentiert.
- 4
Zielgruppen und Schwierigkeitsstufen festlegen
Teile die Belegschaft nach Exposition, nicht nach Hierarchie: Wer täglich fremde Anhänge öffnet, etwa Einkauf, Personal und Buchhaltung, bekommt andere Köder als die Produktion. Beginne mit leichten Nachrichten und steigere den Schwierigkeitsgrad über die Wellen. Microsoft liefert je Vorlage eine vorhergesagte Kompromittierungsrate aus anonymisierten Vergleichsdaten, mit der du Stufen einschätzen kannst, bevor du eigene Erfahrungswerte hast. Leg fest, wie groß eine Gruppe mindestens sein muss, damit für sie ein Bericht entsteht. Vereinbare Zielgruppen und Wellenplan mit dem Betriebsrat, denn die Auswahl der Betroffenen gehört zur Mitbestimmung.
Ergebnis: Ein Wellenplan mit Zielgruppen, Stufen, Zeitfenstern und der Mindestgruppengröße für Auswertungen, vom Betriebsrat gegengezeichnet.
- 5
Köder und Lernseite bauen, auch mit KI
Realistische Köder orientieren sich an dem, was im Haus wirklich ankommt: Rechnungen, Paketbenachrichtigungen, geteilte Dokumente, Passwortabläufe, QR-Codes. Microsoft bietet dafür Payload-Automatisierungen, die gemeldete echte Phishing-Mails als entschärfte Vorlagen übernehmen. Sprachmodelle machen Köder fehlerfrei und personalisieren sie mit öffentlichen Informationen über euer Haus, so wie Angreifer es tun; nutze das, aber lass jeden generierten Text von einer Person freigeben. Die Anmeldeseite imitiert euer eigenes Portal, nicht die Marke eines Dritten. Die Lernseite erklärt in drei Sätzen, woran die Mail erkennbar war, und zeigt den Meldeknopf.
Ergebnis: Freigegebene Köder je Stufe ohne fremde Marken und Angstthemen, eine Lernseite mit Erkennungsmerkmalen und Meldeweg sowie das Freigabeprotokoll von Datenschutz und interner Kommunikation.
- 6
Meldeweg und Rückmeldung scharf schalten
Richte den Meldeknopf im Mailclient ein und leite Meldungen an ein Postfach, das jemand im Tagesbetrieb liest, in größeren Häusern an das SOC. Wer eine Simulationsmail meldet, bekommt sofort eine Bestätigung. Wer eine echte Phishing-Mail meldet, bekommt dieselbe Bestätigung und später eine Rückmeldung, was daraus wurde. Dieser Rückkanal ist der eigentliche Hebel, denn er macht Melden zur belohnten Normalität. Teste den Weg mit der Pilotgruppe und miss, wie lange die Bestätigung braucht.
Ergebnis: Eine Meldung aus einem Testpostfach löst innerhalb weniger Minuten eine Bestätigung aus, und das Meldepostfach hat eine benannte Bearbeitung im Tagesbetrieb.
- 7
Welle fahren und ohne Namen auswerten
Versende die Welle gestaffelt über mehrere Tage, damit sich die Kollegen nicht gegenseitig warnen und das Meldepostfach nicht überläuft. Werte nur aggregiert aus: Meldequote, Zeit bis zur ersten Meldung, Klickquote je Zielgruppe oberhalb der Mindestgröße, Verhältnis zur vorhergesagten Rate. Einzeldaten sieht nur das Werkzeug, und sie werden nach der vereinbarten Frist gelöscht. Informiere die Beschäftigten nach der Welle vollständig: welche Daten erhoben wurden, zu welchem Zweck, wer sie verarbeitet hat und welche Rechte sie haben. Die KIT-Analyse hält diese Aufklärung nach Abschluss für zwingend.
Ergebnis: Ein Bericht ohne Namen mit Meldequote, Klickquote je Gruppe und dem Vergleich zur Vorhersage, dazu der Nachweis, dass die Beschäftigten nach der Welle informiert wurden.
- 8
In Schulung überführen und den Zyklus festlegen
Aus dem Bericht folgt die Schulung, nicht die Mahnung. Weise Zielgruppen mit niedriger Meldequote kurze Lerneinheiten zu; Microsoft erlaubt Trainingskampagnen auch ohne vorherige Simulation. Plane die nächste Welle mit höherer Stufe und wiederhole den Zyklus mindestens jährlich, damit der Nachweis nach § 30 Abs. 2 Nr. 7 BSIG lückenlos bleibt. Nimm die Geschäftsleitung ausdrücklich in die Zielgruppen auf, denn § 38 Abs. 3 BSIG verlangt von ihr regelmäßige Schulungen. Dokumentiere Welle, Teilnehmerzahl, Lerninhalte und Kennzahlen in einem Protokoll, das ein Prüfer lesen kann.
Ergebnis: Zugewiesene Lerneinheiten je Zielgruppe, ein Termin für die nächste Welle und ein Protokoll, das Maßnahme, Reichweite und Ergebnis für den NIS2-Nachweis festhält.
03 Was du mitnimmst
Was du festlegst, bevor du den ersten Köder baust
Sechs Festlegungen trennen eine Simulation, die trägt, von einer, die Vertrauen kostet. Keine davon ist technisch, und zusammen passen sie auf zwei Seiten.
Die Reihenfolge einer Phishing-Simulation
- 01 Lernziel und Meldequote festlegen
- 02 Betriebsrat und Datenschutz unterschreiben
- 03 Zielgruppen in Stufen einteilen
- 04 Köder und Lernseite bauen
- 05 Welle fahren, ohne Namen auswerten
- 06 Schulung zuweisen und wiederholen
Das Lernziel vor die Messung stellen
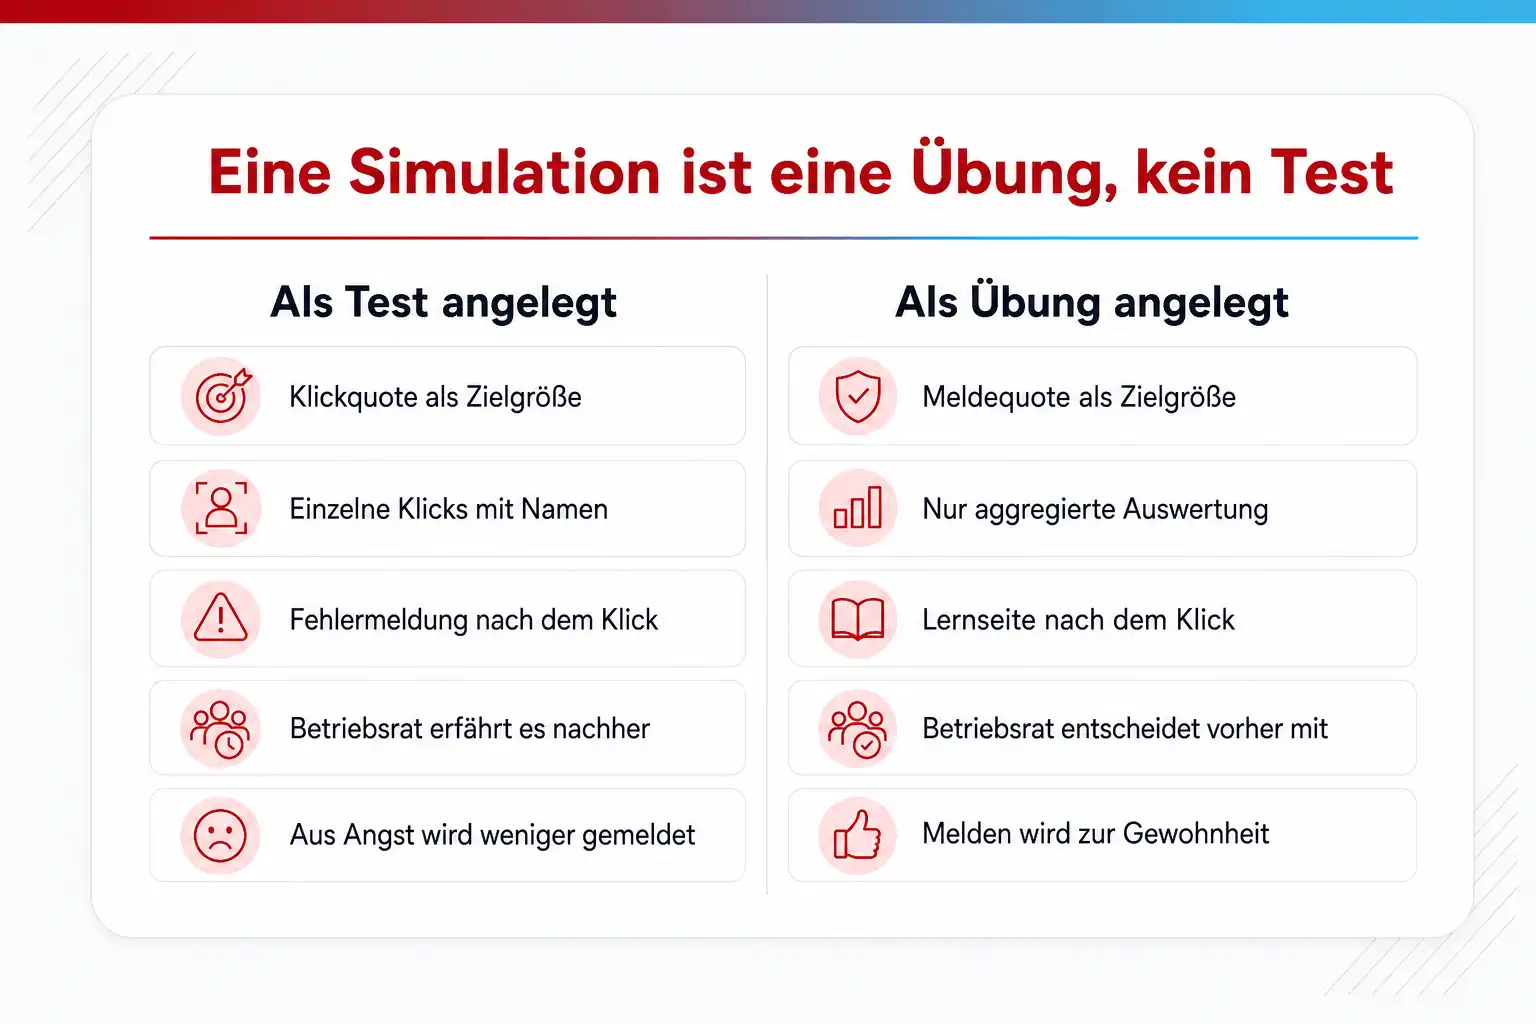
Formuliere, was die Beschäftigten danach können sollen: eine verdächtige Mail erkennen und über den vorgesehenen Weg melden. Daraus folgt die Kennzahl, die zählt, nämlich die Meldequote, nicht die Klickquote. Wer die Klickquote zur Zielgröße macht, belohnt Köder, die möglichst viele hereinlegen, und das ist das Gegenteil von Lernen.
Sanktionsfreiheit schriftlich zusichern
Ein Klick in der Simulation hat keine arbeitsrechtlichen Folgen, und das steht in der Betriebsvereinbarung und in der Information an die Beschäftigten. Die Analyse von Volkamer, Sasse und Boehm für das KIT nennt genau das als Voraussetzung, damit die Kampagne als Lernmaßnahme wirkt. Ohne diese Zusicherung melden Beschäftigte aus Angst weniger, auch echte Angriffe.
Betriebsrat früh beteiligen, nicht nur informieren
Die Simulation fällt unter § 87 Abs. 1 Nr. 6 BetrVG, die anschließende Schulung zusätzlich unter § 98 Abs. 1 BetrVG zur Durchführung betrieblicher Bildungsmaßnahmen. Der Betriebsrat entscheidet über Zeitraum, Zielgruppen und Auswertungskriterien mit; in Behörden gilt dasselbe für den Personalrat. Wer das Gremium erst nach dem Pilot einbindet, beginnt die Verhandlung mit einem Vertrauensverlust.
Die Rechtsgrundlage benennen und die Daten klein halten
Üblich ist das berechtigte Interesse am Schutz der IT nach Art. 6 Abs. 1 lit. f DSGVO, abgesichert durch eine Betriebsvereinbarung als Kollektivvereinbarung im Sinne von Art. 88 DSGVO. Einwilligungen taugen im Arbeitsverhältnis nicht, weil die Freiwilligkeit fehlt. Lege fest, welche Felder erhoben werden, dass Auswertungen nur aggregiert erfolgen, ab welcher Gruppengröße ein Bericht entsteht und wann Einzeldaten gelöscht werden.
Köder ohne fremde Marken und ohne Angstthemen
Nachgebaute Anmeldeseiten mit dem Logo eines Zahlungsdienstes oder Softwareherstellers sind markenrechtlich nur unkritisch, wenn die Kampagne vollständig intern bleibt und die Seiten nur im eigenen Netz erreichbar sind. Bei externen Anbietern gehört die Prüfung in den Vertrag. Verzichte auf Köder zu Kündigung, Bonus oder Krankheit: Sie erzeugen hohe Klickquoten und zerstören die Fehlerkultur, die du aufbauen willst.
Den Meldeweg vor der ersten Welle einrichten
Eine Simulation ohne funktionierenden Meldeknopf misst nur Klicks. Richte vorher ein, wohin eine Meldung geht, wer sie bearbeitet und was die meldende Person zurückbekommt. Wer den Köder meldet, bekommt sofort die Bestätigung, dass das richtig war. Wer klickt, landet auf einer Lernseite, die erklärt, woran die Mail erkennbar war, nicht auf einer Fehlermeldung.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was das Gesetz verlangt und was es verbietet
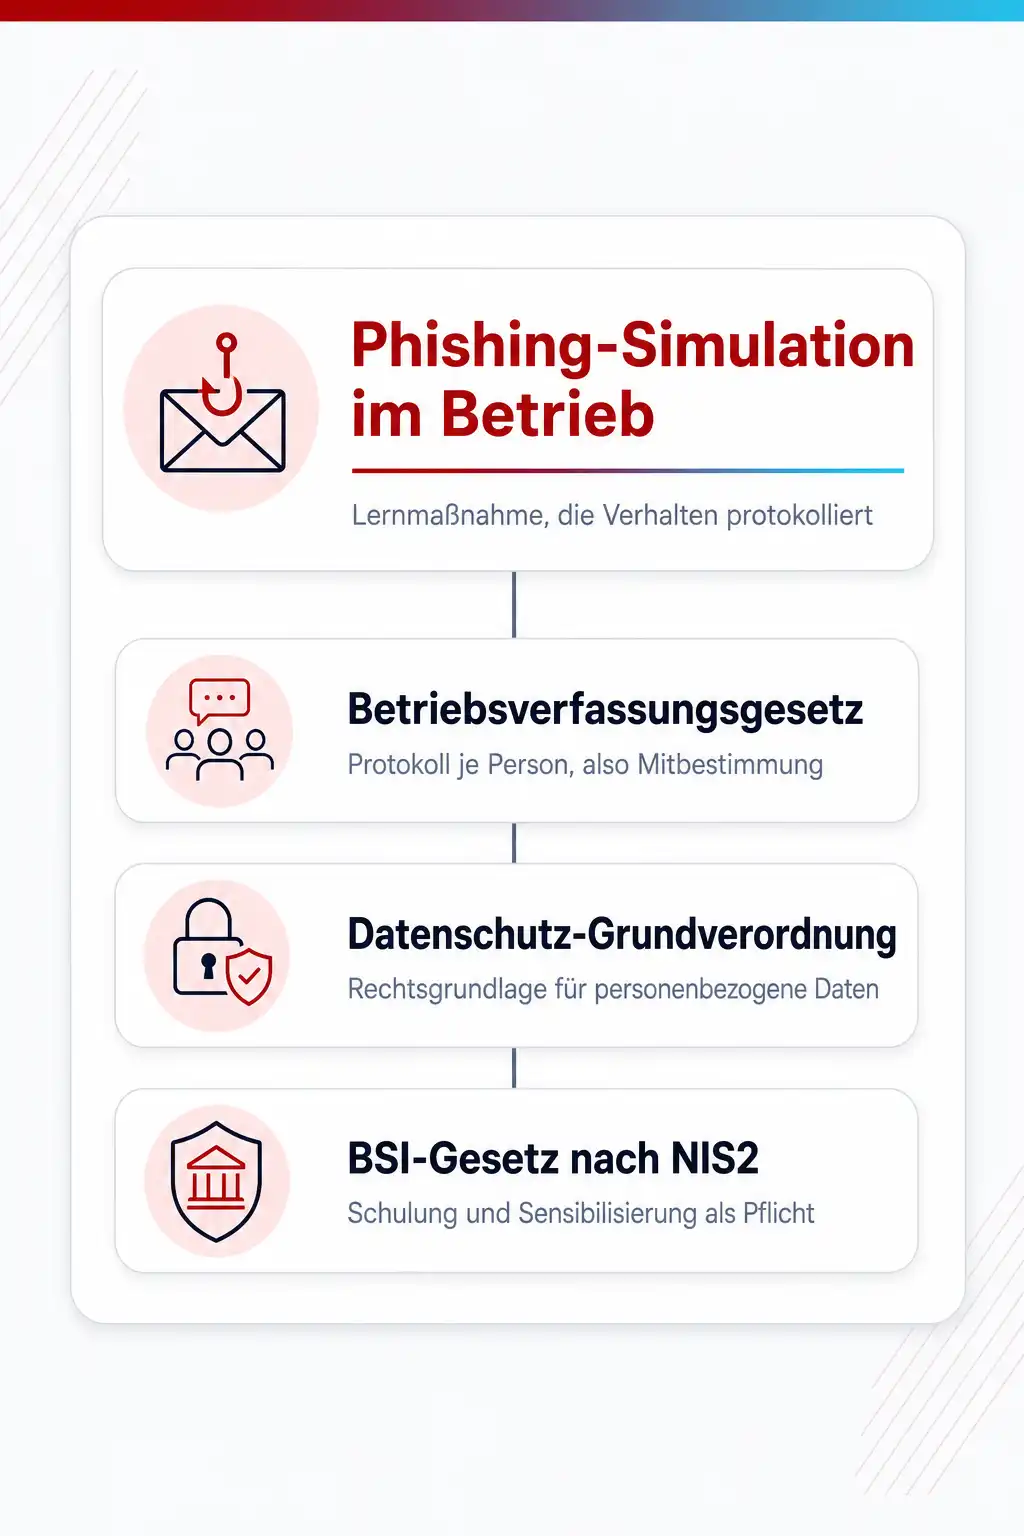
Drei Rechtsgebiete greifen ineinander. Das Betriebsverfassungsgesetz macht die Simulation nach § 87 Abs. 1 Nr. 6 BetrVG mitbestimmungspflichtig, weil die Plattform je Person protokolliert, wer geklickt, Daten eingegeben oder gemeldet hat. Kommt keine Einigung zustande, entscheidet nach § 87 Abs. 2 BetrVG die Einigungsstelle. Für die anschließende Schulung kommt § 98 Abs. 1 BetrVG hinzu. In öffentlichen Stellen tritt der Personalrat nach dem Landespersonalvertretungsgesetz an diese Stelle.
Die DSGVO verlangt eine Rechtsgrundlage für jede personenbezogene Auswertung. In der Praxis ist es das berechtigte Interesse am Schutz der eigenen IT nach Art. 6 Abs. 1 lit. f DSGVO mit einer Abwägung, die Datenminimierung, aggregierte Auswertung und Sanktionsfreiheit dokumentiert. Eine Betriebsvereinbarung kann nach Art. 88 DSGVO zugleich als Kollektivvereinbarung dienen; Erwägungsgrund 155 nennt sie ausdrücklich. Auf § 26 BDSG allein solltest du dich nicht mehr stützen. Nach der Entscheidung des Europäischen Gerichtshofs zur hessischen Regelung (C-34/21) hat das Bundesarbeitsgericht am 8. Mai 2025 (8 AZR 209/21) § 26 Abs. 1 BDSG für die dort geprüfte Verarbeitung nicht als Rechtsgrundlage anerkannt.
Das BSI-Gesetz in der Fassung des NIS2-Umsetzungsgesetzes, in Kraft seit dem 6. Dezember 2025, verlangt in § 30 Abs. 2 Nr. 7 BSIG grundlegende Schulungen und Sensibilisierungsmaßnahmen. § 38 Abs. 3 BSIG verpflichtet die Geschäftsleitungen zur regelmäßigen Teilnahme an Schulungen. Eine Simulation erfüllt diese Pflicht nur zusammen mit der Schulung, die daraus folgt. Ob euer Haus unter das Gesetz fällt, klärt die Seite zur Betroffenheitsprüfung in diesem Bereich.
Warum die Klickquote die falsche Kennzahl ist
Eine Klickquote sagt vor allem etwas über den Köder aus. Eine Mail, die perfekt zum Alltag der Zielgruppe passt, fängt fast alle; eine erkennbar schlechte fängt niemanden. Microsoft hat deshalb die vorhergesagte Kompromittierungsrate eingeführt, die den Schwierigkeitsgrad einer Vorlage aus anonymisierten Vergleichsdaten schätzt. Erst der Abstand zwischen Vorhersage und Ergebnis sagt etwas über eure Beschäftigten, und auch das nur über mehrere Wellen.
Die Meldequote misst dagegen das Verhalten, das ihr braucht. Ein Betrieb, in dem die Hälfte klickt, aber ein Drittel innerhalb von zehn Minuten meldet, ist besser geschützt als einer mit niedriger Klickquote, in dem niemand meldet. Denn die erste Meldung ist der Zeitpunkt, an dem das SOC den echten Angriff stoppen kann. Deshalb gehört der Meldeweg vor die erste Welle, und deshalb ist die Zeit bis zur ersten Meldung die zweite Kennzahl.
Die KIT-Analyse zeigt außerdem, wie sehr die Aussagekraft von der Ausgestaltung abhängt: Wer die Beschäftigten ausführlich vorab informiert, misst ein anderes Verhalten als im Ernstfall; wer fremde Marken nicht verwenden darf, kann einen Teil der üblichen Angriffe nicht nachstellen. Beides sind Gründe, die Zahlen nicht als Messung einer Belegschaft zu lesen, sondern als Rückmeldung an die Kampagne selbst.
KI-generierte Köder: realistischer, mit klaren Regeln
Angreifer schreiben Phishing-Mails heute mit Sprachmodellen: fehlerfrei, im Ton des Hauses, mit Details aus Stellenanzeigen, Pressemitteilungen und Karriereprofilen. Eine Simulation, die weiterhin mit Rechtschreibfehlern und falschen Logos arbeitet, trainiert auf eine Bedrohung, die es so kaum noch gibt. Die Seite zum Erkennen von KI-Phishing in unserem KI-Bereich beschreibt, woran solche Mails heute noch erkennbar sind; genau diese Merkmale gehören auf eure Lernseite.
Für die eigene Kampagne heißt das: Erzeuge Köder mit einem Sprachmodell aus einer kurzen Beschreibung von Zielgruppe und Anlass, lass es Varianten im Ton eures Hauses schreiben und verwende nur öffentlich zugängliche Informationen. Verboten bleibt, was auch ohne KI verboten wäre: Daten aus HR-Systemen als Köderfutter, Angstthemen, fremde Marken ohne Prüfung. Für die Freigabe gilt, was der Ablauf festlegt: Eine Person liest jeden generierten Text, und die Freigabe wird protokolliert.
Vergiss den zweiten Kanal nicht. Microsoft unterstützt im Angriffssimulationstraining QR-Codes als Köder, weil Angreifer damit den Linkschutz am Gateway umgehen und das Opfer auf das private Smartphone lenken. Eine Welle mit QR-Code auf einem angeblichen Parkausweis zeigt, ob euer Meldeweg auch dann funktioniert, wenn die Mail gar keinen Link enthält.
Wo die Simulation an ihre Grenzen kommt
Eine Simulation ersetzt keine technische Maßnahme. Sie misst, ob Menschen erkennen und melden; ob ein Angriff Erfolg hat, entscheiden daneben Phishing-resistente Anmeldeverfahren, der Linkschutz am Gateway und der Schutz eurer Domäne gegen Absenderfälschung. Die Seiten zu Phishing-resistenter MFA und zu SPF, DKIM und DMARC in diesem Bereich beschreiben diese Schicht; die Simulation steht darüber, nicht an ihrer Stelle.
Sie hat außerdem einen Preis in der Vertrauenskultur. Beschäftigte, die sich von der eigenen IT hereingelegt fühlen, melden weniger, und die KIT-Analyse weist darauf hin, dass Angreifer die Existenz einer Kampagne ausnutzen können, indem sie echte Angriffe als Übung tarnen. Beides sprichst du offen an: in der Information vor der Kampagne, auf der Lernseite und im Rückkanal, der jede Meldung bestätigt.
Und sie hat eine Grenze in der Zuständigkeit. Betriebsvereinbarung, Rechtsgrundlage, Markenprüfung bei nachgebauten Seiten und die Frage, ob eine Datenschutz-Folgenabschätzung nötig ist, sind Sache der Juristen und des Datenschutzbeauftragten, nicht der IT. Das Werkzeug ist an einem Nachmittag eingerichtet; die Vereinbarung braucht Wochen. Plane die Wochen, dann ist der Nachmittag kein Problem.
Dazu passende Kurse
Wenn eure Köder noch mit Rechtschreibfehlern arbeiten, zeigen dir Kurse zu KI-gestützten Phishing-Simulationen und Abwehr, wie Angreifer heute schreiben und wie du das nachstellst.
Für den Teil nach der Welle, also die Schulung, die aus dem Bericht folgt, findest du bei cmt Awareness-Kurse für Beschäftigte und Administratoren.
Wie sicher bist du beim Thema wirklich?
Lesen fühlt sich schnell nach Können an. Ein kurzer Test zeigt dir, was davon schon sitzt und wo sich ein Kurs lohnt. Kostenlos, ohne Anmeldung, mit einer Erklärung zu jeder Antwort.
04 Konkrete Kurse
Wo du genau das übst
- KI-gestützte Phishing-Simulationen (Expert)
- IT-Security Awareness – Mitarbeitersensibilisierung
- KI zur Spam und Scam Abwehr Training
Weitere Kurse aus diesem Bereich
- Risikomanagement für KI: sicher und konform
- AI Red Teaming für Rüstungs- und Defense-Systeme
- KI Securitykurs: Schutz vor bösartigen LLMs, WormGPT & Co.
- Monitoring von KI-Agenten: Kontrolle & Sicherheit
- OpenSearch Schulung: Dashboards, Betrieb, Migration
- Fehlerbehebung im Check-Point-Betrieb R81.X
- Workshop zum Betrieb von Check Point R82
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr intensiver Lehrgang, hat mich für meine Arbeit ein gutes Stück voran gebracht.
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Brauchen wir eine Betriebsvereinbarung, wenn wir gar nicht personenbezogen auswerten?
Dürfen wir Beschäftigte, die mehrfach klicken, zu einer Schulung verpflichten?
Müssen wir die Beschäftigten vor der Kampagne informieren?
Reicht das Angriffssimulationstraining von Microsoft, oder brauchen wir einen Anbieter?
Dürfen wir eine Anmeldeseite nachbauen, die aussieht wie Microsoft 365 oder ein Paketdienst?
Wie oft sollten wir Wellen fahren?
Passt thematisch dazu
Für die Lernseite nach dem Klick brauchst du die Merkmale, an denen KI-geschriebene Phishing-Mails heute noch erkennbar sind, denn Rechtschreibfehler sind kein Merkmal mehr.
Wer die Kampagne verantwortet, ist meist der ISB, und die Rolle des Informationssicherheitsbeauftragten im Alltag zeigt, wo Awareness in seinem Aufgabenkatalog steht.
Quellen
- Bundesministerium der Justiz, § 87 BetrVG Mitbestimmungsrechte (gesetze-im-internet.de)
- Bundesministerium der Justiz, § 30 BSIG Risikomanagementmaßnahmen (gesetze-im-internet.de)
- Volkamer, Sasse, Boehm (KIT, RUB): Phishing-Kampagnen zur Mitarbeiter-Awareness, Analyse aus Security, Recht und Faktor Mensch, 12.05.2020
- Bundesarbeitsgericht, Urteil vom 8. Mai 2025, 8 AZR 209/21, Volltext (§ 26 Abs. 1 BDSG erfüllt nicht die Öffnungsklausel des Art. 88 DSGVO)
- Microsoft Learn, Get started using Attack simulation training in Defender for Office 365
- BSI, #nis2know: Grundlegende Schulungen und Sensibilisierungsmaßnahmen
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Eine Kampagne an echten Ködern bauen, bevor sie bei euch läuft
Im Kurs zu KI-gestützten Phishing-Simulationen bei cmt baust du mit Trainern aus dem Betrieb Köder und Lernseiten an einer Übungsumgebung, übst die Auswertung ohne Namen und nimmst eine Vorlage für die Betriebsvereinbarung mit, die ihr mit eurem Betriebsrat weiterverhandeln könnt.
Verwandte Themen
- Security Awareness: wer geschult werden muss, wie oft und wer das verantwortet
- Phishing-Mail geöffnet: was in den ersten 30 Minuten zählt
- Phishing-resistente MFA: wie die Faktoren funktionieren und welche standhalten
- SPF, DKIM und DMARC: wie die drei Prüfungen zusammenspielen und was Provider jetzt verlangen