
Eigene Plattform oder Cloud-Dashboard für Switches und WLAN?
Wie sich Catalyst Center und Meraki in Funktionsumfang, Datenhaltung, Lizenzen und Personalbedarf unterscheiden und wann ein Mischbetrieb sinnvoll ist.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Catalyst Center, früher DNA Center, ist eine Management-Plattform, die du selbst betreibst, als Appliance im Rechenzentrum oder als virtuelle Maschine. Sie bietet die größte Funktionstiefe, bis zum Fabric-Betrieb mit SD-Access, und verlangt dafür Personal mit IOS-XE-Erfahrung. Das Meraki-Dashboard läuft als Cloud-Dienst von Cisco, braucht keinen eigenen Server und ist schneller erlernt, dafür gibst du Teile der Kontrolle und der Datenhaltung an die Cloud ab. Die Wahl ist weniger eine Hardwarefrage als früher. Die Wi-Fi-7-Access-Points der Serie CW917x und viele Catalyst-9000-Switches lassen sich in beiden Welten betreiben, und mit der Cisco Networking Subscription gelten dieselben Lizenzen für beide.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Die Plattform entscheidet über das Team, nicht nur über die Oberfläche
Die Wahl zwischen Catalyst Center und Meraki wird oft als Geschmacksfrage behandelt: Die einen mögen die Kommandozeile, die anderen das Dashboard. Tatsächlich legt sie fest, wie der Netzbetrieb in den nächsten Jahren arbeitet. Wer braucht welches Wissen, wo liegen Konfiguration und Telemetrie, wer spielt Updates ein, und was passiert, wenn die Management-Plattform nicht erreichbar ist?
Ein Wechsel ist teuer. Catalyst-Switches, die von der Kommandozeile in den Cloud-Betrieb von Meraki umgestellt werden, verlieren dabei ihre gesamte Konfiguration und alle lokal gespeicherten Dateien. Der Weg zurück läuft über den Meraki-Support und setzt das Gerät erneut auf Werkseinstellungen. Eine Fehlentscheidung kostet deshalb ein zweites Rollout mit Wartungsfenstern an jedem Standort.
Hinzu kommen Fragen, die nicht im Netzteam entschieden werden. Der Datenschutz will wissen, welche Daten in welcher Region gespeichert werden. Der Einkauf will wissen, ob Lizenzen bei einem späteren Wechsel weiterlaufen. Und die Geschäftsführung will wissen, ob für die gewählte Plattform zusätzliches Personal nötig wird.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sechs Kriterien im direkten Vergleich
Verglichen werden Catalyst Center als Appliance oder virtuelle Maschine und das Meraki-Dashboard mit Meraki-Geräten oder cloud-verwalteten Catalyst-Geräten. Die Urteile gelten für ein mittleres Unternehmensnetz mit Zentrale und mehreren Standorten.
Catalyst Center
Management-Plattform im eigenen Betrieb, früher DNA Center, als DN3-Appliance auf UCS-Basis oder als virtuelle Appliance auf VMware ESXi oder AWS, mit Design, Policy, Provisionierung, Assurance und Fabric-Betrieb
Meraki-Dashboard
Cloud-Dashboard von Cisco für Meraki-Geräte und cloud-verwaltete Catalyst-Switches und Access Points, ohne eigenen Server, Region bei der Anlage der Organisation wählbar
| Entscheidungsfrage | Catalyst Center | Meraki-Dashboard |
|---|---|---|
| Wie viel Infrastruktur und Pflege braucht die Plattform selbst? | Schwäche Die virtuelle Appliance für ESXi verlangt laut Datenblatt mindestens 32 vCPUs, 256 GB Arbeitsspeicher und 3 TB Speicher mit 2.000 bis 2.500 IOPS. Updates, Backups und Hochverfügbarkeit liegen beim eigenen Team, und die Plattform muss selbst gegen Ausfall geplant werden. | Stärke Es gibt keinen eigenen Server. Cisco betreibt das Dashboard, die Geräte melden sich über das Internet an. Firmware-Updates werden im Dashboard geplant, und die Pflege der Plattform selbst entfällt. |
| Wie tief reichen Automatisierung, Segmentierung und Fehleranalyse? | Stärke Catalyst Center bildet Design, Policy, Provisionierung und Assurance ab und unterstützt Fabric- und Non-Fabric-Betrieb. Für SD-Access ist es die zentrale Steuerung, und Vorlagen, Netzhierarchie und Client-Analysen gehen weit in die Tiefe. | Kommt darauf an Das Dashboard deckt die Standardaufgaben von Switches und WLAN sauber ab und ist für viele Standorte schnell ausgerollt. Für einen Fabric-Betrieb mit SD-Access ist es nicht gedacht, und sehr spezielle Konfigurationen lassen sich nicht immer abbilden. |
| Wo liegen Konfiguration, Telemetrie und Anmeldedaten? | Stärke Bei der Appliance oder der virtuellen Maschine auf ESXi bleiben alle Daten im eigenen Rechenzentrum. Bei der Variante in AWS liegen sie im eigenen Cloud-Konto in der gewählten Region. Für die Verbindung zur Cisco-Cloud, etwa für die Global Overview, entscheidest du selbst. | Kommt darauf an Organisationen in der EU-Region werden laut Meraki in Rechenzentren in der EU gehalten, und Nutzdaten laufen nicht durch die Cloud. Der Primary Controller in US-Rechenzentren speichert aber Registrierungsdaten, Organisationsdaten und die Anmeldedaten der Dashboard-Administratoren. |
| Wie viel Kontrolle über die Gerätekonfiguration bleibt beim Team? | Stärke Die Geräte laufen mit IOS XE und behalten ihre volle Kommandozeile. Catalyst Center rollt Konfiguration aus, ersetzt aber nicht den direkten Zugriff. Für Fehlersuche und Sonderfälle bleibt das Werkzeug erhalten, das das Team kennt. | Schwäche Bei Catalyst-Switches im Meraki-Cloud-Betrieb ist die Konsole nur noch lesend und zeigt Log-Ereignisse. Grundlegende Änderungen laufen über die lokale Statusseite, alles andere über das Dashboard, das auch Show-Befehle zur Fehlersuche anbietet. |
| Wie viel Spezialwissen braucht der Betrieb? | Kommt darauf an Das Team braucht Wissen über IOS XE, die Plattform selbst und für SD-Access zusätzlich über Fabric, Underlay und Policy. Das lohnt sich bei großen Campusnetzen, ist aber für eine kleine IT-Abteilung ein erheblicher Aufwand. | Stärke Das Dashboard ist schnell erlernt, und Standorte lassen sich mit Vorlagen ausrollen, ohne dass vor Ort Netzwerkwissen nötig ist. Für Filialnetze ohne eigene IT ist das der stärkste Vorteil. |
| Wie flexibel sind Lizenzen bei einem späteren Wechsel? | Kommt darauf an In der Cisco Networking Subscription gelten die einheitlichen Lizenzen für Switching und Wireless sowohl mit Catalyst Center als auch mit dem Dashboard. Die Mindestlaufzeit einer neuen Subscription beträgt 36 Monate. Ältere DNA-Lizenzen und ihre Laufzeiten musst du im Bestand gesondert betrachten. | Kommt darauf an Meraki-Lizenzen können Teil derselben Subscription sein. Für umgestellte Catalyst-Switches lässt sich laut Meraki eine vorhandene DNA-Lizenz über das Cisco Cloud Entitlement for DNA weiter nutzen, ohne Lizenzmigration bis zum 1. Februar 2029. |
Wie viel Infrastruktur und Pflege braucht die Plattform selbst?
Die virtuelle Appliance für ESXi verlangt laut Datenblatt mindestens 32 vCPUs, 256 GB Arbeitsspeicher und 3 TB Speicher mit 2.000 bis 2.500 IOPS. Updates, Backups und Hochverfügbarkeit liegen beim eigenen Team, und die Plattform muss selbst gegen Ausfall geplant werden.
Es gibt keinen eigenen Server. Cisco betreibt das Dashboard, die Geräte melden sich über das Internet an. Firmware-Updates werden im Dashboard geplant, und die Pflege der Plattform selbst entfällt.
Wie tief reichen Automatisierung, Segmentierung und Fehleranalyse?
Catalyst Center bildet Design, Policy, Provisionierung und Assurance ab und unterstützt Fabric- und Non-Fabric-Betrieb. Für SD-Access ist es die zentrale Steuerung, und Vorlagen, Netzhierarchie und Client-Analysen gehen weit in die Tiefe.
Das Dashboard deckt die Standardaufgaben von Switches und WLAN sauber ab und ist für viele Standorte schnell ausgerollt. Für einen Fabric-Betrieb mit SD-Access ist es nicht gedacht, und sehr spezielle Konfigurationen lassen sich nicht immer abbilden.
Wo liegen Konfiguration, Telemetrie und Anmeldedaten?
Bei der Appliance oder der virtuellen Maschine auf ESXi bleiben alle Daten im eigenen Rechenzentrum. Bei der Variante in AWS liegen sie im eigenen Cloud-Konto in der gewählten Region. Für die Verbindung zur Cisco-Cloud, etwa für die Global Overview, entscheidest du selbst.
Organisationen in der EU-Region werden laut Meraki in Rechenzentren in der EU gehalten, und Nutzdaten laufen nicht durch die Cloud. Der Primary Controller in US-Rechenzentren speichert aber Registrierungsdaten, Organisationsdaten und die Anmeldedaten der Dashboard-Administratoren.
Wie viel Kontrolle über die Gerätekonfiguration bleibt beim Team?
Die Geräte laufen mit IOS XE und behalten ihre volle Kommandozeile. Catalyst Center rollt Konfiguration aus, ersetzt aber nicht den direkten Zugriff. Für Fehlersuche und Sonderfälle bleibt das Werkzeug erhalten, das das Team kennt.
Bei Catalyst-Switches im Meraki-Cloud-Betrieb ist die Konsole nur noch lesend und zeigt Log-Ereignisse. Grundlegende Änderungen laufen über die lokale Statusseite, alles andere über das Dashboard, das auch Show-Befehle zur Fehlersuche anbietet.
Wie viel Spezialwissen braucht der Betrieb?
Das Team braucht Wissen über IOS XE, die Plattform selbst und für SD-Access zusätzlich über Fabric, Underlay und Policy. Das lohnt sich bei großen Campusnetzen, ist aber für eine kleine IT-Abteilung ein erheblicher Aufwand.
Das Dashboard ist schnell erlernt, und Standorte lassen sich mit Vorlagen ausrollen, ohne dass vor Ort Netzwerkwissen nötig ist. Für Filialnetze ohne eigene IT ist das der stärkste Vorteil.
Wie flexibel sind Lizenzen bei einem späteren Wechsel?
In der Cisco Networking Subscription gelten die einheitlichen Lizenzen für Switching und Wireless sowohl mit Catalyst Center als auch mit dem Dashboard. Die Mindestlaufzeit einer neuen Subscription beträgt 36 Monate. Ältere DNA-Lizenzen und ihre Laufzeiten musst du im Bestand gesondert betrachten.
Meraki-Lizenzen können Teil derselben Subscription sein. Für umgestellte Catalyst-Switches lässt sich laut Meraki eine vorhandene DNA-Lizenz über das Cisco Cloud Entitlement for DNA weiter nutzen, ohne Lizenzmigration bis zum 1. Februar 2029.
Was passt wann
- Wenn ein großer Campus mit Fabric, Makrosegmentierung und tiefer Fehleranalyse betrieben wird und ein erfahrenes Netzteam vorhanden ist
- ist Catalyst Center die passende Plattform, und der Aufwand für Betrieb und Know-how zahlt sich in Automatisierung und Analyse aus.
- Wenn viele kleine Standorte ohne eigene IT versorgt werden müssen
- bringt das Meraki-Dashboard den schnelleren Rollout und den geringeren Personalbedarf, sofern der Datenschutz die Cloud-Verwaltung freigibt.
- Wenn Konfiguration und Anmeldedaten nachweislich das eigene Rechenzentrum nicht verlassen dürfen
- führt der Weg zu Catalyst Center auf eigener Hardware oder ESXi, weil beim Dashboard auch in der EU-Region Daten beim Primary Controller in den USA liegen.
- Wenn die Zentrale bereits mit Catalyst Center arbeitet und Filialen mit Meraki
- liefert die Global Overview eine gemeinsame Sicht auf Zustand und Alarme, während jede Welt in ihrer eigenen Plattform konfiguriert bleibt.
03 Was du mitnimmst
Was du für dein Netzmanagement entscheiden kannst
Die beiden Plattformen unterscheiden sich in sechs Punkten, die im Betrieb spürbar werden. Für jeden Punkt gibt es eine Frage, die dein Haus selbst beantworten kann.
Fünf Fragen bis zur Plattform
- 01 Fabric und SD-Access nötig?
- 02 Daten nur im eigenen Haus?
- 03 Netz-Know-how an jedem Standort?
- 04 Viele kleine Standorte?
- 05 Beide Welten schon im Einsatz?
Wer die Plattform betreibt
Catalyst Center ist ein eigenes System mit Updates, Backups und Hochverfügbarkeit, das jemand pflegen muss. Das Meraki-Dashboard betreibt Cisco, und dein Team pflegt nur die Konfiguration darin.
Welche Funktionen das Netz wirklich braucht
Ein Campus mit Fabric, Makrosegmentierung über SD-Access und detaillierter Assurance braucht Catalyst Center. Viele verteilte Standorte mit Standardkonfiguration kommen mit dem Dashboard schneller ans Ziel.
Wo Daten liegen dürfen
Bei Catalyst Center bleiben Konfiguration und Telemetrie im eigenen Rechenzentrum oder in deinem AWS-Konto. Beim Dashboard in der EU-Region liegen sie in Rechenzentren in der EU, einige Konto- und Anmeldedaten aber beim Primary Controller in den USA.
Wie das Team arbeitet
Mit Catalyst Center bleibt die Kommandozeile der Geräte voll nutzbar. Bei Catalyst-Switches im Meraki-Cloud-Betrieb ist die Konsole nur noch lesend, Änderungen laufen über das Dashboard.
Ob ein Mischbetrieb sinnvoll ist
Mit der Global Overview im Meraki-Dashboard lassen sich Zustand und Alarme beider Welten auf einer Seite sehen. Konfiguriert wird aber weiterhin in jeder Plattform getrennt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Zwei Betriebsmodelle: lokale Appliance gegen Cloud-Dashboard
Catalyst Center ist der neue Name von Cisco DNA Center. Die Release Notes der Versionslinie 2.3.7 erscheinen bei Cisco unter beiden Namen, und neuere Versionen der Linie 3.x laufen nur noch als Catalyst Center. Die Plattform gibt es als DN3-Appliance auf Basis von Cisco-UCS-Servern C220 und C240 und als virtuelle Appliance auf VMware ESXi oder in AWS. Sie gliedert sich in Design, Policy, Provisionierung, Assurance und Plattform.
Das Meraki-Dashboard ist ein Cloud-Dienst. Die Geräte bauen eine Verbindung zur Cloud auf, holen dort ihre Konfiguration und melden ihren Zustand. Der Nutzdatenverkehr läuft nicht über die Cloud, sondern direkt im LAN oder über das WAN. Eine Organisation wird bei der Registrierung einer Region zugeordnet, für Europa der EU-Region.
Der Unterschied im Alltag liegt in der Verantwortung. Bei Catalyst Center gehört die Plattform zum eigenen Betrieb, mit Wartungsfenstern für Updates, Sicherung, Monitoring der Appliance und einem Konzept für ihren Ausfall. Beim Dashboard verantwortet Cisco die Plattform, und dein Team konzentriert sich auf das, was darin konfiguriert ist.
Matrix: Funktionen, Datenhaltung, Lizenz und Personalbedarf
Die Tabelle fasst die Unterschiede zusammen, die in Ausschreibungen und Betriebskonzepten am häufigsten gefragt werden. Sie ersetzt nicht den Blick in die Funktionslisten der jeweiligen Version, denn beide Plattformen entwickeln sich mit jedem Release weiter.
| Thema | Catalyst Center | Meraki-Dashboard |
|---|---|---|
| Betrieb der Plattform | eigene Appliance, ESXi oder AWS | Cloud-Dienst von Cisco |
| Fabric und SD-Access | zentrale Steuerung des Fabric-Betriebs | nicht vorgesehen |
| Assurance und Analyse | Client- und Geräteanalyse mit Netzhierarchie | Zustand, Alarme und Ereignisse im Dashboard |
| Kommandozeile der Geräte | voll nutzbar | bei cloud-verwalteten Catalyst-Switches nur lesend |
| Datenstandort | eigenes Rechenzentrum oder eigenes AWS-Konto | EU-Region in der EU, Primary Controller in den USA |
| Lizenzen | Cisco Networking Subscription oder bestehende DNA-Lizenzen | Cisco Networking Subscription oder Meraki-Lizenzen |
| Know-how im Team | IOS XE, Plattformbetrieb, bei Fabric zusätzlich SD-Access | Dashboard-Bedienung, Netzgrundlagen |
Datenschutz und Datenstandort des Cloud-Dashboards
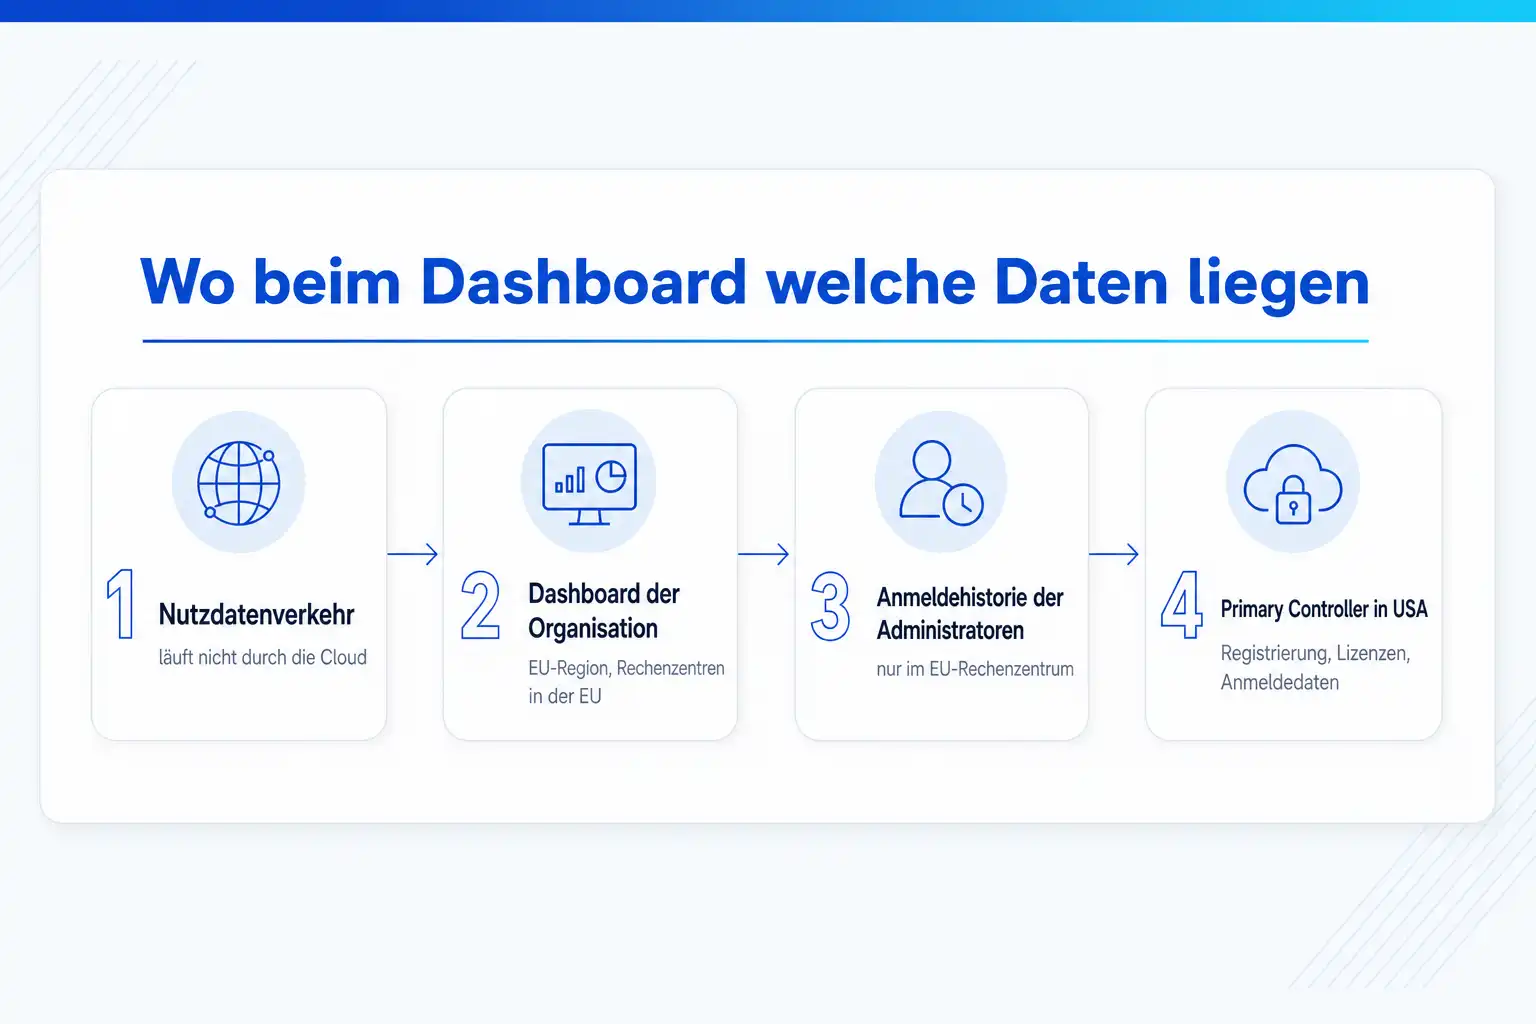
Meraki beschreibt die EU-Region so: Das Dashboard für Organisationen in der EU-Region wird in Rechenzentren gehalten, die geografisch in der EU liegen. Nutzdaten laufen nicht durch die Cloud, und Endnutzerdaten werden nie an den Primary Controller übertragen. Die Anmeldehistorie der Administratoren wird nur im EU-Rechenzentrum gespeichert.
Der Primary Controller steht laut Meraki in US-Rechenzentren. Er speichert Registrierungsdaten wie die E-Mail-Adresse des ersten Administrators und den Firmennamen, Organisationsdaten wie Lizenzen und Administratoren und Netzdaten wie Namen, Zeitzonen und Tags. Er speichert außerdem die Anmeldedaten der Administratoren und Nutzer des Dashboards.
Für die Datenschutzprüfung heißt das: Die Telemetrie und die Daten der Endgeräte bleiben in der EU, aber personenbezogene Daten der Administratoren und Organisationsdaten liegen in den USA. Das ist eine Übermittlung in ein Drittland, die der Datenschutz bewerten muss. Bei Catalyst Center auf eigener Hardware stellt sich diese Frage nicht, solange keine Cloud-Dienste angebunden werden.
-
Setze die Region der Meraki-Organisation bei der Registrierung auf Europa.
-
Nimm die Liste der Daten beim Primary Controller in die Datenschutzprüfung auf.
-
Sichere die Administratorkonten mit Single Sign-on und eigener Anmeldung ab.
-
Halte bei Catalyst Center fest, welche Cloud-Anbindungen aktiv sind und welche Daten sie übertragen.
Mischbetrieb und gemeinsame Übersicht
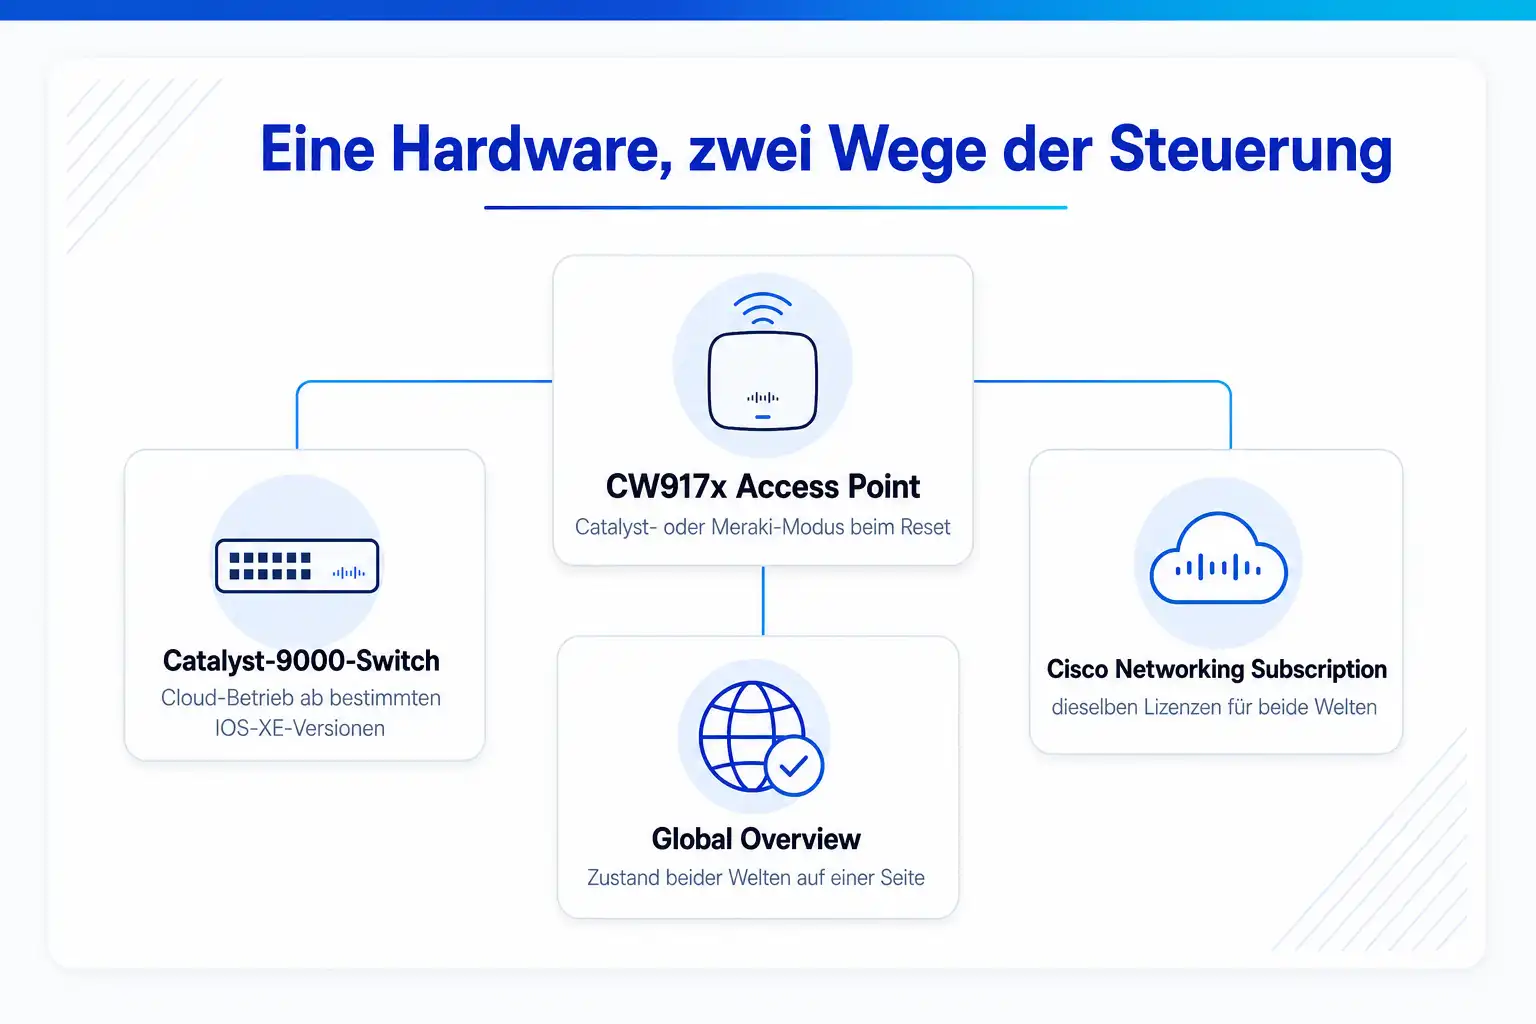
Viele Unternehmen landen in beiden Welten: Catalyst Center in der Zentrale, Meraki in den Filialen. Für diesen Fall bietet Cisco die Global Overview im Meraki-Dashboard. Sie fasst Zustand und Alarme von Meraki-Organisationen und Catalyst-Center-Instanzen zusammen, zeigt Netze und Standorte nach Zustand und listet Geräte, die offline sind oder Probleme haben.
Die Global Overview dient der Beobachtung, nicht der Konfiguration. Meraki schreibt ausdrücklich, dass an Catalyst-Center-Organisationen dort keine Konfiguration möglich ist. Über die Suche springst du in die Ansichten von Catalyst Center, etwa Device 360 oder Client 360, und mit gleichem Benutzernamen in beiden Systemen ohne erneute Anmeldung.
Die Anbindung hat Voraussetzungen. Jede Catalyst-Center-Instanz muss bei der Cisco Catalyst Cloud registriert sein, und Meraki nennt bestimmte Versionen als Voraussetzung, für die virtuelle Appliance mindestens 3.1.6. Eine Instanz kann entweder mit dem Catalyst Center Global Manager oder mit dem Dashboard verbunden werden, nicht mit beiden.
Hardwarefrage: Catalyst-Geräte in beiden Welten
Früher legte die Hardware die Plattform fest: Meraki-Geräte ins Dashboard, Catalyst-Geräte in DNA Center. Das gilt nicht mehr. Die Wi-Fi-7-Access-Points der Serie CW917x haben eine Unified License mit einer einzigen Produktnummer und lassen sich mit einem Catalyst-9800-Controller oder in der Meraki-Cloud betreiben. Beim Zurücksetzen auf Werkseinstellungen wählst du zwischen Catalyst-Modus und Meraki-Modus.
Catalyst-9000-Switches lassen sich ab bestimmten IOS-XE-Versionen in den Cloud-Betrieb mit Konfiguration über das Dashboard umstellen. Meraki nennt dafür unterstützte Modelle aus den Familien C9200, C9200L, C9200CX, C9300 und C9500H und je Modell eine Mindestversion, bei der C9200L und C9300-M ab 17.15. Die Umstellung löscht die gesamte Konfiguration und alle lokalen Dateien und braucht Images im Installationsmodus.
Daneben gibt es die reine Cloud-Überwachung für Catalyst-Switches. Dabei bleibt die Konfiguration bei der Kommandozeile oder Catalyst Center, und das Dashboard zeigt nur Zustand und Ereignisse. Meraki verlangt dafür eine aktive DNA-Essentials- oder DNA-Advantage-Lizenz und bestimmte IOS-XE-Versionen.
! IOS-XE-Version, Modell und Lizenzstand festhalten
show version
show license summary
! Installationsmodus statt Bundle-Modus?
show install summary
! Konfiguration und Dateien vor dem Zurücksetzen sichern
copy running-config tftp://10.10.5.20/sw-lager-01.cfg
dir flash:
Betrieb, Ausfallsicherheit und Automatisierung
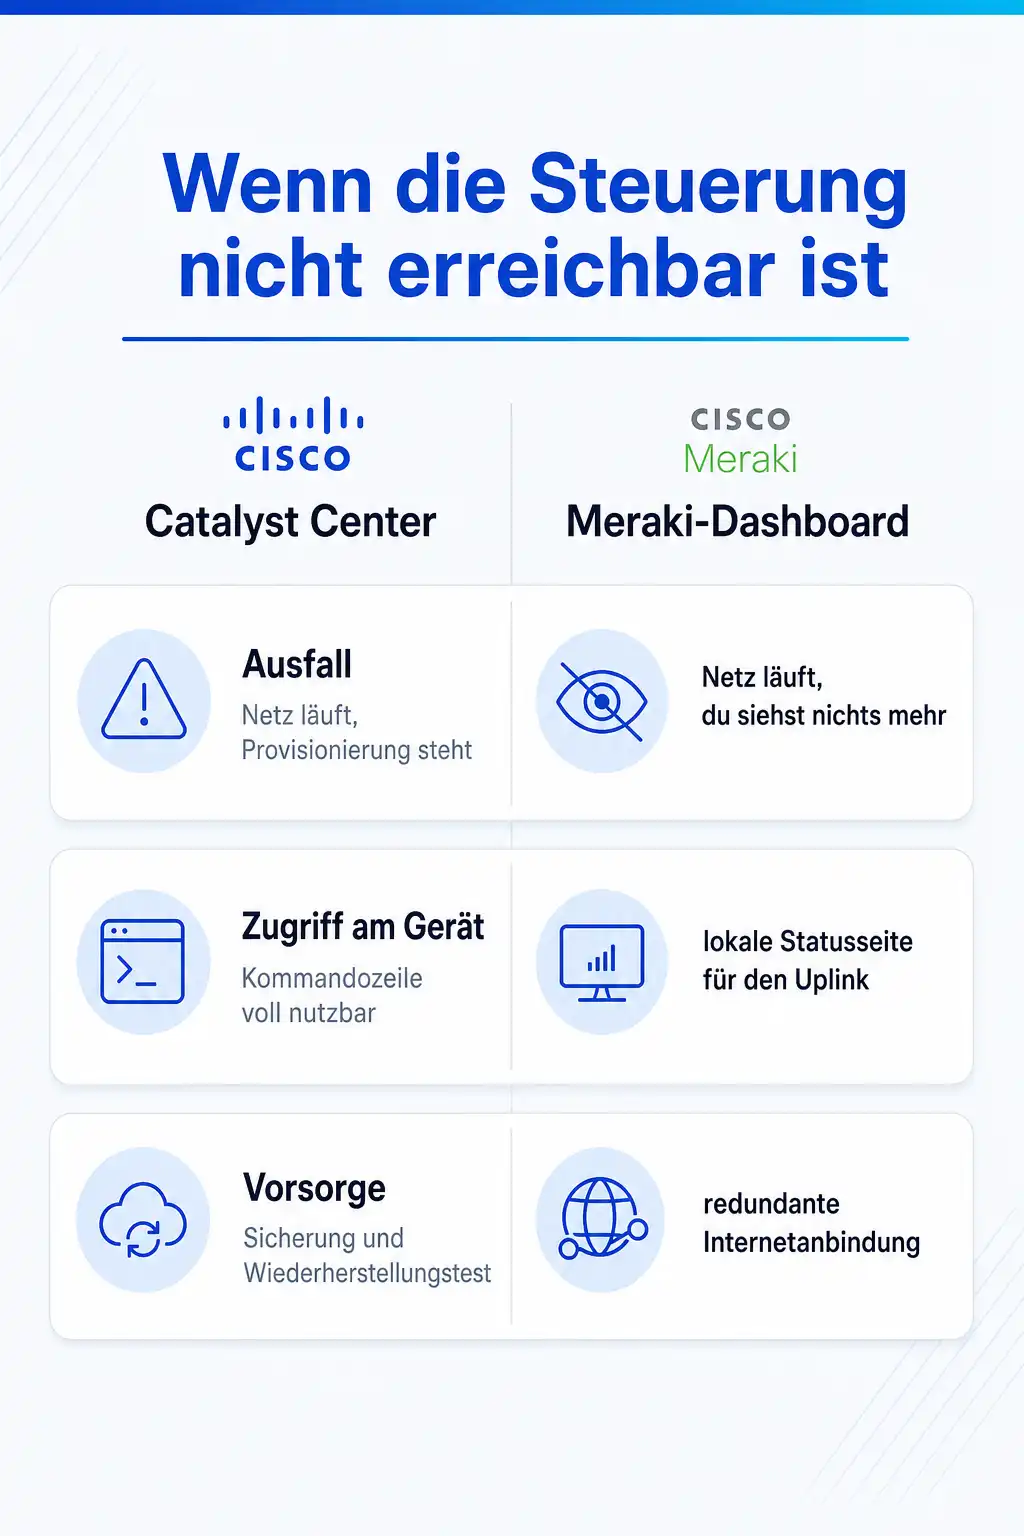
Catalyst Center ist selbst ein kritisches System. Fällt es aus, laufen Switches und Access Points mit ihrer Konfiguration weiter, aber Provisionierung, Assurance und Vorlagen stehen still. Für die virtuelle Appliance verweist Cisco im Datenblatt auf die Hochverfügbarkeit von ESXi, für die Appliances gibt es Cluster- und Disaster-Recovery-Konzepte. Zum Betriebskonzept gehören Sicherungen der Plattform, ein Plan für Upgrades und ein Test, ob eine Wiederherstellung tatsächlich gelingt.
Beim Meraki-Dashboard verlagert sich die Frage auf die Internetverbindung der Standorte. Ohne Verbindung zur Cloud arbeiten die Geräte weiter, aber du siehst sie nicht und kannst nichts ändern. Für Catalyst-Switches im Cloud-Betrieb gibt es eine lokale Statusseite für grundlegende Änderungen, etwa an der Uplink-Adresse, damit ein Gerät nach einer Störung wieder in die Cloud findet.
Beide Plattformen bieten REST-Schnittstellen, über die sich wiederkehrende Aufgaben automatisieren lassen, und für beide gibt es Ansible-Collections. Wer bereits mit Ansible oder Python gegen die Kommandozeile arbeitet, sollte prüfen, wie viel davon über die Plattform-API einfacher wird und was bei cloud-verwalteten Switches ohne schreibenden Konsolenzugriff entfällt.
-
Catalyst Center: Sicherung, Wiederherstellungstest, Upgrade-Fenster und Ausfallkonzept der Plattform
-
Meraki: redundante Internetanbindung an wichtigen Standorten und Zugang zur lokalen Statusseite
-
Beide: Rollen und Rechte der Administratoren, Single Sign-on und Protokollierung der Änderungen
-
Beide: vorhandene Skripte und Playbooks auf die Plattform-API umstellen oder bewusst behalten
Entscheidungshilfe nach Betriebsgröße
Ein kleines Unternehmen mit einem Standort und einer IT-Abteilung von wenigen Personen hat selten Zeit, eine eigene Management-Plattform zu pflegen. Hier spricht viel für das Dashboard, sofern der Datenschutz die Verarbeitung beim Primary Controller in den USA akzeptiert.
Ein Mittelständler mit Zentrale und vielen Filialen profitiert oft von einer Aufteilung: Das Dashboard für Filialen ohne eigene IT und, wenn die Zentrale es braucht, Catalyst Center für den Campus. Die Global Overview verbindet beide Sichten, und mit der Networking Subscription müssen die Lizenzen nicht doppelt gekauft werden.
Ein großer Campus mit Anforderungen an Segmentierung, mit Fabric-Betrieb und mit strengen Vorgaben zur Datenhaltung führt fast zwangsläufig zu Catalyst Center. Hier ist die Voraussetzung ein Team, das IOS XE, die Plattform und SD-Access beherrscht oder aufbaut.
-
Ein Standort, kleines IT-Team, Cloud-Freigabe vorhanden: Meraki-Dashboard
-
Viele Filialen ohne eigene IT: Meraki-Dashboard, in der Zentrale je nach Bedarf Catalyst Center
-
Großer Campus mit Fabric, SD-Access und tiefer Analyse: Catalyst Center
-
Strenge Vorgaben zur Datenhaltung im eigenen Haus: Catalyst Center auf eigener Hardware oder ESXi
-
Beide Plattformen bereits im Einsatz: Global Overview für die gemeinsame Sicht
Dazu passende Kurse
Wer die Plattformen im Vergleich ausprobieren möchte, findet Cisco-Kurse zu Catalyst Center, Meraki und Intent-Based Networking im Cisco-Bereich.
04 Konkrete Kurse
Wo du genau das übst
- Grundlagen des Cisco Catalyst Center
- Planung und Umsetzung von Cisco Meraki Lösungen
- DNAC-Aktivierung und -Überwachung
- Umstellung auf ein Cisco Intent-Based Network
Weitere Kurse aus diesem Bereich
- Implementierung und Administration von Cisco Lösungen
- Implementierung von Cisco Collaboration Conferencing
- Cisco – Grundlagen von Webex Calling
- Cisco IPv6 – Grundlagen, Design und Implementierung
- Grundlagen von Cisco Firewall Threat Defense und Intrusion Prävention (Angriffserkennung und -verhinderung)
- Grundlagen von Cisco SDA verstehen
- Implementierung und Konfiguration der Cisco Identity Services Engine
- Verständnis der Cisco-Grundlagen für Cybersicherheitsoperationen
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist Catalyst Center dasselbe wie DNA Center?
Kann ich einen Catalyst-Switch im Meraki-Dashboard verwalten?
Läuft das Netz weiter, wenn das Meraki-Dashboard nicht erreichbar ist?
Liegen bei Meraki in der EU-Region alle Daten in der EU?
Kann ich Catalyst Center und Meraki in einer Oberfläche konfigurieren?
Brauche ich für Wi-Fi-7-Access-Points eine bestimmte Plattform?
Passt thematisch dazu
Für die Prüfung des Primary Controllers hilft die Seite darüber, wann Daten in die USA übermittelt werden dürfen.
Dieselbe Grundfrage stellt sich bei Servern und Anwendungen; die Abwägung zwischen Cloud-Diensten und eigenem Betrieb beschreibt die Seite zur Hybrid Cloud.
Wer Catalyst Center selbst betreibt, muss die Plattform gegen Ausfall planen; der Glossareintrag erklärt, wie ein Hochverfügbarkeits-Cluster Ausfälle abfängt.
Quellen
- Cisco Meraki, EU Hosting Configuration Guide
- Cisco Meraki, Meraki and Catalyst Center Global Overview
- Cisco Meraki, Conversion from CLI-managed IOS XE Catalyst Switches to Cloud Management with Cloud Configuration
- Cisco, Cisco Networking Subscription Data Sheet
- Cisco, Catalyst Center 2.3.7 Virtual Appliance on VMware ESXi Data Sheet
- Cisco, Catalyst Center DN3 Data Sheet
- Cisco Meraki, CW9176I Installation Guide (Unified License, Catalyst- und Meraki-Modus)
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Beide Plattformen kennenlernen, bevor die Entscheidung fällt
Bei cmt gibt es Kurse zu Catalyst Center, zum Intent-Based Networking und zur Planung von Meraki-Lösungen, vor Ort oder Live-Online. Trainerinnen und Trainer aus dem Cisco-Umfeld zeigen dort, wie sich Rollout, Betrieb und Fehlersuche in beiden Welten anfühlen.
Verwandte Themen
- Collapsed Core oder drei Schichten: welches Campus-Design zu welcher Netzgröße passt
- Cisco End-of-Life: Meilensteine verstehen und den Hardware-Lebenszyklus steuern
- Wi-Fi 7 oder Wi-Fi 6E: wann sich der Umstieg im Unternehmen lohnt
- Netzwerkautomatisierung mit Ansible einführen: vom ersten Backup-Playbook zur Konfiguration aus Git