
Wie Sprachpakete an der Warteschlange vorbeikommen
Markieren, klassifizieren, priorisieren: QoS wirkt nur am Engpass und nur bei Stau. Hier steht, welche Zeile dort was bewirkt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
QoS für VoIP besteht aus drei Schritten. Sprachpakete werden möglichst nah an der Quelle mit DSCP EF markiert, also mit dem Wert 46. An jedem Engpass werden sie in eine Klasse sortiert und dort in eine Priority Queue gelegt, die vor allem anderen gesendet wird. Auf Cisco-Geräten erledigst du das mit dem Modular QoS CLI. Eine class-map erkennt die Pakete, zum Beispiel mit match dscp ef. Eine policy-map ordnet der Klasse mit priority percent einen garantierten Anteil zu, und service-policy output hängt die Policy an das Interface zum Engpass. Wirksam ist QoS nur dort, wo sich eine Warteschlange bildet, typischerweise am Übergang vom schnellen LAN in die langsamere WAN- oder Internetleitung.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Telefonate knacken genau dann, wenn alle arbeiten
Das Muster ist immer ähnlich. Morgens um acht klingen die Gespräche gut, gegen zehn beginnt es zu knacken, Silben fallen weg, und manchmal bricht ein Anruf ganz ab. Zur gleichen Zeit laufen Synchronisierungen von Cloud-Speichern, große Mailanhänge und Software-Updates über dieselbe Leitung. Die Bandbreite reicht im Durchschnitt, aber in den Sekunden, in denen ein großer Upload die Leitung füllt, stehen die Sprachpakete in derselben Warteschlange wie alles andere.
Sprache ist dabei weniger empfindlich gegen fehlende Bandbreite als gegen Wartezeit. Ein Gespräch mit G.711 braucht pro Richtung weniger als 100 kbit/s. Was stört, sind Verzögerung, Schwankungen der Verzögerung, also Jitter, und verlorene Pakete. Die Empfehlung ITU-T G.114 hält fest, dass die meisten Anwendungen bei einer Einweg-Verzögerung unter 150 Millisekunden nicht spürbar beeinträchtigt werden, und nennt 400 Millisekunden als Grenze, die bei der Netzplanung nicht überschritten werden sollte.
Mehr Bandbreite hilft oft nur kurzfristig, weil Uploads jede Leitung füllen, die man ihnen gibt. QoS löst das Problem gezielter: Es sorgt dafür, dass Sprachpakete im Moment des Staus zuerst gesendet werden. Dafür muss es aber an der richtigen Stelle konfiguriert sein, und genau daran scheitern viele Einrichtungen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der Aufbau im Detail
Die MQC-Konfiguration Zeile für Zeile
Die Kette zeigt die Bausteine einer Policy für eine WAN-Leitung, in der Reihenfolge, in der du sie anlegst. Zuerst kommt die class-map, dann die policy-map mit den Klassen, und zuletzt bindest du die Policy an das Interface.
Der Aufbau
class-map match-any VOICE -> match dscp ef -> policy-map WAN-EDGE -> class VOICE -> priority percent 20 -> class class-default -> fair-queue -> service-policy output WAN-EDGE - 01 Klasse anlegen
class-map match-any VOICEEine class-map ist ein Filter mit Namen. match-any heißt, ein Paket gehört zur Klasse, wenn mindestens eine match-Zeile passt; match-all verlangt, dass alle passen. Der Name ist frei wählbar und wird in der policy-map referenziert. Groß- und Kleinschreibung zählt, VOICE und Voice sind zwei verschiedene Klassen.
- 02 Kriterium der Klasse
match dscp efDie Zeile prüft das DSCP-Feld im IP-Header auf den Wert EF, dezimal 46. Statt des Namens kannst du die Zahl schreiben, mehrere Werte in einer Zeile sind erlaubt. Andere Kriterien wären match access-group name für eine ACL, match protocol für die Anwendungserkennung per NBAR oder match cos für Layer-2-Markierungen auf Trunks.
- 03 Regelwerk anlegen
policy-map WAN-EDGEDie policy-map ordnet Klassen Aktionen zu. Innerhalb der Policy werden die Klassen in der Reihenfolge geprüft, in der sie stehen; ein Paket landet in der ersten passenden Klasse. Eine Policy kann markieren, policen, shapen oder Warteschlangen zuweisen, aber nicht jede Kombination ist auf jeder Plattform erlaubt.
- 04 Klasse in die Policy holen
class VOICEUnter policy-map verweist class auf eine vorher angelegte class-map. Alles, was unter dieser Zeile eingerückt folgt, gilt nur für Pakete dieser Klasse. Lege die class-map deshalb immer vor der policy-map an und prüfe den Namen doppelt, denn ein Tippfehler erzeugt eine Klasse, die nie trifft.
- 05 Strikte Priorität mit Obergrenze
priority percent 20Pakete dieser Klasse kommen in die Low Latency Queue und werden vor allen anderen gesendet. Der Prozentwert bezieht sich auf die Bandbreite des Interfaces oder, in einer verschachtelten Policy, auf die Rate des übergeordneten Shapers. Bei Stau begrenzt ein eingebauter Policer die Klasse auf diesen Wert und verwirft den Überschuss, damit Sprache den Rest nicht aushungert. Zu klein bemessen, verliert also gerade die Sprache Pakete.
- 06 Alles Übrige
class class-defaultclass-default existiert in jeder Policy automatisch und fängt alle Pakete, die keine andere Klasse getroffen haben. Ohne eigene Aktion teilen sie sich, was übrig bleibt, in einer gemeinsamen Warteschlange.
- 07 Faire Verteilung innerhalb der Klasse
fair-queuefair-queue verteilt die Bandbreite der Klasse gerecht auf die einzelnen Datenströme. So kann ein einzelner großer Upload nicht alle anderen Verbindungen in class-default ausbremsen. Auf Switch-Plattformen wie Catalyst 9000 arbeiten stattdessen Hardware-Warteschlangen, deren Befehle sich von der Router-Syntax unterscheiden.
- 08 Policy an das Interface binden
service-policy output WAN-EDGEErst diese Zeile im Interface-Modus macht die Policy wirksam. output wirkt auf Pakete, die das Interface verlassen, und nur dort gibt es eine Warteschlange, die QoS ordnen kann. input erlaubt nur Klassifizierung, Markierung und Policing. Pro Interface und Richtung ist genau eine Policy möglich.
Wenn es nicht funktioniert
Das siehst du
Die Policy ist aktiv, show policy-map interface zeigt Treffer in VOICE, aber die Gespräche knacken weiter.
Warum
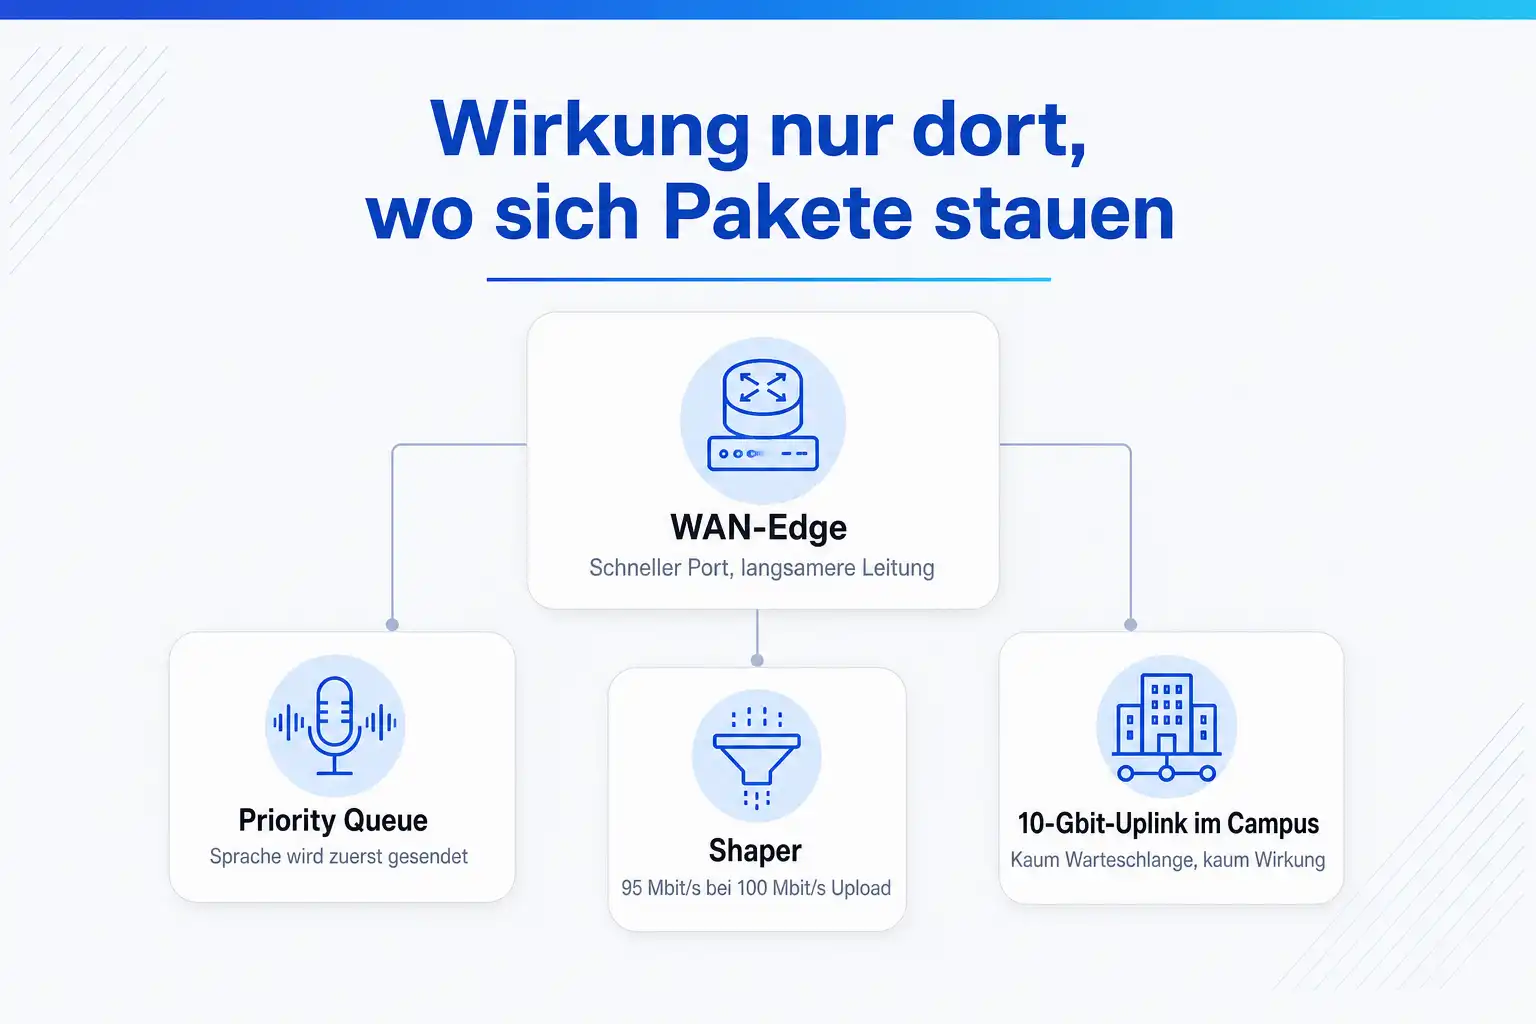
Die Leitung zum Provider ist langsamer als das Interface. Ein 1-Gbit-Port an einem Glasfaser- oder Kabelmodem mit 100 Mbit/s Upload staut nie, die Warteschlange bildet sich im Modem, und dort gibt es keine Priorisierung.
Was hilft
Setze einen Shaper knapp unter der vertraglichen Rate davor, zum Beispiel shape average 95000000 für 100 Mbit/s, und hänge die Sprach-Policy als Kind-Policy darunter. Dann staut sich der Verkehr im Router, wo die Priority Queue greift.
Das siehst du
In der Klasse VOICE steigen die Drops, obwohl die Leitung nicht voll ist.
Warum
Der Policer der Priority Queue verwirft alles über dem konfigurierten Anteil, sobald Stau herrscht. Entweder ist der Anteil zu klein für die Zahl gleichzeitiger Gespräche, oder es landet mehr in der Klasse als Sprache, weil Endgeräte unkontrolliert EF markieren.
Was hilft
Rechne die Bandbreite je Gespräch mal die Zahl gleichzeitiger Gespräche und passe den Anteil an. Prüfe mit einem Mitschnitt, welche Quellen EF senden, und ziehe am Access-Port die Trust Boundary enger.
Das siehst du
Die Markierung EF ist am Telefon gesetzt, kommt am Router aber als 0 an.
Warum
Ein Gerät auf dem Weg setzt die Markierung zurück, etwa ein Access-Switch mit einer Policy, die alles auf default setzt, ein älterer Switch ohne Trust oder ein WLAN-Controller mit abweichender QoS-Einstellung.
Was hilft
Schneide an mehreren Punkten mit dem Wireshark-Filter ip.dsfield.dscp == 46 mit und finde den Abschnitt, in dem die Markierung verschwindet. Korrigiere dort Trust oder Policy.
Das siehst du
Nach dem Anlegen der Policy meldet IOS beim service-policy-Befehl einen Fehler und übernimmt die Policy nicht.
Warum
Die Plattform unterstützt die Kombination nicht, zum Beispiel priority und bandwidth in derselben Klasse, bandwidth und shape in einer Klasse oder eine Queuing-Policy in Eingangsrichtung.
Was hilft
Lies die Fehlermeldung, sie nennt die nicht erlaubte Aktion. Queuing-Aktionen gehören in eine output-Policy, Markierung und Policing können in die input-Policy. Für Catalyst-Switches gilt das plattformeigene QoS-Handbuch, weil die Hardware-Warteschlangen anders arbeiten als auf Routern.
03 Was du mitnimmst
Die Glieder der QoS-Kette
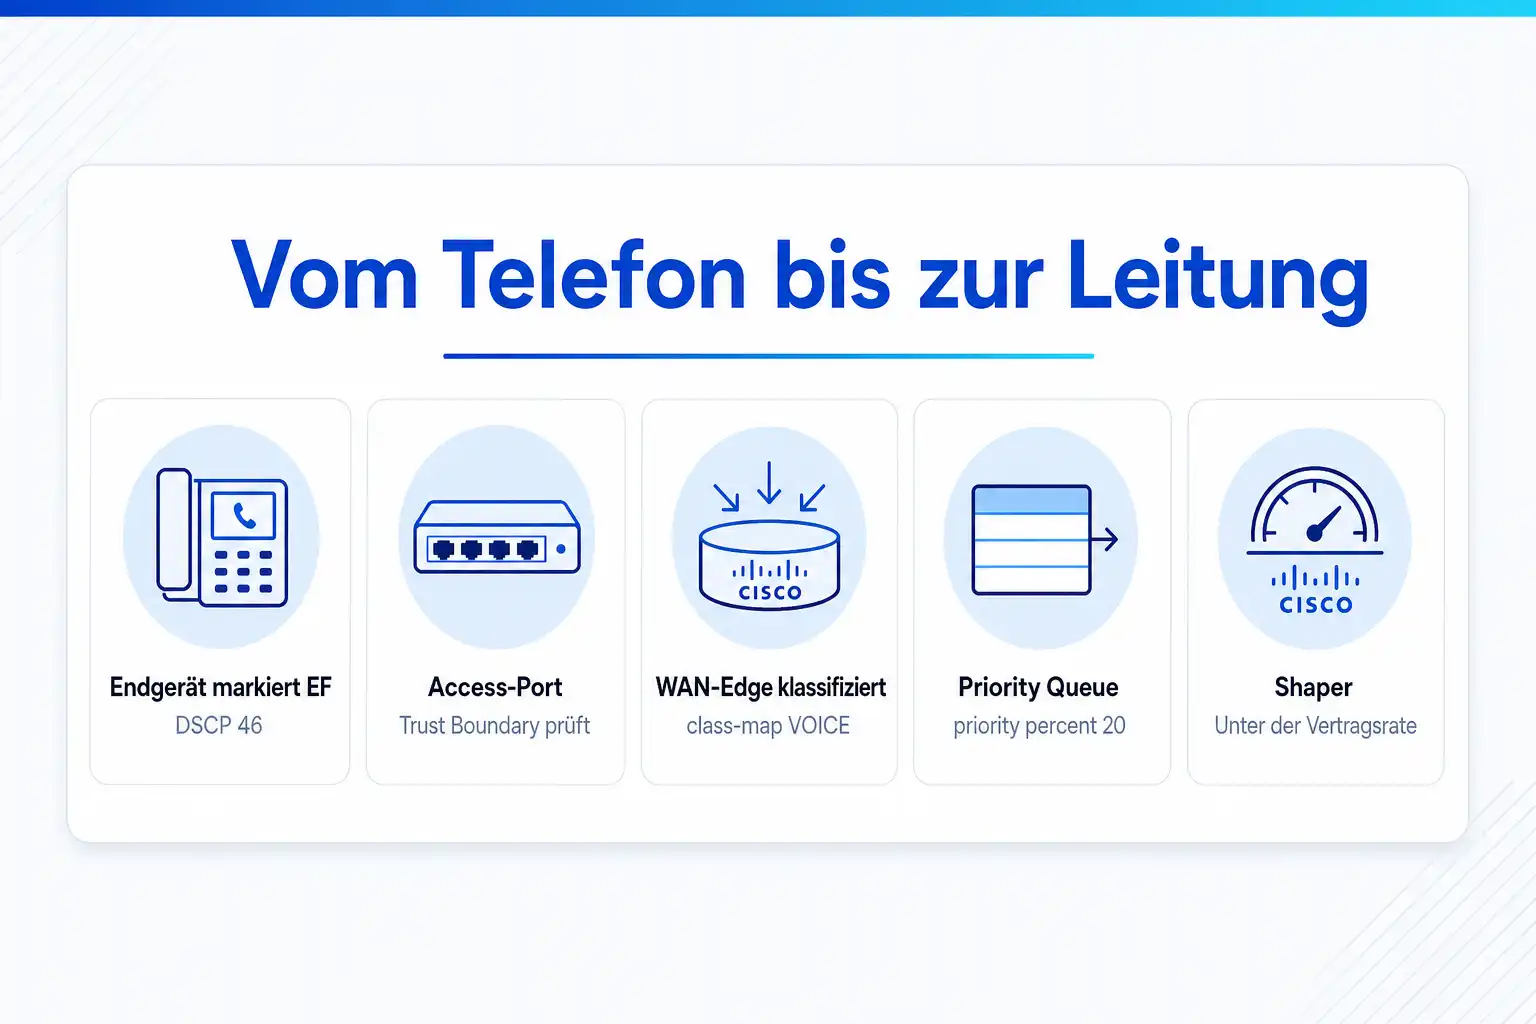
QoS ist eine Kette: Jedes Glied muss stimmen, sonst bleibt die Wirkung aus.
Die QoS-Kette von Telefon bis Leitung
- 01 Endgerät markiert EF
- 02 Access-Port prüft Vertrauen
- 03 LAN transportiert Markierung
- 04 WAN-Edge klassifiziert
- 05 Priority Queue sendet zuerst
- 06 Shaper hält Leitung unter Vertragsrate
Den Engpass finden
Du erkennst, an welchem Interface sich bei Last eine Warteschlange bildet, und weißt, warum eine Policy auf einem 10-Gbit-Uplink im LAN kaum etwas bewirkt.
Die MQC-Syntax lesen und schreiben
Du baust class-map, policy-map und service-policy so zusammen, dass Sprache in die Priority Queue kommt und der Rest fair verteilt wird.
DSCP-Werte richtig zuordnen
Du kennst EF, CS5, AF41 und Default mit ihren Zahlenwerten und weißt, wo RFC 4594, Cisco und Microsoft Teams sich unterscheiden.
Die Trust Boundary setzen
Du legst fest, welchen Markierungen am Access-Port vertraut wird, damit nicht jeder PC seinen Download als Sprache ausgibt.
Die Wirkung belegen
Du liest show policy-map interface, erkennst Drops in der richtigen und der falschen Klasse und prüfst Markierungen mit Wireshark.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Wo QoS wirkt: nur am Engpass und nur bei Stau
QoS verändert die Reihenfolge, in der Pakete aus einer Warteschlange gesendet werden. Gibt es keine Warteschlange, gibt es nichts zu ordnen. Ein Paket, das auf einen freien Port trifft, wird sofort gesendet, ganz gleich, wie es markiert ist. Deshalb bewirkt eine Priorisierung auf einem kaum ausgelasteten 10-Gbit-Uplink im Campus fast nichts, während dieselbe Policy auf einer 50-Mbit-Leitung zum Provider den Unterschied zwischen klarem Gespräch und Aussetzern macht.
Engpässe entstehen dort, wo schnelle Verbindungen in langsamere übergehen: vom LAN ins WAN, vom Access-Switch zum WLAN-Access-Point, vom Standortrouter in die Internetleitung. Auch im LAN gibt es Momente, in denen viele Ports gleichzeitig auf einen Uplink senden und kurzzeitig Warteschlangen entstehen. Auf Catalyst-Switches sind deshalb Hardware-Warteschlangen mit Priorität für Sprache sinnvoll, entscheidend ist aber meist die WAN-Edge.
Ein Sonderfall ist die Download-Richtung einer Internetleitung. Die Warteschlange für den Download liegt beim Provider, und der wertet deine Markierungen in der Regel nicht aus. Du kannst nur deinen eigenen Upload ordnen. Für den Download helfen Priorisierung beim Provider, wenn der Vertrag sie enthält, eine eigene Leitung für Sprache oder ein SD-WAN, das Sprache auf die weniger belastete Leitung legt.
Wie viel Bandbreite ein Gespräch braucht
Die Priority Queue muss groß genug für alle gleichzeitigen Gespräche sein, sonst verwirft ihr eigener Policer bei Stau Sprachpakete. Die Rechnung ist einfach. Bei G.711 mit 20 Millisekunden pro Paket trägt jedes Paket 160 Byte Sprache, dazu kommen 40 Byte für IP-, UDP- und RTP-Header. Das sind 200 Byte pro Paket bei 50 Paketen pro Sekunde, also 80 kbit/s auf IP-Ebene. Mit Ethernet-Header und Prüfsumme von 18 Byte kommen 87,2 kbit/s heraus.
Bei G.729 sind es nur 20 Byte Sprache pro Paket. Mit denselben 40 Byte Headern ergibt das 24 kbit/s auf IP-Ebene. Hier ist der Header doppelt so groß wie der Inhalt, und genau deshalb lohnt sich bei schmalen Leitungen die Header-Kompression. Moderne Codecs in Webex oder Teams arbeiten mit variabler Rate, für die Planung rechnest du mit dem Wert, den der Hersteller als Obergrenze angibt.
| Rechnung | G.711, 20 ms | G.729, 20 ms |
|---|---|---|
| Sprachdaten je Paket | 160 Byte | 20 Byte |
| IP, UDP, RTP | 40 Byte | 40 Byte |
| Pakete pro Sekunde | 50 | 50 |
| Bandbreite auf IP-Ebene | 80 kbit/s | 24 kbit/s |
| mit Ethernet (18 Byte) | 87,2 kbit/s | 31,2 kbit/s |
| 20 gleichzeitige Gespräche (Ethernet) | 1.744 kbit/s | 624 kbit/s |
DSCP-Tabelle: EF, CS5, AF41, CS3, Default
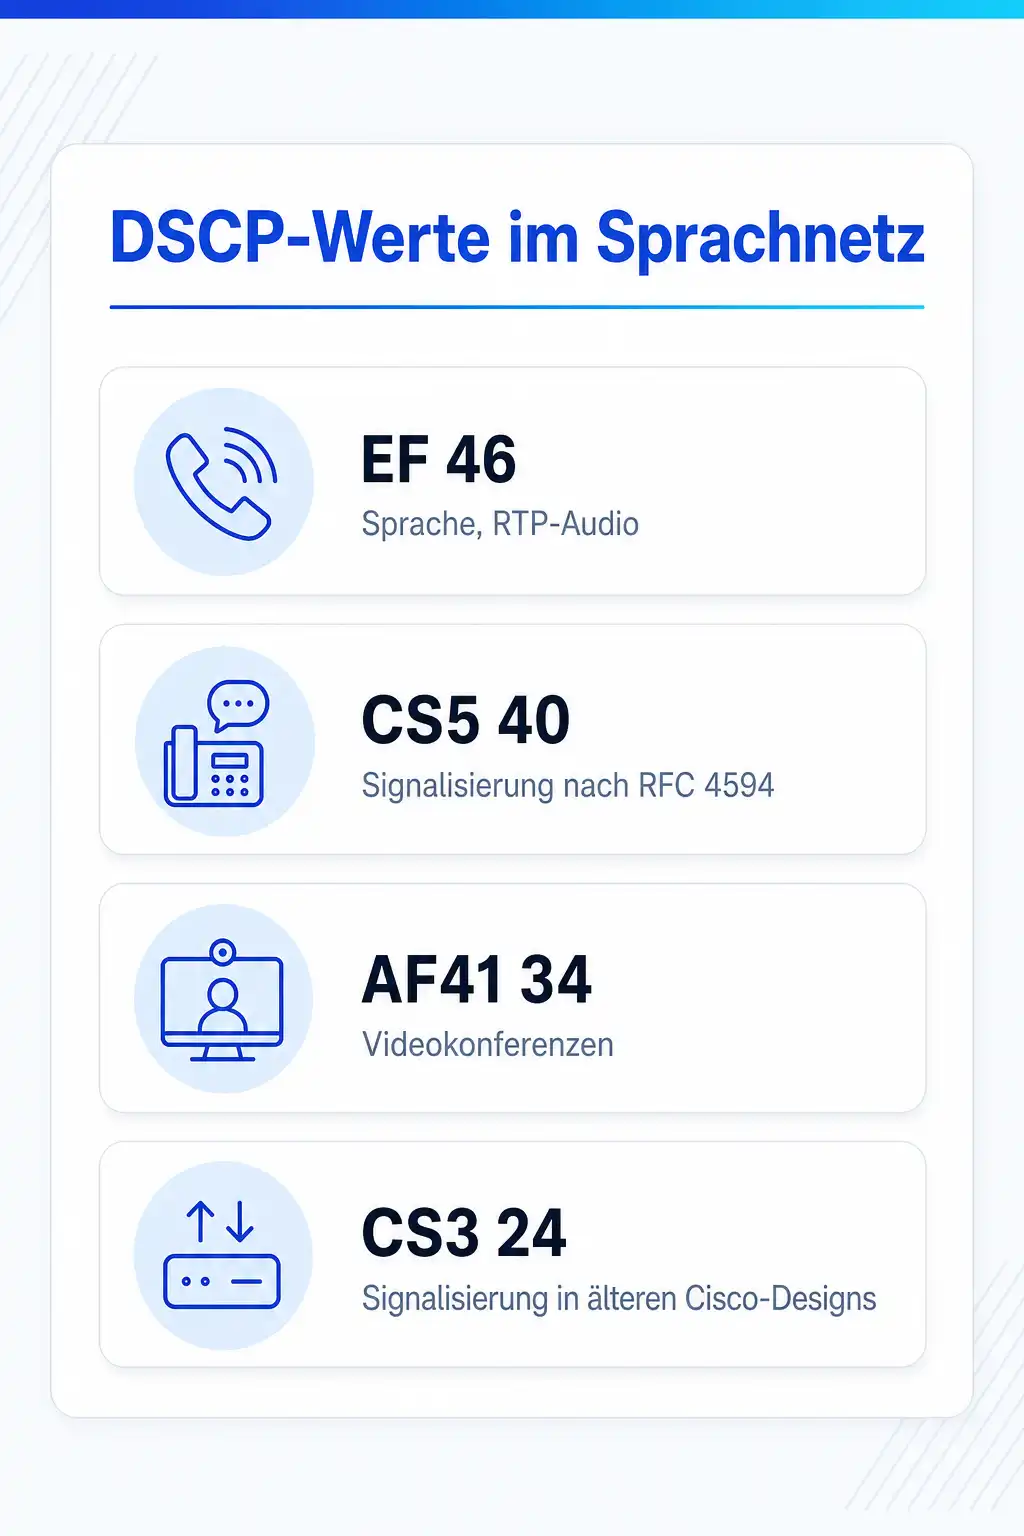
DSCP ist ein 6-Bit-Feld im IP-Header, definiert in RFC 2474. Expedited Forwarding, kurz EF, ist in RFC 3246 beschrieben und steht für Verkehr mit geringer Verzögerung, geringem Jitter und geringem Verlust. RFC 4594 ordnet den Werten Dienstklassen zu und empfiehlt EF für die Sprache selbst und CS5 für die Signalisierung. Cisco hat in älteren Designempfehlungen CS3 für die Signalisierung verwendet, deshalb findest du in gewachsenen Netzen oft beide Werte.
Microsoft Teams nutzt laut Microsoft Learn EF 46 für Audio, AF41 34 für Video, AF21 18 für Bildschirmfreigabe und CS5 40 für die Signalisierung. Mac- und Mobilclients setzen für Audio fest EF und für Video und Bildschirmfreigabe fest AF41. Eine class-map für Signalisierung sollte daher CS5 und CS3 gemeinsam erfassen, wenn im Netz verschiedene Systeme laufen.
Für Verkehr mit niedriger Priorität, etwa Backups, empfahl RFC 4594 ursprünglich CS1. RFC 8622 hat das durch Lower Effort mit dem Wert 1 ersetzt. Wer heute eine Klasse für Massenverkehr unterhalb von Default anlegt, sollte beide Werte erfassen.
| Name | Dezimal | Binär | Typische Verwendung |
|---|---|---|---|
| EF | 46 | 101110 | Sprache, RTP-Audio (RFC 3246, RFC 4594 Telephony) |
| CS5 | 40 | 101000 | Signalisierung nach RFC 4594, Teams-Signalisierung |
| AF41 | 34 | 100010 | Videokonferenzen |
| CS3 | 24 | 011000 | Broadcast Video nach RFC 4594, Signalisierung in älteren Cisco-Designs |
| AF21 | 18 | 010010 | Interaktive Daten, Teams-Bildschirmfreigabe |
| CS6 | 48 | 110000 | Routing-Protokolle und Netzsteuerung |
| Default (CS0) | 0 | 000000 | Alles ohne besondere Behandlung |
| LE | 1 | 000001 | Massenverkehr unterhalb Default (RFC 8622) |
Die WAN-Edge mit Shaper und Kind-Policy
In den meisten Standorten ist das Interface zum Provider schneller als die bestellte Leitung. Damit die Warteschlange im eigenen Router entsteht und nicht im Modem, gehört ein Shaper auf die vertragliche Rate davor. Er wird in einer übergeordneten Policy konfiguriert, und die eigentliche Sprach-Policy hängt als Kind darunter. Die Prozentwerte der Kind-Policy beziehen sich dann auf die geshapte Rate, nicht auf das physische Interface.
Das Beispiel gilt für eine Leitung mit 100 Mbit/s Upload. Der Shaper liegt bei 95 Mbit/s, damit Overhead und Schwankungen auf der Provider-Seite keinen Stau im Modem erzeugen. Sprache bekommt bis zu 20 Prozent in der Priority Queue, Video und Signalisierung bekommen garantierte Anteile, der Rest teilt sich fair, was übrig bleibt.
class-map match-any VOICE
 match dscp ef
class-map match-any SIGNALING
 match dscp cs5 cs3
class-map match-any VIDEO
 match dscp af41
!
policy-map WAN-EDGE
 class VOICE
  priority percent 20
 class SIGNALING
  bandwidth percent 5
 class VIDEO
  bandwidth percent 30
 class class-default
  fair-queue
!
policy-map WAN-SHAPER
 class class-default
  shape average 95000000
  service-policy WAN-EDGE
!
interface GigabitEthernet0/0/0
 description Internet 100/100
 service-policy output WAN-SHAPER
Trust Boundary am Access-Port
Eine Markierung ist nur so viel wert wie das Vertrauen in die Quelle. Wenn jeder PC EF setzen darf und das Netz der Markierung folgt, kann jede Anwendung ihre Pakete in die Priority Queue schieben, und der Policer verwirft dann echte Sprache. Die Trust Boundary legt fest, ab welchem Punkt das Netz Markierungen glaubt. Sinnvoll ist sie so nah an der Quelle wie möglich, also am Access-Port.
Catalyst-9000-Switches vertrauen laut Cisco standardmäßig der DSCP-Markierung eingehender Pakete. Das ist bequem, aber für Ports mit beliebigen PCs zu großzügig. Für Ports mit Cisco-IP-Telefonen gibt es trust device cisco-phone, das nur vertraut, solange per CDP ein Telefon erkannt wird. Für PC-Ports mit Softphones bewährt sich eine Eingangspolicy, die nur Pakete aus den bekannten Quellports der Sprachanwendung als EF markiert und alles andere auf Default setzt.
ip access-list extended ACL-TEAMS-AUDIO
 10 permit udp any range 50000 50019 any
!
class-map match-all TEAMS-AUDIO
 match access-group name ACL-TEAMS-AUDIO
!
policy-map ACCESS-MARKING-IN
 class TEAMS-AUDIO
  set dscp ef
 class class-default
  set dscp default
!
interface GigabitEthernet1/0/10
 description Arbeitsplatz mit Softphone
 service-policy input ACCESS-MARKING-IN
QoS über Internet und SD-WAN: was ankommt
Im Internet ist DSCP eine Bitte, keine Zusage. Provider dürfen die Markierung ignorieren, zurücksetzen oder für eigene Zwecke verwenden, und die meisten tun eines davon. Microsoft schreibt in der Teams-Dokumentation entsprechend, dass QoS nur auf Verbindungen wirkt, die du selbst verwaltest, und rät davon ab, Echtzeitverkehr durch ein VPN zu leiten, weil der Tunnel zusätzlichen Overhead und Verzögerung bringt.
Wirksam bleibt deine Policy an der eigenen Upload-Kante, und das ist oft schon die halbe Lösung. Bei IPsec-Tunneln kopiert der Router die DSCP-Markierung in den äußeren Header, sonst könnten Geräte auf dem Weg die verschlüsselten Pakete nicht unterscheiden. In einem SD-WAN kommt die Wegewahl dazu: Cisco Catalyst SD-WAN misst Verlust, Latenz und Jitter auf jedem Tunnel und kann Sprache per Application-Aware Routing auf den Weg legen, der gerade die Grenzwerte einhält. QoS ordnet die Warteschlange, das SD-WAN wählt die Leitung, und beides ergänzt sich.
Kontrolle mit show policy-map interface
show policy-map interface zeigt je Klasse, wie viele Pakete getroffen wurden, wie viele in der Warteschlange stehen und wie viele verworfen wurden. Drops in class-default bei Last sind normal und gewollt, Drops in VOICE sind ein Alarmzeichen. Steigen sie, ist entweder die Priority Queue zu klein oder es landet Verkehr darin, der dort nicht hingehört.
Für den Gegenbeweis eignet sich ein Mitschnitt. Mit dem Wireshark-Anzeigefilter ip.dsfield.dscp == 46 siehst du alle Pakete mit EF, mit rtp und dem RTP-Stream-Analyzer unter Telephony die Laufzeiten, Jitter und Verluste eines Gesprächs. Ein Mitschnitt vor und hinter dem Router zeigt, ob die Markierung erhalten bleibt.
R1# show policy-map interface GigabitEthernet0/0/0 output
 GigabitEthernet0/0/0
  Service-policy output: WAN-SHAPER
    Class-map: class-default (match-any)
       shape (average) cir 95000000
      Service-policy : WAN-EDGE
        Class-map: VOICE (match-any)
          184211 packets, 36842200 bytes
          Match: dscp ef (46)
          Priority: 20% (19000 kbps), burst bytes 475000, b/w exceed drops: 0
        Class-map: class-default (match-any)
          Queueing
          (total drops) 1842
Dazu passende Kurse
Wenn Sprache und Video in deinem Cisco-Netz zuverlässig laufen sollen, vertiefen Cisco-Kurse zu QoS, Collaboration und Webex die Konfiguration bis zur Messung.
Wer DSCP, Warteschlangen und Engpässe erst herstellerneutral verstehen will, findet in den Seminaren zu Netzwerkgrundlagen und Dienstgüte den passenden Rahmen.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung von Cisco Quality of Service (QoS)
- Cisco – Grundlagen von Webex Calling
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
Weitere Kurse aus diesem Bereich
- BGP auf Cisco Routern konfigurieren
- Implementierung und Administration von Cisco Lösungen
- Implementierung von Cisco Collaboration Conferencing
- Cisco IPv6 – Grundlagen, Design und Implementierung
- Grundlagen von Cisco Firewall Threat Defense und Intrusion Prävention (Angriffserkennung und -verhinderung)
- Hardware Grundkurs: Installieren und Konfigurieren
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Welcher DSCP-Wert ist richtig für VoIP?
Bringt QoS etwas, wenn die Leitung nicht ausgelastet ist?
Wie groß muss die Priority Queue sein?
Muss ich QoS im LAN überhaupt konfigurieren?
Funktioniert QoS über das Internet?
Warum shape ich auf weniger als die bestellte Bandbreite?
Passt thematisch dazu
Wie Teams-Besprechungen mit Teilnehmenden vor Ort und zugeschaltet gelingen, beschreibt die Seite über Ablauf und Technik hybrider Meetings.
Wie die Wegewahl nach Messwerten funktioniert, erklärt der Eintrag zur softwaredefinierten WAN-Steuerung.
Quellen
- IETF, RFC 2474: Definition of the Differentiated Services Field
- IETF, RFC 3246: An Expedited Forwarding PHB
- IETF, RFC 4594: Configuration Guidelines for DiffServ Service Classes
- IETF, RFC 8622: A Lower-Effort Per-Hop Behavior (LE PHB) for Differentiated Services
- ITU-T, Empfehlung G.114: One-way transmission time
- Cisco, Quality of Service Configuration Guide, Cisco IOS XE 17.15.x (Catalyst 9300)
- Microsoft Learn, Implement Quality of Service in Microsoft Teams
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
QoS-Policies bauen und unter Last prüfen
Im QoS-Kurs und im Netzwerktechnik-Intensivkurs bei cmt baust du Klassen, Policies und Shaper selbst, erzeugst gezielt Stau und misst, wie sich Sprache mit und ohne Priorisierung verhält, vor Ort oder Live-Online.
Verwandte Themen
- SD-WAN oder MPLS: was bei der Standortvernetzung wirklich den Unterschied macht
- Das Netzwerk ist langsam: Latenz, Paketverlust und Engpässe der Reihe nach ausschließen
- WLAN-Verbindungsabbrüche im Firmennetz: Roaming, Interferenz und Konfiguration auseinanderhalten
- Trunk-Port auf Cisco-Switches konfigurieren: jede Zeile der Konfiguration erklärt