
Overlay, Transport oder beides: so vernetzt du deine Standorte
MPLS liefert eine zugesicherte Leitung, SD-WAN steuert Anwendungen über mehrere Leitungen. Die Frage ist, welche Eigenschaft deine Anwendungen brauchen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
MPLS ist ein Transportdienst: Der Carrier verbindet deine Standorte über sein eigenes Netz, trennt deinen Verkehr per VRF von anderen Kunden und sichert Laufzeiten und Verfügbarkeit vertraglich zu. SD-WAN ist ein Overlay: Router an jedem Standort bauen verschlüsselte Tunnel über beliebige Leitungen, messen laufend Verlust, Latenz und Jitter und verteilen Anwendungen auf den Weg, der gerade ihre Anforderungen erfüllt. Die beiden schließen sich nicht aus. Wer viel SaaS nutzt und Standorte schnell anbinden will, kommt mit SD-WAN über Internetleitungen meist gut aus. Wer Sprache, Produktionssteuerung oder Anwendungen mit engen Laufzeitgrenzen zwischen Standorten betreibt, behält MPLS häufig an den wichtigen Standorten und legt SD-WAN darüber.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Der MPLS-Vertrag läuft aus, und alle reden von SD-WAN
Die Entscheidung fällt meist unter Zeitdruck. Der MPLS-Vertrag hat eine Kündigungsfrist, der Carrier legt ein Verlängerungsangebot vor, und parallel präsentieren SD-WAN-Anbieter Rechnungen, nach denen Internetleitungen je Megabit einen Bruchteil kosten. Die Geschäftsleitung fragt, warum man das nicht längst umgestellt hat.
Teuer wird es, wenn die Entscheidung nur über den Leitungspreis fällt. Ein Standort, der Telefonie über eine einzige Internetleitung ohne Laufzeitgarantie führt, hat bei Last auf der Strecke hörbare Aussetzer, und das SD-WAN kann nur auf einen anderen Weg umschalten, wenn es einen gibt. Umgekehrt zahlt ein Unternehmen, das fast alles in Microsoft 365 und anderen SaaS-Diensten erledigt, für MPLS-Bandbreite, über die der Verkehr ins Rechenzentrum und von dort wieder hinaus ins Internet läuft.
Dazu kommt ein Begriffsproblem. SD-WAN ist kein Ersatz für eine Leitung, sondern Software und Hardware, die Leitungen nutzt. Die Frage SD-WAN oder MPLS vergleicht also eine Steuerung mit einem Transport. Die ehrliche Frage lautet: Welche Leitungen brauchen meine Standorte, und wer entscheidet, welcher Verkehr über welche läuft?
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sieben Kriterien im direkten Vergleich
Verglichen werden drei Varianten, weil die Entscheidung in der Praxis selten zwischen nur zweien fällt: das klassische MPLS-VPN des Carriers, SD-WAN ausschließlich über Internetleitungen und SD-WAN über eine Mischung aus MPLS und Internet.
MPLS-VPN
Layer-3-VPN des Carriers nach RFC 4364 auf Basis der MPLS-Architektur nach RFC 3031, Kundenverkehr per VRF getrennt, Übergabe am Standort per Kupfer oder Glas, Routing zum Provider-Edge statisch oder per BGP
SD-WAN über Internet
Overlay mit verschlüsselten IPsec-Tunneln über Business- oder Breitband-Internet und Mobilfunk, zentrale Steuerung, laufende Messung je Tunnel und anwendungsbezogene Wegewahl, zum Beispiel Cisco Catalyst SD-WAN oder Fortinet Secure SD-WAN
SD-WAN hybrid
Dieselbe Overlay-Steuerung, aber mit MPLS als einem von mehreren Transporten, typischerweise MPLS an Rechenzentrum und kritischen Standorten, Internet und Mobilfunk überall als zusätzliche oder alleinige Wege
| Entscheidungsfrage | MPLS-VPN | SD-WAN über Internet | SD-WAN hybrid |
|---|---|---|---|
| Was kostet Bandbreite? | Schwäche Bandbreite ist im MPLS-Netz deutlich teurer als im Internetzugang gleicher Kapazität, und jede Erhöhung ist eine Vertragsänderung. Wer viel Verkehr zu SaaS-Diensten über MPLS ins Rechenzentrum führt, zahlt doppelt: für die MPLS-Bandbreite und für den zentralen Internetzugang. | Stärke Internetleitungen sind pro Bandbreite günstig und lassen sich von verschiedenen Providern beziehen. Hinzu kommen Lizenzen für die SD-WAN-Plattform und Hardware je Standort. Die Rechnung lohnt sich vor allem dort, wo viel Bandbreite gebraucht wird und die Anforderungen an Laufzeitgarantien gering sind. | Kommt darauf an MPLS-Kapazität bleibt, wird aber auf das Nötige reduziert, etwa für Sprache und Kernanwendungen. Massenverkehr wie SaaS, Updates und Videos läuft über Internet. Du bezahlst beide Welten und die SD-WAN-Lizenzen, sparst aber an MPLS-Bandbreite. |
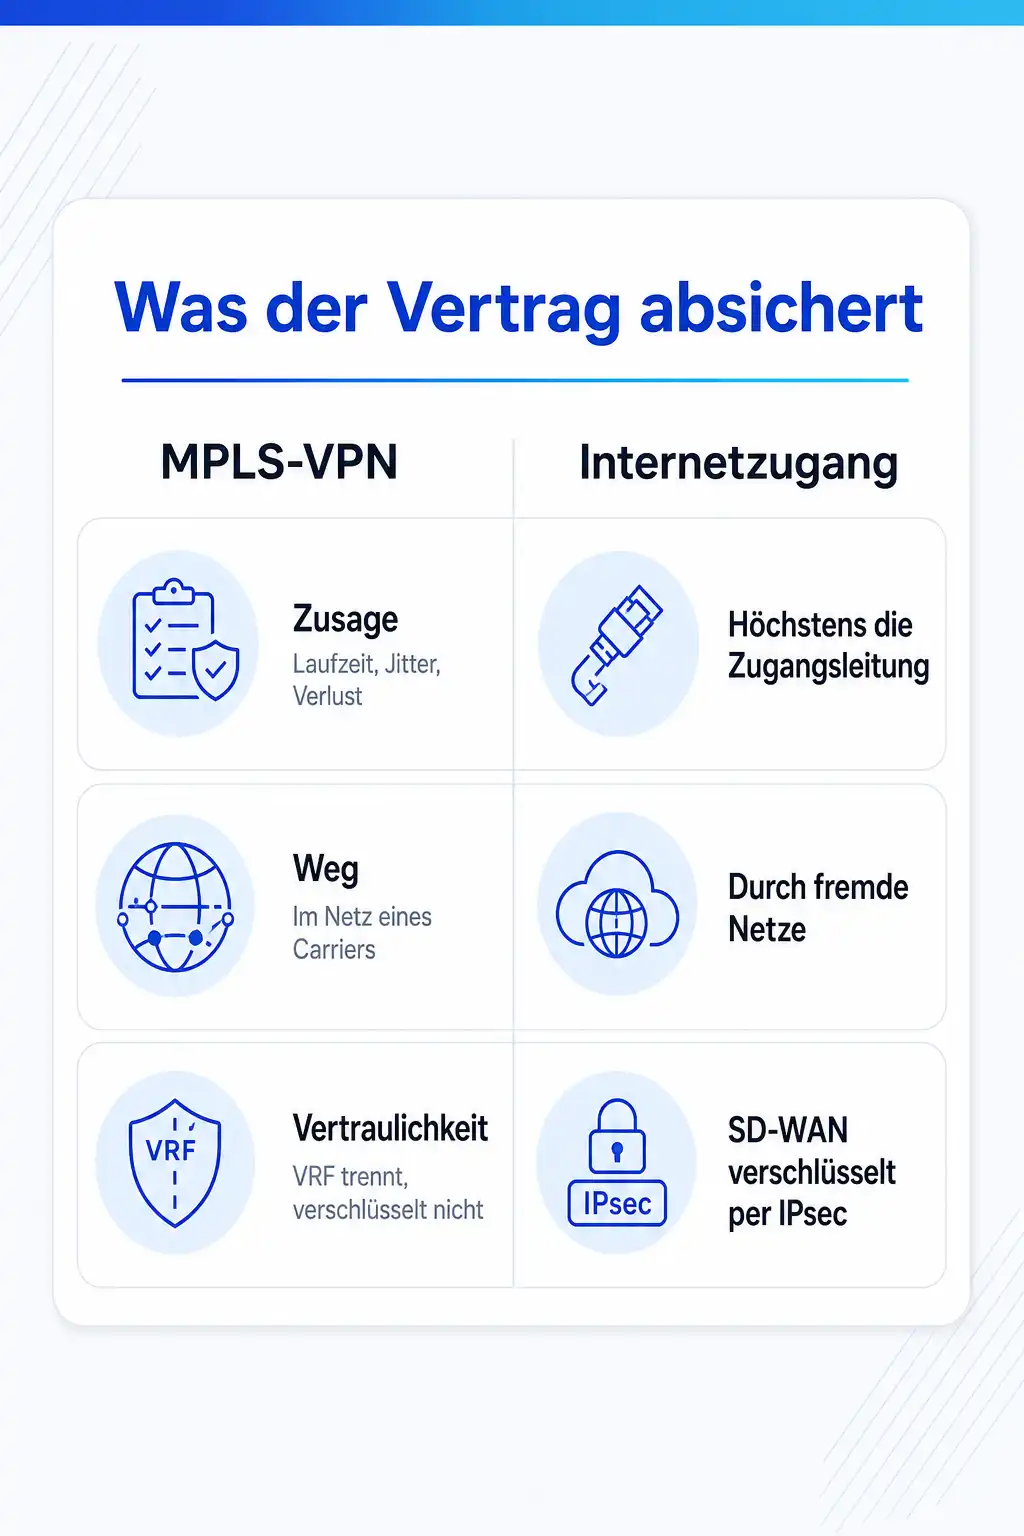
| Was sichert der Vertrag zu? | Stärke MPLS-Verträge enthalten in der Regel Zusagen für Verfügbarkeit, Entstörzeit und oft auch Laufzeit, Jitter und Paketverlust zwischen den Standorten, mitunter je Dienstklasse. Weil der Verkehr im Netz eines einzigen Carriers bleibt, kann der Carrier diese Werte auch einhalten. | Schwäche Internetprovider sichern höchstens die Verfügbarkeit ihrer Zugangsleitung zu, nicht den Weg durch fremde Netze bis zum anderen Standort. Das SD-WAN ersetzt die Zusage durch Messung und Umschaltung, aber es kann nur zwischen Wegen wählen, die da sind. Mit zwei Leitungen verschiedener Provider wird das Risiko kleiner, nicht null. | Stärke Kritischer Verkehr läuft bevorzugt über die zugesicherte MPLS-Leitung, das Internet dient als zweiter Weg und für unkritischen Verkehr. Fällt MPLS aus, übernimmt das Internet mit gemessener, aber nicht zugesicherter Qualität. Das ist die einzige der drei Varianten mit Zusage und Ausweichweg zugleich. |
| Wie konstant sind Latenz und Jitter? | Stärke Der Weg durch das Carrier-Netz ist festgelegt und wird mit Dienstklassen priorisiert, wenn der Vertrag sie enthält. Laufzeit und Jitter schwanken deshalb wenig. Für Telefonie zwischen Standorten und für Anwendungen mit engen Zeitgrenzen ist das der stärkste Punkt von MPLS. | Kommt darauf an Laufzeit und Jitter hängen vom Weg durch fremde Netze und von der Tageszeit ab. Cisco Catalyst SD-WAN misst Verlust, Latenz und Jitter auf jedem Tunnel per BFD, Fortinet nennt das Performance SLA. Verletzt ein Weg die Grenzwerte einer Anwendung, verschiebt die Policy sie auf einen anderen. Das hilft gegen schleichende Verschlechterung, nicht gegen kurze Spitzen mitten im Gespräch. | Stärke Echtzeitverkehr bleibt auf MPLS, solange die Messung dort gute Werte zeigt, und weicht nur bei Störungen aufs Internet aus. Für interaktive Anwendungen kann die Policy je nach Messung beide Wege nutzen. Das kombiniert die Konstanz des Carriers mit der Umschaltung des Overlays. |
| Wie ist der Verkehr geschützt? | Kommt darauf an Die VRF-Trennung im Carrier-Netz hält den Verkehr von dem anderer Kunden getrennt, verschlüsselt ihn aber nicht. RFC 4364 beschreibt diese Trennung als Routing-Trennung, nicht als Vertraulichkeitsschutz. Wer Vertraulichkeit gegenüber dem Carrier braucht, muss zusätzlich verschlüsseln, etwa mit IPsec oder MACsec auf der Übergabe. | Stärke Alle Tunnel sind per IPsec verschlüsselt, die Schlüssel verteilt bei Cisco der Controller automatisch. Neue Standorte authentisieren sich mit Zertifikaten am Validator. Weil jeder Standort aber einen eigenen Internetzugang hat, braucht jeder auch Schutz für den lokalen Internetverkehr, sei es eine Firewall am Standort oder ein Cloud-Sicherheitsdienst. | Stärke Das Overlay verschlüsselt auch den Verkehr über MPLS, wenn Tunnel über diesen Transport gebaut werden. Damit ist der Vertraulichkeitsmangel von MPLS behoben. Für den lokalen Internetausbruch gilt dasselbe wie bei reinem Internet-SD-WAN. |
| Wie gut erreichen Standorte Cloud- und SaaS-Dienste? | Schwäche Klassisch läuft Internetverkehr über MPLS zum Rechenzentrum und dort durch die zentrale Firewall hinaus. Für Microsoft 365, Webex oder Salesforce bedeutet das einen Umweg und eine zusätzliche Laufzeit. Manche Carrier bieten direkte Cloud-Übergaben an, die das abmildern, aber nicht für jeden Dienst. | Stärke Jeder Standort kann SaaS-Verkehr direkt ins Internet schicken, und die Policy kann bestimmte Anwendungen erkennen und lokal ausleiten, während interner Verkehr durch den Tunnel geht. Das verkürzt die Wege zu Cloud-Diensten spürbar, setzt aber Sicherheitskontrollen am Standort oder in der Cloud voraus. | Stärke Wie beim reinen Internet-SD-WAN kann SaaS-Verkehr lokal ausbrechen, während Verkehr zum Rechenzentrum über MPLS läuft. Der Umweg über das Rechenzentrum entfällt für die Cloud, die Laufzeitzusage für interne Anwendungen bleibt. |
| Wie schnell ist ein neuer Standort angebunden? | Schwäche Ein neuer MPLS-Anschluss braucht Bestellung, Leitungsbau oder Anmietung beim Netzbetreiber vor Ort und Konfiguration im Carrier-Netz. Das dauert in der Regel Wochen bis Monate, im Ausland oft länger, und die Bandbreite ist an die Verfügbarkeit des Carriers gebunden. | Stärke Jede verfügbare Internetleitung und jede Mobilfunkverbindung taugt als Transport. Cisco Catalyst SD-WAN bindet neue Router per Zero-Touch-Provisioning an: Das Gerät meldet sich beim Validator, holt seine Konfiguration vom Manager und baut die Tunnel selbst auf. Ein Standort kann mit Mobilfunk starten, bis die Festnetzleitung liegt. | Kommt darauf an Neue Standorte können sofort über Internet oder Mobilfunk ins Overlay, MPLS kommt später dazu, wenn der Standort es braucht. Die Bereitstellung des Overlays ist schnell, der MPLS-Anteil bleibt an die Lieferzeiten des Carriers gebunden. |
| Wie viel Betriebsaufwand bleibt im eigenen Team? | Stärke Bei einem gemanagten MPLS-Dienst betreibt der Carrier oft auch die Router am Standort. Das Team hat wenig Arbeit, aber auch wenig Einblick und Einfluss. Änderungen laufen über Tickets beim Carrier, was einfach ist, solange sich wenig ändert. | Kommt darauf an Das Team betreibt die Plattform selbst oder lässt sie betreiben. Die zentrale Verwaltung macht Änderungen an vielen Standorten einfach, verlangt aber Wissen über Policies, Vorlagen und die Steuerkomponenten. Dazu kommen Verträge mit mehreren Internetprovidern und deren Störungsmeldungen. | Schwäche Hier vereint das Team beide Welten: Verträge und Störungsprozesse mit dem Carrier, mit Internetprovidern und den Betrieb der SD-WAN-Plattform. Wer diesen Weg geht, sollte die Zahl der Provider bewusst klein halten und die Zuständigkeit für Störungen klar regeln. |
Was kostet Bandbreite?
Bandbreite ist im MPLS-Netz deutlich teurer als im Internetzugang gleicher Kapazität, und jede Erhöhung ist eine Vertragsänderung. Wer viel Verkehr zu SaaS-Diensten über MPLS ins Rechenzentrum führt, zahlt doppelt: für die MPLS-Bandbreite und für den zentralen Internetzugang.
Internetleitungen sind pro Bandbreite günstig und lassen sich von verschiedenen Providern beziehen. Hinzu kommen Lizenzen für die SD-WAN-Plattform und Hardware je Standort. Die Rechnung lohnt sich vor allem dort, wo viel Bandbreite gebraucht wird und die Anforderungen an Laufzeitgarantien gering sind.
MPLS-Kapazität bleibt, wird aber auf das Nötige reduziert, etwa für Sprache und Kernanwendungen. Massenverkehr wie SaaS, Updates und Videos läuft über Internet. Du bezahlst beide Welten und die SD-WAN-Lizenzen, sparst aber an MPLS-Bandbreite.
Was sichert der Vertrag zu?
MPLS-Verträge enthalten in der Regel Zusagen für Verfügbarkeit, Entstörzeit und oft auch Laufzeit, Jitter und Paketverlust zwischen den Standorten, mitunter je Dienstklasse. Weil der Verkehr im Netz eines einzigen Carriers bleibt, kann der Carrier diese Werte auch einhalten.
Internetprovider sichern höchstens die Verfügbarkeit ihrer Zugangsleitung zu, nicht den Weg durch fremde Netze bis zum anderen Standort. Das SD-WAN ersetzt die Zusage durch Messung und Umschaltung, aber es kann nur zwischen Wegen wählen, die da sind. Mit zwei Leitungen verschiedener Provider wird das Risiko kleiner, nicht null.
Kritischer Verkehr läuft bevorzugt über die zugesicherte MPLS-Leitung, das Internet dient als zweiter Weg und für unkritischen Verkehr. Fällt MPLS aus, übernimmt das Internet mit gemessener, aber nicht zugesicherter Qualität. Das ist die einzige der drei Varianten mit Zusage und Ausweichweg zugleich.
Wie konstant sind Latenz und Jitter?
Der Weg durch das Carrier-Netz ist festgelegt und wird mit Dienstklassen priorisiert, wenn der Vertrag sie enthält. Laufzeit und Jitter schwanken deshalb wenig. Für Telefonie zwischen Standorten und für Anwendungen mit engen Zeitgrenzen ist das der stärkste Punkt von MPLS.
Laufzeit und Jitter hängen vom Weg durch fremde Netze und von der Tageszeit ab. Cisco Catalyst SD-WAN misst Verlust, Latenz und Jitter auf jedem Tunnel per BFD, Fortinet nennt das Performance SLA. Verletzt ein Weg die Grenzwerte einer Anwendung, verschiebt die Policy sie auf einen anderen. Das hilft gegen schleichende Verschlechterung, nicht gegen kurze Spitzen mitten im Gespräch.
Echtzeitverkehr bleibt auf MPLS, solange die Messung dort gute Werte zeigt, und weicht nur bei Störungen aufs Internet aus. Für interaktive Anwendungen kann die Policy je nach Messung beide Wege nutzen. Das kombiniert die Konstanz des Carriers mit der Umschaltung des Overlays.
Wie ist der Verkehr geschützt?
Die VRF-Trennung im Carrier-Netz hält den Verkehr von dem anderer Kunden getrennt, verschlüsselt ihn aber nicht. RFC 4364 beschreibt diese Trennung als Routing-Trennung, nicht als Vertraulichkeitsschutz. Wer Vertraulichkeit gegenüber dem Carrier braucht, muss zusätzlich verschlüsseln, etwa mit IPsec oder MACsec auf der Übergabe.
Alle Tunnel sind per IPsec verschlüsselt, die Schlüssel verteilt bei Cisco der Controller automatisch. Neue Standorte authentisieren sich mit Zertifikaten am Validator. Weil jeder Standort aber einen eigenen Internetzugang hat, braucht jeder auch Schutz für den lokalen Internetverkehr, sei es eine Firewall am Standort oder ein Cloud-Sicherheitsdienst.
Das Overlay verschlüsselt auch den Verkehr über MPLS, wenn Tunnel über diesen Transport gebaut werden. Damit ist der Vertraulichkeitsmangel von MPLS behoben. Für den lokalen Internetausbruch gilt dasselbe wie bei reinem Internet-SD-WAN.
Wie gut erreichen Standorte Cloud- und SaaS-Dienste?
Klassisch läuft Internetverkehr über MPLS zum Rechenzentrum und dort durch die zentrale Firewall hinaus. Für Microsoft 365, Webex oder Salesforce bedeutet das einen Umweg und eine zusätzliche Laufzeit. Manche Carrier bieten direkte Cloud-Übergaben an, die das abmildern, aber nicht für jeden Dienst.
Jeder Standort kann SaaS-Verkehr direkt ins Internet schicken, und die Policy kann bestimmte Anwendungen erkennen und lokal ausleiten, während interner Verkehr durch den Tunnel geht. Das verkürzt die Wege zu Cloud-Diensten spürbar, setzt aber Sicherheitskontrollen am Standort oder in der Cloud voraus.
Wie beim reinen Internet-SD-WAN kann SaaS-Verkehr lokal ausbrechen, während Verkehr zum Rechenzentrum über MPLS läuft. Der Umweg über das Rechenzentrum entfällt für die Cloud, die Laufzeitzusage für interne Anwendungen bleibt.
Wie schnell ist ein neuer Standort angebunden?
Ein neuer MPLS-Anschluss braucht Bestellung, Leitungsbau oder Anmietung beim Netzbetreiber vor Ort und Konfiguration im Carrier-Netz. Das dauert in der Regel Wochen bis Monate, im Ausland oft länger, und die Bandbreite ist an die Verfügbarkeit des Carriers gebunden.
Jede verfügbare Internetleitung und jede Mobilfunkverbindung taugt als Transport. Cisco Catalyst SD-WAN bindet neue Router per Zero-Touch-Provisioning an: Das Gerät meldet sich beim Validator, holt seine Konfiguration vom Manager und baut die Tunnel selbst auf. Ein Standort kann mit Mobilfunk starten, bis die Festnetzleitung liegt.
Neue Standorte können sofort über Internet oder Mobilfunk ins Overlay, MPLS kommt später dazu, wenn der Standort es braucht. Die Bereitstellung des Overlays ist schnell, der MPLS-Anteil bleibt an die Lieferzeiten des Carriers gebunden.
Wie viel Betriebsaufwand bleibt im eigenen Team?
Bei einem gemanagten MPLS-Dienst betreibt der Carrier oft auch die Router am Standort. Das Team hat wenig Arbeit, aber auch wenig Einblick und Einfluss. Änderungen laufen über Tickets beim Carrier, was einfach ist, solange sich wenig ändert.
Das Team betreibt die Plattform selbst oder lässt sie betreiben. Die zentrale Verwaltung macht Änderungen an vielen Standorten einfach, verlangt aber Wissen über Policies, Vorlagen und die Steuerkomponenten. Dazu kommen Verträge mit mehreren Internetprovidern und deren Störungsmeldungen.
Hier vereint das Team beide Welten: Verträge und Störungsprozesse mit dem Carrier, mit Internetprovidern und den Betrieb der SD-WAN-Plattform. Wer diesen Weg geht, sollte die Zahl der Provider bewusst klein halten und die Zuständigkeit für Störungen klar regeln.
Was passt wann
- Wenn der Großteil des Verkehrs zu SaaS-Diensten geht und zwischen Standorten vor allem Dateien und Webanwendungen laufen
- reicht SD-WAN über zwei Internetleitungen verschiedener Provider, an kleinen Standorten ergänzt um Mobilfunk.
- Wenn zwischen Standorten Telefonie, Produktionssteuerung oder Anwendungen mit engen Zeitgrenzen laufen
- behalte MPLS mindestens an den beteiligten Standorten und leg SD-WAN darüber, damit Internetleitungen den Rest übernehmen.
- Wenn du laufend neue oder kurzlebige Standorte anbindest, etwa Baustellen oder Pop-up-Filialen
- führt kein Weg an SD-WAN mit Internet und Mobilfunk vorbei, weil MPLS-Bereitstellungszeiten nicht passen.
- Wenn wenige große Standorte stabil vernetzt sind und kaum Cloud-Verkehr anfällt
- ist ein verlängerter MPLS-Vertrag mit angepasster Bandbreite oft die günstigste Lösung, gemessen am eigenen Aufwand.
03 Was du mitnimmst
Was du für deine Standorte entscheiden kannst
Die Wahl hängt an wenigen Eigenschaften der eigenen Anwendungen und Standorte. Diese fünf Punkte trennen die Fälle.
Vom Transport zum Overlay
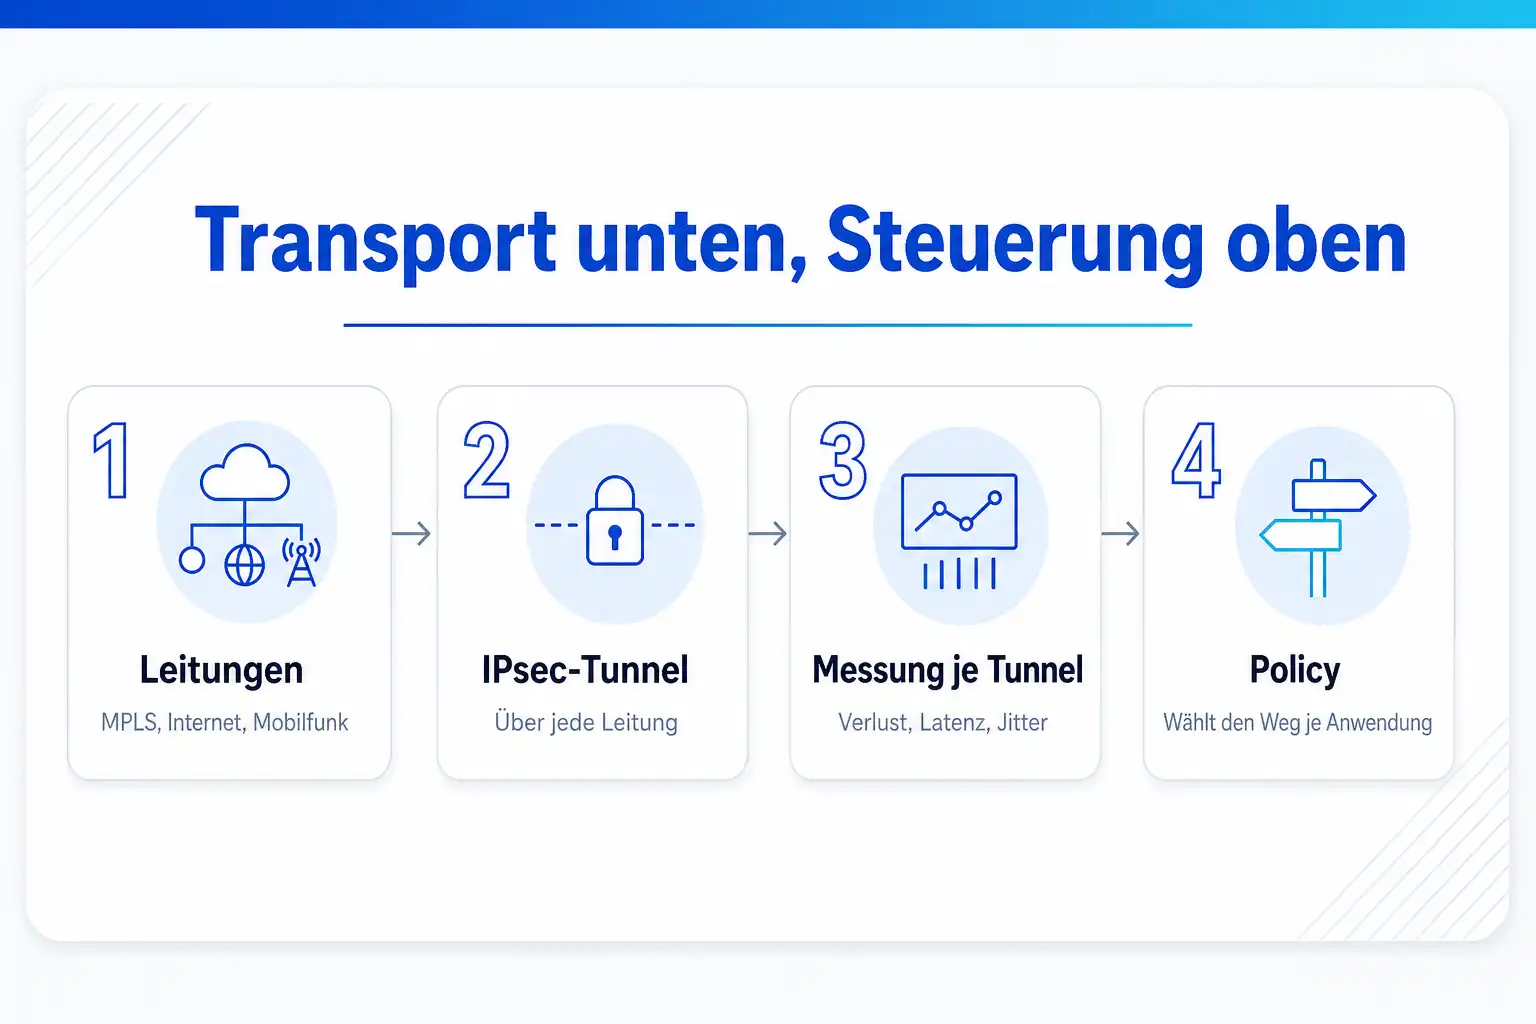
- 01 Leitungen: MPLS, Internet, Mobilfunk
- 02 Tunnel: IPsec über jede Leitung
- 03 Messung: Verlust, Latenz, Jitter
- 04 Policy: Anwendung je Weg
- 05 Zentrale Verwaltung
Anwendungen nach Laufzeitbedarf sortieren
Du ordnest jede wichtige Anwendung ein: Echtzeit wie Sprache und Video, interaktiv wie ERP und Terminalserver, unkritisch wie Updates und Backups. Daraus folgt, wo eine zugesicherte Laufzeit nötig ist.
Verkehrsrichtung messen
Du weißt, welcher Anteil des Verkehrs zwischen Standorten und zum Rechenzentrum läuft und welcher direkt ins Internet und zu SaaS-Diensten. Dieser Anteil entscheidet über den Nutzen von lokalem Internetausbruch.
SLA richtig lesen
Du unterscheidest eine Verfügbarkeitszusage für die Zugangsleitung von einer Zusage für Laufzeit, Jitter und Verlust zwischen zwei Standorten und weißt, welche davon Internetleitungen überhaupt bieten.
Den hybriden Weg planen
Du kannst MPLS an Hubs und kritischen Standorten behalten, Internet und Mobilfunk als zweite und dritte Leitung ergänzen und alles unter einer SD-WAN-Steuerung zusammenführen.
Migration und Vertrag takten
Du planst die Umstellung Standort für Standort mit Parallelbetrieb und legst die Kündigung so, dass kein Standort ohne Anbindung bleibt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Was beide eigentlich verkaufen: Transport gegen Overlay
MPLS steht für Multiprotocol Label Switching, beschrieben in RFC 3031. Im Netz des Carriers werden Pakete anhand kurzer Labels statt anhand der IP-Zieladresse weitergeleitet. Das Produkt für Unternehmen ist das MPLS-VPN nach RFC 4364: Der Carrier legt für jeden Kunden eine eigene Routing-Instanz, eine VRF, auf seinen Provider-Edge-Routern an, und die Standorte eines Kunden sehen nur einander. Was du kaufst, ist also ein privates Netz mit zugesicherter Qualität, das jemand anderes betreibt.
SD-WAN ist eine Steuerung, die auf vorhandenen Leitungen ein eigenes Netz aus verschlüsselten Tunneln aufbaut. Bei Cisco Catalyst SD-WAN heißen die Steuerkomponenten SD-WAN Manager, SD-WAN Controller und SD-WAN Validator. Bis Release 20.12 hießen sie vManage, vSmart und vBond, und in Befehlen und älteren Dokumenten tauchen diese Namen weiter auf. Der Manager ist die zentrale Verwaltung, der Controller verteilt Routen und Policies per Overlay Management Protocol, und der Validator authentisiert neue Router und hilft ihnen, sich auch hinter NAT zu finden.
Diese Unterscheidung erklärt die meisten Missverständnisse. Ein SD-WAN kann über MPLS laufen. Ein MPLS-Vertrag kann ohne SD-WAN bestehen. Und ein SD-WAN über Internet ist nur so gut wie die Internetleitungen darunter und die Zahl der Wege, zwischen denen es wählen kann.
Wie SD-WAN die Qualität eines Wegs misst
Ohne Messung wäre SD-WAN nur ein VPN-Netz mit zentraler Verwaltung. Der eigentliche Mehrwert liegt darin, dass jede Leitung laufend auf ihre Eignung für bestimmte Anwendungen geprüft wird. Cisco nutzt dafür BFD in jedem IPsec-Tunnel, das auf den WAN-Edge-Routern immer aktiv ist und sich nicht abschalten lässt. Laut dem Catalyst SD-WAN Design Guide sendet BFD standardmäßig jede Sekunde ein Paket und wertet Verlust, Latenz und Jitter über Intervalle von zehn Minuten aus. Die Ergebnisse vergleicht der Router mit den Grenzwerten, die eine Policy je Anwendung festlegt.
Fortinet beschreibt das Gegenstück als Performance SLA: Health Checks senden Proben über jedes SD-WAN-Mitglied an einen oder zwei Server und bewerten Latenz, Jitter und Verlust. Verletzt ein Mitglied die Grenzwerte, nimmt die SD-WAN-Regel es aus der Auswahl für die betroffene Anwendung.
Für die Bewertung heißt das zweierlei. Erstens erkennt das SD-WAN eine schleichende Verschlechterung, etwa abends steigende Laufzeit auf der Breitbandleitung, und verschiebt Anwendungen rechtzeitig. Zweitens hilft das bei kurzen Störungen innerhalb eines laufenden Telefonats wenig, weil die Messung über ein Intervall mittelt. Wer Sprache schützen will, braucht mindestens einen Weg, der von sich aus stabil ist.
Router# show sdwan control connections
Router# show sdwan bfd sessions
Router# show sdwan omp routes
Router# show sdwan app-route stats
!
FortiGate # diagnose sys sdwan health-check
Hybrid: MPLS plus Internet unter einem SD-WAN
Die häufigste Lösung in mittelständischen Netzen mit mehreren größeren Standorten ist keine der beiden reinen Formen. MPLS bleibt an Rechenzentrum und Hauptstandorten, an kleinen Standorten wird es durch zwei Internetleitungen oder Internet plus Mobilfunk ersetzt, und das SD-WAN legt sich über alles. Cisco unterscheidet die Transporte über Farben: mpls und private gelten als private Transporte, biz-internet, public-internet und lte als öffentliche. Mit dem Schlüsselwort restrict lässt sich verhindern, dass Tunnel zwischen einem privaten und einem öffentlichen Transport entstehen.
Wichtig ist die Rolle des Rechenzentrums. Standorte ohne MPLS erreichen das Rechenzentrum nur über Internet-Tunnel. Das Rechenzentrum braucht deshalb neben dem MPLS-Anschluss ausreichend Internetbandbreite für alle Tunnel und eine Edge, die beide Transporte im selben Overlay verbindet. Wer das vergisst, baut ein hybrides Netz, in dem Standorte ohne MPLS die schlechtere Anbindung haben, obwohl sie dafür nichts können.
Am Übergang zum klassischen Netz sprechen die SD-WAN-Router im Rechenzentrum wieder ein Routing-Protokoll, meist BGP oder OSPF. Hier entstehen die typischen Fehler der Migration, etwa doppelte Ankündigungen desselben Standortnetzes über MPLS und Overlay, die ohne klare Präferenz zu asymmetrischem Verkehr führen.
Sicherheit am Standort und SASE
Sobald Standorte direkt ins Internet gehen, braucht jeder Standort Schutz für diesen Verkehr. Bei MPLS mit zentralem Ausbruch erledigt das die eine Firewall im Rechenzentrum. Mit lokalem Ausbruch gibt es drei Wege: eine Firewall an jedem Standort, Sicherheitsfunktionen im SD-WAN-Router selbst oder einen Cloud-Sicherheitsdienst, zu dem der Standort einen Tunnel aufbaut.
Der dritte Weg wird oft unter dem Begriff Secure Access Service Edge zusammengefasst. Gemeint ist, dass Web-Filter, Schutz für Cloud-Anwendungen und Zero-Trust-Zugriff als Dienst in der Nähe des Standorts laufen, statt im eigenen Rechenzentrum. Für die Entscheidung zwischen SD-WAN und MPLS heißt das: Die Kosten der Sicherheit am Standort gehören in die Rechnung, und sie können einen Teil der Ersparnis bei den Leitungen aufzehren.
Migrationsweg und Vertragsfristen
Eine Umstellung von MPLS auf SD-WAN oder auf den hybriden Weg gelingt am sichersten Standort für Standort, mit Parallelbetrieb und einer festen Reihenfolge. Die folgenden Schritte haben sich bewährt.
-
Bestandsaufnahme: Miss die Verkehrsflüsse je Standort, ordne die Anwendungen nach Laufzeitbedarf und bestimme den Anteil des SaaS-Verkehrs. Ohne diese Zahlen ist jede Bandbreitenplanung geraten.
-
Vertrag lesen: Prüfe Mindestlaufzeit und Kündigungsfrist und kläre, ob einzelne Standorte vorzeitig herausgelöst oder Bandbreiten reduziert werden können. Oft lässt sich MPLS für Hubs verlängern und für Außenstellen auslaufen lassen.
-
Rechenzentrum zuerst: Baue die SD-WAN-Edge im Rechenzentrum auf, stelle die Internetbandbreite für die Tunnel sicher und gestalte den Übergang zum bestehenden Routing per BGP oder OSPF mit klaren Präferenzen.
-
Pilotstandort: Stelle einen Standort mit überschaubaren Anforderungen um, lass MPLS parallel weiterlaufen und prüfe die Policies an echtem Verkehr, bevor die Vorlagen auf weitere Standorte gehen.
-
Welle für Welle: Stelle die Standorte gruppenweise um, werte nach jeder Welle die Messwerte des Overlays aus und kündige erst dann MPLS-Anschlüsse. Plane für jeden Standort einen Rückweg ein, bis der Vertrag wirklich endet.
-
Betrieb übergeben: Kläre die Zuständigkeiten für Störungen der Internetleitungen, richte das Monitoring auf das Overlay aus und dokumentiere die Policies.
Entscheidungshilfe in einer Tabelle
Die Tabelle verbindet typische Standortprofile mit einer Empfehlung. Sie ersetzt keine Messung, zeigt aber, in welche Richtung die Analyse wahrscheinlich führt.
| Standortprofil | Empfohlene Variante | Begründung |
|---|---|---|
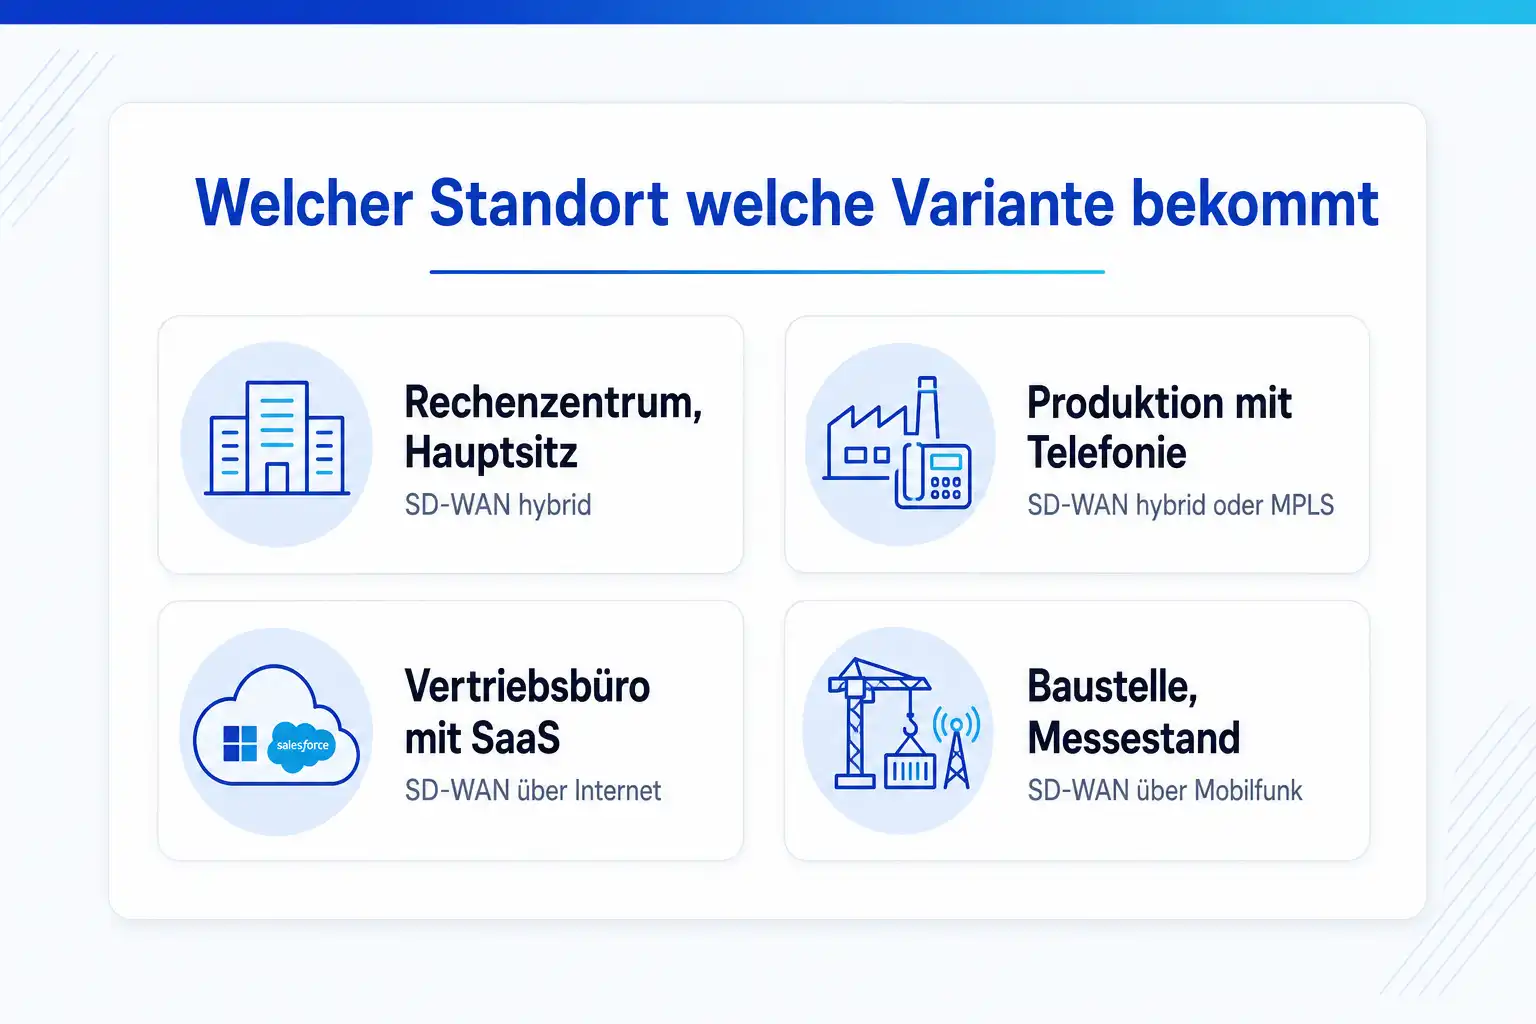
| Rechenzentrum oder Hauptsitz mit vielen Standorten dahinter | SD-WAN hybrid | Zugesicherter Weg für interne Anwendungen, Internetbandbreite für Tunnel der Außenstellen |
| Produktionsstandort mit Steuerung oder Telefonie zum Hauptsitz | SD-WAN hybrid oder MPLS | Konstante Laufzeit ist wichtiger als Bandbreite |
| Vertriebsbüro mit vorwiegend SaaS-Nutzung | SD-WAN über Internet | Lokaler Internetausbruch spart den Umweg, Laufzeitgarantie kaum nötig |
| Kleine Außenstelle mit wenigen Arbeitsplätzen | SD-WAN über Internet plus Mobilfunk | Zwei unabhängige Wege zu geringen Kosten |
| Temporärer Standort wie Baustelle oder Messestand | SD-WAN über Mobilfunk | MPLS-Bereitstellung dauert länger als der Standort existiert |
| Wenige große Standorte, kaum Cloud | MPLS beibehalten | Kein Nutzen durch lokalen Ausbruch, Aufwand eines Wechsels lohnt kaum |
Dazu passende Kurse
Wenn die Entscheidung für Cisco gefallen ist, bereiten dich die Cisco-Seminare zu Catalyst SD-WAN und MPLS auf Aufbau und Betrieb vor.
Herstellerneutrale Grundlagen zu Routing, VPN und WAN liefern die Weiterbildungen zu WAN-Technik und Standortvernetzung.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung von Cisco SD-WAN-Lösungen
- Cisco SD-WAN – Betrieb und Deployment
- Einführung in Cisco MPLS
- Fortinet SD-WAN
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist SD-WAN günstiger als MPLS?
Ist MPLS verschlüsselt?
Kann ich mit SD-WAN Telefonie über Internetleitungen sicher betreiben?
Wie heißen die Cisco-SD-WAN-Komponenten heute?
Brauche ich für SD-WAN eigene Hardware an jedem Standort?
Muss ich den MPLS-Vertrag sofort kündigen?
Passt thematisch dazu
Wer erst die Grundidee nachlesen will, findet sie in der Begriffserklärung zu SD-WAN.
Wie sich der Zugriff von Standorten und mobilen Nutzern auf Anwendungen absichern lässt, behandelt der Vergleich VPN oder Zero Trust Network Access.
Wie viel Verkehr künftig in die Cloud geht, hängt davon ab, welche Dienste in die Cloud gehören, und das beeinflusst die WAN-Planung direkt.
Quellen
- IETF, RFC 3031: Multiprotocol Label Switching Architecture
- IETF, RFC 4364: BGP/MPLS IP Virtual Private Networks (VPNs)
- Cisco, Cisco Catalyst SD-WAN Design Guide
- Cisco, Release Notes for Cisco Catalyst SD-WAN Control Components Release 20.12.x
- Fortinet, FortiOS Administration Guide: SD-WAN performance SLA
- Fortinet, FortiOS Administration Guide: SD-WAN members and zones
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
SD-WAN-Policies und MPLS-Grundlagen im Kurs vertiefen
In den SD-WAN- und MPLS-Kursen bei cmt richtest du Overlays mit Cisco Catalyst SD-WAN oder Fortinet ein, schreibst Policies für Anwendungen und verstehst, was im Carrier-Netz unter dem Label passiert, vor Ort oder Live-Online.
Verwandte Themen
- OSPF oder BGP: welches Routing-Protokoll wohin gehört
- QoS für VoIP: DSCP-Werte, Class-Map und Policy-Map verständlich zerlegt
- Das Netzwerk ist langsam: Latenz, Paketverlust und Engpässe der Reihe nach ausschließen
- Catalyst Center oder Meraki: On-Premises-Steuerung oder Cloud-Dashboard für das Cisco-Netz