
Die Trunk-Konfiguration, Zeile für Zeile auseinandergenommen
Was jede Zeile am Trunk bewirkt, welche Defaults ein Catalyst mitbringt und an welchen Meldungen du einen Fehler auf der Gegenseite erkennst.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
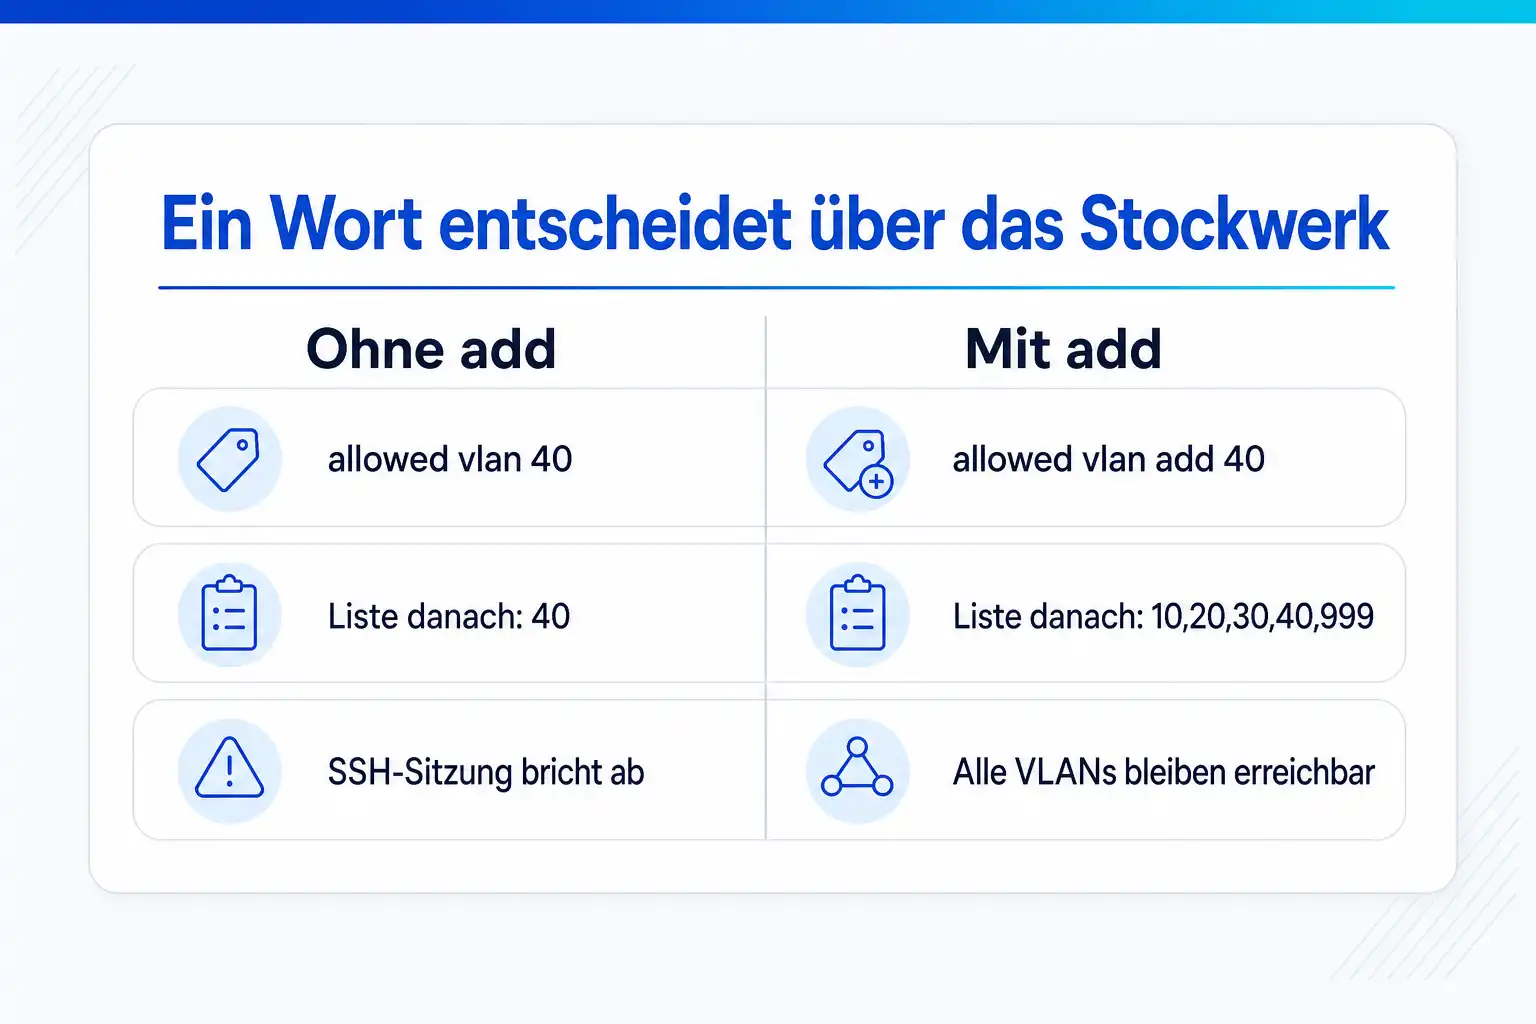
Ein Trunk-Port auf einem Cisco-Switch braucht vier Zeilen. switchport mode trunk macht den Port fest zum Trunk, und switchport nonegotiate schaltet DTP ab. switchport trunk native vlan legt das ungetaggte VLAN fest, switchport trunk allowed vlan bestimmt, welche VLANs über die Leitung dürfen. Gefährlich ist die vierte Zeile, sobald sie schon gesetzt ist. Ein zweites switchport trunk allowed vlan 40 ergänzt nicht VLAN 40, es ersetzt die ganze Liste durch VLAN 40, und alle anderen Netze hinter dem Trunk sind weg. Ergänzen geht nur mit add.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Ein Befehl zu viel, und hinter dem Trunk ist ein Stockwerk offline
Trunks sind die Adern eines geswitchten Netzes. Zwischen Etagenverteiler und Kern, zwischen Switch und Hypervisor, zwischen Switch und Firewall tragen sie jeweils mehrere VLANs. Wer dort einen Fehler macht, trifft nicht einen Arbeitsplatz, sondern alle Geräte in allen VLANs hinter dieser Leitung. Und weil man Trunks selten anfasst, kennt kaum jemand die Feinheiten der Befehle noch auswendig, wenn es so weit ist.
Der klassische Fall ist ein neues VLAN für Kameras. Der Admin verbindet sich mit dem Etagenswitch und tippt auf dem Uplink switchport trunk allowed vlan 70, so wie es in einer Anleitung für einen neuen Trunk stand. Die Sitzung bricht ab, denn auf dem Uplink ist jetzt nur noch VLAN 70 erlaubt, das Management-VLAN nicht mehr. Clients, Telefone und Drucker des Stockwerks haben ebenfalls keine Verbindung mehr. Wer nicht rechtzeitig einen Zeitzünder gesetzt hat, fährt mit dem Konsolenkabel hin.
Andere Fehler sind leiser. Ein Trunk, auf dem beide Seiten ein unterschiedliches natives VLAN haben, funktioniert scheinbar, mischt aber zwei Netze. Ein Port, der ab Werk auf dynamic auto steht, bildet mit einer Gegenseite in desirable ungefragt einen Trunk, auch wenn dort ein Angreifer mit einem Laptop sitzt, der DTP spricht. Und ein Trunk zu einem Switch eines anderen Herstellers scheitert manchmal schon daran, dass dort das Wort Trunk etwas ganz anderes bedeutet.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der Aufbau im Detail
Die Trunk-Konfiguration als Ganzes und in ihren Teilen
Die Zeile oben fasst die Konfiguration eines Uplinks auf einem Catalyst mit IOS XE zusammen, die senkrechten Striche trennen die einzelnen Befehle. Die letzte Zeile ist ein globaler Befehl und gilt für alle Trunks des Switches. Darunter steht, was jede Zeile tut, welchen Default sie ersetzt und welche Fehler typisch sind.
Der Aufbau
interface TenGigabitEthernet1/1/1 | switchport mode trunk | switchport nonegotiate | switchport trunk native vlan 999 | switchport trunk allowed vlan 10,20,30,999 | switchport trunk allowed vlan add 40 | vlan dot1q tag native - 01 Der Port oder der Port-Channel, der zum Trunk wird
interface TenGigabitEthernet1/1/1Die Trunk-Konfiguration gehört auf das Interface, über das die VLANs laufen sollen. Ist der Uplink ein EtherChannel, konfigurierst du den Trunk auf dem logischen interface Port-channel, und die Mitglieder übernehmen die Einstellungen. Weichen einzelne Mitglieder ab, etwa bei der erlaubten VLAN-Liste, nimmt der Switch sie aus dem Bündel und setzt sie in den Zustand suspended. Auf Catalyst 9000 bezeichnet 1/1/1 Switch 1, Modulsteckplatz 1, Port 1, also einen Uplink-Port des Netzwerkmoduls.
- 02 Der Port wird fest zum Trunk, unabhängig von der Gegenseite
switchport mode trunkAb Werk steht jeder Ethernet-Port eines Catalyst 9000 laut Cisco auf dynamic auto und wird nur zum Trunk, wenn die Gegenseite trunk oder desirable meldet. Mit switchport mode trunk ist der Port immer ein Trunk, auch wenn auf der anderen Seite ein Access Port sitzt. Auf älteren Plattformen mit ISL-Unterstützung, etwa Catalyst 3560 oder 3750, lehnt der Switch den Befehl mit der Meldung ab, ein Interface mit Kapselung Auto könne nicht in den Modus trunk gesetzt werden. Dort steht vorher switchport trunk encapsulation dot1q. Die Catalyst-9000-Reihe kennt nur 802.1Q und braucht die Zeile nicht.
- 03 Der Port sendet keine DTP-Frames mehr
switchport nonegotiateDas Dynamic Trunking Protocol handelt aus, ob eine Verbindung Trunk oder Access wird. Mit switchport nonegotiate sendet der Port keine DTP-Frames mehr. Der Befehl ist nur in den Modi access und trunk erlaubt, nicht in dynamic auto oder dynamic desirable. Die Gegenseite muss danach ebenfalls fest als Trunk konfiguriert sein, denn mit einem Port in dynamic auto kommt ohne DTP kein Trunk zustande. Abschalten solltest du DTP, weil ein Angreifer mit passendem Werkzeug sonst einen Trunk aushandeln und alle VLANs sehen kann.
- 04 Das VLAN, dessen Frames ungetaggt über den Trunk gehen
switchport trunk native vlan 999Laut Cisco ist das native VLAN ab Werk VLAN 1. Frames dieses VLANs sendet der Switch ohne Tag, und ungetaggte Frames, die ankommen, ordnet er ihm zu. Beide Seiten müssen dasselbe native VLAN haben, sonst landen Frames im falschen Netz. Wähle ein VLAN, in dem kein Endgerät steht und das keine SVI hat, hier 999. So nimmst du Double-Tagging-Angriffen die Grundlage, bei denen ein Frame mit zwei Tags vom nativen VLAN in ein fremdes VLAN springt.
- 05 Die vollständige Liste der VLANs, die über den Trunk dürfen
switchport trunk allowed vlan 10,20,30,999Ab Werk sind laut Cisco alle VLANs von 1 bis 4094 erlaubt. Eine Liste ohne Schlüsselwort ersetzt die bisherige Liste vollständig. Für einen neuen Trunk ist das richtig, für einen bestehenden ist es die häufigste Ursache großer Ausfälle. Nimm nur die VLANs auf, die hinter dem Trunk gebraucht werden. Das begrenzt Broadcasts und unbekannte Unicasts auf die Switches, die das VLAN wirklich nutzen, und verkleinert die Spanning-Tree-Domäne jedes VLANs. Das native VLAN gehört in die Liste, wenn du es tatsächlich nutzt, etwa für das Taggen des nativen VLANs.
- 06 Ein VLAN zur bestehenden Liste hinzufügen
switchport trunk allowed vlan add 40Mit add ergänzt der Switch die Liste um VLAN 40 und lässt die anderen Einträge stehen. Entsprechend entfernt remove einzelne VLANs, except erlaubt alle außer den genannten, all stellt den Default wieder her und none sperrt alle VLANs. Gewöhne dir an, auf bestehenden Trunks ausschließlich add und remove zu verwenden, und prüfe vorher mit show running-config interface, wie die Liste aktuell aussieht.
- 07 Auch das native VLAN getaggt senden
vlan dot1q tag nativeDieser globale Befehl sorgt laut Cisco dafür, dass Frames des nativen VLANs auf allen 802.1Q-Trunks des Switches mit Tag gesendet werden; ab Werk ist das abgeschaltet. Damit gibt es auf den Trunks keinen ungetaggten Verkehr mehr, und der Double-Tagging-Angriff läuft ins Leere. Die Gegenseite muss mit getaggten Frames im nativen VLAN umgehen können. Bei Hypervisoren, Firewalls und Switches anderer Hersteller prüfst du das vorher, sonst verlierst du dort genau das VLAN, das bisher ungetaggt ankam.
Wenn es nicht funktioniert
Das siehst du
Nach dem Hinzufügen eines VLANs auf dem Uplink sind alle anderen VLANs hinter dem Trunk offline, und die SSH-Sitzung ist abgebrochen.
Warum
Statt switchport trunk allowed vlan add 70 wurde switchport trunk allowed vlan 70 eingegeben. Der Befehl ohne add ersetzt die Liste, auf dem Trunk ist jetzt nur noch VLAN 70 erlaubt.
Was hilft
Verbinde dich über die Konsole oder einen anderen Weg und setze die vollständige Liste neu, etwa switchport trunk allowed vlan 10,20,30,40,70,999. Hast du vorher reload in gesetzt und nicht gespeichert, bringt der Neustart die alte Liste zurück. Arbeite auf bestehenden Trunks künftig nur mit add und remove.
Das siehst du
Im Log erscheint alle 60 Sekunden %CDP-4-NATIVE_VLAN_MISMATCH, und einzelne Geräte erreichen ihr Gateway nicht.
Warum
Die beiden Enden des Trunks haben ein unterschiedliches natives VLAN, etwa 999 auf der einen und 1 auf der anderen Seite. CDP bemerkt das, weil es die Einstellung beider Seiten kennt.
Was hilft
Vergleiche mit show interfaces trunk auf beiden Switches das native VLAN und setze auf beiden Seiten denselben Wert. Rapid PVST+ meldet zusätzlich %SPANTREE-2-RECV_PVID_ERR und blockiert die betroffenen VLANs auf dem Port, bis die Werte übereinstimmen; die Meldung verschwindet danach von selbst.
Das siehst du
Zwei Switches sind verbunden, aber show interfaces trunk zeigt den Port nicht, und nur VLAN 1 funktioniert über die Leitung.
Warum
Beide Ports stehen auf dem Default dynamic auto. Zwei Ports in auto warten jeweils darauf, dass die Gegenseite den Trunk anstößt, und werden deshalb beide zum Access Port in VLAN 1.
Was hilft
Setze auf beiden Seiten switchport mode trunk und switchport nonegotiate. Mit show interfaces TenGigabitEthernet1/1/1 switchport siehst du in den Zeilen Administrative Mode und Operational Mode, was konfiguriert ist und was tatsächlich läuft.
Das siehst du
Ein VLAN steht in der erlaubten Liste, aber Geräte in diesem VLAN hinter dem Trunk sind nicht erreichbar.
Warum
Das VLAN existiert auf einem der beiden Switches nicht, oder Spanning Tree blockiert es auf diesem Trunk. In show interfaces trunk fehlt es dann im zweiten oder vierten Block der Ausgabe.
Was hilft
Prüfe mit show vlan brief, ob das VLAN auf beiden Switches angelegt ist, und mit show spanning-tree vlan, welche Rolle und welchen Zustand der Port in diesem VLAN hat. Fehlt das VLAN, legst du es an; blockiert Spanning Tree, ist das bei redundanten Wegen gewollt.
03 Was du mitnimmst
Sechs Handgriffe für jeden Trunk
Die Konfiguration eines Trunks ist kurz, aber hinter jeder Zeile stehen eine Vorgeschichte und ein Default, die du kennen solltest.
Die Zeilen eines Trunks in ihrer Wirkung
- 01 Interface wählen
- 02 Modus trunk festlegen
- 03 DTP abschalten
- 04 Natives VLAN setzen
- 05 Erlaubte VLANs begrenzen
- 06 Mit add ergänzen
- 07 Mit show interfaces trunk prüfen
Jede Zeile der Trunk-Konfiguration begründen
Du weißt, welche Zeile den Betriebsmodus festlegt, welche DTP abschaltet, welche das ungetaggte VLAN bestimmt und welche die VLAN-Liste begrenzt. Du kennst den Default jeder Zeile auf einem Catalyst 9000 und weißt, was passiert, wenn du sie weglässt.
VLANs ergänzen und entfernen, ohne die Liste zu zerstören
Du unterscheidest die sechs Varianten von allowed vlan: Liste, add, remove, except, all und none. Du ergänzt ein VLAN im laufenden Betrieb, ohne die übrigen zu verlieren, und erkennst an der Ausgabe von show running-config interface, ob die Liste stimmt.
Native-VLAN-Fehler an der Meldung erkennen
Du liest die CDP-Meldung NATIVE_VLAN_MISMATCH und die Spanning-Tree-Meldung RECV_PVID_ERR richtig und weißt, auf welcher Seite du korrigierst. Du verstehst, warum Spanning Tree den Port in diesem Fall blockiert, statt zwei VLANs zu verschmelzen.
DTP gezielt abschalten
Du kennst die Kombinationen aus auto, desirable, trunk und access und weißt, warum zwei Ports in dynamic auto nie einen Trunk bilden. Du schaltest die Verhandlung auf Trunks und Access Ports ab, damit kein Endgerät einen Trunk aushandeln kann.
show interfaces trunk vollständig lesen
Du interpretierst die vier Blöcke der Ausgabe und weißt, warum ein VLAN zwar erlaubt, aber nicht aktiv oder nicht im Zustand Forwarding sein kann. So findest du den Grund, warum ein einzelnes VLAN hinter einem Trunk nicht ankommt.
Trunks zu Hypervisoren, Firewalls und anderen Herstellern bauen
Du übersetzt die Cisco-Begriffe in die Sprache von Hyper-V, vSphere, Proxmox, Junos und ArubaOS. Du weißt, dass Trunk bei manchen HPE-Switches eine Port-Bündelung meint und nicht einen VLAN-Trunk.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Access Port oder Trunk Port: der Unterschied in einer Tabelle
Ein Access Port verbindet ein Endgerät, das von VLANs nichts weiß. Er gehört genau einem VLAN, und alle Frames gehen ungetaggt über die Leitung. Ein Trunk Port verbindet Geräte, die mehrere VLANs unterscheiden können: Switches, Router, Firewalls, Hypervisoren, manchmal Access Points mit mehreren SSIDs. Er transportiert jedes erlaubte VLAN mit einem 802.1Q-Tag und ein natives VLAN ohne Tag.
Zwischen beiden steht ein Sonderfall, der Access Port mit Voice-VLAN. Er trägt ein Daten-VLAN ungetaggt und ein Sprach-VLAN getaggt, ist aber kein Trunk: Er verhandelt nichts, und show interfaces trunk listet ihn nicht.
| Merkmal | Access Port | Trunk Port |
|---|---|---|
| VLANs | genau eins, plus optional ein Voice-VLAN | beliebig viele aus der erlaubten Liste |
| Tagging | ungetaggt | getaggt nach 802.1Q, natives VLAN ungetaggt |
| Typische Gegenseite | PC, Drucker, Kamera, Telefon | Switch, Router, Firewall, Hypervisor |
| Spanning Tree | mit PortFast und BPDU Guard | ohne PortFast, mit normaler Konvergenz |
| Wichtigste Befehle | switchport mode access, switchport access vlan | switchport mode trunk, switchport trunk allowed vlan |
Die Schlüsselwörter von allowed vlan an einem Beispiel
Die Tabelle geht von einem Trunk aus, auf dem die Liste 10,20,30,999 erlaubt ist, und zeigt, was jede Variante des Befehls daraus macht. Die Spalte rechts ist das, was danach in show running-config steht.
Bei except lohnt sich ein zweiter Blick. switchport trunk allowed vlan except 1 erlaubt 2 bis 4094, also auch alle VLANs, die du später anlegst. Das ist bequem für Trunks zwischen Kernswitches, aber ein neues Gäste-VLAN läuft dann automatisch überall hin. Für Trunks zu Etagenswitches, Hypervisoren und Firewalls ist eine ausdrückliche Liste der bessere Weg.
| Befehl | Wirkung | Liste danach |
|---|---|---|
| switchport trunk allowed vlan 40 | ersetzt die Liste | 40 |
| switchport trunk allowed vlan add 40 | fügt hinzu | 10,20,30,40,999 |
| switchport trunk allowed vlan remove 20 | entfernt | 10,30,999 |
| switchport trunk allowed vlan except 1 | alle außer den genannten | 2-4094 |
| switchport trunk allowed vlan all | Default wiederherstellen | 1-4094 (erscheint nicht in der Konfiguration) |
| switchport trunk allowed vlan none | sperrt alle VLANs | none |
SW-ETG2# show running-config interface TenGigabitEthernet1/1/1
interface TenGigabitEthernet1/1/1
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,999
 switchport mode trunk
 switchport nonegotiate
!
SW-ETG2# configure terminal
SW-ETG2(config)# interface TenGigabitEthernet1/1/1
SW-ETG2(config-if)# switchport trunk allowed vlan add 40
SW-ETG2(config-if)# end
Native VLAN, Mismatch-Meldungen und was Spanning Tree daraus macht
Stimmen die nativen VLANs an den beiden Enden nicht überein, gehen ungetaggte Frames aus VLAN 999 auf der einen Seite in VLAN 1 auf der anderen Seite. Zwei Broadcast-Domänen verschmelzen über eine Leitung, ohne dass es jemand konfiguriert hat. CDP erkennt das, weil jedes Gerät in seinen Meldungen das eigene native VLAN mitschickt, und schreibt eine Warnung ins Log.
Rapid PVST+ reagiert schärfer. Es schickt seine BPDUs für jedes VLAN mit einer Kennung des VLANs, aus dem sie stammen. Kommt eine BPDU in einem anderen VLAN an, als sie gesendet wurde, meldet der Switch RECV_PVID_ERR. Er setzt den Port dann für die betroffenen VLANs in einen blockierenden Zustand, den show spanning-tree als inkonsistent markiert. Das ist gewollt, denn ein Verschmelzen zweier VLANs kann eine Schleife erzeugen, die Spanning Tree sonst nicht sehen würde.
Die Korrektur ist immer dieselbe: auf beiden Seiten denselben Wert setzen. Welche Seite du änderst, hängt davon ab, welches native VLAN in deinem Plan steht. Danach verschwinden die Meldungen, und die VLANs gehen wieder in den Zustand Forwarding.
%CDP-4-NATIVE_VLAN_MISMATCH: Native VLAN mismatch discovered on TenGigabitEthernet1/1/1 (999), with SW-CORE TenGigabitEthernet1/0/24 (1).
%SPANTREE-2-RECV_PVID_ERR: Received BPDU with inconsistent peer vlan id 1 on TenGigabitEthernet1/1/1 VLAN999.
%SPANTREE-2-BLOCK_PVID_LOCAL: Blocking TenGigabitEthernet1/1/1 on VLAN0999. Inconsistent local vlan.
DTP: welche Kombination einen Trunk ergibt
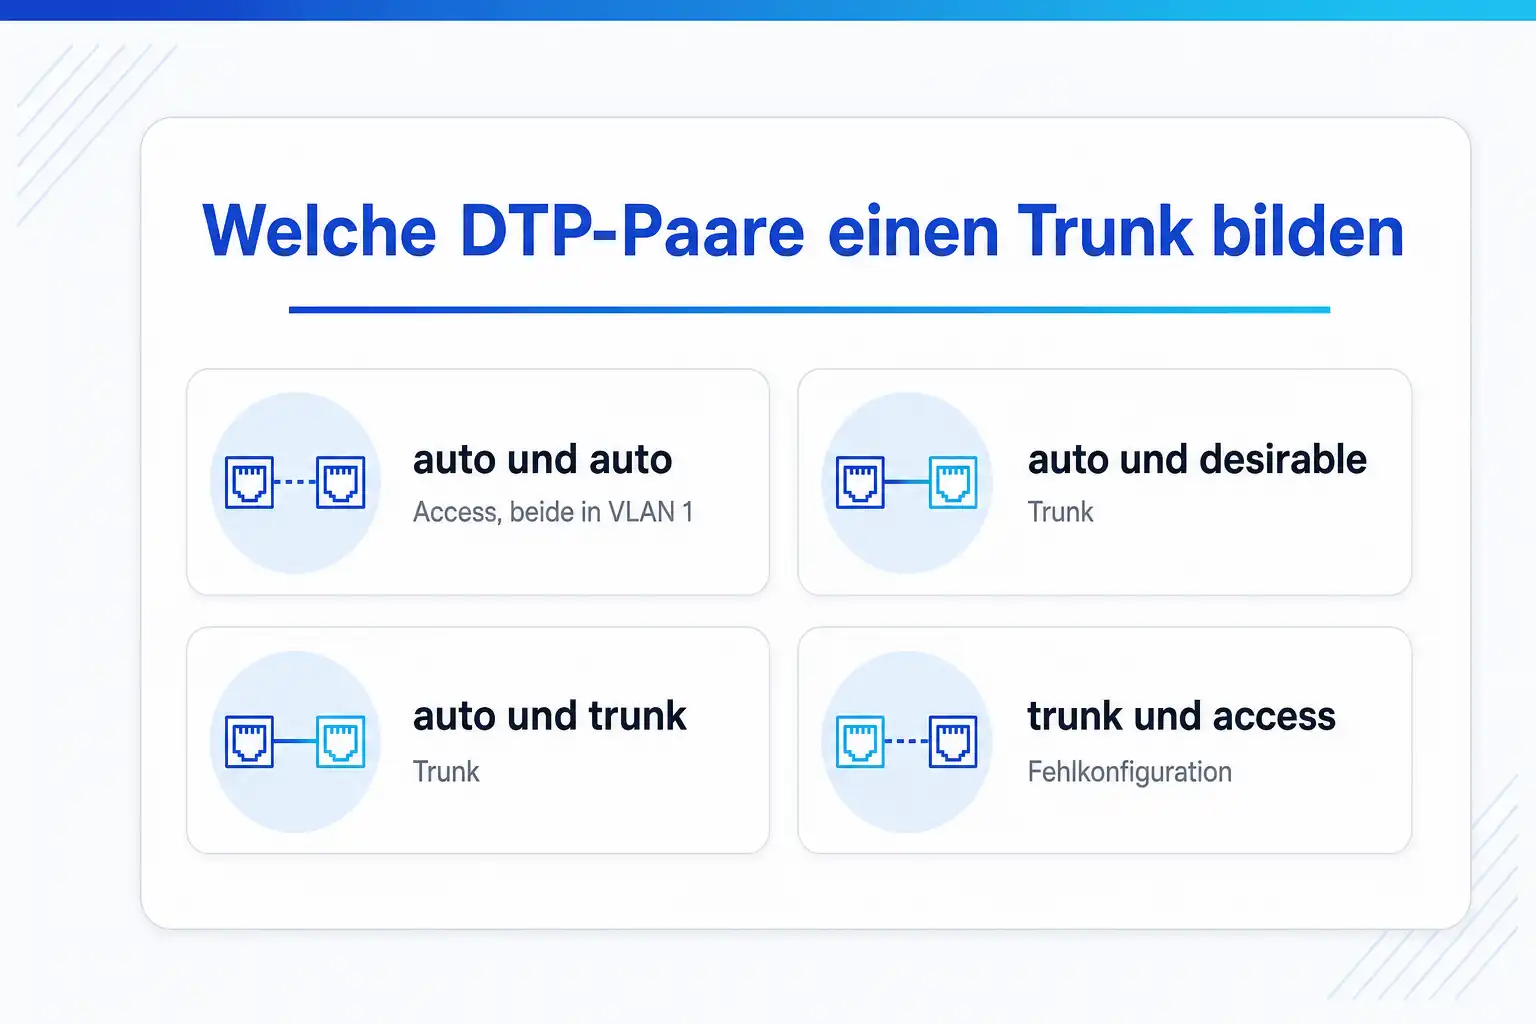
DTP kennt zwei verhandelnde Modi. dynamic desirable versucht aktiv, einen Trunk zu bilden, dynamic auto wartet darauf, dass die Gegenseite es versucht. Daraus ergibt sich die Tabelle unten. Die wichtigste Zeile ist die erste: Zwei Ports im Default dynamic auto bilden keinen Trunk, sie werden beide Access Ports in VLAN 1.
Gefährlich ist die Kombination aus dynamic auto am Switch und einem Gerät, das desirable sendet. Ein Angreifer mit einem Werkzeug, das DTP-Frames erzeugt, bekommt an einem nicht konfigurierten Port einen Trunk und damit Zugriff auf alle erlaubten VLANs. Cisco warnt außerdem, dass manche Netzwerkgeräte DTP-Frames falsch weiterleiten und so Fehlkonfigurationen auslösen können. Deshalb gehört auf jeden Access Port switchport mode access und auf jeden Trunk switchport mode trunk mit switchport nonegotiate.
| Seite A | Seite B | Ergebnis |
|---|---|---|
| dynamic auto | dynamic auto | Access, beide in VLAN 1 |
| dynamic auto | dynamic desirable | Trunk |
| dynamic auto | trunk | Trunk |
| dynamic desirable | dynamic desirable | Trunk |
| trunk mit nonegotiate | dynamic auto | kein Trunk auf Seite B, A sendet getaggt, B erwartet ungetaggt |
| trunk | access | Fehlkonfiguration, nur das native VLAN der A-Seite kommt im Access-VLAN der B-Seite an |
show interfaces trunk Block für Block gelesen
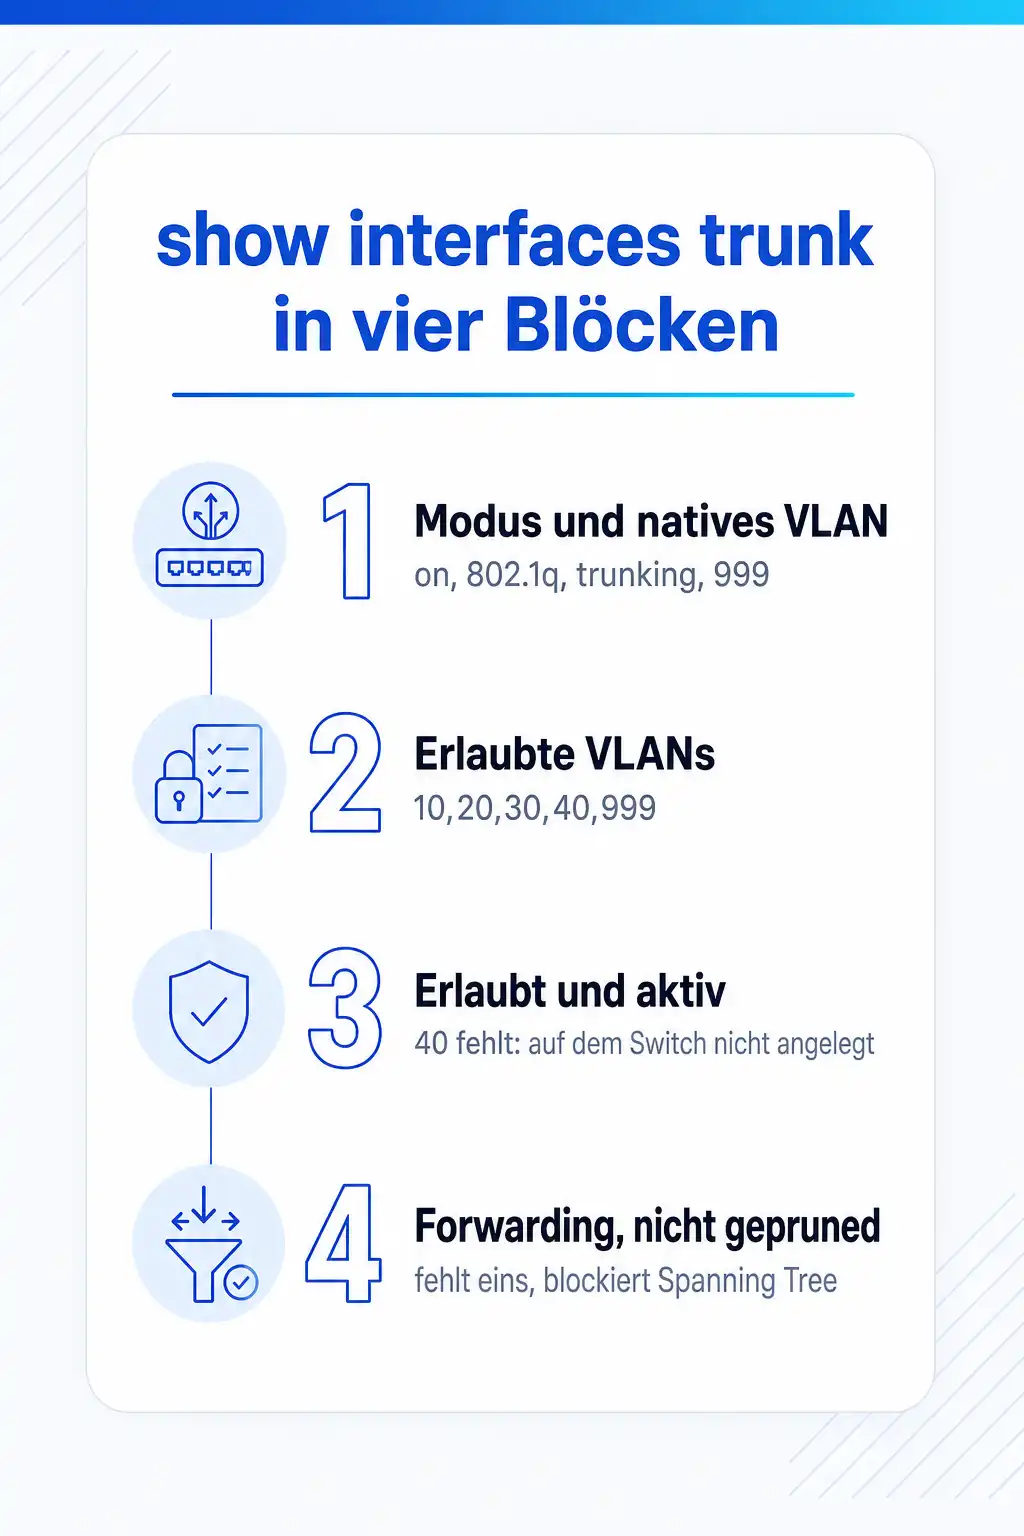
Die Ausgabe hat vier Blöcke. Der erste zeigt je Port den Modus, die Kapselung, den Status und das native VLAN. Im Modus steht on bei einem fest konfigurierten Trunk, auto oder desirable bei einem ausgehandelten. Der Status muss trunking lauten. Der zweite Block zeigt die konfigurierte Liste der erlaubten VLANs.
Der dritte Block zeigt die VLANs, die erlaubt sind und auf diesem Switch existieren. Fehlt hier ein VLAN aus Block zwei, ist es auf dem Switch nicht angelegt. Der vierte Block zeigt die VLANs, die Spanning Tree auf diesem Port weiterleitet und die nicht durch VTP Pruning entfernt wurden. Fehlt hier ein VLAN, blockiert Spanning Tree den Port in diesem VLAN, was auf einem redundanten Uplink normal ist.
Für einen einzelnen Port liefert show interfaces TenGigabitEthernet1/1/1 switchport die Gegenüberstellung von Administrative Mode und Operational Mode. Steht dort Administrative Mode trunk und Operational Mode down, ist der Port nicht verbunden. Steht dort dynamic auto und static access, hat die Gegenseite keinen Trunk angeboten.
SW-ETG2# show interfaces trunk

Port        Mode         Encapsulation  Status        Native vlan
Te1/1/1     on           802.1q         trunking      999

Port        Vlans allowed on trunk
Te1/1/1     10,20,30,40,999

Port        Vlans allowed and active in management domain
Te1/1/1     10,20,30,999

Port        Vlans in spanning tree forwarding state and not pruned
Te1/1/1     10,20,30,999
Trunk zu Hypervisor, Firewall oder einem Switch eines anderen Herstellers
Ein Hypervisor ist auf der Netzwerkseite ein Switch. Unter Hyper-V ordnet Set-VMNetworkAdapterVlan jeder virtuellen Netzwerkkarte ein VLAN im Access-Modus zu oder gibt ihr mit -Trunk, -AllowedVlanIdList und -NativeVlanId einen eigenen Trunk. In vSphere trägt eine Portgruppe des Standard-Switches eine VLAN-ID; der Wert 4095 reicht alle VLANs mit Tag an die virtuelle Maschine durch. Unter Proxmox wird die Linux-Bridge mit bridge-vlan-aware yes VLAN-fähig, die VLAN-ID setzt du dann je virtueller Netzwerkkarte.
Für den physischen Port zum Host gilt: Er ist ein Trunk mit allen VLANs, die dort virtuelle Maschinen nutzen, plus Management, Migration und Storage, falls diese getaggt laufen. Kommt das Management des Hosts ungetaggt, muss es das native VLAN des Trunks sein. Aktivierst du danach vlan dot1q tag native, verliert der Host sein Management. Prüfe deshalb vorher, wie der Host konfiguriert ist.
Bei Firewalls heißen die VLAN-Gateways meist VLAN-Interfaces oder Subinterfaces, und das native VLAN entspricht dem physischen Interface ohne VLAN-ID. Bei Switches anderer Hersteller beginnt die Übersetzung beim Wort. Auf HPE-Switches mit ArubaOS-Switch, früher ProCurve, bedeutet trunk eine Bündelung mehrerer Ports; ein VLAN-Trunk entsteht dort, indem du einen Port in mehreren VLANs als tagged einträgst. ArubaOS-CX nutzt vlan trunk allowed und vlan trunk native am Interface, Junos interface-mode trunk mit vlan members und native-vlan-id. Wichtig ist auf allen Seiten dasselbe: identisches natives VLAN, identische VLAN-Liste, keine Verhandlung.
# Hyper-V: VM-Netzwerkkarte als Trunk
Set-VMNetworkAdapterVlan -VMName FW01 -Trunk -AllowedVlanIdList "10,20,30" -NativeVlanId 999

# Proxmox: VLAN-fähige Bridge in /etc/network/interfaces
auto vmbr0
iface vmbr0 inet manual
    bridge-ports eno1
    bridge-stp off
    bridge-fd 0
    bridge-vlan-aware yes
    bridge-vids 2-4094
Dazu passende Kurse
Wer Trunks, EtherChannels und Spanning Tree an echten Catalyst-Geräten konfigurieren will, findet passende Kurse zu Cisco-Switching und IOS XE im Katalog.
Das 802.1Q-Tagging ist herstellerneutral, und wer die Grundlagen dahinter ordnen will, beginnt mit Kursen zur Netzwerktechnik von Ethernet bis Routing.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung und Administration von Cisco Lösungen
- Implementieren von Cisco Catalyst 9000 Switches
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
Weitere Kurse aus diesem Bereich
- Implementierung von Cisco Collaboration Conferencing
- Cisco – Grundlagen von Webex Calling
- Grundlagen von Cisco Firewall Threat Defense und Intrusion Prävention (Angriffserkennung und -verhinderung)
- Grundlagen von Cisco SDA verstehen
- Implementierung und Konfiguration der Cisco Identity Services Engine
- Verständnis der Cisco-Grundlagen für Cybersicherheitsoperationen
- Anwendungsentwicklung und Workflow-Automatisierung mit Cisco Core-Plattformen
- Cisco IPv6 – Grundlagen, Design und Implementierung
- Einführung und Betrieb der zentralen Cisco-Netzwerktechnologien für Netzbetreiber
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Muss ich switchport trunk encapsulation dot1q eingeben?
Sollte VLAN 1 auf dem Trunk erlaubt bleiben?
Was passiert, wenn ich einen Trunk mit einem Access Port verbinde?
Wie viele VLANs darf ein Trunk tragen?
Wie ändere ich das native VLAN ohne Ausfall?
Wozu dient switchport trunk allowed vlan none?
Passt thematisch dazu
Welcher Hypervisor am anderen Ende des Trunks hängt, ist eine eigene Entscheidung, die die Seite Hyper-V und VMware im direkten Vergleich aufbereitet.
Beim Umzug virtueller Maschinen von VMware zu Proxmox ändern sich auch die Bridges, und die Trunk-Ports der Hosts müssen zur neuen VLAN-Konfiguration passen.
Endet ein Trunk an der Firewall, entscheidet sie über den Verkehr zwischen den VLANs, und das Glossar erklärt, was eine Next-Generation-Firewall prüft.
Quellen
- Cisco, VLAN Configuration Guide, IOS XE 17.13.x (Catalyst 9300): Configuring VLAN Trunks
- Cisco, Command Reference, IOS XE 17.17.x (Catalyst 9300): VLAN Commands
- Cisco, Layer 2 Configuration Guide, IOS XE 17.15.x (Catalyst 9300): Configuring Spanning Tree Protocol
- IEEE, 802.1Q-2022, Bridges and Bridged Networks
- Microsoft Learn, Set-VMNetworkAdapterVlan (Hyper-V)
- Proxmox, Proxmox VE Administration Guide, Network Configuration und VLAN-fähige Bridges
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Trunks und VLANs am eigenen Switch-Stack ausprobieren
In den Cisco- und Netzwerkkursen bei cmt konfigurierst du Trunks, EtherChannels und native VLANs im Kurs zu Catalyst 9000 in Hands-on Labs. Die typischen Fehler provozierst du bewusst und behebst sie, vor Ort oder Live-Online mit eigenen Trainerinnen und Trainern.
Verwandte Themen
- VLAN einrichten: vom Plan über Access- und Trunk-Ports bis zum Routing zwischen den Netzen
- Cisco-IOS-Befehle verstehen: Modi, show-Befehle und Konfiguration sicher speichern
- Netzwerkschleife und Broadcast-Sturm: finden, stoppen und mit Spanning Tree verhindern