
Zwei Protokolle, zwei Aufgaben: wann OSPF, wann BGP
OSPF findet den schnellsten Weg im eigenen Netz, BGP entscheidet, mit wem du Routen tauschst. Hier steht, wann du welches brauchst und wann beide.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
OSPF und BGP lösen zwei verschiedene Aufgaben. OSPF verteilt innerhalb eines Netzes, das du selbst verwaltest, in Sekunden die schnellsten Wege zwischen deinen Routern. BGP tauscht zwischen getrennt verwalteten Netzen aus, welche Präfixe über welchen Nachbarn erreichbar sind, und lässt dich per Policy steuern, welchen Weg der Verkehr nimmt. Ein Unternehmen mit einem Standort und einem Provider braucht BGP in der Regel nicht. Sobald zwei Provider mit eigenen Adressen, eine Cloud-Anbindung über ExpressRoute oder Direct Connect oder ein SD-WAN mit Rechenzentrumsanschluss ins Spiel kommen, ist BGP meist gesetzt, und OSPF bleibt trotzdem im Inneren.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Die Frage lautet selten entweder oder, aber oft wird sie so gestellt
Die Diskussion beginnt meist mit einem konkreten Anlass. Ein zweiter Internetprovider soll dazukommen, die Cloud-Anbindung verlangt im Formular eine ASN, oder der SD-WAN-Anbieter fragt, ob am Rechenzentrum OSPF oder BGP gesprochen werden soll. Wer bisher mit statischen Routen und einem OSPF-Bereich ausgekommen ist, steht dann vor einem Protokoll, das anders denkt und anders konfiguriert wird.
Teure Fehler gibt es in beide Richtungen. Manche Teams bauen BGP ein, wo es nichts nützt, etwa für zwei Leitungen desselben Providers ohne eigene Adressen, und betreiben danach eine Konfiguration, die niemand im Haus versteht. Andere versuchen, mit OSPF Aufgaben zu lösen, für die es nicht gebaut ist, und verteilen Provider-Routen per Redistribution ins interne Netz, bis eine Schleife oder ein Black Hole den Standort lahmlegt.
Dazu kommt ein Missverständnis über Geschwindigkeit. BGP gilt als langsam, OSPF als schnell. Beides stimmt nur mit den Standardtimern und ohne BFD. Für die Entscheidung zählt deshalb weniger die Konvergenzzeit als die Frage, wer die Netze auf beiden Seiten verwaltet und wie viel Steuerung über die Wege du brauchst.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der direkte Vergleich
Sechs Kriterien, an denen sich OSPF und BGP unterscheiden
Verglichen wird, was im Betrieb zählt: wo das Protokoll hingehört, wie schnell es umschaltet, wie weit es skaliert, wie fein du Wege steuern kannst, wie viel Konfiguration es braucht und wie es sich bei Fehlern verhält.
OSPF
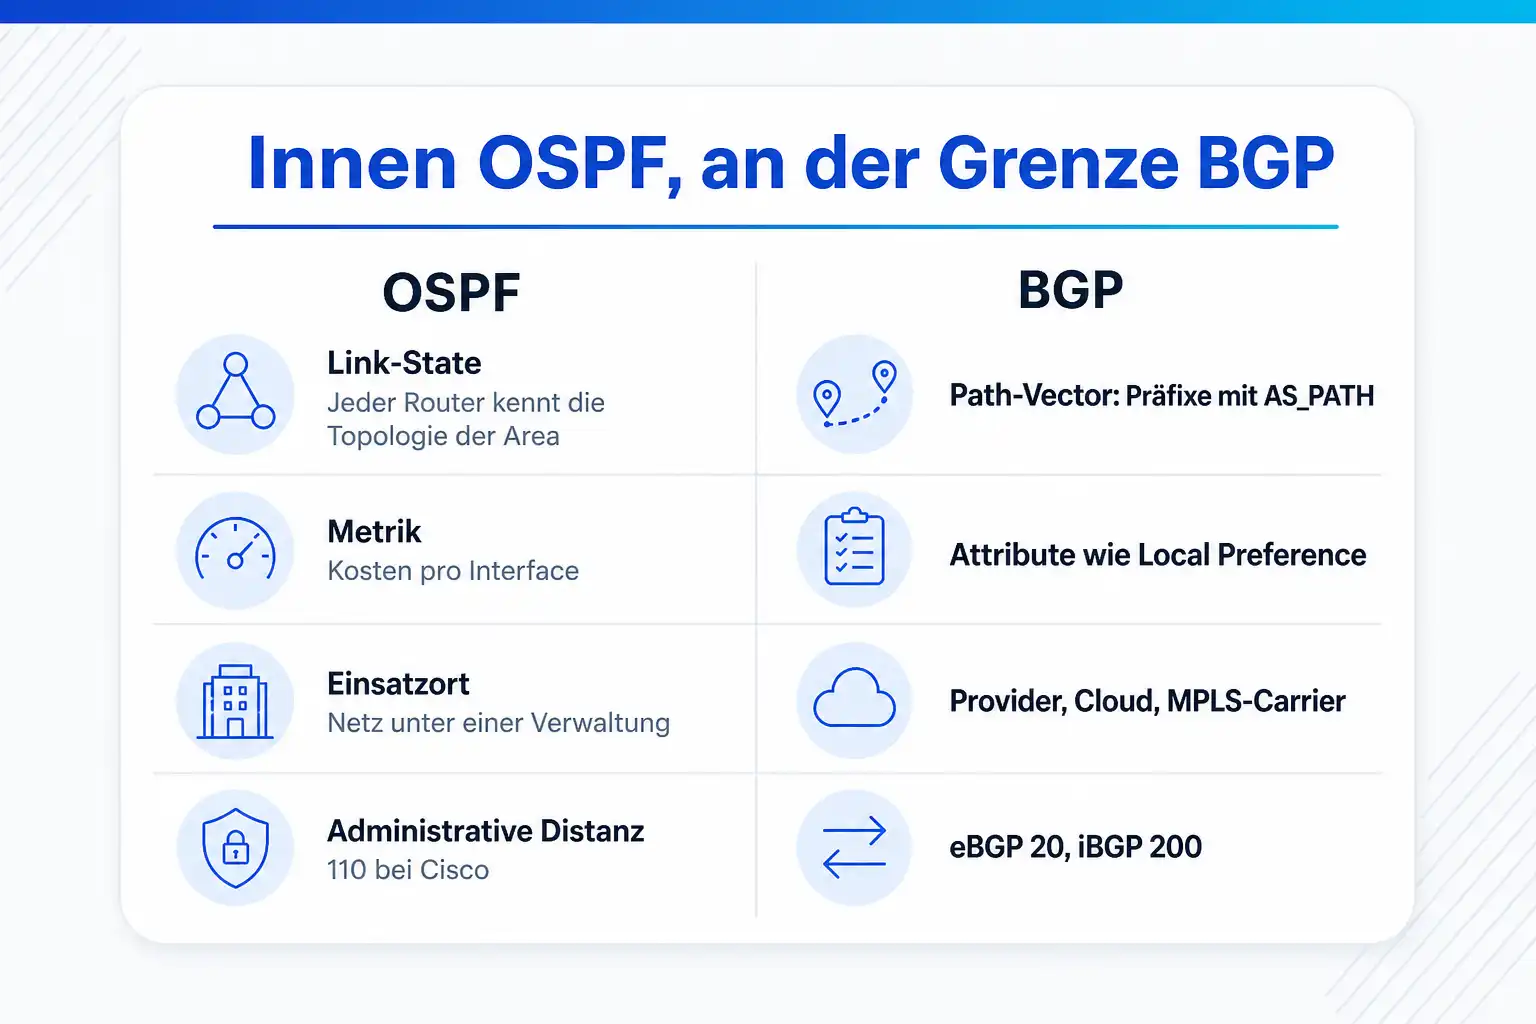
Link-State-Protokoll nach RFC 2328 (OSPFv2 für IPv4) und RFC 5340 (OSPFv3 für IPv6), Interior Gateway Protocol mit Areas, Dijkstra-Berechnung und Kosten als Metrik, administrative Distanz 110 bei Cisco
BGP
Path-Vector-Protokoll BGP-4 nach RFC 4271, Exterior Gateway Protocol über TCP-Port 179, Pfadwahl über Attribute wie Local Preference und AS_PATH, administrative Distanz 20 für eBGP und 200 für iBGP bei Cisco
| Entscheidungsfrage | OSPF | BGP |
|---|---|---|
| Wo gehört das Protokoll hin? | Stärke Innerhalb eines Netzes unter einer Verwaltung, vom Campus bis zum Rechenzentrum. Alle Router einer Area kennen dieselbe Topologie und rechnen daraus selbst die kürzesten Wege. Zu einem fremden Netz passt das nicht, weil du deine Topologie dort offenlegen und der Gegenseite vertrauen müsstest. | Stärke An der Grenze zu Netzen, die andere verwalten: Internetprovider, Cloud-Anbieter, MPLS-Carrier, Partner. BGP verrät keine interne Topologie, sondern nur Präfixe mit Pfadattributen. Innerhalb eines Unternehmensnetzes setzt du es als iBGP nur ein, wenn externe Präfixe durchgereicht werden müssen. |
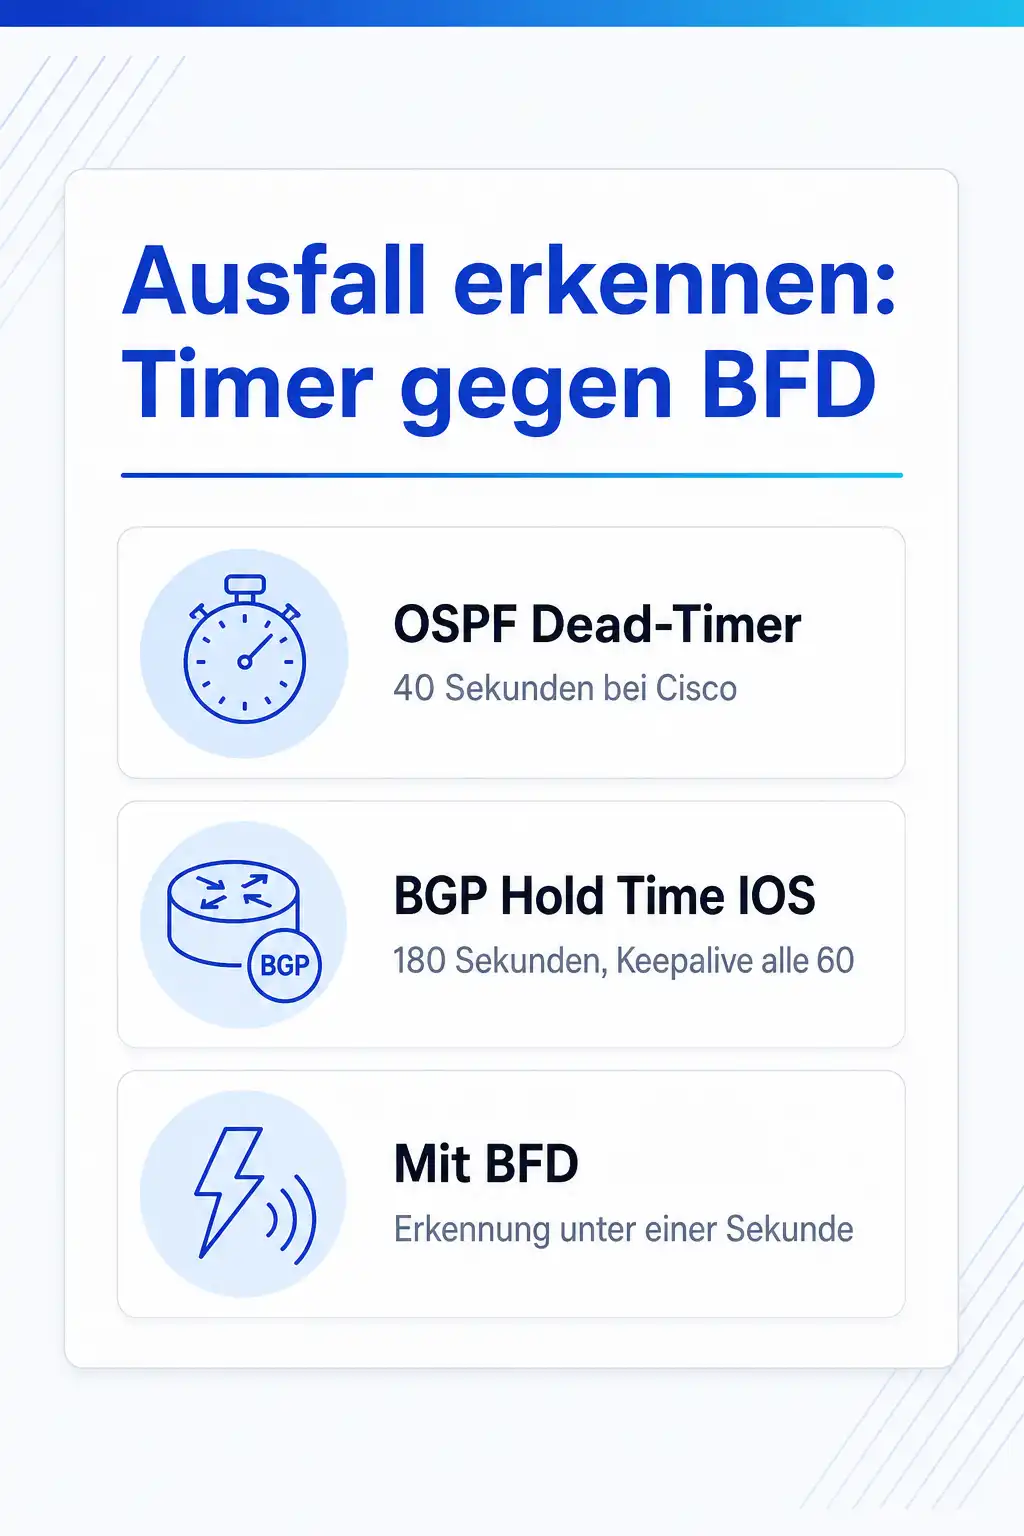
| Wie schnell schaltet es nach einem Ausfall um? | Stärke Fällt ein Link physisch aus, merkt der Router das sofort, flutet ein neues LSA und rechnet SPF neu. Bei einem stillen Ausfall entscheidet der Dead-Timer, bei Cisco auf Broadcast- und Point-to-Point-Netzen standardmäßig 40 Sekunden. Mit BFD liegt die Erkennung im Bereich unter einer Sekunde. | Kommt darauf an RFC 4271 schlägt eine Hold Time von 90 Sekunden vor, Cisco IOS verwendet standardmäßig 180 Sekunden mit Keepalives alle 60 Sekunden. Ohne BFD dauert die Erkennung eines stillen Ausfalls also Minuten. Mit BFD und kürzeren Timern ist BGP an der Edge ebenso schnell, aber das musst du ausdrücklich konfigurieren. |
| Wie weit skaliert es? | Kommt darauf an Jeder Router einer Area hält die komplette Topologie dieser Area. Mit Areas, Summarization an den ABRs und Stub-Areas reicht das für große Unternehmensnetze. Für Hunderttausende externe Präfixe ist OSPF nicht gemacht, und eine Area, die zu groß wird, rechnet bei jeder Änderung alles neu. | Stärke BGP trägt die gesamte Internet-Routingtabelle und ist das einzige Protokoll, das dafür ausgelegt ist. Es überträgt nur Änderungen und rechnet keine Topologie. Die Grenze setzt der Speicher des Routers, nicht das Protokoll, weshalb kleine Edge-Router oft nur eine Default Route plus Teiltabelle annehmen. |
| Wie fein lassen sich Wege steuern? | Schwäche OSPF kennt im Kern eine Stellschraube, die Kosten pro Interface. Damit verschiebst du Verkehr auf eine andere Leitung, aber immer für alle Ziele gleichzeitig. Eine Regel wie: Office-365-Präfixe über Provider A, alles andere über B, lässt sich so nicht ausdrücken. | Stärke Local Preference steuert den ausgehenden Verkehr, AS-Path-Prepending und Communities beeinflussen den eingehenden. Route-Maps und Präfixlisten filtern pro Nachbar und pro Präfix. Diese Steuerbarkeit ist der eigentliche Grund für BGP an der Edge, nicht die Skalierung. |
| Wie viel Konfiguration und Wissen braucht es? | Stärke Router-ID, Area und die beteiligten Interfaces reichen für eine funktionierende Nachbarschaft. Nachbarn finden sich per Multicast von selbst. Die meisten Fehler entstehen bei Timern, Netzwerktypen und MTU, und die sind mit wenigen show-Befehlen zu finden. | Schwäche Jeder Nachbar wird einzeln mit Adresse und AS-Nummer eingetragen, Präfixe werden ausdrücklich angekündigt, und ohne Filter in beide Richtungen ist eine eBGP-Session ein Risiko. Wer BGP betreibt, muss den Best-Path-Algorithmus kennen, sonst bleibt unklar, warum Verkehr nicht über die gewünschte Leitung läuft. |
| Wie verhält es sich bei Konfigurationsfehlern? | Kommt darauf an Ein falscher Parameter verhindert meist nur die Nachbarschaft, und das fällt sofort auf. Gefährlicher sind doppelte Router-IDs und unbedachte Redistribution, weil sie Routen im ganzen Bereich verfälschen. Der Schaden bleibt aber im eigenen Netz. | Kommt darauf an Ein fehlender Ausgangsfilter kann fremde Präfixe weiterreichen und Verkehr anderer Netze über deine Leitung ziehen. RFC 8212 verlangt deshalb, dass eBGP-Routen ohne ausdrückliche Import- und Export-Policy weder angenommen noch angekündigt werden. Nicht jede Plattform setzt das von sich aus um, also gehört der Filter immer in die Konfiguration. |
Wo gehört das Protokoll hin?
Innerhalb eines Netzes unter einer Verwaltung, vom Campus bis zum Rechenzentrum. Alle Router einer Area kennen dieselbe Topologie und rechnen daraus selbst die kürzesten Wege. Zu einem fremden Netz passt das nicht, weil du deine Topologie dort offenlegen und der Gegenseite vertrauen müsstest.
An der Grenze zu Netzen, die andere verwalten: Internetprovider, Cloud-Anbieter, MPLS-Carrier, Partner. BGP verrät keine interne Topologie, sondern nur Präfixe mit Pfadattributen. Innerhalb eines Unternehmensnetzes setzt du es als iBGP nur ein, wenn externe Präfixe durchgereicht werden müssen.
Wie schnell schaltet es nach einem Ausfall um?
Fällt ein Link physisch aus, merkt der Router das sofort, flutet ein neues LSA und rechnet SPF neu. Bei einem stillen Ausfall entscheidet der Dead-Timer, bei Cisco auf Broadcast- und Point-to-Point-Netzen standardmäßig 40 Sekunden. Mit BFD liegt die Erkennung im Bereich unter einer Sekunde.
RFC 4271 schlägt eine Hold Time von 90 Sekunden vor, Cisco IOS verwendet standardmäßig 180 Sekunden mit Keepalives alle 60 Sekunden. Ohne BFD dauert die Erkennung eines stillen Ausfalls also Minuten. Mit BFD und kürzeren Timern ist BGP an der Edge ebenso schnell, aber das musst du ausdrücklich konfigurieren.
Wie weit skaliert es?
Jeder Router einer Area hält die komplette Topologie dieser Area. Mit Areas, Summarization an den ABRs und Stub-Areas reicht das für große Unternehmensnetze. Für Hunderttausende externe Präfixe ist OSPF nicht gemacht, und eine Area, die zu groß wird, rechnet bei jeder Änderung alles neu.
BGP trägt die gesamte Internet-Routingtabelle und ist das einzige Protokoll, das dafür ausgelegt ist. Es überträgt nur Änderungen und rechnet keine Topologie. Die Grenze setzt der Speicher des Routers, nicht das Protokoll, weshalb kleine Edge-Router oft nur eine Default Route plus Teiltabelle annehmen.
Wie fein lassen sich Wege steuern?
OSPF kennt im Kern eine Stellschraube, die Kosten pro Interface. Damit verschiebst du Verkehr auf eine andere Leitung, aber immer für alle Ziele gleichzeitig. Eine Regel wie: Office-365-Präfixe über Provider A, alles andere über B, lässt sich so nicht ausdrücken.
Local Preference steuert den ausgehenden Verkehr, AS-Path-Prepending und Communities beeinflussen den eingehenden. Route-Maps und Präfixlisten filtern pro Nachbar und pro Präfix. Diese Steuerbarkeit ist der eigentliche Grund für BGP an der Edge, nicht die Skalierung.
Wie viel Konfiguration und Wissen braucht es?
Router-ID, Area und die beteiligten Interfaces reichen für eine funktionierende Nachbarschaft. Nachbarn finden sich per Multicast von selbst. Die meisten Fehler entstehen bei Timern, Netzwerktypen und MTU, und die sind mit wenigen show-Befehlen zu finden.
Jeder Nachbar wird einzeln mit Adresse und AS-Nummer eingetragen, Präfixe werden ausdrücklich angekündigt, und ohne Filter in beide Richtungen ist eine eBGP-Session ein Risiko. Wer BGP betreibt, muss den Best-Path-Algorithmus kennen, sonst bleibt unklar, warum Verkehr nicht über die gewünschte Leitung läuft.
Wie verhält es sich bei Konfigurationsfehlern?
Ein falscher Parameter verhindert meist nur die Nachbarschaft, und das fällt sofort auf. Gefährlicher sind doppelte Router-IDs und unbedachte Redistribution, weil sie Routen im ganzen Bereich verfälschen. Der Schaden bleibt aber im eigenen Netz.
Ein fehlender Ausgangsfilter kann fremde Präfixe weiterreichen und Verkehr anderer Netze über deine Leitung ziehen. RFC 8212 verlangt deshalb, dass eBGP-Routen ohne ausdrückliche Import- und Export-Policy weder angenommen noch angekündigt werden. Nicht jede Plattform setzt das von sich aus um, also gehört der Filter immer in die Konfiguration.
Was passt wann
- Wenn du einen oder mehrere Standorte mit eigenen Routern verbindest und alle Geräte selbst verwaltest
- nimm OSPF für das interne Routing und eine statische Default Route oder eine per OSPF verteilte Default Route zum Provider.
- Wenn zwei Internetprovider eingehend und ausgehend für dieselben öffentlichen Adressen einstehen sollen
- brauchst du eBGP zu beiden Providern, eigene Provider-unabhängige Adressen und eine öffentliche AS-Nummer.
- Wenn Azure ExpressRoute, AWS Direct Connect oder ein MPLS-Dienst mit BGP-Übergabe angebunden wird
- sprichst du an dieser einen Grenze eBGP, meist mit einer privaten AS-Nummer, und reichst ins Innere nur zusammengefasste Präfixe oder eine Default Route weiter.
- Wenn mehrere Edge-Router externe Präfixe untereinander kennen müssen
- verbinde sie per iBGP über Loopback-Adressen, die OSPF erreichbar macht, und verteile keine BGP-Tabelle in OSPF.
03 Was du mitnimmst
Was du nach dieser Seite entscheiden kannst
Die Wahl folgt aus der Topologie und aus den Verträgen, nicht aus Vorlieben.
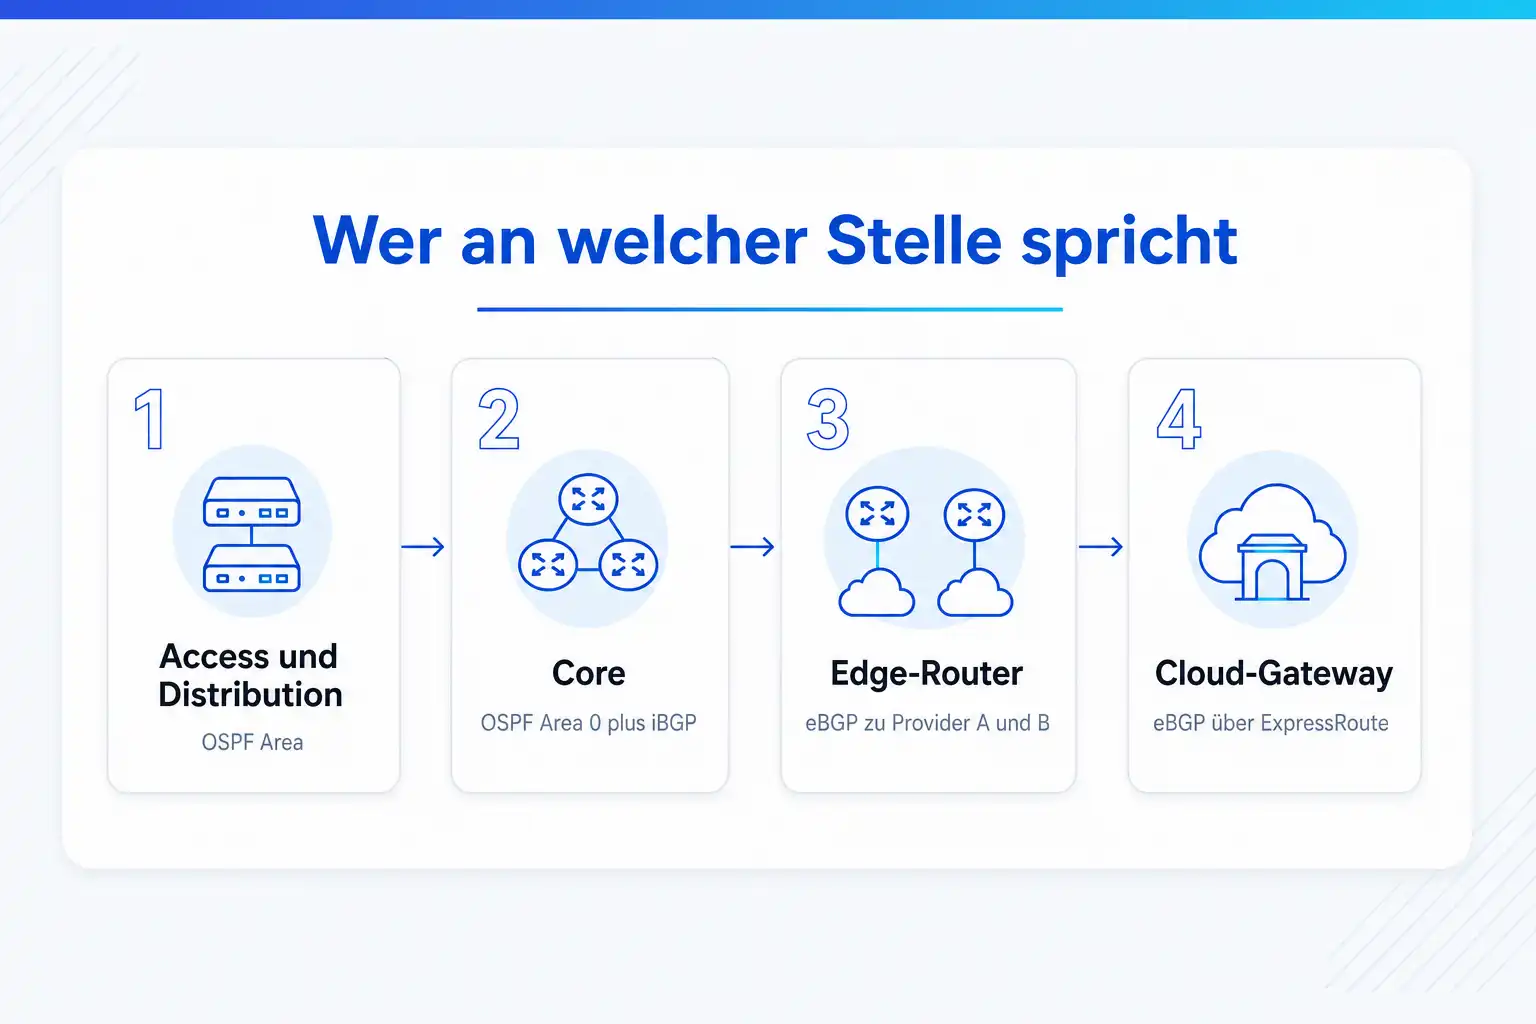
Vom Standort zum Internet: wer wo spricht
- 01 Access und Distribution: OSPF Area
- 02 Core: OSPF Area 0 plus iBGP
- 03 Edge-Router: eBGP zu Provider A
- 04 Edge-Router: eBGP zu Provider B
- 05 Cloud-Gateway: eBGP über ExpressRoute
Die Grenze zwischen innen und außen ziehen
Alles, was dein Team konfiguriert und überwacht, ist ein Kandidat für OSPF. Jede Grenze zu einem Netz, das jemand anderes betreibt, also Provider, Cloud, Partner oder ein MPLS-Carrier, ist ein Kandidat für BGP oder für statische Routen.
Den BGP-Bedarf an Verträgen festmachen
Zwei Provider mit eigenen Provider-unabhängigen Adressen, ExpressRoute oder AWS Direct Connect und manche MPLS-Dienste verlangen BGP. Ein einzelner Provider mit einer Leitung verlangt es fast nie.
iBGP und OSPF richtig stapeln
OSPF trägt die Loopback-Adressen und Transfernetze, iBGP trägt die externen Präfixe. Wer das umdreht, bekommt ein internes Netz, das von Internetrouten abhängt.
Redistribution auf das Nötige begrenzen
Zwischen BGP und OSPF wird nicht pauschal umverteilt. Ein Default-Route-Eintrag ins OSPF und gezielte, gefilterte Präfixe in Gegenrichtung reichen fast immer.
Konvergenz mit BFD statt mit Timern lösen
Kurze Hello- und Hold-Timer kosten CPU und verursachen Flaps. BFD erkennt den Ausfall eines Nachbarn in Millisekunden und meldet ihn an beide Protokolle.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Link-State gegen Path-Vector in einem Absatz
OSPF ist ein Link-State-Protokoll. Jeder Router beschreibt in Link State Advertisements, welche Links er hat und was sie kosten, und flutet diese Beschreibung in seiner Area. Am Ende hat jeder Router dieselbe Landkarte, die Link-State-Datenbank, und berechnet darauf mit dem Dijkstra-Algorithmus den kürzesten Weg zu jedem Ziel. Die Kosten leitet Cisco aus der Bandbreite ab: Referenzbandbreite geteilt durch Interfacebandbreite, mit einem Standardwert von 100 Mbit/s als Referenz. Deshalb kosten bei Standardwerten ein 1-Gbit- und ein 100-Gbit-Link gleich viel, nämlich 1, und auf jedem Router gehört derselbe Befehl auto-cost reference-bandwidth in die Konfiguration.
BGP ist ein Path-Vector-Protokoll. Ein BGP-Router kennt keine Topologie, sondern bekommt von jedem Nachbarn eine Liste von Präfixen, an der jeweils der AS_PATH hängt, also die Folge der autonomen Systeme, durch die das Präfix bis hierher gereicht wurde. Findet ein Router die eigene AS-Nummer im Pfad, verwirft er die Route, und so verhindert BGP Schleifen zwischen Netzen. Welchen Pfad er nimmt, entscheidet ein fester Algorithmus über Attribute, nicht über eine Metrik der Leitungen.
Daraus folgt der wichtigste Unterschied für den Alltag. OSPF findet automatisch den technisch besten Weg, aber du kannst ihm kaum sagen, welcher Weg geschäftlich gewollt ist. BGP findet von sich aus nur einen erreichbaren Weg, nimmt aber jede Regel an, die du ihm über Attribute mitgibst.
Wann ein Unternehmen BGP braucht
Die Liste ist kürzer, als viele denken. In diesen Fällen ist BGP gesetzt oder zumindest der saubere Weg, in allen anderen reichen OSPF und statische Routen.
-
Multihoming mit zwei Providern, bei dem eingehender Verkehr auf dieselben öffentlichen Adressen über beide Leitungen kommen soll. Dafür brauchst du eine öffentliche AS-Nummer und eigene Adressen. AS-Nummern und IPv6-PI-Adressen vergibt der RIPE NCC auch über einen Sponsoring-LIR. IPv4-Adressen gibt es seit der Erschöpfung des RIPE-Pools nur noch als /24 über die Warteliste für neue LIR-Mitglieder oder über den Transfermarkt.
-
Eine private Anbindung an Azure über ExpressRoute oder an AWS über Direct Connect. Beide übergeben Routen per eBGP, und eine private AS-Nummer aus dem Bereich 64512 bis 65534 nach RFC 6996 reicht in der Regel.
-
Ein Azure-VPN-Gateway mit mehreren aktiven Tunneln. Microsoft beschreibt BGP dort als optional, aber erst damit schaltet der Verkehr beim Ausfall eines Tunnels automatisch auf den zweiten um.
-
Ein MPLS-VPN des Carriers, bei dem der Provider-Edge-Router per BGP die Präfixe der anderen Standorte übergibt. Manche Carrier bieten auch statische Übergaben an, BGP ist aber die Variante, bei der neue Standorte ohne Ticket sichtbar werden.
-
Ein Rechenzentrum mit Leaf-Spine-Fabric und EVPN, in dem BGP als Underlay oder als Control Plane für VXLAN dient. Das ist ein eigenes Thema, ändert aber nichts daran, dass der Campus daneben OSPF sprechen kann.
Zwei Provider ohne eigene AS: was dann geht
Viele mittelständische Unternehmen haben zwei Leitungen von zwei Providern, aber keine eigenen Adressen. Jeder Provider vergibt seine eigenen öffentlichen Adressen, und die Adressen von Provider A kann Provider B nicht ankündigen. BGP hilft hier nicht, weil es nichts gibt, was du über beide Leitungen ankündigen könntest.
Ausgehend lässt sich der Fall trotzdem lösen: zwei Default Routes, eine davon als Floating Static Route mit höherer administrativer Distanz, gekoppelt an ein IP-SLA-Tracking, das den Next Hop hinter der Leitung prüft. Eingehend bleibt jeder Dienst an die Adressen eines Providers gebunden. Fällt der aus, muss der DNS-Eintrag auf die Adresse des anderen umgestellt werden, und die TTL bestimmt, wie lange das dauert.
Wer eingehend wirklich ausfallsicher sein muss, etwa für einen eigenen VPN-Konzentrator oder Webdienste im Haus, kommt an eigenen Adressen und eigener AS nicht vorbei. Wer die Dienste ohnehin in die Cloud verlagert, braucht dagegen meist nur ausgehend zwei Wege, und dafür reicht statisches Routing oder ein SD-WAN.
iBGP und OSPF nebeneinander
Sobald zwei Edge-Router jeweils eine eBGP-Session zu einem Provider haben, müssen sie voneinander wissen, welche Präfixe der andere gelernt hat. Dafür sprechen sie iBGP miteinander. Die iBGP-Session wird zwischen Loopback-Adressen aufgebaut, damit sie nicht an einem einzelnen physischen Link hängt, und OSPF sorgt dafür, dass diese Loopbacks erreichbar sind.
Zwei Regeln von iBGP überraschen beim ersten Aufbau. Erstens gibt ein Router Routen, die er per iBGP gelernt hat, nicht an andere iBGP-Nachbarn weiter. Deshalb brauchen alle iBGP-Router eine Vollvermaschung oder einen Route Reflector nach RFC 4456. Zweitens behält iBGP den Next Hop der eBGP-Route bei, also die Adresse im Transfernetz des Providers. Kennt der andere Edge-Router dieses Transfernetz nicht, ist die Route unbrauchbar. Der übliche Ausweg ist next-hop-self auf der iBGP-Session.
Das folgende Beispiel zeigt die Arbeitsteilung auf einem der beiden Edge-Router: OSPF für Loopbacks und interne Netze, eBGP zum Provider mit Filtern in beide Richtungen, iBGP zum zweiten Edge-Router.
interface Loopback0
 ip address 10.255.0.1 255.255.255.255
!
interface GigabitEthernet0/0/0
 description Uplink Provider-A
 ip address 203.0.113.2 255.255.255.252
 bfd interval 300 min_rx 300 multiplier 3
!
router ospf 1
 router-id 10.255.0.1
 auto-cost reference-bandwidth 100000
 passive-interface default
 no passive-interface GigabitEthernet0/0/1
 network 10.255.0.1 0.0.0.0 area 0
 network 10.0.0.0 0.0.255.255 area 0
 default-information originate
!
ip prefix-list PL-OUT seq 10 permit 198.51.100.0/24
ip prefix-list PL-IN seq 10 permit 0.0.0.0/0
!
router bgp 64511
 bgp router-id 10.255.0.1
 bgp log-neighbor-changes
 neighbor 203.0.113.1 remote-as 64496
 neighbor 203.0.113.1 description Provider-A
 neighbor 203.0.113.1 fall-over bfd
 neighbor 10.255.0.2 remote-as 64511
 neighbor 10.255.0.2 update-source Loopback0
 !
 address-family ipv4
  network 198.51.100.0 mask 255.255.255.0
  neighbor 203.0.113.1 activate
  neighbor 203.0.113.1 prefix-list PL-IN in
  neighbor 203.0.113.1 prefix-list PL-OUT out
  neighbor 10.255.0.2 activate
  neighbor 10.255.0.2 next-hop-self
 exit-address-family
!
ip route 198.51.100.0 255.255.255.0 Null0
Redistribution und ihre Risiken
Redistribution heißt, Routen aus einer Quelle in ein anderes Protokoll zu übernehmen. Zwischen BGP und OSPF ist das möglich, aber an kaum einer Stelle richtig. Drei Gründe sprechen dagegen, BGP-Routen pauschal in OSPF zu verteilen.
-
Größe: Eine volle oder auch nur teilweise Internettabelle als externe LSAs flutet jede Area, belastet jeden Router mit SPF-Berechnungen und sprengt kleine Access-Router.
-
Schleifen bei gegenseitiger Redistribution an zwei Punkten: Eine Route wandert von BGP in OSPF, am zweiten Edge-Router von OSPF zurück in BGP, und kommt mit besserer Bewertung wieder an. Abhilfe sind Tags, die jede umverteilte Route markieren, und Route-Maps, die markierte Routen an der Gegenstelle verwerfen.
-
Administrative Distanz: Cisco bewertet eBGP mit 20, OSPF mit 110 und iBGP mit 200. Ein Präfix, das per OSPF und per iBGP ankommt, wird über OSPF genommen, auch wenn BGP den gewollten Weg kennt. Wer das nicht im Kopf hat, sucht stundenlang nach dem Grund für einen falschen Pfad.
Was stattdessen funktioniert
In den meisten Unternehmensnetzen reicht es, wenn die Edge-Router per default-information originate eine Default Route ins OSPF geben, und zwar nur, solange sie selbst eine Default Route vom Provider haben. Fällt der Provider aus, verschwindet die Default Route aus BGP, der Edge-Router zieht seine Ankündigung ins OSPF zurück, und der Verkehr wandert zum zweiten Edge-Router.
In Gegenrichtung kündigst du per network-Anweisung nur die eigenen Präfixe an. Der network-Befehl unter router bgp verlangt bei Cisco, dass genau dieses Präfix mit dieser Maske in der Routingtabelle steht. Eine statische Route auf Null0 für das Aggregat erfüllt das zuverlässig, auch wenn einzelne interne Subnetze gerade fehlen.
Muss doch umverteilt werden, etwa weil ein Cloud-Gateway Präfixe per BGP liefert, die im Campus bekannt sein sollen, dann mit einer Route-Map, die nur ausdrücklich erlaubte Präfixe durchlässt und sie mit einem Tag versieht. Cisco verteilt per iBGP gelernte Routen ohnehin nur mit dem Zusatz bgp redistribute-internal in ein IGP, was ein bewusst eingebauter Schutz ist.
ip prefix-list PL-AZURE seq 10 permit 10.50.0.0/16 le 24
!
route-map RM-BGP-TO-OSPF permit 10
 match ip address prefix-list PL-AZURE
 set tag 65515
 set metric-type type-1
!
router ospf 1
 redistribute bgp 64511 route-map RM-BGP-TO-OSPF
Entscheidungsbaum für dein Netz
Die Fragen sind so geordnet, dass jede Antwort den Fall weiter eingrenzt. Bei der ersten Antwort, die BGP verlangt, ist die Grenze gefunden, an der eBGP gesprochen wird. Alles dahinter bleibt OSPF.
| Frage | Antwort | Folge |
|---|---|---|
| Verwaltet jemand anderes das Netz auf der anderen Seite? | Nein | OSPF, eventuell mit mehreren Areas |
| Gibt es mehr als einen Weg in dieses fremde Netz? | Nein | Statische Route oder Default Route reicht |
| Verlangt der Anbieter BGP für die Übergabe (ExpressRoute, Direct Connect, MPLS-VPN)? | Ja | eBGP an dieser Grenze, private ASN genügt meist |
| Sollen öffentliche Adressen eingehend über zwei Provider erreichbar sein? | Ja | eBGP zu beiden Providern, eigene AS und PI-Adressen |
| Haben mehrere Router eBGP-Sessions? | Ja | iBGP zwischen ihnen über Loopbacks, OSPF trägt die Loopbacks |
| Sollen Präfixe aus BGP im Campus einzeln bekannt sein? | Nur wenn nötig | Gefilterte Redistribution mit Tag, sonst Default Route ins OSPF |
Dazu passende Kurse
Wenn die zweite Providerleitung oder die Cloud-Anbindung ansteht, bieten Cisco-Kurse vom CCNA bis zum BGP-Workshop den Einstieg auf dem passenden Niveau.
Wer erst die Grundlagen von Adressierung und Routing festigen will, startet mit den herstellerneutralen Seminaren zu Routing und TCP/IP.
04 Konkrete Kurse
Wo du genau das übst
- BGP auf Cisco Routern konfigurieren
- Implementierung und Administration von Cisco Lösungen
- Implementierung von Cisco Advanced Routing-Lösungen für Service Provider
- AZ-700 Kurs: Entwerfen und Implementieren von Microsoft Azure-Netzwerklösungen (AZ-700T00)
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist BGP schneller oder langsamer als OSPF?
Kann ich BGP statt OSPF im ganzen Unternehmensnetz einsetzen?
Brauche ich für BGP eine öffentliche AS-Nummer?
Was ist der Unterschied zwischen eBGP und iBGP?
Ist OSPFv3 für IPv6 ein anderes Protokoll?
Kann SD-WAN BGP an der Edge ersetzen?
Passt thematisch dazu
Wie die BGP-Übergabe zu Azure und AWS im Detail aufgebaut wird, zeigt die Seite über ExpressRoute, Direct Connect und VPN-Gateways im Vergleich.
Für den Fall mit mehreren Internetleitungen ohne eigene AS lohnt ein Blick darauf, was ein SD-WAN-Overlay über mehreren Leitungen leistet.
Welche Rolle Routing-Protokolle im Alltag der Netzwerkverantwortlichen spielen, beschreibt das Berufsbild Netzwerkadministration.
Quellen
- IETF, RFC 2328: OSPF Version 2
- IETF, RFC 5340: OSPF for IPv6
- IETF, RFC 4271: A Border Gateway Protocol 4 (BGP-4)
- IETF, RFC 8212: Default External BGP Route Propagation Behavior without Policies
- IETF, RFC 6996: Autonomous System Reservation for Private Use
- Cisco, What Is Administrative Distance?
- Microsoft Learn, About BGP with Azure VPN Gateway
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
BGP an der Edge und OSPF im Kern an echten Routern aufbauen
In den Cisco-Kursen bei cmt konfigurierst du OSPF-Areas, eBGP mit Filtern und iBGP über Loopbacks selbst. Am Best-Path-Ergebnis siehst du, warum der Verkehr den einen oder anderen Weg nimmt. Die Kurse laufen vor Ort oder Live-Online.
Verwandte Themen
- OSPF-Nachbarschaft kommt nicht hoch: von INIT bis EXSTART die Ursache je Zustand finden
- Statische Route auf Cisco-Routern: der Befehl ip route Token für Token
- SD-WAN oder MPLS: was bei der Standortvernetzung wirklich den Unterschied macht
- Collapsed Core oder drei Schichten: welches Campus-Design zu welcher Netzgröße passt