
Der Befehl ip route: was jede Stelle bewirkt
Ziel, Maske, Next Hop, Distanz, track: Jedes Token entscheidet mit, ob die Route in die Tabelle kommt und wann sie wieder verschwindet.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Eine statische Route auf einem Cisco-Router setzt du mit ip route, gefolgt von Zielnetz, Subnetzmaske und Next Hop, zum Beispiel ip route 10.20.0.0 255.255.0.0 192.0.2.2. Optional folgen das Ausgangsinterface, eine administrative Distanz, ein Name und ein track-Objekt. Die Default Route heißt ip route 0.0.0.0 0.0.0.0 und dann der Next Hop. Eine Backup-Route bekommt eine höhere administrative Distanz als die Hauptroute, etwa 250, und greift erst, wenn die Hauptroute aus der Tabelle verschwindet. Auf Ethernet-Interfaces gibst du immer einen Next Hop an, nie nur das Interface, sonst fragt der Router per ARP für jedes einzelne Ziel.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Eine Zeile, die jahrelang funktioniert und dann im falschen Moment nicht
Statische Routen sind die erste Routing-Konfiguration, die fast jeder lernt, und die letzte, die jemand prüft. Sie stehen auf Internet-Routern als Default Route, auf Standortroutern als Weg zum VPN-Konzentrator und auf Layer-3-Switches als Verweis auf die Firewall. Weil sie keine Nachbarn haben und nichts melden, fallen sie erst auf, wenn ein Weg ausfällt und der erwartete Ersatz nicht greift.
Die typischen Fehler liegen in Details der Syntax. Eine Default Route zeigt nur auf das Ethernet-Interface, und der Router füllt seinen ARP-Cache mit Tausenden Einträgen. Eine Backup-Route mit höherer Distanz wird nie aktiv, weil die Hauptroute auf ein Interface zeigt, das up bleibt, obwohl beim Provider nichts mehr durchgeht. Oder ein Next Hop wird rekursiv über genau die Route aufgelöst, die er eigentlich ersetzen soll.
Wer jedes Token des Befehls versteht, vermeidet diese Fehler bei der Eingabe. Dazu gehört, wie der Router zwischen mehreren passenden Routen auswählt, wann er eine statische Route aus der Tabelle nimmt und wie du mit show ip cef prüfst, was er tatsächlich tun wird.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Der Aufbau im Detail
Der Befehl ip route, Stelle für Stelle zerlegt
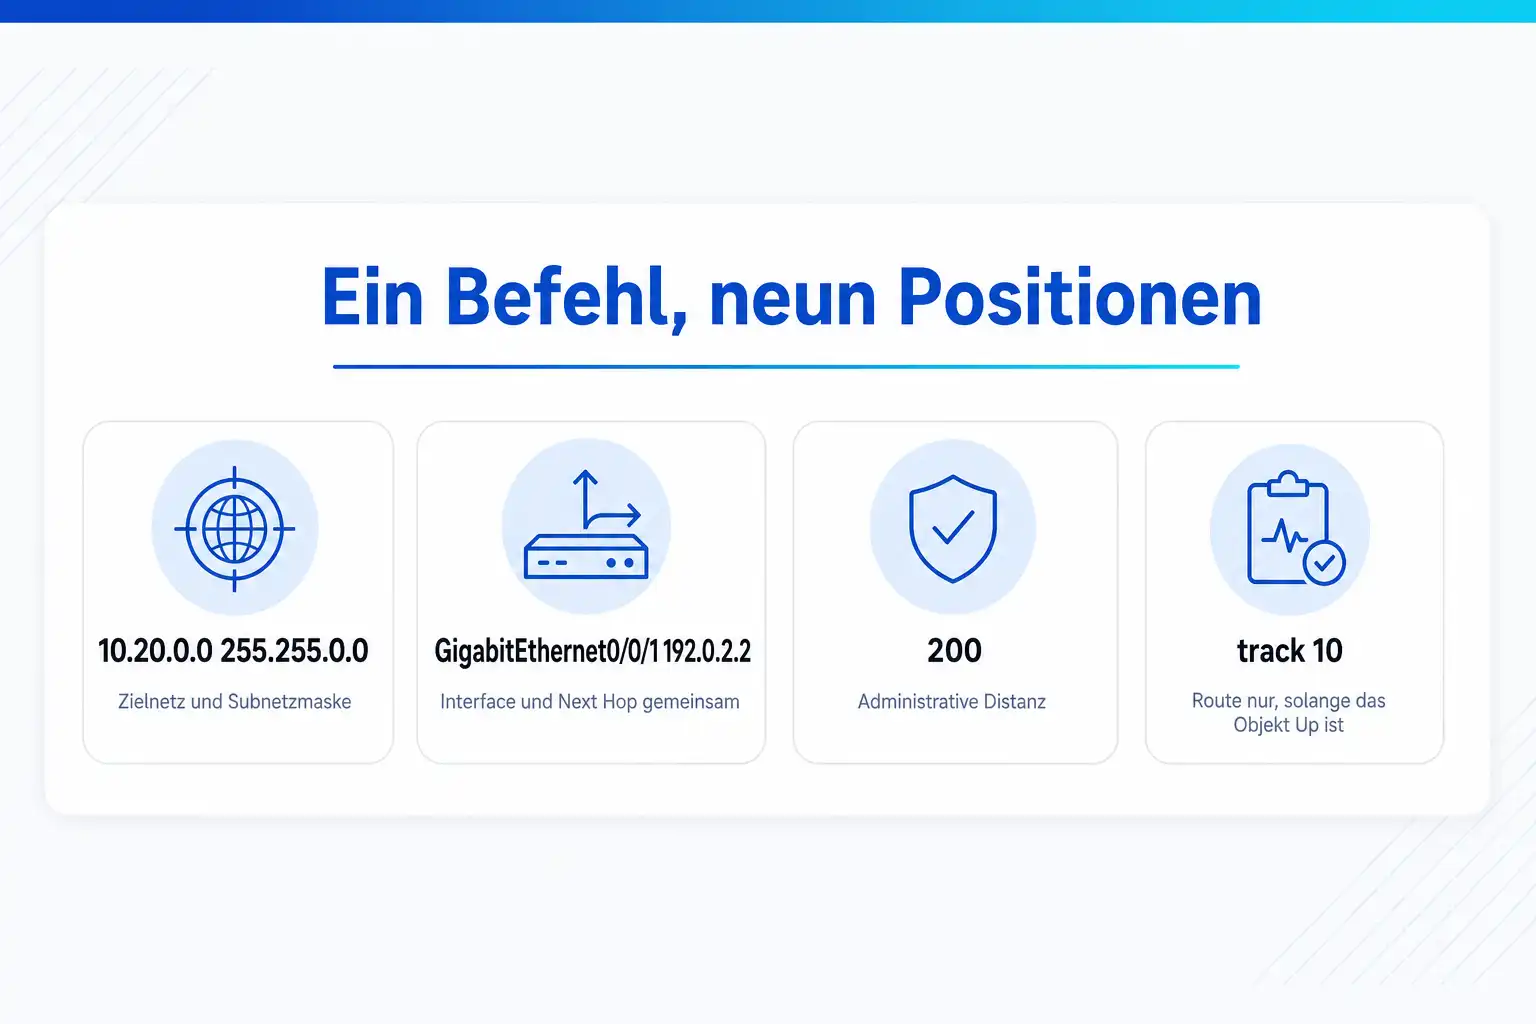
Die Beispielzeile enthält alle Positionen, die in der Praxis vorkommen. Pflicht sind nur Ziel, Maske und entweder Next Hop oder Interface; alles danach ist optional, aber die Reihenfolge ist fest.
Der Aufbau
ip route 10.20.0.0 255.255.0.0 GigabitEthernet0/0/1 192.0.2.2 200 name Backup-Standort-B track 10 tag 300 - 01 Befehl im globalen Konfigurationsmodus
ip routeip route legt eine statische IPv4-Route an, ipv6 route das Gegenstück für IPv6. Direkt nach ip route kann vrf und ein VRF-Name stehen, dann gilt die Route nur in dieser Routing-Instanz. Ohne VRF landet sie in der globalen Tabelle. Mit no vor derselben Zeile entfernst du genau diese Route wieder. Gibst du nach no ip route nur Ziel und Maske an, entfernt IOS alle statischen Routen für dieses Präfix.
- 02 Zielnetz
10.20.0.0Die Netzadresse des Ziels. Sie muss zur Maske passen, also dürfen keine Host-Bits gesetzt sein. ip route 10.20.1.0 255.255.0.0 lehnt IOS mit der Meldung Inconsistent address and mask ab. Für die Default Route steht hier 0.0.0.0, für eine Host-Route die vollständige Adresse eines einzelnen Geräts.
- 03 Subnetzmaske, nicht Wildcard
255.255.0.0Die Maske in Punktschreibweise, also 255.255.0.0 für ein /16 und 255.255.255.255 für eine Host-Route. Anders als in ACLs und in der network-Anweisung von OSPF ist hier keine Wildcard-Maske gemeint. Die Länge der Maske entscheidet bei mehreren passenden Routen zuerst, welche gewinnt.
- 04 Ausgangsinterface, optional
GigabitEthernet0/0/1Gibst du nur das Interface an, behandelt der Router jedes Ziel der Route als direkt angeschlossen und schickt für jede Zieladresse eine ARP-Anfrage. Auf Point-to-Point-Interfaces wie Tunneln oder seriellen Leitungen ist das unproblematisch. Auf Ethernet funktioniert es nur mit Proxy-ARP auf der Gegenseite und bläht den ARP-Cache auf. Cisco empfiehlt, Interface und Next Hop gemeinsam anzugeben.
- 05 Next Hop
192.0.2.2Die Adresse des nächsten Routers. Sie muss über eine andere Route erreichbar sein, normalerweise über ein direkt angeschlossenes Netz. Steht nur der Next Hop ohne Interface da, löst der Router ihn rekursiv über seine Routingtabelle auf. Ist der Next Hop nicht auflösbar, kommt die Route nicht in die Tabelle.
- 06 Administrative Distanz
200Ein Wert von 1 bis 255, standardmäßig 1. Die Distanz entscheidet zwischen Routen gleicher Präfixlänge aus verschiedenen Quellen: OSPF hat 110, eBGP 20, iBGP 200. Eine statische Route mit 200 verliert gegen OSPF und eBGP und wird zur Floating Static Route, die erst greift, wenn die bessere Route verschwindet. Mit 255 wird die Route nie installiert.
- 07 Beschreibung
name Backup-Standort-BEin frei wählbarer Name ohne Leerzeichen, der in der Konfiguration und in show ip static route erscheint. Er hat keine Wirkung auf das Routing, erspart aber im Betrieb die Frage, wofür eine Route vor drei Jahren eingetragen wurde.
- 08 Bindung an ein Tracking-Objekt
track 10Die Route bleibt nur in der Tabelle, solange das Tracking-Objekt 10 den Zustand Up meldet. Das Objekt prüft zum Beispiel per IP SLA, ob eine Adresse hinter der Leitung erreichbar ist. Alternativ zu track kann hier permanent stehen; dann bleibt die Route sogar in der Tabelle, wenn das Interface down ist, was für Backup-Szenarien genau falsch ist.
- 09 Markierung für Route-Maps
tag 300Eine Zahl, die an der Route hängt und bei einer Redistribution in OSPF oder BGP mitgegeben wird. Route-Maps können mit match tag gezielt solche Routen auswählen oder verwerfen. Ohne Redistribution hat das Tag keine Wirkung.
Wenn es nicht funktioniert
Das siehst du
Die Route steht in der Konfiguration, aber nicht in show ip route.
Warum
Der Next Hop ist nicht auflösbar, weil das Transfernetz down ist oder auf dem Router kein passendes Netz existiert. Oder ein angegebenes Ausgangsinterface ist down. Möglich ist auch, dass eine Route mit kleinerer Distanz für dasselbe Präfix existiert, etwa aus OSPF.
Was hilft
Prüfe mit show ip route 192.0.2.2, ob der Next Hop erreichbar ist, und mit show ip route 10.20.0.0 255.255.0.0, welche Route für das Präfix gewonnen hat. show ip static route zeigt auf IOS XE zusätzlich, ob eine statische Route installiert oder nur konfiguriert ist.
Das siehst du
CPU-Last und ARP-Tabelle des Internet-Routers steigen stark an, show ip arp zeigt Tausende Einträge mit öffentlichen Adressen.
Warum
Die Default Route zeigt nur auf das Ethernet-Interface, etwa ip route 0.0.0.0 0.0.0.0 GigabitEthernet0/0/0. Der Router hält jedes Internetziel für direkt angeschlossen und fragt per ARP nach jeder Zieladresse. Das funktioniert nur, weil der Provider-Router Proxy-ARP beantwortet.
Was hilft
Ersetze die Route durch ip route 0.0.0.0 0.0.0.0 GigabitEthernet0/0/0 203.0.113.1 oder nur mit Next Hop. Lösche danach den ARP-Cache des Interfaces mit clear arp-cache interface GigabitEthernet0/0/0.
Das siehst du
Die Hauptleitung ist ausgefallen, aber der Verkehr geht weiter in ihre Richtung, die Backup-Route mit Distanz 250 greift nicht.
Warum
Die Hauptroute zeigt auf einen Next Hop in einem direkt angeschlossenen Netz, und das Interface zum Modem oder zur Provider-Box bleibt up. Aus Sicht des Routers ist der Next Hop weiter erreichbar, also bleibt die Hauptroute aktiv.
Was hilft
Binde die Hauptroute mit track an eine IP-SLA-Sonde, die eine Adresse hinter der Leitung prüft. Fällt die Sonde aus, verschwindet die Hauptroute, und die Floating Static Route übernimmt.
Das siehst du
Nach dem Eintragen einer Route über einen Tunnel flattert die Tunnelverbindung im Sekundentakt.
Warum
Rekursives Routing: Die neue Route deckt auch die Zieladresse des Tunnels ab, der Tunnel soll also über sich selbst erreicht werden. IOS erkennt das, setzt den Tunnel down, die Route verschwindet, der Tunnel kommt wieder hoch, und das Spiel beginnt von vorn.
Was hilft
Lege für die Tunnel-Zieladresse eine Host-Route über die physische Leitung an, damit die längste Maske für dieses Ziel immer den Weg außerhalb des Tunnels zeigt.
03 Was du mitnimmst
Was du danach sicher beherrschst
Statisches Routing ist kein Ersatz für ein Routing-Protokoll, aber an der richtigen Stelle das robusteste Werkzeug.
Wie der Router eine Route auswählt
- 01 Längste passende Maske
- 02 Kleinste administrative Distanz
- 03 Kleinste Metrik
- 04 Next Hop rekursiv auflösen
- 05 Eintrag in CEF und Weiterleitung
Den Befehl vollständig lesen
Du kennst alle Positionen von ip route, von der VRF über Ziel, Maske, Next Hop und Interface bis zu Distanz, name, permanent, track und tag, und weißt, was jede bewirkt.
Die gewinnende Route vorhersagen
Du weißt, dass zuerst die längste passende Maske entscheidet, danach die administrative Distanz und erst dann die Metrik, und kannst vorhersagen, welchen Weg ein Paket nimmt.
Ein belastbares Backup bauen
Du setzt eine Floating Static Route mit höherer Distanz und koppelst die Hauptroute über IP SLA und track an die tatsächliche Erreichbarkeit hinter der Leitung.
Fallen bei der Auflösung vermeiden
Du gibst auf Ethernet immer einen Next Hop an, verhinderst rekursive Schleifen und weißt, wann eine Route auf Null0 sinnvoll ist.
Das Ergebnis prüfen
Du liest show ip route für die Entscheidung und show ip cef für die tatsächliche Weiterleitung inklusive Ausgangsinterface und Next Hop.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Longest Prefix Match: welche Route gewinnt
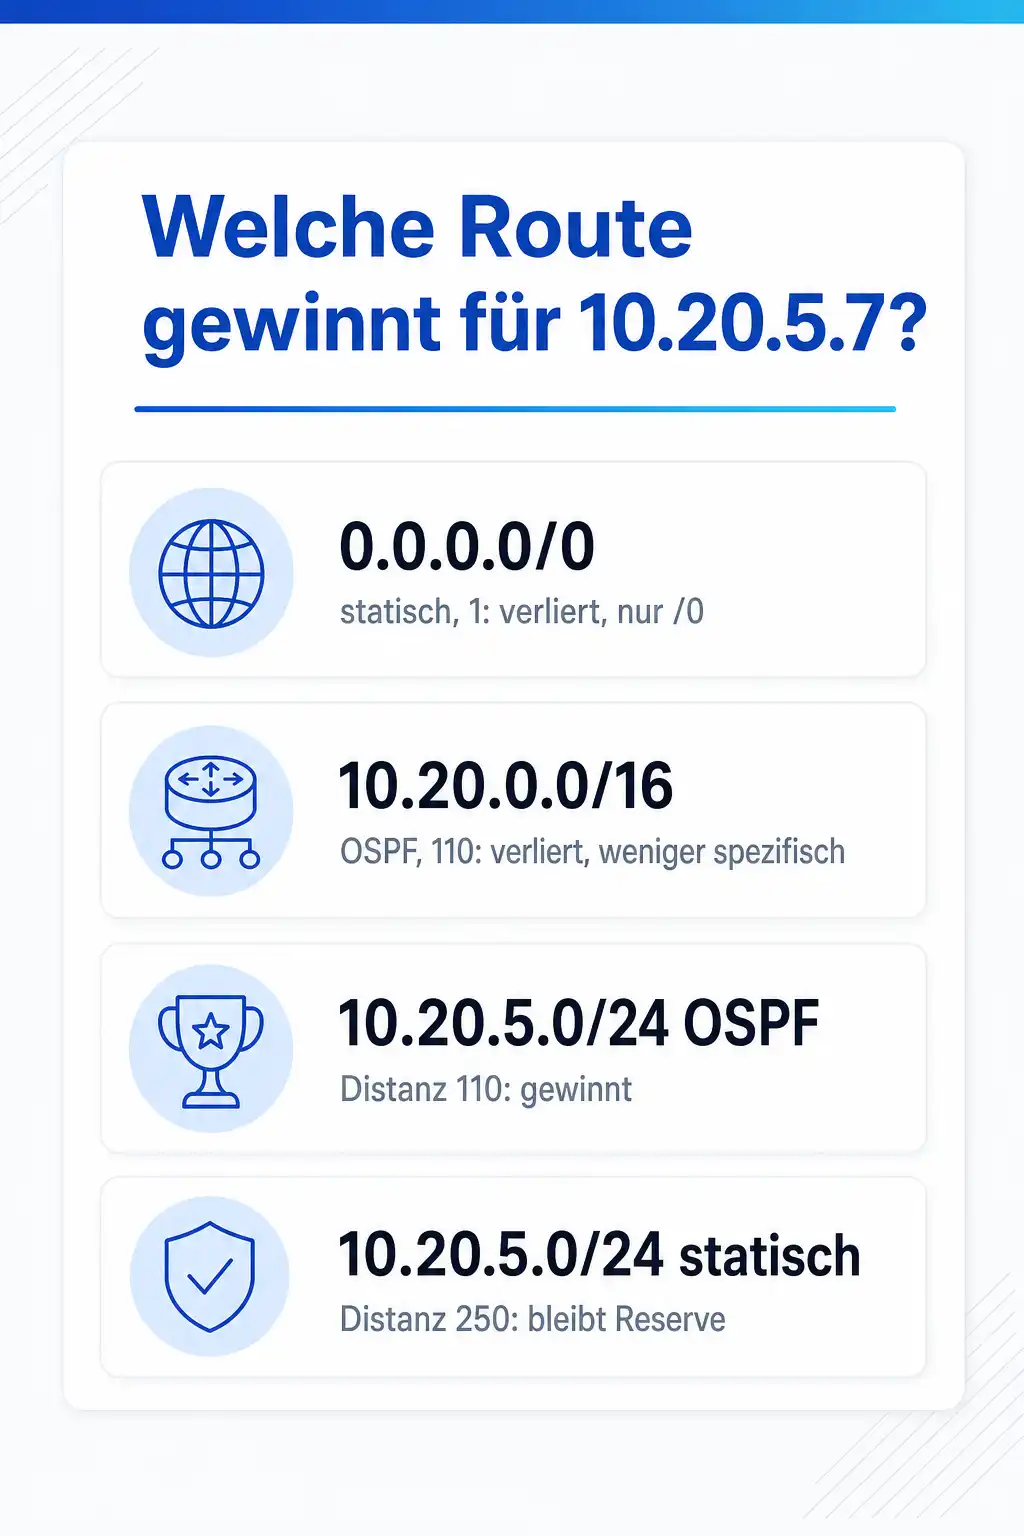
Wenn mehrere Routen auf eine Zieladresse passen, entscheidet der Router in einer festen Reihenfolge. Zuerst zählt die Länge der Maske: Die spezifischste Route gewinnt, unabhängig von Quelle und Distanz. Erst wenn zwei Routen dieselbe Präfixlänge haben, vergleicht der Router die administrative Distanz. Die Metrik spielt nur innerhalb eines Protokolls eine Rolle.
Daraus folgt eine wichtige Eigenschaft: Eine statische Route für 10.20.5.0/24 mit Distanz 250 schlägt eine OSPF-Route für 10.20.0.0/16 mit Distanz 110, weil das /24 spezifischer ist. Wer eine Floating Static Route als Backup einträgt, muss sie deshalb mit genau derselben Maske wie die Hauptroute anlegen, sonst ist sie keine Reserve, sondern die neue Hauptroute.
| Route in der Tabelle | Quelle und Distanz | Gewinnt für 10.20.5.7? |
|---|---|---|
| 0.0.0.0/0 über 203.0.113.1 | statisch, 1 | Nein, nur /0 |
| 10.20.0.0/16 über 10.0.12.2 | OSPF, 110 | Nein, /16 ist weniger spezifisch |
| 10.20.5.0/24 über 192.0.2.2 | statisch, 250 | Ja, längste Maske |
| 10.20.5.0/24 über 10.0.13.2 | OSPF, 110 | Ja, kleinere Distanz bei gleicher Maske, die statische Route bleibt Reserve |
Administrative Distanz: die Werte, die du kennen musst
Cisco ordnet jeder Routenquelle eine Standarddistanz zu. Die Werte gelten auf IOS und IOS XE gleichermaßen und sind die Grundlage für jede Floating Static Route. Eine statische Route, die OSPF als Backup dienen soll, braucht eine Distanz über 110, eine Reserve hinter eBGP eine über 20, hinter iBGP eine über 200.
| Routenquelle | Standarddistanz bei Cisco |
|---|---|
| Direkt angeschlossen | 0 |
| Statisch | 1 |
| EIGRP-Summary | 5 |
| eBGP | 20 |
| EIGRP intern | 90 |
| OSPF | 110 |
| IS-IS | 115 |
| RIP | 120 |
| EIGRP extern | 170 |
| iBGP | 200 |
| Unbekannt, wird nicht installiert | 255 |
Die Default Route 0.0.0.0/0
Die Default Route passt auf jede Zieladresse, verliert aber wegen ihrer Maske /0 gegen jede spezifischere Route. Sie ist damit der Weg für alles, was der Router sonst nicht kennt, typischerweise ins Internet oder zur zentralen Firewall. show ip route zeigt sie als Gateway of last resort im Kopf der Ausgabe und mit einem Stern hinter dem S.
Auf einem Layer-3-Switch oder Router mit aktivem Routing ist ip route 0.0.0.0 0.0.0.0 der richtige Befehl. ip default-gateway gilt dagegen nur, wenn ip routing ausgeschaltet ist, also auf einem reinen Layer-2-Switch für dessen eigene Management-Verbindungen. Wer auf einem Layer-3-Switch mit aktivem ip routing nur ip default-gateway setzt, wundert sich, warum weder der Switch selbst noch die VLANs dahinter das Internet erreichen, denn der Befehl wird dann ignoriert.
Soll die Default Route in OSPF verteilt werden, reicht unter router ospf der Befehl default-information originate. Ohne den Zusatz always kündigt der Router sie nur an, solange er selbst eine Default Route hat. So zieht ein Edge-Router seine Ankündigung automatisch zurück, wenn seine Leitung samt Tracking ausfällt.
ip route 0.0.0.0 0.0.0.0 GigabitEthernet0/0/0 203.0.113.1 name Internet-Provider-A
!
ipv6 unicast-routing
ipv6 route ::/0 GigabitEthernet0/0/0 FE80::1 name Internet-Provider-A-v6
Floating Static Route mit IP SLA als Backup
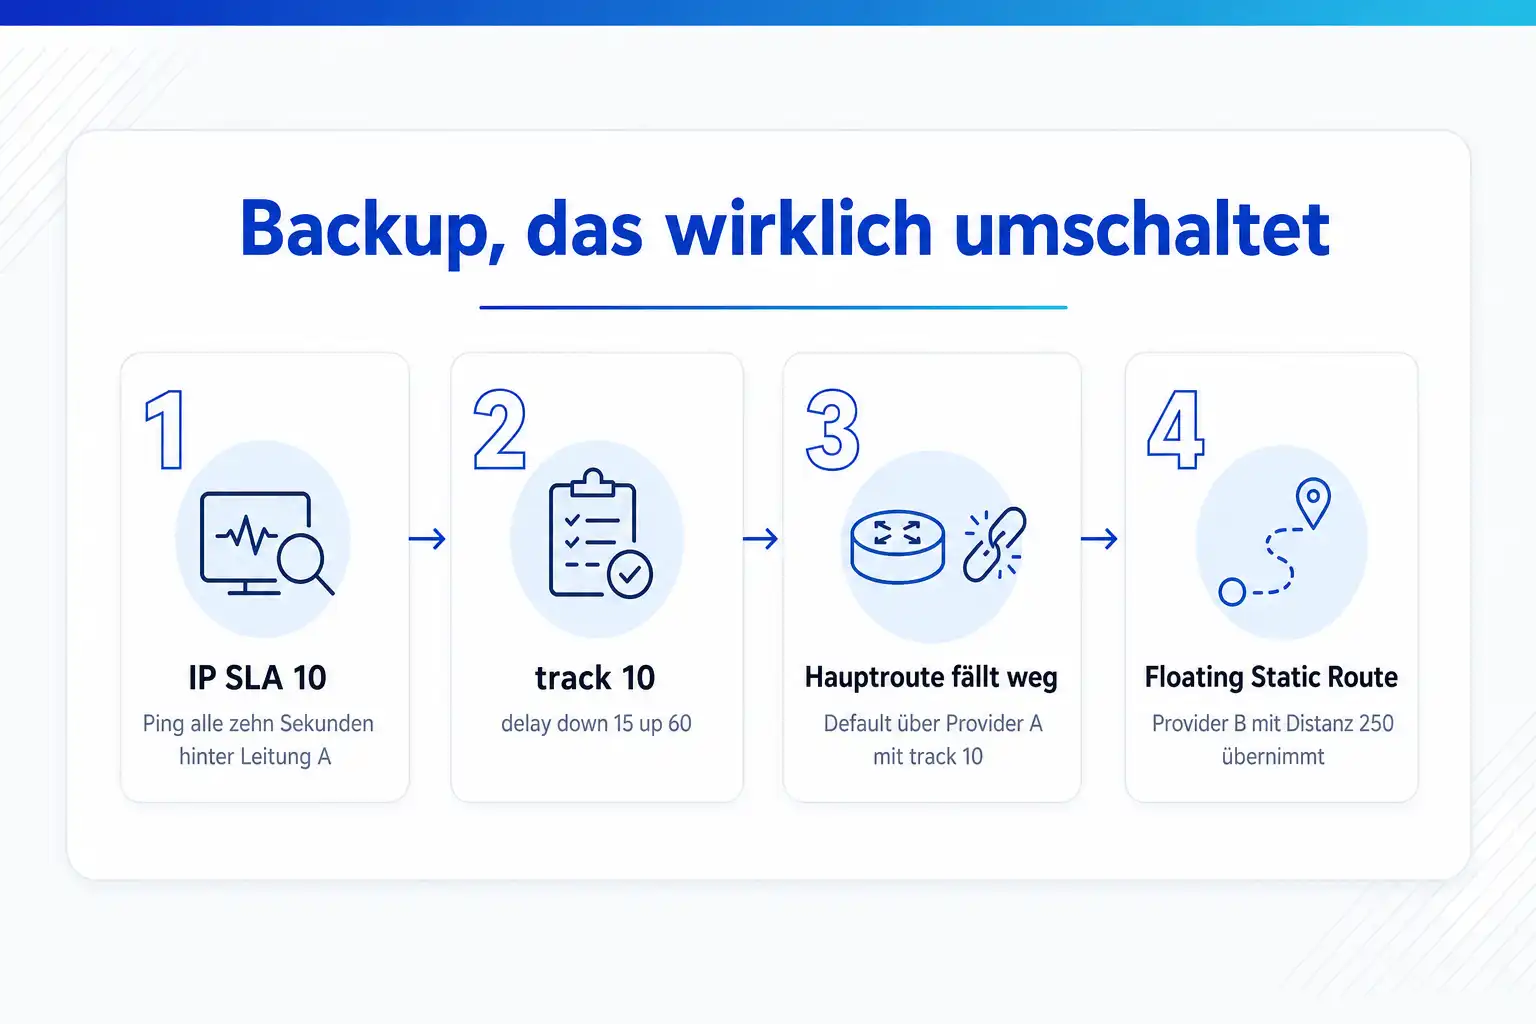
Eine Floating Static Route ist eine zweite Route für dasselbe Präfix mit höherer Distanz. Sie wartet in der Konfiguration, bis die bessere Route aus der Tabelle verschwindet. Damit das bei einem Leitungsausfall auch wirklich passiert, muss die Hauptroute an eine Prüfung gekoppelt sein, die mehr sieht als den Link-Status des eigenen Interfaces.
Die IP-SLA-Sonde schickt alle zehn Sekunden einen Ping an eine Adresse hinter der Hauptleitung, hier eine Adresse im Netz des Providers. Das Tracking-Objekt 10 übersetzt das Ergebnis in Up oder Down, und die Default Route über Provider A hängt an diesem Objekt. Wichtig ist die zusätzliche Host-Route für das Sondenziel: Ohne sie würde die Sonde nach dem Umschalten über die Backup-Leitung laufen, wieder erfolgreich sein und die Hauptroute zurückholen, obwohl Provider A noch ausgefallen ist.
Die Verzögerungen unter track legen fest, wie lange ein Zustand anhalten muss, bevor umgeschaltet wird. Ein kurzes delay down und ein längeres delay up verhindern, dass der Router bei einer wackeligen Leitung ständig zwischen beiden Wegen springt.
ip sla 10
 icmp-echo 198.51.100.10 source-interface GigabitEthernet0/0/0
 frequency 10
 threshold 1000
 timeout 1000
ip sla schedule 10 life forever start-time now
!
track 10 ip sla 10 reachability
 delay down 15 up 60
!
ip route 198.51.100.10 255.255.255.255 GigabitEthernet0/0/0 203.0.113.1 name SLA-Ziel-via-A
ip route 0.0.0.0 0.0.0.0 GigabitEthernet0/0/0 203.0.113.1 name Provider-A track 10
ip route 0.0.0.0 0.0.0.0 GigabitEthernet0/0/2 192.0.2.1 250 name Provider-B-Backup
Rekursive Auflösung und warum nur das Interface riskant ist
Steht in einer Route nur ein Next Hop, sucht der Router in seiner Tabelle, wie er diesen Next Hop erreicht. Liegt der Next Hop in einem direkt angeschlossenen Netz, ist die Suche nach einem Schritt fertig. Liegt er weiter weg, etwa die Loopback eines anderen Routers, folgt eine zweite Suche, und so weiter. Diese rekursive Auflösung ist gewollt, denn so kann eine statische Route einem Ziel folgen, das per OSPF mal über den einen, mal über den anderen Link erreichbar ist.
Gefährlich wird es, wenn der Next Hop über eine Route aufgelöst wird, die ihn eigentlich nicht abdecken sollte, meist die Default Route. Fällt das Transfernetz zum Next Hop aus, findet der Router ihn trotzdem über 0.0.0.0/0, die statische Route bleibt aktiv, und der Verkehr läuft ins Internet statt zum Partnernetz. Wer Interface und Next Hop gemeinsam angibt, verhindert das: Die Route ist dann nur gültig, solange der Next Hop über genau dieses Interface erreichbar ist.
Nur das Interface ohne Next Hop anzugeben, ist auf Ethernet die zweite Falle. Laut Cisco führt das dazu, dass der Router für jedes Ziel der Route eine ARP-Anfrage stellt, was bei einer Default Route zu hoher CPU-Last und einem sehr großen ARP-Cache führt. Auf Point-to-Point-Links gibt es dieses Problem nicht, weil dort keine Adressauflösung stattfindet.
Ein Sonderfall ist das Interface Null0. Eine Route dorthin verwirft alle passenden Pakete ohne ICMP-Meldung. Das ist sinnvoll für ein Aggregat, das per BGP angekündigt wird, oder um Schleifen zu verhindern, wenn ein zusammengefasstes Netz nur teilweise belegt ist.
Kontrolle mit show ip route und show ip cef
show ip route beantwortet die Frage, welche Route gewonnen hat. show ip cef beantwortet die Frage, was der Router mit einem Paket tatsächlich tut, also über welches Interface und an welchen Next Hop es geht. Bei rekursiv aufgelösten Routen und bei Lastverteilung über zwei gleichwertige Wege sind das zwei verschiedene Antworten, und für die Fehlersuche zählt die zweite.
Mit show track brief siehst du den Zustand aller Tracking-Objekte, mit show ip sla statistics die Ergebnisse der Sonden. Beides gehört in jede Überprüfung nach einem Umschalttest.
R1# show ip route static
S*    0.0.0.0/0 [1/0] via 203.0.113.1, GigabitEthernet0/0/0
S     10.20.0.0/16 [200/0] via 192.0.2.2, GigabitEthernet0/0/1
!
R1# show ip route 10.20.5.7
R1# show ip cef 10.20.5.7 detail
R1# show ip static route
R1# show track brief
R1# show ip sla statistics 10
Dazu passende Kurse
Wenn du über statische Routen hinaus in OSPF und BGP einsteigen willst, bieten Cisco-Kurse rund um Routing und IOS XE den nächsten Schritt.
Fehlt noch das Fundament aus Adressierung, Subnetzen und Routing-Logik, schaffen es die Netzwerktechnik-Seminare von TCP/IP bis Routing.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung und Administration von Cisco Lösungen
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
- TCP/IP Grundkurs
Weitere Kurse aus diesem Bereich
- Implementierung von Cisco Collaboration Conferencing
- Cisco – Grundlagen von Webex Calling
- Cisco IPv6 – Grundlagen, Design und Implementierung
- Grundlagen von Cisco Firewall Threat Defense und Intrusion Prävention (Angriffserkennung und -verhinderung)
- Grundlagen von Cisco SDA verstehen
- Implementierung und Konfiguration der Cisco Identity Services Engine
- Entwicklung von Anwendungen mit Cisco-Plattformen und APIs
- Verständnis der Cisco-Grundlagen für Cybersicherheitsoperationen
- Anwendungsentwicklung und Workflow-Automatisierung mit Cisco Core-Plattformen
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Wie lautet der Befehl für eine Default Route auf einem Cisco-Router?
Welche administrative Distanz hat eine statische Route?
Warum greift meine Floating Static Route nicht?
Was bedeutet das S* in show ip route?
Brauche ich bei IPv6 einen Next Hop mit Link-Local-Adresse?
Wann sind statische Routen besser als OSPF?
Passt thematisch dazu
Wer statische Routen auf eine Linux-Firewall zeigen lässt, findet die Gegenseite auf der Seite über Paketfilter unter Linux mit nftables und firewalld.
Wie Routing in das tägliche Aufgabenprofil passt, beschreibt die Seite über Aufgaben und Werkzeuge in der Netzwerkadministration.
Quellen
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Routing-Entscheidungen Schritt für Schritt nachvollziehen
In den Netzwerk- und Cisco-Kursen bei cmt setzt du statische Routen, Default Routes und Floating Static mit Tracking selbst und siehst mit show ip cef, welchen Weg die Pakete tatsächlich nehmen, vor Ort oder Live-Online.
Verwandte Themen
- OSPF oder BGP: welches Routing-Protokoll wohin gehört
- Subnetting berechnen: Netzadresse, Broadcast und Hostbereich aus einer CIDR-Angabe ableiten
- Cisco-IOS-Befehle verstehen: Modi, show-Befehle und Konfiguration sicher speichern
- OSPF-Nachbarschaft kommt nicht hoch: von INIT bis EXSTART die Ursache je Zustand finden