
Wenn OSPF-Nachbarn nicht FULL werden
Jeder Zustand zwischen DOWN und FULL zeigt auf eine andere Ursache. Lies den Zustand ab, prüf den passenden Parameter, und die Suche dauert Minuten.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
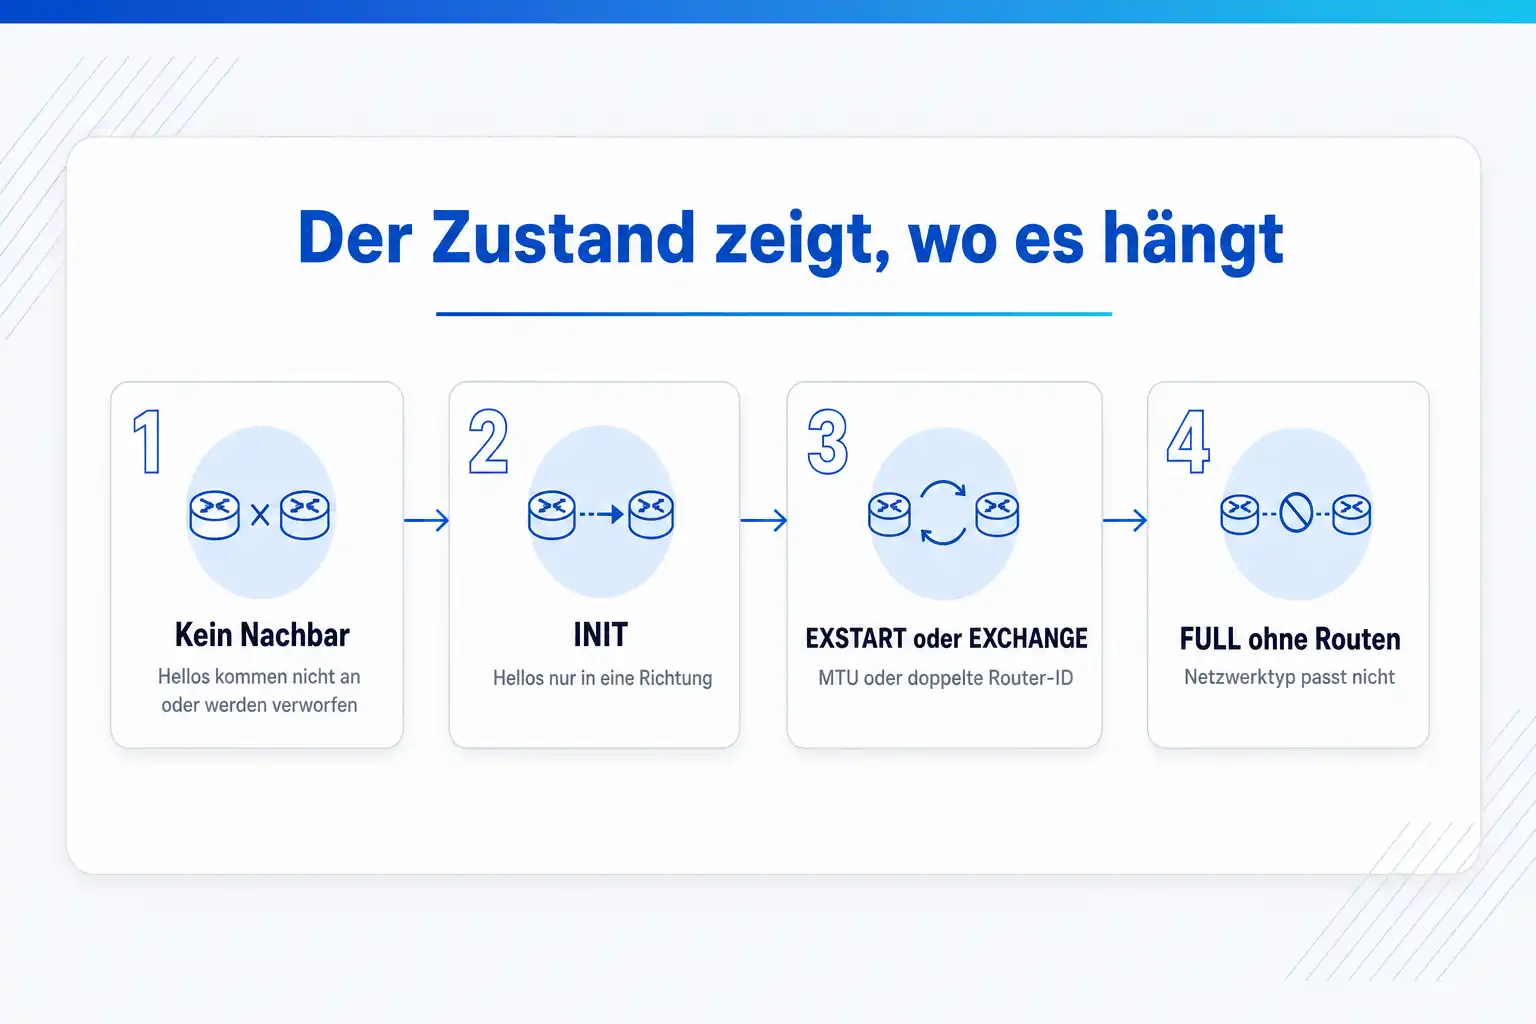
Der Zustand in show ip ospf neighbor verrät, wo die Nachbarschaft hängt. Taucht der Nachbar gar nicht auf, kommen seine Hellos nicht an oder werden verworfen, meist wegen passive-interface, eines ACL-Filters oder unterschiedlicher Hello-Parameter wie Area, Timer, Maske oder Authentifizierung. INIT heißt, dass Hellos nur in eine Richtung ankommen. 2-WAY ist zwischen zwei DROTHER-Routern auf einem Ethernet-Segment normal und nur dann ein Fehler, wenn gar kein DR gewählt wird. Wer in EXSTART oder EXCHANGE hängt, hat fast immer unterschiedliche MTU-Werte oder eine doppelte Router-ID. Und wenn die Nachbarschaft FULL ist, aber Routen fehlen, passt der Netzwerktyp auf beiden Seiten nicht zusammen.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Zwei Router, ein Kabel, und trotzdem keine Routen
Der typische Anruf kommt nach einer Änderung. Ein neuer Router wurde eingebaut, ein Link auf eine andere Leitung umgezogen, ein Switch dazwischen getauscht oder die Authentifizierung auf einer Seite aktiviert. Danach fehlen auf einem Standort die Routen, Pings ins andere Netz laufen ins Leere, und show ip ospf neighbor zeigt entweder nichts oder einen Zustand, der nicht FULL heißt.
Die Versuchung ist groß, OSPF auf beiden Seiten neu zu starten oder die Konfiguration von einem funktionierenden Router zu kopieren. Das kostet Zeit und löscht oft genau den Hinweis, den man gebraucht hätte. OSPF ist ein Zustandsautomat nach RFC 2328, und jeder Übergang hat eine Bedingung. Wenn du weißt, welche Bedingung zwischen zwei Zuständen geprüft wird, weißt du auch, welcher Parameter falsch ist.
Teuer wird der Fehler, wenn er still bleibt. Eine Nachbarschaft, die zwischen EXSTART und DOWN pendelt, erzeugt CPU-Last und Log-Meldungen, aber keine Warnung im Monitoring, solange ein zweiter Weg die Routen liefert. Fällt dieser zweite Weg aus, steht der Standort, und der eigentliche Fehler ist Wochen alt.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Symptom, Ursache, Lösung: die häufigen Fälle
Die Fälle sind nach dem Zustand geordnet, in dem du sie siehst. Die Befehle gelten für Cisco IOS und IOS XE; auf IOS XR und NX-OS unterscheiden sich die Befehlsnamen leicht, die Ursachen sind dieselben.
Symptom
show ip ospf neighbor ist leer, obwohl beide Interfaces up sind und sich die Router per Ping erreichen.
Ursache
OSPF läuft auf dem Interface gar nicht oder sendet keine Hellos. Häufig steht passive-interface default in der Konfiguration, und für den neuen Uplink fehlt die Ausnahme. Ebenso häufig deckt die network-Anweisung das Subnetz des Interfaces nicht ab, etwa weil die Wildcard-Maske falsch ist. Seltener filtert eine ACL eingehend IP-Protokoll 89 oder die Multicast-Adresse 224.0.0.5.
Lösung
show ip ospf interface brief zeigt, auf welchen Interfaces OSPF aktiv ist. Fehlt das Interface, korrigiere die network-Anweisung oder setze ip ospf 1 area 0 direkt auf das Interface. Steht es dort, aber show ip ospf interface meldet No Hellos (Passive interface), fehlt no passive-interface. Prüfe zum Schluss show ip access-lists auf dem Interface, ob ospf oder 224.0.0.5 im Trefferzähler eines deny-Eintrags auftaucht.
Symptom
Der Nachbar erscheint nicht, und debug ip ospf hello meldet Mismatched hello parameters mit Werten für Dead, Hello und Mask.
Ursache
RFC 2328 verlangt, dass Network Mask, HelloInterval und RouterDeadInterval im empfangenen Hello mit dem eigenen Interface übereinstimmen, sonst wird das Paket verworfen. Auf Point-to-Point-Links und virtuellen Links wird die Maske nicht geprüft. Typische Auslöser sind ein Router mit ip ospf hello-interval 1 auf nur einer Seite oder ein Tippfehler in der Subnetzmaske.
Lösung
Die Debug-Zeile nennt beide Werte, R für den empfangenen und C für den konfigurierten. Gleiche Timer und Maske an. Wenn du schnelle Erkennung willst, setze nicht die Timer herunter, sondern BFD auf beiden Seiten mit ip ospf bfd, dann bleiben die Hellos bei 10 und 40 Sekunden.
Symptom
Kein Nachbar, und im Log steht OSPF-4-ERRRCV mit mismatch area ID oder eine Meldung über ein abweichendes Stub-Bit.
Ursache
Beide Seiten eines Links müssen in derselben Area sein, und die Area muss auf beiden Seiten denselben Typ haben. Ist die Area auf einem Router als stub oder nssa konfiguriert und auf dem anderen nicht, unterscheidet sich das E-Bit in den Optionen des Hellos, und das Paket wird verworfen.
Lösung
show ip ospf interface zeigt die Area je Interface, show ip ospf zeigt den Typ jeder Area. Setze area 10 stub oder area 10 nssa auf allen Routern der Area identisch. Bei einem Area-Mismatch gegenüber der Backbone-Area weist die Meldung zusätzlich auf einen fehlenden Virtual Link hin; der eigentliche Fehler ist fast immer eine falsche Area-Nummer.
Symptom
Nach dem Aktivieren der Authentifizierung auf einem Router ist der Nachbar verschwunden, das Debug meldet Mismatched Authentication type oder Mismatched Authentication Key.
Ursache
Ein Router sendet Hellos mit Authentifizierung, der andere ohne, oder beide nutzen unterschiedliche Verfahren, Schlüssel-IDs oder Schlüssel. Bei MD5 muss die Key-ID auf beiden Seiten gleich sein, nicht nur der Schlüssel. Bei Key-Chains mit HMAC-SHA muss zusätzlich der Algorithmus übereinstimmen.
Lösung
Plane den Wechsel als Fenster und stelle beide Seiten direkt nacheinander um. Bei Key-Chains kannst du einen zweiten Schlüssel mit überlappender Gültigkeit einführen, damit der Wechsel ohne Ausfall gelingt. show ip ospf interface zeigt unter Message digest authentication enabled die aktive Key-ID.
Symptom
Router A zeigt den Nachbarn dauerhaft in INIT, Router B zeigt Router A gar nicht.
Ursache
A empfängt die Hellos von B, aber B empfängt die Hellos von A nicht. Deshalb steht die Router-ID von A nie in den Hellos von B, und A bleibt in INIT. Typische Ursachen sind eine ACL, die nur in eine Richtung Multicast verwirft, oder ein Switch dazwischen mit Storm Control oder Multicast-Filter. Ebenso möglich sind eine einseitige Authentifizierung oder ein Funk- oder Provider-Link, der Multicast nur in eine Richtung weiterleitet.
Lösung
Teste die Gegenrichtung gezielt mit ping 224.0.0.5 auf Router A und prüfe auf B mit debug ip ospf hello, ob Hellos von A ankommen. Kommt nichts an, liegt der Fehler zwischen den Routern. Als Notlösung auf einem Provider-Link ohne Multicast kannst du den Netzwerktyp auf non-broadcast setzen und Nachbarn per neighbor-Befehl statisch eintragen.
Symptom
Auf einem Ethernet-Segment mit vier Routern stehen einige Nachbarn in 2-WAY/DROTHER, und alle Routen sind da.
Ursache
Das ist kein Fehler. Auf Broadcast-Netzen bilden Router nur mit dem Designated Router und dem Backup Designated Router eine volle Adjacency. Zwei DROTHER bleiben untereinander in 2-WAY, so verlangt es RFC 2328 Abschnitt 10.4.
Lösung
Kein Eingriff nötig. Ein Fehler liegt erst vor, wenn alle Router in 2-WAY stehen und keiner DR ist. Dann hat meist jeder Router ip ospf priority 0, und keiner darf DR werden. Setze auf mindestens einem Router eine Priorität größer 0. Auf einem Link mit genau zwei Routern ist ip ospf network point-to-point die sauberere Lösung, weil dann keine DR-Wahl stattfindet.
Symptom
Der Nachbar hängt in EXSTART oder EXCHANGE, die Zeit in der Spalte Dead Time läuft immer wieder herunter, und nach einigen Minuten fällt er auf DOWN.
Ursache
Im Database-Description-Austausch übermittelt jeder Router seine Interface-MTU. Laut RFC 2328 Abschnitt 10.6 verwirft ein Router DBD-Pakete, deren MTU größer ist, als er ohne Fragmentierung annehmen kann. Klassische Auslöser sind ein Tunnel-, Subinterface- oder Provider-Link mit MTU 1500 auf der einen und 1476 oder 1492 auf der anderen Seite. Seltener ist eine doppelte Router-ID die Ursache, dann können sich beide nicht auf Master und Slave einigen.
Lösung
show interface zeigt die MTU, debug ip ospf adj meldet auf dem Router mit der kleineren MTU sinngemäß Nbr has larger interface MTU. Gleiche die IP-MTU auf beiden Seiten an. ip ospf mtu-ignore schaltet die Prüfung ab, ist aber nur eine Ausnahme für bewusst unterschiedliche MTUs, denn große LSA-Updates werden danach trotzdem verworfen.
Symptom
Beide Router zeigen einander als FULL, aber die Netze hinter dem Nachbarn fehlen in der Routingtabelle oder kommen nur sporadisch.
Ursache
Eine Seite ist als broadcast konfiguriert, die andere als point-to-point. Die Hello-Timer stimmen in beiden Fällen mit 10 und 40 Sekunden überein, deshalb bildet sich die Nachbarschaft. Die Router-LSAs beschreiben den Link aber unterschiedlich, einmal als Transit-Netz mit DR, einmal als Punkt-zu-Punkt-Verbindung. Die SPF-Berechnung findet keinen zweiseitig übereinstimmenden Link und verwirft ihn.
Lösung
show ip ospf interface zeigt unter Network Type den Typ beider Seiten. Setze ihn identisch, auf einem Link mit genau zwei Routern am besten auf point-to-point. Prüfe danach mit show ip ospf database router, ob beide LSAs den Link gleich beschreiben.
03 Was du mitnimmst
Womit du jede hängende Nachbarschaft eingrenzt
Die Fehlersuche folgt dem Zustandsautomaten von OSPF, und mit den folgenden fünf Fähigkeiten kommst du in fast jedem Fall ans Ziel.
Der Weg einer Nachbarschaft bis FULL
- 01 DOWN: kein Hello
- 02 INIT: Hello nur in eine Richtung
- 03 2-WAY: DR-Wahl
- 04 EXSTART: Master und Slave
- 05 EXCHANGE: DBD-Austausch
- 06 LOADING: fehlende LSAs
- 07 FULL: Datenbank synchron
Zustand und Ursache zuordnen
Du weißt, was zwischen DOWN, INIT, 2-WAY, EXSTART, EXCHANGE, LOADING und FULL jeweils geprüft wird, und kannst aus dem Zustand die Liste der möglichen Ursachen auf zwei oder drei eingrenzen.
Hello-Parameter vergleichen
Mit show ip ospf interface liest du Area, Timer, Netzwerktyp, Maske und Authentifizierung beider Seiten ab und findest den Unterschied, ohne die Konfiguration Zeile für Zeile zu vergleichen.
MTU-Probleme erkennen und richtig beheben
Du erkennst den MTU-Mismatch an EXSTART und EXCHANGE und gleichst die MTU an, statt die Prüfung mit ip ospf mtu-ignore abzuschalten.
Debug-Ausgaben gefahrlos nutzen
Du weißt, welche Debug-Befehle auf einem produktiven Router vertretbar sind und welche Meldung auf welchen Fehler zeigt.
FULL ohne Routen erklären
Du erkennst einen Netzwerktyp-Mismatch zwischen Broadcast und Point-to-Point, bei dem alles gut aussieht, aber die SPF-Berechnung die Links verwirft.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Die Zustände der Nachbarschaft und was jeder bedeutet
RFC 2328 beschreibt die Nachbarschaft als Zustandsautomaten. Für die Fehlersuche reicht es, zu wissen, welche Bedingung den nächsten Zustand auslöst. Wer weiß, welcher Übergang fehlt, weiß, wo er suchen muss.
| Zustand | Was passiert ist | Was für den nächsten Schritt fehlt |
|---|---|---|
| DOWN | Kein gültiges Hello innerhalb der Dead-Zeit empfangen | Ein Hello, das alle Prüfungen besteht |
| ATTEMPT | Nur bei statisch eingetragenen Nachbarn auf NBMA-Netzen: Unicast-Hellos werden gesendet | Eine Antwort des eingetragenen Nachbarn |
| INIT | Hello empfangen, aber die eigene Router-ID steht nicht darin | Der Nachbar muss unsere Hellos empfangen |
| 2-WAY | Beide sehen sich gegenseitig, auf Broadcast-Netzen läuft die DR-Wahl | Entscheidung, ob eine Adjacency gebildet wird (DR oder BDR beteiligt oder Point-to-Point) |
| EXSTART | Master und Slave werden ausgehandelt, die Startsequenznummer festgelegt | Ein DBD-Paket, das der Nachbar annimmt (MTU, eindeutige Router-ID) |
| EXCHANGE | DBD-Pakete mit LSA-Headern werden ausgetauscht | Vollständiger und bestätigter Austausch aller Header |
| LOADING | Fehlende LSAs werden per Link State Request angefordert | Antwort mit allen angeforderten LSAs |
| FULL | Datenbanken sind synchron | Nichts, das ist der Zielzustand |
Kein Nachbar sichtbar: die vier üblichen Gründe
Wenn show ip ospf neighbor leer bleibt, kommt kein gültiges Hello an. Bevor du an Timern suchst, prüfe die einfachen Dinge in dieser Reihenfolge, denn sie decken die meisten Fälle ab.
-
OSPF ist auf dem Interface aktiv: show ip ospf interface brief listet das Interface mit Area und Zustand. Fehlt es, passt die network-Anweisung nicht oder die Interface-Konfiguration ip ospf 1 area 0 fehlt.
-
Das Interface ist nicht passiv: Mit passive-interface default sendet OSPF auf keinem Interface Hellos, bis du die Ausnahme mit no passive-interface setzt. show ip ospf interface zeigt dann No Hellos (Passive interface).
-
Beide Seiten liegen im selben Subnetz: Auf Broadcast-Netzen muss auch die Maske stimmen. Ein /24 gegen ein /25 verhindert die Nachbarschaft, auch wenn sich beide Adressen per Ping erreichen.
-
Nichts filtert unterwegs: Eine Interface-ACL, ein Control-Plane-Policing, ein Firewall-Modul oder ein Switch mit Multicast-Filter kann IP-Protokoll 89 oder 224.0.0.5 verwerfen. Der Test ping 224.0.0.5 vom Nachbarn zeigt, ob Multicast überhaupt ankommt.
R1# show ip ospf interface GigabitEthernet0/0/1
GigabitEthernet0/0/1 is up, line protocol is up
  Internet Address 10.0.12.1/30, Area 0, Attached via Network Statement
  Process ID 1, Router ID 10.255.0.1, Network Type POINT_TO_POINT, Cost: 1
  Transmit Delay is 1 sec, State POINT_TO_POINT
  Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
  Neighbor Count is 0, Adjacent neighbor count is 0
  Message digest authentication enabled
    Youngest key id is 1
INIT und 2-WAY: Timer, Area, Authentifizierung, DR
Eine Nachbarschaft in INIT ist ein Zeichen für einseitige Kommunikation. Der eine Router hört den anderen, der andere hört ihn nicht. Der Grund liegt deshalb nie in einem Parameter, den beide gemeinsam haben, sondern in der Richtung. Suche zuerst auf dem Router, der den Nachbarn gar nicht oder in DOWN zeigt, mit debug ip ospf hello nach verworfenen Paketen. Häufig zeigt sich dort eine einseitige Authentifizierung oder ein Filter, der nur in eine Richtung wirkt.
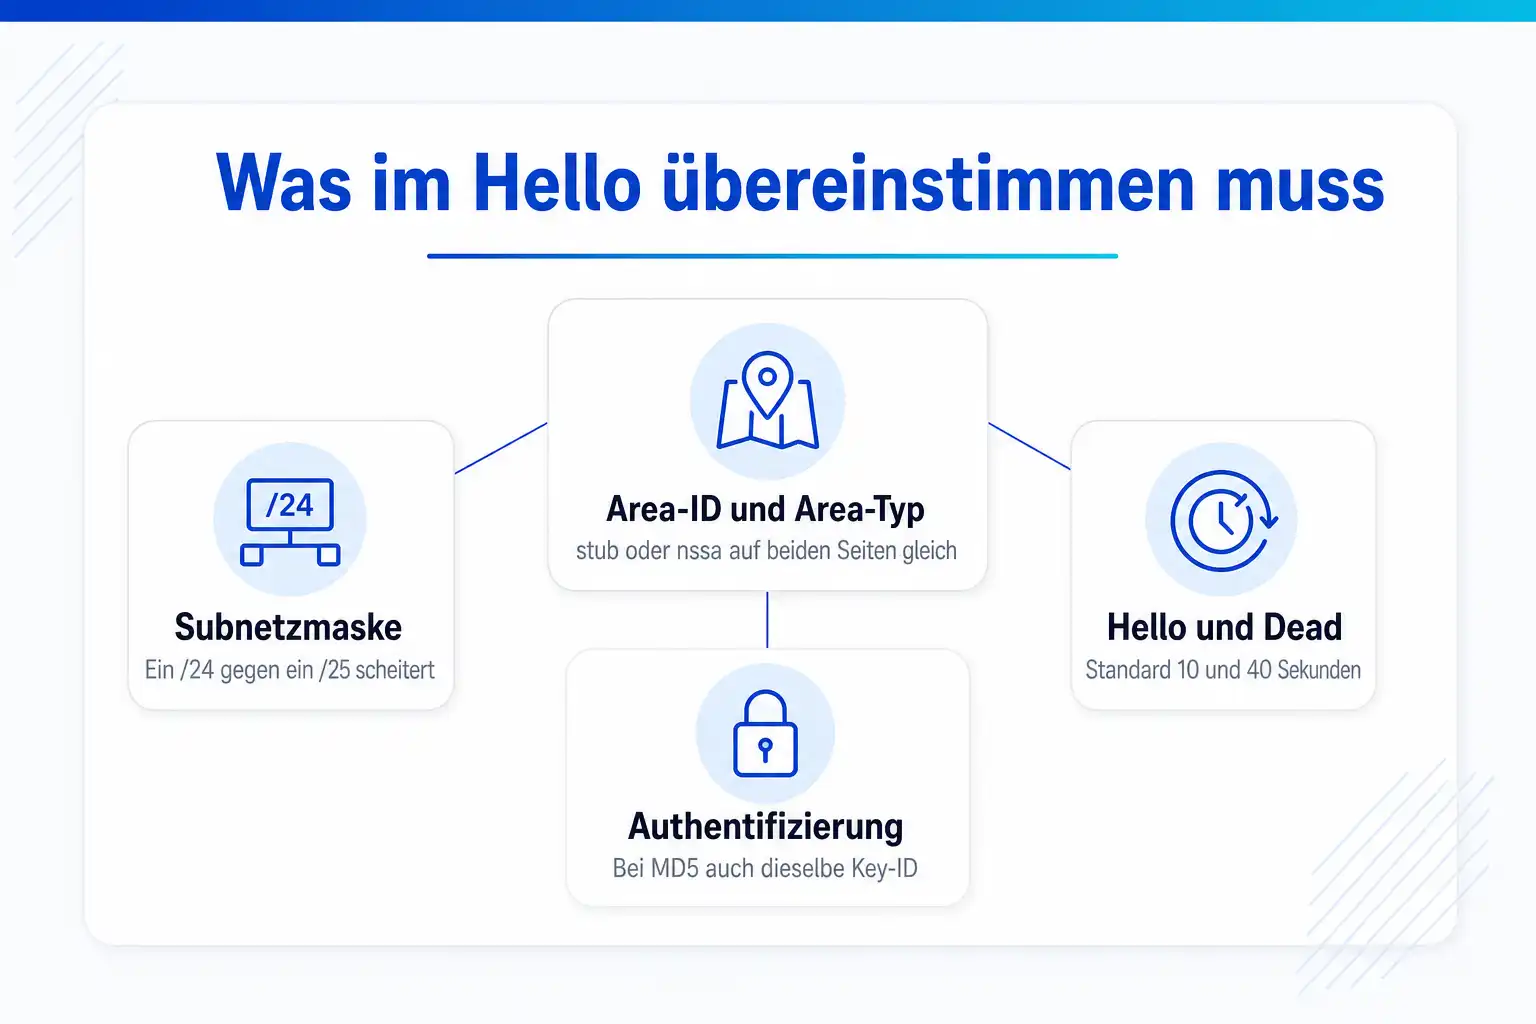
Unterschiedliche Timer, Areas oder Authentifizierungsdaten führen dagegen meist gar nicht erst zu INIT, weil das Hello schon bei der Prüfung verworfen wird. Der Nachbar bleibt unsichtbar, und nur das Debug oder das Log verrät, warum. Cisco nennt als Prüfgrößen im Hello Area-ID, Area-Typ, Subnetzmaske, Hello- und Dead-Intervall sowie die Authentifizierung.
2-WAY ist auf Ethernet-Segmenten mit mehr als zwei Routern zwischen zwei DROTHER der Normalzustand. Ob ein Router DR wird, entscheidet zuerst die Priorität und bei Gleichstand die höhere Router-ID. Die Wahl ist nicht präemptiv: Ein neuer Router mit höherer Priorität übernimmt den DR erst, wenn der bisherige ausfällt oder OSPF neu startet. Auf Links mit genau zwei Routern sparst du dir das ganze Thema mit dem Netzwerktyp point-to-point.
R2# debug ip ospf hello
OSPF-1 HELLO Gi0/0/1: Rcv hello from 10.255.0.1 area 0 10.0.12.1
OSPF-1 HELLO Gi0/0/1: Mismatched hello parameters from 10.0.12.1
OSPF-1 HELLO Gi0/0/1: Dead R 40 C 120, Hello R 10 C 30
!
R2# show logging | include OSPF
%OSPF-4-ERRRCV: Received invalid packet: mismatch area ID, from backbone area must be virtual-link but not found from 10.0.12.1, GigabitEthernet0/0/1
!
R2# undebug all
EXSTART und EXCHANGE: MTU und Router-ID
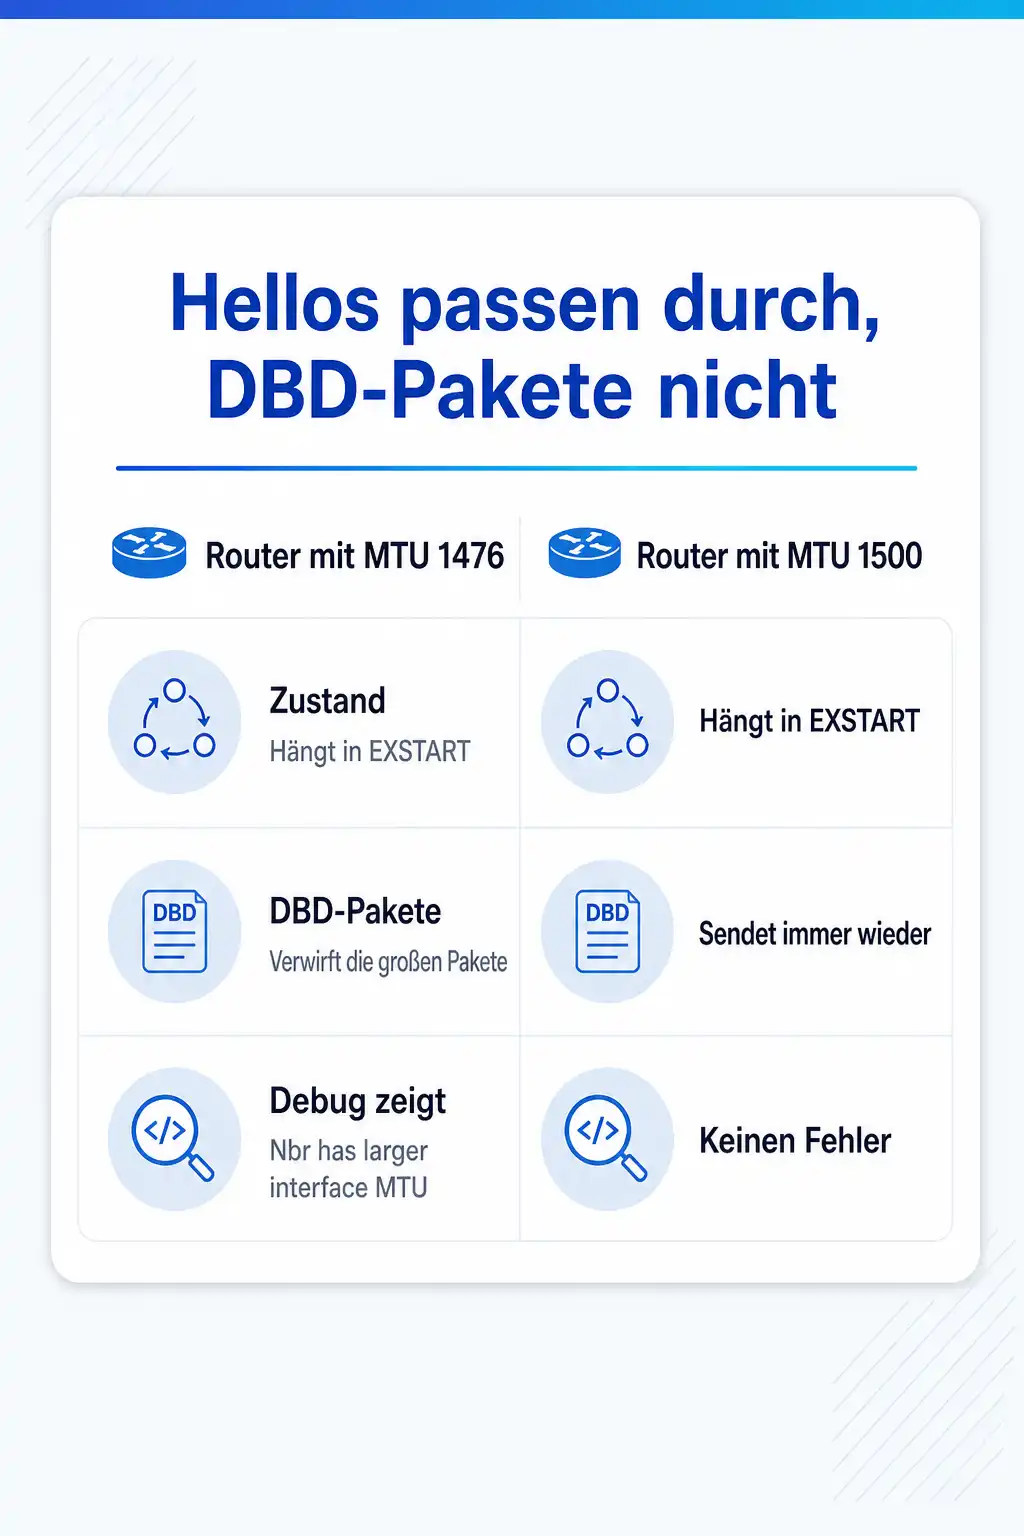
Ab EXSTART tauschen die Router Database-Description-Pakete aus. Diese Pakete sind deutlich größer als ein Hello, und das erklärt, warum MTU-Fehler erst hier auffallen. Die Hellos passen durch, die DBD-Pakete mit Hunderten LSA-Headern nicht. Cisco nennt den MTU-Mismatch in der eigenen Fehlerbeschreibung zu EXSTART und EXCHANGE als häufigste Ursache, besonders zwischen Routern verschiedener Hersteller.
Typisch ist folgendes Bild: Ein Router hat auf einem GRE-Tunnel oder einem PPPoE-Subinterface ip mtu 1476 oder 1492, der Nachbar die Standard-MTU 1500. Der Router mit der kleineren MTU verwirft die DBD-Pakete des anderen und sendet seine eigenen immer wieder. Der Router mit der größeren MTU sieht davon keinen Fehler. Deshalb lohnt das Debug auf beiden Seiten.
Die richtige Lösung ist, die IP-MTU auf beiden Enden gleich zu setzen. ip ospf mtu-ignore auf dem Interface schaltet die Prüfung ab und lässt die Nachbarschaft zu. Das ist nur dort vertretbar, wo die MTU-Werte bewusst verschieden sind und die Pakete trotzdem durchpassen. Sonst bildet sich die Nachbarschaft zwar, aber spätere große LS-Updates werden verworfen, und der Fehler wandert an eine schwerer sichtbare Stelle.
Eine doppelte Router-ID ist der zweite Grund. Sie entsteht oft, wenn eine Konfiguration von einem anderen Router kopiert wurde, samt router-id. Cisco meldet sie mit OSPF-4-DUP_RTRID_NBR im Log. Die Router-ID muss im gesamten OSPF-Bereich eindeutig sein. Nach dem Ändern greift sie erst, wenn du clear ip ospf process ausführst, was alle Nachbarschaften des Prozesses kurz abbaut.
R2# show ip ospf neighbor
Neighbor ID     Pri   State           Dead Time   Address         Interface
10.255.0.1        1   EXSTART/  -     00:00:36    10.0.12.1       Tunnel0
!
R2# debug ip ospf adj
OSPF-1 ADJ Tu0: Nbr 10.255.0.1 has larger interface MTU
!
R1# configure terminal
R1(config)# interface Tunnel0
R1(config-if)# ip mtu 1476
R1(config-if)# end
Netzwerktyp-Mismatch: Broadcast gegen Point-to-Point
Dieser Fehler ist tückisch, weil er keinen falschen Zustand erzeugt. Ethernet-Interfaces sind bei Cisco standardmäßig vom Typ broadcast. Viele setzen auf Router-zu-Router-Links ip ospf network point-to-point, um die DR-Wahl zu sparen, und vergessen es auf einer Seite. Weil beide Typen dieselben Hello-Timer von 10 und 40 Sekunden haben, bildet sich die Nachbarschaft trotzdem und wird FULL.
Das Problem zeigt sich in der Datenbank. Der Router mit point-to-point beschreibt den Link in seinem Router-LSA als Verbindung zu einem Nachbarn, der mit broadcast als Transit-Netz mit DR. Bei der SPF-Berechnung prüft OSPF, ob ein Link von beiden Seiten gleich beschrieben wird. Das ist hier nicht der Fall, und die Netze hinter dem Link fehlen in der Routingtabelle. Andere Kombinationen wie broadcast gegen non-broadcast fallen schneller auf, weil sich dort die Timer unterscheiden und die Nachbarschaft gar nicht entsteht.
Prüfbefehle in fester Reihenfolge
Diese Reihenfolge geht vom Billigen zum Aufwändigen. Die ersten fünf Befehle sind reine Anzeigen und auf jedem produktiven Router unbedenklich. Die Debugs gegen Ende sind auf IOS XE gezielt und erzeugen wenig Last, gehören aber trotzdem auf ein Interface beschränkt und mit undebug all beendet.
Auf IOS XR heißen die Befehle show ospf neighbor und show ospf interface, OSPF wird dort je Interface unter router ospf konfiguriert. Auf NX-OS lautet der Nachbarbefehl show ip ospf neighbors. Die Zustände und Ursachen sind auf allen drei Plattformen gleich.
show ip ospf neighbor
show ip ospf interface brief
show ip ospf interface GigabitEthernet0/0/1
show interface GigabitEthernet0/0/1 | include MTU
show ip ospf | include ID|Area
ping 224.0.0.5
show ip access-lists
terminal monitor
debug ip ospf hello
debug ip ospf adj
undebug all
show ip ospf database router 10.255.0.2
Dazu passende Kurse
Wenn OSPF in deinem Netz läuft, aber im Team niemand den Zustandsautomaten sicher liest, helfen Cisco-Trainings mit Labor zu Routing und Fehlersuche weiter.
04 Konkrete Kurse
Wo du genau das übst
- Implementierung und Administration von Cisco Lösungen
- BGP auf Cisco Routern konfigurieren
- Netzwerktechnik-Troubleshooting: TCP/IP, DNS und VLAN
- Grundlagen der Cisco IOS XR Software
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Ist 2-WAY ein Fehler?
Kann ich EXSTART einfach mit ip ospf mtu-ignore beheben?
Wie lange dauert es, bis ein ausgefallener OSPF-Nachbar erkannt wird?
Muss ich nach einer Änderung OSPF neu starten?
Warum steht bei einem FULL-Nachbarn ein Bindestrich statt DR oder BDR?
Gelten die Ursachen auch für OSPFv3?
Passt thematisch dazu
Wo OSPF-Fehlersuche im Aufgabenprofil steht, zeigt die Seite darüber, was Netzwerkadministratoren im Alltag beherrschen.
Wenn ACLs zwischen Segmenten die Hellos filtern, hilft der Hintergrund zur Segmentierung von Netzen in Zonen bei der Einordnung.
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
OSPF-Fehler verstehen, bevor sie im Betrieb passieren
In den Cisco- und Troubleshooting-Kursen bei cmt lernst du, wie Nachbarschaften entstehen, woran sie bei MTU-, Timer- und Area-Fehlern scheitern und in welcher Reihenfolge du prüfst, vor Ort oder Live-Online.
Verwandte Themen
- OSPF oder BGP: welches Routing-Protokoll wohin gehört
- Statische Route auf Cisco-Routern: der Befehl ip route Token für Token
- Netzwerk-Fehlersuche mit System: Schicht für Schicht von der Meldung zur Ursache
- Cisco-IOS-Befehle verstehen: Modi, show-Befehle und Konfiguration sicher speichern