
IT-Notfallplan: vom Kritikalitätscheck zur ersten Übung
Der Plan, den niemand gelesen hat, ist im Ernstfall keiner. Diese Seite führt in sieben Schritten mit Prüfpunkten vom Geltungsbereich bis zur ersten Übung.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
Ein IT-Notfallplan entsteht nicht am Schreibtisch der IT, sondern aus einer Business-Impact-Analyse mit den Fachbereichen: Welche Prozesse dürfen wie lange ausfallen, welche Systeme hängen daran, und in welcher Reihenfolge laufen sie wieder an? Der BSI-Standard 200-4 gibt dafür den Weg vor, von der Leitlinie über die Analyse bis zu Notfallhandbuch und Übung, in drei Stufen, von denen die erste in wenigen Wochen erreichbar ist. Diese Seite führt in sieben Schritten hindurch, mit einem Prüfpunkt je Schritt.
Stand dieser Seite: 04.10.2026
01 Worum es geht
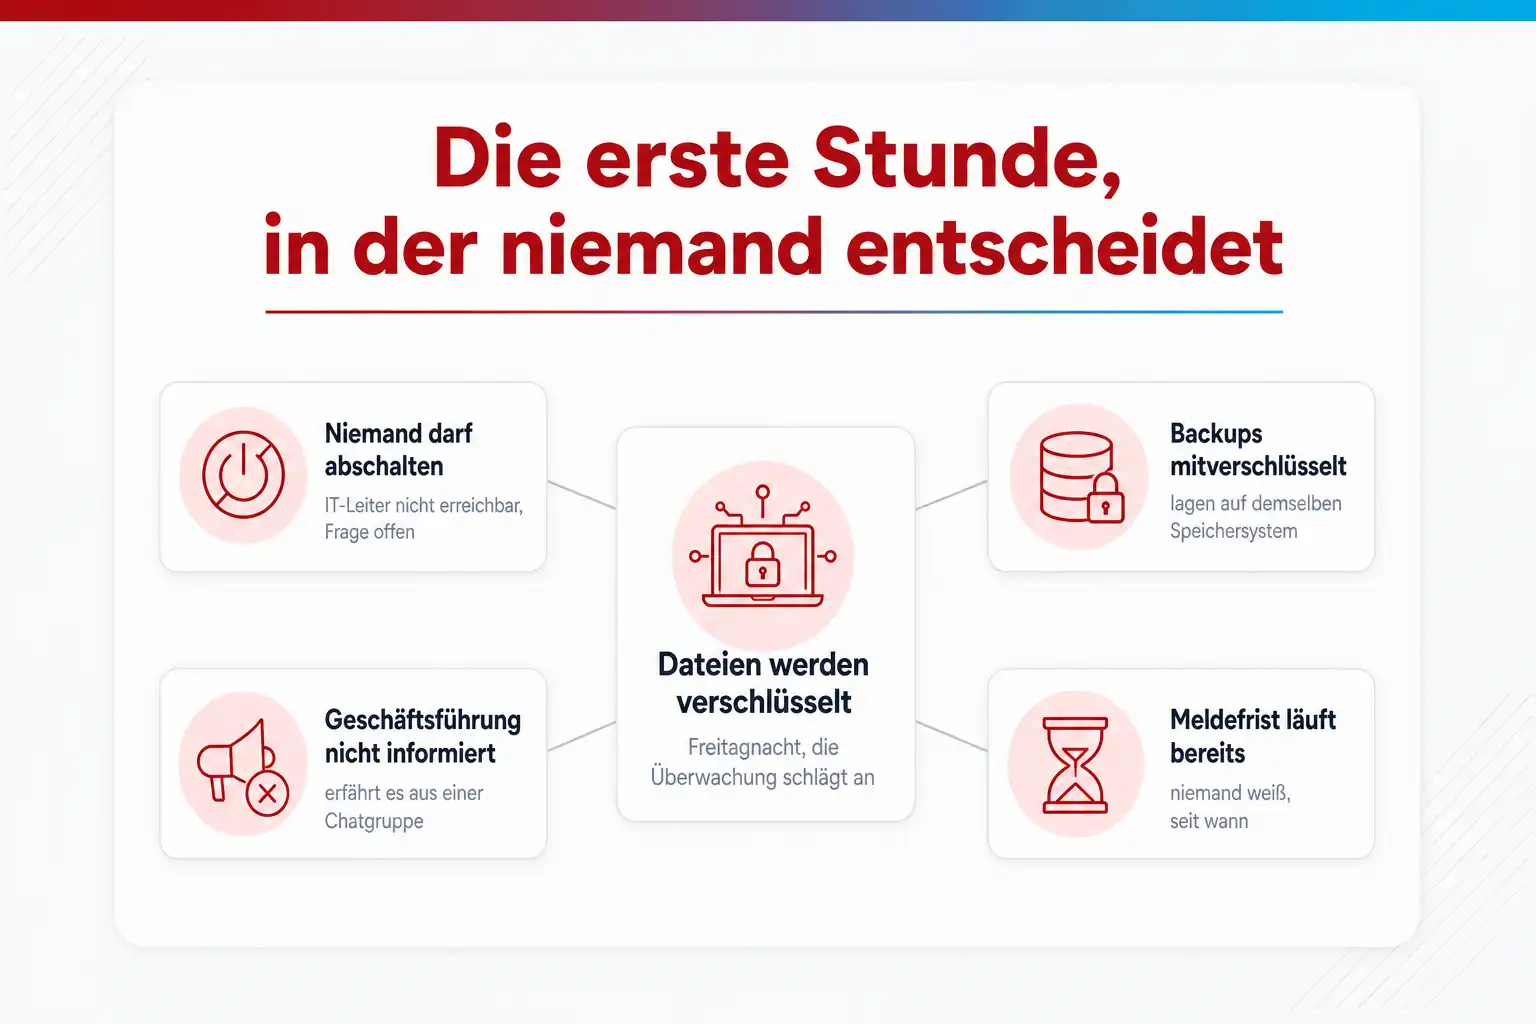
Freitag, 23 Uhr: Die Dateiserver werden verschlüsselt, und niemand weiß, wer abschalten darf
Der Ernstfall sieht im Betrieb so aus: Die Überwachung meldet massenhaft umbenannte Dateien, der Admin in Rufbereitschaft erreicht den IT-Leiter nicht, und die Frage, ob man das Netz jetzt trennt und damit auch die Produktion stoppt, bleibt eine Stunde unbeantwortet. Am Samstagmorgen stellt sich heraus, dass die Backups auf demselben Speichersystem lagen und mitverschlüsselt sind. Die Geschäftsführung erfährt von dem Vorfall aus einer WhatsApp-Gruppe. Jede dieser Stunden kostet: Stillstand der Fertigung, verpasste Lieferungen, und bei Einrichtungen unter NIS2 läuft eine Meldefrist von 24 Stunden, von der im Moment des Vorfalls niemand weiß, wann sie begonnen hat.
Der Druck kommt inzwischen von mehreren Seiten. § 30 Absatz 2 Nummer 3 BSIG verlangt von besonders wichtigen und wichtigen Einrichtungen Maßnahmen zur Aufrechterhaltung des Betriebs, ausdrücklich Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement. Das KRITIS-Dachgesetz, in Kraft seit dem 17. März 2026, verlangt von Betreibern kritischer Anlagen einen Resilienzplan, der zehn Monate nach der Registrierung vorliegen muss. Finanzunternehmen unterliegen seit dem 17. Januar 2025 der DORA-Verordnung mit eigenen Anforderungen an Geschäftsfortführung und Wiederherstellung. Und jeder Cyberversicherer fragt im Antrag nach Notfallplan, Backup-Trennung und dem letzten Wiederherstellungstest.
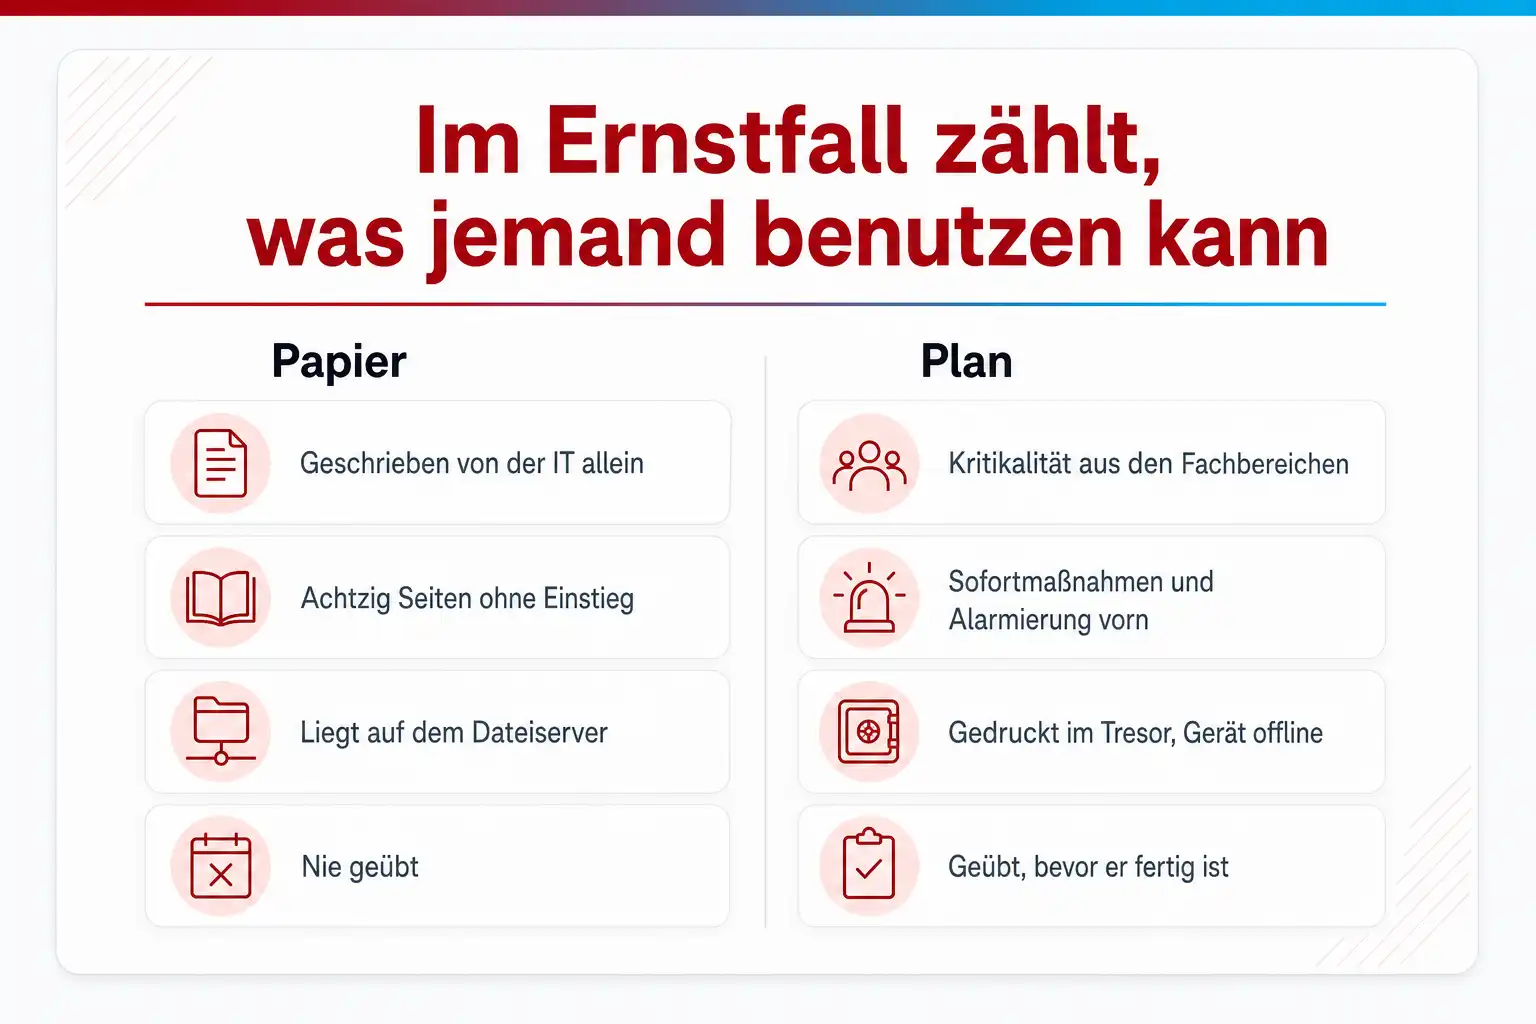
Die häufigste Form des Scheiterns ist nicht der fehlende Plan, sondern der falsche. Ein Dokument mit achtzig Seiten, geschrieben von der IT allein, ohne dass ein Fachbereich je gesagt hätte, wie lange seine Prozesse ausfallen dürfen, liegt auf einem Laufwerk, das im Notfall nicht erreichbar ist, und wurde nie geübt. Der BSI-Standard 200-4 ist gegen dieses Muster gebaut: Er beginnt mit der Frage, was das Unternehmen braucht, nicht mit dem, was die IT hat, und er verlangt Übungen als Teil des Systems.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Schritt für Schritt
Der Weg von der Leitlinie zur ersten Übung
Sieben Schritte entlang des BSI-Standards 200-4, jeder mit einem Ergebnis, an dem du prüfst, ob er geschafft ist. Die Reihenfolge ist nicht beliebig: Wer das Handbuch vor der Analyse schreibt, beschreibt die IT, die er hat, statt die, die das Unternehmen braucht.
- 1
Geltungsbereich, Stufe und Verantwortung festlegen
Die Geschäftsleitung entscheidet, welche Stufe des Standards angestrebt wird und welche Organisationsteile, Standorte und Prozesse der Plan abdeckt. Für den Einstieg ist das Reaktiv-BCMS die richtige Wahl, bei dem die Notfallbewältigung zuerst steht und die Analysen in den Folgezyklen vertieft werden. Die Geschäftsleitung benennt außerdem eine Person als Verantwortliche für das Business Continuity Management mit Zeit und Budget und unterschreibt eine Leitlinie, die Ziele, Geltungsbereich und Rollen festhält. Das BSI bietet dafür eine Dokumentvorlage für die Leitlinie und ein Beispiel für eine BCM-Organisation an. Ohne diesen Schritt bleibt der Plan ein Projekt der IT, und die Fachbereiche werden ihre Zeit für die Analyse nicht freigeben.
Ergebnis: Eine von der Geschäftsleitung unterschriebene Leitlinie mit Geltungsbereich und angestrebter Stufe, eine benannte verantwortliche Person und ein Termin für die erste Übung, der im Kalender der Geschäftsleitung steht.
- 2
Business-Impact-Analyse mit den Prozessverantwortlichen durchführen
Erfasse die Geschäftsprozesse im Geltungsbereich und bewerte mit den jeweils Verantwortlichen, welcher Schaden bei einem Ausfall nach vier Stunden, einem Tag, drei Tagen und einer Woche entsteht, finanziell, rechtlich und für das Ansehen. Daraus ergeben sich je Prozess die maximal tolerierbare Ausfallzeit und die Wiederanlaufzeit, bis zu der ein Notbetrieb stehen muss. Im zweiten Teil ordnest du jedem zeitkritischen Prozess seine Ressourcen zu: IT-Systeme und Anwendungen, Personal mit Schlüsselwissen, Gebäude und Arbeitsplätze, externe Dienstleister. Der BIA-Auswertungsbogen des BSI nimmt diese Angaben auf und leitet die Reihenfolge des Wiederanlaufs ab.
Ergebnis: Eine Liste der zeitkritischen Prozesse mit maximal tolerierbarer Ausfallzeit und Wiederanlaufzeit, von den Prozessverantwortlichen bestätigt, und je Prozess die zugeordneten Systeme, Personen, Standorte und Dienstleister.
- 3
Ausfallrisiken bewerten und Strategien je Ressource wählen
Für die kritischen Ressourcen aus der Analyse bewertest du, welche Ausfallszenarien realistisch sind: Ausfall des Rechenzentrums oder Cloud-Dienstes, Verschlüsselung durch Ransomware, Ausfall eines Standorts, Ausfall von Personal mit Schlüsselwissen, Ausfall eines Dienstleisters. Je Ressource wählst du eine Strategie, mit der die Wiederanlaufzeit erreichbar ist: redundante Systeme an einem zweiten Standort, Wiederherstellung aus dem Backup, manuelle Ersatzverfahren, Ausweicharbeitsplätze oder vertragliche Zusagen des Dienstleisters. Das BSI stellt Vorschläge zu Business-Continuity-Strategien und eine Bewertungstabelle bereit. Wo keine Strategie die Zeit erreicht, geht das Ergebnis zurück an die Geschäftsleitung, die dann die Zeit ändert oder das Geld freigibt.
Ergebnis: Je kritischer Ressource eine gewählte Strategie mit erreichbarer Wiederanlaufzeit und Kosten, und eine Liste der Lücken, bei denen keine Strategie die geforderte Zeit erreicht, mit Entscheidung der Geschäftsleitung.
- 4
Notfallvorsorge umsetzen: Backups, Redundanz, Verträge
Jetzt werden die Strategien gebaut. Für die Datensicherung heißt das: Sicherungsintervalle, die den zulässigen Datenverlust je System einhalten, mindestens eine Kopie getrennt vom produktiven Netz oder unveränderlich gespeichert, eigene Zugangsdaten für das Backup-System und ein dokumentierter Wiederherstellungstest je kritischem System, der die tatsächliche Zeit misst. Für Redundanz heißt es Zweitsysteme oder Reservekapazität in der Cloud, für Dienstleister Verträge mit Reaktionszeiten nach dem Grundanforderungskatalog des BSI für Outsourcing und Lieferketten. Alles zusammen steht im Notfallvorsorgekonzept, und die gemessenen Wiederherstellungszeiten werden gegen die Wiederanlaufzeiten gehalten.
Ergebnis: Ein Notfallvorsorgekonzept mit umgesetzten Maßnahmen und je kritischem System ein Wiederherstellungstest mit Datum, gemessener Zeit und Abgleich gegen die geforderte Wiederanlaufzeit.
- 5
Rollen, Alarmierung und Krisenstab regeln
Lege fest, wer einen Notfall feststellt und ausruft, wer im Krisenstab sitzt, wer Entscheidungen wie die Netztrennung treffen darf und wer nach außen spricht. Der Standard nennt diese Struktur die Besondere Aufbauorganisation, die im Notfall die normale Hierarchie ersetzt. Schreibe die Alarmierungskette mit Erreichbarkeiten und Stellvertretungen auf, nutze das Schaubild zu Eskalations- und Alarmierungspfaden des BSI als Vorlage und lege einen Kommunikationskanal fest, der ohne die eigene IT funktioniert. Nimm die Meldepflichten in die Kette auf: 24 Stunden nach § 32 BSIG bei NIS2-Einrichtungen, 24 Stunden nach § 18 KRITIS-Dachgesetz für Betreiber kritischer Anlagen, 72 Stunden nach Artikel 33 DSGVO bei personenbezogenen Daten.
Ergebnis: Ein Alarmierungsplan mit Rollen, Stellvertretungen und Kontaktdaten, ein Erreichbarkeitstest, bei dem jede Person binnen einer vereinbarten Zeit erreicht wurde, und eine Liste der Meldepflichten mit Fristen und Zuständigen.
- 6
Notfallhandbuch und Pläne schreiben
Das Notfallhandbuch bündelt, was im Ernstfall gebraucht wird, in der Reihenfolge, in der es gebraucht wird: Sofortmaßnahmen der ersten Stunde, Alarmierung sowie Zusammensetzung und Arbeitsweise des Krisenstabs. Dann folgen die Geschäftsfortführungspläne je Prozess, die den Notbetrieb beschreiben, und die Wiederanlauf- und Wiederherstellungspläne je System mit Reihenfolge, Abhängigkeiten und Prüfschritten. Das BSI liefert für alle drei Vorlagen mit Beispieltexten. Halte jeden Plan so kurz, dass ihn jemand unter Stress benutzen kann, und lege das Handbuch gedruckt und auf einem Gerät außerhalb der Domäne ab. Ein Plan, der nur auf dem Dateiserver liegt, ist am Freitagabend nicht mehr lesbar.
Ergebnis: Ein Notfallhandbuch mit Sofortmaßnahmen und Alarmierung vorn, je zeitkritischem Prozess ein Geschäftsfortführungsplan, je kritischem System ein Wiederanlaufplan, alles gedruckt und offline verfügbar, mit Datum und Versionsstand.
- 7
Üben, messen, verbessern
Die erste Übung ist eine Planbesprechung: Der Krisenstab geht ein Szenario am Tisch durch, prüft Alarmierung, Entscheidungen und Reihenfolgen gegen das Handbuch und notiert jede Stelle, an der jemand nachfragen musste. Es folgen technische Übungen, bei denen ein kritisches System tatsächlich aus dem Backup wieder anläuft, und später eine Stabsübung unter Zeitdruck mit Einspielungen. Das Übungskonzept des BSI gibt den Rahmen, die Kennzahlen aus den Hilfsmitteln die Messgrößen. Jede Übung endet mit einem Maßnahmenplan, und einmal im Jahr bewertet die Geschäftsleitung in der Leistungsüberprüfung, ob Stufe, Geltungsbereich und Mittel noch stimmen. Damit beginnt der nächste Zyklus.
Ergebnis: Ein Übungsprotokoll der ersten Planbesprechung mit Befunden, ein Maßnahmenplan mit Verantwortlichen und Terminen und ein Termin für die nächste Übung, die ein anderes Szenario oder einen anderen Übungstyp behandelt.
03 Was du mitnimmst
Was den Plan vom Papier unterscheidet
Sechs Entscheidungen bestimmen, ob der Notfallplan im Ernstfall benutzt wird oder im Regal bleibt. Sie fallen am Anfang, und sie kosten weniger Zeit als das Schreiben eines einzigen Kapitels, das später niemand liest.
Die Stationen zum Notfallplan, der benutzt wird
- 01 Stufe und Geltungsbereich festlegen
- 02 BIA mit den Fachbereichen
- 03 Strategie je kritische Ressource
- 04 Vorsorge und Backups umsetzen
- 05 Alarmierung und Krisenstab
- 06 Handbuch schreiben, dann üben
Mit der Stufe Reaktiv-BCMS beginnen, nicht mit dem vollständigen System
Der BSI-Standard 200-4 kennt drei Stufen: das Reaktiv-BCMS, das Aufbau-BCMS und das Standard-BCMS, vom Einstieg mit dem Schwerpunkt Notfallbewältigung bis zum vollständigen, zu ISO 22301 kompatiblen System. Wer heute nichts hat, startet mit der ersten Stufe: Krisenstab, Alarmierung, Sofortmaßnahmen und Wiederanlauf der wichtigsten Systeme. Der Ausbau folgt in den nächsten Zyklen; was die Stufen im Einzelnen unterscheidet, steht im Abschnitt zum Standard weiter unten.
Die Fachbereiche bestimmen die Kritikalität, nicht die IT
Wie lange der Vertrieb ohne das ERP-System auskommt, weiß der Vertrieb, nicht der Admin. Die Business-Impact-Analyse ist deshalb eine Reihe von Gesprächen mit Prozessverantwortlichen, in denen für jeden Prozess die Schäden über die Zeit abgeschätzt werden: nach vier Stunden, nach einem Tag, nach einer Woche. Das BSI stellt dafür eine Präsentationsvorlage, eine Übersicht über Schadensszenarien und einen Auswertungsbogen bereit. Die IT übersetzt die Ergebnisse danach in Systeme und Reihenfolgen, nicht umgekehrt.
Drei Zahlen je kritischem Prozess schriftlich festhalten
Für jeden zeitkritischen Prozess stehen am Ende der Analyse drei Werte: die maximal tolerierbare Ausfallzeit, die Wiederanlaufzeit für den Notbetrieb und der zulässige Datenverlust. Diese Zahlen entscheiden, wie oft gesichert wird, welche Systeme redundant laufen und in welcher Reihenfolge der Wiederanlauf erfolgt. Ohne sie ist jede Backup-Strategie geraten und jeder Wiederanlaufplan eine Vermutung.
Das Notfallhandbuch kurz, offline und mit den Sofortmaßnahmen vorn
Im Ernstfall liest niemand lange Dokumente. Das Handbuch beginnt mit den Sofortmaßnahmen der ersten Stunde, der Alarmierungskette mit Telefonnummern und der Entscheidungsregel, wer das Netz trennen darf. Danach folgen Geschäftsfortführungspläne je Prozess und Wiederanlaufpläne je System. Es liegt gedruckt im Tresor und auf einem Gerät, das nicht an der Domäne hängt, denn ein Plan auf dem verschlüsselten Dateiserver ist keiner.
Backups so bauen, dass sie den Notfall überleben
Die Sicherung muss den Angriff überstehen, der den Notfall auslöst. Das heißt mindestens eine Kopie, die vom produktiven Netz getrennt oder unveränderlich gespeichert ist, Zugangsdaten zum Backup-System, die nicht aus dem Active Directory stammen, und einen Wiederherstellungstest, der den ganzen Dienst wiederherstellt und die Zeit misst. Stimmt die gemessene Zeit nicht mit der Wiederanlaufzeit überein, ist das Ergebnis kein Haken, sondern eine Maßnahme im Plan.
Üben, bevor der Plan fertig ist
Der Standard behandelt Übungen als Teil des Systems, nicht als Abschluss. Die erste Übung ist eine Planbesprechung am Tisch, bei der der Krisenstab ein Szenario wie die Verschlüsselung am Freitagabend durchgeht und prüft, ob Alarmierung, Entscheidungen und Reihenfolgen tragen. Das dauert zwei Stunden und findet mehr Lücken als drei Monate Schreiben. Technische Übungen und Stabsübungen unter Zeitdruck bauen darauf auf.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
BSI-Standard 200-4: die drei Stufen und ihre Hilfsmittel
Der BSI-Standard 200-4 Business Continuity Management ersetzt den älteren Standard 100-4 und beschreibt den Aufbau eines Managementsystems in den Schritten Initiierung, Konzeption, Business-Impact-Analyse, Risikoanalyse, Business-Continuity-Strategien, Notfallvorsorge, Notfallbewältigung, Übungen und Leistungsüberprüfung. Das BSI hat ihn ausdrücklich so geschrieben, dass unerfahrene Anwender einen leichten Einstieg finden, und liefert für erfahrene Anwender einen normativen Anforderungskatalog mit Zuordnung zu ISO 22301:2019. Eine Zertifizierung nach dem Standard ist nach Angaben des BSI derzeit nicht geplant; wer ein Zertifikat braucht, geht den Weg über ISO 22301 und nutzt den Standard als Umsetzungshilfe.
Das Stufenmodell ist das, was den Standard für den Mittelstand brauchbar macht. Das Reaktiv-BCMS konzentriert sich auf die Bewältigung und muss nach einem Zyklus weiterentwickelt werden, das Aufbau-BCMS ist auf den schrittweisen Ausbau über mehrere Zyklen angelegt, das Standard-BCMS analysiert alle Geschäftsprozesse im Geltungsbereich und ist zertifizierungsfähig. Zu allen Stufen stellt das BSI Hilfsmittel bereit: Dokumentvorlagen mit Beispieltexten für Leitlinie, Notfallvorsorgekonzept, Notfallhandbuch, Geschäftsfortführungsplan, Wiederanlauf- und Wiederherstellungsplan und Übungskonzept, dazu einen BIA-Auswertungsbogen, Vorschläge zu Business-Continuity-Strategien und Kennzahlen im BCM. Wer mit leeren Seiten beginnt, hat diese Seite des BSI nicht gefunden.
Die Zahlen, die den Plan tragen
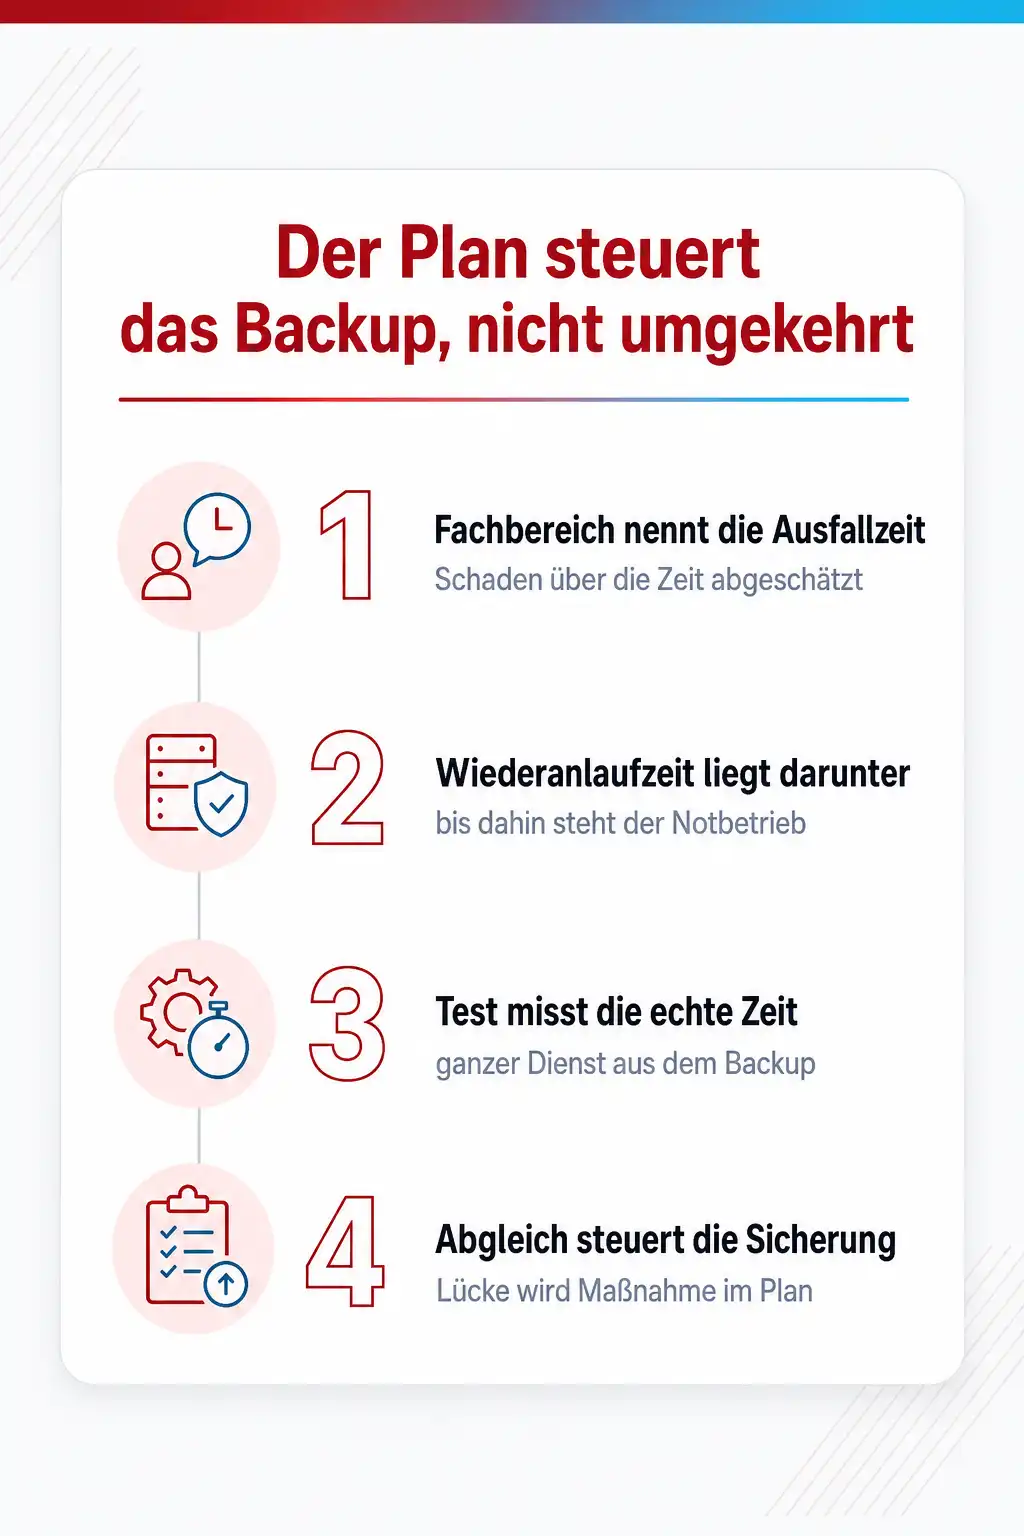
Drei Werte je Prozess machen aus einer Absichtserklärung einen Plan. Die maximal tolerierbare Ausfallzeit ist die Zeitspanne, nach der der Schaden für das Unternehmen nicht mehr tragbar ist, und sie kommt aus dem Fachbereich. Die Wiederanlaufzeit ist kürzer: Innerhalb dieser Zeit muss ein Notbetrieb stehen, der den Prozess in reduziertem Umfang weiterführt. Der zulässige Datenverlust, in der IT als Recovery Point Objective geläufig, bestimmt den Abstand zwischen zwei Sicherungen. Diese drei Zahlen stehen in der Analyse, und jede Backup-Strategie, jede Redundanz und jede Wiederanlaufreihenfolge leitet sich aus ihnen ab.
In der Praxis scheitert der Abgleich an zwei Stellen. Erstens nennen Fachbereiche gern null als tolerierbare Ausfallzeit, was teuer ist und selten stimmt; die Schadensbetrachtung über mehrere Zeitpunkte zwingt zu einer ehrlichen Zahl. Zweitens wird die gemessene Wiederherstellungszeit aus dem Test nie gegen die geforderte Wiederanlaufzeit gehalten. Ein Datenbankserver, dessen Wiederherstellung im Test neun Stunden dauerte, erfüllt eine Wiederanlaufzeit von vier Stunden nicht, auch wenn der Test als erfolgreich gilt. Über diesen Abgleich steuert der Notfallplan die Backup-Strategie, nicht umgekehrt.
Was NIS2, KRITIS-Dachgesetz und DORA vom Notfallplan verlangen
Für besonders wichtige und wichtige Einrichtungen unter NIS2 steht die Anforderung in § 30 Absatz 2 Nummer 3 BSIG: Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement. Das Gesetz schreibt keine Methode vor, aber ein BCMS nach BSI-Standard 200-4 mit dokumentierter Analyse, Vorsorgekonzept, Handbuch und Übungsprotokollen ist der Nachweis, den eine Aufsicht auf Anordnung sehen will. Dazu kommt die Meldekette aus § 32 BSIG mit der Erstmeldung binnen 24 Stunden, die in den Alarmierungsplan gehört.
Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft und richtet sich an Betreiber kritischer Anlagen, deren Schwellenwert im Regelfall bei 500.000 versorgten Einwohnern liegt. Es verlangt in § 12 eine Risikoanalyse mindestens alle vier Jahre und in § 13 einen Resilienzplan, der nach § 8 zehn Monate nach der Registrierung vorliegen muss. § 18 regelt die Meldung erheblicher Vorfälle binnen 24 Stunden mit ausführlichem Bericht nach einem Monat. Nach Auskunft des BBK besteht derzeit noch keine Registrierungspflicht, weil die Rechtsverordnung zur Bestimmung kritischer Anlagen noch in Erarbeitung ist, und auch die Muster für Resilienzpläne werden noch erstellt. Wer als Betreiber in Frage kommt, baut sein BCMS jetzt, damit der Resilienzplan später eine Zusammenfassung ist. Finanzunternehmen unterliegen seit dem 17. Januar 2025 der DORA-Verordnung, die in den Artikeln 11 und 12 eine IKT-Geschäftsfortführungsleitlinie, Backup-Vorgaben und Wiederherstellungsverfahren verlangt.
Wo der Plan endet und wer dann übernimmt
Ein Notfallplan regelt den Wiederanlauf, nicht die Aufklärung. Ob ein Angreifer noch im Netz ist, welche Daten abgeflossen sind und ob die Backups selbst manipuliert wurden, beantwortet eine forensische Untersuchung. Die gehört in den meisten Häusern zu einem externen Dienstleister für Incident Response, dessen Erreichbarkeit vorher vertraglich geregelt ist. Der Plan nennt diesen Dienstleister und den Zeitpunkt, an dem er gerufen wird, und er legt fest, dass Systeme vor der Wiederherstellung gesichert werden, damit Beweise nicht verloren gehen. Wer sofort zurückspielt, hat vielleicht den Betrieb, aber keine Antwort auf die Frage, wie es passiert ist.
Drei weitere Themen gehören zu anderen Stellen. Die Meldung an Aufsicht, Datenschutzbehörde und Versicherer ist Sache der Geschäftsleitung mit juristischer Begleitung, der Plan liefert dafür Fristen und Fakten. Die Krisenkommunikation gegenüber Kunden, Beschäftigten und Presse braucht eine benannte Stimme und vorbereitete Textbausteine. Und ob bei Erpressung mit Angreifern verhandelt wird, entscheidet die Geschäftsleitung mit Anwalt und Versicherer, nicht der Krisenstab in der Nacht. Ein guter Plan kennt diese Grenzen und sagt bei jedem Thema, wer übernimmt.
Dazu passende Kurse
Wenn der Plan bei euch bisher ein Dokument der IT ist, geben dir BCM- und Grundschutz-Kurse für Notfallvorsorge und Wiederanlauf die Methode, ihn mit den Fachbereichen zu bauen.
04 Konkrete Kurse
Wo du genau das übst
- Business Continuity Management gemäß BSI-Standard 200-4 & ISO 27001
- BSI IT-Grundschutz-Praktiker
- BSI IT-Sicherheitsberater
Weitere Kurse aus diesem Bereich
- Zertifizierter Sicherheitsadministrator für Check Point R82
- Zertifizierter Sicherheitsexperte für Check Point R82
- Zertifizierter Check-Point-Bereitstellungsadministrator R82
- Check Point IPS
- Fehlerbehebung im Check-Point-Betrieb R81.X
- Workshop zu Check Point ClusterXL
- Workshop zu Check Point Remote Access
- Workshop zum Upgrade auf Check Point R81.x
- Workshop zur Einführung in Check Point R82
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle IT-Security-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Sehr guter Dozent, spannend erklärt und mit vielen Praxisbeispielen!
Der Trainer konnte die Inhalte sehr gut vermitteln. Ich habe dabei viel gelernt.
Super Dozent mit vielen Praxisbeispielen so dass ich mich gleich für den folge Kurs interessiere.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Reicht ein Notfallplan nur für die IT, oder brauchen wir ein BCM für das ganze Unternehmen?
Wie oft müssen wir den Notfallplan üben?
Was ist der Unterschied zwischen Notfallhandbuch, Geschäftsfortführungsplan und Wiederanlaufplan?
Brauchen wir zusätzlich zum BSI-Standard eine Zertifizierung nach ISO 22301?
Betrifft uns das KRITIS-Dachgesetz schon, wenn wir Stadtwerk oder Klinik sind?
Passt thematisch dazu
Wie die Zahlen aus der Analyse in Sicherungsintervalle und Aufbewahrung übersetzt werden, zeigt die Seite zur Backup-Strategie für Linux-Server mit RPO, RTO und Restore.
Für virtualisierte Windows-Umgebungen beschreibt die Seite zum Backup-Konzept für Hyper-V mit Prüfpunkten und Wiederherstellungstest, wie der Wiederanlauf ganzer Maschinen geübt wird.
Weil die gemessene Zeit aus dem Test gegen die Wiederanlaufzeit gehalten wird, solltest du für jedes kritische Datenbanksystem einen Restore-Test aufsetzen und die Wiederherstellungszeit messen können.
Quellen
- BSI, BSI-Standard 200-4: Business Continuity Management
- BSI, BSI-Standard 200-4: Hilfsmittel (Dokumentvorlagen, BIA-Auswertungsbogen, Übungskonzept)
- § 30 BSIG, Risikomanagementmaßnahmen besonders wichtiger Einrichtungen und wichtiger Einrichtungen
- Gesetze im Internet, KRITIS-Dachgesetz (KRITISDachG), §§ 5, 8, 12, 13 und 18
- BBK, Fragen und Antworten zum KRITIS-Dachgesetz (Stand der Registrierungspflicht und der Muster für Resilienzpläne)
- EUR-Lex, Verordnung (EU) 2022/2554 (DORA), Artikel 11 und 12
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem IT-Security-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Business-Impact-Analyse und Wiederanlauf an einem echten Szenario durchspielen
Im Kurs zum Business Continuity Management nach BSI-Standard 200-4 und ISO 27001 bei cmt führst du eine Business-Impact-Analyse an einem Fallbeispiel durch, baust Alarmierung und Krisenstab auf und übst eine Planbesprechung. Die Trainer haben Notfallmanagement in Unternehmen und Behörden selbst aufgebaut.
Verwandte Themen
- Ransomware-Angriff: die ersten Entscheidungen, bevor jemand zahlt
- Sicherheitsvorfall nach NIS2 melden: 24 Stunden, 72 Stunden, ein Monat
- IT-Security und OT-Security: wo Produktion und Büro-IT verschieden ticken
- ISO 27001 oder BSI IT-Grundschutz: welcher Weg zum ISMS passt