
Wenn alle Switch-LEDs im Gleichtakt blinken
Den Broadcast-Sturm stoppen, die Schleife an MAC-Flapping und Topologiewechseln lokalisieren und Spanning Tree so einstellen, dass es nicht wieder passiert.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Kurz gesagt
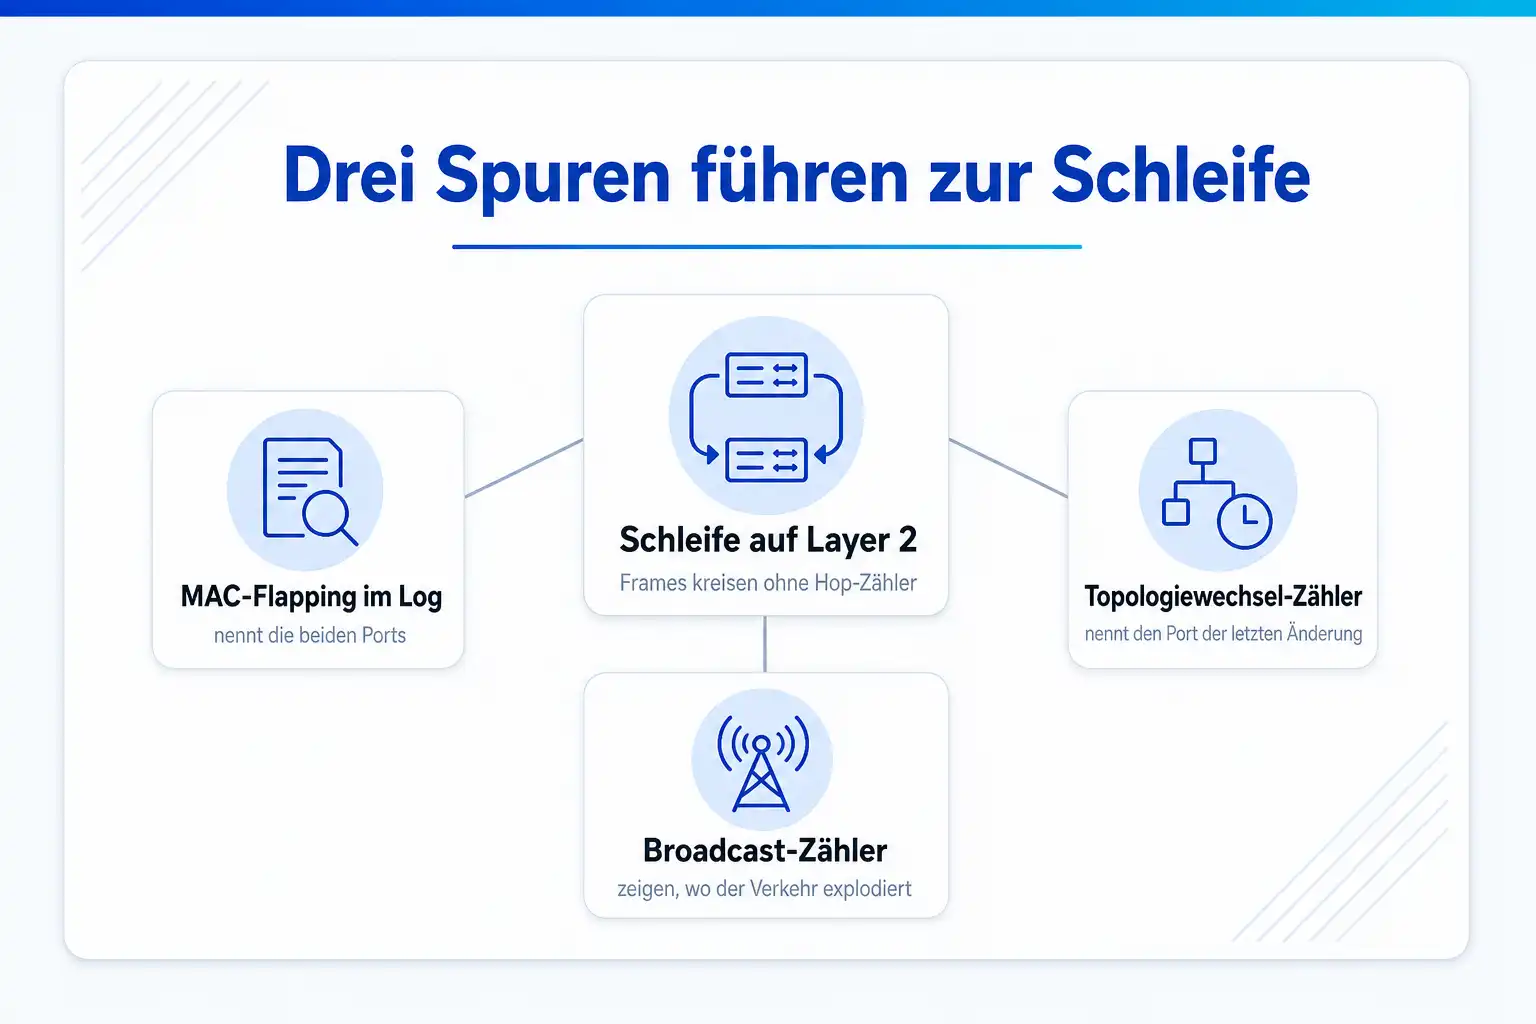
Eine Netzwerkschleife findest du, indem du zuerst den Sturm stoppst und dann der Spur folgst. Trenne die zuletzt geänderte Verbindung oder schalte Uplinks nacheinander ab, bis sich das Netz beruhigt. Danach zeigen dir drei Spuren den Ort: MAC-Flapping-Meldungen im Log nennen die beiden Ports, zwischen denen dieselbe Adresse hin- und herspringt. Der Topologiewechsel-Zähler in show spanning-tree detail nennt den Port, von dem die letzte Änderung kam. Und die Broadcast-Zähler der Interfaces zeigen, wo der Verkehr explodiert. Verhindern lässt sich die nächste Schleife mit einer festgelegten Root Bridge, BPDU Guard an allen Endgeräte-Ports und Storm Control.
Stand dieser Seite: 25.10.2026
01 Worum es geht
Ein Kabel zu viel legt einen ganzen Standort lahm
Der Anruf kommt meist kurz nach einer Änderung: ein Umzug im Büro, ein neuer Drucker, ein Besucher mit einem kleinen Switch für seinen Besprechungstisch. Plötzlich geht nichts mehr. Telefone verlieren die Registrierung, Anmeldungen hängen, die Weboberflächen der Switches antworten nicht. Im Verteilerraum blinken die Port-LEDs aller Switches im selben schnellen Takt, und die Lüfter drehen hoch, weil die CPUs am Anschlag laufen.
Die Ursache ist fast immer eine Schleife auf Layer 2. Ethernet-Frames haben anders als IP-Pakete kein Feld, das bei jedem Sprung herunterzählt. Ein Broadcast, der in eine Schleife gerät, kreist so lange, bis jemand die Schleife auftrennt. Jeder Switch flutet ihn auf alle Ports, an jeder Verzweigung verdoppelt er sich, und innerhalb von Sekunden ist die Leitung mit Kopien desselben Frames gefüllt. Die Switches lernen dieselbe MAC-Adresse ständig an wechselnden Ports, ihre MAC-Tabellen werden unbrauchbar.
Spanning Tree soll genau das verhindern, indem es redundante Wege blockiert. Es kann aber nur schützen, wo es läuft. Ein unverwalteter Mini-Switch ohne Spanning Tree, ein Port mit abgeschaltetem Schutz oder eine Glasfaser, die nur in eine Richtung überträgt, umgehen den Mechanismus. Dann hilft nur, die Schleife schnell zu finden, und dafür brauchst du einen Switch, auf dem du dich trotz Sturm noch anmelden kannst.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
02 Symptom, Ursache, Lösung
Symptom, Ursache, Abhilfe: die häufigsten Schleifenbilder
Jede Schleife hinterlässt ein typisches Muster in Log, Zählern und Spanning-Tree-Zustand. Die Fälle unten sind nach der Spur geordnet, die du zuerst siehst.
Symptom
Das gesamte Netz eines Standorts ist ausgefallen, alle Port-LEDs blinken im Gleichtakt, die Switches reagieren kaum auf SSH, die Broadcast-Zähler steigen um Hunderttausende pro Sekunde.
Ursache
Eine Schleife, die Spanning Tree nicht sieht. Häufigster Fall ist ein unverwalteter Switch, an dem zwei Kabel zu zwei Netzwerkdosen führen. Der Mini-Switch sendet selbst keine BPDUs. Leitet er die BPDUs der großen Switches durch, blockiert Spanning Tree einen der beiden Ports; verwirft er sie, bleibt der Ring für Spanning Tree unsichtbar. Gleiches gilt für Ports, auf denen jemand BPDU-Filter gesetzt hat.
Lösung
Melde dich über die Konsole an und schalte die Uplinks des betroffenen Bereichs nacheinander ab, bis die Zähler fallen. Suche dann den Port mit dem Mini-Switch, trenne ihn und sichere den Port mit BPDU Guard und Storm Control ab. Ersetze den Mini-Switch durch einen verwalteten oder entferne ihn ganz.
Symptom
Im Log erscheinen in schneller Folge Meldungen wie %SW_MATM-4-MACFLAP_NOTIF: Host 0011.2233.4455 in vlan 30 is flapping between port Gi1/0/17 and port Te1/1/1, für viele verschiedene Adressen.
Ursache
Dieselben Frames kommen über zwei Wege am Switch an. Ein Port führt zum restlichen Netz, der andere zur Schleife. Viele unterschiedliche MAC-Adressen in den Meldungen sprechen für eine Schleife; eine einzelne Adresse eher für Roaming, NIC-Teaming oder eine doppelte MAC-Adresse.
Lösung
Prüfe den Port, der nicht der Uplink ist, hier Gi1/0/17, mit show cdp neighbors oder show lldp neighbors und schalte ihn ab. Verschwinden die Meldungen, liegt die Schleife hinter diesem Port. Folge dort dem Kabel und suche die zweite Verbindung.
Symptom
Das Netz bricht immer wieder für einige Sekunden ein, Telefonate reißen ab, und show spanning-tree detail zeigt einen Topologiewechsel-Zähler, der bei jeder Abfrage gestiegen ist.
Ursache
Ein Port, der ständig seinen Zustand ändert, löst bei jedem Wechsel einen Topologiewechsel aus, und alle Switches leeren daraufhin ihre MAC-Tabellen teilweise. Typisch sind Endgeräte-Ports ohne PortFast oder ein Uplink mit defektem Kabel oder Transceiver.
Lösung
Folge mit show spanning-tree detail | include ieee|occur|from|is Switch für Switch dem Port, der als Herkunft der letzten Änderung genannt wird. Endgeräte-Ports bekommen spanning-tree portfast, defekte Uplinks neue Kabel oder Optiken. Bei einem Endgeräte-Port mit PortFast löst ein Linkwechsel keinen Topologiewechsel aus.
Symptom
Ein Arbeitsplatz-Port steht im Zustand err-disabled, im Log steht %SPANTREE-2-BLOCK_BPDUGUARD: Received BPDU on port Gi1/0/12 with BPDU Guard enabled. Disabling port.
Ursache
Am Port hängt ein Gerät, das BPDUs sendet, meist ein verwalteter Switch, den jemand mitgebracht hat, oder ein Hypervisor mit einer Bridge, auf der Spanning Tree aktiv ist. BPDU Guard hat genau das getan, wofür er da ist.
Lösung
Finde das Gerät am Port und kläre, ob es dort stehen darf. Aktiviere den Port danach mit shutdown und no shutdown wieder. Wer automatische Wiederherstellung möchte, setzt errdisable recovery cause bpduguard. Der Port kommt dann nach dem Default-Intervall von 300 Sekunden wieder hoch. Solange das Gerät BPDUs sendet, geht er erneut in err-disabled.
Symptom
Nach dem Anschluss eines neuen Switches läuft der Verkehr plötzlich über Umwege, Uplinks sind blockiert, die eigentlich weiterleiten sollten, und show spanning-tree root zeigt eine unbekannte Bridge-ID.
Ursache
Die Root Bridge wurde nie festgelegt. Alle Switches haben ab Werk die Priorität 32768, und Root wird der mit der niedrigsten MAC-Adresse. Ein älterer oder neuer Switch mit niedrigerer MAC übernimmt die Rolle, und Spanning Tree baut den Baum um ihn herum neu.
Lösung
Setze auf dem Kernswitch eine niedrige Priorität, etwa spanning-tree vlan 1-4094 priority 4096, und auf dem zweiten Kernswitch 8192. Setze auf den Downlinks des Kerns in Richtung Access spanning-tree guard root, damit eine bessere BPDU von unten den Port in root-inconsistent schaltet, statt die Root zu übernehmen.
Symptom
Trotz aktivem Spanning Tree entsteht zwischen zwei Switches mit redundanten Glasfaser-Uplinks eine Schleife, und einer der Uplinks, der blockiert sein sollte, leitet weiter.
Ursache
Eine Faser des Paars überträgt nur noch in eine Richtung. Der blockierende Switch empfängt keine BPDUs mehr, hält die bisherige Root für verschwunden und schaltet den Port nach Ablauf der Zeitgeber auf Weiterleiten. Der Link ist physisch oben, deshalb merkt es niemand.
Lösung
Aktiviere Loop Guard global mit spanning-tree loopguard default. Er verhindert laut Cisco, dass Alternate- und Root-Ports zu Designated Ports werden, wenn die BPDUs ausbleiben, und setzt sie stattdessen in einen inkonsistenten, blockierenden Zustand. Schalte zusätzlich UDLD auf den Glasfaser-Uplinks ein und tausche die defekte Faser.
03 Was du mitnimmst
Was du nach dieser Seite im Ernstfall tust
Eine Schleife zu finden ist Handwerk, keine Glückssache, und dieses Handwerk entscheidet, ob der Ausfall fünf Minuten oder einen halben Tag dauert.
Vom Sturm zur gehärteten Topologie
- 01 Symptom: alle LEDs im Gleichtakt
- 02 Letzte Änderung trennen
- 03 MAC-Flapping im Log lesen
- 04 Topologiewechsel zurückverfolgen
- 05 Ursache entfernen
- 06 Root Bridge, BPDU Guard, Storm Control
Den Sturm in Minuten stoppen
Du weißt, welche Verbindung du zuerst trennst, und wie du über die Konsole an einen Switch kommst, dessen Management-Ebene überlastet ist. Du arbeitest von der letzten Änderung aus und nicht von Etage eins aufwärts.
MAC-Flapping lesen
Du liest aus der Meldung SW_MATM-4-MACFLAP_NOTIF, zwischen welchen zwei Ports dieselbe Adresse springt, und folgst diesen Ports per CDP oder LLDP bis zum Ort der Schleife. Du unterscheidest Flapping durch eine Schleife von harmlosem Flapping durch WLAN-Roaming.
Topologiewechsel zurückverfolgen
Du nutzt den Zähler und die Herkunftsangabe in show spanning-tree detail, um Switch für Switch dem Port zu folgen, von dem die Änderungen kommen. Ein schnell steigender Zähler führt dich zur Quelle.
Ursachen erkennen, die sich wiederholen
Mini-Switches unter dem Tisch, doppelt gepatchte Dosen, Telefone mit zwei Kabeln, Hypervisoren mit falsch gebündelten Karten und PortFast auf dem falschen Port: Du kennst die typischen Auslöser und ihre Spuren.
Spanning Tree bewusst einstellen
Du legst die Root Bridge fest, statt sie dem Zufall der niedrigsten MAC-Adresse zu überlassen. Du setzt BPDU Guard, Root Guard und Loop Guard dort, wo sie hingehören, und kennst den Unterschied zwischen Blockieren und Abschalten.
Storm Control als zweite Linie
Du begrenzt Broadcast- und Multicast-Verkehr je Port, damit eine Schleife, die Spanning Tree übersieht, nicht das ganze Netz mitnimmt. Du wählst Schwellen, die normalen Verkehr nicht treffen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Woran du einen Broadcast-Sturm erkennst
Ein Sturm sieht von außen aus wie ein Totalausfall, hat aber eine eindeutige Handschrift. Wenn mehrere der folgenden Punkte gleichzeitig auftreten, suchst du nach einer Schleife und nicht nach einem Ausfall des Internetanschlusses, eines Servers oder des DHCP.
-
Port-LEDs im Gleichtakt
Die Aktivitäts-LEDs vieler Ports auf allen Switches blinken schnell und synchron, auch an Ports, an denen gerade niemand arbeitet.
-
Management reagiert nicht
SSH-Anmeldungen brechen ab oder dauern Minuten, weil die CPU der Switches mit Broadcasts und dem Neulernen der MAC-Tabelle beschäftigt ist. Die Konsole funktioniert meist noch.
-
Zähler explodieren
show interfaces zeigt Broadcast- und Multicast-Zähler, die zwischen zwei Abfragen um Hunderttausende steigen, und eine Eingangsrate nahe der Leitungsrate.
-
MAC-Flapping im Log
Im Log stehen Meldungen vom Typ SW_MATM-4-MACFLAP_NOTIF für viele verschiedene MAC-Adressen, die zwischen denselben zwei Ports springen.
-
Ausfall über alle VLANs eines Trunks
Eine Schleife in einem VLAN reißt über die gemeinsamen Uplinks und die Switch-CPU auch die anderen VLANs mit, obwohl sie selbst keine Schleife haben.
Sofortmaßnahme: trennen, dann lesen
Die Reihenfolge ist wichtig: Erst stoppst du den Sturm, dann suchst du die Ursache. Solange die Schleife läuft, sind Logs unvollständig, CDP-Nachbarn verschwinden und jede Abfrage dauert. Frag zuerst, was sich in der letzten Stunde geändert hat, und trenne genau diese Verbindung.
Weißt du von keiner Änderung, schaltest du die Uplinks der Etagenverteiler am Kernswitch nacheinander ab. Beruhigt sich das Netz nach einem bestimmten Uplink, liegt die Schleife in diesem Bereich. Dort wiederholst du das Verfahren auf dem Etagenswitch mit den Endgeräte-Ports oder Portgruppen. Nimm dafür die Konsole, nicht SSH, denn über SSH verlierst du die Verbindung womöglich in dem Moment, in dem du den falschen Port abschaltest.
Sichere vor dem Wiedereinschalten die Spuren. Die Logs der Switches laufen bei einem Sturm schnell über, und mit ihnen verschwinden die MAC-Flapping-Meldungen, die dir den Ort verraten.
show logging | include MACFLAP|SPANTREE|STORM
show interfaces counters
show interfaces | include line protocol|broadcasts|input rate
show processes cpu sorted | exclude 0.00
!
configure terminal
interface TenGigabitEthernet1/1/3
 shutdown
end
Die Schleife mit Spanning-Tree-Zählern lokalisieren
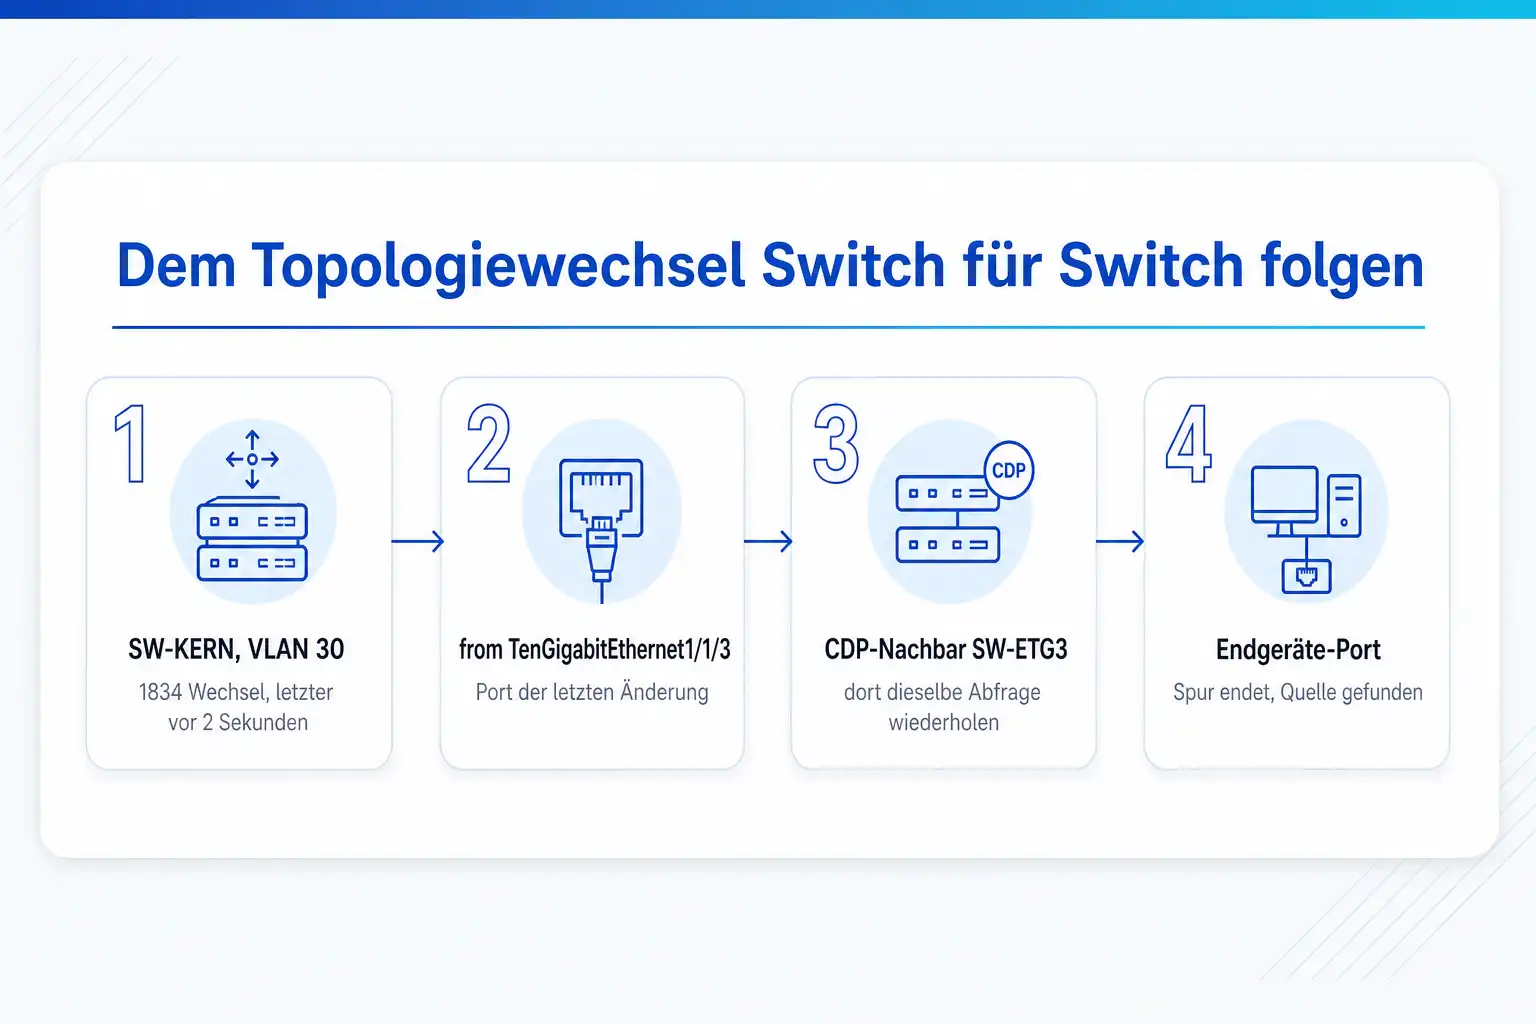
Jeder Switch zählt je VLAN, wie oft sich die Topologie geändert hat, und merkt sich, über welchen Port die letzte Änderung hereinkam. Cisco empfiehlt für die Suche den gefilterten Befehl show spanning-tree detail mit include auf ieee, occur, from und is. Er liefert je VLAN die Zahl der Topologiewechsel, wie lange der letzte her ist und von welchem Port er kam.
Steigt der Zähler bei jeder Abfrage und liegt der letzte Wechsel Sekunden zurück, folgst du dem genannten Port. Mit show cdp neighbors für dieses Interface findest du den Nachbar-Switch, meldest dich dort an und wiederholst die Abfrage. Endet die Spur an einem Endgeräte-Port, hast du die Quelle gefunden.
Diese Methode findet auch Störungen, die keinen vollen Sturm auslösen, etwa ein Kabel mit Wackelkontakt an einem Uplink. Jeder Linkwechsel ist dort ein Topologiewechsel, und jeder Topologiewechsel lässt die Switches einen Teil ihrer MAC-Tabelle verwerfen. Das Netz flutet dann kurzzeitig Unicast-Verkehr, und Anwender bemerken das als Aussetzer.
SW-KERN# show spanning-tree detail | include ieee|occur|from|is
 VLAN0030 is executing the rstp compatible Spanning Tree protocol
  Number of topology changes 1834 last change occurred 00:00:02 ago
          from TenGigabitEthernet1/1/3
!
SW-KERN# show cdp neighbors TenGigabitEthernet1/1/3
! führt zu SW-ETG3, dort dieselbe Abfrage wiederholen
SW-ETG3# show spanning-tree detail | include ieee|occur|from|is
Die üblichen Verdächtigen
Die meisten Schleifen in Büronetzen haben eine von wenigen Ursachen. Die Tabelle nennt sie mit der Spur, an der du sie erkennst, und der dauerhaften Abhilfe. Gemeinsam ist allen, dass sie an einem Port entstehen, der für ein Endgerät gedacht war. Genau deshalb ist BPDU Guard an Endgeräte-Ports die wirksamste einzelne Maßnahme.
| Ursache | Spur | Dauerhafte Abhilfe |
|---|---|---|
| Mini-Switch unter dem Tisch mit zwei Kabeln zu zwei Dosen | MAC-Flapping zwischen zwei Endgeräte-Ports desselben oder benachbarter Switches | BPDU Guard hilft nur, wenn der Mini-Switch BPDUs weiterleitet; Storm Control und Port-Security auf Endgeräte-Ports |
| Doppelt gepatchte Dose im Verteilerraum | zwei Ports eines Switches mit demselben Nachbarn oder ohne Nachbarn, Flapping zwischen ihnen | Patchdokumentation, BPDU Guard, ungenutzte Ports abschalten |
| IP-Telefon, dessen PC-Port mit einer zweiten Dose verbunden ist | Flapping zwischen zwei Telefon-Ports | BPDU Guard und Storm Control auf Telefon-Ports |
| PortFast auf einem Port zu einem Switch | BPDUs auf einem Edge-Port, kurze Schleife beim Einschalten | PortFast nur auf Endgeräte-Ports, globales BPDU Guard für alle PortFast-Ports |
| Hypervisor mit zwei Uplinks ohne passende Bündelung | Flapping der MAC-Adressen virtueller Maschinen zwischen den beiden Host-Ports | Teaming im Hypervisor und EtherChannel am Switch aufeinander abstimmen |
| BPDU-Filter auf einem Port | Spanning Tree sieht den redundanten Weg nicht | BPDU-Filter entfernen; Cisco warnt, dass er Spanning Tree auf dem Port praktisch abschaltet |
Wie Spanning Tree Schleifen verhindert und welche Variante läuft
Spanning Tree wählt eine Root Bridge, berechnet von jedem Switch den kürzesten Weg zu ihr und blockiert alle anderen Wege. Grundlage sind die BPDUs, die Switches untereinander austauschen. Die Root Bridge ist der Switch mit der niedrigsten Bridge-ID, die sich aus Priorität und MAC-Adresse zusammensetzt. Laut Cisco ist die Priorität ab Werk 32768 und lässt sich in Schritten von 4096 zwischen 0 und 61440 setzen.
Das ursprüngliche Verfahren nach IEEE 802.1D braucht mit den Default-Zeitgebern von 2 Sekunden Hello, 15 Sekunden Forward Delay und 20 Sekunden Max Age bis zu 50 Sekunden, bis ein Ersatzweg weiterleitet. Rapid Spanning Tree nach 802.1w handelt Zustände direkt zwischen Nachbarn aus und schaltet in der Regel in wenigen Sekunden um. MSTP nach 802.1s bildet viele VLANs auf wenige Instanzen ab. Alle drei Verfahren sind heute Teil von IEEE 802.1Q.
Cisco-Switches betreiben zusätzlich eigene Varianten mit einer Instanz je VLAN. Ein Catalyst 9300 läuft laut Cisco ab Werk mit Rapid PVST+ und unterstützt in diesem Modus bis zu 300 Instanzen. Mit Switches anderer Hersteller, die nur MSTP oder RSTP sprechen, arbeitet Rapid PVST+ über die gemeinsame Instanz zusammen. In gemischten Umgebungen ist MSTP deshalb oft die sauberere Wahl.
| Variante | Standard | Instanzen | Umschaltzeit |
|---|---|---|---|
| STP | IEEE 802.1D, heute in 802.1Q | eine für alle VLANs | bis 50 Sekunden mit Default-Zeitgebern |
| RSTP | IEEE 802.1w, heute in 802.1Q | eine für alle VLANs | meist wenige Sekunden |
| MSTP | IEEE 802.1s, heute in 802.1Q | mehrere, VLANs werden zugeordnet | wie RSTP |
| PVST+ | Cisco | eine je VLAN | wie STP |
| Rapid PVST+ | Cisco, Default auf Catalyst 9000 | eine je VLAN, bis 300 auf Catalyst 9300 | wie RSTP |
Vorbeugen: Root Bridge, Guards und Storm Control
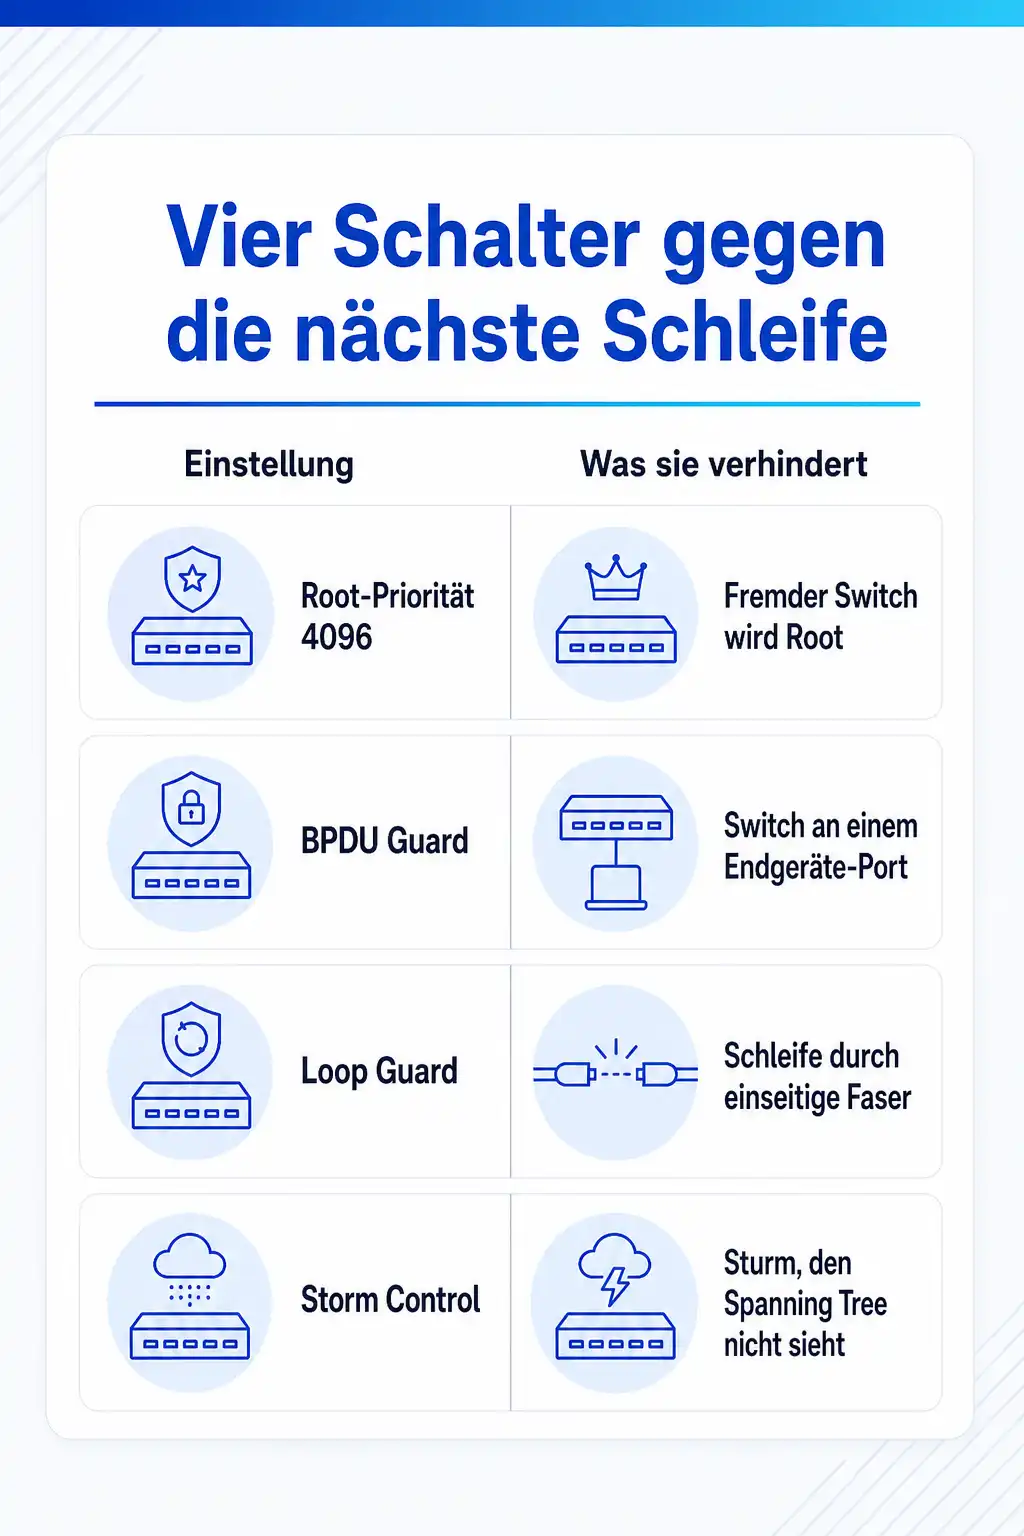
Die wichtigste Einstellung ist die Root Bridge. Lege sie auf den Kernswitch, der ohnehin das Zentrum der Topologie ist, und den zweiten Kernswitch als Ersatz fest. Mit dem Makro spanning-tree vlan root primary setzt Cisco die Priorität auf 24576, sofern das genügt, um Root zu werden. Feste Werte wie 4096 und 8192 sind eindeutiger und überleben das Hinzufügen weiterer Switches.
An allen Endgeräte-Ports gehören PortFast und BPDU Guard zusammen. PortFast schaltet den Port sofort auf Weiterleiten und verhindert, dass jedes Hochfahren eines PCs einen Topologiewechsel auslöst. BPDU Guard schaltet den Port ab, sobald dort eine BPDU ankommt. Global gesetzt, mit spanning-tree portfast bpduguard default, gilt BPDU Guard für alle Ports mit PortFast. Auf den Downlinks des Kerns sorgt Root Guard dafür, dass kein Switch von unten Root werden kann, und Loop Guard schützt vor einseitigen Glasfaser-Links.
Storm Control ist die zweite Verteidigungslinie für Schleifen, die Spanning Tree nicht sieht. Es misst je Port den Anteil von Broadcast-, Multicast- oder unbekanntem Unicast-Verkehr an der Bandbreite und verwirft oberhalb der Schwelle. Mit storm-control action shutdown setzt der Switch den Port in err-disabled, mit trap meldet er per SNMP. Ein Prozent Broadcast an einem Gigabit-Arbeitsplatz entspricht 10 Mbit/s, weit mehr als ein normaler Client erzeugt.
! Kernswitch 1
spanning-tree mode rapid-pvst
spanning-tree vlan 1-4094 priority 4096
spanning-tree loopguard default
interface range TenGigabitEthernet1/0/1 - 8
 description Downlinks zu Etagenswitches
 spanning-tree guard root
!
! Kernswitch 2
spanning-tree vlan 1-4094 priority 8192
!
! Etagenswitch
spanning-tree mode rapid-pvst
spanning-tree portfast bpduguard default
errdisable recovery cause bpduguard
errdisable recovery interval 300
interface range GigabitEthernet1/0/1 - 46
 spanning-tree portfast
 storm-control broadcast level 1.00
 storm-control multicast level 5.00
 storm-control action trap
Prüfpunkte nach dem Vorfall
Wenn das Netz wieder läuft, ist die Arbeit erst zur Hälfte getan. Eine Schleife, deren Ursache nicht verstanden ist, kommt wieder, oft am selben Ort. Die folgenden Punkte gehören in die Nachbereitung, am besten am selben oder nächsten Tag, solange Logs und Erinnerungen frisch sind.
-
Ursache und Ort dokumentieren
Halte fest, welcher Port, welches Gerät und welche Änderung beteiligt waren, mit Zeitstempel aus dem Log. Ohne diese Angaben bleibt nur die Vermutung.
-
Root Bridge je VLAN prüfen
show spanning-tree root zeigt für jedes VLAN die Root-ID und den Root-Port. Steht dort nicht der Kernswitch, setzt du die Prioritäten nach.
-
Alle Endgeräte-Ports auf PortFast und BPDU Guard prüfen
show spanning-tree summary zeigt, ob BPDU Guard global aktiv ist, show running-config | include portfast die Einstellung je Port.
-
err-disabled-Ports durchgehen
show interfaces status err-disabled listet alle abgeschalteten Ports mit Grund. Jeder Eintrag ist eine Spur zu einem Gerät, das dort nicht hingehört.
-
Storm-Control-Schwellen kontrollieren
show storm-control zeigt je Port die gesetzte Schwelle und den aktuellen Anteil. Ports, die im Normalbetrieb nahe an der Schwelle liegen, brauchen einen höheren Wert.
-
Syslog zentral sammeln
Beim nächsten Sturm laufen die lokalen Puffer wieder über. Ein zentraler Syslog-Server bewahrt die MAC-Flapping-Meldungen, die dir den Ort verraten.
Dazu passende Kurse
Wer Störungen wie diese systematisch eingrenzen will, findet Kurse zur Fehlersuche in TCP/IP- und Switch-Netzen mit Laborübungen zu VLANs, DNS und Spanning Tree.
Spanning Tree, BPDU Guard und Storm Control sind feste Themen der Catalyst- und CCNA-Kurse von cmt, in denen du sie an echten Switches einstellst.
04 Konkrete Kurse
Wo du genau das übst
- Netzwerktechnik-Troubleshooting: TCP/IP, DNS und VLAN
- Implementierung und Administration von Cisco Lösungen
- Implementieren von Cisco Catalyst 9000 Switches
- Netzwerktechnik Intensivkurs: Vom TCP/IP-Grundlagenwissen zur sicheren Praxis
Weitere Kurse aus diesem Bereich
Preise, Orte und Buchung für alle Kurse des Bereichs findest du im Katalog: Alle Netzwerktechnik-Schulungen mit Terminen.
Stimmen aus den Kursen
Was Teilnehmende über die Kurse in diesem Bereich sagen
Vielen Dank, Seminar war informationsreich, verständlich, persönlich sehr angenehm.
Durch den 1 zu 1 Kurs konnten meine Fragen und Ziele optimal bearbeitet werden.
Hervorragender Referent, der kurzweilig und sehr strukturiert durch den Kurs geführt hat und keine Fragen offen gelassen hat.
05 Fragen
Häufige Fragen
Deine Frage ist nicht dabei? Stell sie uns direkt, wir antworten dir persönlich.
Kann ein einzelner Switch allein eine Schleife bilden?
Warum hilft BPDU Guard nicht gegen jeden Mini-Switch?
Was ist der Unterschied zwischen Root Guard und BPDU Guard?
Sollte ich PortFast auf Ports zu Servern aktivieren?
Ist MAC-Flapping immer ein Zeichen für eine Schleife?
Wie schnell schaltet Rapid PVST+ bei einem Ausfall um?
Passt thematisch dazu
Ein Standortausfall durch eine Schleife ist ein Notfall im Kleinen, und wer ihn geordnet abarbeiten will, sollte einen IT-Notfallplan mit Wiederanlaufreihenfolge aufstellen.
Steigende Broadcast-Zähler und Topologiewechsel fallen früher auf, wenn ein Monitoring sie sammelt; eine Übersicht bietet der Beitrag Open-Source-Monitoring für Netz und Server im Vergleich.
Quellen
- Cisco, Layer 2 Configuration Guide, IOS XE 17.15.x (Catalyst 9300): Configuring Spanning Tree Protocol
- Cisco, Layer 2 Configuration Guide, IOS XE 17.13.x (Catalyst 9300): Configuring Optional Spanning-Tree Features
- Cisco, Security Configuration Guide, IOS XE 17.17.x (Catalyst 9300): Port-Based Traffic Control
- Cisco, Troubleshoot MAC Flaps/Loop on Cisco Catalyst Switches
- Cisco, Understand Mac Flapping Notifications on Catalyst 9000 Switches
- Cisco, Command Reference, IOS XE Fuji 16.9.x (Catalyst 9300): Interface and Hardware Commands (errdisable recovery)
- IEEE, 802.1Q-2022, Bridges and Bridged Networks
Deine Ansprechpartner
Du bist dir nicht sicher, welcher Kurs oder welches Level zu dir passt? Wir beraten dich persönlich und kostenlos.

Yves Hoppe
Weiterbildung & Beratung
Hilft dir, aus dem Netzwerktechnik-Programm den passenden Kurs für deinen Stand zu finden.

Norbert Jansen
Beratung & Inhouse
Plant mit dir Inhouse-Trainings, die auf eure Abläufe und euren Datenbestand zugeschnitten sind.
Schleifen provozieren, bevor sie dich überraschen
Im Kurs Netzwerktechnik-Troubleshooting und in den Cisco-Kursen bei cmt lernst du, Schleifen an ihren Spuren in Log und Zählern zu erkennen. Danach härtest du die Topologie, vor Ort oder Live-Online mit eigenen Trainerinnen und Trainern.
Verwandte Themen
- Trunk-Port auf Cisco-Switches konfigurieren: jede Zeile der Konfiguration erklärt
- Netzwerk-Fehlersuche mit System: Schicht für Schicht von der Meldung zur Ursache
- Collapsed Core oder drei Schichten: welches Campus-Design zu welcher Netzgröße passt
- Das Netzwerk ist langsam: Latenz, Paketverlust und Engpässe der Reihe nach ausschließen