KI rechtssicher
einsetzen.
Der EU AI Act ist da. Die DSGVO gilt weiter. Und ein erheblicher Teil deiner Mitarbeiter nutzt KI-Tools längst, oft ohne offizielle Freigabe. Die Frage ist nicht, ob KI bei euch im Einsatz ist, sondern: Habt ihr klare Regeln dafür?
Wir helfen dir, KI compliant einzuführen, eine pragmatische Richtlinie aufzusetzen und dein Team für den sicheren Umgang zu schulen. Verständlich, anwendbar und ohne Paragrafenreiterei.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / cmt
Über 20.000 Unternehmen und Behörden vertrauen auf uns


Finde deinen Einstieg
Egal ob du dich gerade in AI Act und DSGVO einarbeitest oder schon Richtlinien aufsetzt: Hier findest du die passende Schulung für rechtssicheren KI-Einsatz.
Zwei Fragen, deine Schulungen.
Worum geht es dir gerade?
Wie sicher bist du im Umgang mit KI?
Beantworte beide Fragen, dann erscheinen hier deine passenden Empfehlungen.


Oder steig direkt über dein Tool ein:
 ChatGPT
 Microsoft Copilot
 Google Gemini
 Claude
 Open Source & Self-Hosted
 Weitere Modelle (Qwen, GLM …)
Noch unsicher, welcher Kurs zu dir passt? In einer kostenlosen 15-Minuten-Einordnung finden wir ihn gemeinsam. Beratung anfragen
Compliance ist kein Kann,
sondern ein Muss.
Künstliche Intelligenz verbreitet sich schneller als die Regeln dafür. Während Unternehmen ChatGPT, Copilot und andere Tools einführen, hat die EU mit dem AI Act das erste umfassende KI-Gesetz verabschiedet. Es betrifft nicht nur Tech-Konzerne, sondern jedes Unternehmen, das KI einsetzt.
Gleichzeitig gilt die DSGVO unverändert. Personenbezogene Daten in KI-Tools einzugeben, ohne Rechtsgrundlage, ohne Auftragsverarbeitungsvertrag und ohne Wissen der Betroffenen, war schon immer heikel. Durch den massenhaften KI-Einsatz wird dieses Risiko jetzt um ein Vielfaches größer.
Das Problem ist selten die Technologie. Das Problem ist, dass die meisten Unternehmen keine klaren Regeln für den KI-Einsatz haben. Keine Richtlinie, keine Schulung, keine Übersicht darüber, wer welche Tools wie nutzt. Das ist nicht nur riskant, es wird zunehmend zum Compliance-Thema.
Die gute Nachricht: KI-Compliance ist kein Mammutprojekt. Mit einer klaren Richtlinie, den richtigen Schulungen und einem pragmatischen Governance-Ansatz nutzt du KI sicher und erfüllst gleichzeitig die Anforderungen. Wir zeigen dir, wie.
Höchststrafe für Verstöße gegen die Verbote des EU AI Act, alternativ 7 % des weltweiten Jahresumsatzes, geregelt in Artikel 99.
Der EU AI Act verpflichtet Unternehmen, Maßnahmen für die KI-Kompetenz ihrer Beschäftigten zu ergreifen. Ein bestimmtes Niveau ist seit Juli 2026 nicht mehr vorgeschrieben.
Beide Regelwerke gelten gleichzeitig. KI mit personenbezogenen Daten muss beide erfüllen.
Von Grundlagen über Governance bis KI-Sicherheit. Für alle Rollen und Risikoklassen.
EU AI Act: Die Fristen,
die du kennen musst.
Der EU AI Act tritt stufenweise in Kraft. Jede Stufe bringt neue Pflichten. Hier der Fahrplan und was er konkret für dein Unternehmen bedeutet.
Verbote & KI-Kompetenz
- Social Scoring durch Behörden und Unternehmen verboten
- Manipulative KI-Systeme (Dark Patterns) untersagt
- Biometrische Echtzeit-Fernidentifizierung im öffentlichen Raum zur Strafverfolgung, mit engen Ausnahmen
- Emotionserkennung am Arbeitsplatz und in Bildung unzulässig
- Pflicht, Maßnahmen für die KI-Kompetenz der Beschäftigten zu ergreifen (Art. 4)
Was bedeutet das für dich?
Prüfe, ob deine KI-Systeme unter die Verbotskategorien fallen. Die meisten KMU sind hier nicht betroffen, aber eine dokumentierte Prüfung ist empfehlenswert.
Allzweck-KI & Aufsicht
- Anbieter von KI-Modellen mit allgemeinem Verwendungszweck brauchen technische Dokumentation
- Diese Anbieter müssen eine Strategie zum Urheberrecht und eine Zusammenfassung der Trainingsdaten vorlegen
- Mitgliedstaaten benennen ihre Aufsichtsbehörden
- Die Sanktionsvorschriften gelten
Was bedeutet das für dich?
Diese Stufe trifft vor allem die großen Modellanbieter. Als Unternehmen, das fertige Werkzeuge nutzt, profitierst du indirekt: Wer ein solches Modell in eine eigene Anwendung einbaut, bekommt vom Modellanbieter Angaben zu Fähigkeiten, Grenzen und Einsatzbedingungen.
Transparenzpflichten
- Chatbots müssen sich als KI zu erkennen geben
- Täuschend echte Bilder, Videos und Stimmen (Deepfakes) sind offenzulegen
- Anbieter markieren KI-Inhalte maschinenlesbar, für Bestandssysteme gilt eine Übergangsfrist bis Dezember 2026
- Neues Verbot aus dem Digital-Omnibus: KI-Systeme, die nicht einvernehmliche intime Darstellungen oder Missbrauchsdarstellungen Minderjähriger erzeugen, Übergang bis Dezember 2026
- In Deutschland beaufsichtigt die Bundesnetzagentur, geregelt im KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG), in Kraft seit dem 29. Juli 2026
Was bedeutet das für dich?
Prüf jede Stelle, an der KI nach außen wirkt: den Chatbot auf der Webseite, generierte Werbemotive, synthetische Stimmen. Gewöhnliche Texte, die ein Mensch redaktionell verantwortet, brauchen dagegen keinen KI-Hinweis.
Hochrisiko-Regeln
- Risikomanagementsysteme für Hochrisiko-KI Pflicht
- Qualitätsmanagement und menschliche Aufsicht nachweisen
- Automatisierte Entscheidungen dokumentieren und erklären
- Bußgelder bis 15 Mio. EUR oder 3 % des Jahresumsatzes drohen
Was bedeutet das für dich?
Der Digital-Omnibus, seit dem 27. Juli 2026 in Kraft, hat die Hochrisiko-Pflichten auf den 2. Dezember 2027 verschoben, für KI in regulierten Produkten auf den 2. August 2028. Wenn du KI im Personalwesen, bei der Kreditvergabe oder in sicherheitskritischen Bereichen einsetzt, nutz die gewonnene Zeit für den Aufbau.
Artikel 4 EU AI Act: KI-Kompetenz ist Pflicht.
Unternehmen müssen Maßnahmen ergreifen, damit Mitarbeitende KI kompetent nutzen, und sollten festhalten, was sie getan haben.
Die vier Risikoklassen
des EU AI Act.
Der EU AI Act stuft KI-Systeme nach ihrem Risikopotenzial ein. Je höher das Risiko, desto strenger die Anforderungen. Die meisten KI-Tools im Büroalltag fallen in „minimal“ oder „begrenzt“. Aber es gibt Ausnahmen, die du kennen musst.
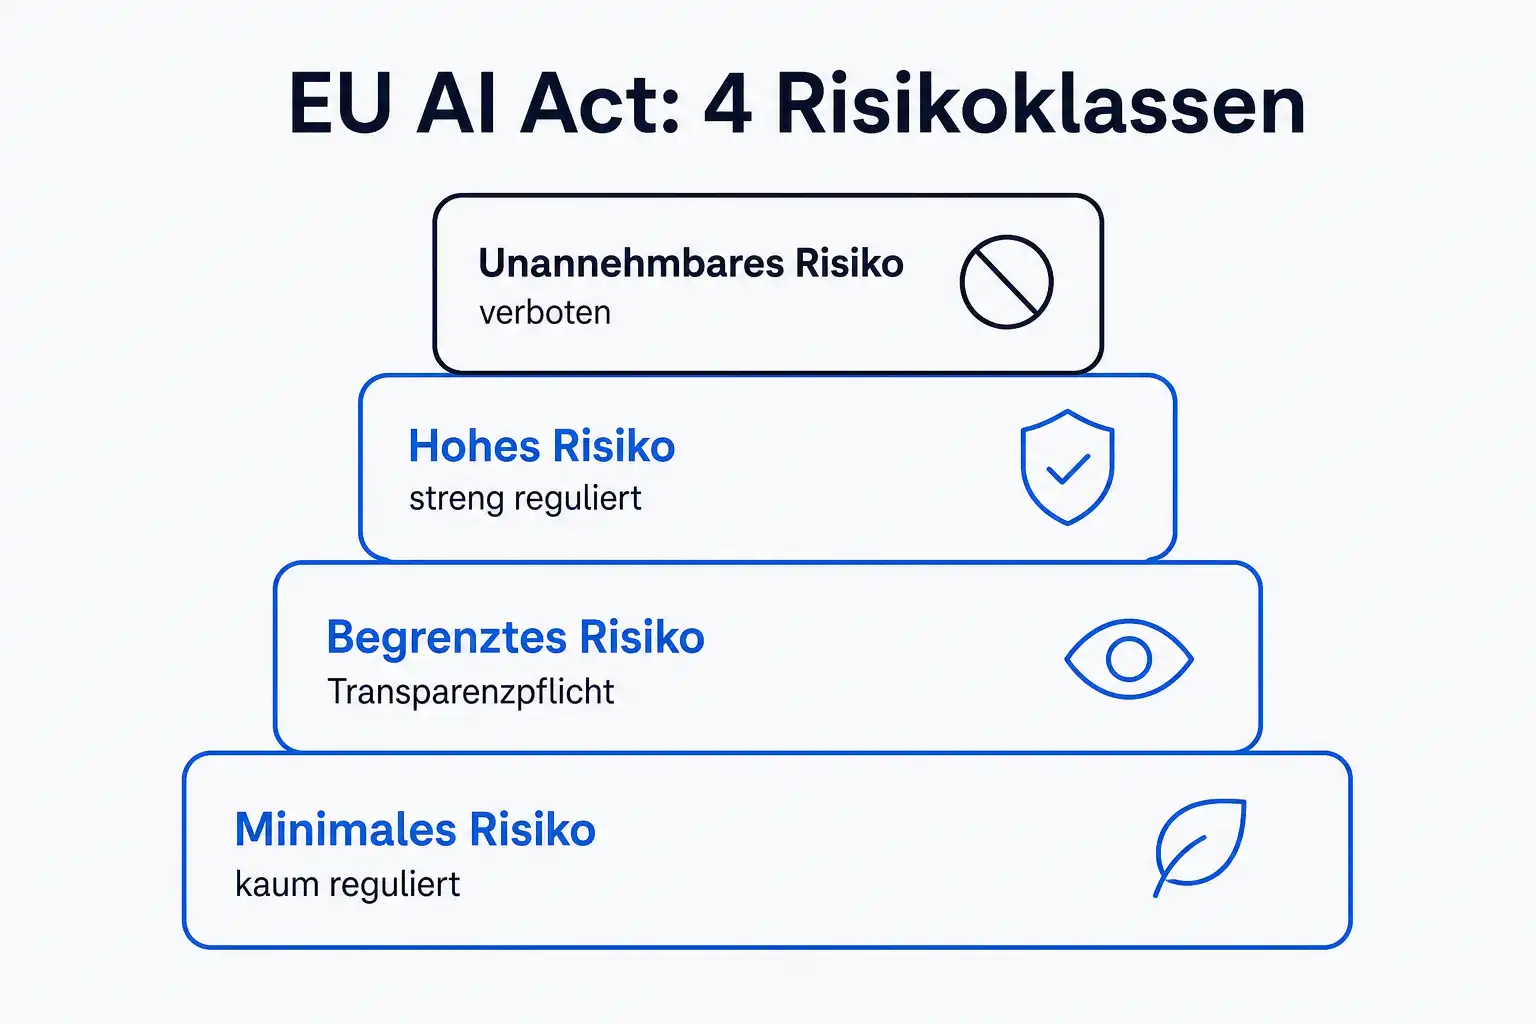
Unannehmbares Risiko
VerbotenKI-Systeme, die grundlegende Rechte verletzen oder Menschen manipulieren, sind komplett verboten. Seit Februar 2025 aktiv.
Beispiele
- Social Scoring: Bewertung von Personen anhand ihres Sozialverhaltens
- Manipulative KI: Systeme, die unbewusst Verhalten beeinflussen
- Biometrische Echtzeit-Überwachung im öffentlichen Raum
- Emotionserkennung am Arbeitsplatz und in Bildungseinrichtungen
Was heißt das für dein Unternehmen?
Für die meisten KMU nicht relevant. Vorsicht ist aber geboten: Software, die Mitarbeiterstimmung per Kamera analysiert oder Bewerber automatisch per Gesichtserkennung filtert, kann darunter fallen.
Hohes Risiko
Streng reguliertKI-Systeme in sensiblen Bereichen unterliegen umfangreichen Dokumentations-, Qualitäts- und Aufsichtspflichten. Die Pflichten greifen nach aktuellem Stand ab Dezember 2027.
Beispiele
- KI-gestützte Bewerberselektion und Personalentscheidungen
- Kreditwürdigkeitsprüfung und automatisierte Versicherungseinstufung
- KI in der kritischen Infrastruktur (Energie, Wasser, Verkehr)
- Prüfungsbewertung und Zugang zu Bildungseinrichtungen
Was heißt das für dein Unternehmen?
Hier wird es relevant: Wenn du KI im HR-Bereich für Bewerbungsscreenings nutzt oder automatisierte Kreditentscheidungen triffst, brauchst du ein dokumentiertes Risikomanagement mit menschlicher Aufsicht.
Begrenztes Risiko
TransparenzpflichtKI-Systeme, die mit Menschen interagieren oder täuschend echte Inhalte erzeugen, unterliegen Transparenzpflichten. Seit dem 2. August 2026 Pflicht.
Beispiele
- Chatbots im Kundenservice: Kunden müssen wissen, dass sie mit einer KI sprechen
- Deepfakes: täuschend echte Bilder, Videos oder Stimmen
- KI-Texte zu Angelegenheiten von öffentlichem Interesse ohne redaktionelle Prüfung
- Emotionserkennung und biometrische Kategorisierung außerhalb der Verbote
Was heißt das für dein Unternehmen?
Das betrifft viele Unternehmen: Der Chatbot im Support muss sich als KI zu erkennen geben, ein generiertes Werbemotiv, das eine reale Szene vortäuscht, muss offengelegt werden. Ein Newsletter, den ein Mensch redaktionell verantwortet, braucht dagegen keinen KI-Hinweis. Wo genau die Grenze verläuft, zeigt KI-Inhalte kennzeichnen.
Minimales Risiko
Kaum reguliertDie große Mehrheit der KI-Anwendungen im Büroalltag. Hier gelten keine besonderen Pflichten aus dem AI Act, die DSGVO gilt aber trotzdem.
Beispiele
- ChatGPT, Copilot und Gemini für interne Texterstellung und Recherche
- KI-gestützte Rechtschreibprüfung und Übersetzung
- Bilderkennung für Produktkategorisierung im E-Commerce
- KI-basierte Spam-Filter und E-Mail-Sortierung
Was heißt das für dein Unternehmen?
Auch wenn der AI Act hier wenig verlangt: Die DSGVO gilt uneingeschränkt. Keine personenbezogenen Daten ohne Rechtsgrundlage in KI-Tools eingeben. Und Artikel 4 (KI-Kompetenz) gilt für alle Risikoklassen.
Die Einordnung ist der erste Schritt jeder Governance. Im Risikomanagement-Training klassifizieren wir gemeinsam eure konkreten KI-Anwendungen.
DSGVO und KI: Was erlaubt ist
und was nicht.
Die DSGVO wurde nicht für KI geschrieben, gilt aber uneingeschränkt. Die wichtigste Orientierung im Überblick, sortiert nach dem, was du in der Praxis am häufigsten brauchst.
In der Regel erlaubt
- KI-Tools mit Auftragsverarbeitungsvertrag (AVV) für interne Texte nutzen
- Anonymisierte oder synthetische Daten in KI-Tools verarbeiten
- Enterprise-Varianten mit deaktiviertem Training einsetzen
- KI für allgemeine Recherche ohne personenbezogene Daten
- Microsoft Copilot in der M365-Umgebung mit bestehender Lizenz
Grauzone, Einzelfallprüfung
- Kundendaten in KI-Tools mit AVV verarbeiten, Rechtsgrundlage prüfen
- KI-generierte Texte für verbindliche Kundenkommunikation
- Mitarbeiterdaten für KI-gestützte Personalplanung nutzen
- KI-Tools auf eigenen Servern, die dennoch Cloud-APIs nutzen
- Automatisierte Zusammenfassungen von Meetings mit personenbezogenen Inhalten
Klar unzulässig
- Personenbezogene Daten in kostenlosen Tools ohne AVV mit aktivem Training
- Bewerbungsunterlagen ohne Rechtsgrundlage durch KI analysieren lassen
- Gesundheitsdaten von Mitarbeitern ohne Rechtsgrundlage nach Art. 9 DSGVO in Cloud-KI-Tools verarbeiten
- Rein automatisierte Entscheidungen mit rechtlicher Wirkung ohne menschliche Überprüfung (Art. 22 DSGVO)
- KI-Profile über Mitarbeiter ohne Rechtsgrundlage und an der Mitbestimmung vorbei erstellen
Wenn Daten das Haus nicht verlassen dürfen
In manchen Branchen ist die sicherste Cloud-Lösung trotzdem keine Option. Wenn du dem Berufsgeheimnis unterliegst, mit besonders sensiblen Daten arbeitest oder strenge Vorgaben zur Datensouveränität erfüllen musst, dann zählt vor allem eines: Die Daten dürfen den eigenen Verantwortungsbereich gar nicht erst verlassen.
Hier kommen selbst gehostete Open-Source-Modelle ins Spiel. Frei verfügbare Sprachmodelle wie Llama, Mistral, DeepSeek, Qwen oder Gemma lassen sich auf eigener Hardware oder in einer von dir kontrollierten Umgebung betreiben. Eingaben gehen dann nicht an eine externe API, sondern bleiben auf deinen Systemen. Viele dieser Modelle stehen unter offenen Lizenzen wie Apache 2.0 oder MIT, andere unter eigenen Lizenzbedingungen des Herstellers. Offene Gewichte (Open Weights) sind deshalb nicht automatisch Open Source, die Lizenz gehört vor dem Einsatz geprüft. Werkzeuge zum lokalen Betrieb gibt es inzwischen reichlich.
Damit verschiebt sich die Datenschutzfrage: Statt zu prüfen, ob ein Anbieter deine Daten sicher verarbeitet, prüfst du, ob dein eigener Betrieb sauber aufgesetzt ist. Das ist kein Selbstläufer. Für Wartung, Updates, Sicherheit und die Compliance bist du dann selbst verantwortlich, und der EU AI Act gilt auch für Modelle, die du selbst betreibst. Aber für Fälle, in denen Daten schlicht im Haus bleiben müssen, ist es eine ernst zu nehmende Option neben der Cloud.
Open-Source-LLMs lokal betreibenCloud-API gegenüber On-Prem
Schnell startklar, wenig eigener Aufwand. Daten verlassen das Haus, deshalb braucht es Vertrag, Rechtsgrundlage und Vertrauen in den Anbieter.
Daten bleiben im Haus, volle Kontrolle über die Verarbeitung. Dafür trägst du Betrieb, Sicherheit und Updates selbst, und brauchst die passende IT-Kapazität.
Welcher Weg passt, hängt von Datenschutzanforderung, Risikoprofil und IT-Kapazität ab. Oft ist ein Mix sinnvoll.
„Die größte DSGVO-Gefahr bei KI ist nicht böse Absicht, sondern gutgläubige Nutzung. Wer Kundendaten in ein freies Tool eingibt, um schneller zu arbeiten, verstößt unter Umständen gegen die DSGVO. Nicht aus Nachlässigkeit, sondern aus Unwissen.“
Erfahrung aus unseren KI-Schulungen bei cmt
Die Technik ist selten das Problem.
Den Unterschied macht,
wer klare Regeln hat.
Aus über 490 KI-Schulungen bei cmt
Schatten-KI: Das Risiko,
das du nicht siehst.
Deine Mitarbeiter nutzen KI-Tools. Die Frage ist nicht ob, sondern welche, und ob du davon weißt. Schatten-KI entsteht nicht aus bösem Willen, sondern weil eine offizielle, sichere Alternative fehlt.
Datenlecks durch gutgläubige Nutzung
Ein Vertriebsmitarbeiter gibt Kundenlisten in ein freies KI-Tool ein, um Angebote schneller zu erstellen. Ein HR-Mitarbeiter lässt Bewerbungen zusammenfassen. Beides kann ein DSGVO-Verstoß sein, wenn es ohne Auftragsverarbeitungsvertrag und Rechtsgrundlage passiert.
Haftungsrisiko ohne Governance
Wer haftet, wenn eine KI-gestützte Beratung falsch ist? Wenn ein KI-Text Urheberrechte verletzt? Wenn automatisierte Entscheidungen diskriminieren? Ohne dokumentierte Prozesse und klare Verantwortlichkeiten bleibt die Verantwortung bei der Geschäftsführung.
Verstöße durch Unwissen
Viele Mitarbeiter wissen nicht, dass kostenlose Tools eingegebene Daten zum Training verwenden können. Sie wissen nicht, wann KI-generierte Inhalte gekennzeichnet werden müssen. Sie kennen die Risiken nicht, weil sie nie geschult wurden. Das ist kein Vorsatz, das ist ein Organisationsthema.
Verbot statt Steuerung
Viele Unternehmen reagieren auf Schatten-KI mit pauschalen Verboten. Das Ergebnis: Die Mitarbeiter nutzen KI trotzdem, nur eben heimlich, während Wettbewerber mit klaren Regeln davonziehen. Die Lösung ist nicht das Verbieten, sondern das Befähigen.
Schatten-KI lässt sich nicht durch Technik allein lösen. Die Firewall kann ein Tool sperren, aber nicht die Nutzung auf dem Privatgerät. Die nachhaltige Lösung: klare Regeln, freigegebene Tools und geschulte Mitarbeiter. Genau das üben wir im Schatten-KI-Workshop.
KI-Richtlinie erstellen:
In fünf Schritten zur Governance.
Du brauchst kein 100-seitiges Compliance-Dokument. Eine pragmatische KI-Richtlinie auf zwei bis drei Seiten reicht für den Start. Hier ist der Weg dorthin.
Bestandsaufnahme: Wer nutzt was?
Woche 1Bevor du Regeln aufstellst, musst du wissen, was tatsächlich passiert. Führe eine anonyme Umfrage durch: Welche KI-Tools werden genutzt, wofür, und welche Daten fließen hinein? In den meisten Unternehmen fällt das Ergebnis überraschend aus, denn es sind deutlich mehr Tools im Einsatz, als die IT-Abteilung kennt. Das ist keine Anklage, das ist der Ausgangspunkt.
Schatten-KI-WorkshopRisikoklassifizierung durchführen
Woche 2Ordne die identifizierten KI-Anwendungen den vier Risikoklassen des EU AI Act zu. Die meisten Büro-Tools fallen in die Kategorien minimal oder begrenzt. Aber prüfe genau: Nutzt ihr KI im Personalwesen, bei Kreditentscheidungen oder in der Qualitätskontrolle? Diese Bereiche können schnell in die Hochrisiko-Kategorie fallen und brauchen besondere Maßnahmen.
Risikomanagement-TrainingErlaubte Tools und Datenregeln definieren
Woche 2-3Erstelle eine Positivliste freigegebener KI-Tools mit Auftragsverarbeitungsvertrag. Definiere klar, welche Datenkategorien in welche Tools eingegeben werden dürfen. Faustregel: Keine personenbezogenen Daten ohne AVV, keine vertraulichen Geschäftsdaten in kostenlose Tools, keine Kundendaten ohne Rechtsgrundlage. Einfache Regeln, die jeder versteht.
Datenschutz-WorkshopVerantwortlichkeiten festlegen
Woche 3Bestimme eine verantwortliche Person für KI-Governance. Das muss keine Vollzeitstelle sein, aber es braucht jemanden, der die Richtlinie pflegt, Fragen beantwortet und Schulungen koordiniert. Binde den Datenschutzbeauftragten, den Betriebsrat (falls vorhanden) und die IT-Leitung ein. Dokumentiere Entscheidungen und Freigabeprozesse.
KI-Governance-TrainingSchulen, kommunizieren, iterieren
LaufendEine Richtlinie im Intranet, die niemand liest, bringt nichts. Entscheidend ist die Schulung: Jeder Mitarbeiter muss die Grundregeln kennen, verstehen und anwenden können. Plane außerdem regelmäßige Aktualisierungen ein, denn sowohl die Technologie als auch die Rechtslage entwickeln sich laufend weiter. Starte mit einer Pflichtschulung für alle KI-Nutzer und vertiefenden Workshops für Schlüsselpersonen.
Alle Compliance-Kurse
Deine Frage ist spezieller?
Hier geht es ins Detail.
Die Abschnitte oben geben dir den Überblick. Für die Fragen, die im Alltag einzeln auf den Tisch kommen, gibt es jeweils eine eigene Seite mit der ausführlichen Antwort.
EU AI Act im Detail
- Ein KI-System richtig einstufen
Erst klärst du, ob ihr Anbieter oder Betreiber seid, dann ordnest du jede Anwendung einzeln einer Risikoklasse zu.
- Was Artikel 4 zur KI-Kompetenz verlangt
Welche Maßnahmen die neu gefasste Pflicht erwartet und wie du festhältst, was ihr getan habt.
- Was der Digital-Omnibus geändert hat
Verschobene Hochrisiko-Fristen, ein neu gefasster Artikel 4 und ein zusätzliches Verbot im Überblick.
- Was seit August 2026 konkret gilt
Die Transparenzpflichten nach Artikel 50 und die Marktüberwachung, sortiert nach dem, was dich heute betrifft.
Datenschutz und Verträge
- Wann eine Datenschutzfolgenabschätzung nötig ist
Woran du nach Artikel 35 DSGVO erkennst, dass ein KI-Vorhaben eine DSFA braucht, und wie sie abläuft.
- Den AVV eines KI-Dienstes prüfen
Was im Vertrag zur Auftragsverarbeitung geklärt sein muss, bevor ihr ein Werkzeug freigebt.
Regeln im Unternehmen
- Was in eine KI-Nutzungsrichtlinie gehört
Freigegebene Werkzeuge, erlaubte Daten, Prüfschritte und Ansprechpartner, ohne ein Grundsatzpapier, das niemand liest.
- Eine Betriebsvereinbarung zu KI aufsetzen
Wann der Betriebsrat mitbestimmt und welche Punkte eine Vereinbarung regeln sollte.
- Wann KI-Inhalte einen Hinweis brauchen
Chatbot-Hinweis, Deepfakes und Texte von öffentlichem Interesse: wer welchen Teil der Kennzeichnung schuldet.
- Shadow AI im Team auflösen
Warum Verbote selten wirken und wie freigegebene Alternativen die heimliche Nutzung zurückholen.
Klare Regeln statt Bauchgefühl?
Wir schulen dein Team so, wie es Artikel 4 vorsieht, und helfen dir bei Richtlinie und Governance. Offen, Live-Online oder inhouse.
Wenn KI nicht nur Tool, sondern Prozess werden soll.
Je nachdem, wo du stehst: erst in einem kostenlosen Webinar reinschnuppern, dann gemeinsam die Strategie klären und am Ende echte KI-Lösungen umsetzen. Wir begleiten jeden Schritt.
KI-Webinare
Der einfachste erste Schritt: In kompakten Live-Online-Sessions zeigen dir unsere Fachleute aktuelle KI-Themen, ganz ohne Kosten und mit Raum für deine Fragen.
- Live-Online & kostenlos
- Unter einer Stunde
- Direkt Fragen stellen
KI-Beratung
Strategie und Roadmap, gedacht aus der Umsetzung. Wir wählen mit dir die richtigen Tools für deine Prozesse, setzen Leitlinien und machen KI vom Einzeltool zum Teamstandard, ohne 80-Seiten-Strategiepapier.
- Tool- & Use-Case-Auswahl
- Datenschutz & Leitlinien
- Roadmap mit Prioritäten
KI-Projektumsetzung
Kein eigenes Entwicklerteam? Wir bauen produktive KI-Lösungen, die dein Team danach selbst übernimmt: vom automatisierten Angebotsentwurf bis zum maßgeschneiderten Assistenten für eure Abläufe. Der Code gehört dir.
- Maßgeschneiderte Assistenten
- Automatisierte Workflows
- Code & Wissen bleiben bei dir
Diese Kurse starten
als Nächstes
Freie Termine aus unseren Compliance-, Governance-, Datenschutz- und KI-Sicherheits-Trainings. Alle Kurse auch als Inhouse-Training buchbar.

ISO / IEC 42001 Foundation Schulung und Zertifizierung
KI, Ethik & Compliance: Verantwortungsvoller Einsatz in Unternehmen und Behörden

KI Compliance Training: Praktischer Einsatz und Datenschutz
LLM Security: Injections erkennen & abwehren
MS-4017 Training: Verwalten und Erweitern von Microsoft 365 Copilot

KI Compliance: Rechtssicherer Einsatz in Unternehmen und Behörden


ITIL® 5 Schulung: AI Governance
ISO/IEC 42001 Lead Implementer Schulung mit Zertifizierung
Compliance- und Sicherheits-
Schulungen auf einen Blick
Von EU AI Act bis Schatten-KI, von Datenschutz bis KI-Sicherheit. Hier findest du alle relevanten Kurse für den rechtssicheren KI-Einsatz.
EU AI Act & Regulierung
Datenschutz & DSGVO
KI-Sicherheit & Cyber
KI-Strategie & Führung
KI-Tools sicher nutzen
Fragen zu KI-Recht
und Compliance
Ab wann gilt der EU AI Act für mein Unternehmen?
Dürfen Mitarbeiter Kundendaten in ChatGPT eingeben?
Was passiert, wenn wir den EU AI Act nicht einhalten?
Brauchen wir einen KI-Beauftragten?
Was ist der Unterschied zwischen EU AI Act und DSGVO bei KI?
Wie erstellen wir eine KI-Richtlinie für unser Unternehmen?
Ist Open-Source-KI sicherer als kommerzielle Anbieter?
Wie schulen wir unsere Mitarbeiter in KI-Compliance?
Weitere häufig gestellte Fragen und Antworten findest du in den FAQs.
Weitere KI-Themen
Compliance ist die Grundlage. Diese Seiten vertiefen weitere Aspekte der KI-Einführung.
KI-Beratung
Governance, Risikoklassen und EU AI Act mit Plan angehen. Wir bringen Struktur in deine Pflichten und die KI-Strategie.
Mehr erfahrenKI-Einstieg für Unternehmen
Von null auf KI-kompetent. Grundlagen, erste Tools und der richtige Startpunkt für dein Team.
Mehr erfahrenKI-Strategie für den Mittelstand
Von der Idee zum Rollout. KI strategisch planen statt planlos ausprobieren.
Mehr erfahrenProzesse automatisieren mit KI
Routineaufgaben eliminieren mit KI-Agenten, n8n und intelligenter Automatisierung.
Mehr erfahrenProduktiver arbeiten mit KI
Microsoft Copilot, ChatGPT und Co. im Büroalltag. Sofort mehr Ergebnisse, weniger Routinearbeit.
Mehr erfahrenAlle 490+ KI-Kurse
Das komplette KI-Schulungsportfolio. Vom Einstieg bis zur Experten-Zertifizierung.
Mehr erfahrenKI unter eigener Kontrolle
Open-Source-LLMs selbst hosten: Datenschutz, EU AI Act, Sicherheit, Kostenvergleich. 30 Seiten PDF.
Deine Ansprechpartner
Wir beraten dich persönlich zu Schulung, Richtlinie und Governance. Kostenlos und unverbindlich.
Yves Hoppe
KI-Weiterbildung & Beratung
Begleitet dich von der Risikoklassifizierung über die KI-Richtlinie bis zur Mitarbeiterschulung.
Norbert Jansen
Beratung & Weiterbildung
Findet mit dir das passende Format, ob offene Schulung, Inhouse oder Beratung.
Bereit, KI rechtssicher
einzusetzen?
Wir finden gemeinsam den richtigen Weg, ob EU AI Act, DSGVO oder interne KI-Richtlinie. Unverbindlich, am Telefon oder persönlich.